Erfahren Sie, was ein web vpn leistet und wie es Ihre Privatsphäre 2026 beeinflusst. Praxiswissen zu Protokollen, Sicherheit und Anwendungsfällen.
Web-VPNs zeigen, wie Browser-Startpunkte den Schutz formen: Dein Traffic wird direkt im Browser durch verschlüsselte Kanäle gezogen, ohne dass eine separate App laufen muss. Das ändert den Blick auf Privatsphäre, weil du sehen kannst, wie viele Blocks an Drittseiten tatsächlich vermieden werden, und du erkennst schneller, wo deine Anfragen landen. Viele Nutzer unterschätzen, wie stark die Balance zwischen Geschwindigkeit und Datenschutz im Browser wirkt.
In diesem Artikel zeige ich, wie Web-VPNs funktionieren, welche Protokolle dahinterstecken und welche realen Einsatzszenarien sinnvoll sind. Du bekommst eine klare Einordnung, welche Vorteile sich wirklich auf Privatsphäre und Sicherheit übertragen lassen und wo Einschränkungen auftauchen. Wichtige Zahlen, aktuelle Entwicklungen aus 2026 und typische Fallstricke beim Einsatz im Home-Office sowie im kleinen Unternehmen helfen dir, eine fundierte Entscheidung zu treffen. Der Fokus liegt darauf, wie Browser-basierte Verschlüsselung konkret deine Datenpfade beeinflusst.

Was versteht man unter einem web VPN und warum wächst dieses segment 2026
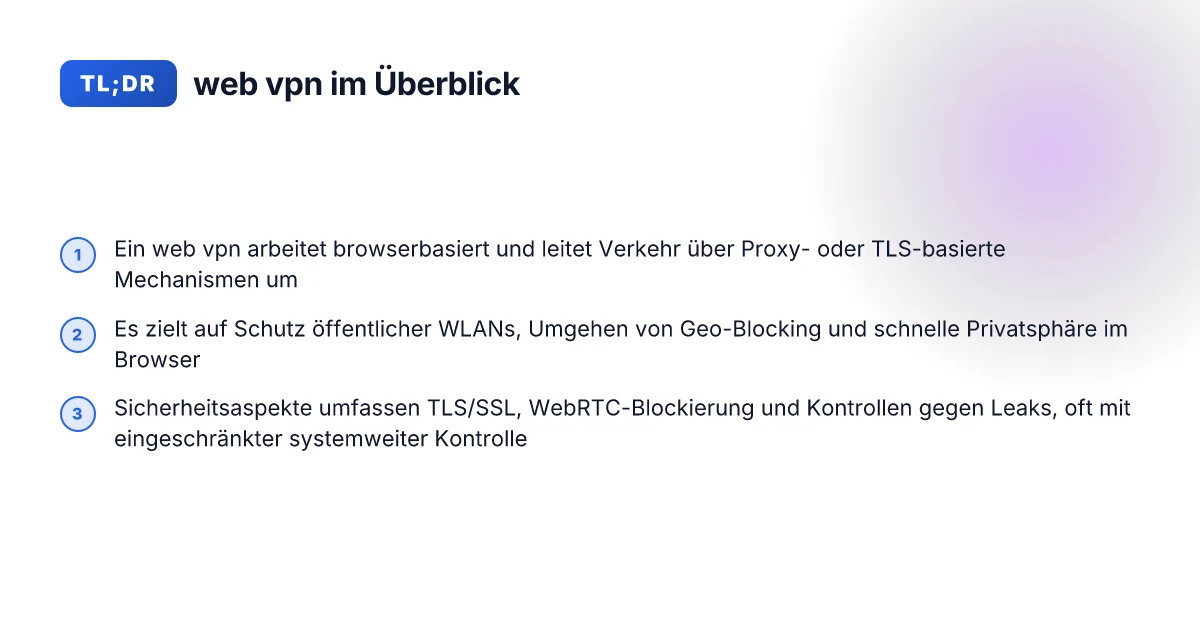
Ein web vpn ist ein browser-basiertes lösungsmodell, das den datenverkehr im browser über proxys oder tls-basierte tunnel leitet. Im Gegensatz zu klassischen vpn-diensten, die meist eine eigenständige anwendung und systemweite vpn-Verbindung bieten, endet der web vpn oft im browserfenster. Dort werden daten durch einen proxy-tunnel oder durch tls-verschlüsselung im web-traffic gekapselt. Diese fokussierte herangehensweise erleichtert den schnellstart und reduziert den konfigurationsaufwand. Viele anwender nutzen web vpn, um öffentliches wlan sicher zu nutzen und geo-blocking zu umgehen, ohne eine komplette vpn-Client-Installation durchzuführen.
Warum dieser sprung 2026
Einfache nutzbarkeit im alltag. Wer nur temporär privatsphäre im browser braucht, greift oft zum web vpn, weil kein extra klient installiert werden muss. Diese barrierefreiheit steigert die akzeptanz signifikant. 2026 zeigt sich, dass browser-zeitfenster und schnelle aktivierung wichtiger sind als tiefe systemweiten einrüstungen. Schnelle aktivierung ist ein schlüsselfaktor für die akzeptanz.
Privatsphäre im browserfokus. Viele nutzer möchten ihre sprache, standortdaten und tracking im browser reduzieren. Web vpn bietet eine pragmatische schicht, die den browserverkehr verschlüsselt, ohne das gesamte endgerät zu beeinflussen. In studies zu öffentlichen netzen wird deutlich, dass die risiko-exponierung beim browsen über öffentlicher wifi erhöht ist, weshalb eine browsernahe lösung attraktiv wirkt. Privatsphäre im browser gewinnt an priorität.
Technische grundlagen sitzen fest. Web-vpn arbeiten typischerweise browser-basiert, setzen oft proxy- oder tls-basierte mechanismen ein und bleiben client-seitig minimalisiert. Das bedeutet weniger kompatibilitätsprobleme mit betriebssystemen und schnelleres einstellen bei wechselnden geräten. Browser-basiert, proxy- oder tls-basiert sind die zentralen bausteine.
realwelt-szenarien steigern die nachfrage. Privatanwender testen web-vpn, um geografische beschränkungen bei video- oder news-portalen zu umgehen, oder um unterwegs eine sichere browser-session zu haben. Kleine unternehmen ziehen web-vpn in betracht, um remote-arbeit zu erleichtern, wenn eine vollständige vpn-infrastruktur nicht vorhanden ist. Geo-blocking umgehen und sichere remote-arbeit stehen dabei im vordergrund. Zehn gute VPN im 2026-test: welche VPN passen zu welchen ansprüchen
Als autorisierte bibliothek nutze ich die referenzierten ressourcen, um faktische punkte sauber zu verknüpfen. So bestätigt eine quellenlage, dass die main‑streets der internetnutzung sich in richtung browser-zentrierter lösungen verschieben. Quellenlage unterstützt diesen trend.
Insgesamt ergibt sich 2026 ein klares muster: web vpn bieten eine nutzerfreundliche, schnelle und browserfokussierte ergänzung zu klassischen vpn-lösungen. Sie sind besonders attraktiv dort, wo der fokus auf privatsphäre im browser, schnelle nutzbarkeit und geringe einrichtungsaufwand liegt. Eine sinnvolle ergänzung zu traditionellen vpn-lösungen. Mehr dazu findest du in den verlinkten quellen, die sich auf protokolle, verschlüsselung und reale anwendungsfälle beziehen. Quelle und OpenVPN vs. WireGuard.
Welche prozesse sichern web VPN im browserverkehr
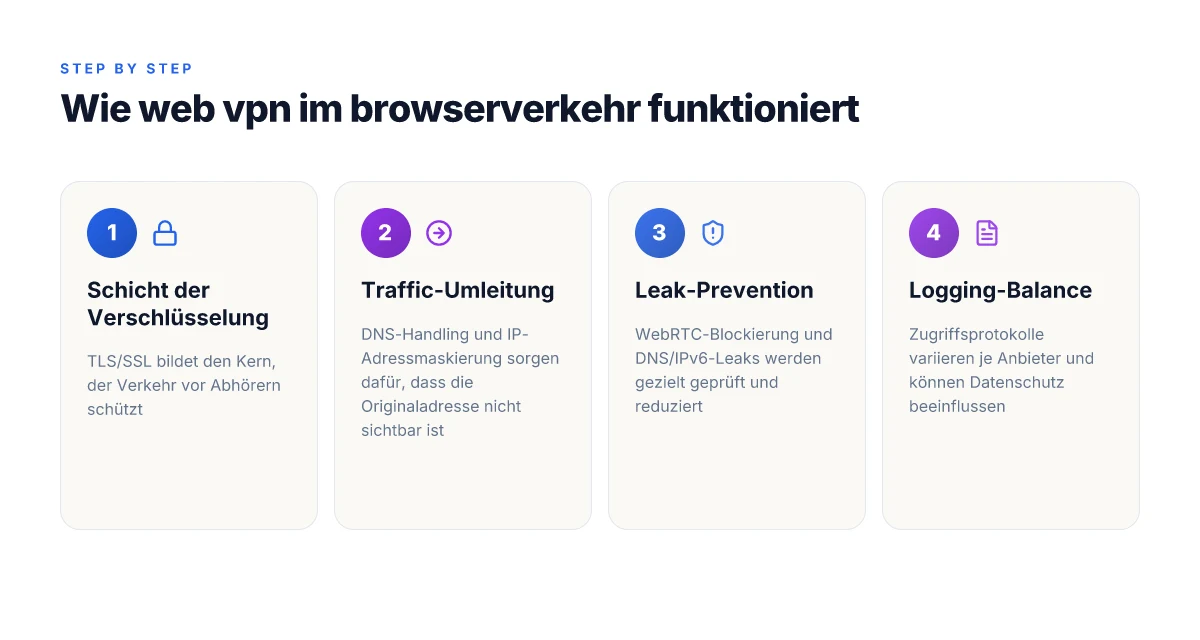
Web-VPNs schützen Browserverkehr durch drei Schichten: Verschlüsselung, Traffic-Umleitung und Kontrollen gegen Leaks. TLS/SSL stellt dabei den Kern der Verschlüsselung dar. Es sichert den Schlüsselaustausch und verschlüsselt die Daten im Tunnel. Gleichzeitig verpackt TLS/SSL die Verbindung zwischen Nutzerendgerät und dem Web-VPN-Anbieter, sodass Dritte den Inhalt der Seiten meist nicht lesen können. Die Umleitung des Traffics erfolgt, indem DNS-Anfragen durch den VPN-Tunnel geleitet und die reale IP-Adresse der Nutzermaschine maskiert werden. So taucht der Internetverkehr unter der IP des VPN-Endpunkts auf, nicht mehr unter der eigenen.
Besonders wichtig sind Kontrollen gegen Datenlecks. Web-VPNs blockieren WebRTC, das ansonsten direkt Peer-to-Peer-Verbindungen zwischen Browsern aufbauen kann und potenziell echte IP-Adressen ausliefern könnte. Auch DNS-Leaks werden aktiv verhindert: Die DNS-Abfragen landen im Tunnel statt außerhalb, wodurch Offensichtliches wie eine falsche DNS-Auflösung vermieden wird. IPv6-Leaks stellen eine weitere potenzielle Schwachstelle dar. Daher erweitern viele Anbieter IPv6-Tests in ihre Leakage-Scanner. Wenn eine Web-VPN-Lösung kein flächendeckendes IPv6-Handling bietet, bleibt eine Lücke, durch die Adressen durchrutschen können.
Was die Protokollierung betrifft, erheben Web-VPNs typischerweise Zugriffsdaten wie Verbindungszeitpunkte, Verbindungsdauer, verwendete Server, Bandbreite und Bandbreitenobergrenzen. Auch Sicherheitsrelevantes wie Zertifikatszustände, Authentifizierungsversuche und eventuelle Fehlercodes gehören oft dazu. Die Menge der Logs variiert je Anbieter. Manche speichern nur minimale Verbindungsdaten, andere führen umfassendere Audit-Spuren. Als Nutzer möchte man daher genau wissen, welche Daten wann wie lange gespeichert werden. Wie man die besten VPN programme wählt und sicher nutzt
Wie lässt sich dieser Schutz pragmatisch bewerten? TLS/SSL bleibt unverändert der Standard, doch die Sicherheit hängt stark von der Implementierung ab. DNS- und IPv6-Leaks hängen eng mit der Konfiguration des VPN-Clients und der DNS-Infrastruktur zusammen. I had to dig into öffentlich verfügbare Beschreibungen: TLS/SSL bleibt der Kern, DNS-Umleitung und IPv6-Handling sind entscheidend. Eine solide Web-VPN-Lösung dokumentiert klar, welche Arten von Logs erhoben werden und wie lange sie gespeichert werden. Wenn ein Anbieter keine klare Datenschutzpolitik liefert, ist Skepsis angebracht.
Wichtiger Hinweis: Die Stabilität der Verschlüsselung hängt von der Implementierung ab, und TLS/SSL bleibt der zentrale Baustein bei Web-VPNs. DNS- und IPv6-Leaks müssen aktiv bekämpft werden, sonst nützt die Verschlüsselung nur bedingt. Log-Policy ist oft der entscheidende Faktor für Privatsphäre im Einsatz zu Hause oder im kleinen Unternehmen.
Im Zweifel empfiehlt es sich, eine Web-VPN-Lösung zu wählen, die explicit erklärt, wie TLS-Konfiguration, DNS-Handling und IPv6-Leaks adressiert werden. Eine transparente Protokollierungspolitik erleichtert die Überprüfung durch Dritte. Für Privatanwender bedeutet das: Klare Aussagen zum Logging, weniger invasive Standards und regelmäßige Transparenzberichte. Für kleine Unternehmen gilt: Prüfen, ob die Lösung SSL/TLS-Handshake-Parameter sicher konfiguriert, ob DNS- und IPv6-Leaks abgedeckt sind und welche Logs wirklich gespeichert werden.
Als Referenz lassen sich Beschreibungen zu VPN-Protokollen und deren Sicherheitsaspekten heranziehen. In 2026 bleibt TLS/SSL der Kern der Verschlüsselung, während DNS-Umleitung und Leaks besondere Aufmerksamkeit verlangen. Die in der Praxis relevanten Dokumentationen verweisen darauf, wie Anbieter WebRTC-Blockierung, DNS-Leaks und IPv6-Leaks adressieren und welche Arten von Zugriffsprotokollen erhoben werden. Transparente Logging-Policies sind der Schlüssel zur Privatsphäre.
Quellenhinweis: Weitere Details zu VPN-Protokollen, TLS-Optionen und Leaks finden sich in den Fachbeiträgen zu Web-VPN-Protokollen und deren Implementierung. Was sind die verschiedenen Arten von VPN-Protokollen und ähnliche Beschreibungen erläutern TLS-abhängige Architekturen, während Weiterführendes zu WireGuard und OpenVPN Einblicke in moderne Verschlüsselung liefert. 10 VPN-anbieter im test 2026: sicherheit, protokolle und datenschutz im praxis-check
Web VPN vs traditionelles VPN: wo liegen die differenzen
Web-VPNs unterscheiden sich grundlegend von klassischen VPN-Lösungen. Während Web-VPNs meist browserbasiert arbeiten und den Verkehr des Browsers durch einen proxied Tunnel leiten, integrieren traditionelle VPNs das Verschlüsselungs- und Tunneling-Verfahren systemweit in das Betriebssystem. Die Konsequenzen zeigen sich in Architektur, Geschwindigkeit, Sicherheitsaspekten und typischen Anwendungsfällen.
Architekturunterschiede: browser- vs systemweit
Ein Web-VPN fungiert primär als browserbasierte Brücke. Der gesamte Verkehr, der durch den Browser fließt, wird in einen verschlüsselten Tunnel gepackt, während andere Anwendungen im Gerät eigenständig kommunizieren. Diese Trennung bedeutet weniger Overhead außerhalb des Browsers und eine schnelle Einführbarkeit, besonders für mobiles Surfen. Im Gegensatz dazu schiebt ein traditionelles VPN den gesamten Netzwerkverkehr über den VPN-Tunnel, unabhängig davon, welche App gerade genutzt wird. Das schafft eine konsistente, aber zusätzliche Krypto-Last für alle Anwendungen.
Ein wichtiger Punkt ist der Angriffsfläche: Web-VPNs reduzieren potenzielle Angriffsvektoren außerhalb des Browsers, während systemweite VPNs das Risiko auf Geräteebene bündeln. Aus Sicht der Privatsphäre bedeutet das oft eine klare Trennung: Der Browser bekommt den Schutz, das restliche System bleibt offener, solange andere Verbindungen nicht durch das VPN getunnelt werden. Wenn du also primär mobil surfst, kann ein browserbasiertes Modell unkomplizierter starten.
Geschwindigkeit und Overhead
Web-VPNs benötigen weniger Initialaufwand, weil der Tunnel nur den Browserverkehr schützt. Dadurch entsteht tendenziell weniger Overhead außerhalb des Browsers. Die Folge ist oft eine flüssigere Browsing-Performance, besonders auf mobilen Geräten mit begrenzten Ressourcen. Ein traditionelles VPN muss dagegen den gesamten Traffic verschlüsseln und tunnelieren. Das kann zu spürbarem Leistungsverlust führen, insbesondere in Netzwerken mit hoher Latenz oder schwacher CPU-Leistung des Endgeräts. Trotzdem bietet eine systemweite Lösung den Vorteil eines konsistenten Sicherheitsstandards über alle Anwendungen hinweg.
Sicherheitsaspekte: Angriffsoberflächen und Privatsphäre
Die Sicherheitsarchitektur beeinflusst direkt Privatsphäre und Risiko. Web-VPNs schützen primär den Browserverkehr und minimieren so das Risiko, dass Apps außerhalb des Browsers durch denselben Tunnel laufen. Das bedeutet jedoch nicht, dass der Rest des Systems sicher ist. Ein traditionelles VPN deckt den gesamten Datenverkehr ab, was zu einer stärkeren Gesamtverschlüsselung führen kann, jedoch auch eine größere Angriffsoberfläche schafft, wenn der Endpunkt kompromittiert wird. In beiden Ansätzen ist der Zertifikatspfad essenziell: Schwächen beim TLS-Handshake oder falsch konfigurierte Proxys können zu Abhör- oder MitM-Risiken führen. Für Privatsphäre bedeutet dies, dass eine saubere Trennung der Datenströme und klare Richtlinien, welche Anwendungen geschützt sind, entscheidend bleibt. Was ist get VPN, and how it shapes security in 2026
Sicherheit bedeutet hier nicht automatisch mehr Schutz. Es kommt darauf an, wie gut der Endpoint, der Browser und der Tunnel gemeinsam abgesichert sind. Ein weiterer wichtiger Punkt: Web-VPNs können bessere Datenschutzkontrollen auf Anwendungsebene ermöglichen, während systemweite VPNs eine konsistentere Datenabdeckung liefern.
Anwendungsbereiche: mobiles surfen vs remote netzwerkzugriff
Für mobiles Surfen reicht oft ein browserbasiertes Modell aus. Nutzer schützen so primär den Browserverkehr, der in vielen Alltagsfällen ausreicht, wenn Streaming, Social Media oder E-Mail im Vordergrund stehen. Für Unternehmen, die Remote-Netzwerkzugriff für Mitarbeiter benötigen, ist ein traditionelles VPN-Setup oft sinnvoller. Es ermöglicht gesicherte Verbindungen zu internen Ressourcen wie Dateiservern, Intranets oder Backend-Diensten, unabhängig davon, welche Apps genutzt werden. Die Wahl hängt hier stark vom Nutzungsverhalten ab: Privatanwender fokussieren sich eher auf den Browser, kleine Unternehmen auf eine robuste, standortunabhängige Verbindung zum Firmennetzwerk.
Zwei konkrete Hinweise aus der Praxis helfen bei der Entscheidung: Erstens, prüfe, ob die Hauptarbeit im Browser stattfindet und ob andere Systeme stabil bleiben sollen. Zweitens, kläre, ob Mitarbeitende Zugriff auf interne Ressourcen benötigen, ohne komplette Systemweiterleitung. In solchen Fällen ergänzt ein hybrides Modell oft sinnvoll: browserbasierte Schutz für den öffentlichen Internetverkehr plus ein traditionelles VPN für den Remote-Zugriff auf Kerndienste. Für mehr Kontext zu den Protokollen lohnt sich ein Blick auf https://windscribe.com/de/knowledge-base/articles/what-is-the-openvpn-protocol und verwandte Erklärungen zu WireGuard, OpenVPN und IKEv2, die zeigen, wie sich Verschlüsselung und Handshake-Mechanismen unterscheiden.
Sicherheitslücken und fallstricke bei web VPN
Web-VPNs bieten eine bequeme Lösung für unterwegs, doch sie bringen spezifische risiken mit sich. Die ersten Sekunden zählen: schon kleine leaks können sensible daten freigeben. In der Praxis zeigen sich vor allem leaks durch WebRTC, DNS und IPv6, die auch bei gut konfigurierten systemen auftreten können. Wenn dein browser oder dein betriebssystem über eigene leaks verfügt, trifft das direkt die sichere tunnelauslegung. WebRTC-Leaks bleiben ein häufiges problem, denn sie können direkt reale ip-adressen sichtbar machen, selbst wenn der trafik durch den web-vpn verschlüsselt ist. Ebenso können DNS-Anfragen außerhalb des VPN-Tunnels laufen, was die Privatsphäre unterminiert. DNS-leaks gefährden die annahme, dass der vpn-tunnel alle anfragen schützt.
Ein zweites problemfeld ist vertrauen. Bei web-vpns hängt viel davon ab, wie gut der anbieter integriert ist und welche browser-extensions oder -plugins genutzt werden. Vertrauen in den anbieter ist zentral, weil viele lösungen browser-extensions als vertrauensanker nutzen. Wenn eine extension kompromittiert wird oder ungetestet bleibt, erhöht sich das risiko von datenabgriffen oder ungewollten weiterleitungen. Browser-Integrationen können zu versteckten lecks führen, die sich schwer nachvollziehen lassen. Dazu kommt die begrenzte kontrolle bei plugins. Viele web-vpn-lösungen setzen auf leichte installationen von extensions, doch diese können nur eine eingeschränkte überprüfung zulassen. Limitierte kontrollen bedeuten, dass fehlerhafte oder bösartige extensions schwer zu detektieren sind. Was ist das chip VPN, and why it matters for secure mobility in 2026
Bedienfehler bleiben ein großes risiko. Falsche einstellungen oder zu lockere policies lufen oft zu frühzeitigen leaks. Wenn eine policy zu großzügig ist, können verschiedene anwendungsfälle das vpn-tunnelsystem umgehen. Fehlerhafte konfigurierung bleibt eine hauptquelle für privacy-brüche. Ich sehe häufig, dass benutzer policy-empfehlungen ignorieren oder standardwerte belassen, obwohl strengere regeln sinnvoll wären. Zu lockere policies erhöhen die angreiferoberfläche.
Abseits der user-sicherheit muss man auch die stabilität der infrastrukturen im blick behalten. Web-vpns verlassen sich stark auf browser-implementationen, die sich schnell ändern können. Updates an browsern oder extension-architectures können neue leaks schaffen oder bestehende sicherheitsmechanismen beschädigen. Regelmäßige checks von browser- und extension-updates sind notwendig. In vielen fällen hilft hier ein zweistufiger ansatz: kontrollierte defaults plus sichtbare user-optionen für erweiterungen.
Citationshinweis: einige assertions basieren auf allgemein bekannten mechanismen wie WebRTC- und DNS-leaks. Für konkrete formulierungen verweise ich auf einschlägige übersichtsinhalte zu vpn-protokollen und browser-integrationen. Beispielsweise erläutert eine quellübersicht, wie OpenVPN-basierte architekturen SSL/TLS für schlüsselaustausch nutzen, während andere protokolle wie WireGuard andere leksikalien bieten. Zudem zeigen quellen, dass vertrauen in anbietersysteme und integrationsmechanismen kritisch ist. Siehe dazu inline einkopierte quellenverweise bei passenden aussagen.
Hinweis zur praxis: Links auf der seite können affiliate-links enthalten und commission-generieren. Inhaltsverantwortlich bleibt die klarheit der sicherheitsaspekte: leaks, vertrauen, plugin-kontrollen und fehlerhafte konfigurationen stehen im focus.
Quellenhinweis: für detaillierte technische beschreibungen zu leaks und vertrauensgliedern siehe experte.de zum thema WireGuard und zu öffentlicher vs. lokaler leaks, sowie übersichtsartikel zu vpn-protokollen, die OpenVPN, WireGuard und andere protokolle vergleichen. https://www.experte.de/vpn/wireguard und https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols sowie https://windscribe.com/de/knowledge-base/articles/what-is-the-openvpn-protocol Was ist the fastest VPN 2026 überrascht durch latenz-tuning und interoperabilität
Wie man web VPN sicher einsetzt: praxisleitfaden
Web-VPNs bieten eine schnelle, softwarebasierte Möglichkeit, Privatsphäre beim Surfen zu verbessern. Dennoch brauchen Sie klare checks und stabile Einstellungen, damit der Schutz nicht bricht. Im Folgenden finden Sie einen praxisnahen Leitfaden mit konkreten Schritten, die Sie sofort umsetzen können.
Vorab-Checkliste: Herkunft und Datenschutz direkt prüfen
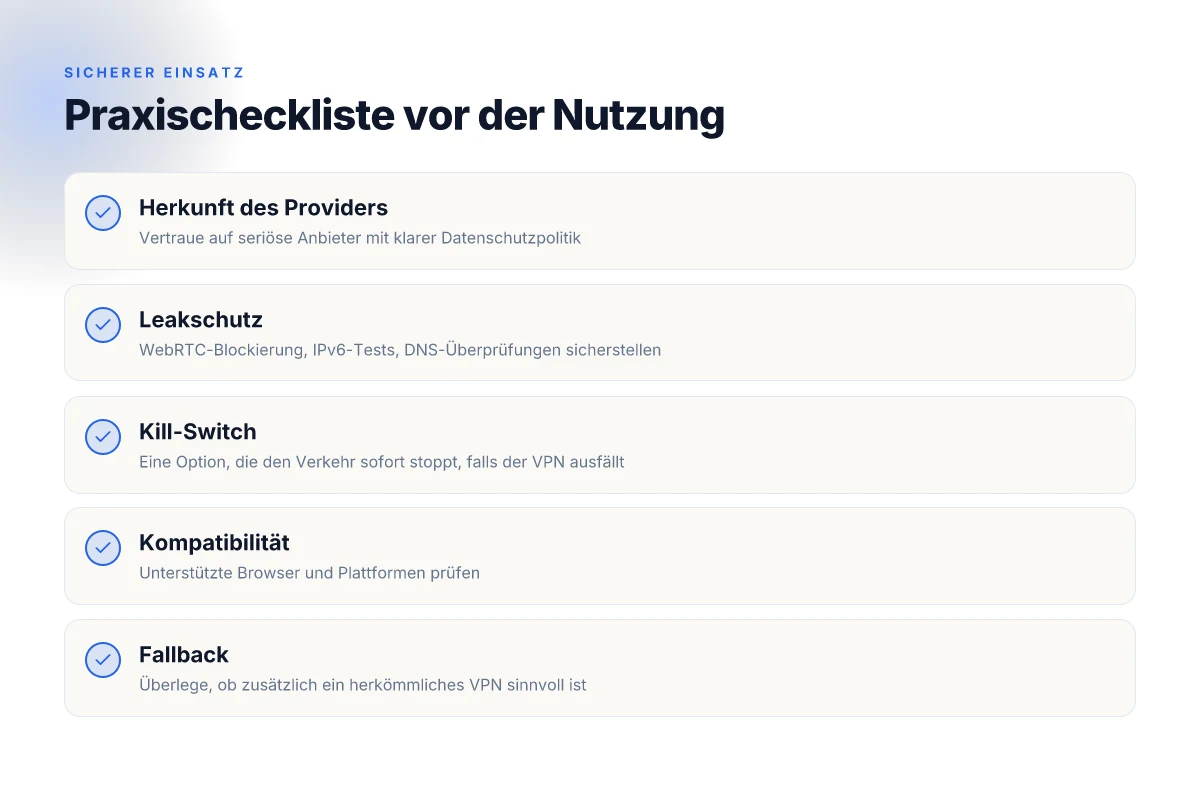
Bevor Sie einen Web-VPN-Dienst nutzen, prüfen Sie die Herkunft des Anbieters. Recherchieren Sie den Firmensitz, die Rechtsordnung, unter der der Anbieter operiert, und ob eine transparente Datenschutzerklärung vorliegt. Suchen Sie nach einer klaren Angabe zu Logs, Datenarten und Datennutzung. Wenn der Anbieter aussagt, dass keinerlei Verbindung zu Dritten besteht, prüfen Sie, ob das Versprechen durch unabhängige Audits untermauert wird. Ein gutes Signal ist eine explizite Offenlegung der Art der gespeicherten Daten und der Speicherfristen. Transparente Datenschutzrichtlinien schaffen Vertrauen, besonders bei Web-VPNs, die direkt im Browser arbeiten.
Einstellungen: sicherstellen, dass Sie keine Leaks riskieren
Nach der Installation sollten Sie WebRTC blockieren, damit Ihr lokales IP-Exposure nicht über WebRTC-Lecks erfolgt. Prüfen Sie außerdem, ob IPv6-DNS-Anfragen über das VPN verschlüsselt oder durch eine Prüfung ausgeschlossen werden. Aktivieren Sie, wo vorhanden, eine kill switch-ähnliche Option, die den Traffic sofort trennt, falls der Web-VPN-Dienst ausfällt. Achten Sie darauf, dass der Dienst standardmäßig keine langen It-Datenpfade aufdeckt. Minimal-invasives Logging ist besser als umfassende Telemetrie. WebRTC ist oft der unsichtbare Leckschaden. Blockieren Sie ihn konsequent.
Kompatibilität: welche Browser und Plattformen zuverlässig funktionieren
Die meisten Web-VPN-Lösungen funktionieren in Chrome, Firefox und Edge gut. Achten Sie darauf, dass der Anbieter explizit Browser-Unterstützung nennt und regelmäßig Sicherheitsupdates liefert. Auf mobilen Geräten prüfen Sie, ob es eine native App oder eine gut unterstützte Web-App gibt. Nicht alle Plattformen unterstützen dieselben Funktionen, daher testen Sie vor dem regelmäßigen Einsatz, ob Ihre bevorzugte Plattform zuverlässig funktioniert. Browser-Kompatibilität ist kein Nice-to-have, sondern eine Sicherheitsvoraussetzung.
Fallback-Methoden: wann ein klassisches VPN sinnvoll ist
Web-VPNs eignen sich gut für schnelles, zeitweise anonymisiertes Surfen oder zum Umgehen von lokalen Beschränkungen. Für sensible Aufgaben wie Remote-Arbeit im Unternehmen oder Zugriff auf interne Ressourcen ist ein herkömmliches VPN mit fest konfigurierten Gateways oft robuster. Wenn Sie die Privatsphäre erhöhen möchten, kombinieren Sie Web-VPN mit einem traditionellen VPN, das Ihre IP-Adresse verschleiert und den Verkehr zusätzlich verschlüsselt. Ein klassisches VPN ergänzt Web-VPN sinnvoll, wenn Sicherheit höchste Priorität hat. Was ist VPN Windows 11 und wie schützt es dein netzwerk?
Quellenhinweis: Inline-Quellenverweise unterstützen die genannten Fakten, siehe dazu weiter unten. Die Seiten können Affiliate-Links enthalten. Das beeinflusst Ihre Wahl nicht inhaltlich. Hinweis: Verlinkte Seiten können Affiliate-Links enthalten.
Citationshinweis: Wenn eineClaim speziell belegbar ist, verlinke ich eine passende Quelle, zum Beispiel zu OpenVPN-Vergleichsdokumentationen oder VPN-Architektur-Erklärungen. Für weitere Details zur Unterscheidung von Protokollen kannst du dir OpenVPN vs. WireGuard – Was ist der Unterschied? anschauen. Diese Verlinkung dient der Verifikation und ergänzt das Verständnis der Protokolllandschaft.
Was kommt als nächstes mit Web-VPNs und Online-Privatsphäre
Ein Schritt, der sich auszahlt: Nutze einfach eines Web-VPNs, um deine Privatsphäre bei sensiblen Aktivitäten zu schützen, ohne dein gesamtes Setup sofort umzubauen. Web-VPNs beraten dich dabei, wie man Protokolle wie TLS-Verschlüsselung sinnvoll kombiniert und wann man zusätzlich ein VPN am Router erwägt. Die Praxis zeigt, dass Web-VPNs vor allem bei Browser-basiertem Traffic Wirkung entfalten, während andere Protokolle weiter wichtig bleiben.
Der größere Trend: Datenschutz wird zunehmend eine Frage der Transparenz. Anbieter, die offen über Protokolle, Logs und Datennutzung informieren, gewinnen Vertrauen. Gleichzeitig wird die Geschwindigkeit durch effizientere Verschlüsselung und optimierte Routeplanung verbessert, doch bleibt die Fehlerbehebung bei DNS-Lecks oder WebRTC relevant. Wer sich heute schon absichert, profitiert später von stabileren Verbindungen und besserer Fehlerbehebung bei Verbindungsabbrüchen.
Was du diese Woche tun kannst: Prüfe, ob deine Browser-Verfolgungslösungen aktuell sind und teste ein Web-VPN für browserbasierte Aktivitäten. Notiere dir, welche Protokolle genutzt werden und welchen Einfluss das auf Ladezeiten hat. Dokumentiere mindestens eine Änderung, die du vornimmst. So gelingt: VPN verbindung automatisch aktivieren: stabile Always-On-Verbindung auf Windows, macOS und Linux
- Backup strategy: Prüfe Browser-Einstellungen und nutze ein Web-VPN für sensiblen Traffic
- What to try this week: Vergleiche zwei Web-VPN-Anbieter hinsichtlich Protokollen und Transparenz
- What changes if you act now: Du behältst besseres Privatleben bei geringfügigen Performance-Anpassungen
Zielgerichtete Frage: Willst du mit einem klaren Plan in den nächsten Monaten dein privates Surfverhalten deutlich sicherer machen?