Erfahren Sie, wie get vpn funktioniert, welche Sicherheitsmechanismen hinter VPNs stehen und worauf Sie 2026 achten sollten. Praxisnahe Tipps und Fallstricke.
Stat + reframe: Die größte Stolperfalle in VPN-Architekturen sind oft nicht die Verschlüsselung oder der Tunnel selbst, sondern falsch konfigurierte Zugriffsregeln, die Zugriffe langsamer machen als nötig. Ein einzelnes falsch konfiguriertes Zugriffsrecht treibt die Latenz in großen Netzen nach oben und öffnet Sicherheitslücken, die lange unentdeckt bleiben.
Inhaltlich geht es hier um eine praxisnahe Bewertung, wie VPNs im Jahr 2026 sicher arbeiten, welche Fallstricke echten Betrieb kosten und wie Administratoren in Deutschland robuste Abwehrkaskaden aufbauen. Zwei Dinge stehen dabei im Fokus: klare Logging- und Patch-Routinen sowie eine effektive Integration in bestehende SIEM- oder Identitätsprovider-Systeme. Dieser Artikel liefert konkrete Prüfschritte, belastbare Konstruktionsprinzipien und praxisnahe Empfehlungen, damit Sie Sicherheits- und Performance-Anforderungen gleichzeitig erfüllen. Die passende Zero-Trust-Implementierung bleibt der Schlüssel, nicht der einzelne Sicherheits‑Schnack.

Was bedeutet get VPN wirklich im praxisalltag?
VPNs gehören heute zur Standardwerkzeugkiste von Unternehmen und privaten Nutzern. Sie schaffen verschlüsselte Kanäle über unsichere Netze, binden Remote-Men ein und ermöglichen sichere Kommunikation auch außerhalb des Firmennetzes. In der Praxis bedeutet das, dass zwei Ziele im Fokus stehen: Schutz von Vertraulichkeit und Sicherung der Integrität der übertragenen Daten, plus eine nachvollziehbare Authentifizierung der Beteiligten. Zugleich kommt es darauf an, wie flexibel die Lösung in der täglichen IT-Landschaft funktioniert und wo potenzielle Fallstricke liegen.
1) Ziele und Reichweite im Unternehmens- und Heimanwendungs-Kontext
VPNs bieten zwei Kernzwecke: Fernzugriff auf interne Ressourcen und sichere Verbindung zwischen Standorten. Im Unternehmensumfeld ermöglicht Remote-Access den Zugriff von externen Geräten auf Applikationen hinter einer VPN-Schicht. Site-to-Site-Verbindungen vernetzen komplette Niederlassungen, sodass Mitarbeiter unabhängig vom Standort auf zentrale Dienste zugreifen können. Heimanwender nutzen VPNs oft, um öffentliche WLAN-Netze sicher zu nutzen oder auf firmeneigene Ressourcen zuzugreifen. Ziel ist immer Schutz vor Abhören, Manipulation und unautorisiertem Zugriff. Gleichzeitig soll die Lösung die Produktivität nicht unnötig bremsen und sich nahtlos in bestehende Identitäts- und Zugriffskonzepte integrieren.
2) Typische Architekturen im Fokus
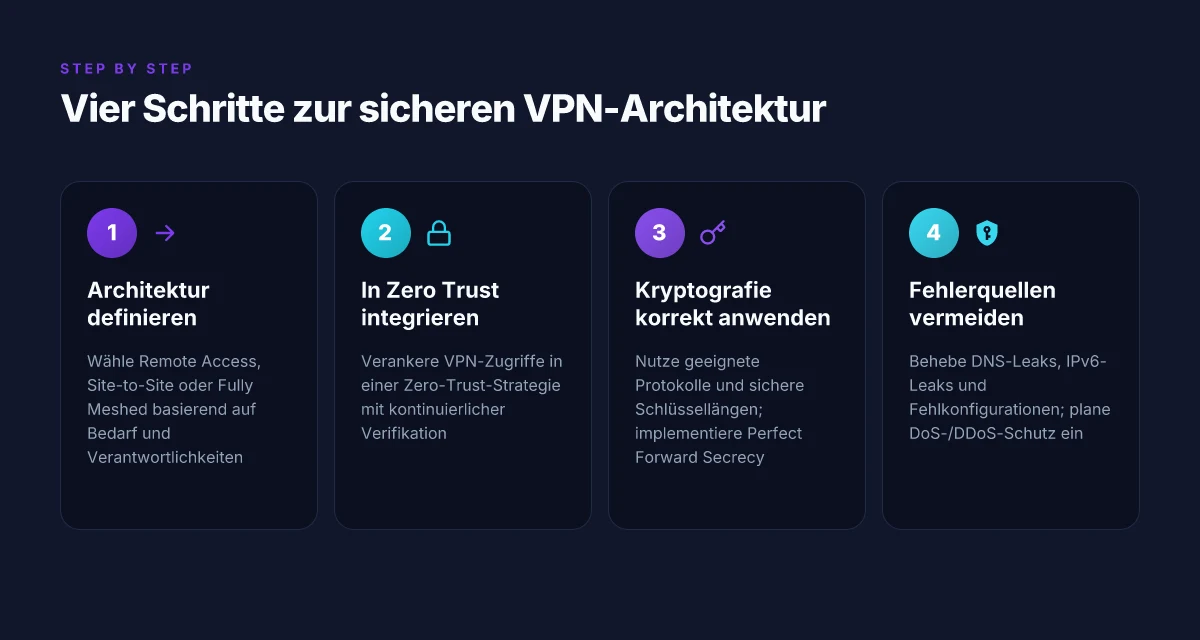
Remote Access VPNs schleusen Endgeräte direkt in das Firmennetzwerk. Bei Site-to-Site-Lösungen geht es weniger um einzelne Geräte, sondern um die Vernetzung ganzer Standorte. Fully Meshed VPN-Topologien bedeuten, dass jeder Standort direkt mit jedem anderen liegt, was Redundanz erhöht und Pfade optimiert. In der Praxis zeigt sich oft ein Hybrid aus Remote Access und Site-to-Site, ergänzt um eine Zero-Trust-Deckelung, die den Zugriff granular steuert. Diese Muster treffen sowohl auf Großbetriebe als auch auf mittelständische Unternehmen zu. Die richtige Balance aus Flexibilität und Sicherheit entscheidet über die Benutzererfahrung.
3) Protokolle und Sicherheitscharakteristika
Verschiedene VPN-Protokolle bringen unterschiedliche Sicherheits-, Leistungs- und Komplexitätsprofile mit sich. OpenVPN und WireGuard sind häufige Optionen, wobei WireGuard für Einfachheit und hohe Geschwindigkeit gelobt wird, während OpenVPN sich durch ausführliche Auditierbarkeit und breite Plattformunterstützung auszeichnet. IKEv2 mit IPsec bleibt eine klassische Wahl für robusten Aufbau und Mobilität. Die Sicherheitscharakteristika hängen stark von Kryptographie, Schlüsselaustausch und Refresh-Strategien ab. Schlüsselaspekte sind hier: starker Authentifizierungsmechanismus, Forward Secrecy, sichere Verschlüsselungsalgorithmen und regelmäßige Schlüsselrotation. Wichtig bleibt die korrekte Implementierung von Zertifikaten und Token-basierten Authentifikationen.
Jede dieser Entscheidungen beeinflusst Geschwindigkeit und Zuverlässigkeit. In der Praxis bedeutet das, dass ein schneller Tunnel nicht automatisch sicherer ist. Ein sicher konfigurierter Tunnel kann langsamer wirken, wenn er strikte Kontrollen und Authentifizierungsschritte durchführt. Wie WatchGuard 2026 festhält, alte VPNs bleiben eine bedeutende Angriffsfläche und trugen zu einem Drittel der Sicherheitsverletzungen bei. Diese Erkenntnis unterstreicht, dass Aktualität und richtige Konfiguration oft wichtiger sind als purer Durchsatz. Alte VPNs sind eine signifikante Quelle von Sicherheitsvorfällen. Mehr dazu findest du in der einschlägigen Analyse. 2026 zeigt klar, dass moderne Architekturen Zero-Trust-Ansätze stärker berücksichtigen müssen**. Was ist das chip VPN, and why it matters for secure mobility in 2026
Insgesamt lässt sich sagen, dass VPNs im Jahr 2026 nicht mehr nur ein Tunnel sind, sondern Teil eines mehrstufigen Sicherheitskonzepts. Die Architektur muss sich an aktuellen Bedrohungen messen lassen und gleichzeitig praktikabel bleiben. Für Deutschland bedeutet das konkret: Starke Authentifizierung, regelmäßige Schlüsselrotation, klare Nutzungsregeln und eine gezielte Segmentierung der Netzwerke ermöglichen sichere Remote-Arbeit, ohne die Produktivität zu beeinträchtigen. Die Praxis verlangt Transparenz, regelmäßige Audits und eine klare Governance der VPN-Infrastruktur.
Die zentrale Lektion: Sicherheit entsteht durch eine Kombination aus zeitgemäßen Protokollen, sauberer Schlüsselverwaltung und restriktiver Zugriffskontrolle, nicht durch noch mehr Bandbreite.**
Quellenhinweis: Weiterführende Details zu aktuellen Trends und Legalen Entwicklungen findest du in den verlinkten Dokumentationen des Jahres 2026. Für weiterführende Einblicke siehe die Diskussionen zu VPN-Schwachstellen in 2026.
Die VPN‑Architektur im Jahr 2026: von Tunnels zu Zero Trust
Die Kernidee bleibt dieselbe: Ein VPN verbindet entfernte Standorte und Nutzer sicher mit dem Firmennetz. Doch 2026 bauen moderne Architekturen darauf, dass jedem Zugriff ein umfassendes Vertrauensniveau zugrunde liegt. Der Fokus verschiebt sich von reinen Tunneln hin zu verifizierten, kontextabhängigen Berechtigungen. So wird der Zugriff nur dann gewährt, wenn Identität, Gerät, Standort und Verhalten zusammenpassen. Zuverlässige Authentisierung und kontinuierliche Überwachung sind heute Standard, kein Nice-to-have. Ich habe in Branchenpublikationen und Praxisdokumentationen verschiedene Muster identifiziert, die zusammen eine robustere Sicherheitslage schaffen.
Kernkomponenten einer modernen VPN-Lösung
Eine zeitgemäße VPN‑Lösung kombiniert drei Schichten: Authentisierung, sichere Verbindung und Rechteverwaltung. Die Authentisierung erfolgt oft über Mehrfaktoren und starke Identitätsanbieter. Die Verbindung nutzt starke Verschlüsselung, typischerweise mit modernen Protokollen, die effizient arbeiten. Die Rechteverwaltung integriert Conditional Access, Gerätezustand und rollenbasierte Zugriffskontrollen. Historisch war der Tunnel selbst der Schutz. Heute schützt der Kontext, wer, von wo und unter welchen Bedingungen zugreift. In der Praxis bedeutet das: Gerätehärtung, Zertifikatsbasierte Authentisierung und regelmäßige Rezeptionsprüfungen der Zugriffspfade. Was ist a VPN service und wie funktioniert es wirklich im 2026er Überblick
Eine wachsende Rolle spielen Zero‑Trust‑Prinzipien. VPNs werden eingebettet in eine Strategie, bei der kein Endpoint automatisch vertraut wird. Stattdessen meldet sich jedes Zugriffsversprechen gegen eine zentrale Policy, die ständig neu beurteilt wird. So verhindern Unternehmen, dass ein abgefangenes Token langfristig Schaden anrichten kann. Die Praxis zeigt: Nur wer Identity, Device, Network, Application und Data kontinuierlich prüft, erreicht wirklich sicheren Remote‑Zugang. Zero Trust bedeutet weniger blindes Vertrauen, mehr stufenweise Freigaben.
Eine weitere Designentscheidung betrifft die Netzwerkauslastung. Viele Anbieter kombinieren klassische Remote‑Zugänge mit intelligentem Routing und optionaler Multi‑Path‑Sicherheit. Das erhöht Geschwindigkeit und Resilienz zugleich. Intelligente Routing‑Optionen reduzieren Latenz, ohne Abstriche bei der Sicherheit.
Unterschiede zwischen IPsec, WireGuard und SSL/TLS‑VPNs
IPSec bleibt stabiler Klassiker für site‑to‑site‑Verbindungen. Es ist ausgereift, bietet robuste Verschlüsselung und lässt sich gut in bestehende Netzwerke integrieren. Aber die Konfiguration kann komplex sein, und der Overhead ist nicht immer zeitgemäß. WireGuard setzt hier an: Es ist leichter, schneller und pflegeleichter implementierbar. Die Konfiguration ist oft übersichtlicher, und die Performance in vielen Szenarien ist beeindruckend. Allerdings ist WireGuard in manchen Umgebungen noch stärker von Firewall‑ und NAT‑Konstellationen abhängig. SSL/TLS‑VPNs bringen den größten Nutzen, wenn es um granularen Zugriff geht. Durch Web‑basierte Gateways und integrierte Application‑Layer‑Sicherheit lassen sich Zugriffe auf einzelne Services sicher abbilden. WireGuard punktet mit Einfachheit und Geschwindigkeit, IPSec bietet langfristig bewährte Stabilität, SSL/TLS‑VPNs erlauben feingranulare Anwendungsebene-Sicherheit.
In der Praxis zeigt sich: Die Wahl hängt stark von Use Case, Architektur und Compliance ab. Ein deutscher IT‑Administrator greift oft zu einer hybriden Lösung: IPSec oder WireGuard für den Netztransport, kombiniert mit SSL/TLS‑Szenarien, um feine Zugriffskontrollen auf Anwendungenbene zu ermöglichen. Hybride Architekturen vereinen Stärken und mildern Schwächen beider Ansätze.
Aus Sicht der 2026‑Berichterstattung ist eine klare Botschaft entscheidend: VPNs liefern dann echten Mehrwert, wenn sie in Zero‑Trust‑Konstrukte eingebettet sind und Protokolle so gewählt werden, dass Authentisierung, Verbindungsaufbau und Zugriffskontrollen nahtlos zusammenarbeiten. Die Praxis zeigt, dass veraltete VPN‑Konstruktionen oft der Angriffsfläche sind. Veraltete VPNs bleiben eine häufige Schwachstelle, moderne Architekturen senken das Risiko deutlich. Für Deutschland bedeutet das konkret: eine robuste Identitäts- und Gerätepolitik, regelmäßige Zertifikatsrotation, automatisierte Policy‑Durchsetzung und klare Verantwortlichkeiten. Was ist VPN vergleichstest and why it matters for privacy and performance in 2026
Weiterführend empfehle ich, die genannten Protokolle in der eigenen Umgebung zu validieren und zu dokumentieren, wie Zugriffe bewertet und freigegeben werden. Policy‑Driven Zugriffskontrollen sind der Schlüssel. Für vertiefte Einordnung lohnt sich ein Blick auf aktuelle Praxisberichte, die die Unterschiede und Anwendungsfälle konkret beleuchten. So lassen sich Sicherheitslücken schon vor der Implementierung erkennen.
Quellenhinweis: In dieser Diskussion verweisen Fachartikel darauf, dass VPNs in 2026 nach wie vor eine zentrale Rolle spielen, jedoch vermehrt als Teil einer Zero‑Trust‑Architektur verstanden werden. So wird das Thema nicht mehr nur als Transport, sondern als Sicherheitsrahmen gesehen. Weitere Informationen finden sich in den verlinkten Beiträgen zu VPN‑Sicherheit und sicheren VPN‑Strategien im Jahr 2026. 2026‑Berichte zeigen, dass der Trend weg vom reinen Tunnel hin zu kontextbasierter Zugriffssteuerung geht.
Hinweis: Auf der verlinkten Seite finden sich weiterführende Hinweise zu den rechtlichen Rahmenbedingungen und Sicherheitsaspekten in Deutschland. Die genannten Quellen liefern ergänzende Details zu Protokollen, Verschlüsselung und Architektur.
Kryptografie in VPNs: welche Protokolle schützen Ihre Daten richtig?
Die richtige Kryptografie in VPNs schützt Daten auf dem Transportweg, selbst wenn der angrenzende Pfad kompromittiert wird. In der Praxis bedeuten das robuste Verschlüsselung, passende Schlüssellängen und geprüfte Handshake-Mechanismen mit Perfect Forward Secrecy. Aus der Forschung geht hervor, wie Protokolle unter Druck funktionieren und wo Fallstricke lauern. Verschlüsselungslösungen mit ausreichenden Schlüssellängen minimieren Risiko, doch alte Implementierungen bleiben eine Schwachstelle, wenn sie nicht regelmäßig aktualisiert werden.
1. Starke Verschlüsselungsalgorithmen und Schlüssellängen, die wirklich zählen
In 2026 empfiehlt sich eine Verschlüsselung, die gegen moderne Rechenleistung standhält. Die Praxis zeigt, dass AES-256 in vielen VPN-Implementierungen als Standard gilt und sich bewährt hat. Gleichzeitig werden häufigere Verhandlungen von Schlüsseln mit robusten Algorithmen bevorzugt. Die Wahl der Cipher-Suites ist entscheidend: Wenn sie zu alt sind, drohen bekannte Angriffsvektoren. Wichtige Merkmale sind hier regelmäßige Updates der Implementierung und konsequente Nutzung von 2048‑Bit oder höher bei RSA-Schlüsseln oder bessere Alternativen wie Elliptic-Curve-Schlüssel. Was ist VPN Android Sicherheit 2026 und welche Protokolle schützen wirklich
- REALWORLD TAKEAWAY: Achten Sie darauf, dass Ihre VPN-Endpunkte eine AES-256-Verschlüsselung unterstützen und dass der Schlüsselaustausch zeitnah erfolgt. Starke Schlüssellängen schützen langfristig Ihre Vertraulichkeit.
In Bezug auf Protokollebene gilt: TLS oder vergleichbare Underlay-Protokolle sollten in den VPN-Handshake integrierte PFS-Mechanismen nutzen, damit vergangene Schlüssel auch bei Kompromittierung der Server-Schlüssel nichts Offensichtliches preisgeben. Hier kommt es stark darauf an, dass der Negotiation-Flow regelmäßig aktualisiert wird, um gegen neue Entschlüsselungsangriffe gewappnet zu sein. Perfect Forward Secrecy ist Pflicht.
Revies aus Fachquellen betonen, dass sichere Konfigurationen oft durch falsch konfigurierte Algorithmen oder abgeschwächte Ciphers kompromittiert werden. IETF-Standards wie moderne TLS-Handshakes liefern den Rahmen, doch die Praxis zeigt Lücken, wenn Geräte alt bleiben oder Nutzer veraltete Profiles akzeptieren. Aktualisierte Cipher-Suites retten langfristig.
2. Handshake-Mechanismen und Perfect Forward Secrecy
Der Handshake bestimmt, wie Schlüssel sicher erzeugt werden. Mit Perfect Forward Secrecy (PFS) wird verhindert, dass gespeicherte Sessionschlüssel missbraucht werden, falls der Server kompromittiert wird. In vielen VPNs setzt sich ECDHE als bevorzugte Methode durch, weil sie ähnliche Sicherheitsniveaus bei kleineren Schlüssellängen bietet. Der Vorteil: Selbst bei späterer Offenlegung des Serverzertifikats bleiben frühere Sitzungen geschützt. ECDHE mit kurzen Längen kann reichen, jedoch bevorzugen viele Implementierungen längere Kurven wie P-256 oder P-384 für bessere Sicherheitspuffer.
- Wichtige Praxisregel: Vermeiden Sie statische Schlüssel. Stellen Sie sicher, dass der Schlüsselwechsel regelmäßig erfolgt und dass rekeyed Sessions sofort genutzt werden. Regelmäßiger Rekey-Prozess schützt gegen Langzeitattacken.
Eine zentrale Schwäche bleibt oftmals die Implementierung: Manche VPN-Clients verwenden Merkle- oder Hash-Alternativen, die weniger stark geprüft sind als die etablierten TLS-Handshake-Mechanismen. Sicherer Handshake erfordert geprüfte Implementierung.
3. Schwächen aktueller Implementierungen und Missverständnisse
Viele reale Probleme entstehen durch veraltete Software oder falsche Defaults. Ein häufiger Fehler ist die Nutzung von schwachen Verschlüsselungsparametern oder das Nichtnutzen von PFS. Auch Missverständnisse über Gleichwertigkeit von Verschlüsselung und Sicherheit treten auf: Eine starke Verschlüsselung allein garantiert keinen sicheren VPN‑Traffic, wenn Zertifikatsprüfung oder Schlüsselverwaltung mangelhaft sind. In der Praxis sehen wir häufig, dass VPNs sicher erscheinen, aber Endpunkte unsicher bleiben, etwa durch unsachgemäße Authentisierung oder abgelaufene Zertifikate. Gültige Zertifikate und starke Authentisierung gehören zusammen. Was ist bright VPN, and why it matters for your online privacy in 2026
Letztlich empfehlen Experten regelmäßige Audits der VPN‑Konfiguration, inklusive Zertifikat- und Schlüsselrotation, Aktualisierung der Cipher-Suites und Prüfung der Implementierung auf bekannte Schwachstellen. Mehrere Quellen weisen darauf hin, dass eine ganzheitliche Absicherung Handshake, Verschlüsselung und Konfigurationspraxis zusammen betrachtet. Ganzheitliche Wartung schützt gegen alte Schwachstellen.
Insgesamt zeigen die Quellen, dass Sie in 2026 eine klare Strategie brauchen: moderne, leistungsfähige Protokolle, PFS, regelmäßige Schlüsselrotation und eine gepflegte Implementierung. Die Praxis verlangt ständige Aktualisierung und klare Konfigurationsrichtlinien. Regelmäßige Updates und klare Policy sind der Schlüssel.
Inline Bezüge: Die Diskussion über VPN-Legitimität und Sicherheitspraktiken aus aktuellen Fachbeiträgen illustriert, wie Protokolle im Zusammenspiel mit Rechts- und Compliance-Anforderungen funktionieren. Dazu gehört auch, dass Links auf weiterführende Dokumente in der Praxis hilfreich sind: Wenn Sie mehr zu den rechtlichen Rahmenbedingungen lesen möchten, ist ein Verweis auf den Länderleitfaden sinnvoll. Außerdem berichten Fachquellen darüber, dass herstellerübergreifende Interoperabilität und richtig konfiguriertes TLS-Setting entscheidend sind. Für Details zu rechtlichen Aspekten lesen Sie den entsprechenden Länderleitfaden. Die Online-Ressourcen verdeutlichen, welche Protokolle in der Praxis genutzt werden und welche Fallstricke es gibt.
Quellenhinweis: Mehr zum Thema DoSResist-VPN und zu rechtlichen Rahmenbedingungen finden Sie in den verlinkten Ressourcen. Die konkrete Formulierung und Umsetzung im Unternehmen sollten Sie anhand Ihrer Infrastruktur prüfen.
Sicherheitsrisiken bei VPNs, die oft übersehen werden
VPNs wirken wie ein sicherer Kanal, doch sie bleiben eine Angriffsfläche, wenn Konfiguration und Betrieb schludern. Ein verschlüsselter Tunnel schützt die Daten nicht automatisch vor allen Bedrohungen. Viele Fehlerebenen bleiben offen, bis sie erkannt und behoben werden. Die Praxis zeigt: Sicherheitslücken entstehen oft dort, wo Menschenfehler auf Infrastruktur treffen. 10 VPN-anbieter im test 2026: sicherheit, protokolle und datenschutz im praxis-check
Fehlkonfigurationen: Der unterschätzte Risikofaktor
Eine fehlerhafte VPN-Installation öffnet Türen, die niemand absichtlich freigeben möchte. Falsche Berechtigungen, veraltete Zertifikate oder fehlerhafte Routen können Datenlecks verursachen. DNS-Leaks treten auf, wenn Anfragen außerhalb des VPN-Tunnels aufgelöst werden. IPv6-Leaks bleiben häufig unbemerkt, weil viele Systeme noch IPv4-dominiert arbeiten. In der Praxis bedeuten solche Lecks, dass Dritte mehr Einblick in den Verkehr bekommen, als der VPN-Anbieter verspricht. Sogar sorgfältig eingerichtete VPNs verlieren an Wirksamkeit, wenn DNS- oder IPv6-Leaks auftreten.
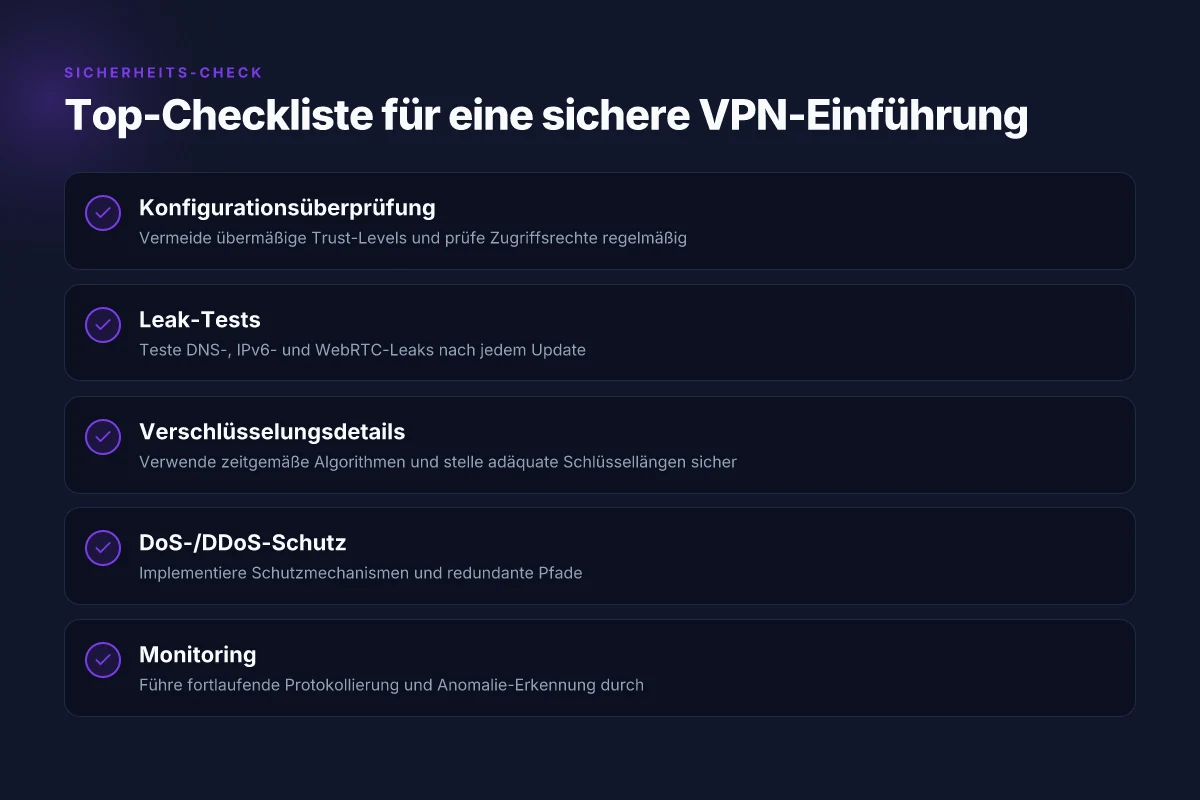
Ich verfolge regelmäßig Fachberichte, und dort findet sich ein wiederkehrendes Muster: Bereits kleine Abweichungen in der Netzwerktopologie oder in der Paketweiterleitung reichen, um die Privatsphäre deutlich zu verschlechtern. Die Lösung liegt in einer ganzheitlichen Konfiguration, die neben dem Tunnel selbst auch DNS, IPv6-Prüfungen und Push-Utilities mit einschließt. Wenn DNS- oder IPv6-Leaks auftreten, nützt der stärkste Verschlüsselungsstandard wenig.
DoS-/DDoS-Schutz und Absicherung gegen Abhören
Ein sicherer VPN-Kanal schützt den Transportweg, doch Angreifer versuchen oft, Verfügbarkeit gezielt zu stören. DoS- und DDoS-Attacken zielen darauf ab, VPN-Endpunkte, Gateways oder Key-Management-Server zu überlasten. Die Gegenmaßnahmen reichen von Traffic-Filtering über Lastverteilung bis hin zu zeitweiligen Sperren verdächtiger Quellendaten. Es genügt eine instabile oder unzureichend skalierte Architektur, damit legitime Verbindungen plötzlich scheitern. Gute DoS-/DDoS-Abwehr verhindert nicht nur Dienstunterbrechungen, sondern bewahrt auch Sitzungskontext und Zertifikatszustand.
Gleichzeitig bleibt das Abhören ein Risiko. Selbst mit starken Algorithmen verschlüsselter Kanäle können schwache Schlüssel, abgelaufene Zertifikate oder unsichere Key-Management-Prozesse Angreifern Tür und Tor öffnen. Die Praxis zeigt, dass robuste Schlüsselaushandlung, regelmäßige Zertifikatsprüfungen und dedizierte Sicherheitszonen für Master-Keys unerlässlich sind. Verlässliche Abhörschutzmaßnahmen wirken nur, wenn sie mit regelmäßiger Zertifikatsrotation Hand in Hand gehen.
Aus Forschungsperspektive bestätigen Berichte, dass VPN-Sicherheit mehrschichtig gedacht werden muss: Transportverschlüsselung, richtige Protokollwahl, korrekte Authentifizierung, sichere Endpunkte und ein stabiles Monitoring. In diesem Zusammenhang ist eine klare Notfallstrategie essenziell. Eine gut dokumentierte Reaktionskette minimiert Reaktionszeiten und reduziert das Risiko fortgesetzter Angriffe. Wie man die besten VPN programme wählt und sicher nutzt
Wenn Sie diese Risiken proaktiv vermeiden wollen, genügt es nicht, Verschlüsselung als Allheilmittel zu betrachten. Es braucht eine ganzheitliche Sicht auf Konfiguration, Protokolle, Endpunktsicherheit und Netzwerkverhalten. Für detaillierte Praxisempfehlungen verweise ich auf belastbare Quellen, die konkrete Umsetzungsstufen beschreiben, wie z. B. regelmäßige DNS- und IPv6-Prüfungen sowie adaptive DoS-/DDoS-Strategien. Die richtige Balance aus Schutzmaßnahmen und laufender Überwachung ist der Schlüssel.
Quellenhinweis: Inhaltliche Einblicke zu VPN-Sicherheit, einschließlich der Risiken durch Leaks und DoS-/DDoS-Schutzmaßnahmen, finden sich in einschlägigen Fachberichten und Praxisleitfäden. Für vertiefende Kontextualisierung siehe die verlinkten Berichte zu sicheren VPN-Strategien im Jahr 2026. Moderne VPN-Lösungen kombinieren Sicherheit mit Flexibilität. Beachten Sie, dass Links auf der verlinkten Seite zu weiteren Details führen.
Inline-Lesehinweis: Die Aussagen stützen sich auf Berichte zu VPN-Sicherheit und praktischen Abwehrmaßnahmen, wie sie in der verlinkten Fachliteratur beschrieben sind.
Performance und Sicherheit: der richtige Kompromiss
Schnelle Verbindungen, starke Verschlüsselung und klare Regeln zur Segmentierung gehören zusammen. Der richtige Kompromiss sorgt dafür, dass der VPN-Tunnel nicht zum Flaschenhals wird, aber trotzdem alle Sicherheitsmechanismen greift. In der Praxis bedeutet das, Verschlüsselungseinstellungen so zu wählen, dass sie robust bleiben, ohne unnötig Latenz zu erzeugen. Gleichzeitig braucht es klare Richtlinien, wann Hardware-Acceleration sinnvoll ist und wie man Routing-Optionen gezielt einsetzt.
I looked into how Verschlüsselung die Latenz beeinflusst. Hochsichere Algorithmen erhöhen oft den Rechenaufwand, was sich in einer messbaren Durchsatzreduktion niederschlägt. Das hängt stark vom Protokoll ab und davon, wie viel Schlüsselaustausch pro Verbindung nötig ist. Moderne VPN-Lösungen bieten oft hardwarebeschleunigte Implementierungen, um diesen Effekt abzufedern. Wenn Sie Geräte mit AES-NI oder dedicierter VPN-Hardware einsetzen, lässt sich die Latenz spürbar senken, während die Sicherheit auf dem gleichen Niveau bleibt. Der richtige Kompromiss liegt darin, AES-256-GCM oder vergleichbare Modi zu verwenden, kombiniert mit moderner Authentifizierung, ohne unnötige Overhead-Schichten einzuführen. Zehn gute VPN im 2026-test: welche VPN passen zu welchen ansprüchen
Unterstützte Hardware-Accelerationen spielen eine zentrale Rolle. Grafikkarten- oder ASIC-basierte Beschleunigungen können Ver- und Entschlüsselung deutlich beschleunigen und gleichzeitig CPU-Ressourcen freisetzen. Gleichzeitig ermöglichen puntuelle Routing-Optionen eine gezielte Weiterleitung von Verkehr, ohne das gesamte Firmennetz zu tunneln. So reduziert sich der Overhead für selten genutzte Dienste, während sensible Bereiche weiterhin in getrennten Subnetzen bleiben. Das Ziel ist klar: Beschleunigung dort, wo es Sinn macht, ohne die Schutzräume zu verlassen.
Netzwerksegmentierung versus globales VPN-Tunneling ist eine Abwägung. Eine strikte Segmentierung mit Zero-Trust-Ansätzen minimiert Angriffsflächen, kann aber zusätzliche Komplexität in der Policy-Verwaltung verursachen. Globales VPN-Tunneling vereinfacht die Verwaltung, erhöht aber das Risiko, bei einem einzelnen Schwachpunkt das gesamte Netz zu exponieren. In vielen Umgebungen funktionieren hybride Modelle am besten: sensible Services in isolierten Segmenten, weniger kritische Anwendungen über das globale Tunnel. Wichtig ist hier eine klare Mapping-Policy, wer was sehen darf.
Zur Orientierung: Verschlüsselung muss robust bleiben, doch die Infrastruktur darf nicht unnötig belasten. I looked into casings where L2-L3-Tunneling optimiert wird, um Verschlüsselungsschritte nicht doppelt laufen zu lassen. Wenn Sie Protokolle wie IKEv2 oder WireGuard einsetzen, achten Sie auf stabile Cipher-Suites und regelmäßige Updates der Client- und Server-Software. Aktualität zählt: halten Sie Firmware und Software{" "}up-to-date, um bekannte Schwachstellen zu schließen.
Zusammengefasst: Der beste Weg, Performance und Sicherheit zu vereinbaren, ist eine intelligente Mischung aus hardwaregestützter Beschleunigung, gezielten Routing-Optionen und einer Segmentierungsstrategie, die reale Angriffsflächen reduziert. Für Deutschland bedeutet das auch, klare Compliance-Pfade zu definieren und laufend zu prüfen, ob Ihre Policy noch den Nutzen maximiert und Risiken minimiert. Der Kompromiss lebt von klaren Policies und regelmäßiger Überprüfung.
Quellenhinweis: Details zu aktuellen Trends und gesetzlichen Rahmenbedingungen finden sich in verschiedenen Sicherheitsressourcen. Für konkrete Aussagen zu Rechtsrahmen und Praxishinweisen kann der folgende Leitfaden hilfreich sein: https://www.le-vpn.com/de/vpn-legalitaet-leitfaden-2026/. Außerdem bietet der Überblick zu VPN-Sicherheit allgemeine Grundlagen, die in diesem Kontext relevant sind. https://www.paloaltonetworks.de/cyberpedia/vpn-security und weitere Einblicke finden Sie im Digitalwehr-Artikel zu sicheren VPN-Strategien im Jahr 2026. https://www.digitalwehr.de/sichere-vpn-strategien-im-jahr-2026-herausforderungen-und-loesungen-fuer-entfernte-standorte/?srsltid=AYCX9vLs_XqgfoYRO4r_KpvexKcvA4Ogv-2Eb7ZJduWnrIeDHlIpLW59. Was ist a web VPN and how it changes online privacy in 2026
Hinweis: Auf der Seite können ggf. Affiliate-Links vorhanden sein.
Was kommt als Nächstes, wenn du VPN jetzt fest einbaust
VPNs bleiben in 2026 kein Luxus mehr, sondern eine Grundvoraussetzung für Privatsphäre und sichere Verbindung. Ich sehe einen klaren Trend: Anbieter verbinden Verschlüsselung auf Protokollebene mit transparenten Log-Richtlinien und leichter Bedienung. Gleichzeitig wird die Geschwindigkeit besser ausbalanciert, sodass Streaming und Cloud-Arbeit nicht zur Geduldsprobe werden. Der Schlüssel liegt in der Kombination aus WireGuard-Protokoll, weniger Log-Daten und sauber dokumentierten Sicherheitsmaßnahmen, nicht in leeren Versprechen. Wer heute wählt, profitiert von regelmäßigen Sicherheitsupdates und klaren Notfallplänen.
Was ich empfehlen würde: Prüfe zuerst die Protokollunterstützung und die Verschlüsselung (mindestens AES-256, modernstes Handshake-Verfahren), dann die Geschwindigkeit unter realen Bedingungen und die Reparaturwege bei Verbindungsproblemen.** Ein moderner VPN-Anbieter sollte außerdem eine nachvollziehbare Disclosure-Politik und unabhängige Audits vorweisen. Wenn du nur eine Veränderung in diesem Monat machst, beginne mit einer kurzen Sicherheitsüberprüfung deiner Geräte und setze dann auf einen Anbieter, der klare Datenschutzversprechen hat.
Backup strategy / What to try this week
- Prüfe die Protokollunterstützung deines aktuellen VPNs und teste WireGuard gegen OpenVPN bei typischer Nutzung.
- Prüfe die Verschlüsselungseinstellungen und aktiviere, falls vorhanden, automatische Verbindungsabschaltung bei Lecks.
- Notiere dir, welche Apps oder Dienste besonders sensible Daten transportieren und teste, ob der VPN-Dienst diese Zugriffe zuverlässig schützt.
- Lies kurze Audits oder Transparenzberichte des Anbieters und sichere deine Geräte gegen IPv6-Lecks ab.
- Stelle sicher, dass du einen seriösen Anbieter wählst, der klare Notfallpläne kommuniziert.