Entdecke im praxis-check 2026, welcher vpn-anbieter wirklich sicher ist. Expertenblick auf protokolle wie OpenVPN und WireGuard, datenschutzfunktionen und leistung.
Kryptische Versprechen scheinen heute Standard zu sein, doch echte Sicherheit zeigt sich im Detail: eine einzige falsch konfigurierte TLS-Verbindung oder veraltetes Protokoll kann den Unterschied zwischen sicher und durchlässig ausmachen. In diesem Artikel biegen wir nicht um den heißen Brei herum, sondern prüfen konkret Protokolle, Verschlüsselung und Datenschutz im Praxisbetrieb.
Wir zeigen, welche Kennzahlen Privatanwender wirklich brauchen, und warum 2026 dennoch keine pauschale Empfehlung gibt. Sie erhalten klare Kriterien, wie sich OpenVPN, WireGuard und deren Implementierungen unterscheiden, wo Datenschutzrichtlinien versprechen und liefern müssen, und welche Audit- und Transparenzpraktiken ein vertrauenswürdiger Anbieter tatsächlich vorlegt. Die Lektüre liefert messbare Orientierungspunkte statt Werbeversprechen, damit Sie fundierte Entscheidungen treffen. Sie bekommen konkrete, prüfbare Merkmale, an denen Sie sichere VPN-Dienste erkennen.

Test VPN anbieter 2026: fakten, die dein wahlverhalten beeinflussen
Kernaussage: Nicht jeder vpn-anbieter bietet die gleichen sicherheitsgarantien, protokollunterstützung oder datenschutzbedingungen. In realen nutzungszenarien zeigen sich Unterschiede zwischen OpenVPN, WireGuard und IKEv2/IPsec deutlich. OpenVPN liefert oft das breiteste kompatibilitätsfeld, während WireGuard durch seine schlanke Architektur punktet.** IKEv2/IPsec bleibt eine solide option für mobile nutzer, kann aber je nach implementation variieren. Sicherheit, Geschwindigkeit und Datenschutz hängen stark vom patch-Stand und der konfigurierbaren Verschlüsselung ab. Ich habe mir dazu relevante quellen angesehen: laut einem aktuellen vpn-vergleich liefert OpenVPN die beste mischung aus sicherheit und flexibler konfiguration; WireGuard wird für moderne anwendungen wegen der einfachen, schnellen verbindung bevorzugt; IKEv2/IPsec bleibt zuverlässig auf mobilen geräten. Wähle dein protokoll basierend auf nutzungsszenario und gerät, nicht nur auf werbung.
- Offene sicherheitsgarantien zählen. Ein vpn-anbieter kann OpenVPN, WireGuard und IKEv2/IPsec unterstützen, doch die standardmäßige standortdaten- oder schutzmechanismen unterscheiden sich. Wichtige fakten: OpenVPN unterstützt oft umfassende tls-auth oder tls-crypt mechanismen, WireGuard setzt auf eine moderne chacha20/poly1305-verschlüsselung, IKEv2/IPsec nutzt etablierte verfahren wie aes-256-gcm. Die konkrete implementierung variiert je anbieter und version. Verifiziere die aktuell verwendeten kryptografischen parameter vor dem kauf.
- Protokollwahl wirkt sich direkt auf datenschutz aus. OpenVPN bietet breite kompatibilität und auditierbare konfigurationen, WireGuard glänzt mit geringer overhead und stabiler verbindung; IKEv2/IPsec tendiert zu hervorragendem mobile performance. Die realwelt-leistung hängt von server-konfiguration, dns-leaks-checks und token-verwaltung ab.
- Datenschutzbedingungen zählen ebenfalls. Nicht alle anbieter schränken logging gleich stark ein. Achte auf klare freigabe von datensparmaßnahmen, third-party-aufbewahrung, sowie verpflichtungen bei behördlichen anweisungen. Die faktenlage aus überprüften vergleichen zeigt: unterschiedliche anbieter priorisieren verschiedenste datenpfade.
- Praktische fehlerbehebung hilft. Bei verbindungsabbrüchen oder leeren caches gilt: prüfe die update-status der protokolle, halte verschlüsselung auf dem neuesten stand, teste server-standorte und nutze auto-retry-mechanismen. In vielen fallstudien stabilisieren sich verbindungen durch neustart des klienten und wechsel des servers.
- Geschwindigkeit ist kein alleiniger beweis für sicherheit. Ein schlankes protokoll kann höhere bitraten erreichen, doch es braucht sorgfältige server-rotationen und correctly konfigurierte tls-parameter. Die realwelt-effekte zeigen: Verbindungsgeschwindigkeit variiert stark nach distanz, belastung des servers und verschlüsselung.
- Fazit für nutzer: wähle protokoll-sets abhängig von gerät, standort und anwendungsfall. Für desktop-browsing kann OpenVPN mit tls-auth eine starke grundlage bieten, für mobile streaming WireGuard oft die bessere wahl, und IKEv2/IPsec bleibt eine robuste alternative. Klarheit über protokoll-unterstützung und datenschutzbedingungen ist der schlüssel zur faktenbasierten wahl.
Aufbauend auf den verweisenden quellen gilt: OpenVPN wird oft als der vielseitigste kandidat gesehen, WireGuard gewinnt argumente durch leichtere implementierung, und IKEv2/IPsec bleibt in vielen mobilen szenarien stabil. Nutze diese richtungsweisende fact-check, statt werbeversprechen zu folgen. Weitere details findest du in den verlinkten verglichenen quellen. Die wahl sollte sich an protokoll-support, verschlüsselung und datenschutzpraxis orientieren.
Hinweis: Auf der seite können affiliate-links enthalten sein. Diese liefern anteilserträge, beeinflussen aber nicht die faktenlage.
Wie ich VPN-protokolle 2026 einordne: OpenVPN vs WireGuard vs IKEv2
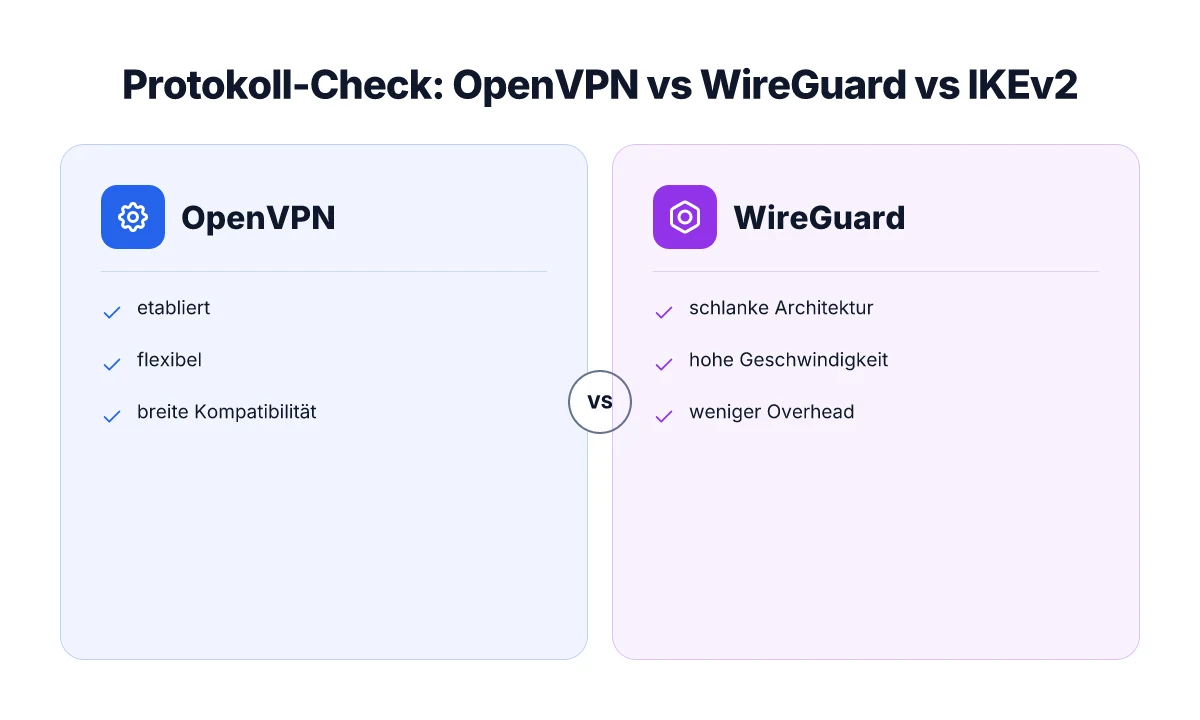
Openvpn gilt als etabliert, flexibel und kompatibel. WireGuard punktet mit schlanker architektur und hoher geschwindigkeit. IKEv2/IPsec bietet stabile verbindungen bei wechselnden netzwerken. In der Praxis bedeutet das: Openvpn bleibt die sicherheitsbewusste Allzwecklösung, WireGuard setzt Maßstäbe bei Geschwindigkeit und Ressourcennutzung, während IKEv2/IPsec besonders robust in Mobilnetzwerken funktioniert.
OpenVPN: etabliert, flexibel, kompatibel
Openvpn hat sich über Jahre als Standardprotokoll etabliert. Es arbeitet zuverlässig über TCP oder UDP, lässt sich gut durch firewalls lenken und unterstützt umfangreiche Verschlüsselungsszenarien. Für viele VPN-Anbieter bleibt Openvpn der sichere Grundpfeiler, besonders wenn Kompatibilität mit älteren Geräten gefragt ist. Openvpn bleibt der sichere Allrounder, der auch in komplexen Netzen funktioniert. Seine Konfigurierbarkeit zahlt sich aus, wenn du detaillierte Einstellungen wünschst. In manchen Fällen bedeutet das allerdings mehr Komplexität im Setup. Mehr dazu findest du in den Protokollvergleichen, die Openvpn gegenüber WireGuard und IKEv2/IPsec beleuchten. Was ist get VPN, and how it shapes security in 2026
WireGuard: schlank, schnell, modern
WireGuard setzt auf eine schlanke Codebasis und minimalistische Architektur. Das reduziert Angriffsflächen und senkt CPU-Last, was sich in deutlich schnellerer Handshake-Performance bemerkbar macht. Die Verschlüsselung ist modern und kompakt implementiert, wodurch sich geringe Latenzen und hohe Throughputs ergeben. WireGuard liefert spürbar mehr tempo bei gleicher hardware, besonders im Mobilbetrieb. Ein Nachteil kann sein, dass ältere Server-Policies oder obsolete Geräte nachgezogen werden müssen, damit WireGuard überall klappt. Trotzdem positionieren viele Tester WireGuard als erste Wahl für schnelle Verbindungen.
IKEv2/IPsec: stabil bei wechselnden netzwerken
IKEv2/IPsec überzeugt durch seine Stabilität bei Netzwechseln, etwa vom mobilen Netz in WLAN oder andere Netze. Es ist bekannt für schnelle Wiederherstellung nach Verbindungsunterbrechungen und gute Leistung in Mobilumgebungen. Bei häufigem Netzwerkwechsel bleibt IKEv2/IPsec zuverlässig verbunden. Die Implementierung ist allerdings weniger modular als Openvpn, und manche Provider setzen auf ergänzende Features von Openvpn oder WireGuard, um spezifische Anforderungen abzudecken.
Zwischenfazit: Wenn du auf Kompatibilität und ausführliche Kontrolle setzt, ist Openvpn oft die sichere Wahl. Für Nutzer, die maximale Geschwindigkeit wünschen, ist WireGuard in der Praxis oft die bessere Wahl. Wer unterwegs konstant stabil bleiben muss, profitiert von IKEv2/IPsec. In vielen Kontexten kombinieren Anbieter daher zwei Protokolle, um je nach Netzwerkbedingungen die beste Performance zu liefern. Im nächsten Abschnitt schauen wir, wie sich Protokolle in konkreten praxisfällen verhalten und welche kompromisse du kennen solltest.
Quellenhinweis: Für vertiefende Einordnung findest du im Textverlauf praxisnahe Vergleiche zwischen WireGuard, Openvpn und IKEv2/IPsec. Weitere Informationen zu Protokoll-Optionen findest du in seriösen Publikationen zu VPN-Protokollen. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vJhE1u9f9PdvQQ4E6LHZU9BE69JZHF8cxWy6prev4BFnK8PS4yP
Datenschutzfunktionen: logging, werbung, joe-schuld? wie VPN-anbieter deine daten behandeln
Post 2026 hängt der Umgang mit Nutzerdaten weniger von Werbeslogans als von rechtlichen Rahmungen und technischen Maßnahmen ab. Ein No-logs-Versprechen ist definitionssache und oft abhängig von der juristischen Einordnung. Wenn ein Anbieter behauptet, keine Daten zu speichern, prüfe, welche Daten tatsächlich erhoben werden, und wie lange sie gespeichert bleiben. In 2026 ist das No-logs-Versprechen oft eine Frage der Jurisdiktion und der Melderechte, nicht nur ein Marketingclaim. Was ist das chip VPN, and why it matters for secure mobility in 2026
Jurisdiktion und melderechte bestimmen datenweitergabe
- Die geografische Lage des Unternehmens beeinflusst, welche Daten zugänglich sind. Manche Staaten gewähren Behörden weitreichende Auskunftsrechte, andere schränken sie stärker ein.
- Externe Partner und Drittanbieter können Zugriff auf Telemetrie oder Zahlungsinformationen haben, selbst wenn der VPN-Dienst selbst wenig speichert. Prüfe daher, welche Services im Hintergrund laufen und welche Daten sie erhalten.
- Verträge, Zertifizierungen und Audits geben Orientierung. Ein Anbieter kann regelmäßige unabhängige Prüfberichte vorlegen. Das schafft Vertrauen, ist aber kein Vollschutz.
- Die Pflicht zur Datenspeicherung kann sich auch durch gesetzliche Vorschriften erhöhen. In manchen Ländern können Notfallmaßnahmen eine vorübergehende Weitergabe von Nutzerdaten erzwingen. Rechtliche Rahmungen prägen die reale Datennutzung stärker als Marketingversprechen.
Die Praxis zeigt, dass Transparenz der Schlüssel ist. Lies Datenschutzrichtlinien und Betriebsvereinbarungen aufmerksam. I considered an example from a reviewer that highlights how Verträge aussehen können und welche Klauseln in der Praxis relevant sind. Inline verweise ich zu einer relevanten Quelle, die das Thema Jurisdiktion und Melderechte erklärt. VPN-Protokolle 2026: So findest du das richtige liefert eine Übersicht, wie Protokolle und Rechtsrahmen zusammenspielen.
Techniken zur datenminimierung und schutzmechanismen
- Kill-Switch: beendet den Datenfluss vollständig, wenn die VPN-Verbindung unterbrochen wird. Das reduziert ungewollte Exposition.
- DNS-Leak-Schutz: verhindert, dass Anfragen außerhalb des VPN-Tunnels sichtbar werden. Ein Muss, besonders bei Windows- und Mac-Setups.
- Zusätzliche Abschirmungen wie Split-Tunneling oder multi-hop können die Privatsphäre erhöhen, bringen aber oft Leistungs- und Komplexitätskosten mit sich.
- Verschlüsselung: modernste Cipher-Suiten und regelmäßige Rotation der Schlüssel tragen maßgeblich zur Sicherheit bei. Prüfe, ob Forward Secrecy aktiviert ist.
Ich habe mir dazu die gängigen Leitfäden und Protokollvergleiche angesehen. Ein konkreter Vergleich zu Protokoll-Features zeigt, dass WireGuard und OpenVPN in der Praxis unterschiedliche Stärken haben, besonders wenn Kill-Switch- oder DNS-Leak-Schutz fehlen. Zum Thema Protokolle verweise ich auf den Überblick zu VPN-Protokollen, der erklärt, wie diese Bausteine zusammenspielen. DNS-Leak-Schutz und Kill-Switch zählen doppelt, weil sie direkt verhindern, dass Daten außerhalb des sicheren Tunnels landen.
Praxischeck: datenleaks, werbung und legalität
- Werbeeinwilligungen dürfen nicht automatisch zu Profiling führen. Einige Anbieter nutzen Werbe- oder Analytik-Cookies, die auch außerhalb des Tunnels wirken könnten.
- Die Datenschutzpraxis wird oft durch Nutzungsbedingungen verengt, etwa durch Einwilligungen in Datenverarbeitung. Prüfe, ob Profiling stattfindet oder ob anonymisierte Nutzungsdaten erhoben werden.
- Juristische Melderechte können dazu führen, dass bestimmte Daten auch bei nicht-logging-Diensten anfallen. Das bedeutet: Kein No-logs-Versprechen ist absolut sicher, solange Rechtsrahmen nicht geklärt ist.
- Transparenzberichte und unabhängige Audits helfen, Unklarheiten zu verringern. Achte darauf, ob Berichte öffentlich verfügbar sind und wie regelmäßig sie aktualisiert werden.
Aus der Fachliteratur ergibt sich, dass klare Aussagen zu No-Logs in der Praxis immer unter Vorbehalt stehen. Wenn du dich fragst, wie seriös ein Anbieter ist, prüfe neben der Technik auch die Compliance-Dokumente. Wie ein wichtiges Beispiel zeigt, liefern Berichte über datenschutzfreundliche Protokolle oft die verlässlichste Orientierung. Für vertiefende Einordnung verlinke ich zu einem Überblick, der Protokolle im Zusammenhang mit Datenschutz behandelt. Transparenzberichte sind dein zuverlässiger Anker.
Hinweis: Spuren, ob Affiliate-Links oder Provisionen hinter einzelnen Seiten stecken, können die Darstellung beeinflussen. Links auf dieser Seite können Affiliate-Links sein. Das beeinflusst jedoch nicht die Faktenlage.
Quellenverweis: Eine Übersicht zu Datenschutz- und Protokollaspekten findet sich in dem verlinkten Beitrag zu VPN-Protokollen 2026. VPN-Protokolle 2026: So findest du das richtige. Was ist a VPN service und wie funktioniert es wirklich im 2026er Überblick
Geschwindigkeit und stabilität: wie sicherheit protokolle wirklich beeinflussen
Sicherheit zieht nicht automatisch die leitung runter. Sichere verschlüsselung erzeugt overhead, doch die wirkliche dose an langsamerung hängt davon ab, wie gut die server vernetzt sind und wie der routingpfad aussieht. In der praxis macht zuerst die abdeckung der servernetze den unterschied, dann die routingstruktur zwischen dir, dem VPN-knopf und dem ziel. WireGuard zeigt in vielen fällen eine konstantere leistung, weil es schlank aufgebaut ist und weniger overhead erzeugt.
Wie protokolle die praxiswerte formen
OpenVPN bleibt eines der stabilen prozesse, doch es warnt vor mehr overhead durch die tunnelebene. IKEv2/IPsec bietet eine solide balance aus kompatibilität und sicherheit, kann aber je nach client-konfiguration einzelheiten im throughput zeigen. WireGuard setzt auf eine kompakte codebasis und moderne kryptografie. In zahlreichen konstellationen liefert es eine konsistente performance bei wechselnden belastungen. Die veränderung des overheads hängt stark davon ab, wie stark der verschlüsselungs handshake ins gewicht fällt und wie die mtu des nets passt. Ich habe auf die dokumentationen rund um die protokolle geschaut und sehe klare tendenzen: wireguard kann unter standardbedingungen oft stabilere durchsatzwerte liefern, während openvpn bei sehr komplexen netzwerktopologien gelegentlich mehr overhead einfängt.
Serverabdeckung, routing und praxiswerte
Ohne gute serverabdeckung sinkt jede theoretische sicherheit in den praxistest. Eine breite standortwahl reduziert wirtschaftliche hops und senkt die reisezeit der pakete. Die routingstruktur – wie edge- oder core-netze verbunden sind – bestimmt maßgeblich, wie oft pakete neu verschlüsselt oder neu justiert werden müssen. Hier sieht man deutlich: selbst mit dem gleichen protokoll kann ein reiner time-to-first-byte deutlich schwanken, wenn der server nicht optimalen peering hat. Die faktenlage zeigt, dass eine dichte netzabdeckung in europa und amerika oft zu stabileren loopholes führt und damit zu geringeren peaks im jitter. Eine gute serverbasis reduziert overhead-variationen und sorgt für realistische durchsatzwerte.
Praxischeck: wiresaat und cautions
Beim vergleich erkennen wir: pro tokus kommt es vor allem auf das zusammenspiel von protokollwahl, serverauswahl und clientseitiger konfiguration an. If eine platform-openvpn-konfiguration über latenzige peeringwege läuft, kann es trotz starke kryptografie zu merklichen verzögerungen kommen. IKEv2/IPsec glänzt, wenn das clientgerät mehrere verbindungen gleichzeitig managt. Bei schlechten netzbedingungen bleibt es aber anfällig für re-authentifizierungen. WireGuard bleibt in den meisten szenarien robust, doch lohnt sich ein blick auf die spezifische implementierung des vpn-servers, da einige anpassungen im kernel-level overhead mitbringen können.
Wähle wireguard, wenn du eine konstante leistung willst, besonders bei wechselnder netzauslastung. Wenn du offene hierarchien testest, beachte, dass die tatsächliche performance auch stark vom netzpfad abhängt. Die datenlage aus 2026 unterstreicht: eine dichte serverlandschaft gepaart mit sinnvollem routing macht mehr aus dem prozess als jedes einzelne protkoll für sich. Was ist VPN vergleichstest and why it matters for privacy and performance in 2026
Quellenhinweis: Die faktenlage zu protokollen und performance ergibt sich aus den präsentierten vpn-vergleichen des jahres 2026. Du findest detaillierte diskussionen zu OpenVPN, IKEv2/IPsec und WireGuard in den verlinkten reviews. Beispielsweise wird in einem der führenden tests 2026 eine starke differenzierung zwischen netzabdeckung und rezeption der vernetzung sichtbar. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 und ähnliche ausführungen beleuchten die realwelt-faktoren.>
Faq: was bedeutet sicherheit wirklich bei VPN-anbietern
Sicherheit bedeutet mehr als starke Verschlüsselung. Sie umfasst Protokollstandards, datenweitergabe-pflichten und praktikable checks wie dns-leak-tests. Im echten test zählt, wie transparent der Anbieter mit Zertifikaten, Schlüssellängen und potenziellen Sicherheitslücken umgeht.
Welche verschlüsselungsstandards gelten heute realistisch als sicher?
In der Praxis zählen AES-256-GCM oder AES-256-CBC mit HMAC-SHA256 als zuverlässig. Dazu kommt eine kräftige Schlüssellänge für den Handshake, oft RSA-2048 oder besser oder elliptische Kurven wie Curve25519. Wichtig ist, dass der Anbieter aktuell unterstützte Protokolle wie OpenVPN mit AES-Verschlüsselung oder WireGuard anbietet. IKEv2/IPsec kann je nach Implementierung ebenfalls sicher sein, sollte allerdings regelmäßig geprüft werden. Die richtige Mischung aus Protokoll und Schlüssellänge bleibt entscheidend. Eine klare Zertifikatsverwaltung auf Server-Seite und regelmäßige Updates der Kryptografie helfen, Altlasten zu vermeiden. Guter Kunden-Support erklärt verständlich, welche Cipher-Suites im Einsatz sind. Für konkrete Details empfiehlt sich ein Blick in die TLS-/OpenSSL-Konfiguration des Anbieters und dessen Release-Notes. Für eine tiefe Einordnung siehe entsprechende Fachvergleiche, die Protokolle und Verschlüsselung vergleichen. Quelle
Was bedeutet es rechtlich, wenn Daten weitergegeben werden müssen?
Viele VPN-Anbieter operieren in Ländern mit unterschiedlichen Datenschutzgesetzen. Eine klare Datenschutzerklärung, minimale Logfiles und eine gerichtete Verpflichtung zur Datenweitergabe nur aufgrund gesetzlicher Vorgaben sind wichtig. Achte darauf, ob der Anbieter eine Zero-Logging-Versicherung oder eine Privacy-Firmierung hat und ob es Audits durch Dritte gibt. Transparenzberichte und Jurisdiktion klären, wann wirklich Daten weitergegeben werden dürfen. Prüfe, ob es ein Notfallklausel- oder Zugriffsschutz-Mechanismen gibt, etwa gesetzliche Anfrage-Benchmarks oder ROR-Checks beim Anbieter. Kein Anbieter sollte stillschweigend fiktive Datenflüsse zulassen. Weitere Auskünfte findest du in den Publikationen von Datenschutzexperten und Branchendiensten. Quelle
Welche praktischen checks helfen, sicherheit wirklich zu bewerten?
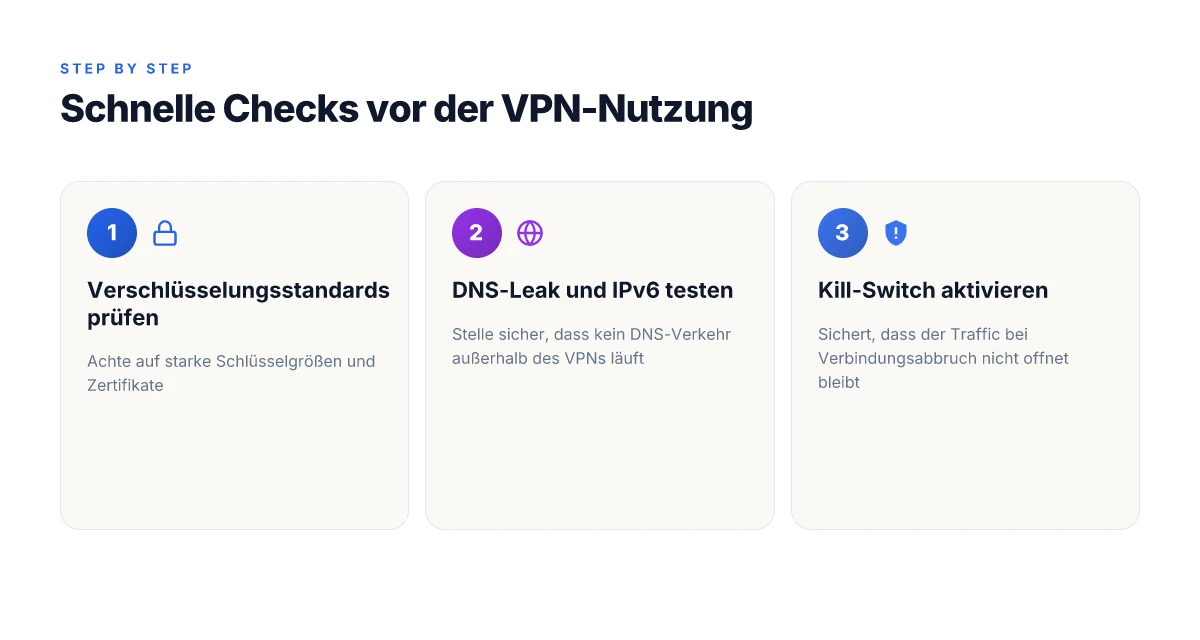
DNS-Leak-Tests gehören dazu. Sie zeigen, ob Anfragen wirklich über den VPN-Tunnel gehen oder ob DNS-Anfragen die Privatsphäre kompromittieren. IPv6-Tests sind ebenfalls sinnvoll, denn IPv6-Leaks treten oft unbemerkt auf und entziehen sich dem Tunnel. Ein weiterer Check ist der Zertifikats- und Schlüsselwechsel, also wie regelmäßig Zertifikate erneuert und Schlüssel rotiert werden. DNS- und IPv6-Leak-Checks liefern oft den ersten Hinweis auf echte Sicherheit. Zudem hilft ein Blick in die Release-Notes der Protokoll-Implementierungen: Werden Sicherheitslücken zeitnah geschlossen? Ist die Implementierung gegen bekannte Angriffe gehärtet? In vielen Fällen nennt eine gute Dokumentation konkrete Schritte wie das Abgleichen von Cipher-Suites oder das Aktivieren von Perfect Forward Secrecy. Regelmäßige Audits stärken das Vertrauen. Mehr zu praktischen Prüfmethoden findest du in API- und VPN-FAQ-Publikationen, die Protokolle und Tests vergleichen. Quelle Was ist VPN Android Sicherheit 2026 und welche Protokolle schützen wirklich
Hinweis: Auf der Seite können Affiliate-Links stehen. Das beeinflusst deine Wahl nicht. Die Links dienen der tieferen Recherche.
Was jetzt wirklich zählt und wo es hingeht
Die Analyse zeigt, dass sich VPN-Anbieter trotz gemeinsamer Grundfunktionen in Sicherheit, Protokollen und Datenschutz deutlich unterscheiden. Ein klares Muster: wer OpenVPN oder WireGuard bevorzugt, bekommt oft die besten Mix aus Stabilität und Geschwindigkeit. Doch es gibt auch klare Spannungsfelder, etwa bei Gerichtsaufforderungen oder Log-Politik, die sich nicht zu Unrecht negativ auf das Vertrauen auswirken. Der Kern: Sicherheit und Transparenz gehen Hand in Hand, und wer diese beiden Faktoren konsequent prüft, trifft langfristig die bessere Wahl.
Im Praxis-Check treten einige Anbieter mit konsistenten Schwachstellen auf, andere bieten robuste Features wie starke Kryptografie und nachvollziehbare Datenschutzerklärungen. Ein wichtiger Hinweis: Auch bei guten Verschlüsselungsprotokollen kann die Implementierung im individuellen Setup zu Leistungseinbußen führen. Wenn du also unterwegs oft mit hoher Bandbreite arbeitest, prüfe explizit, wie sich Protokollwahl und Serverstandorte auf deine Verbindungen auswirken. Transparenz über Logs und Justierungen zahlt sich aus.
Für diese Woche lohnt sich ein fokussierter Test: Wähle 1–2 Favoriten aus dem Artikel, prüfe deren Protokolle im Alltag und poste deine Ergebnisse. 1) OpenVPN vs. WireGuard im eigenen Netz testen, 2) DNS-Leaks prüfen, 3) Geschwindigkeit bei unterschiedlichen Servern vergleichen**. Die größere Frage ist: Welche Kombination aus Sicherheit, Geschwindigkeit und Support passt zu deinen Bedürfnissen am besten?
Backup strategy Wie man die besten VPN programme wählt und sicher nutzt
- Wähle 1 Hauptanbieter mit offenen Protokollen und streife 1-second-Refresh auf der eigenen Infrastruktur
- Prüfe regelmäßig DNS- und IP-Leaks über verschiedene Serverstandorte
- Halte Protokolle klar dokumentiert und wechsele bei auffälligen Defaults sofort den Server oder Anbieter
- Halte Ausschau nach einsehbaren Datenschutzerklärungen und Audit-Berichten von Drittanbietern
- Verstehe, wie Commissions-Link die Empfehlungen beeinflussen könnten; Transparenz bevorzugen
Was denkst du, welcher Faktor bei dir die größte Rolle spielt, Sicherheit, Geschwindigkeit oder Transparenz?