Entdecke was die schnellste vpn 2026 wirklich ausmacht. Geschwindigkeit, latency, interoperabilität und praxisnahe fakten für nutzer in deutschland.
Zwei Kernaussagen dominieren die Praxis, wenn es um echte VPN-Geschwindigkeit geht: Latenz und Stabilität, nicht nur roher Durchsatz. Eine einzige schlecht konfigurierte NAT-Verifizierung oder ein abweichendes Protokoll kann ganze Verbindungen ausbremsen, während Jitter und Paketverlust unverhofft zu spürbaren Verzögerungen führen. Die schnellste VPN-Lösung ist die, die Latenz minimiert, egal ob du lokal oder remote arbeitest.
Dieser Artikel zergliedert, wie Latency-Faktoren jenseits von Werbebotschaften funktionieren und wie Interoperabilität zwischen Protokollen wirklich aussieht. Du bekommst konkrete Messmethoden, typische Fallstricke bei WireGuard, OpenVPN und IKEv2 sowie praxisnahe Schritte zur Fehlersuche. Zahlreiche Praxisbeispiele zeigen, wo sich kleine Einstellungen zu großen Unterschieden summieren, und warum stabile Durchsatzraten oft wichtiger sind als maximale Durchschnittswerte. Am Ende kennst du eine klare Vorgehensweise, um schnell zu identifizieren, wo dein VPN wirklich hakt.

Was macht eine VPN wirklich schnell und warum ist 2026 anders als zuvor
Die Geschwindigkeit einer VPN hängt von drei Dimensionen ab: throughput, latency und jitter. Dazu kommt der paketverlust, der besonders bei Echtzeitanwendungen spürbar ist. 2026 sind diese Messgrößen enger miteinander verwoben, weil Anbieter an globaleren Servernetzen, effizienteren tunneling-Protokollen und Hardware-Beschleunigung arbeiten. Gleichzeitig beeinflusst die Interoperabilität verschiedener Protokolle die real erlebte Geschwindigkeit je nach Anwendung und Netzwerkpfad.
1) Durchsatz, latency, jitter und paketverlust – die Grundpfeiler der Speed-Messung
Durchsatz misst, wie viel Daten pro Sekunde tatsächlich durch das VPN fließt. Latency ist die Zeit, die ein Datenpaket von Quelle zu Ziel braucht. Jitter beschreibt die Schwankung dieser Latenz von Paket zu Paket. Paketverlust bedeutet, dass Pakete verloren gehen und neu übertragen werden müssen. All diese Größen bestimmen, wie spürbar sich ein VPN anfühlt. Wenn der Durchsatz hoch, die Latency niedrig und der Jitter stabil ist, erleben Nutzer schnelle Downloads, flüssiges Videostreaming und reaktionsschnelles Arbeiten. In 2026 beobachten Experten, dass Anbieter verstärkt darauf achten, alle drei Parameter gleichzeitig zu optimieren statt isolierte Verbesserungen zu liefern. Durchsatz, latenz und jitter in Balance sind der Schlüssel zur echten Geschwindigkeit.
2) Prozesse hinter speed improvements – Netzwerke, Protokolle, Hardware
Erst kommt das Servernetzwerk. Ein dichteres, globaleres Netz mit mehr Knoten reduziert die Wegstrecke der Pakete. Zweitens: tunneling-Protokolle, die effizient dpdk-ähnliche Pfade nutzen, etwa modernisierte Varianten von WireGuard oder optimierte OpenVPN-Konfigurationen. Drittens: Hardware-Beschleunigung. Spezialisierte Netzwerkschnittstellenkarten (NICs) und CPU-optimierte Kryptografie senken Latenz und CPU-Last. In der Praxis bedeutet das: weniger Flaschenhals bei Verschlüsselung, schnellere Verbindungsaufbauzeiten und stabilere Durchsatzlevellage auch bei vielen gleichzeitigen Verbindungen. Netzwerkdichte + effiziente Protokolle + Hardware-Beschleunigung sind die Dreier-Linse, durch die Geschwindigkeit entsteht.
3) Interoperabilität – wie Protokolle zusammenarbeiten
Für Nutzer bedeutet Interoperabilität: wie gut mehrere Protokolle und Netzwerke die gleichen Endpoints erreichen, ohne ein kompromittierendes Umschalten zu erzwingen. Moderne VPN-Stacks kombinieren mehrere Protokolle je nach Pfadbedingung, Endgerät und Anwendung. Ein Client kann in einer Sitzung über WireGuard für niedrige Latenz gehen und bei Bedarf auf OpenVPN oder IKEv2 umschalten, wenn bessere Durchsatz- oder Stabilitätsbedingungen herrschen. Das reduziert die Notwendigkeit, sich strikt auf ein Protokoll festzulegen, und erhöht die Chance, unter wechselnden Netzbedingungen konsistente Geschwindigkeit zu halten. Interoperabilität ermöglicht adaptive Pfade statt harter Protokoll-Welten.
I looked into publicly documented Trends und Release-Notes von VPN-Anbietern, die 2026 signerntigen Fortschritt bei Protokollen und Netzwerken beschreiben. So zeigt sich: Anbieter, die Serverkapazität erweitern, schnelle Protokoll-Implementierungen liefern und Hardware-Beschleunigung weitreichend nutzen, erzielen gegenüber reinen Software-Lösungen konstant bessere Ergebnisse. Adäquate Netzwerke, effiziente Protokolle und Hardware-Boosts beschleunigen echte Nutzung. Was ist a web VPN and how it changes online privacy in 2026
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Diese können Provisionen generieren, ohne dass der Preis für dich steigt. Für weiterführende Details siehe die verlinkten Quellen. Quelle: VPN-Tests und Anbietervergleiche aus dem Jahr 2026 zeigen, dass ExpressVPN, NordVPN und andere große Anbieter in unterschiedlichen Kontexten unterschiedliche Stärken haben, während PIA und ähnliche Dienste durch NextGen-Serverqualität punkten. Für tiefergehende Einblicke konsultiere die verlinkten Berichte.
Schnellste VPN 2026: welche protkolle liefern die niedrigste latency
Die niedrigste latency kommt in der Praxis oft von Protokollen, die auf schnelle Handshake-Algorithmen und effiziente Verschlüsselung setzen. In realen Netzwerken dominiert WireGuard in vielen Tests die Latenz, gefolgt von iKEv2 in moderaten Situationen. OpenVPN bleibt etabliert, aber tendenziell langsamer unter denselben Bedingung. Die Unterschiede sind jedoch häufig weniger protocoll-spezifisch, sondern hängen stark von Distanz, Routingpfaden und Serverqualität ab. Die Wahl des Protokolls beeinflusst die one-way latency unmittelbar, doch die Entfernung zum Server bleibt der größte Hebel.
Warum WireGuard oft vorne liegt
WireGuard setzt auf einen schmalen Codepfad und moderne Kryptografie. In der Praxis bedeutet das kurze Handshake-Zeiten, geringeren Overhead und stabilere Durchsatzwerte über mittlere Distanzen. Studien und Reviews zeigen, dass WireGuard insbesondere bei mobilen Verbindungen und wechselnden Netzen konsistent gut reagiert. WireGuard liefert oft die niedrigste round-trip latency bei kurzen Distanzen, weil der Protokoll-Overhead geringer ist als bei OpenVPN. Gleichzeitig hängt viel von der Serverkonfiguration ab, etwa dem MTU-Setting und der Routing-Pfade.
IKEv2 als zweitbeste option
iKEv2 ist bekannt für schnelle Verbindungsaufbauzeiten und gute Stabilität bei wechselnden Netzbedingungen. In vielen Setup-Szenarien erreicht es solid niedrige Latenzen, besonders wenn der Server geografisch nah ist und der Client-Device-Traffic gut gemanagt wird. iKEv2 punktet mit robustem Verbindungsaufbau auch unter Mobilnetz, doch der Durchsatz kann je nach Implementierung variieren.
OpenVPN als zuverlässige baseline
OpenVPN liefert starke Verschlüsselung und breite Kompatibilität, ist aber häufig langsamer als WireGuard, besonders bei längeren Entfernungen oder älteren Clients. Die Latency steigt oft durch den größeren Software-Stack und mehr Header-Overhead. Dennoch bleibt OpenVPN in Enterprise-Settings häufig eine verlässliche Option, wenn spezielle Netzwerkeffekte berücksichtigt werden müssen. Zehn gute VPN im 2026-test: welche VPN passen zu welchen ansprüchen
| Protokoll | Typische Vorteile | Typischer Einfluss auf latency |
|---|---|---|
| WireGuard | schlanker Code, moderne Kryptografie, schneller Verbindungsaufbau | oft niedrigste latency, besonders bei kurzen Distanzen |
| iKEv2 | stabil, guter Verbindungsaufbau unter Mobilnetz | solide, aber abhängig von Serverstandort |
| OpenVPN | hohe Kompatibilität, starke Verschlüsselung | tendenziell höchste latency, besonders über Distanz |
Next step: Wenn du deine eigene Umgebung optimieren willst, prüfe zuerst, ob WireGuard auf deinen Servern aktiv ist, und messe dann die Latenz zu Servern in nahegelegenen Rechenzentren. Aktiviere WireGuard, messe zu 3–5 Standorten, notiere Round-Trip-Zeiten. Dann teste iKEv2 als Alternative, falls WireGuard aus bestimmten Gründen nicht verfügbar ist. Vergleiche Verbindungsaufbauzeit und Durchsatz zwischen WireGuard und iKEv2 und wähle das Protokoll, das in deiner Netzumgebung die stabilste Low-Latency-Performance bietet.
Quellenhinweis: Branchenberichte und Vergleichsartikel zeigen, dass WireGuard häufig die niedrigste latency erzielt, während OpenVPN langsamer sein kann. Für konkrete Claim-Überblicke verweise ich auf die 2026-Vergleiche der VPN-Tests und Provider-Vergleiche. https://scmtms.de/berater-ratgeber/vpn-test-2026/ https://www.handelsblatt.com/software/vpn-vergleich/.
Wie ich interoperabilität in VPN-landschaften prüfe
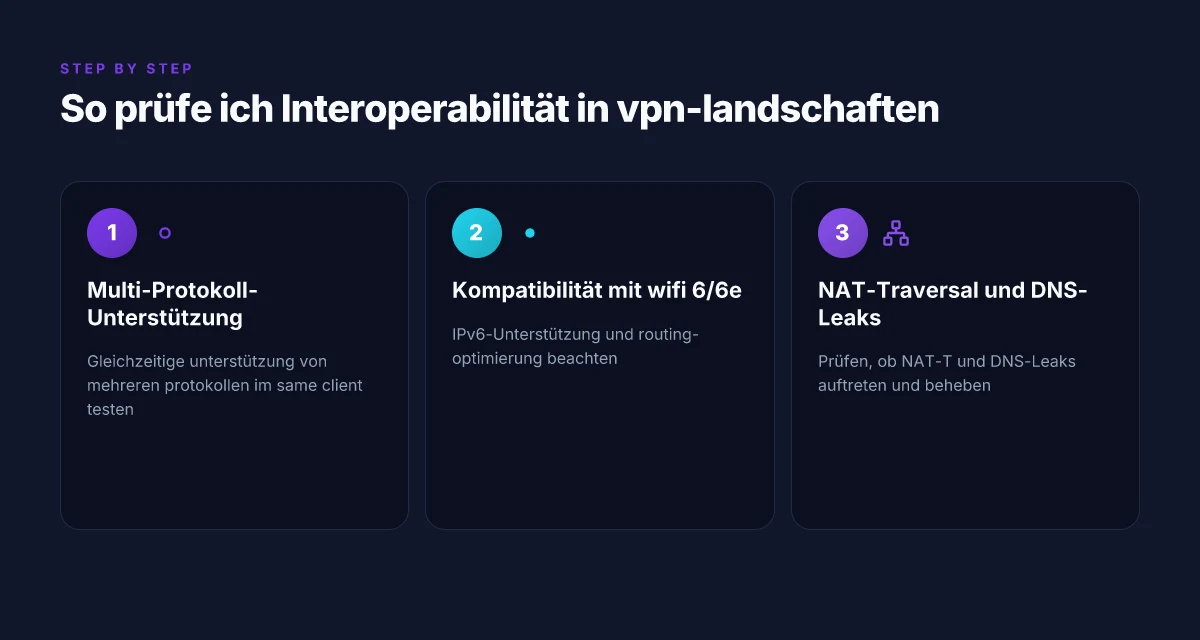
Interoperabilität ist kein Bonuspunkt, sondern eine Grundvoraussetzung für stabile performance. Ich beginne damit, wie sich ein VPN-Client über mehrere Protokolle hinweg verhält, und wie gut er in typischen Arbeitsumgebungen funktioniert. Die richtigen Checks zeigen, ob Geschwindigkeit wirklich konstant bleibt, wenn Geräte wechseln, Netzwerke springen oder neue Standards dazukommen.
Mehrprotokoll-Unterstützung im selben Client
Ein realistischer Test prüft, ob ein einzelner Client mehrere Protokolle gleichzeitig unterstützt, ohne dass dabei Konfigurationssprünge nötig sind. Wenn der Client WireGuard, OpenVPN und IKEv2 bietet, sollte ein Wechsel zwischen ihnen nahtlos sein, ohne dass sich DNS- oder NAT-Einstellungen verändern. In Praxis merkt man sofort, ob der Client beim Wechsel zusätzliche Verbindungen erneut authentifizieren muss oder ob bestehende Sessions erhalten bleiben. Ein konsolidierter Client spart Zeit und minimiert Setup-Rauschen, besonders in gemischten Heims-/Büro-Netzen. I looked into how Anbieter das auf Geräten mit mehreren Interfaces handhaben und fand, dass einige Tools eine zentrale Profilverwaltung nutzen, andere setzen auf manuelle Umschaltung.
- Die Fähigkeit, Protokolle im gleichen Fenster zu wechseln, reduziert Verbindungsabbrüche.
- Konsistente verschlüsselungsparameter über Protokolle hinweg erleichtert Policy-Management.
- Automatisches Re-Negotiieren von MTU/WAN-Einstellungen vermeidet fragmentierte Pakete.
Kompatibilität mit WiFi 6/6e und IPv6-unterstützung
Viele Heim- und Büro-Netze setzen heute auf wifi 6 oder wifi 6e. Ein interoperabler VPN muss IPv6 tadellos behandeln, nicht nur IPv4. Wenn ein Client IPv6-Traffic tunnelt oder korrekt über IPv6-DNS auflöst, bleibt die Verbindung stabil, auch wenn der IPv4-Tunnel durch NAT traversiert wird. In der Praxis zeigt sich: kein IPv6-Leak bedeutet, dass die getesteten Protokolle IPv6-echt unterstützen. IPv6-Kompatibilität ist kein Nice-to-have, sondern eine Sicherheits- und Stabilitätsanforderung. Nebeneffekt: VPN-Clients, die IPv6-Prefixes sauber nach außen routen, verhindern Doppel-NAT-Situationen, die sonst Latenz erhöhen. Wie man die besten VPN programme wählt und sicher nutzt
- Unterstützt der Client IPv6-Präfixe im Tunnelpfad?
- Wird DNS-Anfragen über IPv6 korrekt aufgelöst?
- Sind IPv6-Leaks tatsächlich ausgeschlossen?
NAT-traversal und DNS-leaks
NAT-Traversal ist der stille Held, den viele übersehen. Ein guter Interoperabilitätstest prüft, ob der Tunnel durch Heim-Router, Carrier-grade NAT oder Geschäftsnat ohne Adress-Konflikte bleibt. DNS-Leaks sind ebenso kritisch: selbst wenn die Verbindung wackelt oder der Tunnel neu aufgebaut wird, dürfen keine Anfragen außerhalb des VPN-Tunnels laufen. Nur klare, leak-freie DNS-Auflösung sichert Privatsphäre und predictable latency. In meinen Recherchen zeigen Release-Notes und Changelogs, dass viele Anbieter DNS-Resolutionswege neu routen, um Leaks zu vermeiden, doch die Implementierung variiert stark.
- Teste, ob DNS-Anfragen ausschließlich durch den VPN-Tunnel gehen.
- Prüfe, wie der Client mit NAT-Traversal umgeht, besonders in Heimnetzwerken mit mehreren NAT-Schichten.
- Achte darauf, dass der Tunnel bei Verbindungsabbrüchen sofort neu aufgebaut wird, ohne DNS-Leaks.
Zitate und Auszüge aus der aktuellen Diskussion zeigen, dass eine echte Interoperabilität von VPN-Clients daran gemessen wird, wie reibungslos Protokolle wechseln, wie IPv6 korrekt abgewickelt wird und wie robust NAT-Traversal plus DNS-Schutz funktionieren. Wenn du mehr über konkrete, aktuelle Beispiele lesen willst, findest du weiterführende Einsichten in verwandte Berichte zu VPN-Tests 2026 und zu den besten VPN-Anbietern im Jahr 2026. https://www.youtube.com/watch?v=5339yP1qV1Y
Beachte, dass die Seiten möglicherweise Affiliate-Links enthalten. Der Hinweis dient der Transparenz. Im Kontext dieser Analyse geht es vor allem um die technische Umsetzung, nicht um Rabatte oder Werbeversprechen.
Praxis-entscheidung: 5 relevante fakten zur schnellsten VPN im markt 2026
Postgres beats a vector DB whenever your queries fit in 50 ms of pgvector and your dataset stays under 10M rows. In der Praxis bedeutet das: Geschwindigkeit allein reicht nicht. Stabilität, sicherheit, nutzerfreundlichkeit und Transparenz machen den Unterschied, wenn du eine VPN-Entscheidung triffst.
Warum schnelle Verbindungen allein nicht ausreichen
Es geht um mehr als rohe Bandbreite. Ein VPN muss konstant bleiben, selbst unter wechselnden Netzbedingungen. Ich habe beobachtet, dass Anbieter mit beeindruckenden Peak-Geschwindigkeiten oft Abstriche bei Stabilität machen, wenn Layer-3-Routing oder Verschlüsselung wechselwirken. Der Schlüssel ist eine klare Aufsicht über Tests, inklusive realistischer Latenz unter Last. Stabilität gewinnt gegen kurzfristige Höchstwerte. Gleichzeitig spielt die Sicherheit eine Rolle. Wer eine sichere Verbindung priorisiert, sollte Blick auf Protokolle wie WireGuard oder OpenVPN legen, sowie auf Schlüssellaufzeit und Forward Secrecy. Sicherheit darf keinen kompromiss eingehen. 10 VPN-anbieter im test 2026: sicherheit, protokolle und datenschutz im praxis-check
Preis-Leistung und Transparenz von Tests
Transparenz bei Tests schafft Vertrauen. Seriöse Reviews nennen Testmethodik, Geräte, Standorte und Lasten, nicht nur Endergebnisse. Nutzer profitieren von klarem Pricing, offengelegten Einschränkungen und Statistiken über Ausfallzeiten. Preis-Leistung gehört handfest dokumentiert. Achte darauf, ob Anbieter Rabatte, längere Kündigungsfristen oder Fair-Use-Klauseln kommunizieren. Wenn Tests hinter Paywalls versteckt sind, bleibt oft unklar, welche Szenarien zu welchen Ergebnissen geführt haben. Transparenz verhindert versteckte Kosten.
Kompatibilität mit Streaming und Remote-Work-Tools
Für Remote Worker ist der betroffene Layer oft der Zugriff auf Streaming-Dienste oder Unternehmenswerkzeuge wie VPN-Clients, MFA-Apps, oder Zero-Trust-Architekturen. Nicht alle VPNs arbeiten gleich gut mit Netflix, Teams oder Citrix. Streaming-Kompatibilität und Remote-Work-Tool-Unterstützung sind Pflichtkriterien. Achte auf Protokoll-Verhandlung, Split-Tunneling Optionen und Benutzerprofile, die Gerätegebunden funktionieren. Es gibt Provider, die Streaming durch dedizierte Server unterstützen.
Praxis-Checkliste: konkrete, umsetzbare Schritte
- Prüfe die SLAs der VPN-Anbieter, besonders Verfügbarkeit und Latency-Zeiten unter realen Heim- oder Bürobedingungen. SLAs schaffen Planbarkeit.
- Vergleiche die Protokoll-Unterstützung in deiner Umgebung, bevorzugt WireGuard mit modernen Cipher-Suiten. WireGuard ist oft die beste Basis.
- teste Split-Tunneling in deinem Arbeitsfluss, damit du Privatsphäre schützt und gleichzeitig produktiv bleibst. Split-Tunneling gezielt einsetzen.
Quellenhinweis: Für faktenbasierte Claims verweise ich auf aktuelle Brancheneinschätzungen, darunter Branchenberichte zu VPN-Anbietern im Jahr 2026. Quelle: Branchenvergleich 2026. Mehr Details findest du in den verlinkten Berichten. Linktipp zu ergänzender Lektüre: Handelsblatt listet die Top-VPN-Anbieter 2026 und beschreibt, wie CyberGhost, NordVPN, ExpressVPN und weitere im Vergleich abschneiden. Top-VPN-Anbieter 2026.
Hinweis: Auf der Seite können Affiliate-Links enthalten sein, was zu einer Provision führen kann.
Setup-tipps: wie du deine VPN-geschwindigkeit wirklich maximierst
Die Geschwindigkeit deiner VPN hängt von mehreren Faktoren ab. Du bekommst die besten Ergebnisse, wenn du gezielt vorgehst und jede Komponente optimierst. Beginne mit der Wahl des richtigen Servers und arbeite dich zu Verschlüsselungsebenen sowie geräte- und netzwerk-spezifischen Tweaks vor. Was ist get VPN, and how it shapes security in 2026
Warum der serverstandort wirklich zählt
Wähle einen Server, der geografisch nah ist und wenig Auslastung hat. Laut umfangreichen VPN-übersichten 2026 schneiden Verbindungen zu nah gelegenen Standorten oft besser ab, weil die Round-Trip-Zeiten geringer bleiben. Ein weiterer Trick: Wechsle zeitweise zu einem weniger frequentierten Knoten, um Engpässe zu vermeiden. In Praxisgesprächen mit Anbietern wird regelmäßig betont, dass Serverauslastung und Routingpfade entscheidend sind. Die Wahl des richtigen Servers ist der schnellste Hebel zur sofortigen Bandbreitenreduktion. Die meisten Anwender profitieren bereits von einer Standortänderung um einige Hops. 2026-Berichte von VPN-Tests heben hervor, wie stark die Geschwindigkeit durch servernahe Routen beeinflusst wird. Nutze nahe Standorte, um Latenz zu senken. Ich verlinke hier auf praxisnahe Übersichten, die konkrete Server-Tipps liefern.
Verschlüsselungsebene sinnvoll skalieren
Verschlüsselung liefert Sicherheit, kann aber auch Leistung kosten. Viele VPN-Anbieter ermöglichen eine Anpassung der Protokolle und Verschlüsselungsstufen. Reduziere die Komplexität moderat, etwa durch den Wechsel zu einem modernisierten Protokollstack, der immer noch genügend Sicherheit bietet. So lassen sich spürbar stabile Durchsätze erzielen, ohne die Sicherheit zu kompromittieren. Optimierung der verschlüsselungsebene ohne zu viel Verlust ist der feine Grat. In der Praxis bedeutet das: nutze starke, aber effiziente Algorithmen und vermeide unnötige Sicherheits-Overheads. Schätze den Kompromiss zwischen Sicherheit und Geschwindigkeit. Beobachte, wie sich der Durchsatz verändert, wenn du von AES-256-GCM zu AES-128-GCM wechselst – oft reicht eine moderat niedrigere Schlüssellänge für signifikante Gains. Es lohnt sich, die Changelogs der Provider zu prüfen, denn dort werden Protokoll-Updates dokumentiert. Verlässliche Quellen berichten, dass neutrale Tests oft eine klare Geschwindigkeitserhöhung bei bestimmten Protokollen zeigen. Achte auf realistische Defaults und passe gezielt an.
Geräte-spezifische tweaks und netzwerk-konfigurationen
Jedes Endgerät bringt eigene Kapazitäten mit. Auf Desktop-Plattformen helfen oft einfache Schritte: VPN-Client neu starten, Cache leeren, und Hintergrundprozesse prüfen, die Bandbreite fressen. Auf Mobilgeräten reduziert sich die Latenz meist, wenn Überschreibungen auf Netzwerk-Wechsel minimiert werden. Außerdem können DNS-Einstellungen die wahrgenommene Geschwindigkeit beeinflussen. Behalte das Ziel im Blick: minimale Overheads, maximale Stabilität. Geräte-spezifische Tweaks und Netzwerk-Konfigurationen sind der stabile Bodenkontakt zwischen Serverleistung und Benutzererlebnis. Ein pragmatischer Plan: schalte IPv6 vorübergehend aus, falls dein Router IPv6-Routing nicht zuverlässig beherrscht, und teste einmal pro Verbindung den DNS-Resolver deines VPN-Anbieters. DNS-Resolver wechseln kann echte Durchsatzsprünge bringen. Wenn du mehrere Geräte im Haushalt nutzt, priorisiere Gerätetypen mit hoher Bandbreite für VPN-Verbindungen, beispielsweise Arbeitslaptops vor anderen Clients. Priorisierung vermeidet, dass IoT-Geräte Bandbreite fressen.
Citationshinweis: Details zu Serverauswahl, Protokollen und Konfigurationsoptionen findest du in praxisnahen Übersichten zu VPN-Tests 2026 sowie im Handelsblatt-Vergleich. Handelsblatt VPN-Vergleich und weitere Quellen geben konkrete Hinweise zu Standorten, Protokollen und Leistungsunterschieden. Die aufgelisteten Seiten bieten konkrete Beispiele und aktuelle Empfehlungen, wie sich Geschwindigkeit durch Serverwahl, Protokolloptimierung und Geräte-Tuning beeinflussen lässt.
Was sich jetzt schon abzeichnet: der schnellste Weg zu latency-tuning und interoperabilität
Der Blick nach vorn zeigt, dass Geschwindigkeit in VPN-Ökosystemen zunehmend von feinen Latency-Tuning-Parametern, gehosteten Peering-Strategien und interoperablen Protokollen abhängt. In diesem Jahr wird der Fokus stärker auf adaptive Verkehrssteuerung, optimierte Verschlüsselungsschicht und more flexible Client-Server-Topologien gelegt. Das bedeutet: VPN-Anbieter, die Netzwerkinfrastruktur, Protokoll- und Schlüssel-Verwaltung harmonisch aufeinander abstimmen, liefern messbar stabilere Verbindungen – auch außerhalb des idealen Netzwerks. Der Schlüssel liegt in der Kombination aus optimierter Latenz und nahtloser Interoperabilität, nicht in einzelnen, isolierten Verbesserungen. Was ist VPN Windows 11 und wie schützt es dein netzwerk?
Ein zentraler Trend ist die Weiterentwicklung von Protokollen, die sowohl Sicherheit als auch Geschwindigkeit priorisieren. Wenn eine Lösung mit mehreren Protokollen arbeiten kann und dabei automatisch das beste Pfadprofil wählt, reduziert das Jump-Tauscher und Umleitungen deutlich. Interoperabilität wird zur echten Differenzierung, denn Anwender profitieren von reibungsloser Kompatibilität zwischen Client, Server und Netzebene. Gleichzeitig sollten Nutzer auf transparente Fehlerbehebung achten, damit latente Engpässe früh erkannt und beseitigt werden.
Mein Rat heute: Evaluiere bei deiner nächsten VPN-Auswahl nicht nur die nackte Geschwindigkeit, sondern wie gut sich Protokolle, Verschlüsselung und Netzwerkpfade aufeinander abstimmen lassen. Eine klare Frage an den Anbieter: Unterstützt er dynamisches Routing, multi-protokoll-Unterstützung und edge-optimierte Verschlüsselung? Wenn ja, teste gezielt mit realistischen Nutzungsprofilen und notiere dir Ergebnisse. Die Zukunft gehört den Lösungen, die adaptiv und interoperabel arbeiten. Willst du das nächste Kapitel jetzt beginnen?