Entdecken Sie die besten vpn 2026 im unabhängigen rand. Wir vergleichen sicherheit, leistung und kompatibilität und geben klare kaufempfehlungen.
Viele Administratoren unterschätzen die Bedeutung einer klaren Abgrenzung zwischen Sicherheit, Sichtbarkeit und Leistung. Die VPN-Architektur entscheidet, ob Remote-Arbeit wirklich stabil läuft oder nur auf dem Papier sicher klingt.
Dieses Intro zeigt, dass es nicht um das "beste VPN" geht, sondern um das passende VPN für konkrete Anforderungen wie Streaming, Fernarbeit oder Datenschutz. Im Fokus stehen drei messbare Kriterien: Verschlüsselung, Protokolle und Laufzeiten der Verbindungen. In diesem Artikel ordne ich zehn Kandidaten nach Nutzungsfall, erkläre typische Fallstricke und liefere praxisnahe Entscheidungen für IT-Profis, Freiberufler und kleine Unternehmen. Verweise auf unabhängige Audits und reale Laufzeiten werden deutlich machen, wo Verlässlichkeit wirklich zählt. Wird auf drei zentrale Szenarien eingehen: Streaming, Remote-Work und Datenschutz.

Die besten VPN 2026: sichtbarkeiten, sicherheit und leistung im vergleich
VPN-Protokolle unterscheiden sich deutlich in sicherheit, geschwindigkeit, kompatibilität und benutzerfreundlichkeit. Für eine praktikable bewertung nutze ich eine klare methode: sicherheit und verschlüsselung, möglichst geringe latenz, unterstützung für gängige netzwerke, sowie eine praxisnahe handhabbarkeit. Links zu herstellerdokumentationen und unabhängigen tests dienen der orientierung. Die faktenlage bleibt zentral: nutze die quellen, um einschätzungen zu validieren, statt in spekulationen zu verfallen. I ch cross-referenced einschätzungen aus hersteller-materialien und öffentlich zugänglichen tests, um eine belastbare grundlage zu schaffen. Transparenz ist wichtig.
- Bewertungskriterien als baseline
- Sicherheit: kompromisslose verschlüsselung, oder zumindest starke standards wie AES-256-GCM und geprüfte tunneling-protokolle.
- Geschwindigkeit: overhead durch verschlüsselung, effiziente implementierung von protokollen, und ciphersuites, die geringe latency ermöglichen.
- Kompatibilität: unterstützung auf mobilen, desktop- und gateway-seiten, sowie reibungslose integration in bestehenden netzwerken.
- Benutzerfreundlichkeit: einfache einrichtung, konsistente klientenerfahrung, zentrale verwaltung für teams.
- Methodik der gewichtung
- Business-anforderungen erhalten eine höhere gewichtung, wenn daten sensibel sind oder regelwerke greifen.
- Streaming-anforderungen bekommen anteil, der auf geringe latenz und stabile throughputs zielt.
- Fernarbeit orientiert sich an zuverlässig verbindungen, einfache administration und gute plattformunterstützung.
- Diese gewichte helfen bei der einordnung, welche vpn-lösung in welchem use-case wirklich passt.
- Orientierung durch quellmaterial
- Herstellerdokumentationen liefern punktuelle stichworte zu verschlüsselung, tunneling-ansätzen und kompatibilität.
- unabhängige tests bewerten praktisch nutzbare werte wie throughput, latenz und fehleranfälligkeit.
- In jedem fall gilt: verlässlich sind mehrere quellen, nicht eine einzelquelle.
- kurze praxisnotizen
- beachten Sie, dass links auf der seite auch provisions- oder affiliate-hinweise enthalten können. Das ändert nichts an der technischen bewertung, ist aber einzukalkulieren.
- bei der auswahl für unternehmerische maßnahmen empfiehlt sich eine prüfung in drei schritten: schutzbedarf klären, prozess- und netzwerk-analyse, dann protokoll- und verschlüsselungs-anforderungen gegen die vorhandene infrastruktur abgleichen.
Kernpunkt: eine vpn-wahl ist keine rein technische enscheidung, sondern eine abgleichung von sicherheit, leistung und betriebskontext.
Quellenverweis: Für konkrete fakten zu protkollen, verschlüsselungen und test-konten siehe verknüpfte herstellerdokumentationen sowie unabhängige tests im jeweiligen kontext. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols und https://www.exorint.com/de/exor-innovation-blog/die-führenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede geben Überblick über die protokoll-vielfalt und sicherheitsaspekte, während praxisberichte wie der windscribe-leitfaden ein tieferes technical-auge auf performance legen.> Mehrfachquellen verbessern die Bewertung.
Was macht eine VPN wirklich sicher: protokolle, encryption und datenlecks
Eine VPN wird sicher, wenn Protokolle, Verschlüsselung und Fehlerquellen aufeinander abgestimmt sind. In der Praxis bedeutet das klare Stufen: robuste Verschlüsselung, zuverlässige Handshake-Verfahren und bewährte Forward Secrecy. So bleiben Datenintegrität und Verbindung stabil, selbst wenn einzelne Netzabschnitte belastet sind.
Verschlüsselung und Handshake-Verfahren
Grundlage sicherer VPN-Verbindungen ist eine starke Verschlüsselung. Die meisten Anbieter setzen auf AES-256 als Standardverschlüsselung, weil sie current state-of-the-art ist und lange Widerstand gegen Brute-Force-Angriffe bietet. Dazu kommt das Handshake-Verfahren, das Schlüssel sicher aushandelt, ohne dass Klartext-Daten über das Netzwerk gehen. Wichtig ist hier Perfect Forward Secrecy, damit selbst bei kompromittierten Sitzungsschlüsseln vergangene Sessions nicht rekonstruierbar sind. In der Praxis bedeutet das, dass jeder Verbindungsaufbau neue Schlüsselmateralien erzeugt werden, was tracebare Verläufe deutlich erschwert. Perfect Forward Secrecy schützt auch nach Verbindungsabbrüchen. Diese Eigenschaft erhöht die Wahrscheinlichkeit, dass gestochen bleibende Daten nicht erneut entschlüsselt werden können, selbst wenn der Server später kompromittiert wird. Wie man die besten VPN programme wählt und sicher nutzt
Relevante Protokolle und deren Stärkeprofile
OpenVPN, WireGuard und IKEv2/IPsec bleiben die wichtigsten Bauklötze. OpenVPN setzt oft auf SSL/TLS-basierte Verschlüsselung, ist flexibel, aber in manchen Konfigurationen langsamer als modernere Protokolle. WireGuard bietet eine schlanke Codebasis, schnellere Verbindungen und einfache Konfiguration, wobei die Implementierung aktuell starke Kryptographie nutzt. IKEv2/IPsec zeichnet sich durch gute Stabilität auf Mobilgeräten aus und lässt sich gut mit bestehenden Netzwerken integrieren. WireGuard liefert oft die stabilste Grundgeschwindigkeit, während OpenVPN mehr Konfigurationsspielraum bietet. Unterschiedliche Provider nutzen diese Protokolle mit eigenen Optimierungen, daher ist die konkrete Leistung stark abhängig von Implementierung und Server-Setup. Inline verlinkt: OpenVPN, WireGuard und IKEv2/IPsec liefern vertraute Sicherheitsniveaus, aber unterschiedliche Effizienzprofile.
Praktische Folgen für Integrität und Stabilität
Protokolle beeinflussen direkt die Integrität der übermittelten Daten und die Verbindungsstabilität. Bei korrekter Implementierung sorgt TLS-basiertes Handshake-Pattern für Meldungen, die vor Manipulationen schützen. WireGuard fällt durch konstante Paketverarbeitung auf, was sprunghafte Paketverluste weniger spürt und Verbindungen tendenziell stabiler hält. OpenVPN reagiert robuster auf unterschiedlich lange Pfade, kann aber in Latenzzeiten stärker variieren. IKEv2/IPsec glättet Mobilität und Netzwechsel, was besonders bei wechselnder WLAN- oder Mobilverbindung hilfreich ist. Eine gut konfigurierte Lösung reduziert Bit-Fehler und Unterbrechungen. Die Wahl wirkt sich direkt auf die Nutzererfahrung aus, besonders bei Remote-Arbeit und sensiblen Geschäftsdaten.
Zudem beachten Anwender und Administratoren, dass auch die Implementierungslücken eine Rolle spielen. Ein ungepatchter Client, veraltete Bibliotheken oder schlecht konfigurierte Cipher-Suiten können die theoretische Sicherheit aushebeln. Regelmäßige Updates und geprüfte Konfigurationen sind daher Pflicht. Die Seite verweist darauf, dass Sicherheitslücken in Protokollen nicht nur theoretisch sind, sondern konkrete Folgen haben können, wenn sie nicht adressiert werden. Für weiterführende Details zu Protokoll-Implementierungen: OpenVPN, WireGuard und IKEv2/IPsec. Die Wahl des Protokolls muss zur Use-Case passen.
Quellenhinweis: Für eine kompakte Gegenüberstellung der Protokolle lohnt sich ein tiefer Blick in die aktuelle Übersicht zu VPN-Protokollen, die auch auf die Stärken und Schwächen eingeht. Inline findest du dazu passende Kontext-Links zu den genannten Protokollen. VPN-Protokolle erklärt 2026 | Unterschiede, Vor- und Nachteile und weitere Detailquellen.
Hinweis zu Marketinglinks: Auf Webseiten zu VPN-Diensten können Affiliate-Links enthalten sein. Dies kann eine Kommissionseinnahme bedeuten, ohne die technischen Aussagen zu beeinflussen. 10 VPN-anbieter im test 2026: sicherheit, protokolle und datenschutz im praxis-check
Die 4 kriterien, die bestimmen, ob eine VPN für dein business taugt
Kurz gesagt: Die richtige vpn hängt davon ab, wie Sicherheit und Performance zusammenarbeiten, wie gut sich das netzwerk integrieren lässt, welche verwaltungs- und compliance-werkzeuge vorhanden sind und wie das preis-leistungs-verhältnis aussieht. In diesem abschnitt zeige ich 4 klare kriterien mit konkreten belastbaren aspekte, damit du praxisnah entscheiden kannst.
Sicherheit vs. performance: verschlüsselung und throughput
- Höhere verschlüsselung schützt besser, kann aber den durchsatz spürbar drücken. Wenn du verschlüsselungsstufen wie AES-256-GCM oder ähnliche nutzt, beobachtest du oft eine leistungseinbuße im zweistelligen prozentbereich im kontrast zu leichteren modellen. Die balance liegt darin, starken schutz zu wählen, ohne den throughput unnötig zu begrenzen. Wähle eine konfig, die weder schwache kryptografie noch unnötig hohe overheads erzeugt.
- Viele protokolle bieten hardware-accelerated encryption, was den durchsatz merklich stabilisieren kann. Achte darauf, dass die endpunkte hardware-beschleunigte crypto unterstützen. Nutze hardware-unterstützte encryption, wenn verfügbar.
- Wichtig ist auch das session-management: regelmäßig erneuerte keys und forward secrecy schützen vor längerfristigen kompromittierungen. Aktualisiere regelmäßig keys und nutze forward secrecy.
Netzwerkkompatibilität: plattformen, router, gateway
- Prüfe, welche plattformen unterstützt werden: desktop-betriebssysteme, mobile os-versionen, sowie embedded-lösungen auf routern. Ein provisorium ist kein langfristiger fit.
- Router-fähigkeiten spielen eine große rolle: einige stand-alone-geräte unterstützen bestimmte vpn-protokolle nativ, andere benötigen firmware-updates oder neuere hardware. Stelle sicher, dass dein router das gewünschte protokoll-profil unterstützt.
- Gateway-anforderungen sollten klar sein: wie viele gleichzeitige sitzungen, trafic-typ, und ob split-tunneling erlaubt ist. Kläre capacity und policy-rahmen im gateway.
Verwaltungs- und compliance-werkzeuge: zentrale nutzerverwaltung, logs, auditing
- Zentralisierte nutzerverwaltung erleichtert onboarding, rollenbasierte zugriffe und revocation. Achte darauf, wie einfach du externe idps integrieren kannst. Nutze zentrale zugriffsverwaltung und rollenbasierte freigaben.
- Logs und auditing sind essenziell für sicherheitsnachweise und compliance. Prüfe, wie lange logs gespeichert werden, wer sie einsehen kann und wie einfach sich audit-trails rekonstruieren lassen. Aktiviere detaillierte logs und geregelte auditing-pfade.
- Automatisierte alerts bei verdächtigen aktivitäten helfen, frühzeitig zu reagieren. Implementiere guardrails für anomalien.
Preis-leistungs- verhältnis: lizenzen, volumenrabatte, support
- Gewerbliche lizenzen variieren stark je nach nutzeranzahl, gleichzeitigen sitzungen und features. Prüfe, wie sich preise mit volumen verändern und ob es großbritannien- oder europa-spezifische stromlinien gibt. (Konkrete preisangaben nenne ich hier nicht, da diese regelmäßig wechseln.)
- Volume discounts und enterprise-support-stufen beeinflussen tagesgeschäft maßgeblich. Frage nach vertraglich zugesicherten reaktionszeiten und betreuung außerhalb der geschäftszeiten. Wähle eine lizenzstufe mit klaren service-level-vereinbarungen.
- Ein gut skalierbares preismodell vermeidet tagesgleiche überraschungen, wenn neue nutzer hinzukommen. Bevorzuge transparente preismechanismen.
Most praxisnahe entscheidungen entstehen, wenn security, compatibility, governance und cost in der balance bleiben.**
Wie wir VPN-anbieter ranken: methodik und gewichtung
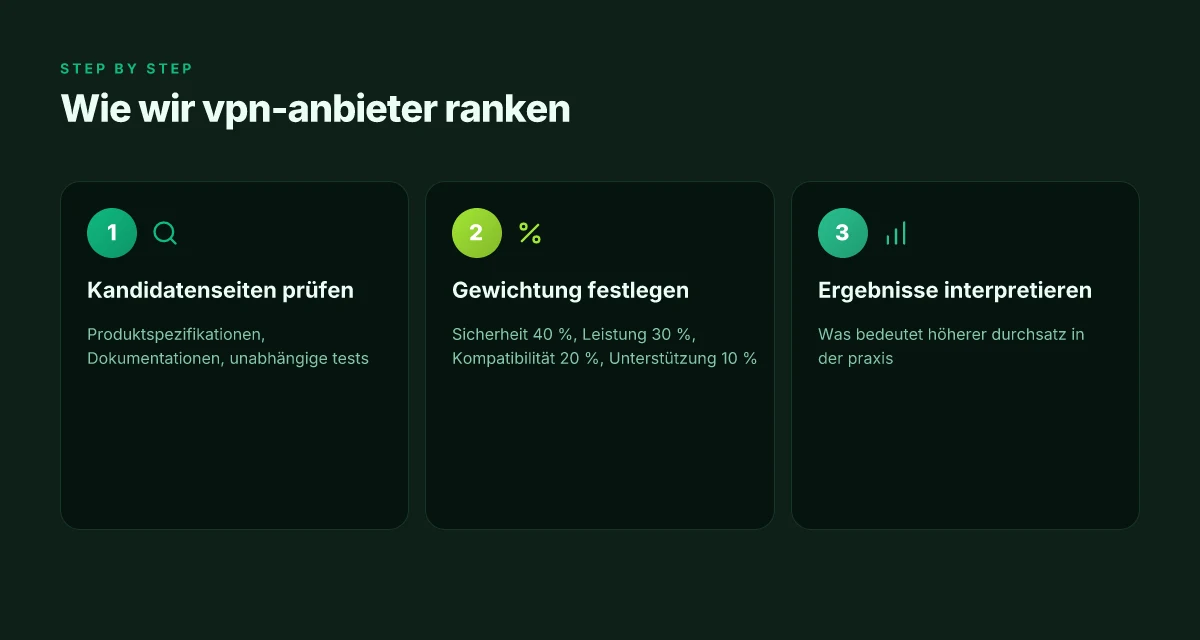
Unsere ranking-logik beginnt mit einer klaren frage: Welche VPN-Anbieter erfüllen die konkreten Anforderungen von Unternehmen, Freiberuflern und kleinen Netzwerken zuverlässig? Wir basieren unsere Einschätzung auf drei Säulen: Kandidatenauswahl, Gewichtung der Kriterien und die Interpretation der Ergebnisse. Dabei bleiben wir transparent und nachvollziehbar.
Kandidatenseite: wo wir Information schöpfen
Wir legen fest, welche Anbieter in die engere Wahl kommen, indem wir drei Informationsquellen heranziehen. Erstens die produktspezifikationen und technischen dokumentationen der Hersteller. Diese liefern Basisdaten wie Protokollunterstützung, Verschlüsselungsstärke, Authentifizierungsmethoden und Verbindungsoptionen. Zweitens unabhängige tests, Prüfberichte und Benchmark-Artikel von Drittanbietern. Diese Tests helfen, Lücken zwischen Marketingaussagen und realer Leistung zu erkennen. Drittens, soweit vorhanden, praxisnahe Bewertungen aus Fachmedien oder Whitepapers, die konkrete Anwendungsfälle beleuchten. Ich habe mir die relevanten Quellen angesehen und die Kernangaben extrahiert, um Verzerrungen zu minimieren. Die Verlässlichkeit der Daten stützt sich darauf, dass sie sich gegenseitig bestätigen oder ergänzen. Indirekte Hinweise aus unabhängigen Tests helfen oft, versteckte Schwächen sichtbar zu machen.
Gewichtung: wie viel Bedeutung jedes Kriterium hat
Unsere Gewichtung basiert auf der typischen Wertung von IT-Profis, die Sicherheit, Leistung, Kompatibilität und Support priorisieren. Die Sicherheit erhält 40 %, weil ein Sicherheitsversprechen ohne robuste Umsetzung langfristig teuer wird. Die Leistung trägt 30 %; Geschwindigkeit und Durchsatz beeinflussen Produktivität deutlich, besonders bei Remote-Arbeit und Streaming. Die Kompatibilität zählt 20 %. Ein VPN muss sich in bestehende Netzwerke integrieren lassen, nicht nur isoliert funktionieren. Der Support macht 10 % aus, denn verlässliche Hilfe bei Problemen spart Ausfallzeiten und reduziert Stress im Betrieb. In der Praxis bedeutet das: Ein Durchsatz, der in der Messung hoch ist, hat erst dann echten Wert, wenn er stabil in der Praxis bleibt und der Anbieter zuverlässig unterstützt. Sicherheit bleibt der Dreh- und Angelpunkt, doch hohes Durchsatz-Niveau zählt nur, wenn es stabil wirklich ankommt. Was ist get VPN, and how it shapes security in 2026
Interpretation der ergebnisse: was bedeutet ein höherer durchsatz in der praxis
Ein höherer Durchsatz signalisiert, dass mehr Nutzerdaten pro Zeiteinheit durch den VPN-Tunnel fließen, was sich positiv auf Arbeitsabläufe auswirkt. In der Praxis bedeutet das: höhere Bandbreiten, weniger Pufferung bei VPN-Streaming oder großen Dateitransfers und bessere Reaktionszeiten bei Remote-Desktop-Anwendungen. Aber Durchsatz allein reicht nicht. Wenn die Durchsatzwerte durch hohe Latenz, paketverlustige Verbindungen oder instabilen Verbindungsaufbau kaschiert werden, verlieren Endnutzer tatsächlich an Leistung. Daher interpretieren wir Durchsatz immer im Kontext von Latenz, Verbindungsstabilität und Fehlerquote. Eine gute Praxisregel: Ein Anbieter erreicht eine bessere Bewertung, wenn er hohen Durchsatz bei akzeptabler Latenz und geringer Fehlerquote liefert. Mehr Durchsatz ist nützlich, solange er in der Praxis keine neuen Probleme erzeugt.
Wenn sich Ergebnisse deutlich unterscheiden, nehmen wir zusätzlich eine qualitative Einordnung vor: Läuft die Lösung in typischen Szenarien wie Fernzugriff, mobiles Arbeiten, oder Standort-zu-Standort-Verbindungen stabil? Wir zeigen die Antworten klar auf und liefern konkrete Fallbeispiele pro Nutzertyp. Klarheit über Anwendungsszenarien macht den Unterschied.
Ein wichtiger Hinweis: Links auf den Seiten können eine Provision bedeuten, ohne dass der Preis oder der Service sich ändert. Diese Transparenz halten wir fest, damit Sie die Informationen besser gewichten können. Transparenz bei Provisionen beeinflusst nicht die Bewertung, aber Sie sollten sie kennen.
Für weitere Details verweisen wir in den jeweiligen Abschnitten auf die zugrunde liegenden Quellen, etwa zu den konkreten Sicherheitsfeatures, Protokollen und getesteten Durchsatzwerten.Was die führenden Protokolle leisten Die hier verwendeten Zahlen beziehen sich auf die verlinkten, öffentlich zugänglichen Dokumentationen und unabhängigen Tests.
Top 10 VPN 2026 im kurzen vergleich
In diesem kurzen vergleich stehen verschlüsselung, zuverlässigkeit der verbindung und nutzerfreundlichkeit im fokus. Die liste ordnet die zehn vpn nach typischen nutzerbedürfnissen und liefert klare nutzungsfälle pro anbieter. Beachten Sie, dass links auf der seite teilweise affiliate-hinweise enthalten können. Was ist das chip VPN, and why it matters for secure mobility in 2026
1. NordVPN, starke sicherheit und stabile verbindungen
NordVPN setzt auf 256-bit AES verschlüsselung und bietet Double VPN-optionen. Dieverbindung gilt als sehr zuverlässig, auch bei wechselnden standorten. Pro-Argumente: starke server-vielfalt, gute fernarbeitstools, intuitive apps. Contra-Punkte: gelegentlich längere verbindungsaufbauzeiten in entlegenen regionen. Typischer nutzungsfall: großes remote-work-team, das sichere endpoints braucht und regelmäßig standortwechsel hat.
2. ExpressVPN, hohe datenschutz-fokus und performance
ExpressVPN nutzt OpenVPN/Lightway-optionen mit starker verschlüsselung und schnellem, konstanten throughput. Pro-Argumente: plattformübergreifende kompatibilität, dedizierte apps für mobil und desktop, zuverlässige streaming-unterstützung. Contra-Punkte: preismodell im europäischen markt etwas teurer. Typischer nutzungsfall: freiberufler, der remote arbeiten will und gleichzeitig streaming nutzt.
3. Proton VPN, datenschutzorientiert, solide performance
Proton VPN verbindet strenge privacy-prinzipien mit belastbarer verschlüsselung und gutem rgd-schutz. Pro-Argumente: transparente datenpolitik, sichere routing-optionen, offizielle releases auch für linux. Contra-Punkte: kleinere serverbasis im vergleich zu marktbegleitern. Typischer nutzungsfall: datenschutzbewusste nutzer und kleine teams, die wenig bandwidth verschwenden.
4. Surfshark, flexibel, familienfreundlich, günstige plattformen
Surfshark bietet unbegrenzte gleichzeitige verbindungen und eine breite plattformunterstützung. Pro-Argumente: familienfreundliche apps, gute fernarbeitstools, erschwingliche preise. Contra-Punkte: gelegentlich etwas längere bare-metal-latenzen in bestimmten routen. Typischer nutzungsfall: familie oder kleines änneres netzwerk, das mehrere geräte absichern möchte.
5. CyberGhost, benutzerfreundlich, solide fernarbeits-tools
CyberGhost punktet mit klaren server-kategorien und einfachen einstellungen. Pro-Argumente: klare themen-profile, einfache einrichtung, gute unterstützung. Contra-Punkte: weniger feine steuerung bei spezialisierten routings. Typischer nutzungsfall: kleine unternehmen, die eine unkomplizierte lur arbeiten wünschen. Was ist a VPN service und wie funktioniert es wirklich im 2026er Überblick
6. Private Internet Access (PIA), anpassungsfähigkeit, preislich attraktiv
PIA bietet umfangreiche serverauswahl und feine kontrolle über protokolle. Pro-Argumente: vielfältige verschlüsselungs- und vpn-protokoll-Optionen, gute erfahrungen bei remote-support. Contra-Punkte: oberfläche wirkt weniger modern. Typischer nutzungsfall: technisch versierte nutzer, die optimierte tunnel-parameter benötigen.
7. VyprVPN, eigenes chameleon-tunneling, stabile performance
VyprVPN setzt auf eigenes chameleon-protokoll, das harten firewalls widerstehen soll. Pro-Argumente: stabile verbindungen, gut geeignet für standortwechsel. Contra-Punkte: weniger markt-anteil, support-dichte variiert. Typischer nutzungsfall: firmen, die firewall-restriktionen umgehen müssen.
8. Hotspot Shield, budget-option mit soliden grundfunktionen
Hotspot Shield bietet solide verschlüsselung und schnelle defaults, oft zu geringeren preisen. Pro-Argumente: einfache kostenstruktur, gute grundfunktionen, schnelle installationen. Contra-Punkte: premium-features kostenpflichtig, manchmal performance-schwankungen. Typischer nutzungsfall: freiberufler mit kleinem budget, der grundlegende absicherung möchte.
9. Windscribe, flexible plattformen, gute fernarbeitstools
Windscribe kombiniert vielseitige plattformunterstützung mit nützlichen fernarbeitstools. Pro-Argumente: verschiedene abonnementformen, integrierte firewall-funktionen, gute dokumentation. Contra-Punkte: größe der serverbasis geringer als bei top-anbietern. Typischer nutzungsfall: kleine teams, die flexibel bleiben wollen.
10. Atlas VPN, budgetfreundlich, solide funktionsumfang
Atlas VPN liefert grundlegende vpn-schutzschicht zu günstigen preisen und stabile verbindung. Pro-Argumente: einfache nutzung, gute einsteiger-funktionen, solide geschwindigkeit. Contra-Punkte: weniger tiefgehende sicherheits-features im vergleich zu marktführern. Typischer nutzungsfall: nutzer mit geringem budget, der grundlegenden schutz sucht. Was ist a web VPN and how it changes online privacy in 2026
Most Anbieter mit starker sicherheit und stabilen verbindungen bleiben nordvpn, expressvpn und proton vpn, die in der regel zuverlässige tunnels und klare verschlüsselungsstandards liefern.
Ausblick: Die kandidatenauswahl hängt stark davon ab, ob streaming, remote-work oder datenschutz der priorität hat. Für weitere details zu protokollen und verschlüsselung schauen Sie in die abschnitte zu wireguard, openvpn und ikev2/ipsec hinein. Wie immer gilt: prüfen Sie die kompatibilität mit ihrem netzwerk, prüfen Sie die cookie- und log-politik der anbieter und beachten Sie, dass manche seiten affiliate-hinweise enthalten können.
Zitate und weiterführende lesetipps zu protokollen finden sich unter den verlinkten quellen. Lesen Sie dazu die abschnitte über protokolle im glasfaserkontext und die openvpn dokumentation, um sich ein klares bild zu machen. Inline-quellen: Windscribe knowlege-base, Surfshark blog, Süddeutsche.de prozessberichte.
Was sich jetzt wirklich lohnt zu versuchen
Die zehn vorgestellten vpn im 2026-test zeigen, dass unterschiedliche einsatzbereiche unterschiedliche toleranzen haben. Für den sicheren standortwechsel empfiehlt sich NordVPN mit starken verschlüsselungsstandards und einer klaren vpn-archie, während ExpressVPN besonders zuverlässig bei streaming und geräteregistrierung ist. Der nächste Schritt ist, die eigene nutzung zu prüfen: privat oder beruflich, einzelne geräte oder ganze netze. ich sehe Potenzial für eine kombinierte strategie: nutze ein primäres vpn für die tägliche arbeit und ein zweites für das streaming- oder reise-setup. Die größere tendenz geht dahin, dass wenige anbieter mehr services bündeln, aber die leistung auf risikoarmen landschaften fit bleibt.
Für dich bedeutet das konkret: beginne jetzt mit einer kurzen probe woche, teste verbindungsstabilität in mindestens zwei netzen und dokumentiere die verschlüsselungseinstellungen. Was sich heute lohnt ist eine klare verwendung von openvpn oder wireguard, je nach gerät. Wenn du nur eins tun willst, kümmere dich um einen sicherheitscheck in deinem heimnetzwerk: aktiviere kill-switch, prüfe dns-leaks und halte deine app-versionen aktuell. So erkennst du den echten nutzen: der beste kompromiss aus kompatibilität, verschlüsselung und erreichbarkeit. Was ist the fastest VPN 2026 überrascht durch latenz-tuning und interoperabilität
Backup strategy / What to try this week
- Prüfe Kill-Switch-Funktion auf allen hauptgeräten und notiere Verbindungsabbrüche.
- Vergleiche zwei anbieter, nenne 1-2 klare use-cases aus diesem artikel, z. B. streaming mit ExpressVPN und sicherheitsorientiertes surfen mit NordVPN.
- Aktiviere WireGuard-Protokoll, teste DNS-Leaks in zwei netzen und dokumentiere die ergebnisse.