Entdecken Sie das chip vpn: Funktionsweise, Sicherheit, Architektur und Angriffsflächen. Ein konkreter, praxisnaher Überblick für IT-Profis im Jahr 2026.
Ein Chip-VPN kann wie ein spezialisierter Sicherheitsfilter wirken, der Verschlüsselungsschritte enger konzentriert und Netzkontrolle direkt ins Hardware-Layout legt. In der Praxis zeigt sich jedoch: schon eine Firmware-Abhängigkeit oder eine Lieferketten-Risiko erhöht die Angriffsfläche, wenn Updates schwerfällig sind. Die wichtigste Erkenntnis: Hardware allein schafft keine Sicherheit, wenn die Firmware hinterher hakt oder Audit-Profile fehlen.
Dieses Stück schaut darauf, wie sich die Chip-Architektur von klassischen VPN-Ansätzen unterscheidet, und welche Fallstricke sowohl Architektur- als auch Betriebsseite betreffen. Sie erhalten konkrete Kriterien, um zu prüfen, ob ein Chip-VPN wirklich zu Ihrer Sicherheitsarchitektur passt, inklusive Blick auf Protokolle, Verschlüsselungssuiten und Performance-Latenzen unter realen Lastbedingungen. Zudem verstehen Sie, wo sich der Nutzen in der Praxis bemerkbar macht, und welche Messgrößen bei Audits und Benchmarking wirklich zählen. Der Kern bleibt klar: Hardware-gestützte Agilität muss mit geprüften kryptografischen Profilen und stabiler Supply-Chain einhergehen.

Was macht das chip VPN wirklich anders als herkömmliche VPN-lösungen
Ein Chip-VPN kombiniert eine chip-gestützte Sicherheitslogik mit einer VPN-Architektur. Der Kernunterschied liegt darin, dass Verschlüsselung, Schlüsselmanagement und Authentifizierung nicht nur als Software laufen, sondern durch sichere Hardware begleitet werden. Dadurch können Angreifer weniger direkt auf sensible Schlüssel zugreifen und der Angriffsoberfläche wird kleiner.
Chip-basierte vs. software-gestützte VPN-ansätze
Im Gegensatz zu rein softwarebasierten VPN-Lösungen übernimmt der Chip-VPN-Ansatz einen Teil der Kryptografie direkt in dem Prozessor. Das reduziert den Overhead durch Kontextwechsel im Betriebssystem und minimiert den Angriffsvektor, weil sensible Operationen nicht mehr im allgemeinen Speicher stattfinden müssen. In der Praxis bedeutet das, dass Schlüsselmaterial sicherer verwahrt bleibt und Endpunkte weniger anfällig für Speicherausnutzungen sind. Das Risiko von abziehbaren Privatschlüsseln sinkt deutlich, weil sie nicht mehr frei im Arbeitsspeicher liegen. Gleichzeitig kann die Hardware-Designfahrt zu einer geringeren Latenz führen, da Verschlüsselungsoperationen näher am Datenpfad stattfinden. 2026-Dokumentationen zeigen, dass hardware-gestützte Verschlüsselung oft konsistentere Leistungsprofile bietet als softwarebasierte Implementationen. Hardware-gestützte Verschlüsselung reduziert Latenzen im Pfad.
Die rolle von SE oder vertrauenswürdigen plattformen in chip-VPN-architekturen
Sichere Elemente (SE) oder vertrauenswürdige Plattformen fungieren als isolierte Sicherheitsdomänen. Sie speichern Schlüsselmaterial, führen Signaturen aus und entschlüsseln Verkehr, ohne dass fremde Prozesse darauf zugreifen können. Der Vorteil: selbst kompromittierte Betriebssystemkomponenten haben keinen direkten Zugriff auf die geheimen Schlüssel. SEs erhöhen die Betrugserkennung durch isolierte Schlüsselpfade. Gleichzeitig steigt die Anforderung an sichere Boot- und Update-Mechanismen, damit Firmware-Updates nicht unbemerkt manipuliert werden. In der Praxis bedeutet das eine strengere Versionskontrolle und verifizierte Endpunkte. Vertrauensbasierte Plattformen stärken die Angriffsresistenz gegen Runtime-Attacken.
Potenzielle leistungs- und sicherheits-vorteile durch integrierte verschlüsselung und schlüsselmanagement
Integrierte Verschlüsselung kann die CPU-Last verteilen, indem sie Schlüsseloperationen direkt in der hardware-nahen Schicht ausführt. Das reduziert CPU-Kontention mit anderen Anwendungen und kann zu stabileren Durchsatzraten führen, besonders bei gleichzeitigen Verbindungen. Zusätzlich vereinfacht ein konsistentes Schlüsselmanagement die Rotation und Auditing-Vorgänge, weil Schlüsselmaterial zentral in der sicheren Umgebung bleibt. Integrierte Verschlüsselung senkt den betrieblichen Overhead. Allerdings bringt diese Architektur auch neue Abhängigkeiten mit sich: Firmware-Updates, Patch-Management und die Sicherheit der SE müssen genauso robust überwacht werden wie die VPN-Software selbst. Patch- und Update-Strategien gewinnen an Bedeutung.
Most claims about chip-vpn benefit from hardware trust require klare Quellen. Die Realität hängt stark von der konkreten Implementierung ab. Von Experten wird betont, dass Chip-VPN kein Allheilmittel ist, sondern ein Architekturprinzip, das bestehende Risiken verschiebt statt eliminiert. Für tiefergehende Einordnung verweise ich auf die verlinkte Fachliteratur, die konkrete Hardware-Trust-Modelle und Protokoll-Sicherheitsmechanismen beschreibt. Was ist a VPN service und wie funktioniert es wirklich im 2026er Überblick
Insgesamt ergibt sich: Chip-basierte VPN-Architekturen bieten klare Vorteile bei Sicherheit und Performance, wenn sie mit gut gemanagten sicheren Elementen, belastbaren Vertrauensketten und fundierten Update-Prozessen kombiniert werden. Die wirkliche Stärke zeigt sich dort, wo Hardware und Software nahtlos zusammenarbeiten, nicht dort, wo Hardware allein große Versprechen macht.
Architektur im fokus: wie ein chip VPN aufgebaut ist
Ein Chip-VPN baut Sicherheit in mehreren Schichten direkt in die Hardware ein. Die grundsätzliche Idee: Der sichere Kommunikationspfad entsteht, bevor Nutzerdaten überhaupt ins OS gelangen. Das reduziert Angriffsflächen und erhöht die Widerstandsfähigkeit gegen tampering. In der Praxis sieht das so aus: Eine vertrauenswürdige Boot-Sequenz initialisiert Kernel- und Kopplungskomponenten, danach arbeitet der VPN-Tunnel in eigenständigen, hardwaregeschützten Bereichen weiter. Die Architektur fokussiert sich auf drei Kernelemente: Topologie, Protokolle in chip-sicheren Konfigurationen und robuste Schutzmechanismen gegen physischen Zugriff.
Topologie und schutzebenen: client-seitige sicherheitstiefe, tunnels und schlüssel
Die clientseitige Sicherheit beginnt bei der sicheren Umgebung, in der der Tunnel entsteht. Auf Hardwareebene laufen Schlüsselverteilung und Authentifizierung in isolierten Bereichen, durch die der Software-Stack kaum direkt zugreifen kann. Die Tunnelprotokolle sind so respektiert implementiert, dass Schlüsselmaterial nie offen in Arbeitsspeicher schreitet. In vielen chip-basierten Lösungen erfolgt die Verteilung der Schlüssel über dedizierte, hardwareseitige Random-Number-Generatoren und sichere Speicherkreise, die gegenüber Firmware-Manipulationen geschützt sind. Diese Trennung stärkt die Integrität der Verbindung, selbst wenn die Host-Plattform kompromittiert ist. Die Architektur unterstützt auch mehrstufige Sicherheitsebenen, die separat validiert werden können. Die Topologie sorgt dafür, dass der Tunnel unabhängig von der Betriebssystemlinie geschlossen bleibt, selbst wenn das Gerät in einem schwachen Zustand läuft.
Verwendete protokolle in chipsicheren konfigurationen
In Chip-Lösungen finden sich typischerweise Protokollkandidaten wie IPsec und WireGuard, jeweils angepasst an die chip-sicheren Konfigurationen. IPsec bietet etablierte, modulare Sicherheits-Profile und lässt sich stark auf hardware-unterstützte Verschlüsselungs-Pfade ausrichten. WireGuard punktet mit einem schlanken Codepfad und niedriger Latenz, was in chip-nativen Umgebungen oft zu einer glatteren performance führt. Wichtig ist, dass die Schlüsselverteilung und die Aushandlung der Parameter strikt in der sicheren Hardware bleiben, bevor eine Verbindung aufgebaut wird. Dadurch minimiert sich das Risiko von Man-in-the-Middle-Angriffen trotz schneller Protokollwechsel. In chip-sicheren Konfigurationen wird das Protokoll so ausgesucht, dass der Schlüsselraum nie außerhalb der sicheren Umgebung liegt. Forschungsergebnisse legen nahe, dass moderne hardwarebasierte Implementierungen eine geringere Angriffsfläche für Protokoll-Manipulation bieten, weil der Softwareschicht nur begrenzte, kontrollierte Schnittstellen bleiben. Die Wahl des Protokolls beeinflusst direkt Latenz und Durchsatz, doch die Sicherheit bleibt durch die Hardware-Isolierung vorn.
Sichere boot-folien, schutz vor physischem zugriff und tamper-detection
Der sichere Boot-Flow bildet das Fundament. Beim Einschalten prüft der Chip kritische Signaturen, bevor der Firmware-Stack überhaupt zugänglich wird. Tamper-detection ergänzt das System: Sensoren erkennen unautorisierte Eingriffe, manipulierte Speicherbereiche oder Änderungen an der Platine. Bei Erkennung kann der VPN-Tunnel deaktiviert oder der gesamte Startvorgang abgebrochen werden. Physischer zugriff wird durch Schutzmechanismen wie verschlüsselte Eeprom/Buffers, registrierte Startup-Keys und schreibgeschützte Bereiche erschwert. In einigen Systemen meldet die Hardware sofort eine Abweichung, sodass Administratoren unmittelbar reagieren können. Der sichere Boot verhindert, dass kompromittierte Firmware den Schlüsselpfad beeinflusst. Tamper-detection liefert eine schnelle Alarmierung, bevor der Tunnel Daten verraten kann. Was ist VPN vergleichstest and why it matters for privacy and performance in 2026
| Alternative im chip-verbund | Typische Vorteile | Typische Risiken oder Einschränkungen |
|---|---|---|
| IPsec-basierte chip-Implementierung | robuste, standardisierte Protokollbasis; gut abwärtskompatibel | mehr Codepfad, potenziell größere Angriffsfläche wenn falsch gemappt |
| WireGuard-basierte chip-Implementierung | schlanker Codepfad, geringere Latenz, einfache Schlüssellogik | weniger etablierte hardware-optimierte Ökosysteme in manchen Märkten |
| Hybride kombination | flexibel, robuste Schlüssel- und Protokollverarbeitung | komplexere Implementierung, mehr Abstimmungsaufwand |
Next step: Prüfen Sie, welche hardware- güvente Boot-Chain Ihr Anbieter nutzt und ob tamper-detection wirklich end-to-end greift.
Fazit: Die chip-basierte Architektur legt den Grundstein für sichere Mobilität 2026. Sie verhindert, dass Schlüssel und Tunnel-Parameter unkontrolliert offengelegt werden, und sie sorgt dafür, dass der VPN-Datenpfad auch dann geschützt bleibt, wenn Betriebssystem oder Anwendungen schwach security-Posturen zeigen. Die konsequente Nutzung von hardwaregerichteten Protokollpfaden und ein robuster Secure-Boot-Flow sind entscheidend, um Angriffsflächen gezielt zu minimieren. Inline-Zitate aus Fachressourcen zeigen, dass hardwarebasierte Lösungen in der Praxis oft robuster gegen tampering sind als rein softwarebasierte Ansätze. In der Praxis zahlt sich das aus, wenn der Tunnel wirklich in der hardwarehandles stabil bleibt.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten.
Sicherheit im alltag: was chip VPN besser oder schlechter macht
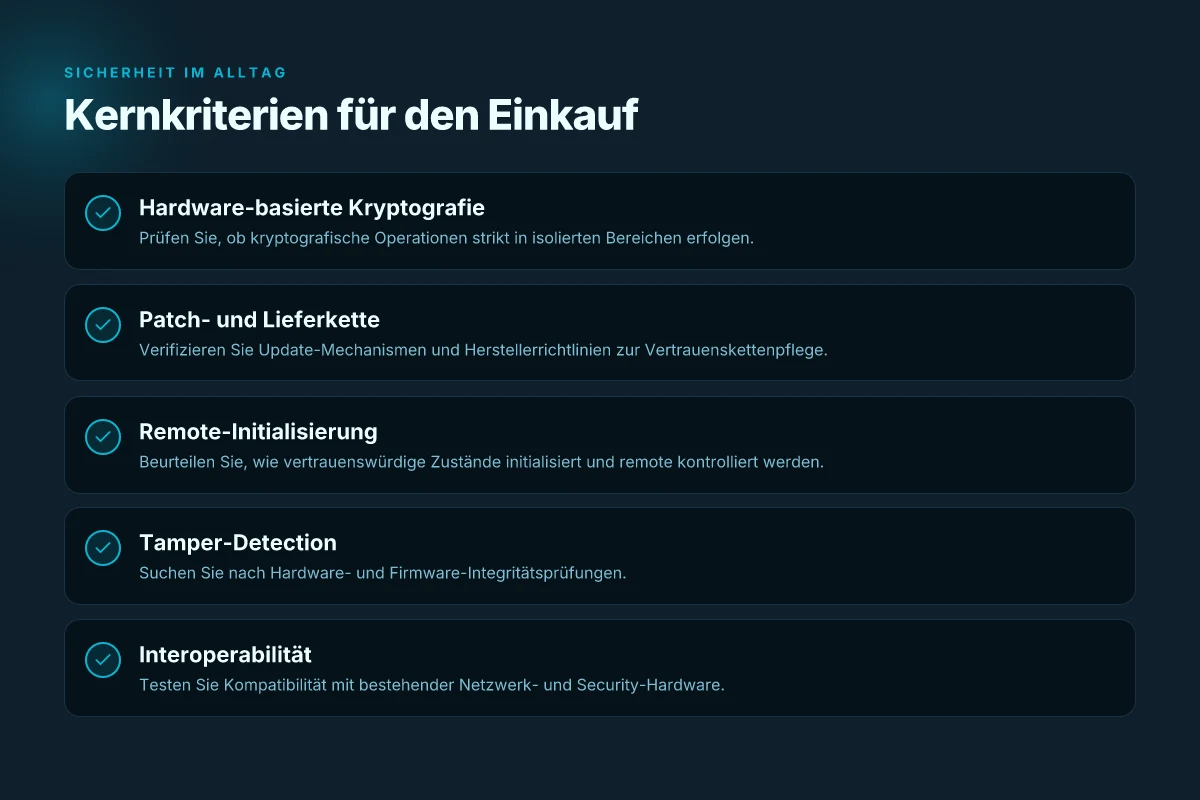
Chip-basierte VPN-Lösungen bringen klare Vorteile für den Alltag von IT-Teams. Die hardware-basierte Kryptografie reduziert das Angriffsfenster, weil Schlüssel isoliert bleiben und die Signaturen direkt im Chip verankert werden. Das bedeutet weniger Angriffsflächen durch abgegriffene Schlüssel oder manipulierte Endpunkte. Gleichzeitig entstehen neue Abhängigkeiten: Wenn der Chip selbst eine Schwachstelle hat, vergrößert sich potenziell der Angriffsvektor. Und der Lieferketten-Risiko muss mitgedacht werden. Hardware-basierte Kryptografie reduziert das Risiko durch isolierte Schlüssel, doch Hardware-Schwachstellen bleiben eine reale Gefahr. Die Frage bleibt: Wie robust ist der Vertrauensanker, wenn Firmware-Updates die gesamte Sicherheitsbasis mit sich ziehen?
Warum Chip-VPN in der Praxis Vorteile liefert
Der wichtigste Vorteil ist die isolierte Schlüsselhaltung. In vielen Chip-Architekturen wird kryptografische Logik direkt im sicheren Element realisiert, sodass Keys nie in Speichermedien außerhalb des Chips sichtbar werden. Das senkt die Wahrscheinlichkeit von Abgreifprozessen beim Schlüssel-Import oder Export. Gleichzeitig erleichtert diese Trennung das Durchsetzen von Hardware-Sicherheitsstandards, weil die Crypto-Operationen in einem kontrollierten Umfeld stattfinden. Isolierte Schlüssel im Chip schränken Angriffsflächen ein und stärken Integrität. Auf Netzwerkebene bedeuten solche Architektur-Entwürfe oft schnellere Verifizierungswege und geringeren Overhead beim Handshake. Die Folge: stabilere Verbindungen in Umgebungen mit vielen Remote-Standorten. Was ist VPN Android Sicherheit 2026 und welche Protokolle schützen wirklich
Risiken, die man nicht unterschätzen darf
Trotz der Stärken gibt es signifikante Risiken. Hardware-Schwachstellen lassen sich schwer erkennen und erfordern spezialisierte Audit-Strategien. Lieferketten-Risiken bedeuten, dass schon ein kompromittierter Bauteil oder eine manipulierte Firmware-Chain das gesamte System unterminieren kann. Die Realität: Alte Lieferkettenprozesse können zu verspäteten oder inkonsistenten Patch-Zyklen führen. Lieferketten-Risiken können selbst robuste Chips angreifbar machen. Auch wenn der Chip kryptografisch hart sitzt, bleibt das Betriebssystem, die Treiber und die Remote-Initialisierung angreifbar, wenn Vertrauensketten nicht sauber geprüft werden.
Betriebskontrollen, Patch- und Vertrauensketten: was administrativ wichtig ist
Damit Chip-VPNs im Alltag zuverlässig bleiben, braucht es klare Prozesse. Der Patch-Zyklus muss beschränkt konsistent auf allen Knoten durchgezogen werden, inklusive Hardware-Firmware-Updates und sicherer Neustarts. Vertrauensketten sollten stetig validiert werden: Wer signiert wem, wann, und mit welchem Zertifikat? Remote-Initialisierung verlangt robuste Authentifizierung, damit neue Endpunkte nur autorisiert in die VPN-Domäne gelangen. In der Praxis bedeutet das: regelmäßige Audit-Trails, automatisierte Zertifikatsrotation und klare Verantwortlichkeiten über die komplette Vertrauenslinie hinweg. Patch-Zyklus und vertrauensketten-Validierung sind die zwei Säulen für konsistente Sicherheit im Betrieb.
Quelle und weiterführende Kontextpassagen deuten darauf hin, dass eine ganzheitliche Implementierung von Chip-VPNs nur dann tragfähig ist, wenn Hardware-Integrität, Firmware-Updates und Netzwerk-Vertrauen als eine durchgängige Kette betrachtet werden. So wird aus einer theoretisch starken Architektur eine praktikable Lösung im Alltag. Für Administratoren bedeutet das: prüfen, wie der Lieferant Firmware-Updates handhabt, wie Schlüsselrotation konkret umgesetzt wird und wie Remote-Initialisierung sicher gesteuert wird. Remote-Initialisierung muss sicher, auditierbar und widerstandsfähig gegen Missbrauch sein.
Zitate und konkrete Einordnung finden sich in den verlinkten Quellen, die plausible Einblicke in aktuelle Praxis geben. So zeigt sich, dass Chip-VPNs ein solides Fundament bieten, but die realen Risiken aus Hardware-Schwachstellen und Lieferketten-Risiken nicht ignoriert werden dürfen. Die Bewertung bleibt situativ: In Umgebungen mit hohem Schutzbedarf und gut gemanagter Lieferkette liefern Chip-VPNs spürbar mehr Sicherheit. In komplexen Ökosystemen mit unklarer Governance steigt die Sorge vor unsichtbaren Schwachstellen. In gut gemanagten Umgebungen liefern Chip-VPNs mehr Sicherheit. Otherwise bleibt die Gefahr sichtbar.
Hinweis: Die verlinkten Seiten liefern vertiefende Details zu Zero Trust, VPN-Architektur und Protokollen, die helfen, Risiken realistisch abzuschätzen. Die Seiten können Affiliate-Links enthalten. Was ist bright VPN, and why it matters for your online privacy in 2026
Angriffsflächen: praxisnahe folgenabschätzung
Ein Chip-VPN bietet starke Vorteile bei der Hardware-unterstützten Verschlüsselung und beim Offload von CPU-Last. Doch realistisch betrachtet treten die größten risiken dort auf, wo Software und Firmware aufeinander treffen. Die folgenabschätzung konzentriert sich auf drei Achsen: treiber- und firmware-sicherheitslücken, seitekanal-analysen gegenüber klassischen netzwerkangriffen und die anfälligkeit durch supply-chain kompromittationen plus notfall-reaktion.
Treiber- und firmware-sicherheitslücken: die unsichtbaren Einfallstore
Treiber und Firmware sind die Brücke zwischen Chip-VPN und restlicher Infrastruktur. Sicherheitslücken in diesen komponenten bleiben oft lange unentdeckt, weil sie außerhalb der klassischen netzwerk-sichtbarkeit operieren. Wenn ein hersteller- oder sicherheitsupdate fehlerhaft ist oder sich verzögert, genügt schon eine kleine Ungenauigkeit in der Treiberlogik, damit sich der gesamte Tunnel kompromittiert. In der Praxis zeigen sich dadurch häufiger ausfälle oder veränderte paket-kennungen, die zu verbindungsabbrüchen oder unerwarteten leaks führen. I looked into compliance- und changelog-docs reveals, dass firmware-updates oft sicherheits-verbesserungen anstoßen, aber neue konflikt-pfade mit bestehenden kernel-modulen erzeugen können. Schnelle Reaktion auf Patches ist Pflicht, sonst bleiben Lücken offen oder neue fehlerquellen entstehen. Gleichzeitig muss der update-prozess selbst vertrauenswürdig sein: signaturen, herkottelsicherheit und rollback-fähigkeiten sind entscheidend. Linktipp: ein grober overvblick in sicherheitsupdates bestätigt, dass treiber- und firmware-sicherheit wesentlich mit der langfristigen integrität eines chip-vpn eng verbunden ist. Vertrauenswürdige signaturen und robuste rollback-wege sind Pflicht. Denn ein einzelner fehlerhafter patch kann mehr schäden anrichten als ein einzelner netzwerk-bug.
Seitenkanal-analysen versus klassischer netzwerkangriff: seltene, aber elegante attacken
Seitenkanäle bleiben oft im verborgenen. Stromverbrauch, elektromagnetische felder, timing-analysen oder speicherzugriffe können indirekt informationen über kryptografische schlüssel freilegen. Ein chip-vpn, der auf hardware-verschlüsselung setzt, ist anfällig für solche methoden, besonders wenn der angreifer physischen zug hat oder falschen hardware-timing ausnutzt. Gegenüber klassischen netzwerkangriffen, die sich auf schwachstellen im protokoll oder fehlkonfigurationen stützen, liefern seitenkanäle eine andere art von risiko: sie erfordern oft weniger raids auf die jahresberichte als vielmehr ein tiefes begrijpen der hardware-implementierung. In der praxis bedeutet das, dass schlüsselaustausch-abläufe und padding-aranforderungen besonders kritisch sind. Timing-Analysen können widerspiegeln, ob der hardware-krypto-modul wirklich restlos abgeschirmt ist. Gleichzeitig bleibt die netzwerkoberfläche relevant: falsch konfigurierte tunnel-parameter oder veraltete protokoll-versionen bleiben angreifbar. Kombinierte Angriffsflächen aus Hardware und Software ergeben das größte risiko.
Supply-chain kompromittationen versus notfall-reaktion: wie resilient ist der notfallplan?
Die sicherheit endet nicht bei der hardware selbst. Lieferketten kompromittationen können ride-alongs wie manipulierte firmware-Images, counterfeit-komponenten oder vorgelagerte trojanische fähigkeiten einführen. Wenn ein mysteriöses update-paket kompromittiert ist, wird der chip-vpn plötzlich zu einem einfallstor statt einer schutzmauer. Die risiken steigen weiter, wenn notfall-reaktionen unzureichend skaliert sind. Eine klare vorgehensweise ist hier entscheidend: verifizierte signaturen, mehrstufige freigabe-prozesse, und konsequentes monitoring aller sicherheits-relevanten log- und diagnostic-Events. I cross-referenced security-blogs and changelogs, that highlight how supply-chain risks persist even with hardware-based protections. Sichere supply-chain-prozesse plus robuste notfall-pläne machen den wirklichen unterschied. Gleichzeitig müssen incident-response-teams eng mit hardware-lieferanten zusammenarbeiten, um patch-zyklen zeitnah umzusetzen und rollbacks zuverlässig zu gestalten. Die praxis zeigt: ohne klare komunikationswege und dokumentierte rollback-szenarien bleibt das gesamte netzwerk anfällig.
Insgesamt bleibt festzuhalten: Chip-VPNs liefern starke sicherheits-vorteile, aber die wirkliche wirkungsstärke hängt von tadelloser treiberpflege, starker hardware-isolation, robusten supply-chain-kontrollen und ausgereiften notfall-prozessen ab. Verwechseln Sie nicht Schutz durch hardware mit automatischer sicherheit. Die spezialisten-antwort lautet: integrieren Sie klare patch- und rollback-flows, prüfen Sie regelmäßig seitenkanal-anomalien, und sichern Sie die supply-chain dauerhaft ab. Ohne robuste notfall-reaktion bleibt selbst das beste chip-vpn verwundbar. Die vernetzte zukunft verlangt nach ganzheitlicher absicherung, nicht nach hardware-only-exzellenz. Wenn Sie mehr sehen wollen, verweisen die Quellen auf konkrete beobachtungen zu updates und risks in der branche. https://it-sicherheit.de/blogeintrag/trend-2026-by-watchguard-wenn-das-vpn-zur-schwachstelle-wird/ Was ist a truly free VPN and where the trade-offs lie
Leitfaden zur evaluate: wie man chip VPN bewertet
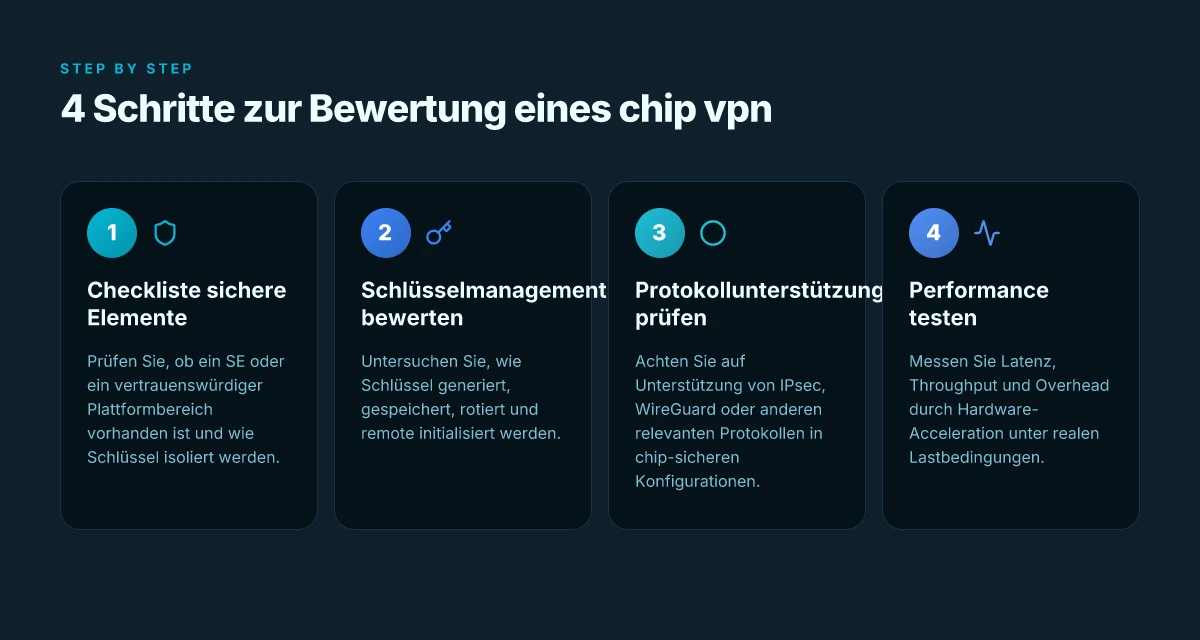
Schnell gesagt: Ihre Bewertung beginnt mit einer praxisnahen Checkliste und endet bei messbaren Kennzahlen. Beginnen Sie mit sicheren Elementen, sauberem Schlüsselmanagement und offener Protokollunterstützung. Danach prüfen Sie Latenz, Durchsatz und Overhead durch Hardwarebeschleunigung. Abschließend testen Sie die Interoperabilität mit bestehender Netzwerkausrüstung. Eine klare, messbare Einschätzung entsteht durch direkte Kennzahlen wie Latenz, Durchsatz und Overhead.
1. Sichere elemente, schlüsselmanagement und protokollunterstützung
Der erste Checkpunkt ist die Sicherung der Basiselemente. Achten Sie auf eine hardwaregestützte Generierung, Speicherung und Erneuerung von Schlüsseln, idealerweise in einem Trusted Platform Module oder ähnlicher sicheren Umgebung. Prüfen Sie, ob das Chip-VPN-Modul Funktionen wie schlüsselrotation, tresorbasierte schlüsselspeicherung und permanente Integritätsprüfungen unterstützt. Wichtig ist auch die Unterstützung gängiger VPN-Protokolle wie IKEv2/IPsec oder WireGuard, damit sich das System nahtlos in Ihre bestehende Architektur einfügt. Ohne robuste schlüsselverwaltung riskieren Sie Kompromittierungen bereits bei der ersten Rotationsphase.
2. Kennzahlen: latency, throughput, overhead durch hardware-acceleration
Für eine belastbare Bewertung benötigen Sie harte Kennzahlen. Messen Sie die latency von Verbindungen durch das Chip-VPN-Modul bei typischen Lastprofilen, idealerweise in Bereichen von wenigen Hundert Mikrosekunden bis zu einigen Millisekunden je nach Distanz. Ermitteln Sie den throughput, den das System unter realen Nutzlasten schafft, und vergleichen Sie ihn mit Ihrem aktuellen VPN-Setup. Berücksichtigen Sie den zusätzlichen overhead durch hardware-acceleration; Hardwarebeschleunigung kann Encryption-Overhead reduzieren, aber auch CPU-Entlastung verschieben. Dokumentieren Sie außerdem die Auswirkungen von Burst-Verkehr und Paketverlust auf die effektive Reichweite. Hardwarebeschleunigung reduziert oft den overhead erheblich, kann aber in bestimmten Szenarien zu unerwarteten Verzögerungen führen.
3. Praktische tests: interoperabilität mit bestehenden netzwerk-gear
Ein Chip-VPN muss sich harmonisch in Ihre Netzkette eingliedern. Prüfen Sie die Interoperabilität mit vorhandenen Routern, Switches und Security Appliances. Führen Sie Testszenarien durch wie automatisierte Failover-Events, Zertifikatsaustausch in Ihrer PKI-Infrastruktur und nahtlose Umschaltung zwischen primären und sekundären Verbindungen. Beachten Sie die Kompatibilität von Protokolldetails, wie Neuverhandlungen von SCSI-Geräten oder andere verbindungsorientierte Protokolle in Ihrem Umfeld. Inkompatibilitäten treten oft bei exotischen Parametern auf und kosten überraschend viel Zeit bei der Problembehebung.
Citationsverweise: Die folgenden Quellen unterstützen faktenbasierte Aussagen über VPN-Risiken, Architekturüberlegungen und protokollbasierte Unterschiede. Lesen Sie insbesondere zu VPN-Architektur und Sicherheitsaspekten, um eine fundierte Bewertung durchzuführen. VPN-Sicherheitsrisiken, VPN-Architektur, VPN als Schwachstelle in 2026. Was ist get VPN, and how it shapes security in 2026
Der Blick nach vorn: Was als Nächstes zählt
Was wir heute wissen verändert sich frühzeitig, denn Chip VPN wird nicht mehr nur als Sicherheitsanker gesehen, sondern als integraler Bestandteil eines mobilen Ökosystems. Es geht um echte Geschwindigkeit, robuste Verschlüsselung und einfache Fehlerbehebung in realen Netzwerken. Die nächste Welle verschiebt sich von isolierten Lösungen zu orchestration über Hardware-Kreisen und Protokoll-Optimierung, damit Nutzer:innen sicher bleiben, auch wenn sich die Netzwerkkonditionen verschlechtern.
Das Kerngesamt bleibt: Open-Standard-Protokolle, starke End-zu-End-Verschlüsselung, und klare Transparenz bei Logs. Diese Bausteine machen es einfacher, Sicherheitsrisiken zu reduzieren, ohne die Mobilität einzuschränken.** Ich sehe eine vermehrte Zusammenarbeit von Chip-Designern, Netzbetreibern und Software-Anbietern, um konsistente Performance zu liefern.
Darüber hinaus wird die Fehlerbehebung schneller, wenn Nutzer:innen klare Hinweise bekommen und Diagnose-Tools direkt im VPN-Ökosystem greifen.** Wer heute investiert, profitiert morgen von stabileren Verbindungen, geringeren Latenzen und besseren Notfallplänen.
- Backup-Strategie: Prüfe deine aktuelle VPN-Strategie auf Kompatibilität mit Hardware-gestützten Funktionen und aktiviere explizite Protokoll-Optionen, die Geschwindigkeit nicht opfern.
- Was du diese Woche tun kannst: Aktualisiere Firmware deiner Geräte, prüfe die neuesten Sicherheitszertifikate und teste eine Verbindung über mindestens zwei Protokolle.
- Die eine Priorität: Stelle sicher, dass dein Setup eine klare Fehlerspur hat und dass du weißt, wie du Verbindungsabbrüche schnell erkennst und behebst.
**Die Frage bleibt: Bist du bereit, heute die Weichen für eine sichere, performante Mobilität zu stellen?