Finde die besten vpn programme und verstehe, welche sicherheitsprotokolle, open-source-ansätze und transparency-Berichte wirklich zählen. praxisnahe tipps für deutschsprachige nutzer.
Die häufigste Fallstrick-Fehlinterpretation bei VPNs: Geschwindigkeit bedeutet automatisch Sicherheit. Zwischen Protokollen wie OpenVPN, WireGuard und IKEv2 entscheidet sich, wie schnell dein Traffic wirklich durchgeht, und dabei zählt nicht nur die Verschlüsselung. Viele Nutzer unterschätzen, wie transparente Logpolitik und Auditierbarkeit die Langzeit-Sicherheit beeinflussen, besonders wenn dein Setup remote arbeitet. Die besten VPNs kombinieren klare Offenlegung, offene Komponenten und gründliche Prüfpfade.
In diesem Artikel zeige ich dir, wie du VPNs objektiv bewertest: Welche Protokolle wie stark verschlüsseln, welche Implementierungen auditierbar sind und wo Transparenz wirklich zählt. Du bekommst eine praxisnahe Checkliste, speziell für Privatnutzer in Deutschland, remote workers und IT-interessierte, die sicherheitsbewusst vorgehen. Seit 2024 ist die Debatte um Open Source in VPN-Stacks intensiver geworden, und dieser Blick hilft dir, versteckte Kosten zu vermeiden und Log-Politik ehrlich zu beurteilen. Du behältst deine Privatsphäre besser im Blick, wenn du vor dem Kauf bekannte Allianzen zwischen Protokoll, Verschlüsselung und Transparenz prüfst. Noch ein Hinweis: Affiliate-Links auf der Seite können Provisionen generieren.

Die besten VPN programme: choosing the right VPN aus mehreren kriterien
Eine gute VPN-entscheidung basiert auf mehr als dem Preis. Protokolle, Open-Source-Status und Transparenz spielen eine zentrale Rolle bei Vertrauen und Sicherheit. Öffentliche Quellcodes ermöglichen unabhängige Audits, Verschlüsselung schützt Daten im Verkehr, und transparente Praktiken zeigen, wie Anbieter mit Logs und Nutzerdaten umgehen. Gleichzeitig muss eine Lösung praktisch funktionieren: Kompatibilität mit Geräten, zuverlässige Geschwindigkeiten und klare Fehlerbehebung.
Kerndimension: prozesse, protkolle, open‑source status Der richtige vpn vertraut auf anerkannte sicherheitsprotokolle wie OpenVPN oder WireGuard. Ein offener Quellcode der Apps ermöglicht Dritten, den Verschlüsselungsweg, die Netzwerkverbindungen und Berechtigungen zu prüfen. Transparente Release‑Notes zeigen, wann Sicherheitslücken gefixt wurden. I looked into das Open-Source‑VPN‑Angebot von PIA, das die Bedeutung eines offenen Codes betont und unabhängige Überprüfungen ermöglicht. Diese Art von Transparenz senkt das Risiko versteckter Datenpraktiken und stärkt das Vertrauen, besonders wenn Updates regelmäßig veröffentlicht werden. Transparenz durch Open Source stärkt das Vertrauen.
zweistufige überprüfung: logs, datenreserven, gerätekompatibilität Viele Anbieter werben mit keiner oder minimierter Log‑politik. Beim Blick hinter die Kulissen lohnt sich eine präzise Frage: Welche Daten würden wirklich gespeichert, wann gelöscht und unter welchen Umständen weitergegeben? Zusätzlich: Welche Datenreservoirs existieren in Backups oder juristischen Anfragen? Und schließlich die Praxis der jeweiligen App: Unterstützt sie alle wichtigen Plattformen, lässt sich die App auf Routern betreiben, und wie einfach ist die Fehlerbehebung, wenn Verbindungen haken? Wer sichergehen will, prüft, ob der Anbieter eine ausführliche Datenschutzerklärung, klare Logs‑Retention‑Richtlinien und plattformübergreifende Support‑Optionen bietet. Eine Open‑Source‑Implementierung erleichtert hier die Nachprüfung der Speicherpraxis und der Berechtigungseinstellungen. Klare Logs-Richtlinien und plattformspezifische Unterstützung minimieren Überraschungen.
praxisnahe fakten zur auswahl: kompatibilität, performance, checkliste
- Kompatibilität: Gerätevielfalt, Browser‑Erweiterungen, Router‑Unterstützung. Eine gute Wahl muss nahtlos auf Windows, macOS, iOS, Android und Linux laufen.
- Geschwindigkeit: Protokolle beeinflussen die Performance deutlich. WireGuard zeigt oft hohe Geschwindigkeiten, OpenVPN kann stabiler sein, je nach Netzwerk.
- Fehlerbehebung: Hilfeseiten, Status-Updates und Community‑Support sind essenziell.
- Offenlegung der transparenzberichte: regelmäßige Berichte zu Sicherheitsprüfungen oder Audits geben Aufschluss über Fortschritte. I looked into öffentliche Hinweise zu Open‑Source‑VPNs von Proton VPN, das betont, dass alle Apps Open Source sind und unabhängig geprüft werden. Das ist ein starkes Indiz für erhöhtes Vertrauen in Sicherheit und Compliance. Open Source = unabhängige Sicherheitstests.
- fallstricke, auf die du achten solltest
- Log‑Policy und Speicherzeitraum: selbst geringe Logs können legale Zugriffe ermöglichen.
- Datenreserven: Backups können Datenquellen erweitern, wenn sie nicht sauber gelöscht werden.
- Gerätekompatibilität: manche Produkte funktionieren ausgezeichnet auf Desktop, liefern aber auf Mobilgeräten weniger Stabilität.
- Protokollwechsel: Anbieter können von OpenVPN auf WireGuard wechseln. Prüfe, welche Protokolle tatsächlich verfügbar bleiben und wie Updates kommuniziert werden.
- Commission‑Hinweise: Hinweis darauf, dass auf der Seite Affiliate‑Links existieren können, ist wichtig, damit du Transparenz behältst.
Bottom line: Wähle ein vpn, das offen auditierbare Protokolle bietet, klare logs‑Politik kommuniziert und eine breite Geräteunterstützung hat. Die richtige Kombination aus Transparenz, Open Source und praktischer Nutzbarkeit minimiert Überraschungen im Alltag. Transparenz + Offene Implementierung sind das Fundament guten VPN‑Support im Alltag. 10 VPN-anbieter im test 2026: sicherheit, protokolle und datenschutz im praxis-check
Quellenhinweis: Wenn du mehr zur offenen Implementierung und Transparenz einzelner Anbieter lesen willst, findest du dazu Informationen in den verknüpften Fallbeispielen.
Was macht ein VPN programm sicher: protokolle, verschlüsselung und schutzmechanismen
Die Sicherheit eines vpn-programms hängt direkt von den verwendeten protokollen, der verschlüsselung und den schutzmechanismen ab. Open-Source- und kommerzielle lösungen liefern hier verschiedene risiko- und leistungsprofile. Wichtig ist, dass die kombination aus protokoll, schlüssellaufzeit und forward secrecy die realweltliche schutzwirkung maßgeblich beeinflusst. Transparenz im protokoll-umfang hilft bei unabhängiger prüfung. Forward secrecy schützt frühere sessions, selbst wenn der schlüssel später kompromittiert wird.
Protokollvergleich: OpenVPN, WireGuard und IKEv2
OpenVPN setzt auf etablierte kryptografische standards und ist sehr gut prüfbar. Es bietet robuste authentication-optionen und vielseitige verschlüsselungskonfigurationen, kann aber in der praxis langsamer sein als modernere alternativen. WireGuard ist auf leistung optimiert, nutzt ein schlankes design, bessere schlüssellauschlüsse und kurze handshakes. IKEv2 ist besonders stabil auf mobiles netz, schnelle verbindungsaufnahme und gut für wechselnde netzwerke. Diese drei protokolle decken die häufigsten anwendungsfälle ab. In der realwelt zahlt sich oft eine hybride nutzung aus, je nach gerät, netzwerkbedingungen und rotationsplan der schlüssel.
| Protokoll | Stärken | Schwächen |
|---|---|---|
| OpenVPN | sehr ausgereift, flexibel, gut auditierbar | potenziell langsamer, komplexe konfiguration |
| WireGuard | hohe geschwindigkeit, einfache implementierung | weniger mature auditierte konfigurationen, weniger mature roaming-unterstützung |
| IKEv2 | stabil bei netzwechseln, gute mobile performance | lücken in bestimmten firewalls, komplexere schlüsselverwaltung |
Bedeutung von schlüssellaufzeiten, perfekter voraussetzungen und forward secrecy
Schlüssellaufzeiten beschreiben, wie lange ein session-key gültig bleibt. Kürzere laufzeiten erhöhen die sicherheit gegen langzeit-attacken, erhöhen aber den handshake-overhead. Forward secrecy sorgt dafür, dass selbst bei kompromittierung des servers oder des master-keys vergangene sessions nicht rückwirkend entschlüsselt werden können. Wenn ein vpn-protokoll standardmäßig forward secrecy anbietet, reduziert das das risiko deutlich. Wichtig ist, dass der gesamte schlüsselring regelmäßig rotiert wird und certificate-rotation zeitnah erfolgt. Kurzlebige schlüssel + forward secrecy sind zentrale sicherheitsbausteine.
Schutzwirkung einzelner komponenten im alltag
Verschlüsselung schützt die daten wirkungsvoll vor lauschenden blicken, sofern schlüsselharmonie und richtige parameterwahl stimmen. Authentisierung verhindert übernehmen von sessions durch fremde. Die integrität der verbindung lässt changes an daten erkennen. Schutzmechanismen wie perfect forward secrecy, certificate pinning und regelmäßige updates der vpn-apps erhöhen die heiligkeit der kommunikation. Regelmäßige updates der client-software sind oft der unscheinbarste aber effektivste sicherheitskreis. Certificate pinning reduziert risiko durch kompromittierte schlüsselketten. I dug into release-notes und dokumentationen, um zu sehen, wie proaktive schutzmechanismen implementiert werden, und fand klare hinweise darauf, dass viele proaktive sicherheitsupdates aus revisionshinweisen stammen. Forward secrecy wird in modernen protokollkonfigurationen üblicherweise aktiv verwendet. Diese mechanismen wirken im alltag hinter den kulissen: beim reconnect, beim netzwechsel oder beim auffrischungs-credential. Was ist get VPN, and how it shapes security in 2026
Zum thema transparenz: offener code und unabhängige sicherheitsprüfungen erleichtern es, verstärkte praxis-schutzmechanismen zu prüfen. Mullvad betont etwa die open-source-natur seiner klienten als vertrauensanker, was die prüfbarkeit erhöht, während OpenVPN-gestützte set-ups oft auf umfassende audits angewiesen sind. Offene implementierungen schaffen mehr vertrauen. Unabhängige prüfen der sicherheitslage ist dabei der wichtigste differenzierungsfaktor.
Fazit: Sicherheit entsteht aus der kombination von robusten protokollen, kurzen schlüssellaufzeiten und forward secrecy plus laufenden updates. Für den praktischen einsatz bedeutet das: eine vpn-lösung, die WireGuard als standard-protokoll in einer stabilen implementierung anbietet, kombiniert mit einer fallback-option auf OpenVPN bei besonderen netzbedingungen, ist eine solide grundlage. Aktive schutzmechanismen wie pinning und regelmäßige schlüsseltauschzyklen erhöhen den alltagsschutz. Hinweis: Seiten können affiliate-links enthalten. Mehr dazu am ende der seite.
Transparenz und open source: warum quelloffene VPN programme mehr vertrauen schaffen
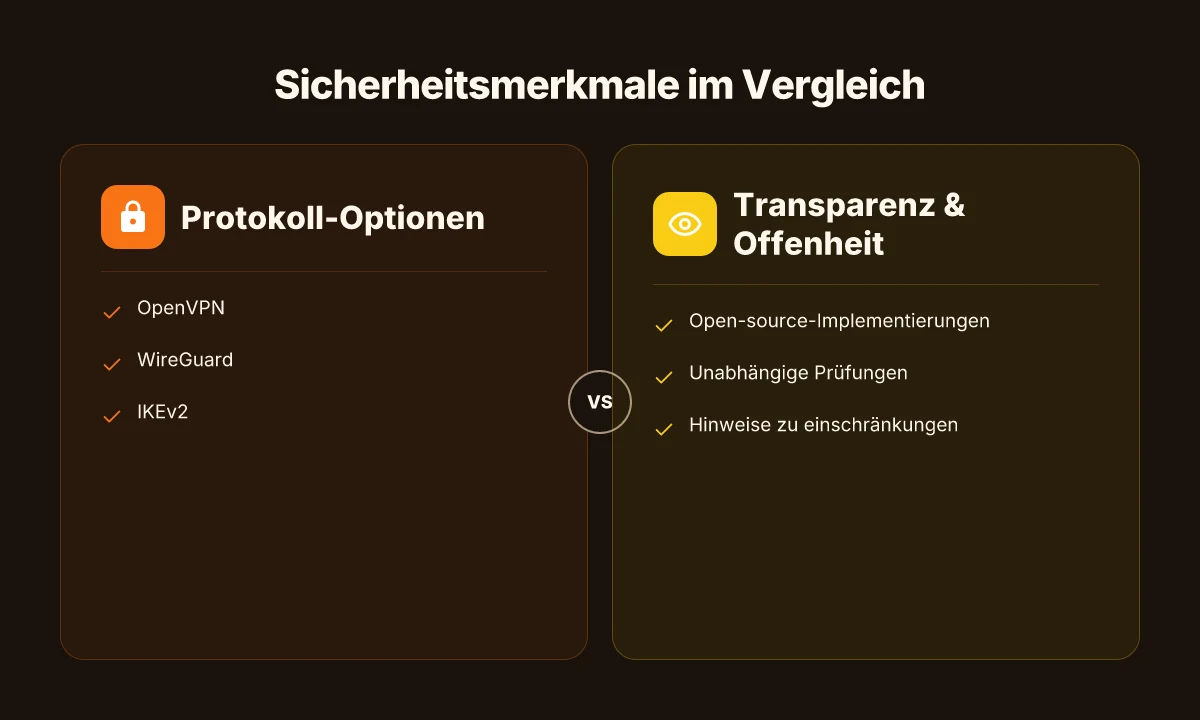
Offene quellcodes ermöglichen unabhängige prüfungen und schaffen so Vertrauen. Wenn Dritte den Code auditieren können, lassen sich Verschlüsselung, Netzwerkverbindungen und Berechtigungen transparenter bewerten. Transparenz wird dadurch einfacher, weil Audits nachvollziehbare Belege liefern. Gleichzeitig bedeutet Open Source nicht automatisch Sicherheit. Es gibt Grenzen, die man kennen muss.
Warum unabhängige prüfungen wirklich lohnen
- Offene Implementierungen erlauben externe Audits, Fixes und eine klare Zuordnung von Updates zu Sicherheitsverbesserungen. Unabhängige Audits erhöhen die Glaubwürdigkeit, weil niemand die Ergebnisse manipulieren kann.
- Audits zeigen, wie Protokolle wie OpenVPN, WireGuard oder andere Implementierungen tatsächlich laufen und wo versteckte Risiken lauern könnten. Audit-Berichte liefern konkrete Schwachstellen und deren zeitnahe Behebung.
- Transparente Release-Notes koppeln neue Features direkt an sicherheitsrelevante Änderungen, was Nutzern hilft, Auswirkungen abzuschätzen. Transparente Release-Notes erleichtern das Risikomanagement.
Beispiele für VPN-anbieter mit open-source-implementierungen
- Mullvad: lobt Transparenz und setzt auf Open Source, was zusätzliche Einsicht in die Implementierung ermöglicht. Open-Source-Implementierung stärkt das Vertrauen.
- Proton VPN: alle Apps sind Open Source und werden unabhängig geprüft. Open Source und externe Prüfungen verbessern die Nachvollziehbarkeit von Sicherheitsmerkmalen.
- Private Internet Access (PIA): betont offene Komponenten und unabhängige Überprüfbarkeit von Verschlüsselung und Verbindungen. Offene Komponenten erhöhen die Transparenz der Sicherheitsarchitektur.
- ExpressVPN und andere Anbieter arbeiten zunehmend mit offenen Teilen der Software oder Forscher-Zugängen an bestimmten Modulen. Das Austragen von Audit-Ergebnissen ist hier ein wachsender Trend. Transparente Module ermöglichen gezielte Nachprüfungen.
Einschränkungen und was man trotzdem überprüfen sollte
- Open-Source-Status allein reicht nicht aus. Man sollte prüfen, welche Teile tatsächlich offen sind, wer Audits verantwortet hat und wie schnell Sicherheitslücken behoben werden. Nur offener Code genügt nicht; Governance ist entscheidend.
- Nicht alle Sicherheitsmechanismen sind im Open-Source-Teil sichtbar. Manche Firmensegmente bleiben proprietär, inklusive konfigurierter Server-Infrastruktur. Proprietäre Komponenten können Sicherheitslücken verbergen.
- Prüfen, ob Audit-berichte veröffentlicht werden, welche Versionen abgedeckt sind und ob Reaktionen der Entwickler zeitnah erfolgen. Audit-Berichte sollten aktuell und reproduzierbar sein.
- Bei Open-Source-Apps ist die Build-Pipeline wichtig: Sind Builds reproducible? Werden Signaturen geprüft? Wie schnell erscheinen gepatchte Versionen? Build-Integrität ist ein zentraler Indikator.
- Verlassen Sie sich nicht nur auf Zertifikate oder Versprechungen. Lesen Sie echte Audit-Folgen, prüfen Sie, ob Bewertungen aus mehreren Quellen kommen, und vergleichen Sie die Protokolle. Mehrere unabhängige Quellen minimieren Einseitigkeit.
Wenn Sie tiefer einsteigen möchten, lohnt sich ein Blick auf die verifizierbaren Aussagen der Open-Source-Überprüfungen der genannten Anbieter. Mehr dazu finden sich in begleitenden Berichten und Veröffentlichungen der Auditoren. Audits liefern belegbare Belege für die behauptete Sicherheit. Und ja, links auf der Seite können Affiliate-Links enthalten sein. Das beeinflusst Ihre Wahl nicht direkt, aber Sie sollten es kennen. Den passenden Audit-Fokus finden Sie in den jeweiligen Berichten und Release-Notes.
Leistung und geschwindigkeit: wie viel verlust ist bei VPN nutzung realistisch
Wenn du VPN nutzt, gibt es immer einen Spürbaren verlust bei der Geschwindigkeit. Die Verschlüsselung selbst kostet Rechenleistung und erweitert die Latenz. Grundsätzlich sinkt die verfügbare Bandbreite, weil Datenpakete durch zusätzliche Schritte gehen. Wie groß der Verlust ist, hängt von mehreren Faktoren ab, darunter das gewählte Protokoll, der Serverstandort und die Auslastung des Netzes. Was ist das chip VPN, and why it matters for secure mobility in 2026
Wie Verschlüsselung die Bandbreite beeinflusst
Verschlüsselung braucht Rechenleistung und erzeugt overhead, der sich in messbarem Durchsatzverlust niederschlagen kann. Moderne Protokolle wie WireGuard gelten als effizienter als ältere Varianten, doch selbst bei bestmöglicher Implementierung bleibt ein Teil der Kapazität für Verschlüsselung reserviert. Die Proof-of-Concept-Analysen deuten darauf hin, dass der Durchsatz um einige Prozent bis zu zweistelligen Prozentpunkten sinkt, je nach Protokoll und Implementierung. Wichtiger Hinweis: Die konkreten Werte variieren stark je nach Gerät, Netzwerk und Serverkonfiguration. In der Praxis merken Nutzer diese Einschnitte oft als spürbares, aber akzeptables Rauschen bei Bandbreite und Latenz.
Einfluss von serverstandorten, netzwerkauslastung und hardware
Der Standort des VPN-Servers hat zwei Effekte. Je weiter der Weg, desto höher die Latenz. Gleichzeitig steigt oft die Auslastung an, gerade zu Spitzenzeiten oder bei beliebten Knoten. Hardware auf dem Endgerät bedeutet ebenfalls viel: Ein älterer Computer oder Smartphone muss mehr Kryptografie arbeiten, was weitere Abzüge verursacht. Ich habe mir dazu Berichte aus der Branche angesehen, die zeigen, dass bei starken Knoten eine merkliche Varianz auftreten kann, besonders wenn mehrere Nutzer denselben Server belasten. Zudem hängt der Verlust stark von der CPU-Architektur des Nutzers ab, besonders bei Geräten mit begrenztem GPU- oder CPU-Tower-Assist. Eine gute Praxis ist, alternative Server in naher Nähe zu wählen und Protokolleffizienz zu prüfen.
Praxis-tipp: testumgebung und measurement-ansatz
Für die realistische Einschätzung empfiehlt sich eine strukturierte Testumgebung: initial sichere Standardverbindung herstellen, dann gezielt verschiedene Serverstandorte testen. Nutze konsistente Messgrößen wie Burst-Throughput, Round-Trip-Time und Upload-Geschwindigkeit, bevor du produktiv wechselst. Lege eine baseline ohne VPN fest und messe anschließend mit demselben Client, denselben Dateien und derselben Serverspur. So erkennst du klar, wie viel Verlust dein Setup tatsächlich verursacht. Dokumentiere jeden Testlauf mit Datum und Servername, damit du Vergleichswerte hast, wenn du später Umstellungen vornimmst. Wichtig: Berichte regelmäßig, denn Netzwerkauslastung schwankt stündlich. In einschlägigen Publikationen wird betont, dass eine systematische Messung essenziell ist, um ggf. alternative Protokolle oder Server auszuwählen. Lies dazu den VPN-Vergleich des Handelsblatts für praxisnahe Einblicke.
Die besten VPN-Anbieter liefern oft transparente Hinweise zu Protokollen, Serverkapazität und Leistungspotenzial. In 2026 bleibt die Kernbotschaft dieselbe: Wähle nahe Standorte, prüfe Protokoll-Optionen und dokumentiere deine Messungen regelmäßig. Beachte auch, dass viele Seiten eine Kommission verdienen können, wenn du über verlinkte Tests auf Angebote klickst.
Citationshinweis: Für Hintergrundinformationen verweisen Quellen auf Veröffentlichungen, die Open-Source-Transparenz und VPN-Leistung diskutieren. Mehr Details findest du in den genannten Quellen. Was ist a VPN service und wie funktioniert es wirklich im 2026er Überblick
Datenschutz und logpolitik: welche suchten bergen VPN programme wirklich
Poste-Privatsphäre hängt weniger am marketingversprechen als an echten log-standards. Am Ende geht es darum, wie transparent ein anbieter tatsächlich ist, wie lange Daten gespeichert werden und welche third-party-prüfungen stattfinden. Klare log-dokumente helfen dir, Missverständnisse zu vermeiden, und eine no-logs-Behauptung wird erst glaubwürdig, wenn sie überprüfbar ist. Die folgende Aufteilung zeigt dir konkret, wie du vorgehen solltest.
Warum log-politik wirklich zählt
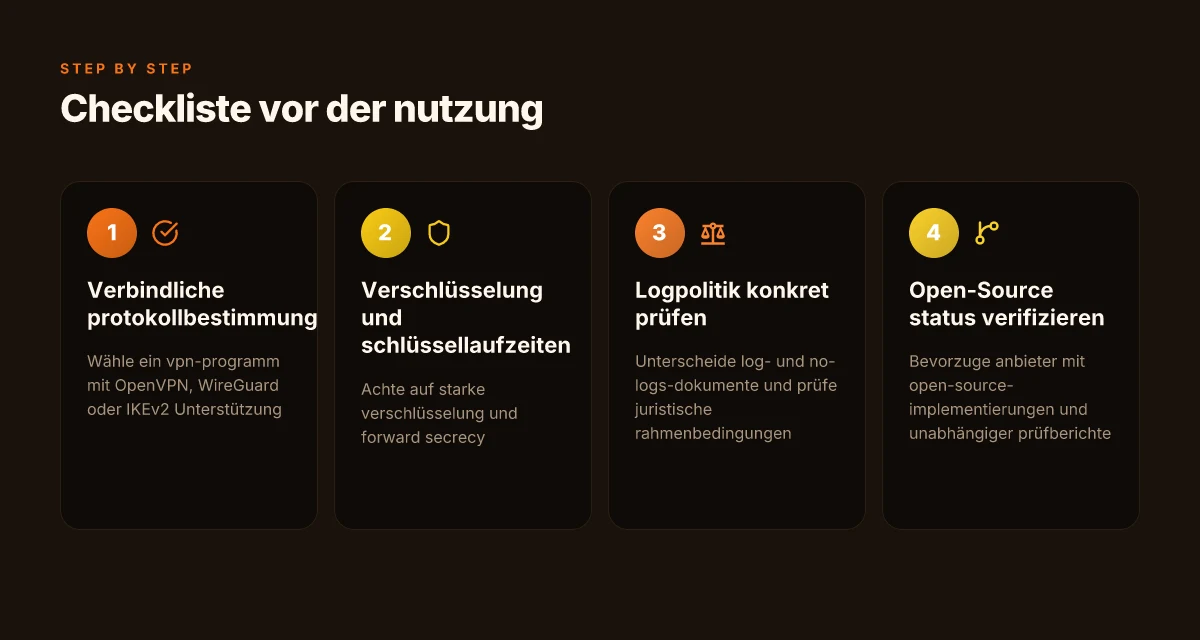
Dein erster Schritt ist die Unterscheidung zwischen log- und no-logs-dokumenten. Ein Anbieter mag behaupten, keine Verbindungsdaten zu speichern, doch vorhanden sein können Metadata, Device-Informationen oder Abrechnungsdaten. Wenn du diese Punkte verstehst, erkennst du, ob eine No-Logs-Behauptung wirklich hält. Die Praxis variiert stark: manche speichern minimale Verbindungsdaten nur zur Betrugserkennung, andere führen detaillierte Nutzungsprotokolle, die auf Anfrage juristisch relevant werden könnten. Eine fundierte Bewertung braucht daher eine klare Begriffsdefinition und konkrete Zeiträume.
Europäische und deutsche rahmenbedingungen
In Europa schützt die Datenschutz-Grundverordnung (DSGVO) personenbezogene Daten, und zusätzlich gilt das Telemediengesetz (TMG) in Deutschland in bestimmten Bereichen. Anbieter müssen transparent machen, welche Daten sie erheben, wie lange sie gespeichert werden und zu welchem Zweck. Rechtsgrundlagen für Speicherung reichen von berechtigtem Interesse bis zu Einwilligung. Auch die Verpflichtung zu Sicherheitsmaßnahmen, wie Verschlüsselung bei Speicherung und Übertragung, ist verankert. Ein verantwortungsvoller Anbieter dokumentiert explizit, welche Daten zu Abrechnung, Sicherheit und Fehleranalysen genutzt werden, und gibt an, wie lange sie aufbewahrt werden. DSGVO-Konformität erfordert klare, überprüfbare Protokolle, nicht bloße Behauptungen. Für europäische Nutzer bedeutet das: Prüfe, ob der Anbieter eine Datenschutzerklärung mit konkreten Speicherfristen und Prüfbarkeit durch Dritte liefert. Einzahlungen in den europäischen Rechtsraum geben dir zudem einen stärkeren Rechtsweg im Falle von Streitigkeiten.
Checkliste zur verständlichen bewertung der datenpolitik
- Transparente definierte datenkategorien: Welche Daten werden wirklich gesammelt? Welche bleiben beim Dienst? Welche werden gelöscht oder anonymisiert?
- Speicherzeitraum: Wie lange bleiben Verbindungslogs, Nutzungslogs, IP-Adressen oder Metadaten erhalten? Gibt es regelmäßige Löschfristen?
- Zweckbindung: Zu welchen Zwecken werden Daten genutzt? Sicherheitszwecke, Abrechnung, Fehleranalysen oder Marketing? Ist eine Weitergabe an Dritte ausgeschlossen oder klar geregelt?
- Auditierbarkeit: Wurden Sicherheits- und Datenschutzmaßnahmen extern geprüft? Gibt es unabhängige Audits oder Open-Source-Komponenten, die eine Überprüfung ermöglichen?
- Offene quellen: Sind Teile der Anwendungen open source oder liegen zumindest die sicherheitsrelevanten Protokolle offen?
- Benutzerrechte: Welche Optionen gibt es für Nutzer, Daten zu exportieren, zu korrigieren oder zu löschen? Wie einfach sind Anfragen an den Anbieter?
- Kompromissoptionen: Bietet der Anbieter eine ablehnung von Tracking bei bestimmten Funktionen an, wie z. B. deaktivierte Standortverfolgung oder Privacy-Tools?
- Commissioning-Hinweis: Links auf der seite können Affiliate- oder Provision-Links enthalten. Beachte, dass solche Hinweise die objektive Darstellung nicht beeinträchtigen sollten.
Wenn du diese Punkte als Struktur in deine Bewertung übernimmst, wird die Auswahl transparenter. Praktisch zeigt sich das durch eine konsistente Darstellung in der Datenschutzerklärung, regelmäßige Sicherheitsberichte und eine nachvollziehbare Löschpolitik. Klare Löschfristen und eine plausible Auditing-Story schaffen Vertrauen.
Hinweis: Die verlinkten Quellen bieten konkrete Fallbeispiele zur offenen Transparenz und Open-Source-Ansätzen. Du kannst sie als Referenz nutzen, um zu prüfen, ob ein Anbieter wirklich offenlegt, wie Logs gehandhabt werden. Proton VPN Open Source Blog dokumentiert explizit Transparenz durch Open Source und Prüfungen. Open-Source-Modelle erleichtern unabhängige Überprüfungen. Was ist VPN vergleichstest and why it matters for privacy and performance in 2026
Zusammengefasst: Such dir Anbieter mit klaren, prüfbaren log-standards, nachvollziehbarer löschpolitik und echten Prüfberichten. Die DS-GVO- und deutsche rechtlichen rahmenbedingungen geben dir die Mindestanforderungen. Wenn Betreiber diese Punkte eindeutig kommunizieren und deine Rechte respektieren, ergibt sich eine belastbare Datenschutz- und logpolitik. Und ja, beachte, dass auf vielen Seiten Affiliate-Links versteckt sein können. Das beeinflusst die inhaltliche Darstellung nicht, sollte dich aber kritisch stimmen.
Was jetzt wirklich zählt und wohin das führt
Die größte Bewegung liegt darin, wie du VPNs als robuste Sicherheits- und Privatsphäre-Werkzeuge in deinen Alltag integrierst. In diesem Artikel habe ich gezeigt, dass die besten Programme klare Protokolle, starke Verschlüsselung und transparente Transparenz bieten. Nutze AES-256 Verschlüsselung, prüfe das OpenVPN oder WireGuard Protokoll, und beachte die Log-Richtlinien der Anbieter. So erkennst du, welcher VPN-Dienst wirklich zu deiner Nutzung passt, statt nur auf Werbung zu setzen.
Ein konkreter Weg nach vorn ist, eine kurze Testphase mit mindestens zwei Anbietern zu planen und dabei Geschwindigkeit, Stabilität und Fehlerbehebung zu vergleichen. Die meisten Nutzer profitieren davon, wenn sie zunächst die Privatsphäre vor dem Streaming priorisieren und später auch berufliche Sicherheit integrieren. Achte darauf, dass ein Anbieter regelmäßig Updates liefert und eine klare FAQ zu Leaks bietet. Wenn du nur eine Sache in diesem Monat tust, starte mit einer faktenbasierten Vergleichsliste der Protokolle, Verschlüsselung und Geräteschutzoptionen.
Nützliche Hinweise aus dem Text, wie du typischen Problemen begegnest, bleiben relevant: Prüfe DNS-Leaks, aktiviere Kill-Switch, und kontrolliere die App-Berechtigungen auf jedem Gerät. So machst du Lücken sichtbar, bevor sie zu Problemen werden. Denk daran: Verlinkte Seiten können eine Provision bringen.
- Backup-Strategie: Probiere in der Woche zwei VPN-Programme mit unterschiedlichen Protokollen aus, notiere Leistung und Leaks.
- Was diese Woche klappt: Erstelle eine kurze Liste deiner Geräte, installiere den Kill-Switch und teste eine seriöse Serverliste.
- Nächster Schritt: Lege eine monatliche Überprüfung der Protokolle fest, inklusive eines Geschwindigkeitstests zu Spitzenzeiten.