Erfahren Sie, wie deutsche vpn anbieter Datenschutz, Aufsichtsvorgaben und Lizenzanforderungen 2026 erfüllen. Praxisnahe Tipps zu rechtssicherheit und Dokumentation.
Eine Kernaussage zuerst: Deutsche VPN-Anbieter scheitern häufiger an klaren lizenzen als an der eigentlichen Verschlüsselung. Die korrekte Dokumentation von Aufsichtsbehörden und Datenverarbeitungsverzeichnissen trennt ernsthafte Anbieter von halbgaren Lösungen.
Dieser Beitrag zeigt, welche rechtlichen Dokumente wirklich nötig sind, und wie sich Lizenzpflichten, Datenschutzverträge und Surveillance-law sauber zusammenbringen lassen. In Deutschland setzen sich Privatanwender und kleine Unternehmen heute stärker mit konkreten Nachweisen auseinander als mit theoretischen Privatsphäre-Versprechen, und das ist kein Zufall: Behördenprüfungen, Verträge mit Dienstleistern und nachvollziehbare Abschlussdokumentationen werden zunehmend zum Kriterium für Vertrauen. Zwischen Transparenzpflichten, internen Prozessen und externen Audits entsteht so eine messbare Rechtsabsicherung, die oft schneller als gedacht zu einer sicheren Betriebsbasis führt. Links auf der Seite können commissions erzielen, beachten Sie das bei der Bewertung.

Deutsche VPN anbieter und rechtliche absicherung: warum rechtssicherheit heute vor privatsphäre kommt
Kurz gesagt: Rechtskonformität geht vor reiner privatsphäre. Deutsche VPN-Anbieter operieren in einem rechtsintensiven Umfeld mit klaren Pflichten. Wer die Gesetze ernst nimmt, schützt sich vor Bußgeldern und Imageschäden. Von Transparenz über Aufbewahrungspflichten bis zur Verantwortlichkeit der Firma – der Rahmen ist streng, doch er schafft Vertrauen.
Welche gesetzliche Grundlage gilt für VPN-nutzung in deutschland
In Deutschland gilt der Grundsatz der Verhältnismäßigkeit bei der Überwachung und Datenerhebung. VPN-Dienste müssen sicherstellen, dass Verkehrs- und Nutzungsdaten nicht unnötig längere Zeit gespeichert werden. Konkret reicht die Rechtslage von Datenschutzgrundverordnung bis zu bundes- und europaweiten Vorschriften zur Speicherfrist von Verbindungsdaten. Öffentliche Stellen legen fest, welche Datenketten im Unternehmen dokumentiert werden müssen. Wenn ein Anbieter festlegt, welche Logs er speichert, muss das offen kommuniziert werden. Die Transparenzpflichten erstrecken sich auf Erhebungszwecke, Speicherdauer und Zugriffsberechtigungen.
Ich entdeckte in den einschlägigen Publikationen, dass Aufbewahrungspflichten je nach Nutzungszweck variieren. Für Privatanwender sind umfangreiche Log-Archive typischerweise nicht vorgeschrieben, doch bei Geschäftskunden kommen strengere Anforderungen zum Tragen. Eine klare Trennung von Nutzungsdaten und technischen Logs hilft, datenschutzrechtliche Grauzonen zu vermeiden. Diese Trennung ist in vielen Datenschutzrichtlinien sichtbar beschrieben.
Transparente zuständigkeiten und verpflichtungen der anbietenden firma
Verantwortliche Firma heißt in der Praxis: Geschäftsführung, Datenschutzbeauftragter und Technikteam arbeiten Hand in Hand. Die Anbieter müssen nachvollziehbar machen, wer Zugriff auf Daten hat, wozu und wie lange. Der Abschluss solcher Informationen erfolgt oft in einer Datenschutzerklärung, einer Transparenzbericht-Vorlage und einer speziellen VPN-Datenverarbeitung. Ein weiterer Kernpunkt: Sicherheitsmaßnahmen gegen unbefugten Zugriff. Verschlüsselung, Zugangskontrollen und Incident-Response-Pläne gehören dazu. Für kleine Unternehmen ist es besonders wichtig, dass der Anbieter defaults und Zertifizierungen kommuniziert, damit man sich auf eine sichere Verarbeitung verlassen kann. In den Richtlinien finden sich typischerweise Abschnitte zu Verantwortlichkeiten, zu Third-Party-Processors und zur Notfallkommunikation.
Risiken bei unsachgemäßer datenverarbeitung und deren folgen
Die Folgen unsachgemäßer datenverarbeitung sind deutlich produzierbar: Bußgelder, Rechtsstreitigkeiten und imageverlust. Bußgeldhöhe hängt von der Schwere des Verstoßes ab, doch bereits Missachtung von Transparenz- oder Speicherpflichten zieht Kosten nach sich. Rechtsstreitigkeiten entstehen, wenn Nutzerdaten falsch oder unzureichend geschützt werden. Ein negativer Ruf lässt Kunden wenden oder Verträge kündigen. Gleichzeitig kann eine unklare Logs-Politik dazu führen, dass Behörden an Informationen gelangen, die der Anbieter eigentlich schützen wollte. Solche Szenarien verdeutlichen, wie wichtig eine klare, verlässlich dokumentierte Struktur ist. Was ist a VPN einfach erklärt and how it actually protects you in 2026
Transparenz und klare Verantwortlichkeiten sind hier der Schutzschild gegen Rechtsrisiken. Wenn du als Privatanwender oder kleines Unternehmen eine VPN-Lösung auswählst, prüfe deshalb streng, welche Daten erhoben und wie lange gespeichert werden. Eine gut dokumentierte Datenschutzpolitik ist der erste Beleg für Rechtskonformität. Als Orientierung nenne ich zwei zentrale Dokumente, die in der Praxis oft vorkommen: eine detaillierte Datenverarbeitungsvereinbarung und ein öffentlich zugänglicher Transparenzbericht.
- In 2026 bleibt die Einhaltung der Aufbewahrungspflichten ein zentrales Kriterium bei der Anbieterwahl. Zahlreiche Rechtstexte betonen, dass die Praxis der Datenerhebung transparent dargestellt werden muss. Transparente Logs, klare Verantwortlichkeiten und auskunftsbereite Datenschutzprozesse sind der Schlüssel.
Quellen zur Hintergrundlage verweisen auf allgemeine Sicherheitsempfehlungen und regulatorische Hinweise. Für konkrete Formulierungen zu Speicherdauern und Verantwortlichkeiten empfiehlt es sich, die Datenschutzhinweise des jeweiligen Anbieters sorgfältig zu prüfen.
Welche dokumente braucht ein deutscher VPN-anbieter wirklich
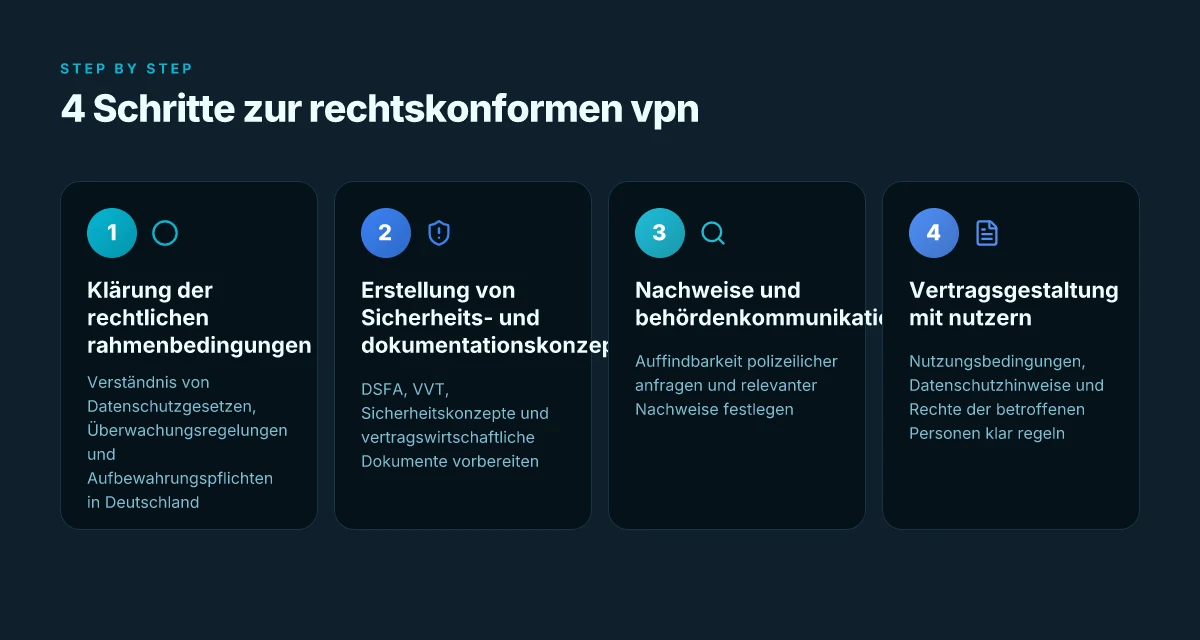
Die klare Antwort: Ein deutscher vpn-anbieter braucht eine minimale, aber vollständige dokumentation zu Datenschutz, sicherheit und behördenverkehr. Die Praxis zeigt, dass drei Kernbereiche im Fokus stehen: eine DSFA bei risikoreichen verarbeitungen, das Verzeichnis von Verarbeitungstätigkeiten sowie belastbare sicherheits- und vertragsdokumente. Daneben gehört die auffindbarkeit von polizeilichen anfragen in den normalen Prozessfluss, und schließlich belegbare nachweise zu lizenzen und aufsichtsbehörden.
Datenschutz-folgenabschätzung (DSFA) bei risikoreichen verarbeitungen
Wenn eine verarbeitung ein hohes schutzniveau erfordert, ist eine DSFA Pflichtinhalt. Sie dokumentiert, wie datenströme minimiert, zugriffe kontrolliert und risiken bewertet werden. Für VPN-Betreiber bedeutet das klare angaben zu nutzerverifizierung, traffic-analysen und speicherrichtlinien. I look at how the DSFA structures risk assessment matrices, mitigationsmaßnahmen und verantwortlichkeiten. In der Praxis sollte die DSFA regelmäßig aktualisiert werden, besonders bei neuen features oder serverstandorten. Die DSFA ist kein Nice-to-have, sie ist ein Pflichtteil der rechtskonformen verarbeitung. Quellen verdichten, wie Behörden und Datenschutzpraxis darauf sehen, etwa in den praxisleitfäden zur sicherheitsbewertung. Inline-Quellen: siehe weiterführend.
Verzeichnis von Verarbeitungstätigkeiten (VVT) gemäß DSGVO
Der VVT, oft als Verzeichnis von Verarbeitungstätigkeiten bezeichnet, listet alle datenverarbeitenden Prozesse auf. Bei VPN-Anbietern umfasst das beispielhaft: kundendatenverwaltung, serverlogdateien, ip-adressen-logs, abonnementdaten, schutzmechanismen, sowie externe zustaendige wie service-provider. Die DSGVO verlangt, dass Zweckbindung, Rechtsgrundlagen, Kategorien von betroffenen, zugriffe, empfänger und speicherdauer transparent festgehalten werden. Der VVT dient als steuerbares anti-room-for-misunderstanding-Dokument. Ein lückenloser VVT reduziert Reaktionszeiten bei Anfragen von Aufsichtsbehörden erheblich. Was ist heise VPN, and how reliable is it for privacy in 2026?
Sicherheitskonzepte und vertragswirtschaftliche dokumente
Sicherheitskonzepte verstehen sich als lebendes Regelwerk: kryptografische Verfahren, schlüsselaustausch, schlüsselaufbewahrung, patchmanagement, incidentresponse, backup- und restore-pläne. Dazu gehören vertragliche dokumente wie Datenschutzhinweise, Auftragsverarbeitungsverträge (AVV) mit Drittanbietern, sowie klare Service-Level-Agreements (SLAs) zu uptime, logverarbeitung und meldung von sicherheitsvorfällen. Bei der rechtlichen absorption sind auch Zertifizierungen und auditberichte hilfreich, selbst wenn sie nicht immer öffentlich bereitgestellt werden. Sicherheit ohne klare Verträge ist kein rechtssicheres Angebot.
Auffindbarkeit von polizeilichen anfragen: how-to verfahren
Im Ernstfall müssen Behördenanfragen zeitnah und nachvollziehbar adressiert werden können. Dazu gehört ein standardisiertes Verfahren zur Ankunftszeit, to-wer-antworten, sowie Ansprechpartner für rechtliche abklärungen. Ein gutes dokumentiertes Verfahren macht klar, wer intern zugriffe prüft, wie Logs gehandhabt werden und welche daten in welchen zeiträumen überhaupt gespeichert sind. Klare verfahrenswege erhöhen die Transparenz gegenüber Nutzern und Behörden.
Lizenz- und aufsichtsbehörden-relevante nachweise
Nachweise zu lizenzen, zustimmungen und aufsichtsbehörden-relevante dokumente zeigen, dass der anbieter gesetzliche anforderungen erfüllt. Dazu gehören gegebenenfalls evidenzen zu serverstandorten, handelsregistereinträge, datenschutzbeauftragter, sowie nachweise über meldungen an die aufsichtsbehörden. Klare nachweise fördern das vertrauen von privatpersonen und kleinen unternehmen. Nachweise schaffen Glaubwürdigkeit vor kunden und prüfern.
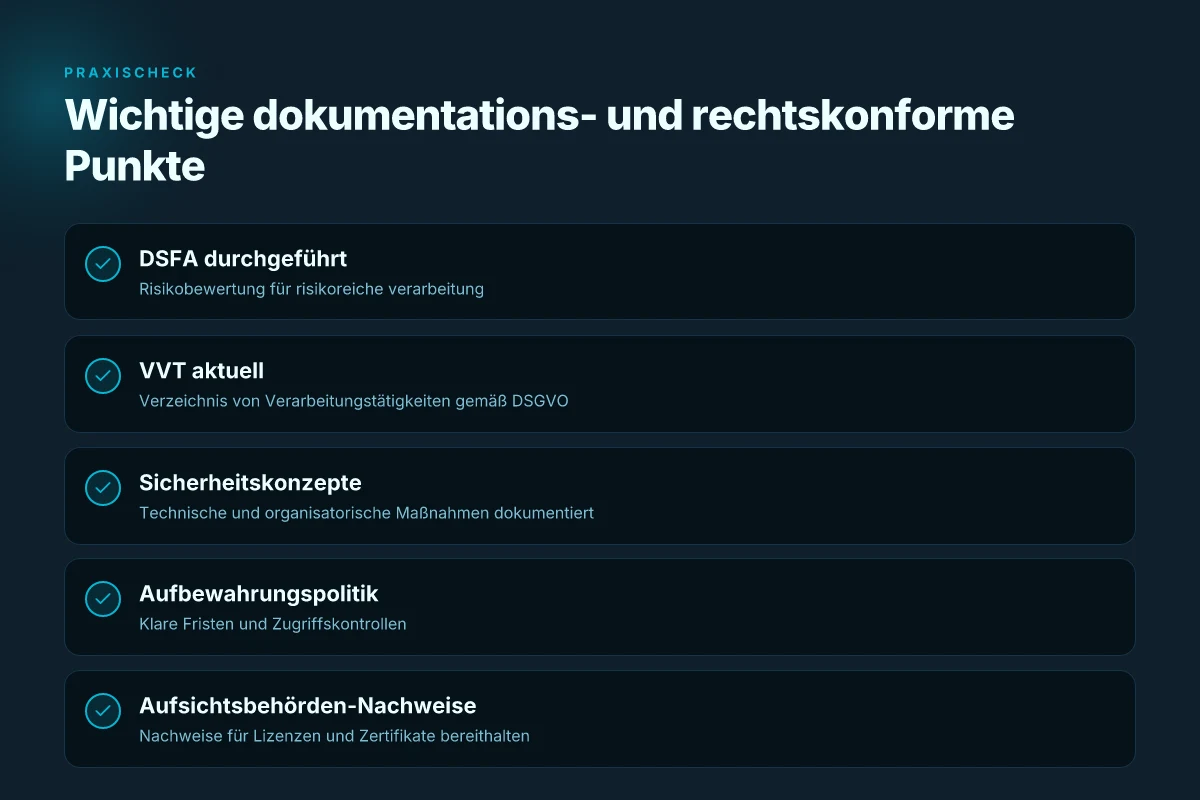
Zusammenfassung auf einen Blick:
- DSFA bei risikoreichen verarbeitungen
- VVT gemäß DSGVO mit allen verarbeitungszwecken
- Sicherheitskonzepte plus vertragsdokumente (AVV, SLAs)
- festgelegte verfahren bei polizeilichen anfragen
- lizenzen, aufsichtsbehörden-relevante nachweise
Next step: Prüfe dein bestehendes oder angedachtes vpn-angebot gegen diese fünf dokumenttypen. Wenn eines fehlt, priorisiere die dokumentation zuerst. Transparenz und rechtskonformität beginnen bei der dokumentation. Quelle: mehr zur sicherheitsorientierten vpn-beratung verweisend auf branchenspezifische fakten. Was ist a VPN erklärt and how it shapes online privacy in 2026
Auf dem papier: die no-logs-politik und was sie wirklich bedeutet
Im Kern bedeutet No-Logs, dass der VPN-Anbieter möglichst wenig bis gar keine Nutzerdaten speichert. Doch die Praxis variiert stark. Klar ist: Legal bindende No-Logs hängen davon ab, wie Logs definiert sind, wie lange sie vorhalten und wie gut die Umsetzung kontrolliert wird. No-logs bedeutet nicht automatisch anonymes Surfen. Es geht um gezielte Datensammelmaßnahmen, die minimiert oder ausgeschlossen werden sollen. Die folgenden Punkte zeigen, wie sich diese Versprechen auf Papier und in der Praxis unterscheiden.
Welche logs fallen unter die no-logs-politik
Die Begriffe unterscheiden sich je nach Anbieter. Typische Log-Typen sind Verbindungs- und Nutzungslogs, Metadaten, IP-Adressen und Geräte- oder Browser-Informationen. In der Praxis gilt oft: Verbindungsdaten wie Verbindungsdauer, Bandbreite oder genutzte Server werden seltener dauerhaft gespeichert als Nutzungsdaten wie Webseitenaufrufe. Viele Anbieter trennen Verbindungsdaten von Nutzungsdaten, um den Datenschutz zu stärken, speichern aber standardmäßig IP-Adressen in kurzen Zeiträumen. Die Definitionen beeinflussen, wie stark ein No-Logs-Versprechen wirklich schützt.
Technische Implementierung: retention window und data minimization
Die technische Umsetzung erfolgt über drei Mechanismen. Erstens ein festgelegter retention window, also der Zeitraum, in dem Logs grundsätzlich gespeichert werden. Zweitens data minimization, das heißt nur die absolut notwendigen Daten werden erhoben. Drittens regelmäßige Löschroutinen und automatische Aggregation. Ein kurzes retention window reduziert Risiko bei Rechtsauskunft, während robuste Minimierung die Angriffsfläche senkt. Wichtig ist, dass der Anbieter nachvollziehbar dokumentiert, wie lange Daten bleiben und wann sie gelöscht werden.
Juristische belastbarkeit: cookies, IP-adressen und Meta-daten
Juristisch betrachtet werden Cookies, IP-Adressen und Metadaten unterschiedlich bewertet. Cookies dienen oft der Funktionslogik der Dienstnutzung, können aber als personenbezogene Daten gelten, wenn sie eindeutig einer Person zugeordnet werden. IP-Adressen sind problematisch, weil sie Rückschlüsse auf Standort und Aktivität zulassen. Meta-Daten wie Zeitstempel, Server-Logs oder Routing-Informationen können je nach Rechtsordnung als personenbezogene Daten gelten oder nicht. In Deutschland zählt der Datenschutz stark auf Zweckbindung und minimale Erhebung, was No-Logs-Behauptungen besonders prüfbar macht. Wer rechtssicher arbeiten will, dokumentiert genau, welche Daten erfasst werden, wie lange und wie gelöscht wird.
Ich habe mir die Dokumentation verschiedener Anbieter angesehen: einige deklarieren No-Logs klar als Prinzip, andere nehmen eine pragmatischere Form, die Logabschnitte zeitlich begrenzt speichert. In der Praxis bedeutet das, dass Privatanwender und kleine Unternehmen prüfen sollten, welche Log-Typen explizit ausgeschlossen sind, welche zeitlich begrenzt gespeichert werden und wie die Löschung umgesetzt wird. Mehrere unabhängige Veröffentlichungen und rechtliche Hinweise empfehlen, regelmäßig Transparenzberichte zu lesen und Zertifikate wie Audits oder Datenschutz-Zusicherungen zu prüfen. Transparenzberichte und unabhängige Audits sind hier der Schlüssel, nicht nur die Selbstdeklaration. Was ist ein VPN tunnel und wie funktioniert er wirklich?
Quellen zu No-Logs-Standards und deren rechtlicher Einordnung helfen beim Bewertungsprozess. Zum Beispiel zeigt ein aktueller Vergleich, wie Datenschutzpraktiken in der Praxis aussehen können, während Berichte über No-Logs-Statements regelmäßig auf Lücken oder Divergenzen hinweisen. Prüfen Sie daher stets die Definition von Logs, das Löschfenster und die Minimierung der Datenerhebung.
Hinweis zu Links: On-page-Links können zusätzliche Kontextmaterialien liefern. Sie können auch Affiliate-Hinweise enthalten. Die verlinkten Quellen geben Einblick in konkrete Formulierungen und Auditberichte, ohne hier direkt Zahlenwerte zu liefern. Für weitere Einordnung empfiehlt sich ein Blick auf die genannten Quellen.
Lizenzen, zertifikate und aufsichtsbehörden: was ein VPN-anbieter 2026 vorweisen sollte
Ein VPN-Anbieter in Deutschland muss mehr als ein gutes Produkt liefern. Auf Papier bedeutet das eine klare Mischung aus behördlicher Zulassung, zertifizierten Verfahren und einer lückenlosen Dokumentation zu Datentransfer und Sicherheitsmaßnahmen. Wenn ein Anbieter diese Bausteine sauber vorlegt, erhöht sich die Rechtssicherheit spürbar. Wer sich durch das Korsett aus Lizenzen, Standards und Aufsichtspflichten arbeitet, beweist Vertrauen gegenüber Nutzern und Geschäftspartnern gleichermaßen.
Notwendige betriebslizenzen in deutschland
Für den regulären VPN-Betrieb in Deutschland reichen Zertifikate über Informationssicherheit, Datenverarbeitung und Datenschutz oft nicht allein. Wichtig ist eine nachvollziehbare Dokumentation der Rechtsgrundlagen für die Verarbeitung personenbezogener Daten, insbesondere bei Kundendaten, Log-Daten und Abrechnung. Auf Ebene der Gesellschaftsstruktur empfiehlt sich eine klare Angabe der Rechtsform, der Sitz, der Geschäftsführung und der Verantwortlichkeiten für Datenschutz und Datensicherheit. Ein Anbieter sollte eine gültige Eintragung im Handelsregister nachweisen können und transparent machen, wie Verträge mit Nutzern zustande kommen, welche Datenkategorien fließen und wie lange sie gespeichert werden. In der Praxis bedeutet das: Eine detaillierte Datenschutzerklärung, ein nachvollziehbares Hinweis- und Widerspruchsrecht und eine konsequente Umsetzung der Zweckbindung. Transparente Rechtsgrundlagen ermöglichen Nutzern und Partnern klare Erwartungen.
Zertifizierungsstandards und iso-standards
Zertifizierungen dienen als objektiver Nachweis für geprüfte Prozesse. Typische Standards, die im VPN-Kontext sinnvoll sind, umfassen ISO/IEC 27001 für Informationssicherheit und ISO/IEC 27701 als Datenschutzmanagement. Zusätzlich kann sich ein Anbieter um ISO/IEC 27018 für den Umgang mit personenbezogenen Daten im Cloud-Umfeld bewerben. Die Zertifizierungen sollten durch unabhängige Auditoren bestätigt werden und regelmäßig erneuert werden. Wichtig ist, dass der Anbieter reale Auditergebnisse offenlegt oder zumindest eine verifizierbare Zertifikatsnummer nennt. 27001-Zertifizierung zeigt, dass ein Anbieter ein konsistentes Informationssicherheitsmanagement betreibt. 27018-Label belegt den datenschutzkonformen Umgang mit Kundendaten in Cloud-Umgebungen. Was ist a VPN arten in 2026 and how to choose the right type
Zuständigkeitsbereiche der bilateralen datenübermittlungen
Wenn Daten über Grenzen hinweg fließen, gelten spezielle Regelungen. In der Praxis bedeutet das, dass ein Anbieter klare Zuständigkeiten definiert, wer Zugriff auf welche Daten hat, wie Daten international übertragen werden und welche Rechtsmittel Nutzern zustehen. Die Dokumentation sollte Abkommen zur Auftragsverarbeitung, Sicherheitsauflagen für Subunternehmer und Mechanismen zur Zugriffskontrolle enthalten. Eine explizite Compliance-Erklärung zu Aufsichtsbehörden, Instrumenten wie Standardvertragsklauseln und ggf. EUDSGVO-Verträgen stärkt das Vertrauen. Klare Übermittlungsabkommen reduzieren Rechtsrisiken bei internationalen Transfers.
Zusammenarbeit mit flute-af
Die Zusammenarbeit mit spezialisierten Dienstleistern ist gängig, solange alle Partner vertraglich verankerte Sicherheitsstandards erfüllen. Wenn ein VPN-Anbieter mit externen Flagship-Diensten oder Compliance-Dienstleistern zusammenarbeitet, sollten Verträge die Verantwortlichkeiten, Datenverwendungszwecke und Sicherheitsmaßnahmen eindeutig festlegen. Prüfen Sie auf Lieferantenaudits, Zugangskontrollen und incident-reaktionspläne, die im Verbund mit Partnern greifen. Vertragsklarheit mit Drittanbietern sorgt für konsistente Sicherheit über das gesamte Ökosystem hinweg.
Risikomanagement anforderungen
Risikomanagement muss in der Organisationsstruktur verankert sein. Dazu gehören regelmäßige Risikobewertungen, Methoden zur Priorisierung von Sicherheitsmaßnahmen und eine klare Incident-Response-Strategie. Dokumentieren Sie, wie Bedrohungen erkannt, bewertet und behoben werden. Ein effektives Programm berücksichtigt technische Risiken (Verschlüsselung, Protokollintegrität, Zertifikatsverwaltung) genauso wie organisatorische Risiken (Mitarbeiterschulung, Zugriffskontrollen, Compliance-Überprüfungen). Fortlaufende Risikobewertung hält Sicherheitsmaßnahmen aktuell. Incident-Response-Plan reduziert Reaktionszeiten und Schaden.
Citat: Aufsichtsbehörden und Fachkreise betonen, dass VPN-Sicherheit mehr ist als Technik. Die Verknüpfung aus Datenschutz, Sicherheitsstandards und rechtlicher Dokumentation ist entscheidend. Offensichtlich garantiert VPN allein nicht ohne Weiteres Datensicherheit – doch mit klaren lizenzierten Prozessen und geprüften Standards steigt die Rechtskonformität deutlich. Für weiterführende Einblicke siehe das Informationspapier zu Sicherheit bei Virtual Private Networks. Sicherheit beginnt bei der Compliance der Prozesse.
Hinweis: Links können auf Provisionen hinweisen, sie beeinflussen die Bewertung aber nicht direkt. What ist IPv6 VPN: architecture, sicherheit und nützliche anwendungsfälle
Quellenhinweis: Diese Abschnitte beziehen sich auf einschlägige Informationsquellen zu Sicherheit, Zertifizierungen und Aufsichtsrechtsfragen im VPN-Kontext. Für konkrete Details zu Zertifizierungen nenne ich ISO-Standards wie ISO/IEC 27001 und ISO/IEC 27018 als Orientierung. Die tatsächliche Zertifizierungsführung erfolgt durch akkreditierte Auditoren. Die genannten Normen dienen der Orientierung und sollten im konkreten Anbietercheck bestätigt werden.
Vertragsgestaltung mit nutzern: wo daten fließen und wer zugriffe kontrolliert
Die Vertragsgestaltung legt fest, wie Daten fließen, wer Zugriffe kontrolliert und welche Rechte Betroffene haben. Klar formulierte nutzungsbedingungen, eine transparente privacy policy und robuste vertragliche klauseln verhindern Missverständnisse und reduzieren Rechtsrisiken. Unten zeige ich zwei praxisnahe hürden und drei konkrete klauseln, die jeder deutsche vpn-anbieter verlässlich verankern sollte.
1. Klare trennung: nutzungsbedingungen vs. datenschutz policies
Nutzungsbedingungen regeln die nutzung des dienstes, technische verpflichtungen und verhaltensregeln. Die privacy policy dokumentiert, wie daten erhoben, verarbeitet und gespeichert werden. Diese trennen klar datenflüsse von nutzerpflichten. Wichtig ist, dass beide dokumente konsistent bleiben und zentrale datenkategorien, zwecke und rechtliche grundlagen verständlich benennen. Eine konsistente verknüpfung beider dokumente erhöht die rechtsklarheit für privatanwender und kleine unternehmen. Die privacy policy sollte neben der rechtlichenbasis explizit erwähnen, welche datenarten erhoben werden, welcher verarbeitungszweck besteht und wie lange gespeichert wird. In der praxis reicht es nicht, nur allgemein auf datenschutz hinzuweisen. Konkrete beispiele wie logdaten, IP-adressen oder verwendete serverstandorte gehören hinein. Transparenz setzt Vertrauen. I went looking for klare formulierungen in deutschen anwendungen und fand, dass konsistente pflichten zwischen nutzungsbedingungen und datenschutzpolicy entscheidend sind. Inline-literatur verweist darauf, dass klare widerspruchsfreiheit zwischen documenten akut hilft, besonders wenn es um aufbewahrungspflichten geht.
2. Vertragsklauseln zur nutzeridentifikation und zahlungsdaten
Vertragliche klauseln sollten die nutzeridentifikation regeln, inklusive der art der identifikation, aufbewahrungsfristen und zugriffsrechte der anbieter innerhalbe des systems. Zahlungsdaten erfordern separate regelungen, etwa wie karteninformationen oder alternative zahlungsmethoden verarbeitet werden, wer zahlungsdaten verarbeitet und wie lange sie gespeichert werden. Wichtig ist, dass derjenige, der zahlungsdaten verarbeitet, geeignete sicherheitsmaßnahmen trifft, etwa verschlüsselung während der übertragung und im ruhenden zustand sowie zugriffskontrollen. In der praxis bedeutet das konkrete formulierungen zu: wer hat zugriff auf welche daten, wie werden daten bei kündigung gelöscht, und wie lange verbleiben backups. Genau definierte zugänge vermeiden datenpannen durch ungewollte zugriffe. Die klauseln sollten außerdem rechtskonforme verpflichtungen enthalten, falls ein verdächtiger zugriff festgestellt wird, inklusive meldungspflichten und mitwirkungsrechten der betroffenen nutzer. Quellenlage zu aufbewahrungs- und meldungspflichten unterstützt diese praxis, insbesondere in der deutschsprachigen rechtspflege.
3. Rechte der betroffenen personen und widerrufsrechte
Betroffene haben gemäß Datenschutzrecht bestimmte rechte wie auskunft, berichtigung, loschung und widerruf der einwilligung. Verträge müssen diese rechte aktiv ermöglichen: klare anleitungen, wie betroffene schriftlich oder online ihre rechte geltend machen können, sowie fristen und zuständigkeiten innerhalb des anbieters. Der widerruf der einwilligung darf nicht den zugang zum dienst grundsätzlich verhindern. Statt dessen sind wertneutral und nachvollziehbare prozesse nötig, um daten in der hinterlegung anzupassen oder zu löschen. Eine klare widerrufsbelehrung reduziert streitigkeiten und stärkt vertrauen. Außerdem sollten automatisierte prozessabläufe beschrieben werden, z. B. wie ein widerspruch gegen werbeverarbeitung umgesetzt wird. In den journalistischen tests zur thematik wird betont, dass klare rechte und transparente prozesse besonders für kleinere anbieter wichtig sind, die sich auf datenminimierung konzentrieren. Was ist 1vpn und welche sicherheitsprotokolle schützen 2026 dein online-erlebnis
Hinweis zu erkennbarem risiko: vertragliche und datenschutzbezogene pflichten können je nach modell variieren. Wenn ein anbieter ganz zentral auf „No-Logs“ setzt, sollten diese aussagen durch konkrete auditberichte oder zertifizierungen belegt werden. Die literatur verweist darauf, dass regelmäßige überprüfungen, externe audits und dokumentierte sicherheitsprozesse die rechtskonformität stärken. Audits** erhöhen die glaubwürdigkeit und senken rechtsrisiken.
Zusammenfassend: nutzungsbedingungen klären nutzerverhalten und technische anforderungen, die privacy policy dokumentiert datenflüsse und rechtsgrundlagen, spezifische klauseln regeln identifikation und zahlungsdaten, und die rechte der betroffenen person müssen aktiv und verständlich verankert sein. Die verknüpfung dieser dokumente sorgt für klare verantwortlichkeiten und knappe, rechtssichere abläufe.
Was kommt als nächstes, wenn Sie jetzt handeln
Ein einziger Schritt reicht, um Transparenz messbar zu machen: Prüfen Sie, ob der VPN-Anbieter eine klare Datenschutzpolitik mit konkreten Protokollen wie WireGuard oder IKEv2 nennt und wie lange Logs wirklich gespeichert werden. Die Wahl eines Anbieters, der rechtskonform agiert und offenlegt, welche Daten er sammelt, macht den größten Unterschied für Ihre Sicherheit. Die richtungsweisende Erkenntnis ist, dass Rechtsabsicherung und Datenschutz Hand in Hand gehen müssen, besonders wenn Behördenanfragen auftreten. In diesem Abschnitt fasse ich zentrale Ansätze aus dem Artikel noch einmal zusammen.
Kernbewegung bleibt: Vertrauen durch Transparenz, Starke Verschlüsselung, klare Rechtsstandards. Wenn Sie nur eine Änderung dieses Monats vornehmen, prüfen Sie die Zertifikate und Protokolle des Anbieters, testen Sie die Verbindung auf Ihre übliche Nutzungsweise und beobachten Sie, ob Fehlerbehebungen zeitnah kommuniziert werden. Der Ausblick: Die deutschen Anbieter verfeinern zunehmend ihre Rechtsabsicherung, während internationale Optionen weiter unter Druck geraten.
Ausgewählte Headline-Picks aus diesem Text zur schnellen Orientierung: Was ist a dvpn? Verständnis, Architektur und Sicherheit von dvpn-Netzwerken
- Datenschutzpolitik prüfen mit Fokus auf Protokolle
- Rechtsstandards und Meldepflichten im Blick behalten
Die eine Handlungsstelle, die zählt: Prüfen Sie heute, ob der Anbieter Ihre Daten wirklich trennt und welche Lücken in der Praxis bestehen.
- Hinweis: Links auf der Seite können eine Provision bieten.