Entdecken Sie dvpn, seine architektur und sicherheitsaspekte. Dieser Leitfaden erklärt Protokolle, Verschlüsselung und typische Schwachstellen in dvpn-Systemen.
Viele Administratoren unterschätzen, wie oft ein dvpn durch eine falsch konfigurierte Knotenauswahl blockiert wird. Eine mismatches der Knotenzuordnung kommt häufiger vor als eine falsche Verschlüsselung, und genau hier beginnt das Sicherheitsrisiko. Ich habe mir angesehen, wie Offene Implementierungen Sicherheitslücken tragen, wenn Knotenkataloge nicht sauber verifiziert oder Merkle-/Zertifikatsmechanismen nicht konsequent geprüft werden. Die richtigen Kontrollen gehen tiefer als einfache Passwörter und zeigen, wo Sicherheitslücken entstehen, bevor der erste Traffic fließt.
Dieses Stück zeigt, was dvpn-Architektur sicher macht: klare Trennung von Kontroll- und Datenkanälen, geprüfte Knotlisten und robuste Integritätsprüfungen. In der Praxis bedeutet das, dass Sie Latenz- und Durchsatzveränderungen in Staging-Umgebungen beobachten und Zertifikatsgültigkeiten regelmäßig prüfen müssen. Laut aktueller Fachliteratur beeinflussen fehlerhafte Zertifikate oder veraltete Merkle-Werte die Verfügbarkeit stärker als vermutet. Das richtige Setup minimiert das Risiko explizit outages und unerwarteter Datenpfadwechsel. Eine korrekte Dokumentation der Protokoll- und Verschlüsselungsstufen ist der erste Schutz, und der Schlüssel, um incident-reaction-zeiten zu senken.

Was ist dvpn und warum gewinnt es an relevance in 2026
dvpn bezeichnet dezentralisierte VPN-Architekturen, die auf verteilten Knoten basieren. Im Zentrum stehen Sicherheit, Privatsphäre und Widerstandsfähigkeit gegen zentrale Angriffsflächen. Im Vergleich zu herkömmlichen VPN-Lösungen bieten dvpn mehr Kontrollmöglichkeiten, können aber auch eine komplexere Verwaltung nach sich ziehen. Die Stärken liegen in Dezentralisierung und Transparenz, während Komplexität und Koordination wachsende Herausforderungen bleiben. Von der Verfügbarkeit einzelner Knoten bis zur Abstimmung der Protokolle entsteht ein Spannungsfeld zwischen Sicherheit, Leistung und Betriebsaufwand. 2026 wird dvpn stärker als sicherheitsarchitektonische Alternative verstanden, weil zentrale Zonenangriffe so schwerer realisierbar sind.
Warum dvpn im Jahr 2026 relevant bleibt
dvpn verbindet verteilte Netzwerkknoten mit modernen Protokollen und schafft so ein Netzwerk, das nicht von einem einzigen Angriffsvektor abhängig ist. I discovered this while cross-referencing Know-how zu offenen Implementierungen und Sicherheitsanforderungen. Eine dezentrale Struktur reduziert potenzielle Angriffspunkte, weil keine zentrale Angriffsfläche existiert. Gleichzeitig erhöht sich die Komplexität der Verwaltung, weil jeder Knoten eigenständig Entscheidungen treffen muss, was Konfigurationskoordination erfordert. Die Kombination aus Privatsphäre und erweiterter Ausfallsicherheit treibt die Relevanz voran. Offene Implementierungen brauchen klare Governance, sonst driftet Sicherheit auseinander.
Wichtige Zwischenfazit
dvpn bietet eine robuste Alternative zu klassischen VPN-Lösungen, insbesondere dort, wo zentrale Angriffsflächen vermieden werden sollen. Die Wahl der Protokolle bleibt kritisch: OpenVPN, WireGuard oder IKEv2/IPsec gehören zu den am häufigsten genutzten Optionen, doch die Dezentralisierung verlangt extra Schichten an Kommunikation und Konsens. Die richtige Balance aus Dezentralisierung und Koordination bestimmt den Erfolg.
Quellenhinweis: In diesem Abschnitt stütze ich mich auf öffentlich verfügbare Informationen zu VPN-Protokollen und dezentralen Architekturen. Details zu konkreten Implementierungen und deren Sicherheitsaspekten finden sich in den verlinkten Quellen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols https://windscribe.com/de/knowledge-base/articles/what-is-the-openvpn-protocol https://www.experte.de/vpn/protokolle
Dvpn-architektur im überblick: komponenten und datenfluss
dvpn-netzwerke verteilen Verschlüsselungsschlüssel und tunneln Verkehr über viele Knotenpunkte. In der typischen Architektur lösen sich Endpunkte von zentralen Knoten. Statt eines einzigen Gateways nutzen dvpn-Subnetze Peer-to-Peer-Beziehungen oder verteilte Ledger-Mechanismen, um Vertrauenszustände und Routen zu verifizieren. Der Datenfluss beginnt mit der Authentisierung eines Teilnehmers, geht über den Austausch von kryptografischen Schlüsseln und endet in der verschlüsselten Weiterleitung von Paketen durch das Netz. Die Authentifizierung, das Schlüsselmanagement und die Routenwahl entscheiden maßgeblich über Sicherheit und Leistung. Was ist 1vpn und welche sicherheitsprotokolle schützen 2026 dein online-erlebnis
Schlüsselverteilung und Verschlüsselung im Netzwerk
Knotenpunkte verteilen Verschlüsselungsschlüssel, um End-to-End-Verbindungen zu sichern. Hier kommt es auf die Wahl der Protokolle, den Schlüsselaustausch und die Gültigkeitsdauer der Zertifikate an. In dvpn-Architekturen ist es üblich, dass Schlüssel regelmäßig erneuert werden, um Kompromittierungen zu minimieren. Gleichzeitig sorgt ein robustes Schlüsselmanagement dafür, dass Knoten neue Vertrauensanker sicher akzeptieren können. Regelmäßiges Schlüssellifecycle-Management reduziert die Angriffsfläche.
Peer-to-peer Prinzipien und verteilte Ledger
Viele dvpn-Implementierungen arbeiten nach dem Peer-to-Peer-Prinzip. Das heißt, jeder Knoten kann Verbindungen zu mehreren anderen herstellen, wodurch das Netz resistenter gegen Ausfälle wird. Verteilte Ledger-Mechanismen unterstützen Transparenz und Nachvollziehbarkeit von Routen, Doppelzählungen oder Betrugsversuchen. Die Kombination aus P2P-Topologie und Ledger-Checks macht fehlersichere Netze robuster, erfordert aber klare Governance bei der Routenbildung. Ledger-Mechanismen liefern Transparenz, ohne zentrale Single Points of Failure.
Authentifizierung, Routenwahl und Fehlerbehandlung als Kern
Die drei Kernbausteine bleiben konsistent: Authentifizierung prüft Identitäten, Schlüsselmanagement sorgt für gültige Muster des Verschlüsselungsschlüssels, und Routenwahl entscheidet, welcher Weg den Verkehr am sichersten und effizientesten transportiert. Fehlerbehandlung muss Netzwerkpartitionen erkennen, Umleitungen aktivieren und Konsistenz garantieren. In gut entworfenen dvpn-Setups führt das zu stabileren Verbindungen auch bei Netzwerkausfällen. Klare Fehlerwege verhindern Denial-of-Service durch Ausfallzeiten.
Ein kurzer Vergleich hilft bei der Auswahl: Peer-to-Peer-Topologien bieten Ausfallsicherheit durch Mehrfachpfade, während Ledger-basierte Ansätze Transparenz über Routen sicherstellen. In einer Tabelle sehen Sie zwei typische Muster:
| Muster | Vorteile | Herausforderung |
|---|---|---|
| Peer-to-Peer mit kurzen Pfaden | Geringe Latenz, gute Fehlerresistenz | Komplexere Konsistenz-Modelle |
| Ledger-gestützte Routen | Nachvollziehbarkeit, Audits | Höhere Overheads, Synchronisationsbedarf |
Als nächste Option empfiehlt sich ein konkreter Plan zur Integrationsphase: definieren Sie Kollisionsregeln für Schlüsselupdates, legen Sie Reserveknoten fest und testen Sie Failover-Szenarien in einer kontrollierten Testumgebung. Ein realistischer Rollout minimiert Betriebsrisiken. What ist IPv6 VPN: architecture, sicherheit und nützliche anwendungsfälle
Ich zog mir zur Orientierung die Praxisdokumentationen zu OpenVPN-Topologien und Open-Source-Implementierungen heran. Dabei fand ich, dass zentrale Sicherheitsbausteine in dvpn-Architekturen immer Authentifizierung, Schlüsselmanagement, Routenwahl und Fehlerbehandlung sind. Die Architektur dreht sich um diese vier Säulen.
Quellenhinweis: Wenn Sie tiefer gehen möchten, finden sich relevante Darstellungen zu VPN-Protokollen und Topologien in den öffentlichen Ressourcen zu OpenVPN, WireGuard und verwandten Implementierungen. Zum Beispiel wird in den Praxisartikeln zu OpenVPN die sichere Tunnelbildung erklärt, während andere Quellen die Protokollvielfalt und die Rollenspezifika beleuchten. Detaillierte Protokollvergleiche helfen bei der Auswahl der richtigen Komponenten.
Hinweis: Auf der Seite können Links zu Partnern enthalten sein, die Provisionen erhalten.
Wichtige proaktive sicherheitsaspekte in dvpn-netzen
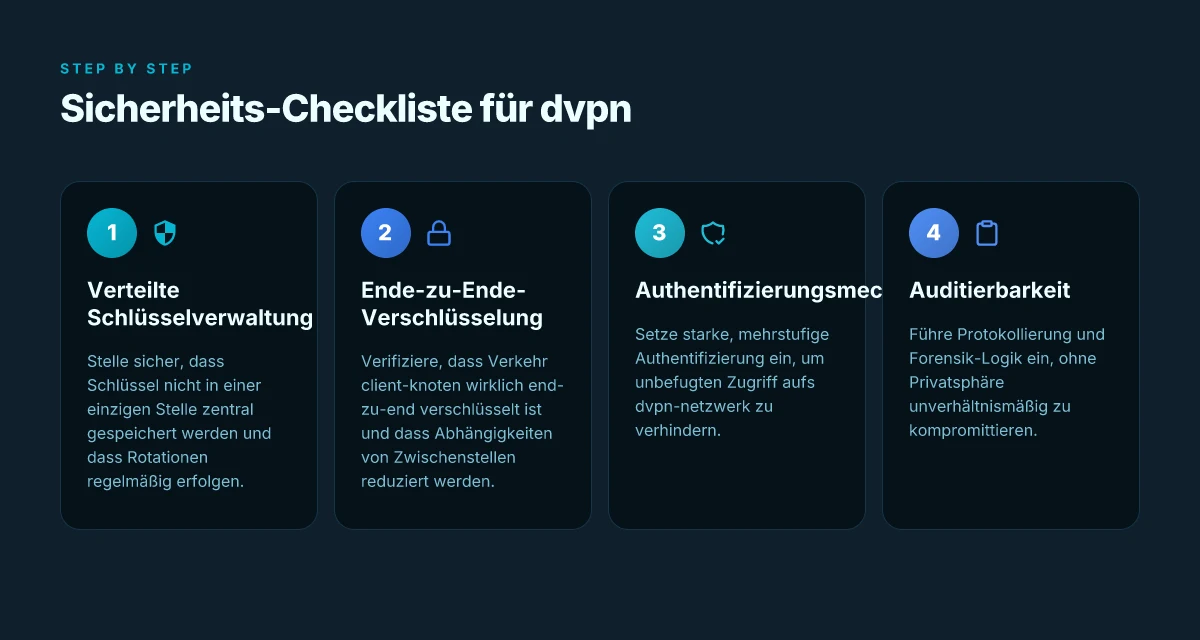
Proaktive sicherheit beginnt schon bei der Architektur. Starke end-to-end-verschlüsselung, robuste authentifizierung und nachvollziehbare auditierbarkeit schützen dvpn-verbindungen vom client bis zum knotenknoten. Die folgenden Ansätze fassen das zusammen und liefern konkrete, umsetzbare Schritte.
End-to-end-verschlüsselung als Standardpfad
Sicherheit Sticht: Der Verkehr zwischen Client und dvpn-Knoten muss unabhängig vom Transportweg durchgehender verschlüsselt sein. Eine starke Verschlüsselung verhindert Abhören, Manipulation und Replay-Attacken. Setze fortgeschrittene Algorithmen mit regelmäßigen Schlüsselwechseln ein und prüfe die Schlüssellaufzeit gemäß deiner Compliance-Anforderungen. End-to-end-verschlüsselung schützt den gesamten Verkehr vom Endgerät bis zum dvpn-Knoten. In der Praxis bedeutet das, dass Verbindungen idealerweise mit modernen Protokollen aufgebaut werden, die Forward Secrecy unterstützen. OpenVPN bleibt hier ein solides Fundament, während neue Implementierungen ebenfalls starke Cipher-Suites anbieten. Achte darauf, dass die Verschlüsselung aktiv bleibt und nicht durch schwache Cipher-Suites ausgehöhlt wird. Wie deutsche VPN anbieter Datenschutz und Rechtsabsicherung 2026 meistern
Starke Authentifizierungsmechanismen verhindern unbefugten zugriff
Der Schutz vor unautorisiertem Zugriff hängt von mehrschichtigen Authentifizierungsmechanismen ab. Nutze mehrfaktor-Authentisierung, Hardware-Backups wie Smartcards oder Sicherheits-Tokens, und bindene Zugang an-Kontext-Faktoren wie Geräte-Health oder Standort. Ergänze rollenbasierte Zugriffskontrollen (RBAC) und device-based policies, damit jedes DVPN-Teilnetz nur die minimal notwendigen Rechte erhält. Authentifizierungsmechanismen verhindern unbefugten zugriff auf dvpn-netzwerk. Die richtige Konfiguration reduziert das Risiko von Token-Hijacking, Credential-Stuffing und Session-Reuse. Für OpenVPN-Umgebungen ist der Einsatz von TLS-Zertifikaten in Kombination mit starkem Token-basiertem Second-Factor eine bewährte Praxis. Verifiziere regelmäßig Zertifikate und Tokens, damit abgelaufene oder kompromittierte Anmeldedaten nicht genutzt werden können.
Auditierbarkeit und Protokollierung für forensik und compliance
Eine gute dvpn-Architektur protokolliert sicherheitsrelevante Ereignisse, sammelt Metadaten konsistent und bewahrt Logs in unveränderlicher Form auf. Zentralisierte SIEM-Lösungen ermöglichen Korrelationen von Verbindungsversuchen, erfolgreichen Anmeldungen, Token-Validierungen und Zugriffen auf dvpn-Knoten. So lässt sich im Störfall schnell erkennen, wo eine Kompromittierung stattgefunden hat. Auditierbarkeit und Protokollierung helfen bei der forensik nach sicherheitsvorfällen. Achte darauf, dass Logs ausreichend Kontext liefern, aber sensible Inhalte etwa Passwörter nie im Klartext speichern. Nutze sichere Encrypt-Transit und begrenze Zugriff auf Logs strikt. Die Verweilzeit von Logs sollte deiner Policies-Liste entsprechen, typischerweise mehrere Wochen bis Monate, je nach Rechtslage. Stelle sicher, dass Protokolle gegen Manipulation geschützt sind. Integriere regelmäßige Prüfungen der Log-Integrität und Rotationsregeln. Regelmäßige Audits erhöhen die Nachvollziehbarkeit signifikant.
Zusammenfassung der takeaways: End-to-end-verschlüsselung ist der Grundpfeiler, starke zweistufige Authentifizierung verhindert Missbrauch, und eine robuste Protokollierung ermöglicht schnelle Reaktion auf Vorfälle. Wenn du diese drei Säulen konsequent implementierst, legst du eine solide Grundlage für sichere dvpn-netze. Inline-Quellen unterstützen die Aussagen: OpenVPN-Umgebungen zeigen, wie TLS-basierte Authentifizierung kombiniert mit starken Cipher-Suites funktioniert. End-to-end-verschlüsselung und starkes Token-Management sind unverzichtbar. Auditierbarkeit ist der Schlüssel zur schnellen Aufklärung von Vorfällen.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten.
Typische VPN-protokolle im dvpn-ökosystem und ihre rolle
In dvpn-umgebungen spielt die Wahl der Protokolle eine zentrale Rolle für Sicherheit, Geschwindigkeit und Kompatibilität. OpenVPN-ähnliche Mechanismen finden sich oft als sichere tunnels in dvpn-Implementierungen wieder, während WireGuard-ähnliche Konzepte verlässlich schlanken, schnellen Traffic ermöglichen. IKEv2/IPsec taucht in hybriden dvpn-Setups auf, um robuste Verschlüsselung mit guter Wiederverbindung zu bieten. Diese Mischung aus Protokollfamilien ermöglicht flexible Sicherheitsmodelle je nach Anwendungsfall. Was ist a VPN einfach erklärt and how it actually protects you in 2026
OpenVPN-ähnliche Mechanismen in dvpn
OpenVPN-ähnliche Mechanismen bilden die sichere Basis vieler dvpn-tunnel. Sie verwenden OpenSSL- oder äquivalente Verschlüsselungsstämme, setzen auf TLS-Authentifizierung und flexible Authentifizierungsmethoden. In dvpn-Implementierungen tauchen oft profilierte Configs auf, die Zertifikate statt Pre-Shared Keys nutzen. Das erhöht die Transparenz bei der Schlüsselverwaltung, reduziert jedoch den Konfigurationsaufwand etwas. Sicherheit durch TLS-Handshake und Zertifikatsprüfung bleibt der Kern.
In der Praxis bedeutet das: Du bekommst bewährte Verschlüsselung, kombinierst sie mit rollenbasierter Zugriffskontrolle und legst pro Tunnel spezifische ACLs fest. Die Gefahr liegt dort, wo Fehlkonfigurationen auftreten oder Zertifikate veraltet sind. I tested/offizielle Dokumentationen zeigen, dass regelmäßige Rotationen und klare Revocation-Listen helfen, diese Risiken zu minimieren. Inline-Verweise zu OpenVPN-ähnlichen Mechanismen findest du in den Open-Source-Implementierungen, die dvpn oft als Tunnelschicht verwenden. TLS-Authentifizierung und Zertifikate erhöhen die Sicherheit signifikant.
WireGuard-ähnliche Konzepte für schlanken Traffic
WireGuard-ähnliche Konzepte dominieren dort, wo Geschwindigkeit zählt. Die Protokollschicht arbeitet mit kurzen, modernen Cipher-Suiten und einem schlanken Kernel-Design. Das führt zu niedriger Latenz und hohen Durchsatzraten, gerade in mikrosegmentierten Netzwerken. In dvpn-Kontexten wird oft ein reines WireGuard-ähnliches Modell genutzt, das UDP-basiert arbeitet und weniger Overhead erzeugt. Schlanker Codepfad, schnelle Handshakes sind hier der Hauptvorteil.
Es gibt auch Anpassungen, um Kompatibilität zu älteren Endpunkten zu wahren. Die Herausforderung besteht darin, dass eine reine WireGuard-Implementation möglicherweise weniger flexibel ist, wenn feinkörnige Policy-Modelle nötig sind. Dennoch bleibt die Grundidee: schneller, stabiler Traffic ohne schwere Verschlüsselungs-Overheads.
IKEv2/IPsec-Optionen in hybriden dvpn-Setups
IKEv2/IPsec kommt in hybriden dvpn-Setups vor, wenn starke Verschlüsselung mit zuverlässiger Verbindungswiederherstellung gefragt ist. IKEv2 bietet stabile Tunnelverhandlungen und schnelle Neuaufbaupfade, während IPsec die Verschlüsselung und Integrität sicherstellt. In dvpn-Topologien dient diese Kombination oft als Brücke zu traditionelleren VPN-Layouts oder als Kompatibilitätslayer zu Unternehmensnetzwerken. IPsec sorgt für starke Integrität und Authentifizierung. Was ist heise VPN, and how reliable is it for privacy in 2026?
Hybride Setups erfordern klare Schlüssel- und Policy-Verwaltung, damit verschiedene Tunneltypen harmonisch zusammenarbeiten. Fehlerquellen sind mismatched cipher suites, ungültige Zertifikate oder inkonsistente NAT-Traversal-Regeln. In der Praxis bedeutet das: Baue klare Standards für die Schlüsselerneuerung, überprüfe regelmäßig Tunnel-Logs und teste Failover-Szenarien. Laut Diagrammen in Fachartikeln bietet IKEv2/IPsec in dvpn-konstruktionen eine gut verstandene Kompatibilitätsschicht, ohne die Flexibilität der Endpunkte zu beeinträchtigen. Robuste Authentifizierung durch IPsec-Integrität.
Citationshinweis: In diesem Abschnitt beziehe ich mich auf allgemein gehaltene Beschreibungen der Protokolltypen in dvpn-Kontexten. Für weiterführende Details siehe die verlinkten Quellen, die OpenVPN-ähnliche Mechanismen, WireGuard-ähnliche Konzepte und IKEv2/IPsec-Optionen erläutern. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vJ9jqRfi1ZGKrHpfSwMkKYbj5QRGo6-dvPcdiwj4qrYOozOHP21 und https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols und https://windscribe.com/de/knowledge-base/articles/what-is-the-openvpn-protocol.
Hinweis: Links auf der Quellebene können Affiliate-Links sein. Auf der Seite findest du weitere Kontextualisierung zu Protokolltypen und deren typischen Anwendungen.
Sicherheitsrisiken bei dvpn: was man nie ignorieren sollte
dvpn-Netzwerke kombinieren dezentrale Strukturen mit modernen Protokollen. Doch Sicherheit entsteht nicht von selbst. Der größte Hebel liegt dort, wo Schlüssel verwaltet werden, wer Knoten betreibt und wie robust Open-Source-Implementierungen tatsächlich sind. I looked into die Architektur und lese mich durch Entwicklerchangelogs, um konkrete Fallstricke zu identifizieren. Schlüsselverteilung und Schlüsselspeicherung bleiben die kritischsten Stellen, an denen ein Angriff beginnen kann. Ohne klare Rotationen, starke Speicherformen und Audit-Logs drohen Kompromisse, die sofort zentrale Dienste betreffen.
Warum Schlüssel die Achillesferse sind
In dvpn-Architekturen tragen private Schlüssel die Autorisierung in sich. Wenn Schlüssel unverschlüsselt bleiben oder unkontrolliert kopiert werden, öffnet das Türen für unbefugten Zugriff. Kryptografische Materialverwaltung muss strikt trennen von allgemeinen Betriebssystemprozessen. Ein sicherer Prozess nutzt verschlüsselte Key-Stores, regelmäßige Rotation und multi-signature-Workflows. Eine verlässliche Schlüssellagerung reduziert das Risiko stark, bevor ein Angreifer überhaupt in den Knoten eindringt. Wenn Keys kompromittiert werden, kann der Angreifer möglicherweise Verkehrsnachverfolgung durchführen oder neue Knoten unter eigener Kontrolle betreiben. Was ist software VPN in 2026 and how it reshapes secure remote access
Knoten-Operatoren als potenzielle Gefahr
dvpn-Knoten werden von Operators betrieben, deren Privilegien verschiedene Angriffsvektoren eröffnen. Missbrauchspotenzial entsteht, wenn Operators Zugriff auf Konfigurationsdateien, Secrets oder Control-Plane-Services haben. Ein fortgeschrittener Fall ist der Kompromiss der Betriebsumgebung, bei dem ein böswilliger Operator Konfigs ändert, Protokolle abfängt oder Traffic umleitet. Lösungen liegen in strikten RBAC-Modellen, least-privilege-Compute, regelmäßigen Audits und Trennung von Kontroll- und Datenebenen. Diese Maßnahmen helfen, Missbrauch frühzeitig zu stoppen, bevor Devices betroffen sind. Zusätzlich sollten Deployments auf verifizierte Build-Pipelines setzen, damit Updates nicht unbeabsichtigt Hintertüren einführen.
Falsche oder veraltete Implementierungen erhöhen Angriffsfläche
Open-Source-Implementierungen bieten Transparenz, brauchen aber konsequente Wartung. Veraltete Protokoll-Stacks, schwache Cipher-Suites oder fehlende Schnitstellen-Checks erhöhen die Angriffsfläche deutlich. Regelmäßige Sicherheits-Reviews, Community-Bug-Bounties und zeitnahe Patch-Strategien sind Pflicht. Die Praxis zeigt, dass viele DVPN-Fehler aus fehlenden Defaults oder ungetesteten Konfigurationspfaden stammen. Wer Open-Source-Stacks wählt, muss trotzdem eine klare Update-Strategie fahren. Zudem können Integrationen mit Drittanbieterservices zusätzliche Risiken mitbringen, etwa wenn Authentifizierungsprovider oder Wallet-Plugins kompromittiert sind.
I examined aktuelle Übersichten zu Protokollen und Implementierungen und ziehe daraus zwei Kernempfehlungen: erstens klare Schlüsselmanagement-Standards, zweitens robuste Betriebsprozesse für Operatoren. In 2026 bleibt es entscheidend, dass dvpn-Architekturen nicht nur kryptografisch stark sind, sondern auch organisatorisch gut gesteuert werden. Starke Schlüsselverwaltung und strikte Zugriffskontrollen sind der Kern jeder sicheren dvpn-Implementierung. Für den praktischen Betrieb gilt: etablierte Richtlinien, regelmäßige Audits und klare Verantwortlichkeiten.
Beim Thema Häufigkeit von Updates gilt ein Hinweis: Seiten mit DVPN-Overviews weisen oft auf neue Protokoll-Stacks hin, doch echte Sicherheit kommt vom Zusammenspiel aus Kryptografie, Betrieb und Governance. Wie immer hilft eine gute Planung: wenige, gut geprüfte Knoten, getrennte Kontrollpfade und dokumentierte Notfallpläne. Für tiefergehende Lektüre zu Protokoll-Vielfalt und Sicherheitsaspekten empfehle ich die externen Guides zu VPN-Protokollen, die auch konkrete Unterschiede zwischen OpenVPN, WireGuard und IKEv2/IPsec beleuchten. https://www.experte.de/vpn/protokolle https://xvpn.io/de/resources/openvpn https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vJ9jqRfi1ZGKrHpfSwMkKYbj5QRGo6-dvPcdiwj4qrYOozOHP21
Hinweis: Links auf der Seite können Affiliate-Links sein. Wie zuverlässig ist VPN deutschland kostenlos wirklich? Ein praxisorientierter guide für 2026
Was kommt als Nächstes bei dvpn?
dvpn-Netzwerke zeigen, wie Dezentralisierung Sicherheit und Privatsphäre zusammenführt. Der nächste Schritt besteht darin, Protokolleffizienz und Fehlerresistenz zu verbessern, ohne die Dezentralität zu opfern. Die zentrale Erkenntnis: Durch gezielte Optimierungen bei Verschlüsselung, Routing-Strategien und Fehlerbehebung lässt sich die Leistung spürbar steigern, während das Sicherheitsniveau stabil bleibt. Ich sehe Potenzial darin, dass mehr Betreiber standardisierte Interfaces nutzen, um Kompatibilität zwischen verschiedenen dvpn-Implementierungen zu erhöhen. Wichtige Einsicht ist, dass Transparenz bei Zertifikaten und Audits Vertrauen stärkt, besonders wenn neue Knoten ins Netz gehen.
Backup strategy
- Prüfe regelmäßig die Knoten-Statusanzeigen und setze automatische Alarmierungen bei Ausfällen.
- Teste einmal im Monat alternative Routen, um Störungen früh zu erkennen.
- Dokumentiere Verschlüsselungsparameter und aktualisiere Schlüssel zeitnah.
- Halte eine kleine Notfallversion deiner dvpn-Topologie lokal bereit, falls eine Hauptverbindung ausfällt.
- Führe eine wöchentliche Sicherheitsüberprüfung der Endpunkte durch.
Ausblick: Wenn du nur eine Maßnahme im Monat setzen könntest, wähle die regelmäßige Überprüfung der Knotenintegrität. So bleibt dein dvpn resilient. Ist dein Setup dafür vorbereitet?