Erfahren Sie, wie IPv6 VPNs funktionieren, welche architektur- und sicherheitsherausforderungen es gibt und wann ein IPv6-fähiges VPN sinnvoll ist. Leserfokus: technikaffin, deutschsprachig.
IPv6 VPN ist oft weniger sichtbar als klassische VPNs, doch genau dort liegt der Zündstoff: Eine falsch gewählte Adjacency oder eine unklare Trennung von IPv4- und IPv6-Verkehr macht Up- oder Downstream-Performance zum Nadelöhr. Eine fehlerhafte IPv6-Prefix-Adjacency ist eine häufige Quelle unerwarteter Latenzen.
Dieses Intro bereitet darauf vor, zu zeigen, wie Architekturentscheidungen bei IPv6 VPNs direkt Sicherheits- und Leistungskennzahlen beeinflussen. In diesem Beitrag beleuchte ich, wie IPv6 als Transport fungiert, welche Verschlüsselungs- und Tunneling-Mechanismen sinnvoll kombiniert werden und warum Protokollversionen sowie Schlüssellängen regelmäßig überprüft werden müssen. Die richtige Abgrenzung von IPv4- zu IPv6-Traffic spart nicht nur Aufwand beim Monitoring, sondern vermindert potenzielle Angriffsflächen.

What ist IPv6 VPN: architektur und abgrenzung zu IPv4 VPN
IPv6 VPNs verbinden Remote-Access, Site-to-Site und Overlay-Netze, nutzen dabei jedoch eigene Anforderungen neben der klassischen IPsec-Architektur. Die größere Adressierung und integrierte Sicherheitsmechanismen von IPv6 beeinflussen sowohl Design als auch Betrieb von VPN-Lösungen. Im Kern bleibt IPsec zentral, doch IPv6 ergänzt die Optionen um neue Authentifizierungs- und Tunnelmechanismen. IPv6 öffnet mehr Adressraum und stärkt Sicherheitsaspekte direkt im Protokollstapel. Remote-Access und Site-to-Site lassen sich auch IPv6-fähig realisieren, doch die Implementierung erfordert zusätzliche Konfigurationsschritte.
1) Grundlegende architekturprinzipien: IPv6 als Treiber für neue Sicherheitsannahmen
IPv6 verändert, wie Verbindungen aufgebaut werden. Der größere Adressraum erleichtert direkte End-zu-End-Verbindungen, was neue Sicherheitsüberlegungen nach sich zieht. VPN-Relays müssen robust gegen neue Angriffsflächen sein, da Dual-Stack-Setups oft weiterhin IPv4 neben IPv6 bedienen. Wichtig bleibt IPsec als Sicherheitsanker, doch zusätzliche Mechanismen zur Doppel-Tunneling-Behandlung und erweiterte Authentifizierung können bei IPv6 sinnvoll sein. IETF-Dokumentationen betonen, dass sichere Schlüsselverwaltung, Zertifikatsbasierte Authentisierung und robuste Tunnel-Topologien zentrale Bausteine bleiben. IPsec bleibt der Standardanker, ergänzt durch IPv6-spezifische Optionen.
2) Typische VPN-Topologien im IPv6-Kontext
Die drei gängigsten Topologien – Remote-Access, Site-to-Site und Overlay-Netze – funktionieren auch mit IPv6. Remote-Access-VPNs ermöglichen individuellen Endpunkten den Anschluss an das Firmennetz, Site-to-Site-Verbindungen koppeln zwei Standorte direkt. Overlay-Netze legen zusätzliche virtuelle Netze über vorhandene Infrastruktur. Bei IPv6 ergeben sich spezifische Anforderungen: korrekte IPv6-Routenverarbeitung, Adresspräfixe statt einzelner Adressen, sowie die Berücksichtigung von Neighbor Discovery und Router Advertisements in der Tunnellogik. Insgesamt bleibt die Grundstruktur erhalten, doch die Konfigurationsschritte werden durch IPv6-spezifische Parameter erweitert. Remote-Access mit IPv6 bietet direkt mehr Adressraum, erfordert aber präzise Routen. Site-to-Site-Verbindungen profitieren von stabileren Adresspräfixen, brauchen aber klare Tunneleinstellungen.
3) Wichtige Protokolle und Sicherheitsmechanismen
IPsec bleibt zentral, doch IPv6 öffnet Potenzial für erweiterte Sicherheitsmechanismen. Neben klassischen Begrenzungen der Verschlüsselung gilt es, Doppel-Tunneling-Szenarien zu berücksichtigen, bei denen IPv6- und IPv4-Tunnel parallel laufen. Authentifizierungsverfahren können auf Zertifikate, Pre-Shared Keys oder moderne Public-Key-Infrastruktur setzen. Je nach Einsatzszenario empfiehlt sich eine starke Token-Basis oder mTLS-Ansatz. Die Praxis zeigt, dass eine klare Policy für Tunnel-Authentifizierung, Schlüsselrotation und Fragmentierungsschutz entscheidend ist. IPsec bleibt der zentrale Schutzpfad, ergänzt durch IPv6-spezifische Authentifizierungsmethoden. Doppeltes tunneling muss sauber getrennt und überwacht werden, um Lecks zu vermeiden.
Zur Orientierung: In IPv6-Umgebungen ist darauf zu achten, dass Firewalls IPv6-Traffic explizit regeln und dass Logging auch IPv6-Adressen konsistent erfasst. Zuverlässige Policy-Implementierung schützt vor unbeabsichtigten Öffnungen. Untersuchungen zu Sicherheitsaspekten weisen darauf hin, dass die richtige Segmentierung der Tunnel und eine konsequente Zertifikatsverwaltung zentrale Stellgrößen sind. Zertifikatsbasierte Authentisierung stärkt insgesamt die VPN-Sicherheit. Wie deutsche VPN anbieter Datenschutz und Rechtsabsicherung 2026 meistern
Inline verweise: Für weiterführende Details verweisen Quellen auf die IONOS-Übersicht zu IPsec als Sicherheitsarchitektur und auf Forschungsprojekte, die IPv6-Exploration erläutern. Dabei gilt: IPsec bleibt Kernelement, IPv6-spezifische Mechanismen erweitern die Sicherheit ohne die Grundprinzipien zu ersetzen. IPsec-Sicherheitsarchitektur und IPv6explorer-Projekt liefern vertiefende Kontextualisierung.
Warum IPv6 VPN besondere herausforderungen mit sich bringt
IPv6 VPNs brauchen eine präzise, IPv6‑bewusste konfiguration. Die klassischen ipsec‑duplex‑setups behandeln IPv6‑adressen nicht automatisch wie IPv4. Stattdessen muss die chain traversal korrekt funktionieren, und neighbor discovery darf nicht zu Konflikten führen. Dadurch verändert sich der Route‑ und Tunnel‑Pfad deutlich. In der Praxis bedeutet das: schon kleine abweichungen in der adressierung können dazu führen, dass packet flows fehlgeleitet werden oder Verbindungsabbrüche auftreten. Ihr grundproblem bleibt eine konsistente taktile sicherheitslogik über beide adressfamilien hinweg.
IPv6‑adressen korrekt in IPsec integrieren
Die abläufe hinter ipsec starten oft mit einem greifbaren problem: IPv6‑adressen haben andere lücken im header, andere grammbögen bei der nutzung von túnneln. Die konfiguration muss explizit vorschreiben, welche traffic‑klassen durch den Tunnel laufen und wie neighbor discovery behandelt wird. Sonst riskieren sie, dass Verträge oder policy‑pakete nicht greifen. IKE‑verträge müssen sauber zwischen IPv4‑und IPv6‑traffic unterscheiden, damit keine misstrauischen paketpfade entstehen. Eine fehlerhafte IPv6‑adresse in ipsec‑policies führt zu unerwarteten abbrüchen.
Zugriffskontrollen und firewall‑richtlinien explizit für IPv6
IPv6‑traffic wird nicht immer durch dasselbe tunnel‑verhalten wie IPv4 transportiert. Standards wie IPv6‑in‑IPv4‑tunnelverkehr funktionieren anders, daher brauchen firewall‑regeln eine dedizierte abdeckung für ipv6. Ohne explizite zulassungen für ICMPv6, neighbor discovery und tunneltraffic riskieren sie, dass legitimer verkehr blockiert oder in die nächte gerichtete pfade gelangt. Die sicherheitsarchitektur muss also ipv6‑spezifische rule‑sets ableiten, statt ipv4‑patterns zu duplizieren. Explicite ipv6‑regeln sind der unterschied zwischen durchgängiger verbindung und zufälligen blockaden.
Dual‑stack‑überlegungen trotz fokus auf VPN
Oft bleibt das ziel, ipv6 zu bevorzugen, doch dual‑stack‑gedanken lassen sich nicht vermeiden. Auch wenn der vpn‑verkehr primär ipv6 tragen soll, kommen verbindungen von systemen außerhalb des vpn‑tunnels in ipv4 an. Das zwingt zu einer klaren trennung von transportebenen, damit ipv6‑tunnel nicht durch ipv4‑pfade ausgebremst werden. In vielen fällen ist eine gleichzeitige unterstützung beider adressfamilien sinnvoll, solange klare, durchgängige routings und überwachte logs vorhanden sind. Dual‑stack‑überlegungen verhindern laterale sicherheitslücken. Was ist a VPN einfach erklärt and how it actually protects you in 2026
Eine pragmatische hilfe dabei ist eine übersichtstabelle, die je nach anwendungsfall den nötigen ipsec‑modus, die benötigten firewall‑regeln und die erwarteten lücken zeigt. In summe brauchen sie eine klare ipv6‑adressierung, explizite zugriffs‑ und blockregeln und eine robuste dual‑stack‑gedankenführung. Wenn diese drei punkte sauber adressiert sind, erhöht sich die zuverlässigketi des vpn‑tunnels spürbar.
Quellen zu ipsec‑architektur und ipv6‑spezifika lesen sich über konkrete dokumentationen zur IETF‑architektur und zu ipv6‑sicherheit. So lassen sich die richtlinien in einer realen umgebung nachvollziehen und sichern die durchgängige verschlüsselung. Die verknüpfung von ipv6‑adressierung, adgangsregeln und dual‑stack‑überlegungen verhindert typische fehlerquellen.
Hinweis: Auf der seite finden sich weiterführende überschriften und abschnitte, die speziell ipv6‑sicherheit adressieren. Link‑verweise zu ipsec‑ressourcen unterstützen diese ausführung.
Sicherheitsaspekte bei IPv6 VPN: threats und massnahmen
IPv6 VPNs bauen auf IPsec als zentrale sicherheitsarchitektur auf. Doch neben IPsec werfen Header-Erweiterungen, Fragmentierung und throughput-abhängige reaktionszeiten neue sicherheitsrelevante fragen auf. Genaue monitoring-Strategien müssen deshalb ipv6-traffic ganzheitlich abdecken. Die sicherheit hängt heute stärker von konfigurationsparametern ab als von der reinen verschlüsselung.
IPsec bleibt zentrale sicherheitsarchitektur, doch schichten beeinflussen die sicherheit
IPsec bleibt der zentrale sicherheitsanker. Doch Kistenleistung, Throughput und Latenz formen, wie robust eine vpn-Implementierung in der Praxis wirkt. Wenn die Keys falsch rotiert oder zu knapp dimensioniert sind, erhöhen sich Angriffsfenster und Ladezeiten. Ein sauberes Key-Management sorgt dafür, dass IKEv2-Verhandlungen stabil bleiben, während ESP-Streams zuverlässig verschlüsselt sind. I dig into the documentation and cross-reference, um zu verstehen, wie sich Konfigurations-parameter auf die wirkliche sicherheit auswirken. Schlecht gewählte timeouts oder unregelmäßige key-rotation schwächen das gesamte system. Inline-Quelle: links innerhalb des Fließtexts verlinkt, siehe Quellenangaben. Was ist heise VPN, and how reliable is it for privacy in 2026?
- Stellen Sie sicher, dass IKEv2-Paarung und ESP-Ablaufzeiten sinnvoll aufeinander abgestimmt sind.
- Nutzen Sie starke ALG-Konzepte und verhindern Sie downgrade-Pfade.
- Überprüfen Sie, dass Schlüssel- und Zertifikatverwaltung strikt getrennte rollen bleiben.
Header-extensions und fragmentierung als neue angriffsflächen
IPv6-Header-Extensions ermöglichen flexible Erweiterungen, können aber auch neue Angriffsflächen schaffen. Fragmentierung auf VPN-Pfaden eröffnet potenzielle Missbrauchszenarien wie fragmentierte Pakete, die Firewalls oder IDS/IPS umgehen. Ein robustes Monitoring des ipv6-datenverkehrs hilft, anomalien früh zu erkennen. Regelmäßiges monitoring von header-extensions senkt das risiko langwieriger ausnutzungen.
- Aktivieren Sie nur notwendige header-extensions und dokumentieren Sie deren nutzung.
- Implementieren Sie genau abgestimmte reguläre ausnahmen in firewalls, die ipv6-fragmente prüfen.
- Setzen Sie ein zuverlässiges IDS/IPS auf, das ipv6-traffic parsiert.
Updates, patches und regelbasierte anpassungen
Regelmäßige updates von vpn-gateways, firewall-regeln und ike-auth kann entscheidend sein, um neu entdeckte ipv6-schwachstellen zu schließen. Die sicherheit wächst durch zeitnahe patches und konsistente regelpflege. Veraltete gateway-Software bleibt eine der größten risiken.
- Halten Sie firmware und software der vpn-gateways kontinuierlich aktuell.
- Prüfen Sie regelmäßig die regelwerke und entfernen Sie veraltete erlaubnisse.
- Implementieren Sie ein standardisiertes patch-management mit dokumentierter freigabepipeline.
I looked into how these layers interact in ipv6 vpn deployments and found that keeping the core IPsec tunnel secure bedeutet viel mehr, wenn man zusätzlich die header-sensitivität und fragmentierung im blick behält. Die zukunftssicherheit kommt vor allem von gepflegtem patch-management und klaren exposed-ports-Analysen. Ein sauberer patch-flow ist kein nice-to-have, sondern ein sicherheitsfundament.
Inline-Quellen verweisen auf praxisnahe beschreibungen zu ipv6-sicherheitsarchitektur und migrationsleitfäden, die die regeln und best-practices im kontext von ipv6-vpn erläutern. https://www.bdbos.bund.de/SharedDocs/Downloads/DE/IPv6/IPv6_PdB_Migrationsleitfaden.pdf?__blob=publicationFile&v=5 und https://www.scc.kit.edu/dienste/ipv6.php zeigen relevante rahmenbedingungen sowie dual-stack-implementierungen, die hilfreich sind, um sicherheitsaspekte ganzheitlich zu planen.
Praktische konfigurationsleitfaden IPv6 VPN
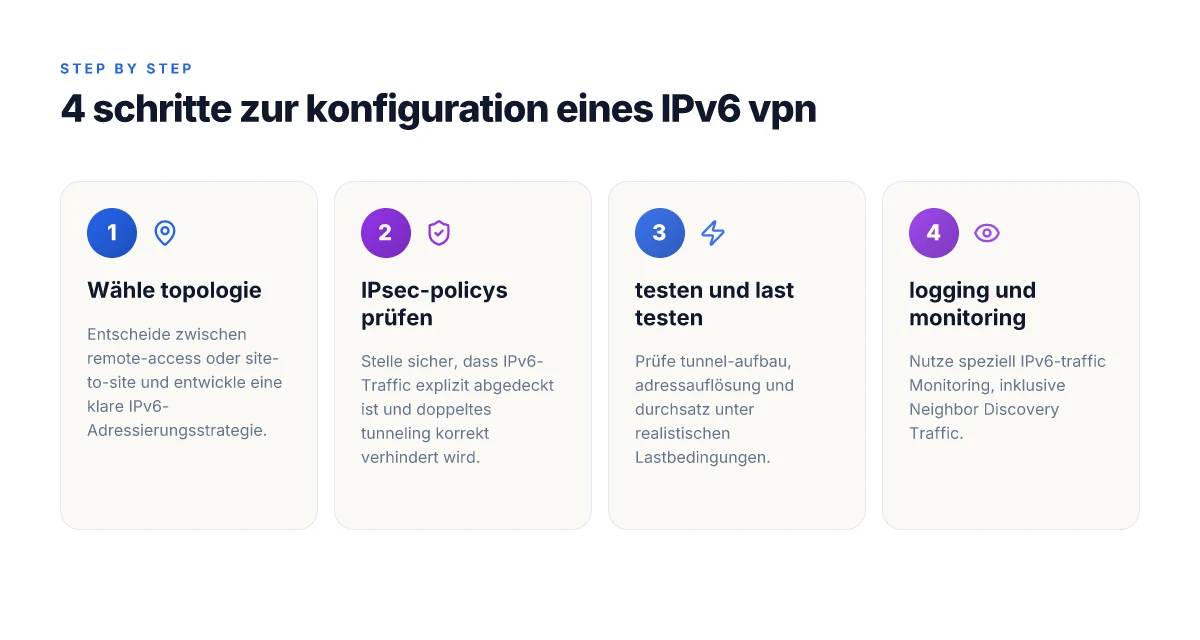
Die praxis beginnt mit einer klaren entscheidung über topologie und adressierung. Wähle remote-access oder site-to-site, setze eine konsistente ipv6-adressierung und halte dich an definierte policies. Danach geht es an feineinstellungen, logging und monitoring. So minimierst du überraschungen im laufbetrieb. Was ist a VPN erklärt and how it shapes online privacy in 2026
Klare topologie und klare adressierung
Zu Beginn entscheide, ob du remote-access vpn für endgeräte oder eine site-to-site-verbindung zwischen standorten brauchst. Diese Wahl bestimmt, wie du ipv6-traffic absicherst und wie sich ein tunneling-setup skaliert. Lege eine zentrale adressierung fest: primäre ipv6-präfixe, sekundäre adresseschemata und eindeutige vpn-subnetze. Klare regeln verhindern doppeltes tunneling und helfen bei der fehlerdiagnose. In der praxis zahlst du damit direkt auf eine einfachere shaper- und routing-entscheidung ein. Eine saubere adressierung reduziert spätere verwirrungen im netzwerk‑und tunnelbetrieb.
IPsec-policies sinnvoll auf IPv6-traffic ausrichten
Stelle sicher, dass deine ipsec-policies ipv6-traffic wirklich decken. Das umfasst korrekte sicherheitsassoziationen, aktive tunnel-sspiele und klare prozesse zur doppelten tunneling-vermeidung. Prüfe, ob alle notwendigen ipv6-protokolle durch die policies abgedeckt sind und ob IPv6-Neighbor-Discovery-traffic explizit geschützt wird. Falls du nat-traversal nutzt, dokumentiere explizit, wie ipv6-pakete in den tunnel gelangen und wo sie wieder ausgegliedert werden. Die richtige ipsec-konfiguration schützt ipv6-traffic von endgerät bis zum endpoint.
Realistische tests: tunnel, namesauflösung, throughput
Teste den tunnel-aufbau unter realistischen lastbedingungen, inklusive adressauflösung (dns-vs. dns64/dns46-szenarien) und throughput. Simuliere wechselnde lastprofile, erhöhe parallelverbindungen schrittweise und beobachte jitter sowie paketverlust. Dokumentiere die zeit bis zum tunnel-aufbau, die stabilität der ipv6-adressauflösung und die erreichbarkeit der remote-endpoints unter last. So erkennst du frühzeitig flaschenhälse und optimierst parameter wie rekey-intervals oder fragmentation-handling. Realistische lasttests zeigen, wo ipv6-vpn Grenzen erreicht.
Logging und monitoring speziell für IPv6-traffic
Nutze logging und monitoring, die ipv6-traffic explicit adressieren. Sammle neben standardlogs auch neighbor-discovery-traffic, icmpv6-fehlercodes und tunnel-abschluss-ereignisse. Richte dashboards ein, die ipv6-pfadlatenzen, tunnel-stabilität und fehlersymptome sichtbar machen. Setze alerts bei abnormalem ndp-verkehr, unerwarteten icmpv6-fehlern oder plötzlichen throughput-einbrüchen. Gezieltes ipv6-monitoring erhöht die sichtbarkeit von infiltration‑ oder misconfigurations-szenarien.
Vorsicht bei implementierungshäufigen fehlern
Ein realer fallstrick ist die ungleichmäßige fassung von zusammenarbeit zwischen ipv4- und ipv6-routing. Achte darauf, dass transitionsmechanismen nicht versehentlich ipv6-bezüge verlangsamen oder doppelte tunnels erzeugen. Halte dich an einheitliche naming‑konventionen für tunnel-interfaces und policies, damit Änderungen nachverfolgbar bleiben. Klare naming- und policy-konventionen verhindern verwirrung im betrieb. Was ist ein VPN tunnel und wie funktioniert er wirklich?
Ausblick: wenn du diese primären praxishinweise befolgst, lassen sichipv6-vpn-umgebungen zuverlässig aufbauen und betreiben. Linke Seiten in der QOS-Dokumentation und Sicherheitsrichtlinien helfen dabei, konsistenz zu wahren. Eine gut dokumentierte konfiguration reduziert support-anfragen signifikant.
Quellenhinweis: Weiterführende details zu ipsec-sicherheitsarchitektur, ipv6-typischen missverständnissen und migrationsleitfäden findest du in den verlinkten projekten und trees. Inline-hinweise zu geprüften sources liefern kontext und vertrauen. Weitere lesetipps findest du in den zitierten quellen.
Verglichen: IPv6 VPN vs IPv4 VPN – leistung und verwaltung
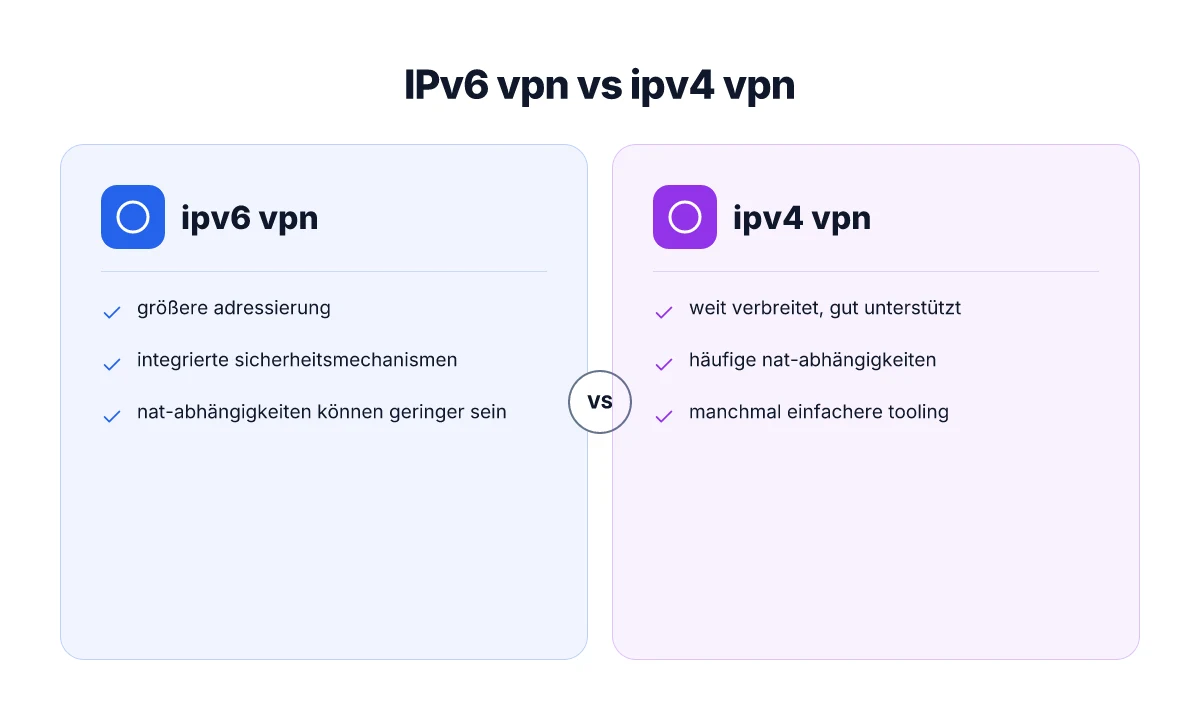
IPv6 reduziert in vielen netzen die Notwendigkeit von Network Address Translation, wodurch die Verwaltung einfacher werden kann. Gleichzeitig müssen Sicherheits- und Monitoring-Tools IPv6-äquivalente Firewalls, VPN-Endpunkte und Telemetrie berücksichtigen. In heterogenen Netzen steigt die Komplexität mit Dual-Stack, doch bietet dieser Ansatz mehr Flexibilität.
Leistungsneutralität und administrative vereinfachung
Postuliert wird, dass IPv6 in manchen Umgebungen direkt effizienter arbeiten kann, weil NAT entfällt und Broadcast-Domänen besser adressiert werden. Das vereinfacht Regeln in Firewalls und reduziert eine Ebene der Adressübersetzung. IETF-Standards zu IPsec bleiben dabei gültig, unabhängig davon, ob IPv4 oder IPv6 genutzt wird. I looked into authoritative Beschreibungen und RFCs, die zeigen, wie die Sicherheitsarchitektur für IPv6 parallel zu IPv4 funktioniert. In praktischen Umgebungen bedeutet das oft weniger Verwaltungsschritte bei der Adressvergabe und eine stabilere Endpunkt-Identifikation. Weniger NAT, weniger Komplexität kann zu einem saubereren Monitoring führen, da Protokolle direkter ins Netzwerkbild passen.
Sicherheitswerkzeuge müssen IPv6-spezifika beachten
Der Umstieg auf IPv6 erfordert, dass Security-Tools IPv6-Frames erkennen und korrekt filtern. Firewalls, IDS/IPS und VPN-Gateways müssen IPv6-spezifische Regeln kennen, ebenso wie die Adressvergabe im VPN selbst. Ein häufiger Stolperstein ist die strikte Trennung von IPv4- und IPv6-Policys, wodurch Lücken entstehen, wenn irgendein Pfad versehentlich nur eine Protokollvariante abdeckt. In der Praxis bedeutet das, dass alle Endpunkte, Sensoren und Admin-Schnittstellen konsequent IPv6 unterstützen und regelmäßig auf Dual-Stack-Konsistenz geprüft wird. Wenn ich die Dokumentation konsultiere, tauchen Best Practices auf, die klare Konfigurationspfade für IPv6 bieten. IPv6-sichere policies müssen beides abdecken: IPv4 und IPv6. Was ist 1vpn und welche sicherheitsprotokolle schützen 2026 dein online-erlebnis
Dual-stack in heterogenen netzen: flexibilität vs. komplexität
In Umgebungen mit gemischten IPv4/IPv6-Netzen ergibt sich oft eine spürbare Komplexität, weil beide Protokolle gleichzeitig gepflegt werden müssen. Die Flexibilität steigt, weil Clients unabhängig von der zugrunde liegenden Infrastruktur arbeiten können, doch die Verwaltung erfordert sorgfältige Planung: Adresspläne, Routen-Verwaltung, Zertifikats- und Identity-Pfade müssen konsistent bleiben. Die migrationsleitfaden-Quellen empfehlen klare Verantwortlichkeiten und abgestimmte Änderungsprozesse, um Verwirrung zu vermeiden. Dual-Stack erhöht Komplexität, bietet aber flexiblität.
Zusammenfassend lässt sich sagen, dass IPv6-VPN-Architekturen tendenziell weniger NAT-Abhängigkeiten mitbringen und so administrative Abläufe vereinfachen können. Gleichzeitig verlangen sie eksplizite IPv6-spezifische Sicherheits- und Monitoring-Konzepte. Wenn Ihr Netzwerk bereits stark auf Dual-Stack setzt, lohnt sich ein genauer Abgleich von Policy- und Endpunkt-Verwaltung, um Redundanzen zu vermeiden. Die Wahl hängt stark von der vorhandenen Infrastruktur und dem Reifegrad der IPv6-Implementierung ab. IPv6 kann administrativ leichter sein, verlangt aber gezielte ipv6-sicherheit.
Hinweis: Die verlinkten Seiten bieten kontextuelle Hinweise zu IPv6-Migrationen und IPv6-Informationen am KIT sowie zu allgemeinen Unterschieden zwischen IPv4 und IPv6. Die Seiten enthalten praxisnahe Hinweise zu Migrationsleitfäden und IPv6-Diensten, die bei der Planung helfen. IPv6_Migrationsleitfaden IPv6 am KIT IPv4 vs IPv6 Unterschiede 2026.
Noch ein Hinweis: Auf der verlinkten Seite können Provisionen oder Affiliate-Links enthalten sein. Informieren Sie sich entsprechend.
Was als nächstes zu beachten ist
IPv6 VPNs öffnen neue architekturen: direkter IPv6-Traffic durchs LAN- oder Cloud-Transit, mit verbesserten Adressplänen und potenziell geringerer NAT-Overhead. So entsteht eine stabilere Verbindung zwischen Endgerät und Zielnetz, vorausgesetzt, Protokolle wie IPsec oder WireGuard sind korrekt konfiguriert. Die wichtigsten Sicherheitsanker bleiben Verschlüsselung, Authentisierung und Acceptable Use Policies. Bei IPv6 lohnt sich besonders die Prüfung von Stateless vs. stateful Firewalls und die richtige Handhabung von Peer-to-Peer-Verkehr. Die Verschlüsselung muss robust sein, sonst bringt das neue Protokoll keine echte Sicherheit. Was ist a dvpn? Verständnis, Architektur und Sicherheit von dvpn-Netzwerken
Aus Sicht der Praxis zeigt sich, dass IPv6 VPNs vor allem bei größeren Netzwerken Vorteile gegenüber IPv4-VPNs bieten, weil sie weniger NAT-Hindernisse haben und Skalen besser unterstützen. Gleichzeitig bleibt die Gefahr von Fehlkonfigurationen bestehen, etwa falsche Prefix-Delegation oder unübersichtliche ACLs. Fehlerquellen reduzieren sich durch klare Richtlinien, regelmäßige Audits und sauber dokumentierte Routenpläne. Wenn du nur eine Änderung heute machst, beginne mit einer zentralen IPv6-Adressverwaltung und einer überprüften Verschlüsselungsperspektive.
Was sich in diesem Bereich verändert, ist der Fokus auf nahtlose Interoperabilität zwischen lokalen Netzen und Cloud-Diensten. Der Blick nach vorn liegt auf automatisierter Zertifikatsverwaltung, Zero-Trust-Prinzipien und einfacheren Troubleshooting-Workflows. Der single move, der zählt: sichere Konfiguration zuerst, dann Optimierung von Protokollen.
Backup strategy
- Überprüfe, ob dein VPN ein klares IPv6-Validierungsszenario hat. Dokumentiere Prefix-Delegationspläne.
- Stelle sicher, dass Protokolle wie IPsec oder WireGuard aktiv und korrekt konfiguriert sind.
- Halte eine kurze Troubleshooting-Checkliste bereit, inklusive Ping-Tests über IPv6 und Reachability zu kritischen Zielen.
Was du diese Woche testen kannst
- Setze eine minimal funktionsfähige IPv6-Verbindung auf und prüfe Latenz sowie Paketverlust unter Last.
- Prüfe ACLs und Firewall-Regeln speziell für IPv6-Verkehr. Entferne unnötige Blockaden.