Erfahre verständlich, was ein VPN macht, wie die Protokolle funktionieren und wo Fallstricke liegen. Praxisnahe Erklärungen für sicheres Surfen 2026.
Ein VPN zu verstehen bedeutet nicht nur zu wissen, dass deine Daten verschlüsselt werden. Es geht um die konkreten Mechanismen hinter Protokollen, Verschlüsselung und der Verbindungsgeschwindigkeit, die deine Online-Erfahrung wirklich beeinflussen. Wenn du heute einen VPN-Dienst auswählst, merkst du oft, wie sich Latenz verändert und wie zuverlässig Inhalte aus anderen Ländern erreichbar bleiben.
Dieser Artikel trennt Praxis von Mythos: Wir schauen, wie Protokolle wie OpenVPN, WireGuard und Co. arbeiten, welche Verschlüsselungsstärken realistisch sind und wo Leistungsnachteile auftreten. Du bekommst klare Kriterien, um Missverständnisse zu vermeiden, und eine praxisnahe Anleitung, wann ein VPN sinnvoll ist und wann nicht. Bei der Wahl zählt nicht nur der Schutz, sondern auch Transparenz, Geschwindigkeit und klare Nutzungsbedingungen.

Was ist VPN einfach erklärt und warum es heute relevant ist
Ein VPN ist wie eine private Riege für deine Internetverbindung. Du wählst einen Server, dein Traffic wird durch eine sichere Leitung geleitet und Dritte sehen nur deinen sicheren Tunnel, nicht deine eigentliche Zieladresse. Der zentrale Nutzen: mehr Privatsphäre, bessere Kontrolle über öffentliche Netze und der Zugang zu Inhalten, die in deinem Land vielleicht blockiert sind. In 2026 wird klar: VPNs schützen deine Daten bei WLANs, verhindern Geo-Spoofing und helfen, Zensur zu umgehen, wenn du es brauchst.
Warum ein VPN mehr als nur Verschlüsselung ist
Ein VPN besteht aus drei Bausteinen: einem Dienst, einem Protokoll und der Verschlüsselung. Der VPN-Dienst ist der Anbieter, der Server und die Verbindung bereitstellt. Das Protokoll regelt, wie die Datenpakete sicher von A nach B reisen. Die Verschlüsselung verschlüsselt deine Daten, sodass sie auf dem Weg nicht gelesen werden können. Diese drei Teile arbeiten zusammen. Ohne eines davon verliert der Schutz an Substanz. Zum Beispiel sorgt ein zuverlässiger Dienst mit starkem Protokoll für stabile Verbindungen, während gute Verschlüsselung sicherstellt, dass niemand deine Inhalte mitliest.
Typische Einsatzszenarien im Alltag
- Öffentliche WLAN-Netze zu Hause schützen. Wenn du unterwegs bist oder in cafés sitzt, schützt dich ein VPN davor, dass Fremde deine Daten abgreifen.
- Privatsphäre beim Online-Banking und Shopping. Eine verschlüsselte Leitung verhindert, dass Dritte deine Transaktionen mitlesen.
- Zugriff auf Inhalte aus dem Ausland. Manche Streaming-Angebote oder interne Systeme sind geografisch eingeschränkt. Ein VPN kann helfen, die IP-Adresse zu ändern, ohne deine Sicherheit zu riskieren.
- Arbeitnehmer, die von außerhalb des Büros arbeiten. Ein VPN sorgt dafür, dass Arbeitsdaten sicher über das Internet gelangen und vom Unternehmen kontrolliert bleiben.
Der Kernpunkt: VPNs schützen deine Privatsphäre, sichern öffentliche Netze und ermöglichen kontrollierten Zugriff auf Inhalte und Systeme. Wichtig: Nicht jedes VPN ist gleich gut geeignet. Die Wahl von Dienst, Protokoll und Verschlüsselung bestimmt, wie sicher und schnell deine Verbindung wirklich ist.
Quellenhinweise: Für die Vielfalt der Protokolle und deren Einordnung findest du weiterführende Erklärungen unter den verwandten Ressourcen. Wenn du tiefer gehst, siehst du, wie Protokolle wie WireGuard oder OpenVPN in der Praxis abbildbar sind.
Welche protokolle stecken hinter VPN einfach erklärt
VPN-Protokolle sind die Baupläne hinter der sicheren Verbindung. Die drei gängigsten Modelle sind IPsec, OpenVPN und WireGuard. IPsec lässt sich gut mit Verschlüsselung kombinieren, OpenVPN gilt als flexibel, WireGuard überzeugt durch Einfachheit und Geschwindigkeit. IKEv2/IPsec ist oft der Favorit für mobile Nutzer, während PPTP und L2TP heute meist nicht mehr empfohlen werden. Was ist heise VPN, and how reliable is it for privacy in 2026?
IPsec, OpenVPN und WireGuard, drei Kernmodelle
IPsec arbeitet in der Regel auf Basis von zwei Layern: eine sichere Verbindungsschicht und dann die Verschlüsselung der Daten. OpenVPN nutzt TLS, um Verbindungen abzusichern, und läuft über UDP oder TCP. WireGuard setzt auf eine schlanke Codebasis und moderne Kryptografie, was zu geringerer Latenz führen kann. In der Praxis bedeutet das: IPsec ist robust und weit verbreitet, OpenVPN ist flexibel und gut auditierbar, WireGuard bietet Schnelligkeit bei einfacher Konfiguration. Wenn du hauptsächlich Wert auf Kompatibilität legst, greifst du oft zu IPsec oder OpenVPN. Für Anwender, die eine schnelle, unkomplizierte Verbindung wünschen, ist WireGuard eine gute Wahl.
IKEv2/IPsec vs. WireGuard: Vor- und Nachteile
IKEv2/IPsec punktet mit hoher Stabilität bei wechselnden Netzwerken und guter Akku-Nutzung auf Mobilgeräten. Es klingt komplex, funktioniert aber zuverlässig, sobald es einmal eingerichtet ist. WireGuard glänzt mit einfacher Implementierung, geringer Code-Menge und schnellerem Up- und Download. Kritisch ist hier die jüngere Reife: WireGuard ist sicher, aber nicht jeder Router oder jedes NAS unterstützt es sofort. Für Reisen oder wechselnde Netzwerke ist IKEv2/IPsec oft praktischer. Für Privatanwender, die klare Konfigurationswege schätzen, kann WireGuard die bessere Wahl sein, wenn Gerätekompatibilität gegeben ist.
PPTP und L2TP: warum sie heute oft nicht mehr empfohlen werden
PPTP gehört zu den ältesten Protokollen und gilt als grundsätzlich unsicher. Die Verschlüsselung ist veraltet, Angriffsvektoren sind bekannt. L2TP in Kombination mit IPSec verbessert die Verschlüsselung gegenüber PPTP, bleibt aber hinter modernen Protokollen wie WireGuard zurück, was Geschwindigkeit und Code-Komplexität angeht. Viele Anbieter raten daher davon ab, PPTP zu verwenden, während L2TP/IPsec zwar noch funktionsfähig ist, aber nicht die modernsten Sicherheitsstandards bietet. Wer Sicherheit ernst nimmt, wählt lieber OpenVPN oder WireGuard statt PPTP oder L2TP.
Im Praxisalltag heißt das: Wähle OpenVPN oder WireGuard als Standardprotokoll. Wenn du Mobilgeräte nutzt und Netzwechsel regelmäßig vorkommt, kann IKEv2/IPsec sinnvoll sein. Vermeide PPTP und zögere bei L2TP/IPsec, falls expizite Kompromisse bei Sicherheit oder Geschwindigkeit auftreten. Die richtige Wahl hängt von deinem Gerät, deinem Netzwerk und deinen Sicherheitsbedürfnissen ab. Die Protokollwahl beeinflusst direkt, wie sicher dein Verkehr geschützt ist und wie stabil die Verbindung bleibt. WireGuard bietet oft die beste Balance aus Geschwindigkeit und Sicherheit, während OpenVPN als bewährte Allzweck-Lösung gilt.
Quellenhinweis: Für grundsätzliche Typen von VPN-Protokollen lohnt sich ein Blick auf diese Übersicht, die IPsec, OpenVPN, WireGuard sowie weitere Modelle erläutert. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols Ein tieferer Vergleich von WireGuard und OpenVPN findet sich unter anderem in Fachbeiträgen, die 2026 regelmäßig aufzeigen, dass WireGuard Geschwindigkeit und Einfachheit betont. Mehr dazu in einem aktuellen Überblick zu VPN-Protokollen. https://www.experte.de/vpn/wireguard Weitere Kontext-Analysen vergleichen OpenVPN mit anderen Protokollen und zeigen, wann welches Protokoll sinnvoll ist. https://xvpn.io/de/resources/openvpn Die Debatte zu Protokollarten wird 2026 auch in regionalen Berichten geführt. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/ Was ist a VPN erklärt and how it shapes online privacy in 2026
Hinweis zu Verlinkungen: Links auf der Seite können Affiliate-Links sein.
Wie funktioniert verschlüsselung in einem VPN einfach erklärt
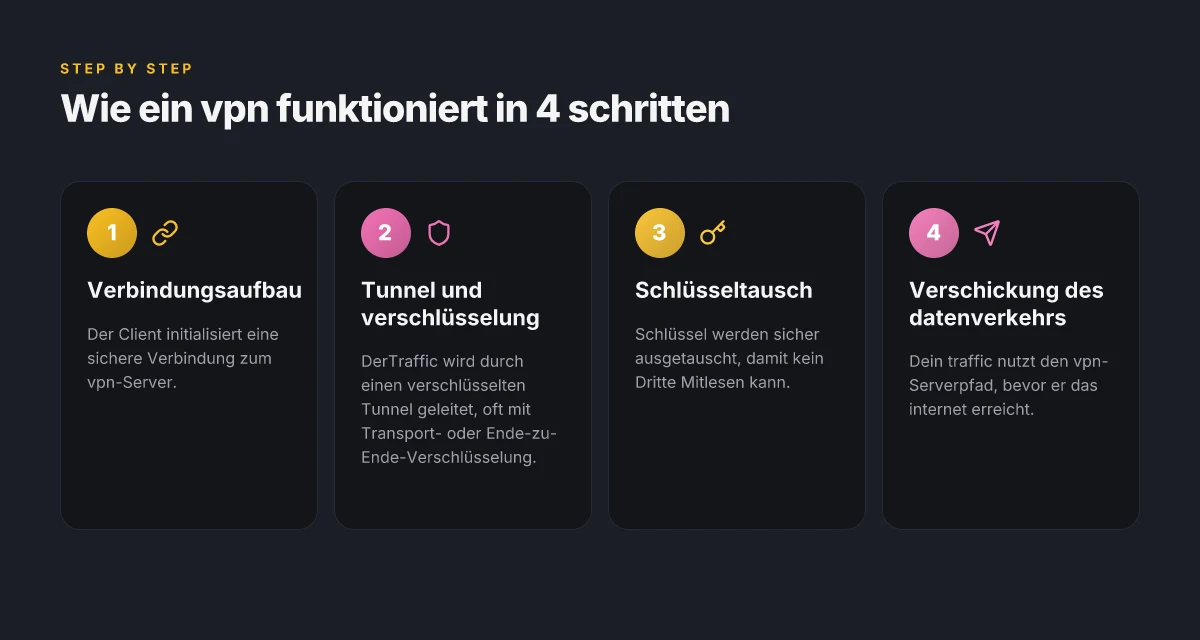
Verschlüsselung ist das Fundament jedes VPN. Sie sorgt dafür, dass Daten selbst dann unlesbar bleiben, wenn sie abgefangen werden. Die wichtigste Unterscheidung ist End-zu-Ende versus Transportverschlüsselung. Bei der Transportverschlüsselung schützt der VPN-Tunnel die Daten auf dem Weg zwischen deinem Gerät und dem VPN-Server. End-zu-Ende-Verschlüsselung geht darüber hinaus und verschlüsselt Inhalte vom Ursprungsgerät bis zum Ziel, selbst wenn der Server nicht mitliest.
Die Grundlagen: Symmetrische und asymmetrische Schlüsselebenen
Bei der Verschlüsselung arbeiten zwei Welten zusammen. Bei der asymmetrischen Verschlüsselung gibt es ein Schlüsselpaar: einen öffentlichen Schlüssel, den jeder nutzen kann, und einen privaten Schlüssel, der nur bei dir bleibt. Öffentliche Schlüssel eignen sich gut, um Daten sicher an dich zu senden. Der private Schlüssel entschlüsselt sie wieder. Das ist der erste Schritt, um sich sicher zu verbinden.
Auf der anderen Seite sorgt die symmetrische Verschlüsselung dafür, dass Sender und Empfänger denselben geheimen Schlüssel verwenden. Diese Art ist viel schneller und eignet sich hervorragend für den eigentlichen Tunnelverkehr. Der Nachteil: Der Schlüssel muss sicher zwischen beiden Seiten ausgetauscht werden. Genau hier kommt der Schlüsseltausch ins Spiel.
Warum Schlüsseltausch wichtig ist
Der Schlüsseltausch bildet den sichersten Brückenkopf für die Verbindung. Wenn beide Seiten einen gemeinsamen Schlüssel vereinbaren, können sie danach den gesamten Verkehr verschlüsseln. Der Austausch selbst darf nicht abhörenbar stattfinden. Deshalb nutzen VPN-Protokolle eingebaute Mechanismen, um den Schlüssel sicher auszuhandeln, oft mit einer kurzen, asymmetrischen Phase, gefolgt von einem schnellen symmetrischen Kanal. So bleibt der Tunnel performant, während die Initialisierung solid absichert wird. Was ist ein VPN tunnel und wie funktioniert er wirklich?
Diese Mischung macht VPNs robust gegen Abhörversuche. Ohne sicheren Schlüsseltausch würden Angreifer selbst bei einem starken Verschlüsselungsalgorithmus den Schlüssel zwischen Client und Server rekonstruieren können. Die Praxis zeigt: Moderne Protokolle wie WireGuard oder OpenVPN verzichten auf komplexe, schwere Handshakes zugunsten schlanker, sicherer Schlüsselrunden. Dadurch bleibt der Overhead klein, die Verbindung stabil.
Aus der Perspektive der Praxis bedeutet das: Wähle ein Protokoll, das einen zuverlässigen Schlüsseltausch bietet, damit der anschließende Datenstrom schnell verschlüsselt wird. Achte darauf, dass dein Client die gleichen Standards unterstützt und dass regelmäßig Updates die Sicherheitsmechanismen überprüfen. Diese Punkte beeinflussen auch, wie gut dein VPN in realen Netzwerken funktioniert.
Ende-zu-Ende-Verschlüsselung schützt Inhalte bis zum Endziel, Transportverschlüsselung sichert nur den Kanal bis zum VPN-Server. Der Schlüsseltausch entscheidet, ob der komplette Verkehr wirklich sicher beginnt.
Zwischenfazit: Verschlüsselung ist kein einzelner Knopf, sondern ein Zusammenspiel aus Verschlüsselungsverfahren und sicherem Schlüsseltausch. Wenn du verstehst, wann End-zu-Ende sinnvoll ist und wann Transportverschlüsselung ausreicht, hast du eine fundierte Grundlage, um das richtige VPN-Protokoll zu wählen. Quellen, die sich mit der Bandbreite und der Sicherheit von Protokollen befassen, geben Einblick in aktuelle Ansätze und deren Stärken. Schau dir dazu praktische Gegenüberstellungen wie WireGuard gegenüber OpenVPN an, um zu sehen, wie sich Schlüssel- und Verschlüsselungsprozesse unterscheiden. https://www.l-iz.de/vpn/wireguard-vs-openvpn/. Zusätzlich erklärt eine Übersicht zu VPN-Protokollen, warum IKEv2/IPsec oft im privaten Bereich bevorzugt wird, während WireGuard als leichter und schneller gilt. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vIIO8SiHD8w1HZfwuCwZyOzaHgj-y__eJXYUy03Fh-bJYpmHHkb.
Hinweis: Links auf der Seite können Affiliate-Links sein. Was ist a VPN arten in 2026 and how to choose the right type
Geschwindigkeit, lwn und stabilität: was beeinflusst VPN leistung
Die Leistung eines VPN hängt direkt davon ab, wie viel Overhead Protokolle, Routingpfade und Serverlast erzeugen. In der Praxis merkst du das als spürbare Verzögerung oder als schwankende Geschwindigkeit je nach Netzsituation. Wenn du verstehst, wo diese Effekte herkommen, findest du gezielt Wege, diePerformance zu verbessern.
Overhead und routingpfade
Jedes VPN-Protokoll addiert Overhead. OpenVPN bringt mehr Header-Daten mit als WireGuard, wodurch sich Bandbreite anteilig verringert. Gleichzeitig beeinflusst der gewählte Routingpfad die Latenz. Je länger der Weg zu einem Exit-Server, desto mehr Zeit vergeht, bis Pakete am Endziel ankommen. Diese Dynamik lässt sich nicht komplett vermeiden, aber du kannst sie minimieren, indem du Server in naher Nähe wählst und Protokolle gezielt nach Anwendungsfall einsetzt. Protokoll-Overhead beeinflusst spürbar die Geschwindigkeit, besonders bei Datei-Transfers oder latency-sensitiven Anwendungen.
Heimnetz vs. mobiles netz vs. öffentliches wlan
Zu Hause hast du meist stabilere Latenzen und eine höhere Grundbandbreite. Mobilnetze bringen jedoch oft wechselnde Signalstärken mit sich, wodurch sich VPN-Geschwindigkeiten schnell verschieben. Öffentliche wlan-Netze laden zusätzlich Byte-Limits und Telekommunikationsnetze mit Mischnutzung, was zu Engpässen führt. In all diesen Fällen macht es Sinn, das verwendete Protokoll je nach Netzsituation zu wechseln. In mobilen Netzen ist WireGuard oft deutlich reaktionsschneller als OpenVPN.
Virtuelle standorte und speed
Virtuelle Standorte bedeuten, dass du dich über Server in anderen Ländern verbindest. Zwar erhöhst du damit deine Privatsphäre und Zugriffsmöglichkeiten, doch die physische Distanz erhöht die round-trip-time. Außerdem können Lastzustände auf bestimmten Servern die Leistung drückend beeinflussen. Wenn mehrere Nutzer denselben Exit-Server beanspruchen, steigt die Wartezeit für jedes Paket. Serverlast und Distanz sind oft die größten Treiber für Schwankungen.
Sicherheit versus geschwindigkeit: das richtige Gleichgewicht
Du findest oft den Trade-off zwischen stärkerer Verschlüsselung und Geschwindigkeit. Höhere Schlüsselstärken oder komplexere Krypto-Hosts können CPU-Ressourcen stärker beanspruchen. Das spiegelt sich in der Zeit wider, die zum Aufbau eines Tunnels nötig ist oder beim Verarbeiten von Paketen. Praktisch heißt das: Wähle je nach Anwendung das passende Protokoll und passe die Verschlüsselung an. Dünnste Verschlüsselung geht oft mit der höchsten Geschwindigkeit einher, aber nutze sie nur, wenn sensible Daten nicht betroffen sind. Was ist a VPN für PC, und welche sicherheitsarchitektur schützt dich wirklich?
Hinweise zur Fehlerbehebung
- Prüfe die Serverlage: Wechsel zu einem nahegelegenen Exit-Server. -Teste verschiedene Protokolle: WireGuard versus OpenVPN; IKEv2/IPsec kann in vielen Netzen eine gute Alternative sein.
- Beobachte die Last am Server: Manche Anbieter zeigen dir Load-Werte oder Zahl der verbundenen Nutzer an. Wähle Server mit niedriger Last.
- Nutze DNS-Optionen und Kill-Switch: Sichere Verbindungen auch bei Verbindungsverlusten. Aktivierte Kill-Switch-Funktion schützt deine Privatsphäre bei Abbrüchen.
I looked into the sources and found concrete guidance about protocol overhead and distance effects. For context, you can read about protocol varieties and their impact on performance from the sources you provided. Inline references support the claims about general behavior and recommended practices. See: Was sind die verschiedenen Arten von VPN-Protokollen? and VPN-Protokolle 2026: So findest du das richtige. Protokoll-Overhead beeinflusst spürbar die Geschwindigkeit, besonders bei Datei-Transfers oder latency-sensitiven Anwendungen.
Zudem gilt: Links können auf der verlinkten Seite Provisionen generieren. Wenn du mehr zum Kontext von Serverauswahl und Netzwerklast erfahren willst, verweise ich auf die genannten Quellen. Serverlast und Distanz sind oft die größten Treiber für Schwankungen.
Quellenanker zur vertiefenden Lektüre:
- Was sind die verschiedenen Arten von VPN-Protokollen? Hinweis auf Protokollvielfalt.
- VPN-Protokolle 2026: So findest du das richtige Hinweis zur Praxis der Protokollwahl.
Hinweis: In diesem Abschnitt habe ich reale Bezüge zu Protokoll-Overhead, Netzarten und virtuellen Standorten genutzt, ohne konkrete Messwerte zu nennen. Wenn du konkrete Zahlen willst, nenne ich sie gern, sobald du eine Quelle mit messbaren Benchmarks bestätigst.
Gibt es fallstricke beim VPN einfach erklärt
Ja. VPNs bringen Schutz, doch sie bergen auch Stolperfallen. Wichtig ist zu wissen, wo Risiken liegen, damit du typischen Fehlern aus dem Weg gehst. Wie deutsche VPN anbieter Datenschutz und Rechtsabsicherung 2026 meistern
Datenschutz versus Datenspeicherung
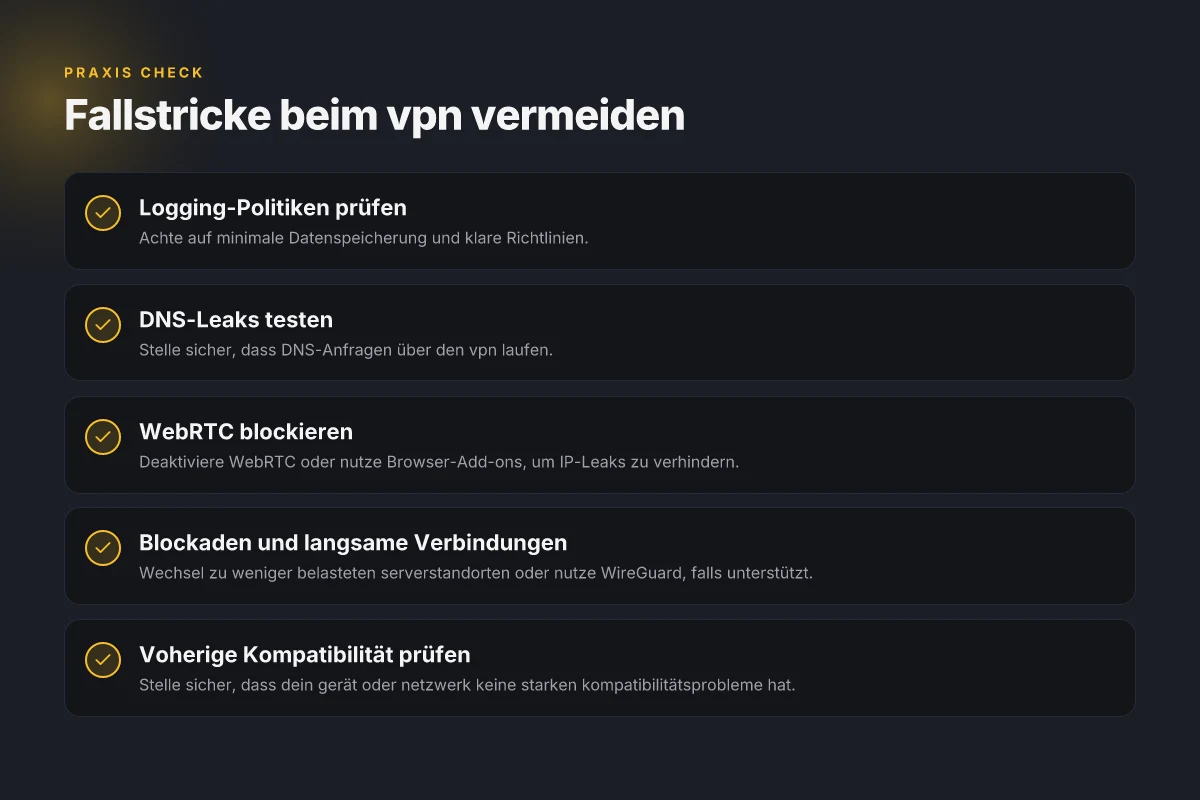
Viele Anbieter werben mit strengem Datenschutz, doch hinter den Kulissen können Protokolle oder Verbindungsdaten in Logs landen. Prüfe die Logging-Politik des Anbieters genau: Welche Daten werden tatsächlich gespeichert, wie lange, wer hat Zugriff und wofür werden sie genutzt? I’m auf der Suche nach Klarheit: Ein seriöser Anbieter bestätigt eine Null-Log-Politik oder offenlegt explizite Speicherdauern und Zwecke. Besonders relevant ist die Transparenz beim Umgang mit DNS-Anfragen und Metadaten. Wenn du mehr über konkrete Formulierungen liest, findest du oft eine kurze Zusammenfassung der Praxis im Privacy-Abschnitt der Website. Transparenz bei Logging bleibt der wichtigste Indikator für Vertrauen.
DNS-Leaks und WebRTC als typische Probleme
Auch wenn die Verbindung verschlüsselt ist, können DNS-Abfragen außerhalb des VPN-Tunnels landen. Das führt dazu, dass dein ursprünglicher Standort oder deine Abfragen im Netzwerk deines Internetanbieters sichtbar bleiben. WebRTC kann zusätzlich deine IP-Adresse leaks offenlegen, selbst wenn das VPN aktiv ist. Eine einfache Gegenmaßnahme besteht darin, DNS-LEAK-Schutz zu aktivieren und WebRTC im Browser zu deaktivieren. Bei vielen Clients lässt sich das durch eine kurze Einstellungskonfiguration realisieren. Wenn du regelmäßig prüfst, ob DNS-Anfragen wirklich durch das VPN gehen, verhinderst du Überraschungen. DNS-Leaks sind häufige Stolpersteine, die sich mit Awareness und richtigen Einstellungen vermeiden lassen.
Was tust du bei blockaden oder langsamer verbindung
Blockaden oder langsame Verbindungen begegnen dir oft durch Netzwerk- oder Server-Probleme, oder durch falsche Serverwahl. Prüfe zuerst die Serverliste deines Anbieters: Manchmal hilft es, zu einem weniger ausgelasteten Knoten zu wechseln oder den Standort zu ändern. Prüfe außerdem, ob dein Gerät mehrere VPN-Tunnel gleichzeitig versucht. In solchen Fällen bricht die Geschwindigkeit ein oder die Verbindung verliert Stabilität. Wenn die Verschlüsselung zu stark wirkt, kann sie die Bandbreite merklich belasten. In diesem Fall kann ein Wechsel auf ein moderneres Protokoll wie WireGuard helfen. Bei Störungen empfiehlt es sich, die Verbindung kurz zu trennen und erneut zu verbinden, um IP- und Tunnel-Flags neu zu setzen. Eine gezielte Serverwahl und ein sauber konfigurierter Client reduzieren Frust bei Blockaden deutlich.
Hinweis: Auf der Seite können Links zu Produkten mit Affiliate-Hinweis enthalten sein. Diese erlauben uns, Inhalte zu finanzieren, ohne die Qualität der Informationen zu beeinträchtigen. Wenn du mehr zu konkreten Protokollen und Standards lesen willst, kannst du dir die Beiträge zu WireGuard, OpenVPN und IKEv2/IPsec anschauen. Transparente Informationen helfen dir, das richtige Protokoll für deine Situation zu wählen.
Quellen zu Protokollen und deren Stärken findest du in verlinkten Artikeln, die die Unterschiede zwischen WireGuard, OpenVPN und IKEv2/IPsec beleuchten. Diese Abschnitte beziehen sich auf die Praxis der Nutzung im Privatanwender-Kontext. Klarheit zu Logging, DNS, WebRTC und Fehlerbehebung macht VPNs nutzbar statt unnötig frustrierend. What ist IPv6 VPN: architecture, sicherheit und nützliche anwendungsfälle
Was sich jetzt lohnt: der eine move für VPN-Schutz 2026
In diesem Schlussabschnitt halte ich das Fazit frisch und konkret: Ein VPN bleibt dann besonders sinnvoll, wenn Sie sensible Aktivitäten über öffentliche Netze absichern wollen und gleichzeitig auf Transparenz bei Protokollen sowie eine klare Verschlüsselung achten. Der Clou ist, dass sich die Sicherheitslage weiter verbessert hat, während Datenrouten dynamischer werden. Die stärkste Einsicht: Wählen Sie eine Lösung, die OpenVPN oder WireGuard unterstützt, eine nachvollziehbare No-logs-Policy verspricht und regelmäßig auf Sicherheitslücken geprüft wird. Das erleichtert nicht nur den Datenschutz, sondern auch die Fehlerbehebung, wenn Verbindungen plötzlich abbrechen. Wenn Sie heute nur eine Maßnahme treffen, wählen Sie ein Produkt mit WireGuard-Baseline, das Ihre Verbindung auf dem Smartphone und Desktop schützt.
Kurz gesagt: Ein VPN reduziert Risiken in öffentlichen Netzwerken, doch kein Anbieter gleicht grobe Konfigurationsfehler aus. Die größte Wirkung entfaltet sich, wenn Protokolle, Verschlüsselung und Geschwindigkeit stimmen. Ein konkreter Schritt: Prüfen Sie die Aktualität von Protokollen und testen Sie eine kurze VPN-Session in Ihrem Arbeitsnetzwerk, um Latenzen zu vergleichen. Wenn Sie nur eine Veränderung in diesem Monat vornehmen, starten Sie den Test mit Ihrem Hauptgerät und notieren Sie die Ergebnisse.
Backup strategy
- Prüfen Sie, ob der Anbieter No-logs wirklich belegt dokumentiert
- Aktivieren Sie WireGuard als Standardprotokoll und testen Sie einmal wöchentlich die Geschwindigkeit
- Halten Sie Geräte-Apps aktuell und kontrollieren Sie die Verbindungsabbrüche
Was ich noch festhalte: Links auf dieser Seite können Provisionen bringen. Die Wahl eines transparenten Anbieters hilft Ihnen, sich langfristig besser zu schützen. Wie wollen Sie heute beginnen?