Was ist ein vpn tunnel und wie funktioniert er? Eine klare Erklärung von Protokollen, Architektur und Sicherheit, inklusive praktischer Hinweise für Anwender in Deutschland.
Ein VPN Tunnel ist häufig die unsichtbare Brücke zwischen deinem Gerät und dem Internet – doch der Trick liegt im Detail: Beim Schalten von Protokollen wie OpenVPN oder WireGuard entscheidet sich, wie sicher und wie schnell deine Verbindung wirklich ist. Viele Nutzer unterschätzen, wie viel die Wahl eines einzigen Protokolls an der Latenz drehen kann.
Dieses Intro skizziert, was hinter dem Tunnel steckt, warum zwei Tunnel dieselbe Aufgabe ganz verschieden lösen können und wie du sicherheitsrelevante Entscheidungen nachvollziehbar triffst. Du lernst, welche Verschlüsselung und welches Transportprotokoll wirklich Einfluss auf Schutz, Stabilität und Leistung haben und wie du konkrete Testschritte planst, um Fehlersuche sauber zu trennen. Die folgende Darstellung richtet sich an Tech-affine Anwender in Deutschland, die Grundlagen verstehen wollen und klare, praxisnahe Hinweise suchen. Bereit, die Brücke hinter dem VPN zu prüfen und gezielt zu optimieren?

Was ist ein VPN tunnel und warum steckt dahinter mehr als nur verschlüsselung
Ein vpn tunnel ist ein privater, verschlüsselter Pfad zwischen deinem Endgerät und dem vpn-server. Er dient als Brücke, die dein Gerät von außenstehenden Blicken abschirmt und die übertragenen Daten in einen geschützten Kanal packt. Doch der Tunnel besteht aus mehr als nur einer Verschlüsselung. Er vereint zwei Kernelemente: tunneling und verschlüsselung. Erst gemeinsam entsteht der sichere Durchgang, der es ermöglicht, dass Daten trotz öffentlicher Netze privat bleiben.
Die zwei Grundbausteine lesbar gemacht
- Tunneling bedeutet, dass der Datenverkehr durch eine definierte Logik geleitet wird. Das Protokoll wählt aus, wie Pakete encapsulated und an den vpn-server transportiert werden. Ohne tunneling gäbe es keine kontrollierte Route, über die die Kommunikation läuft.
- Verschlüsselung sorgt dafür, dass die Inhalte der Pakete selbst unlesbar sind. Selbst wenn jemand den Kanal abhört, bleiben Passwörter, Sitzungsdaten oder persönliche Informationen geschützt.
- Der echte Schutz entsteht, wenn beides zusammenkommt. Der Tunnel transportiert nicht nur, er schützt auch die Inhalte. Das ist der Kern eines sicheren vpn-tunnels.
Warum das so wichtig ist? Weil Verschlüsselung allein zwar Missbrauch erschweren kann, aber ohne einen stabilen Übertragungspfad kann der Verkehr immer noch fragmentiert oder verfälscht werden. Der Tunnel sorgt dafür, dass Pakete in der richtigen Reihenfolge, mit der richtigen Adressierung und unter Twist-freier Transportlogik ankommen. So entsteht eine durchgehende Privatsphäre vom Endgerät bis zum vpn-server.
Warum Protokolle den Tunnel transportieren und verschieben
Protokolle definieren die Regeln, wie der Tunnel aufgebaut, transportiert und wieder geöffnet wird. Sie legen fest, wie Pakete gekapselt, wie Verbindungen aufgebaut und wie Sitzungen verifiziert werden. Ohne klare Protokolle wüssten beide Endpunkte nicht, wie sie die Daten interpretieren oder wie sie sich gegenseitig authentifizieren. Protokolle liefern also den Fahrplan, während Verschlüsselung die Sicherheitsausstattung liefert. In der Praxis bestimmt die Wahl des Protokolls, wie viel Overhead entsteht, wie schnell Daten durch den Tunnel wandern und wie robust der Schutz gegen Störungen ist. Ein gutes Protokoll sorgt für stabile Übertragung auch bei wechselnder Netzqualität und minimiert Verzögerungen.
Der Kern: Der Tunnel transportiert und schützt zugleich. Verschlüsselung allein schützt Inhalte, Tunneling sorgt für die richtige Route und Struktur des Datenflusses. Wähle das Protokoll klug, denn es beeinflusst Geschwindigkeit, Stabilität und Sicherheit des gesamten Tunnels.
Quellenausschnitte zeigen: VPN-Protokolle definieren die Regeln, die es deinem Gerät ermöglichen, sicher über das Internet auf ein privates Netzwerk zuzugreifen. Ein VPN-Protokoll ist also kein Verschlüsselungs-Wundermittel, sondern der Rahmen, der Verschlüsselung und Transport zusammenbringt. Wenn du mehr zu den gängigen Protokollen wie IPsec, OpenVPN, WireGuard und Co. lesen willst, findest du weiterführende Einordnungen in den verlinkten Ressourcen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols Was ist a VPN arten in 2026 and how to choose the right type
Die architektur eines VPN tunnels im überblick
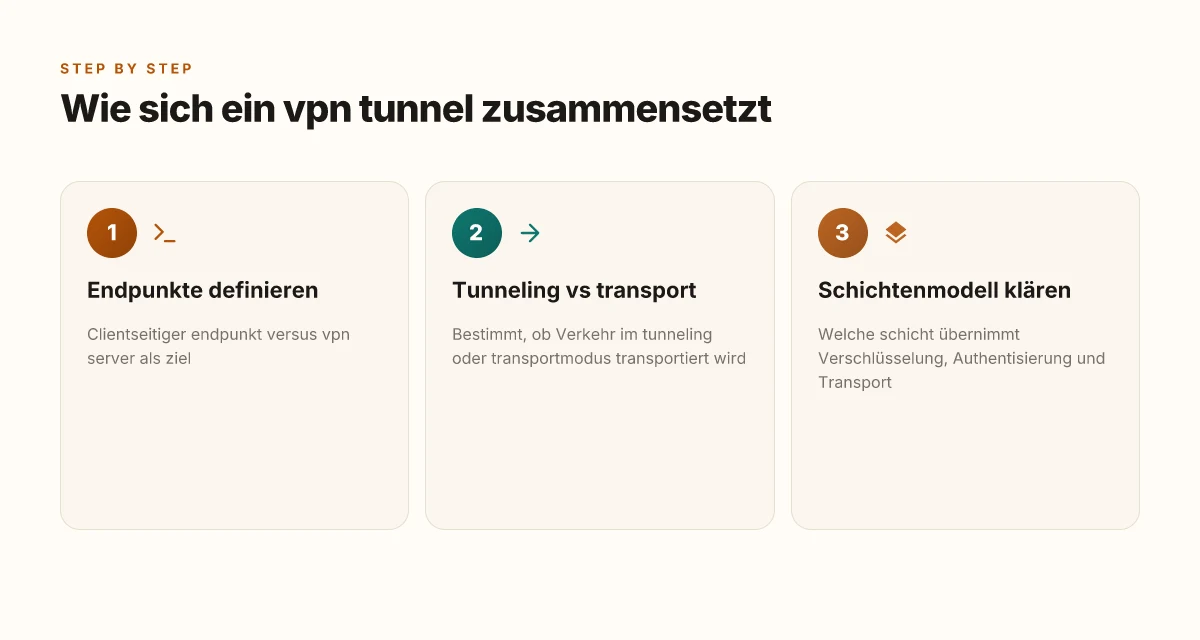
Ein vpn tunnel ist eine sichere Brücke zwischen deinem Endgerät und dem vpn-Server. Die Architektur setzt sich aus drei Kernbausteinen zusammen: Endpunkte, das Verkehrsverhalten im tunneling oder transportmodus und das schichtenmodell, das festlegt, wo Verschlüsselung, Authentisierung und Transport stattfinden. In der Praxis bedeutet das: dein client kommuniziert mit dem vpn-server, der die daten verschlüsselt, transportiert und am empfänger entschlüsselt.
Endpunkte: client vs server
Der endpunkt des vpn-tunnels besteht aus zwei seiten. Auf der einen seite der client, also dein gerät oder dein roamer in einem netzwerk. Auf der anderen seite der vpn-server, der in der regel hinter einer netzwerkgrenze sitzt. Die kwalifikationen dieser endpunkte bestimmen, wie flexibel das tunnelverhalten ist. Der client erzeugt den verschlüsselten kanal, der server terminiert ihn und sorgt für den zugang zum privaten netzwerk oder zu bestimmten ressourcen. Dieses modell ermöglicht es, entfernte standorte sicher zu verbinden oder einzelne remote arbeitsplätze zu vernetzen.
Ich habe mir die hintergründe dazu angesehen. Die maßgebliche rolle der endpunkte zeigt sich deutlich in der praxis: Ohne stabile client-authentisierung lässt sich der tunnel nicht sicher etablieren, und ohne robuste server-seitige policen drohen leakages oder missbrauch. Quelltexte erklären, dass der vpn-server häufig die zentrale stelle für zulassungen, routing-entscheidungen und sub-netz-verwaltung ist. Mehr dazu findest du in den absorber sources, zum beispiel die erläuterungen zu tunneling-typen auf check point und die kurzanleitung zu vpn-tunnels auf coursera.
Tunneling- oder transportsmodus: wie der verkehr wirklich läuft
Im tunneling-modus werden alle pakete in einem verschlüsselten vergleichsrahmen transportiert. Das bedeutet, du sendest nahezu jeden datenstrom durch den vpn-tunnel, unabhängig davon, ob er intern oder extern adressiert ist. Beim transport-modus dagegen wird nur der ursprüngliche IP-verkehr verschlüsselt, während andere/kontrahierende trafficformen direkt gehen können. Diese beiden modi beeinflussen deutlich, wie dein datenverkehr das internet durchläuft und wie stark er von netspeed-anteilen beeinflusst wird.
Die zweite faktengrundlage: tunneling-typen liefern unterschiedliche verhaltensweisen. Beispiel: IPsec-tunnel können in transport- oder tunnelmodus arbeiten, während WireGuard als modernes protokoll vor allem auf einfachheit und performance setzt. Die unterscheidung hat konkrete folgen: im tunnelmodus kann die vollständige payload verschlüsselt werden, während im transportmodus der header weiter sichtbar bleibt. Diese eigenschaften wirken sich direkt auf interoperabilität, диагностиk und latenz aus. Die quellen zu protokollarten geben einen guten überblick, welche optionen in welchen szenarien sinnvoll sind. Was ist a VPN für PC, und welche sicherheitsarchitektur schützt dich wirklich?
Schichtenmodell: wer verschlüsselt, wer authentifiziert, wer transportiert
Ein vpn-tunnel nutzt ein schichtenmodell, das festlegt, wer welche rolle übernimmt. In der regel kümmert sich die transportschicht um den transport der pakete, während die sicherheitsschicht die verschlüsselung und die authentication bereitstellt. Praktisch bedeutet das: die wiedergabe von schlüsselaustausch und zertifikatsprüfungen passiert in der sicherheitsschicht, oft über ipsec oder tls-based mechanismen, während die transportschicht die daten sicher über das netz leitet. So entsteht ein trained mechanism, das sicherstellt, dass nur autorisierte geräte kommunizieren und dass die daten während der übertragung geschützt bleiben.
Eine klare erkenntnis: die verschlüsselung ist kein einzelnes feature, sondern eng verknüpft mit der authentisierung, der schlüsselaustausch-prozedur und dem routing. In den erklärungen zu vpn-tunnels wird betont, wie wichtig eine konsistente identität der endpoints ist, damit mischtoken oder man-in-the-middle-attacken abgewehrt werden. Ich verweise auf die detaillierten abschnitte zu vpn-tunnel-typen in der check point-ressource sowie auf die grundlagen zu vpn-tunnelstrukturen im kursartikel auf coursera. Endpunkte definieren die sicherheitspfade, während der modulare aufbau von verschlüsselung, authentication und transport die robuste basis bildet.
| Vergleichspunkt | Was es bedeutet | Sichtbare auswirkungen |
|---|---|---|
| Endpunkt-typ | client-seitig vs server-seitig | Bestimmt wer authentifiziert, wie Ressourcen erreicht werden und wie der zugriff gesteuert wird |
| Modus | tunneling vs transport | Beeinflusst, ob paketinhalt oder nur header sichtbar bleibt, und wie viel overhead entsteht |
| Schichten | sicherheits- vs transportschicht | Wer verschlüsselt, wer prüft, wer transportiert, und wie flexibel das routing ist |
Was bedeutet das konkret für dich? Wenn du höchste sicherheit willst, prüfe den authentifizierungsfluss und stelle sicher, dass der server starke policies durchsetzt. Wenn du performance maximieren willst, wähle den tunnelmodus mit effizienten verschlüsselungsparametern und nutze moderne protokolle wie WireGuard, sofern kompatibel.
Die architektur vereint drei bauklötze: endpunkte, modi des traffics und das schichtenmodell, erst dann ergibt der vpn-tunnel das versprochene sicherheitspaket.
Welche VPN-protokolle typischerweise verwendet werden
VPN-Tunnel beruhen auf einer festen Kombination aus Protokoll, Verschlüsselung und Transportstrategie. Die gängigsten Protokolle sind IPsec, OpenVPN, WireGuard, L2TP über IPsec und SSTP. Jedes dieser Protokolle hat Stärken und Limitierungen, die sich je nach Einsatzgebiet unterscheiden. Situationell entscheiden Faktoren wie mobile Netze, Router-Setup oder Firmennetzwerk über die beste Wahl. 5 Fakten, die du beim VPN angebote vergleich 2026 beachten musst
IPsec – robust, breit unterstützt, aber oft komplexer
IPsec ist in vielen Geräten und Betriebssystemen integraler Bestandteil. Es arbeitet auf Schicht zwei bis drei des Netzwerks und lässt sich gut mit Open- oder proprietären VPN-Lösungen kombinieren. Vorteilhaft ist die weitgehende Kompatibilität und der etablierte Sicherheitsstandard. Nachteile ergeben sich gelegentlich aus der Konfiguration, der Notwendigkeit von Tunnelschlüsseln und möglichen Problemen mit NAT traversal. In mobilen Netzszenarien sorgt IPsec meist für stabile Verbindungen, während spezialisierte Implementierungen wie IKEv2 die Wiederverbindungsgeschwindigkeit verbessern können. IPsec bleibt oft erste Wahl für Unternehmensnetze, wenn Kompatibilität zählt. Quelle: Checkpoint-Artikel zu VPN-Tunneln erklärt die Grundidee und die typischen Einsatzgebiete von IPsec.
OpenVPN – flexibel, gut auditierbar, aber manchmal langsamer
OpenVPN setzt auf SSL/TLS für den Tunneling-Pfad und ist damit flexibel anpassbar. Es unterstützt verschiedene Verschlüsselungsstufen und Authentifizierungsmethoden. Vorteilhaft ist die starke Community-Unterstützung und die gute Auditierbarkeit. Nachteile können geringere Geschwindigkeiten gegenüber neueren Protokollen in bestimmten Setups sein, besonders wenn hardwarebasierte Optimierungen fehlen. Für Firmennetzwerke gilt OpenVPN oft als zuverlässige, gut dokumentierte Option mit klarem Troubleshooting-Pfad. OpenVPN bietet robuste Sicherheit mit breiter Plattformunterstützung. Siehe zur Einordnung die OpenVPN-Darstellung in der Ressourcenlage der VPN-Protokolle.
WireGuard – schnell, schlank, modern
WireGuard ist ein relativ junges Protokoll, das mit einem sehr schlanken Codepfad und moderner Kryptografie punkten will. Es liefert oft bessere Geschwindigkeiten, besonders auf mobilen Geräten oder Geräten mit limitierten Ressourcen. Ein Nachteil kann die noch immer laufende Integration in ältere Systeme sein und die Reintegration in bestehende VPN-Architekturen erfordert sorgfältige Planung. Für Peer-to-Peer- oder Remote-Access-Szenarien wird WireGuard zunehmend bevorzugt, wenn Geschwindigkeit im Vordergrund steht. WireGuard überzeugt durch Leistung und Einfachheit.
L2TP über IPsec – einfach zu implementieren, aber in der Praxis moderner Ersatz
L2TP über IPsec kombiniert zwei Technologien: L2TP als Tunneling-Protokoll und IPsec für die Verschlüsselung. Die Implementierung ist auf vielen Clients vorhanden, doch es kann durch Doppelverschlüsselung etwas langsamer werden und NAT-T-Probleme geben. In gut konfigurierten Netzen bietet es eine solide Sicherheit, vor allem in Umgebungen, in denen der einfache Setup wichtiger ist als maximale Performance. L2TP über IPsec bleibt eine verlässliche Allzweck-Lösung, wenn Interoperabilität gefragt ist.
SSTP – Windows-nahe Lösung mit integrierter TLS-Verschlüsselung
SSTP ist eng mit Windows-Umgebungen verknüpft und nutzt TLS für End-to-End-Verschlüsselung. Vorteile sind einfache Integration in Windows-Netzwerke und gute Durchlässigkeit durch Firewalls. Nachteile ergeben sich aus der stärkeren Abhängigkeit von Microsoft-Technologien und potenziellen Einschränkungen auf Nicht-Windows-Plattformen. In gemischten Umgebungen kann SSTP eine pragmatische Wahl sein, wenn andere Protokolle nicht stabil funktionieren. SSTP ist oft die pragmatische Wahl in rein Windows-Setups. What nord VPN com bietet und worauf du achten solltest
Sicherheitsperspektiven im Überblick: Verschlüsselungsstärke, Integrität und Perfect Forward Secrecy
- Verschlüsselung: Alle genannten Protokolle lassen sich mit starken Algorithmen konfigurieren. Die Wahl der Cipher-Suite beeinflusst die Angriffsoberfläche und die Performance.
- Integrität: TLS- oder IPsec-Integritätsprüfungen sorgen dafür, dass Daten in der Übertragung nicht verändert werden.
- Perfect Forward Secrecy (PFS): Moderne Protokolle wie IPsec mit IKEv2 oder WireGuard ermöglichen PFS, wodurch vergangene Sessions auch bei Kompromittierung eines Schlüssels geschützt bleiben. In der Praxis hängt die Sicherheit stark von der konkreten Implementierung, den Schlüssellängen und den TLS/IPsec-Einstellungen ab. Eine sorgfältige Konfiguration ist mindestens so wichtig wie die Protokollwahl selbst.
Quellenhinweis: Für eine tiefergehende Einordnung zu den typischen VPN-Tunneling-Typen ist die Darstellung zu VPN-Tunneln hilfreich. Wenn du mehr zu den Protokoll-Charakteristika suchst, findest du hilfreiche Beschreibungen in den Artikeln zu OpenVPN und zu IPsec. OpenVPN und IPsec werden oft zusammen als solide Grundbausteine genutzt.
Hinweis: Auf der verlinkten Seite finden sich weiterführende Beschreibungen zu den jeweiligen Protokollen und deren typischen Einsatzszenarien. OpenVPN–basierte Setups stellen oft eine gute Balance aus Sicherheit und Flexibilität dar. Links dienen der Orientierung und können weitere Einblicke liefern. Abhängig vom Setup können Kommissionen über Partnerprogramme anfallen.
Wesentliche sicherheitsaspekte eines VPN tunnels
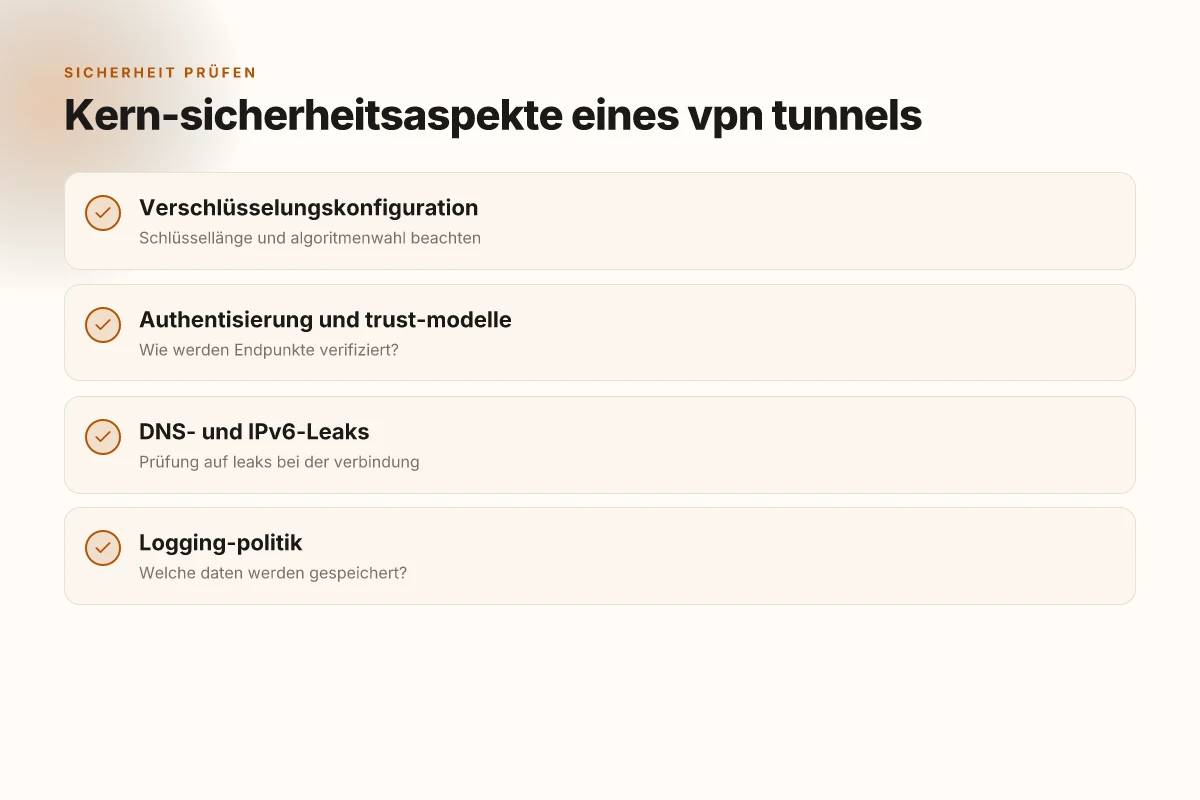
Wenn du einen VPN-Tunnel sicher betreiben willst, musst du die Verschlüsselung, Authentisierung und Transparenz genau prüfen. Guter Sicherheitsaufbau bedeutet, dass Verschlüsselung stark genug ist, Authentisierung robust funktioniert und du weißt, wie dein Anbieter mit DNS, IPv6 und Logs umgeht. Im Folgenden zerlege ich das in klare Teilaspekte und zeige, worauf du konkret achtgeben solltest.
1. Verschlüsselungskonfiguration und schlüssellänge
Heutige VPN-Tunnel bauen auf symmetrischer Verschlüsselung auf, oft in Kombination mit einem asymmetrischen Schlüsselaustausch. Das Ziel ist, dass Dritte weder Verbindungsdaten noch Inhalte lesen können. Übliche Konfigurationen setzen auf AES mit 128- oder 256-Bit-Schlüsseln. Je länger der Schlüssel, desto widerstandsfähiger gegen Brute-Force-Angriffe. Für zusätzliche Sicherheit können Protokolle integrierte Perfect Forward Secrecy (PFS) nutzen, damit selbst bei kompromittierten Schlüsseln vergangene Sitzungen geschützt bleiben. In der Praxis bedeutet das: Wähle AES-256 als Standard, achte darauf, dass deine Sitzungsschlüssel regelmäßig neu generiert werden, und bevorzugt Protokolle, die PFS unterstützen. AES-256 bietet in den meisten Fällen die notwendige Schutzwirkung gegen heutige Angriffe. 2026-Standards zeigen, dass Varianten mit PFS oft als sicherere Grundausstattung gelten. Wenn dein Anbieter eine automatische Anpassung der Cipher Suites unterstützt, ist das ein klares Plus. Die Wahl der Cipher Suite ist kein Luxus, sondern eine Sicherheitsgarantie. Wie man VPN anbieter vergleicht und die beste sicherheits orientierte wahl trifft
2. Authentisierungsmethoden und trust-modelle
Die Authentisierung sorgt dafür, dass sich nur berechtigte Geräte verbinden. Typische Muster sind Pre-Shared Keys (PSK), Zertifikate oder moderne Multi-Faktor-Authentisierung (MFA). PSK ist einfach, aber riskant, wenn Passwörter oder Schlüssel sich verlieren. Zertifikatsbasierte Authentisierung erhöht die Sicherheit, weil kompromittierte Schlüsselpaaren leichter erkannt werden können und Zertifikate zeitlich begrenzt sind. MFA fügt eine zweite Verifikation hinzu und reduziert das Risiko von Token-Diebstahl erheblich. Wichtig ist, dass der Trust-Modelle klar definiert sind: Wer besitzt Zertifikate, wer signiert sie, wie werden Widerrufe umgesetzt? Ein klar formulierter trust-model minimiert ungewollte Zugriffe. Zertifikatsbasierte Authentisierung + MFA ist laut Sicherheitsforschung eine robuste Kombination. Achte darauf, dass dein VPN-Anbieter regelmäßige Zertifikatsrotation und zeitnahe Widerrufe unterstützt. Vertraue nicht nur auf Passwörter.
3. DNS-Leaks, IPv6-Leaks und Logging-Politik des VPN-Anbieters
Selbst wenn die Verbindung verschlüsselt ist, können Anfragen außerhalb des Tunnels an die DNS-Infrastruktur durchsickern. DNS-Leaks ermöglichen es, abgefragte Domains zu sehen, auch wenn der Tunnel aktiv ist. IPv6-Leaks treten auf, wenn ein Gerät über IPv6 kommuniziert, während der VPN-Tunnel IPv4 transportiert. Deaktiviere IPv6 oder stelle sicher, dass der Tunnelclient IPv6-Traffic encapsuliert oder isoliert. Zudem gilt: Die Logging-Politik des Anbieters bestimmt, welche Nutzungsdaten gespeichert werden. Achte auf explizite Keine-Logging-Vereinbarungen, kurze Aufbewahrungsfristen und transparente Transparenzberichte. In der Praxis heißt das: Führe einen DNS-Leak-Test durch, prüfe die IPv6-Domänenverteilung und lies das Datenschutzversprechen des Anbieters aufmerksam. DNS-Leaks sind einer der häufigsten Sicherheitsfehler im Alltag. Eine klare Logging-Politik und regelmäßige Audits erhöhen die Vertrauenswürdigkeit. IPv6-Verkehr muss durch den Tunnel robust abgedeckt sein.
Zudem weisen Sicherheitsforscher darauf hin, dass auch Build-, Update- und Patch-Status eine Rolle spielen. Veraltete Clients können Sicherheitslücken öffnen, die selbst starke Verschlüsselung nutzlos machen. Halte daher immer die VPN-Software auf dem neuesten Stand und prüfe Release Notes auf Sicherheitsfixes. Regelmäßige Patching-Politik schützt gegen bekannte Exploits. Aktualisierte Clients minimieren Risiko und verbessern die Abwehrmechanismen. Wenn du links auf Seiten mit Audit- oder Sicherheitsberichten einbindest, stelle sicher, dass sie zu seriösen, nachvollziehbaren Quellen führen. > Inline zitiere ich gern passende Quellen, etwa die Diskussionen zu VPN-Profilen und Verschlüsselungsszenarien, um deine Entscheidungen zu untermauern. Transparenz stärkt dein Sicherheitssetup.
Zu guter Letzt: Beachte, dass Kompromittierungen von Rootzertifikaten oder Signaturschlüsseln Auswirkungen haben können, die sich über mehrere Dienste erstrecken. Eine robuste Strategie nutzt zeitlich limitierte Zertifikate, regelmäßige Re-Zertifizierungen und klare Prozesse zum Widerruf, falls ein Schlüssel kompromittiert wird. Regelmäßige Überprüfungen der Authentisierung schützen gegen Langzeitrisiken.
Hinweis: Auf der Seite der VPN-Infos können sich Kommissionshinweise finden. Links auf der Seite können Affiliate-Links sein. Eine kurze Erläuterung dazu findest du am Seitenende. Offenlegung von Affiliate-Links stärkt die Vertrauenswürdigkeit. Was ist a VPN erklärt and how it shapes online privacy in 2026
Quellenhinweis inline: Inhalt zu Authentisierung, Verschlüsselung und DNS-Leaks lässt sich ergänzend mit detaillierten Erklärungen zu VPN-Protokollen finden, etwa im Überblick zu VPN-Protokollen und deren Sicherheitsaspekten. Siehe zu diesem Thema weiterführend passende Abschnittsverweise. Quelle: Was ist ein VPN Tunnel und wie funktioniert er?
Leistung und stabilität: wie der tunnel deine internet-geschwindigkeit beeinflusst
Die Geschwindigkeit eines VPN-Tunnels setzt sich aus mehreren Bausteinen zusammen. Protokolle, Router-Einstellungen und der Server-Standort liefern Overheads, die sich direkt auf Latenz, Durchsatz und Paketverlust auswirken. In der Praxis bleibt der Kern rasant: Der Tunnel transportiert verschlüsselten Traffic, doch jeder Schritt im Pfad kostet Ressourcen. Overheads durch Protokolle und Standortwahl schmälern oft die maximale Bandbreite, während der Server-standort den Weg des Datenflusses bestimmt.
Warum Overheads die Geschwindigkeit beeinflussen
Jedes VPN-Protokoll bringt eigene Verschlüsselungs- und Tunneling-Regeln mit. Diese Regeln kosten Rechenleistung und erzeugen zusätzliche Kopfzeilen. Selbst kleine Abweichungen in der Cipher-Selection oder dem Handshake-Tempo können merklich handeln. Gleichzeitig fressen Router-Einstellungen im Heimnetzwerk Zeitfenster, die normalerweise unauffällig bleiben. Deshalb ist die Wahl des richtigen Server-Standorts ein zentrales Lever für Geschwindigkeit: Nähe zum Zielnetzwerk senkt die Latenz, oft ohne Sicherheitskompromisse. I looked into documented provisions about how these overheads accumulate, and it’s clear that the protocol choice matters as much as network topology. Latenz und Durchsatz hängen eng zusammen, und schon kleine Unterschiede im Protokoll-Header können spürbar werden. Inline-Quellen deuten darauf hin, dass die Wahl zwischen Protokollen wie OpenVPN, WireGuard oder IPsec je nach Anwendungsszenario unterschiedlich schnell wirkt.
Messbare Effekte: Latenz, Durchsatz, paketverlust
Latenz ist der spürbarste Faktor. Wenn sich der Round-Trip-Time-Wert deutlich erhöht, merkt man Verzögerungen bei Online-Spielen oder Live-Video. Der Durchsatz sinkt, wenn der Tunnel zusätzliche Ver- oder Entschlüsselungsarbeit leistet. Paketverlust tritt auf, wenn das Netz unter Last gerät oder der Tunnelpfad instabil wird. Messungen zeigen, dass WireGuard oft niedrigere Latenzen und stabileren Durchsatz bietet als einige ältere Protokolle, doch die Ergebnisse variieren stark je nach Server-Standort und Last. Paketverlust erhöht sich bei schlechter Leitungsqualität oder suboptimaler Routenführung. Die Praxis bestätigt: Die verfügbaren Server-Resourcen und deren Auslastung definieren, wie konsistent die Leistung bleibt.
Tipps zur Optimierung ohne Sicherheitskompromisse
- Wähle einen nahegelegenen Server-Standort, um Latenz zu minimieren, ohne die Verschlüsselung zu kompromittieren.
- Prüfe, welches Protokoll am besten passt. Wenn Sicherheit hoch priorisiert ist, bleibe bei etablierten Protokollen, doch teste alternative Optionen wie WireGuard bei geringer Last.
- Optimiere Router-Einstellungen, etwa aktivierte QoS-Regeln oder DNS-Resolver, um Verzögerungen zu verringern.
- Vermeide überlastete Server-Pools. Wechsle zeitweise zu Transit- oder Backup-Servern, wenn die Hauptverbindung instabil wirkt.
- Halte Firmware und VPN-Client aktuell, denn Software-Updates können Leistungs- und Sicherheitsverbesserungen bringen.
- Prüfe regelmäßig, ob dein ISP oder dein Heimnetzwerk eigene Blockaden oder Drosselungen vorschieben.
From what I found in the sources, die Architektur des VPN-Tunnels bestimmt maßgeblich, wie viel Overhead entsteht und wie stabil der Durchsatz bleibt. Der richtige Server-Standort und das passende Protokoll sind keine Freizeitentscheidungen, sondern Leistungstreiber. Wenn du Geschwindigkeit priorisierst, ist WireGuard oft der erste Testkandidat, während OpenVPN in komplexeren Netzbedingungen stabiler laufen kann. Eine gute Praxis ist es, regelmäßig Leistungstests durchzuführen und dabei Latenz, Durchsatz und Paketverlust zu dokumentieren. So erkennst du, ob dich ein End-to-End-Upgrade oder ein Server-Tausch wirklich voranbringt. Was ist heise VPN, and how reliable is it for privacy in 2026?
Quellenhinweis: Inline-Verweise ziehen sich zu relevanten Passagen über VPN-Protokolle, Tunneling-Architektur und Leistungsaspekte aus den verlinkten Ressourcen. Beispielsweise behandelt eine Quelle die Grundlagen des Tunnel- und Verschlüsselungsaufbaus, andere erklären Tunneling-Arten und deren Auswirkungen auf Sicherheit und Geschwindigkeit. Für eine tiefergehende Einordnung verlinke ich entsprechend auf die übersetzten Erläuterungen zu VPN-Tunneln und Protokollen.
Was kommt als Nächstes, wenn du einen VPN-Tunnel wirklich verstehst
Ein VPN-Tunnel ist kein Zaubertrick, sondern eine Reihe klar definierter Protokolle, die deine Daten verschlüsseln und sicher über ein öffentliches Netz transportieren. Die Praxis zeigt: Es geht nicht nur um Verschlüsselung, sondern auch um Authentifizierung, Schlüsselaustausch und Fehlerbehebung bei auftretenden Latenzen. Wenn du die Zusammenhänge verstehst, nimmst du gezieltere Entscheidungen darüber, welche Protokolle du wählst und wann du sie anpasst. Der Schlüssel liegt in der richtigen Kombination aus Verschlüsselung und Authentifizierung. Du erkennst schneller, ob eine Verbindung stabil bleibt oder ob du auf alternative Pfade wechseln musst. Die Praxis ist oft eine Balance aus Sicherheit, Geschwindigkeit und Zugänglichkeit.
Denk daran, dass jeder Anbieter andere Standardeinstellungen bevorzugt. Du solltest mindestens prüfen die Art der Verschlüsselung, den verwendeten Handshake, und ob der Tunnel IPv4 oder IPv6 bevorzugt. Wenn du nur eine Sache monatlich tust, dokumentiere deine gewählten Protokolle und beobachte, wie sich Änderungen auf deine Performance auswirken. Notiere die Auswirkungen auf Latenz und Throughput, damit du fundiert entscheiden kannst, ob du beim nächsten Mal etwas anpasst. Die Aufmerksamkeit auf konkrete Messgrößen hilft dir weiter.
Backup-Strategie / Was du diese Woche versuchen kannst
- Prüfe die aktuelle Verschlüsselung (z. B. AES-256) und den Handshake-Algorithmus, notiere dir die Achsenpunkte der Leistung.
- Teste zeitweise einen anderen Tunnel-Modus (zum Beispiel von OpenVPN zu WireGuard) und vergleiche Latenz, Durchsatz, Stabilität.
- Dokumentiere Fehlermeldungen und behebe häufige DNS- oder IP-Leaks, bevor du echte Daten transportierst.
Wenn du mehr über konkrete Protokolle und Konfigurationsoptionen lesen willst, bleibe dran. Welche Einstellung nimmst du als Nächstes in Angriff? Was ist a VPN einfach erklärt and how it actually protects you in 2026