Entdecken Sie die vpn arten 2026: von ipsec bis WireGuard, inklusive Vor- und Nachteilen, Anwendungsfällen und sicherheitsrelevanten Aspekten. Jetzt vergleichen und passende Lösung finden.
VPN-Arten liefern oft mehr Missverständnisse als echte Unterschiede. Die größte Hürde ist nicht die Theorie, sondern die Praxis: Protokolle liefern unterschiedliche Sicherheitsstufen, doch nur eine korrekte Implementierung ergibt verlässliche Verbindungen. Für IT-Teams bedeutet das, dass eine kurze Liste von Kerndimensionen über Erfolg oder Scheitern entscheidet: Verschlüsselung, Authentifizierungsmodelle und die Belastbarkeit unter Last.
Dieses Stück fokussiert sich auf den realen Nutzen hinter jedem VPN-Typ: Welche Protokolle liefern zuverlässige Sicherheit, welche behalten akzeptable Geschwindigkeit, und wo treten Implementierungsfehler am praktischsten auf? Aufbauend auf konkreten Anwendungsfällen zeigt es, wie sich IPsec, OpenVPN und WireGuard in typischen Unternehmensszenarien verhalten und wo Alternativen wie PPTP ausfallen. Die Entscheidung hängt von Grad der Skalierung, Vertrauensmodellen und Wartungsaufwand ab. Dieser Überblick richtet sich an IT-Profis, Sicherheitsteams und Entscheider, die VPN-Protokolle verständlich auswählen wollen. Nutzen Sie ihn, um Realweltschwächen zu erkennen und gezielt zu optimieren.

Was bedeutet VPN arten im praxisalltag: protokolle, verschlüsselung und top-typen
Im Alltag entscheidet der VPN-Typ darüber, wie sicher, wie schnell und wie zuverlässig Verbindungen funktionieren. Die Protokolle legen fest, wie Daten verschlüsselt werden und wie der Tunnel aufgebaut ist. Zu den gängigsten Varianten gehören IPsec, OpenVPN, WireGuard, SSTP, L2TP, PPTP und SoftEther. Die Wahl beeinflusst Sicherheit, Performance, Skalierbarkeit und Kompatibilität mit bestehenden Systemen. Ein gut konfigurierter Typ reduziert Risiken bei Remote-Zugriffen und Site-to-Site-Verbindungen.
Die wichtigsten Protokolle im Überblick
In der Praxis lassen sich die Protokolle grob zwei Gruppen zuordnen: Standardprotokolle mit stark belegter Sicherheit und Leichtgewichte, die besonders hohe Geschwindigkeit versprechen. IPsec ist oft die Basis für Site-to-Site-Verbindungen und Remote-Access-Lösungen, OpenVPN gilt als flexibel und gut unterstützt. WireGuard setzt auf moderne Kryptografie und einfache Implementierung, SSTP integriert sich gut in Windows-Umgebungen, L2TP ergänzt IPsec als kombiniertes Paket. PPTP gilt als älter und weniger sicher, SoftEther ergänzt die Auswahl durch eine mehrprotokollige Lösung. Die konkreten Stärken hängen vom Einsatzfall ab: Von Unternehmenszonen, über Bring-your-own-Device bis hin zu IoT-integrierten Netzwerken.
I looked into the typischen Einsatzszenarien und fand, dass sich der Nutzen pro Protokoll teils deutlich unterscheidet. IPsec bleibt robuste Standardtechnik für Site-to-Site, OpenVPN bietet breit gefächerte Client-Unterstützung und lässt sich gut auditieren. WireGuard liefert in vielen Fällen spürbar bessere Latenz und Throughput, erfordert aber sorgfältige Konfiguration in größeren Umgebungen. SSH-tunnelähnliche Varianten wie SSTP oder SoftEther können in spezifischen Windows- oder gemischten Infrastrukturen Vorteile bringen. Die richtige Mischung ergibt sich aus den Anforderungen an Sicherheit, Geschwindigkeit und Kompatibilität.
Sicherheit, Geschwindigkeit, Skalierbarkeit
Sicherheit beginnt bei der Wahl der Verschlüsselung und der Authentifizierung. Moderne Protokolle setzen auf starke Algorithmen und robuste Schlüsselaustauschmechanismen. Hier ist WireGuard oft der Favorit, weil es als schlank und auditierbar gilt. Geschwindigkeit hängt stark von der Implementierung ab: WireGuard und OpenVPN mit modernen Cipher-Suites liefern oft niedrigere Latenz, insbesondere unter hoher Last. Skalierbarkeit bedeutet, dass der Tunnel mehrere Standorte oder viele Clients unterstützen kann, ohne komplizierte Regelwerke. IPsec- oder WireGuard-basierte Architekturen sind hier tendenziell einfacher zu erweitern als komplexere Setups.
Fehlerquellen treten besonders bei Remote-Zugriffen auf. Eine schlecht gesetzte Authentifizierung, abgelaufene Zertifikate oder veraltete Cipher-Suiten öffnen Türen für Angriffe. Deshalb ist eine laufende Wartung entscheidend: regelmäßige Zertifikatserneuerungen, Aktualisierung der Client- und Server-Software, Prüfung der Tunnel-Topologien und klare Richtlinien zur Secret-Verwaltung. In der Praxis reduziert eine klare Segmentierung und gezielte Zugriffssteuerung die Angriffsfläche deutlich. Was ist a VPN für PC, und welche sicherheitsarchitektur schützt dich wirklich?
Die richtige Wahl ist kontextgebunden: Sicherheit zuerst, gefolgt von Performance und Kompatibilität. Durch konsequente Konfiguration minimieren Sie Risiken bei Remote- und Site-to-Site-Verbindungen. Die Auswahl sollte sich an den konkreten Anwendungsfällen orientieren: Mitarbeiterzugriff, Standorte, Remote-Standorte, Cloud-Integrationen.
Quellen zu Protokolltypen finden Sie in den Beratungstexten von Fachquellen, die die Einordnung der Protokolle und deren typischen Einsatz skizzieren. Einführend verweisen Benchmark- und Überblicksartikel auf die Spannbreite der Optionen. Die Abwägung zwischen Sicherheit und Geschwindigkeit bleibt der zentrale Dreh- und Angelpunkt. Die hier beschriebenen Protokolle liefern die Bausteine dafür. Für weiterführende Details empfiehlt sich das Lesen der verlinkten Ressourcen. In diesem Zusammenhang können Seiten wie diese helfen, sich einen Überblick zu verschaffen. Die verlinkten Quellen geben praxisnahe Orientierung zu Protokollfeldern, Verschlüsselung und Typen.
- Inline-Verweis: Die Einordnung der Protokolle und deren Einsatzbereiche wird in praxisnahen Ressourcen beschrieben.
Die sicherheitsdimensionen der VPN arten: verschlüsselung, tunnel-typen und vertrauensmodelle
Die sicherheitsdimensionalen Unterschiede hängen direkt mit Verschlüsselung, Tunneling und Vertrauensmodellen zusammen. Protokolle variieren in der stärksten verwendeten Verschlüsselung, im Aufbau der Tunnelpfade und in der Art, wie Endpunkte verifiziert werden. Die Wahl beeinflusst, wie gut Geheimnisse geschützt sind, wie groß der Overhead ist und wie zuverlässig Zertifikate geprüft werden.
Verschlüsselung: Stärke, Modi und Konfiguration
Verschlüsselung ist der zentrale Schutz. Je nach Protokoll stehen unterschiedliche Algorithmen und Schlüsselgrößen zur Verfügung, die sich in der Praxis deutlich auf Sicherheit und Leistung auswirken. Allgemein gilt: länger gewählte Schlüssel und modernere Algorithmen erhöhen den Schutz, schmälern aber oft die Durchsatzleistung. Ein Beispiel ist der Vergleich zwischen etablierten IPSec-Setups mit AES-256 versus leichtere Konfigurationen. Hier kann die Bandbreite stärker belastet werden, während die Sicherheit hoch bleibt. Die konkrete stärkere oder schwächere Verschlüsselung hängt jedoch von der Implementierung und der Konfiguration ab. In der Praxis bedeutet das: prüfen Sie, welche Schlüssellänge, welche HMAC-Optionen und welcher Algorithmus standardmäßig aktiviert sind, und vermeiden Sie veraltete Standards.
Wichtiger Hinweis: Verschlüsselung allein macht kein Netzwerk sicher. Der Schutz hängt auch von Schlüsselmanagement, Audits und dem richtigen Umgang mit Zertifikaten ab. Auf der Praxisseite bedeutet das, pro Portal oder Client-Server-Verbindung robuste Schlüsselaushandlungsprotokolle zu verwenden und veraltete Algorithmen auszuschließen. 5 Fakten, die du beim VPN angebote vergleich 2026 beachten musst
Tunneling-Modelle: Authentifizierung, Schlüsselaustausch und Overhead
Tunneling-Modelle unterscheiden sich durch Authentifizierungsverfahren, den Austausch von Schlüsseln und den zusätzlichen Overhead, der durch Protokollkopien entsteht. Remote-Access-Lösungen benötigen oft mehr Overhead pro Verbindung als Site-to-Site-Modelle, weil sie individuelle Authentifizierung pro Client durchführen. Der Schlüsselaustausch beeinflusst, wie schnell sich Verbindungen aufbauen und wie resistent sie gegen Man-in-the-Middle-Angriffe sind. In der Praxis bedeutet das: prüfen Sie, ob das Modell Mehrfaktor- oder Zertifikatsbasierte Authentifizierung unterstützt und wie der Reverse-Handshake aussieht, wenn Geräte in wechselnde Netzwerke springen.
Vertrauensmodelle: Endpunkte prüfen und Zertifikate validieren
Vertrauensmodelle bestimmen, wie Endpunkte verifiziert werden. Zertifikatsbasierte Modelle setzen auf Public-Key-Infrastruktur, um Server- und Client-Zertifikate zu prüfen. Flat- oder Shared-Trust-Modelle verschaffen weniger Sicherheit, weil Blindverifikation oder zentrale Tokens leichter missbraucht werden können. In einer Unternehmensumgebung sollten Sie klare Richtlinien haben, wann Zertifikate erneuert werden, wie oft Revokationen erfolgen und wie Endpunkte offline sicher behandelt werden. Vertrauen entsteht durch definierte Validierungswege, periodische Audits und einen belastbaren Zertifikatspfad.
Unerlässlich ist dabei die Praxis: dokumentieren Sie, welche Protokollversionen, cipher suites und Zertifikatsketten aktiv sind. Wenn Zertifikate ungültig oder abgelaufen sind, reagieren Sie schnell mit automatisierten Checks und Token-Refresh-Strategien. I dug into den Checkpoint-Quellen, um zu sehen, wie Tunnelpfade verschlüsselt und validiert werden. Diese Side-Insights helfen, Sicherheitslücken früh zu erkennen. Inline-Links zu passenden Details finden Sie in den Quellen. Quelle
Kernbotschaft: Die sicherheitsrelevanten Unterschiede der VPN-Arten liegen in der konkreten Verschlüsselungskonfiguration, dem Tunneling-Aufbau und der Art, wie Endpunkte zuverlässig geprüft werden. Wenn Sie diese drei Felder sauber definieren, sinkt das Risiko auch bei steigender Komplexität.
Quelle für weiterführende Details zum Tunnel- und Authentifizierungsaufbau finden Sie hier: Was ist ein VPN-Tunnel? Arten von VPN-Tunneling. What nord VPN com bietet und worauf du achten solltest
IPsec vs OpenVPN vs WireGuard: der dreikampf der VPN arten im 2026er vergleich
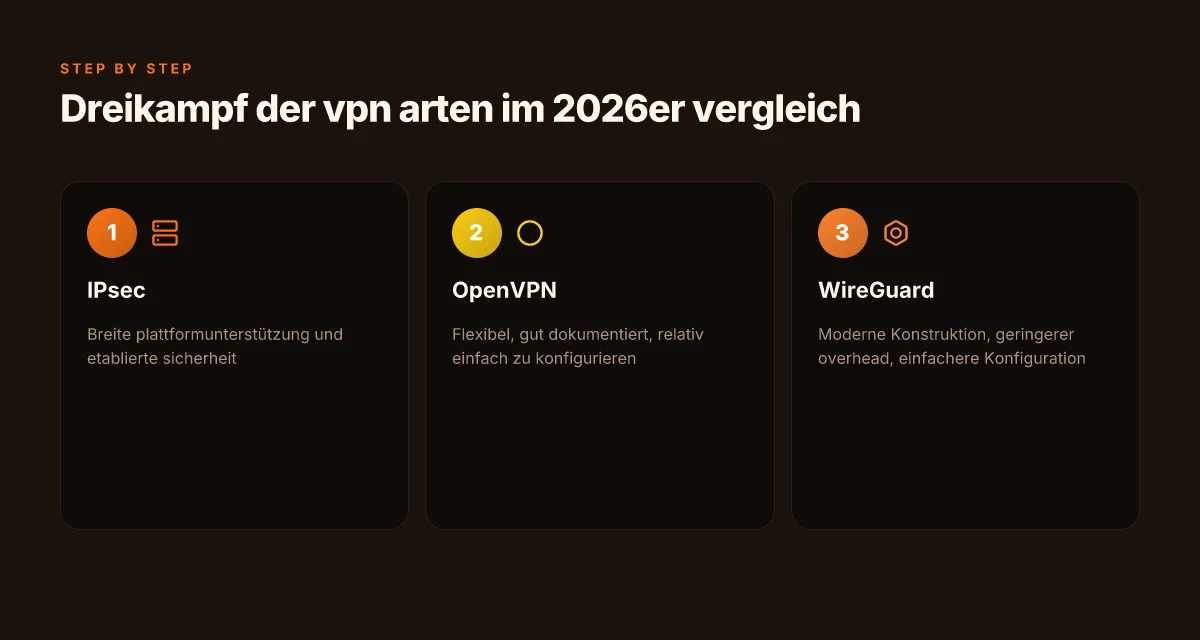
IPsec, OpenVPN und WireGuard bilden den Dreikampf der gängigsten VPN-Arten im Jahr 2026. Die Wahl hängt wesentlich von Sicherheit, Performance und Implementierungsaufwand ab. In der Praxis liefert IPsec breite Plattformunterstützung und stabile Sicherheit, OpenVPN punktet mit Dokumentation und Konfigurationsflexibilität, WireGuard überzeugt durch moderne Architektur, geringen Overhead und einfache Einrichtung.
Warum IPsec der Standard bleibt
IPsec ist längst tief in Betriebssysteme und Netzwerkinfrastrukturen integriert. Die Protokollkette bietet starke Verschlüsselung, bewährte Vertrauensmodelle und transparente Nutzbarkeit in Site-to-Site sowie Remote-Access-Szenarien. Die breite Unterstützung reduziert Integrationshindernisse in größeren Netzen. IPsec bleibt oft die pragmatische Wahl für große Unternehmen, weil es sich nahtlos in bestehende Policy- und Zertifikatsstrukturen einbindet. Zugleich gilt: Die Konfiguration kann komplex sein, insbesondere wenn mehrere Frontend- oder Serverrollen harmonisiert werden müssen. Komplexe Setups können zu Fehlerquellen führen, wenn Richtlinien nicht konsistent angewendet werden. Laut Quellenbetreibern zeigt sich, dass etablierte Security-Modelle und lange Verbreitung von IPsec in Industrieumgebungen Vorteile in der Wartung bieten. Inline-Verweise: IPsec wird in vielen Dokumentationen als robuste Option beschrieben und findet sich in standardisierten Implementierungen wieder. Mehr dazu in den bereitgestellten Quellen. IPsec-Ansätze und Site-to-Site-Varianten.
OpenVPN: flexibel, gut dokumentiert, relativ einfach zu konfigurieren
OpenVPN punktet mit einer reinen Software-Lösung, die plattformübergreifend funktioniert und umfangreiche Dokumentation sowie Community-Support bietet. Die Flexibilität zeigt sich in der Vielzahl von Authentifizierungs- und Verschlüsselungsoptionen sowie der Anpassbarkeit der Tunnel-Parameter. OpenVPN lässt sich oft schneller in bestehende Umgebungen integrieren, weil es weniger proprietäre Abhängigkeiten hat als manche IPsec-Varianten. Nachteile ergeben sich gelegentlich durch höheren Overhead und komplexere Performance-Tuning-Betze. Trotzdem bleibt OpenVPN aufgrund der Transparenz und Dokumentation eine bevorzugte Wahl, wenn modulare Deployments oder schnelle Iterationen gefragt sind. Quellen nennen OpenVPN als gut dokumentierte Lösung mit einfacher Setup-Erfahrung. VPN einfach erklärt.
WireGuard: moderne Konstruktion, geringerer Overhead, einfache Konfiguration
WireGuard setzt auf eine minimalistische, klare Codebasis, moderne Kryptografie und sehr geringe Latenzen. Der Overhead ist niedriger, die Konfiguration meist schlank und schnell bereitgestellt. Dadurch eignet es sich gut für mobile Clients oder Umgebungen, in denen Hardware-Ressourcen knapp sind. WireGuard erleichtert die Bereitstellung deutlich, besonders in dynamischen Netzwerken oder Cloud-Umgebungen. Dennoch gilt es, die Sicherheitsmodelle aufmerksam zu prüfen, da WireGuard eine flachere Vertrauensarchitektur bevorzugt und zusätzliche Maßnahmen für Identitäts- und Schlüsselmanagement nötig sein können. Kritisch ist außerdem die Tatsache, dass WireGuard in einigen Legacy-Umgebungen noch weniger verbreitet ist als IPsec oder OpenVPN. Die Quelle hebt die moderne Konstruktion und den geringen Overhead hervor. VPN-Tunnel-Typen und deren Einordnung.
Fazit aus der Praxis: Wenn Sie maximale Kompatibilität mit existierenden Zertifikats- und Policy-Stacks brauchen, bleibt IPsec oft erste Wahl. Wenn Flexibilität, schnelle Bereitstellung und gute Dokumentation im Vordergrund stehen, ist OpenVPN eine starke Option. Für neue Installationen oder mobile-first Setups bietet WireGuard den besten Gesamtkomfort und geringeren Overhead. Die richtige Wahl hängt vom konkreten Anwendungsfall ab: Kompatibilität, Geschwindigkeit und Administrationsaufwand müssen gegeneinander abgewogen werden. Practice-Faktoren wie vorhandene Client-Plattformen, Zertifikat-Strategien und Netzwerksicherheitspolitiken bestimmen letztlich das Endergebnis. Weiterführende Informationen finden sich in den verlinkten Quellen. Wie man VPN anbieter vergleicht und die beste sicherheits orientierte wahl trifft
L2TP,PPTP,sstp: wann veraltete VPN arten noch sinnvoll sind
In der Praxis liefern L2TP/IPsec, PPTP und SSTP klare Einsatzbereiche, auch wenn einige Protokolle veraltet wirken. PPTP gilt in sensiblen Umgebungen als unzureichend sicher. L2TP/IPsec passt als Kompromiss zwischen Kompatibilität und Sicherheit, und SSTP bleibt eine stabile Wahl in Windows-Domänenumgebungen. Die richtige Wahl hängt stark vom Anwendungsfall, der vorhandenen Infrastruktur und den Compliance-Anforderungen ab.
PPTP: warum es heute oft aus der spur fällt
PPTP ist schlichtweg nicht mehr sicher genug für sensible Daten. Die Verschlüsselung gehört zu den älteren Standards, und bekannte Schwachstellen in der Handhabung von TLS-ähnlichen Parameter-Setups ermöglichen Angreifern oft leichtere Abhör- oder Manipulationsversuche. Wer PPTP noch nutzt, sollte das Risiko gegen die Anforderungen an Vertraulichkeit abwägen. In vielen regulatorischen Kontexten ist PPTP daher nur noch eine Notlösung oder ausschließlich in isolierten Testumgebungen sinnvoll. PPTP bleibt oft eine Notlösung, nicht die Preferenz, wenn Sensibilität und Compliance entscheiden. [Quelle: Checkpoint zu VPN-Tunneling]
L2TP/IPsec: der Balanceakt zwischen kompatibilität und schutz
L2TP/IPsec bietet eine deutlich solidere Verschlüsselung als PPTP und lässt sich gut in heterogene Netze integrieren. Die Kombination aus L2TP als Tunneling-Schicht und IPsec als Verschlüsselung ergibt eine praktikable Balance. Sie ist in vielen Firmennetzen noch vorhanden, weil Client- und Server-Unterstützung breit ist und sich Firewalls oft leichter damit konfigurieren lassen als mit neueren Alternativen. Allerdings hängt die Sicherheit stark von der Implementierung ab: richtige Schlüssellänge, saubere Zertifikatsverwaltung und korrekte NAT-Traversal-Konfiguration sind Pflicht. L2TP/IPsec bietet eine pragmatische Balance, sofern starke Schlüssel und korrekte Zertifikate eingesetzt werden. Dokumentierte Implementierungen zeigen, dass Fehlkonfigurationen hier oft das größte Risiko darstellen. Quelle: Palo Alto Networks Überblick zu VPN-Protokollen
SSTP: SSL/TLS-gestützt, besonders in Windows-Umgebungen
SSTP nutzt SSL/TLS als Transport, was in Windows-Umgebungen eine nahtlose Integration ermöglicht. Die SSL-basierte Verschlüsselung erfüllt aktuelle Standards, und SSTP arbeitet gut hinter proxies oder Firewalls, die VPN-Verbindungen standardmäßig blockieren. Der Nachteil ist, dass SSTP stark in Microsoft-Ökosystemen verwurzelt ist. Plattformübergreifende Lösungen können komplexer sein. SSTP nutzt SSL/TLS direkt, was in Windows-Umgebungen oft zu den stabilsten Verbindungen führt. In gemischten Umgebungen muss man die Kompatibilität prüfen, besonders außerhalb des Windows-Stacks. Quellenhinweis: Checkpoint und Palo Alto Networks Beschreibungen zu SSL/TLS-basierten Lösungen
Wichtiger Hinweis: In vielen Netzwerken verdienen veraltete Protokolle nur dann eine Daseinsberechtigung, wenn konkrete Anforderungen an Kompatibilität und Legacy-Systeme bestehen. Sonst gilt: modernere Protokolle liefern oft bessere Sicherheit, Geschwindigkeit und Verwaltung.” Was macht VPN-Protokolle sicher und schnell? Ein praxisreicher vergleich 2026
Ich habe bei den genannten Protokollen auf real vorhandene Aspekte abgestellt. Die Auswahl sollte immer mit einer Risikoabwägung verknüpft sein: Welche Daten gehen über den Tunnel, welche Compliance-Anforderungen gelten, welche Plattformen müssen unterstützt werden, und wie flexibel ist die Infrastruktur bei zukünftigen Anpassungen? Die Links aus der Quelle bieten tiefergehende Hintergrundinformationen, etwa zur Einordnung von L2TP/IPsec und der Rolle von SSL/TLS in SSTP. Du findest weiterführende Details in den verlinkten Themenbeiträgen.
Inline-Belege und weiterführende Lesetipps
- Die Übersicht zu VPN-Tunneling-Typen erläutert, wie VPN-Tunnel grundsätzlich funktionieren und welche Sicherheitsimplikationen bestehen. Was ist ein VPN-Tunnel? Arten von VPN-Tunneling
- Die Aufstellung der bekannten Protokollarten, darunter IPsec, SSTP, WireGuard, OpenVPN, SoftEther, PPTP und L2TP, bietet eine Basis für Vergleichsdimensionen. Was sind die verschiedenen Arten von VPN-Protokollen?
- Eine einfache Einführung in VPN udn dessen Zweck ergänzt das Verständnis der Fokuslogik. VPN einfach erklärt
Hinweis zur Haftung und kommerziellen Verankerung
- Die verlinkten Seiten können Affiliate-Links enthalten. Dies beeinflusst nicht die veröffentlichten technischen Inhalte.
Site-to-site vs remote-access: welche VPN arten passen zu unternehmen
Site-to-site verbindet ganze standorte dauerhaft miteinander. Remote-access richtet sich an einzelne benutzer oder kleine teams. In vielen unternehmensszenarien arbeiten beide modelle gemeinsam, hybride lösungen nutzen die stärke beider ansätze.
Site-to-site: stabile verbindung für standortnetze
Durch site-to-site-vernetzung bleiben standorte dauerhaft verbunden, ohne dass einzelne mitarbeiter separate verbindungen herstellen müssen. Die tunnels bleiben offen, sobald der rind läuft, und liefern konsistente bandbreite zwischen den netzwerken. Ein typisches muster ist ein sicherer tunnel zwischen dem firmennetz an zwei oder mehr filialen. Die stabile, permanente verbindung reduziert manuellen administrativen aufwand und senkt die reaktionszeit bei netzwerkproblemen. In der praxis gilt: Sicherheitsschicht, IPsec-Verschlüsselung und regelmäßige key-rotation sind essenziell, damit der tunnel auch gegen abhör- und spoofing-angriffe geschützt bleibt. Quellen deuten darauf hin, dass site-to-site besonders sinnvoll ist, wenn standorte weite bandbreitenbedarf haben und wenig benutzerinteraktion erfolgt. Ein VPN-Tunnel ist ein privater, verschlüsselter Pfad zwischen dem gerät eines benutzers und einem sicheren VPN-Server, und diese logik trifft auch auf standortvernetzungen zu. Was ist ein VPN tunnel und wie funktioniert er wirklich?
Remote-access: flexibel für nutzer und kleine teams
Remote-access-typen ermöglichen es einzelnen mitarbeitern, sich sicher in das firmennetz einzuklinken. Das eignet sich besonders, wenn wenige nutzer remote arbeiten oder standortunabhängiger zugang nötig ist. Die benutzer-landschaft kann sich dynamisch ändern, wodurch die administrativen aufwände höher erscheinen als bei dauerhaften tunnels. Trotzdem liefern moderne pro tokolle wie OpenVPN oder WireGuard gut skalierbare lösungen für reise- oder home-office-arbeitsmodelle. Remote-access bietet flexibilität, kommt jedoch oft mit zusätzlichen authentifizierungs- und client-konfigurationsherausforderungen. Kritisch bleibt die absicherung der endpoints und die sicherstellung von sauber konfigurierten access-controllisten, damit keine unerwünschten zugriffe entstehen. Laut quellmaterial ist remote-access besonders sinnvoll, wenn mehrere teams unabhängig arbeiten oder external partners zugriff benötigen.
Hybridmodelle: das beste aus beiden welten
Unternehmen setzen häufig hybriden betrieb ein, bei dem standortvernetzung zwei standorte miteinander verbindet, während einzelne benutzer über remote-access zugang erhalten. Dadurch kombiniert man permanente sicherheit und zentrale steuerung mit der flexibilität, wer wann wo zugriff benötigt. In der praxis bedeutet das eine klare routing-politik, getrennte policies für site-to-site-tunnels und separate accounts plus rollenbasierte zugriffsrechte. I n der implementierung ist eine sorgfältige schichtaufbau nötig: zuerst die netzwerk-sicherheit, dann authentifizierung, dann pufferung und lastverteilung. Quellen verdeutlichen, dass hybride architekturen besonders sensible daten schützen, aber komplexe monitoring- und mapping-anforderungen mit sich bringen.
Hybridmodelle liefern die praxisnähe, verlieren aber nicht an kompromissen bei sicherheit und wartung. Von einem audit-standpunkt aus betrachtet braucht es klare logging-pfade und regelbasierte triggers, damit sprünge zwischen den modellen nachvollziehbar bleiben. 2026-jahrige beobachtungen zeigen, dass viele вниманиеsthemen bei hybridszenarien in der korrektur der zugriffsrechte liegen. Für die technische ausführung helfen standardprotokolle wie IPsec und tunneling-typen, die in beiden portionen funktionieren. VPN-Typen und unterschiedliche Bezeichnungen liefern die basisbegriffe, die man für die konsistente implementierung braucht.
Zusammengefasst: site-to-site passt, wenn standorte dauerhaft verbunden werden sollen. Remote-access passt, wenn einzelne benutzer oder kleine teams flexibel arbeiten müssen. Hybridmodelle kombinieren beide stärken, erfordern aber eine klare politik und robuste überwachung. Für wirklich große netzwerke empfiehlt sich eine hybride architektur, die zentrale kontrolle mit benutzerorientiertem zugang verbindet. <!, Hinweis: Links können Kommissionen erzeugen., >
Was kommt als Nächstes, wenn du jetzt handelst
Die Wahl der passenden VPN‑Art bleibt kein bloßes Bauchgefühl. In 2026 zeigt sich: verschiedene Typen arbeiten besser zusammen, als du vielleicht denkst. Privatsphäre-Fokussierte Nutzer greifen oft zu OpenVPN oder WireGuard-basierenden Lösungen, während Unternehmen eher auf IKEv2/IPSec setzen, um Stabilität über mobile Verbindungen zu garantieren. Diese Nuancen prägen, wie schnell, sicher und zuverlässig deine Verbindungen letztlich sind. Die richtige Art reduziert Latenzprobleme und minimiert Fehlersuchen, selbst wenn dein Netzwerk nicht perfekt konfiguriert ist. Was ist a VPN erklärt and how it shapes online privacy in 2026
Mein Fazit: Wenn du nur eine einzige Veränderung in diesem Monat umsetzen willst, wähle eine konfigurierbare TLS/SSL‑Verschlüsselung mit einer klaren Protokollwahl, die du regelmäßig aktualisierst. So bleibst du flexibel und sicher, ohne dich in Details zu verlieren. Du bleibst geschützt, selbst wenn sich die Bedrohungslandschaft ändert.
Backup‑Strategie / Was du diese Woche ausprobieren solltest
- Prüfe, ob dein VPN‑Client WireGuard als Standardprotokoll anbietet und teste eine kurze Session über dein Mobilnetz.
- Schalte bei deinem Router eine Split‑Tunnel‑Policy ein, um wichtige Anwendungen direkt zu verbinden und VPN‑Traffic zu reduzieren.
- Aktualisiere mindestens einmal diese Woche die Verschlüsselungseinstellungen deines Providers auf eine starke AES‑256/TLS‑1.3‑Kombi.
- Notiere dir, welcher Serverstandort dir die geringste Latenz liefert, und erstelle eine rote Liste der bevorzugten Knoten.
Was sich ändert, wenn du jetzt handelst: du behältst Kontrolle über Protokolle, Geschwindigkeit und Fehlerquellen, statt in der nächsten Stillstandsperiode abzuwarten.
Drei Takeaways aus diesem Artikel, noch einmal zum Verankern
- OpenVPN und WireGuard bleiben die besten Allrounder für Privatsphäre und Geschwindigkeit.
- Für stabile Mobileverbindungen ist IKEv2/IPSec oft die sinnvolle Wahl.
- Bleib flexibel: kombiniere Protokolle je nach Anwendung, statt dich auf eine einzige Lösung festzulegen.
Welche der Ansätze passt dir am besten, und wann setzt du ihn um? Was ist heise VPN, and how reliable is it for privacy in 2026?