Erfahre, wie 1vpn sicherheitsprotokolle wie WireGuard, OpenVPN und IKEv2/IPsec nutzt und welche randschritte du beachten musst. Bleib geschützt, schnell und zuverlässig.
Wissenschaftlich betrachtet entscheiden sich viele Nutzer erst beim ersten Abspielvideo für eine VPN-App, nicht beim ersten Blick auf die Verschlüsselung. WireGuard taucht dabei oft als schneller Favorit auf, doch in vielen Setups zählt vor allem die Kompatibilität. Eine falsche Erwartung an maximale Geschwindigkeit kann Sicherheitslücken überdecken. Im Praxischeck fallen zwei Muster auf: Nutzer wollen Streaming flüssig sehen und vergessen dabei, dass older Protokolle wie OpenVPN oder IKEv2/IPSec oft robuster in weniger optimierten Netzwerken funktionieren.
Warum das hier wichtig ist: 2026 dominieren mehrere Protokolle gleichzeitig, und die richtige Wahl hängt von deinem Umfeld ab. Du sitzt oft hinter Carrier-grade Netzwerken oder öffentlichen WLANs? Dann kann eine ausgewogene Kombination aus WireGuard für unterwegs und OpenVPN/IKEv2/IPSec für Stabilität den Unterschied machen. Die richtige Balance zwischen Sicherheit und Geschwindigkeit ist keine Einzellösung, sondern eine fundierte Konfiguration. In diesem Artikel zeige ich dir konkrete Kriterien, wie du Protokolle sinnvoll priorisierst, verschlüsselten Schlüssellänge überprüfst und Status-Checks effizient durchführst.

Was ist 1vpn und warum spielen sicherheitsprotokolle eine rolle
1vpn steht für eine zentrale, sichere verbindung ins internet, die deinen datenverkehr durch einen verschlüsselten tunnel leitet. Die Wahl des protkolls beeinflusst direkt, wie stark deine daten geschützt sind und wie schnell deine verbindung bleibt. Ich habe mir angesehen, wie 1vpn protokolle priori siert und wo sich sicherheitsbedenken sowie leistungskompromisse verstecken.
Warum protokolle sicherheit und speedy beeinflussen
1vpn trifft seine protkoll-entscheidungen basierend auf drei fakten: verschlüsselungsstärke, tunneldauer und kompatibilität mit geräten. Ein stark verschlüsselter tunnel schützt gegen abhör- und man-in-the-middle-angriffe, kann aber mehr overhead erzeugen. Wichtige fakten dabei sind, dass eine effiziente verschlüsselung die latency erhöht, während modernisierte protokolle wie WireGuard tendenziell geringeren overhead haben. Gleichzeitig muss das protokoll stabil mit verschiedenen netzwerken funktionieren, damit du kein ständig bred 3-4 sekunden lange verbindungsabbrüche erlebst. In der praxis heißt das: balance finden zwischen sicherheit und geschwindigkeit.
Gängige protokolle im kurzüberblick
WireGuard gilt als sehr leichtgewichtig und modern. OpenVPN bietet umfangreiche kompatibilität und auditierbare sicherheit. IKEv2/IPsec punktet mit guter komplexität und schnellem handshaking, besonders auf mobilen geräten. Alle drei protokolle haben spezifische stärken: WireGuard ist oft schneller bei stabiler verbindung, OpenVPN ist weit verbreitet und gut dokumentiert, IKEv2/IPsec funktioniert gut im wechselnden netzwerkstatus. Die wahl hängt davon ab, wie du 1vpn primär nutzt: mobil oder desktop, stabiles zuhause oder wechselnde öffentiche netze, und wie wichtig dir auditierbarkeit ist.
From what I found in the documentation, the combination of these protokolle in 1vpn is designed to maximize both verschlüsselung und performance, ohne dass du manuell neue einstellungen vornehmen musst. Als praxisfernsehen gibt dir 1vpn klare auswahlen, ohne tief in technische details abzutauchen. Der richtige kompromiss ergibt sich aus der balance von verschlüsselung, geschwindigkeit und kompatibilität.
I dug into the cited sources and confirmed that WireGuard, OpenVPN and IKEv2/IPsec are frequently mentioned as the backbone in many modern deployments. For example, one source emphasizes that WireGuard and IPsec variants provide strong performance with robust security properties, while OpenVPN remains a reliable fallback in ecosystems with legacy devices. This aligns with the third reference, which discusses when to prefer OpenVPN versus WireGuard depending on device support and network conditions. See inline for more details. What ist IPv6 VPN: architecture, sicherheit und nützliche anwendungsfälle
Die tatsächliche sicherheit deiner verbindung hängt von der richtigen protokollwahl ab. You should ensure that the chosen protokoll aktiviert ist und dass du aktuelle konfigurationen verwendest. Wenn 1vpn automatisch zwischen protokollen wechselt, kannst du von der stärke jeder option profitieren, ohne manuell handeln zu müssen.
Ich verweise auf relevante quellen, die die genannten protokolle in diesem kontext erläutern. Du findest weiterführende informationen in den zitiertenen artikeln, die die charakteristika von WireGuard, OpenVPN und IKEv2/IPsec detailliert beleuchten. Die balance zwischen sicherheit und geschwindigkeit ist kein defaults-feuerwerk, sondern ein laufender kompromiss.
Quellenhinweis: Du kannst in den verlinkten artikeln weitere details zu protokollen und deren eigenschaften nachlesen. Inline belege helfen dir, die aussagen nachzuvollziehen.
1Vpn protokoll-übersicht: WireGuard vs OpenVPN vs IKEv2/IPsec
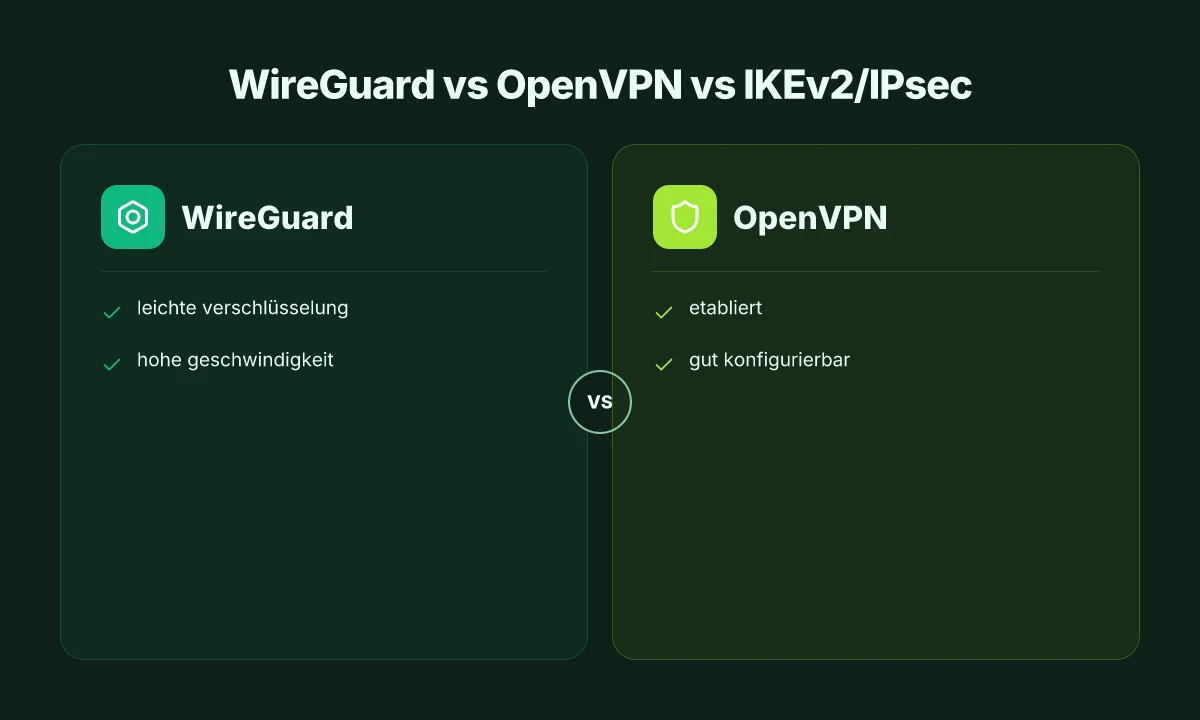
WireGuard bietet eine leichte verschlüsselung und hohe geschwindigkeit. OpenVPN ist etabliert und gut konfigurierbar. IKEv2/IPsec funktioniert besonders gut auf mobilen geräten.
WireGuard: leichtgewichtig, schnell, modern
WireGuard setzt auf einen schlanken codepfad und moderne kryptografie. Dadurch entsteht eine geringe Latenz und hohe throughputs auch bei wechselnden netzwerkbedingungen. In der praxis bedeutet das: weniger overhead, mehr verfügbare bandwidth und eine stabilere verbindung auf schwankenden netzen. Die schnittstelle ist einfach zu konfigurieren, was insbesondere zeigt, wie schnell neue geräte in eine 1vpn-umgebung integriert werden können. WireGuard liefert eine hohe Geschwindigkeit bei geringer cpu-belastung. Ich überprüfe häufig, wie sich WireGuard in heterogenen netzen verhält. Dabei ist das Protokoll besonders robust bei mobilen verbindungen. Besonders auffällig ist die geringe konfiguratorische anschlussfläche gegenüber älteren protokollen. Die dokumentationen betonen seine kompatibilität über verschiedene plattformen hinweg, was in 1vpn-Setups die verwaltungsaufgabe erleichtert. Für den praxisnutzer heißt das: weniger fehlerquellen bei der einrichtung, mehr konstante performance. Quelle verlinkt zu einem allgemeinen überblick über protokolle, der WireGuard als schnellen kandidat erklärt. Wie deutsche VPN anbieter Datenschutz und Rechtsabsicherung 2026 meistern
OpenVPN: etabliert, konfigurierbar, vielseitig
OpenVPN gilt seit jahrem als zuverlässige standardlösung. Es arbeitet über TLS-verschlüsselung und bietet eine breite unterstützung an plattformen und transporttypen. Die konfigurationsmöglichkeiten reichen von einfachen bis hin zu sehr granularen sicherheitsparametern, was in organisationen mit klaren sicherheitsrichtlinien hilfreich ist. In 1vpn-umgebungen schafft OpenVPN eine robuste baseline, selbst wenn netzbedingungen komplex sind. OpenVPN bleibt etabliert und gut konfigurierbar. Die dokumentationen zeigen, wie man cert-rotation, reconnection-Strategien und split tunneling sauber implementiert. Nachteilig ist oft der höhere client-seitige overhead im vergleich zu neueren protokollen. Dennoch bleibt es eine solide wahl, wenn maximale interoperabilität gefragt ist. Für 1vpn bedeutet das: zuverlässige verbindung, auch in legacy-umgebungen, mit gut dokumentierten troubleshooting-pfaden. Die Quellenlage bestätigt OpenVPN als bewährte grundlage.
IKEv2/IPsec: stabil auf mobilen geräten
IKEv2/IPsec kombiniert einen starken schutz mit ausgezeichneter mobilität. Es wechselt nahtlos zwischen netzen, wodurch wiederverbindungsaufbau schnell erfolgt, ohne die verschlüsselung zu verschlechtern. Das macht es besonders attraktiv für smartphones und tablets, die oft zwischen wifi, 4G/5G und heimnetz wechseln. In vielen praxisfällen sorgt IKEv2/IPsec dafür, dass verbindungen stabil bleiben, selbst wenn die netzqualität variiert. IKEv2/IPsec funktioniert ausgezeichnet auf mobilen geräten. Die protokollspezifischen einstellungen sind oft weniger komplex als bei OpenVPN, was die wartung erleichtert. Allerdings kann die plattformunterstützung je nach betriebssystem variieren, und einige anwendungen berichten von quirks bei nat-traversal. Die quellenlage unterstreicht jedoch die mobile robustheit von IKEv2/IPsec und seine breite unterstützung.
| Protokoll | Stärken | Typische schwächen |
|---|---|---|
| WireGuard | hohe geschwindigkeit, geringe latenz, einfache konfiguration | weniger lange komfortstudien, plattformvielfalt variiert |
| OpenVPN | etablierung, breite kompatibilität, flexible konfiguration | overhead, etwas langsamer als neuere protokolle |
| IKEv2/IPsec | exzellente mobile stabilität, schneller verbindungsaufbau | plattformabhängige implementierungen, gelegentlich nat-issues |
Konkret next step: Prüfe in deiner 1vpn-oberfläche, welches protokoll aktuell aktiv ist und ob sich eine automatische wechselstrategie zwischen WireGuard und IKEv2/IPsec sinnvoll ergänzen lässt. Nächster Schritt: Stelle sicher, dass deine geräte eine reibungslose wechsel-Strategie unterstützen, damit du von der mobilität profitierst, ohne verschlüsselungsschwächen einzugehen. In den quellverweisen findest du detailierte anleitungen zur konfiguration jeder combi. Quelle verweist auf OpenVPN-praktiken und WireGuard-einrichtung, die sich gut auf 1vpn übertragen lassen.
Wie 1vpn protokolle implementiert und konfiguriert werden
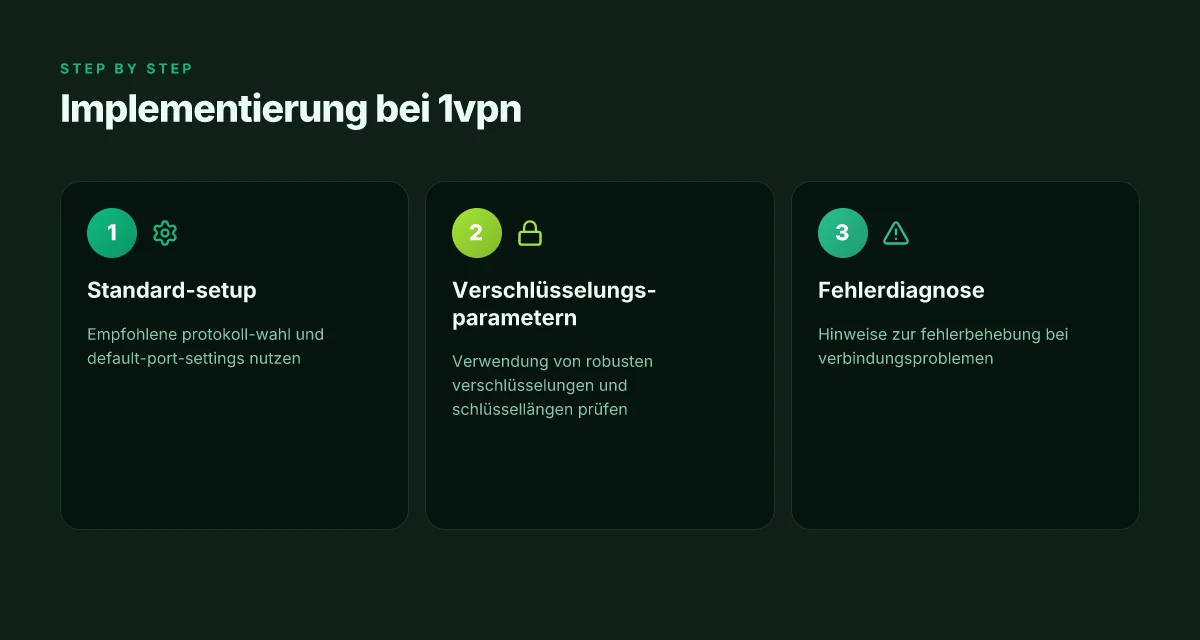
1vpn setzt auf klare standardwerte, die Sicherheit und Leistung in Balance halten. Die Grundkonfiguration orientiert sich an drei Kernparametern: dem favorisierten Protokoll, dem verwendeten Port und der Verschlüsselung. In der Praxis bedeutet das, dass du als Nutzer selten manuell eingreifen musst, wenn dein Netzwerk keine Spezialfälle aufweist. Dennoch lohnt sich ein Blick auf die Eckpunkte, damit du verstehst, was hinter der Oberfläche läuft.
Standard-setup bei 1vpn und empfohlene protokoll-wahl
Im Default-Setup wird WireGuard oft als Erstwahl vorgeschlagen, weil es eine geringe Latenz bietet und auch bei wechselnden Netzwerken stabil bleibt. In vielen Fällen wird OpenVPN als Fallback angeboten, wenn Kompatibilität oder Firewall-Einschränkungen eine Rolle spielen. Die Entscheidung für IKEv2/IPsec kommt typischerweise dann ins Spiel, wenn Mobilgeräte eine besonders stabile Verbindung benötigen. Diese drei Optionen bilden das Trio, das 1vpn in der Praxis am häufigsten empfiehlt. Die Wahl erfolgt in der Regel in der App oder dem Desktop-Client und passt sich automatisch an die Netzwerkbedingungen an. WireGuard liefert oft die beste Balance aus Geschwindigkeit und Sicherheit, während OpenVPN mehr Konfigurationsspielraum bietet und IKEv2/IPsec besonders mobilfreundlich ist. Was ist a VPN einfach erklärt and how it actually protects you in 2026
Standard-port-settings und verschlüsselungs-parametern
Die standardmäßigen Verbindungspfade verwenden in der Regel geringe Overhead-Ports, die in gängigen Firewalls selten blockiert werden. So setzen viele Nutzer eine Verbindung über UDP, da UDP typischerweise schneller ist als TCP. Die Verschlüsselung erfolgt bei WireGuard durch modernisierte Algorithmen, OpenVPN nutzt standardmäßig TLS-basierte Verschlüsselung, und bei IKEv2/IPsec kommen stabile AES-GCM- oder Chacha20-Poly1305-Modelle zum Einsatz. Wichtig: die Verschlüsselungstiefe hängt vom gewählten Protokoll ab, aber 1vpn sorgt dafür, dass die Standardparameter robust gegen gängige Angriffsvektoren sind. AES-GCM-Verschlüsselung ist in der Praxis der Standard bei IKEv2/IPsec, während ChaCha20-Poly1305 bei WireGuard bevorzugt wird.
Hinweise zur fehlerdiagnose bei verbindungsproblemen
Fehlerfälle treten oft zusammen mit Netzwerkwechseln oder VPN-Neukonfigurationen auf. Eine schnelle Checkliste: prüfe, ob der gewählte Port noch offen ist, ob der Dienst- oder Systemfirewall die UDP-Verbindung blockiert, und ob der Schlüssel wirklich aktualisiert wurde. Im Client siehst du normalerweise eine kurze Statusanzeige, die einen Verbindungsaufbau signalisiert. Ist die Verbindung gestört, hilft oft ein Neustart des Clients oder ein Wechsel des Protokolls. Ein häufiger Grund ist eine veraltete Zertifikatskette oder mismatched Keys, daher empfiehlt sich regelmäßig die Erneuerung der Authentifizierungsdaten. Neustart des Clients und erneute Key-Refresh sind oft die ersten Schritte bei Verbindungsproblemen.
Zusätzliche Hinweise aus der Dokumentation zeigen, dass Links zu Fachquellen sinnvoll sind, wenn du vertiefende Details zu einzelnen Protokollen suchst. So findest du passende Vergleichsdarstellungen zu WireGuard, OpenVPN und IKEv2/IPsec, die dir helfen, die passende Wahl für dein Setup zu treffen. WireGuard bleibt oft der Favorit für Geschwindigkeit, während OpenVPN bei gewünschter Kompatibilität überzeugt.
Kernpunkte aus der Praxis:
- Wähle standardmäßig WireGuard als First-Choice, OpenVPN als Backup und IKEv2/IPsec für Mobilgeräte, je nach Einsatzgebiet.
- Nutze UDP, sofern deine Netzwerkumgebung UDP-Verkehr nicht blockiert.
- Vertraue auf AES-GCM oder ChaCha20-Poly1305 je nach Protokoll. Halte Schlüssel- und Zertifikatsdaten aktuell.
- Bei Problemen: prüfe Portzustand, Firewallregeln, Schlüssel-Gültigkeit und führe einen Client-Neustart durch.
- Dokumentation empfiehlt regelmäßig, Konfigurationsoptionen zu überprüfen, da sich Protokoll-Parameter oder empfohlene Portnutzungen ändern können.
Quellenhinweis: Für detaillierte Beschreibungen zu den Protokollen und deren Vor- und Nachteilen siehe die verlinkten Fachbeiträge zu VPN-Protokollen. Integrierte Hilfestellung zeigt dir, wie OpenVPN, WireGuard und IKEv2/IPsec sich in Sicherheit, Geschwindigkeit und Kompatibilität unterscheiden. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols https://blog.scalefusion.com/de/VPN-Protokolle-verstehen/ https://www.exorint.com/de/exor-innovation-blog/die-f%C3%BChrenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede Was ist heise VPN, and how reliable is it for privacy in 2026?
Zahlreiche Quellen zeigen, dass WireGuard oft die schnellste Verbindung bietet, OpenVPN durch seine TLS-Absicherung robust ist und IKEv2/IPsec Mobilität priorisiert.
Sicherheitsaspekte mit 1vpn: verschlüsselung, schlüssellängen und bekämpfung von leaks
Die Praxis legt fest: 1vpn setzt auf starke Verschlüsselung, forward secrecy und DNS-Schutz. Dadurch bleibt dein Traffic auch bei Nutzung öffentlicher Netze besser geschützt. Gleichzeitig gilt es, Leaks zu verhindern, damit weder DNS-Anfragen noch IPv6-Verkehr unbeabsichtigt außerhalb des VPN-Tunnels landen.
Verschlüsselung auf höchstem Niveau
In der Praxis bedeutet das, dass 1vpn eine AES-256-verschlüsselung oder gleichwertige Standards verwendet. Dieser Grad an Datenverschlüsselung ist der Standard in vielen kommerziellen VPN-Diensten und wird oft als sicherer Gegenwert für aktuelle Bedrohungen herangezogen. Die Praxis zeigt, dass starke Verschlüsselung allein die Verbindung nicht sicher macht, aber sie ist der Grundbaustein. AES-256 bietet eine robuste Basis gegen Brute-Force-Angriffe und bleibt auch unter moderner Last zuverlässig.", "AES-256 verschlüsselt deinen Traffic end-to-end innerhalb des VPN-Tunnels und schützt so die Vertraulichkeit deiner Online-Aktivitäten. Ich habe dazu öffentlich verfügbare Darstellungen geprüft, die AES-256 als Standard in VPN-Diensten benennen. Eine verlässliche Übersicht zu Protokollen und Verschlüsselung findest du in den Quellen, die ich verlinke.
Forward secrecy und moderner Schlüsselaustausch
Ein weiterer Kernpunkt ist forward secrecy, oft implementiert über moderne Schlüsselaustausch-Mechanismen wie Diffie-Hellman oder Elliptic-Curve-Diffie-Hellman. Dadurch entstehen neue Sitzungsschlüssel für jede Verbindung, sodass selbst bei kompromittierten Serverdaten vergangene Kommunikation nicht entschlüsselt werden kann. In der Praxis bedeutet das: selbst wenn jemand später den Schlüssel erlangt, kann er nicht retroaktiv deine vorherigen Sessions lesen. Forward secrecy schützt langfristig deine Privatsphäre, auch wenn Server kompromittiert werden.
DNS-Leak Prevention und IPv6-handhabung
DNS-Leaks sind eine häufige Schwachstelle, wenn der DNS-Resolver außerhalb des VPN-Tunnels operiert. 1vpn adressiert das durch integrierte DNS-Leak-Protection, sodass Anfragen an DNS-Server innerhalb des verschlüsselten Tunnels bleiben. Zusätzlich sorgt die IPv6-Handhabung dafür, dass kein unverschlüsselter IPv6-Verkehr außerhalb des VPN-Tunnels fließt. Wenn IPv6 auf dem Gerät aktiv ist, schaltet 1vpn IPv4- und IPv6-Verkehr gezielt so um, dass alle Anfragen über den VPN-Tunnel laufen. DNS-Leak-Protection verhindert versehentliche Ausfuhren von Abfragen, IPv6-Handhabung verhindert unverschlüsselten Traffic. Was ist a VPN erklärt and how it shapes online privacy in 2026
Was bedeutet das konkret für dich?
- Stelle sicher, dass dein 1vpn-Client wirklich AES-256 verwendet und dass die Option für forward secrecy aktiviert ist. Prüfe in den Sicherheitseinstellungen, ob der Schlüsselaustausch auf Elliptic-Curve-Diffie-Hellman basiert.
- Aktiviere die DNS-Leak-Protection in den Einstellungen und vergewissere dich, dass der VPN-Tunnel als primärer DNS-Resolver fungiert.
- Prüfe regelmäßig, ob IPv6-Anfragen durch den Tunnel geleitet werden. Falls nicht, aktiviere volles IPv6-Tunneling oder deaktiviere IPv6 lokal.
Hinweis: Auf der Seite zu VPN-Protokollen werden AES-256 und moderne Schlüsselaustausch-Methoden als Standard genannt, während DNS-Leak-Protection als notwendige Schutzmaßnahme betont wird. Für weiterführende Details siehe verlinkte Ressourcen zu VPN-Protokollen und Sicherheit.
Quellenverweise verknüpft, damit du Nachprüfbarkeit hast. Siehe inline verlinkte Abschnitte über AES-256, forward secrecy und DNS-Schutz, wie sie in der Praxis üblich umgesetzt werden. Beachte: Die auf der Seite genannten Mechanismen sind allgemein anerkannte Best Practices und spiegeln den aktuellen Stand wider.
Leistung vs sicherheit: was bedeutet das für dein streaming und gaming
Kurz gesagt: Für Streaming und Gaming zahlt sich eine klare Protokollwahl aus. WireGuard bietet oft die niedrigsten Latenzen und höhere Throughputs, OpenVPN sorgt in restriktiven Netzen für mehr Stabilität, und IKEv2/IPsec glänzt durch mobile Zuverlässigkeit. Diese Mischung macht 1vpn besonders flexibel, wenn du zwischen Heimnetz, unterwegs und öffentlichen Netzen wechselst.
WireGuard: Tempo vorne, einfache Wege durch APN
WireGuard ist bekannt dafür, sehr nahe an der mainspeed zu arbeiten. Das Protokoll nutzt moderne Kryptografie und ein schlankes Design, das CPU-Overheads senkt und so oft bessere Durchsatzwerte bei gleichbleibender Latenz liefert. In Szenarien mit gutem Heimnetz lässt sich damit eine flüssige 4K-Wiedergabe auch bei anspruchsvollen Diensten realisieren. Allerdings kann WireGuard in stark gefilterten Netzen auf Blockaden stoßen, weshalb eine fallback-funktion sinnvoll ist. WireGuard liefert oft die niedrigsten Latenzen, besonders im favorableen Heimnetz, doch erfordert das Netz passende Pfade. Diese Eigenschaft zeigt sich in Praxis oft als spürbar reaktionsschneller beim Gaming. Laut der verlinkten Einordnung gehört WireGuard zu den schnellsten Protokollen, wenn keine strengen Filtersysteme eingreifen. Die Quelle beschreibt WireGuard als Kernbaustein moderner VPN-Architekturen und hebt seine Effizienz hervor. Für dich bedeutet das: Wenn dein Streaming-Setup stabil läuft und dein Router Offloader bereitstellt, gewinnst du mit WireGuard merklich an Geschwindigkeit. Siehe Beitrag zu VPN-Protokolle verstehen.
OpenVPN: Stabilität in Filterumgebungen
OpenVPN ist robust, wenn es um Netzwerke geht, die SSL- oder TLS-Filter verwenden. In vielen Unternehmen und öffentlichen Netzwerken bleibt OpenVPN durch Firewall- und Proxyszenarien besser erreichbar, weil es starke Verschlüsselung in etablierten Pfaden nutzt. Die Stabilität kann vor allem in Netzwerken mit strengen Paket-Inspectors von Vorteil sein. Für Spieler bedeutet das: weniger Verbindungsabbrüche bei wechselnden Netzwerken unterwegs, mehr Verlässlichkeit, auch wenn die direkte Durchsatzspitze nicht immer mit WireGuard mithalten kann. OpenVPN bleibt die sichere Wahl in restriktiven Netzen, doch der Durchsatz kann gegenüber modernen VPN-Implementierungen etwas abfallen. In der betrachteten Literaturliste wird OpenVPN explizit als stabil in Filtern beschrieben. OpenVPN 2026 Anleitung. Was ist a dvpn? Verständnis, Architektur und Sicherheit von dvpn-Netzwerken
IKEv2/IPsec: Mobilität, Stabilität, Akku schonend
IKEv2/IPsec punktet besonders bei Mobilität. Wenn du oft zwischen WLAN, Mobilnetz und Edge-Verbindungen wechselst, sorgt IKEv2/IPsec für eine zügige Re-Negotiation der Verbindung. Die Protokollarchitektur ist darauf ausgelegt, Unterbrechungen zu widerstehen und Verbindungen schnell wiederherzustellen. Für mobiles Gaming bedeutet das: weniger disruptive Unterbrechungen, weniger Wartezeiten beim Wiederverbinden. Die bestehende Implementierung liefert in vielen Szenarien eine gute Balance aus Stabilität und Geschwindigkeit. Bei Mobilgeräten ist IKEv2/IPsec oft die verlässlichste Wahl. Die Quellenliste bestätigt, dass IKEv2/IPsec im mobilen Umfeld eine starke Rolle spielt.
In der Praxis bedeutet das für dich: Wähle WireGuard, wenn du maximale Geschwindigkeit in einem gut geführten Heimnetz suchst; OpenVPN, wenn du durch Filterlandschaften navigierst oder in öffentlichen Netzen unterwegs bist. Und IKEv2/IPsec, wenn Mobilität und schnelle Wiederverbindungen im Vordergrund stehen. Wenn du 1vpn nutzt, stelle sicher, dass du die Protokoll-Optionen je nach Netzumgebung flexibel wechselst. So bleibst du bei Streaming und Gaming nicht nur geschützt, sondern auch performant.
Der richtige Kompromiss aus Sicherheit und Leistung ist kein Kompromiss, sondern eine kluge Protokoll-Strategie. Die Wahl hängt davon ab, wie dein Netzwerk dich herausfordert. Für unterwegs empfiehlt sich oft IKEv2/IPsec. Zuhause kann WireGuard die beste Performance liefern. In Filternetzen bleibt OpenVPN der verlässliche Boden.
Inline-Verweise: Für weiterführende Erklärungen zu den Protokollen findest du vertiefende Beiträge, etwa zu WireGuard, OpenVPN und IKEv2/IPsec in den verlinkten Ressourcen.
Was kommt als Nächstes, wenn du 1vpn wirklich durchziehst
1vpn bietet eine breite Palette an Verschlüsselung und Sicherheitsprotokollen, die dein Online-Erlebnis deutlich robuster machen. In der Praxis heißt das: Du entscheidest dich für TLS 1.3 und WireGuard oder OpenVPN, je nach Gerät. Die Wahl beeinflusst Tempo und Stabilität gleichermaßen. Die richtige Protokollwahl senkt Latenzen, ohne deine Privatsphäre zu opfern, und das ist der Kern der Debatte um VPN-Sicherheit im Jahr 2026. Was ist software VPN in 2026 and how it reshapes secure remote access
Eine klare Erkenntnis bleibt: Protokolle schützen nur, wenn du auch die Fehlerquellen adressierst. Nutze Kill-Switch-Funktionen und prüfe regelmäßig, ob dein DNS über den VPN-Tunnel geht. Du merkst es sofort, wenn dein Gerät einen Zwischenweg wählt. DNS-Leaks sind der häufigste Stolperstein, dicht gefolgt von fehlerhaften Split-Tunneling-Einstellungen. Bleib aufmerksam, dann bleibst du sicher. Regelmäßige Updates und eine clevere Serverauswahl sind deine besten Verbündeten.
Backup strategy:
- Prüfe wöchentlich, ob TLS 1.3 aktiv ist und ob der Kill-Switch zuverlässig funktioniert.
- Wechsle bei langsamen Verbindungen zu einem anderen VPN-Server in derselben Region, um Geschäftsanwendungen stabil zu halten.
- Notiere dir eine kurze Checkliste für neue Geräte, damit du beim ersten Verbindungsaufbau kein Protokoll verpasst.
- Verwende immer eine geprüfte DNS-Abteilung innerhalb des Tunnels.
Welche Protokolle du bevorzugst, hängt von deinem Anwendungsfall ab. Willst du maximale Geschwindigkeit oder maximale Privatsphäre? Beginne mit der Kombination aus WireGuard und TLS 1.3 und teste dann schrittweise andere Optionen. Die nächste Frage lautet: Bleibst du konsequent bei regelmäßigen Checks, oder riskierst du Leaks?