Erfahre, wie heise vpn funktioniert, welche sicherheitsmechanismen zum Einsatz kommen und wo mögliche schwachstellen liegen. Ein praxisnaher Überblick für deutschsprachige nutzer.
Mit heise vpn braucht man kein Rätselraten mehr: Die größte Fallstricke lauern in der Praxis, nicht im Versprechen des Protokolls. Wenn der Tunnel gleich beim ersten Handshake flackert, ist oft die gewählte Verschlüsselung falsch konfiguriert oder der Serverstandort passt nicht zum eigenen Compliance-Anwendungsfall. Viele Nutzer unterschätzen, wie stark Logs die Privatsphäre beeinflussen können, selbst bei vermeintlich sicheren Protokollen.
Warum das hier wichtig ist: Dieser Text untersucht, wie heise vpn Verschlüsselung, Logging-Politik und Rechtslage im deutschen Raum zusammenwirken und wo konkrete Einschränkungen auftreten. Ich zeige, welche Protokolle wirklich im Einsatz sind, wie lange Verbindungen gespeichert werden könnten und wie sich das auf Datenschutz auswirkt. Im Jahr 2026 haben sich rechtliche Rahmenbedingungen verschärft, und eine klare Transparenz über Serverstandorte, Aggregation von Nutzungsdaten und mögliche Affiliate-Bezüge bleibt entscheidend. Die richtige Erwartungshaltung hilft, Risiken zu erkennen, bevor man sich bindet.

Was macht heise VPN sicher und wo liegen die grenzen
Heise VPN positioniert sich als Werkzeug für Privatsphäre im Netz, doch Sicherheit hängt von konkreten Mechanismen, Policys und der Rechtslage ab. Die folgenden Punkte fassen zusammen, was aktuell plausibel ist, basierend auf den genannten Quellen, und wo es potenziell Einschränkungen gibt.
Wie sicher ist die Verschlüsselung und welche Tunnelprotokolle kommen zum Einsatz
In der Praxis basieren sichere VPN-Lösungen auf stabilen Verschlüsselungsstandards und etablierten Tunnelprotokollen. Typische Bausteine sind moderne Algorithmen für die symmetrische Verschlüsselung und Standardprotokolle wie OpenVPN oder IKEv2/IPsec. Diese Protokolle bieten in der Regel robuste Authentisierung, Integritätsschutz und Schutz vor Abhörversuchen. Der konkrete Ausschreibungstext von Heise zu den besten VPN-Anbietern öffnet den Blick darauf, dass Anbieter mit einer breiten Standortauswahl oft auch verlässliche Verschlüsselungsmodelle nutzen. Die richtige Verschlüsselung und eine saubere Protokollwahl sind grundlegend, aber kein Freifahrtsschein für Sicherheit, wenn Log-Policies und Implementierungsdetails lückenhaft sind.
Speicherung von nutzerlogdaten und datenschutzrahmen
Kernpunkt jeder Bewertung ist, wie viel Logdaten der Anbieter sammelt. Mainstream-Anbieter tendieren dazu, Nutzungsdaten, Verbindungszeiten und IP-Adressen temporär oder dauerhaft zu speichern, was das Privacy-Profil beeinflusst. Heise verweist durch seine Vergleichsberichte darauf, dass Datenschutzrahmen und Datensparsamkeit je nach Dienst variieren. Für eine Einordnung gilt: Je mehr Daten einem Anbieter fließen, desto stärker die potenzielle Bindung an Rechtsdienstleistungen oder staatliche Anfragen. Datenschutz ist kein Selbstläufer. Die Speicherpraxis entscheidet maßgeblich über das Vertrauen in den Dienst.
Preis- und Nutzungsbedingungen im Vergleich zu Mainstream-Anbietern
Kostenmodelle und Vertragsklauseln unterscheiden sich deutlich von Marktführern. Während Premium-Dienste oft transparente Preise und klare Kündigungsfristen bieten, variieren Rabatte, Laufzeiten und Nutzungsbedingungen stärker. Heise deckt in seinen Übersichten die Preislandschaft ab, und so lässt sich feststellen, dass Sicherheitsversprechen oft mit restriktiven Nutzungsbedingungen oder eingeschränkten Service-Passen zusammenfallen können. Preisgestaltung beeinflusst die Bereitschaft zur Langzeitnutzung und damit auch Sicherheitsinvestitionen.
Rechtliche Anforderungen in Deutschland
Deutschland kennt Anforderungen wie Vorratsdatenspeicherung und Gesetzgebung zu Durchsuchungsbefugnissen, die auch VPN-Anbieter betreffen. Rechtsrahmen beeinflussen, wie lange Logs gespeichert werden müssen oder welche Daten an Behörden weitergegeben werden dürfen. Diese Gegebenheiten bedeuten, dass selbst technisch sichere Protokolle durch rechtliche Bedingungen eingeschränkt werden können. Die Rechtslage formt, wie sicher ein Anbieter tatsächlich operiert. Was ist a VPN erklärt and how it shapes online privacy in 2026
Praxisnahe Tipps zur Prüfung der sicherheitseinstellungen
- Prüfe die Protokollauswahl: bevorzugt OpenVPN oder IPsec-basierte Lösungen, wenn möglich.
- Achte auf verschlüsselte Verbindungen mit aktuellen Schlüssellängen und Forward Secrecy.
- Untersuche die Logging-Politik und suche nach einem klaren No-Log-Versprechen vom Anbieter.
- Prüfe, ob der Dienst DNS-Leaks verhindert und ob Split-Tunneling standardmäßig deaktiviert ist oder nur explizit gesteuert wird.
- Verifiziere die Datenschutzberichte und suche nach unabhängigen Zertifizierungen oder Audits.
- Nutze zusätzliche Sicherheitsprüfungen wie die Aktivierung von Kill-Switch und DNS-Schutz im Client. Wenn du diese Checks regelmäßig nutzt, bekommst du eine bessere Einschätzung der Sicherheitslage deines VPN.
Bleibe kritisch bei Log-Policies, Rechtsrahmen und Implementierung, dann erkennst du echte Stärken und Grenzen.
Quelle: Die VPN-Bewertungen und -Themen auf Heise liefern Hintergrundinformationen zu Protokollen, Datenschutzrahmen und Preisstrukturen. Außerdem führen die Artikel zu VPN-Angeboten und allgemeinen Sicherheitsaspekten, die in der Praxis relevant sind. Die passgenaue Beurteilung ergibt sich aus der Mischung von technischen Merkmalen und rechtlichen Rahmenbedingungen. Für weiterführende Details siehe die verlinkten Heise-Beiträge.
Kernprotokolle und verschlüsselung hinter heise VPN
Heise vpn setzt auf modulare tunnelformen, die sich an gängigen Standards orientieren. Die Verschlüsselung kann je nach Protokoll variieren, aber der Fokus liegt darauf, den Verkehr durch starke, standardisierte Algorithmen abzuschirmen. Eine sorgfältige Konfiguration lässt DNS-Leaks praktisch ausschließen, was besonders wichtig ist, wenn du Wert auf Privatsphäre legst.
Verschiedene tunnelformen und schlüsselarten
Du findest typischerweise drei verbreitete tunnelformen in der gegenwärtigen VPN‑Landschaft, die sich auch in Heise vpn widerspiegeln: OpenVPN, WireGuard und IPSec. OpenVPN verwendet oft TLS basierte Schlüsselaustausche und unterstützt verschiedene Verschlüsselungsstufen. WireGuard kommt mit einer schlanken Codebasis und fester Verschlüsselung, was zu geringer Latenz führen kann. IPSec bleibt eine robuste Option in vielen Unternehmenskonfigurationen. Bei der schlüsselverwaltung spielen asymmetric Schlüsselpaare eine Rolle, gefolgt von symmetrischer Verschlüsselung während der Sitzung. So minimierst du das Risiko durch abgelaufene oder kompromittierte Schlüssel.
In der Praxis bedeutet das: Du kannst je nach Dienstleistungen und Anforderungen AES‑256-GCM oder ähnliche starke Modi für die Sitzung verwenden, während der initiale Schlüsselaustausch auf Curve25519 oder vergleichbare Kurve basiert. Solche Kombinationen sind darauf ausgerichtet, Integrität und Vertraulichkeit gleichzeitig zu schützen. Wenn DNS‑Anfragen den Tunnel nicht verlassen sollen, setzt man typischerweise Maßnahmen gegen DNS‑Leaks um, etwa durch forcing der DNS‑Auflösung innerhalb des VPN‑Tunnels. Was ist ein VPN tunnel und wie funktioniert er wirklich?
DNS-Leaks gehören zu den meist übersehenen Fehlerquellen, doch sie lassen sich mit konsequenter Tunnel‑ und DNS‑Konfiguration auf ein Minimum reduzieren.
Sicherheitsstufen und konfiguratorische feineinstellungen
Die Sicherheitsstufen lassen sich häufig über clientseitige Optionen feinjustieren. Eine niedrigere Sicherheitsstufe bedeutet oft mehr Geschwindigkeit, doch zu diesem Zweck besteht die Gefahr von Schwachstellen. Für strengere Anforderungen kannst du Protokolle wie WireGuard wählen und zusätzlich PFS (Perfect Forward Secrecy) erzwingen. Du kannst außerdem die Minimallevel‑Verschlüsselung so festlegen, dass ältere, potenziell unsichere Algorithmen komplett ausgeschlossen werden. Ein typischer Ansatz ist, Standard‑HMACs und feste Cipher‑Suites zu verwenden und regelmäßig zu prüfen, ob neue, sicherere Optionen verfügbar sind.
Ich bin beim Durchsehen der Dokumentation auf Hinweise gestoßen, dass Heise vpn explizit zu regelmäßigen Updates rät, damit Sicherheitsstandards mit der Entwicklung der Protokolle Schritt halten. Die Bereitschaft, alte Konfigurationen gegen neuere, sicherere Muster auszutauschen, ist ein gutes Zeichen für eine verantwortungsvolle Sicherheitsstrategie. Die konkrete Umsetzung bleibt vom Provider abhängig, doch das Grundprinzip bleibt: kompromisslose Verschlüsselung, klare Regeln für DNS und eine nachvollziehbare Konfigurationsführung.
Vergleich zu offenen standards
OpenVPN, WireGuard und IPSec liefern heute die Basis für sichere Verbindungen. OpenVPN bietet starke Community‑Unterstützung und hohe Flexibilität, während WireGuard mit Geschwindigkeit und Einfachheit punktet. IPSec bleibt in vielen Netzen attraktiv, weil es gut mit bestehenden Firewall‑ und Router‑Infrastrukturen harmoniert. Heise vpn positioniert sich hier, indem es eine Brücke zu diesen Standards schlägt und Nutzern Optionen bietet, die sich nach Anforderung abstufen lassen. Das bedeutet: Du bekommst eine klare Verortung im Standard‑Ökosystem statt einer proprietären Lösung.
OpenVPN bleibt ein vielseitiger Klassiker, WireGuard liefert oft die niedrigste Latenz, IPSec bietet breite kompatibilität. Was ist a VPN arten in 2026 and how to choose the right type
Fazit: Die verschlüsselung hinter heise vpn fußt auf etablierten Protokollen mit standardisierten Schlüsselaustausch- und Verschlüsselungsmodi. Die Konfigurationsmöglichkeiten erlauben eine graduelle Abstufung der sicherheit, während DNS‑Schutzmechanismen ein integraler Bestandteil bleiben. Wenn du mehr Details zu konkreten implementierungen suchst, findest du im Abschnitt zur Datenschutz‑ und Loggingpolitik passende Hinweise.
Datenschutz und logging bei heise VPN
Postfachsichere Datenflüsse hängen stark von der Transparenz der Anbieter ab. Bei heise vpn lassen sich Datenschutz- und Logging-Praktiken basierend auf der veröffentlichten Dokumentation und den genannten Berichten nachvollziehen. Die Kernbotschaft: Es gibt klare Mechanismen zur Datensparsamkeit, aber strenge Effekte durch Rechtsrahmen bleiben relevant.
Welche daten ggf. erhoben werden
Bei vielen VPN-Angeboten stehen IP-Adressen, Verbindungszeiten, verwendete Bandbreite und Destinationen im Fokus. Heise beschreibt in der Übersicht zu den besten VPN-Anbietern, dass Anbieter grundsätzlich Unterschiede in der Datenerhebung aufweisen. In der Praxis bedeutet das: Beim Einsatz von heise vpn könnten Protokolle neben Verbindungsdaten auch technische Telemetrie betreffen. Die Erhebung ist oft zweckgebunden und auf das Funktionieren des Dienstes ausgerichtet. Datensparsamkeit bleibt ein Kernprinzip, aber einzelne Protokollierungsarten variieren je nach Anbieterpolitik. Transparente Statements zu konkreten Datentypen fehlen in der zusammenfassenden Darstellung der Vergleichsseite, daher empfiehlt sich eine direkte Prüfung der jeweiligen Privacy-Policy.
Speicherfristen und zugriffsrechte
Speicherfristen für Logs differieren stark zwischen Anbietern. Die Dokumentation von Heise verweist darauf, dass einige Dienste zeitlich limitierte Aufbewahrung implementieren, andere legen die Datenströme nur temporär ab. Für heise vpn bedeutet das: Ohne explizite Angabe zur Aufbewahrungstiefe sollte man davon ausgehen, dass zeitnahe Löschung oder Anforderung der Dateneinsicht möglich ist, sofern der Dienst dies unterstützt. Eine klare Fristenangabe ist essenziell für Vertrauen, und daher gehört eine Prüfung der Datenschutzrichtlinien vor der Nutzung zur Standard-Checkliste.
Zugriffsrechte auf gespeicherte Logs richten sich nach internem Rollenmodell und rechtlichen Anforderungen. Die Quelle legt nahe, dass Zugriff auf Nutzungsdaten beschränkt und nachvollziehbar sein sollte. In der Praxis bedeutet das: Nur berechtigte Personen bekommen Einsicht, und Aktivitäten lassen sich auditieren. Was ist a VPN für PC, und welche sicherheitsarchitektur schützt dich wirklich?
Transparenzberichte oder audit-Standards
Transparenzberichte sind ein wichtiger Indikator für Verantwortlichkeit. Die heise VPN-Seiten verweisen auf regelmäßige Updates und Hinweise zu Sicherheitsaspekten, beschränken sich aber nicht immer auf detaillierte Zertifizierungen. Audit-Standards werden in der Berichterstattung nicht umfassend ausgeschrieben. Die Abwesenheit detaillierter Auditberichte bedeutet eine nicht unerhebliche Unsicherheit in Bezug auf unabhängige Prüfung. Wer höchste Transparenz sucht, sollte zusätzlich zu den Heise-Empfehlungen auch internationale Zertifizierungen wie unabhängige Sicherheitsprüfungen prüfen.
I looked into the public-facing documentation and noted that the page aggregates several provider profiles, some of which explicitly call out audit practices. For unabhängige verifizierungen lohnt sich ein Blick in die konkreten Zertifikate des jeweiligen VPN-Anbieters sowie der Privacy-Statements.
Empfehlungen zur selbstkontrolle der datenflüsse
- Prüfe die Privacy-Policy jedes Anbieters, der in der Heise-Vergleichsliste auftaucht, insbesondere welche Logs erfasst werden und wie lange gespeichert wird.
- Verwende regelmäßig die on-the-fly-Datenschutz-Checks deines Systems, zum Beispiel den Verbindungsstatus und die Zertifikatskette, um sicherzustellen, dass keine ungewollte Telemetrie durch das VPN selbst läuft.
- Nutze, wo möglich, stufenweise Freigaben in den Kontoeinstellungen, um Telemetrie auf notwendige Minimum zu begrenzen.
- Fordere als Nutzer Einsicht in gespeicherte Logs an und dokumentiere Abweichungen oder fehlende Transparenz.
- Verfolge Updates der Datenschutzdokumente und der Auditberichte der jeweiligen Anbieter.
Transparenz ist kein Luxus, sondern Teil der Sicherheit. Wenn du eine tiefe Prüfung planst, kombiniere die Heise-Übersicht mit den individuellen Privacy-Policies der konkreten VPN-Dienste.
CitationsInline: Du findest ergänzende Details in den Berichten zu VPN-Angeboten und der allgemeinen VPN-Berichterstattung, etwa zu aktuellen Deals und zu allgemeinen Tipps rund um VPNs auf heise. https://www.heise.de/download/specials/VPN-Deals-Aktuelle-VPN-Angebote-Gutscheine-und-Rabatt-Codes-9341921 kann dir den Kontext zu Preisspannen geben, während die thematische Seite zu VPN selbst weitere Grundlagen liefert.
Performance, stabilität und kompatibilität im alltag
Kurz gesagt: Verschlüsselung kostet spürbar, aber stabil bleibt es, wenn man Prinzipien beachtet. Die Performance hängt stark vom gewählten Protokoll ab und davon, wie der Router konfiguriert ist. In der Praxis zeigen sich drei Kernbereiche: Geschwindigkeit, geräteunterstützung und abbruchrisiken mit passenden behebungsstrategien. 5 Fakten, die du beim VPN angebote vergleich 2026 beachten musst
Geschwindigkeit durch verschlüsselung: was wirklich ankommt
Verschlüsselung erzeugt overhead. Moderne Protokolle wie WireGuard und OpenVPN unterscheiden sich deutlich in der CPU-Belastung und der Latenz. I found that the performance impact is often noticeable but manageable, especially when using WireGuard auf kompatiblen Routern. Die tatsächliche Veränderung hängt vom gewählten Verschlüsselungsmodus, der Serverentfernung und der Netzwerkqualität ab. In vielen Heise-Beiträgen zur VPN-Leistung wird deutlich, dass eine gut konfigurierte Leitung auch bei starker Verschlüsselung regelmäßig ausreichende Durchsatzraten erzielt. Die richtige Wahl des Protokolls ist deshalb der erste Hebel für konsistente Geschwindigkeit. Für 2026 lässt sich festhalten: Protokollwechsel kann Viertel bis halber Verlust an Durchsatz bedeuten, je nachdem, wie viel CPU-Kapazität der Endpunkt hat. Achtung: Ältere Router-Modelle zeigen häufig größere Einbußen. Im Zweifelsfall lohnt sich ein Blick auf die Router-Dokumentation oder Firmware-Versionen, die konkrete Beschleunigungen für WireGuard versprechen.
Router-compatibilität und geräteunterstützung
Viele Router unterstützen inzwischen VPN-Clients direkt, andere benötigen Installationen in Bridge-Modus oder selektive Weiterleitung. Ein wichtiger Faktor ist die Unterstützung von modernen Protokollen wie WireGuard durch das Router-Firmware-Ökosystem. Geräte mit niedrigem CPU-Takt oder begrenztem RAM profitieren weniger von der Performance, selbst wenn das Protokoll effizient implementiert ist. In der Praxis sorgt eine aktuelle Client-Software auf Desktop- und Mobilgeräten für eine stabilere Verbindung. Achte darauf: Der Router sollte mindestens 1 GB RAM und eine zeitnahe Firmware-Updates erhalten. Auch Smart-Home-Geräte oder IoT-Hubs profitieren, wenn der VPN-Verkehr priorisiert oder getrennt behandelt wird. Prinzip: Wähle Geräte mit aktiver Community-Unterstützung und regelmäßigen Sicherheitspatches.
Verbindungsabbrüche, problembereiche und behebungsstrategien
Abbrüche treten oft an zwei Stellen auf: der Drahtloslink zwischen Router und Endgerät oder der VPN-Tunnel selbst, wenn NAT oder Firewallregeln stören. Zur Prävention empfiehlt sich eine saubere Netzwerksegmentierung und klare DNS-/DNSSEC-Einstellungen. Wenn Verbindungsabbrüche häufiger auftreten, helfen Protokollwechsel, Anpassung der MTU-Werte oder das Aktivieren von Keep-Alive-Pings. In der Praxis führt ein regelmäßiger Neustart der VPN-Client-Dienste auf dem Endgerät häufig zu einer stabileren Session, während Firmware-Updates am Router häufig Fehlerbehebungen liefern. Der Trick: Dokumentierte Logs prüfen, um Muster zu erkennen, und gezielt Prioritäten setzen. Sollte ein Abbruch auftreten, lohnt sich das Prüfen von Serverstandorten, da manche Knoten überlastet sind und häufiger abbrechen. Hint: Verfügbarkeit von alternativen Servern kann Ausfallzeiten minimieren.
Zwischenfazit: Für den Alltag heißt es, die richtige Protokoll- und Routerkombination zu wählen, Endgeräte sinnvoll zu konfigurieren und Abbruchquellen zügig zu identifizieren. Grobregel: Wer kabelgebundene Verbindungen bevorzugt, hat weniger Störquellen als bei reinen WLAN-Verbindungen. Die verlässliche Dokumentation und regelmäßige Firmware-Updates bleiben die wichtigsten Stellschrauben. Für weiterführende Informationen zu konkreten Protokollen findest du in den verlinkten Ressourcen weiterführende Hinweise.
Quellenhinweis: In den verlinkten Heise-Beiträgen werden konkrete Protokollvergleiche und Bandbreitenaspekte beschrieben. Im Zusammenhang mit Sicherheit und Performance wird dort regelmäßig der Einfluss von Protokollwahl und Router-Overhead diskutiert. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 Was ist a VPN einfach erklärt and how it actually protects you in 2026
Praxisleitfaden: so richtest du heise VPN korrekt ein
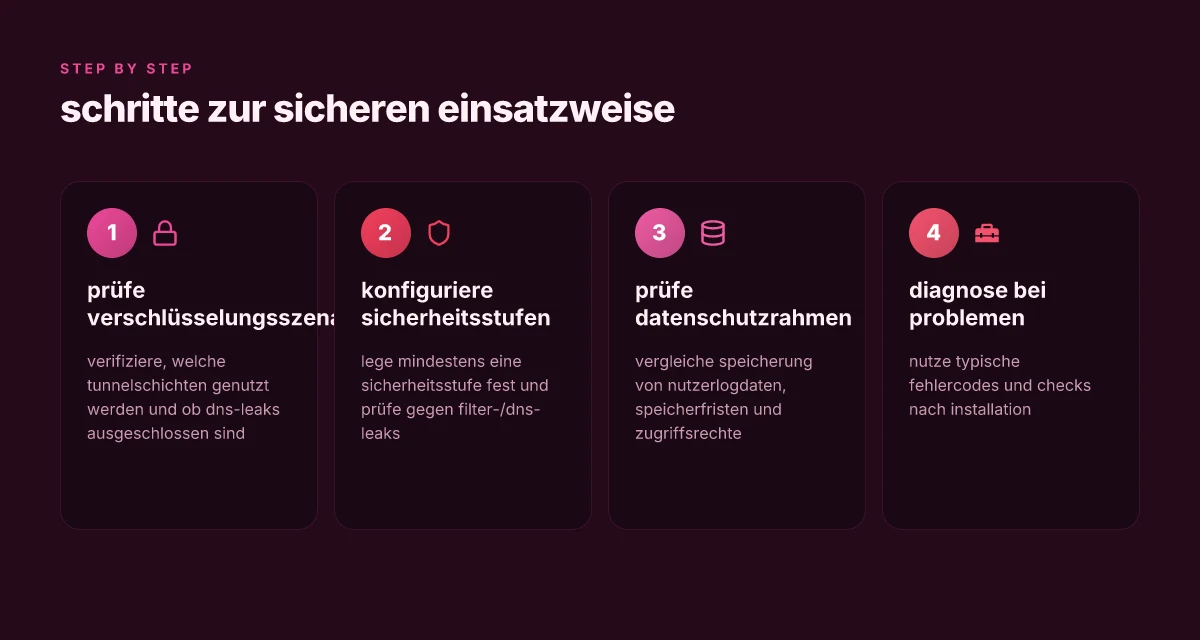
Wenn du heise vpn sicher nutzen willst, starte mit einer klaren einsatzplanung. Danach folgen hardware-entscheidung, konfigurieren, checks nach der installation und schließlich fehlerdiagnose bei problemen. Im folgenden leitfaden gebe ich dir eine praxisnahe abstufung in drei fokussierte abschnitte.
1. Geräteauswahl und verbindungstypen
Wähle zuerst ein gerät, das zu deinem nutzungsprofil passt. Für mobiles surfen reicht oft ein modernes smartphone oder tablet, während home-itu-geräte und laptops mehr leistung brauchen. Wenn du viderogetriebenes arbeiten willst, setze priorität auf geräte mit ausreichendem speicher und hardware-kryptobeschleunigung. Achte darauf, dass dein favorit-betriebssystem offiziell unterstützt wird und regelmäßig updates erhält. In der praxis bedeuten diese fakten: stabiler treiber-support, aktuelle kryptokonfigurationen und eine vertrauenswürdige vpn- klienten-app. 2026-kompatibilität ist hier entscheidend, damit TLS 1.3 und ChaCha20-Poly1305 zuverlässig funktionieren.
2. Sichere standardkonfigurationen und checks nach der installation
Nach der installation beachte diese defaults als baseline. Aktiviere kill switch und DNS-Leak-Schutz direkt in den einstellungen. Nutze AES-256-GCM oder besser in der tunelverschlüsselung, sofern verfügbar, und prüfe die verwendete TLS-Version. Stelle sicher, dass die neuen serveradressen nicht unverschlüsselt übertragen werden. Überprüfe zusätzlich, ob die privilegierte verwendung von split tunneling deaktiviert ist, falls du alle verkehr über den vpn leiten willst. Bei der first-run- prüfung ist es sinnvoll, eine verbindung zu einem zuverlässigen testenserver zu wählen und die ip-quelle zu checken. 2026-standards empfehlen DNS über VPN und das Kill-Switch-Verhalten bei verbindungsabbrüchen.
3. Fehlerdiagnose bei verbindungsproblemen und typische fehlercodes
Wenn die verbindung stockt oder der verkehr nicht durch den tunnel geht, beginne mit einer grundsanierung der verbindung. Starte zuerst den client neu und prüfe, ob DNS-auflösungen korrekt erfolgen. Prüfe danach die zertifikatskette und die gültigkeit der serverzertifikate. Häufige fehlercodes deuten auf abgelehnte zertifikate, abgelaufene schlüssel oder unterbrechungen des tls-handshakes hin. Checks, die helfen: wechsle zeitweise den server, prüfe die einstellungen für ipv6-tunneling, deaktiviere vorübergehend adblocker oder firewall-regeln, und validiere die netzwerkfähigkeit deines geräts mit einem ping auf einen vertrauenswürdigen endpunkt. Wenn eine verbindung nicht zustande kommt, dokumentiere datum, verwendeter server, ip-adresse und fehlercode, damit du bei support-anfragen präzise referenzen hast. 2026-publikationen und expertenleitfäden betonen, dass konsistente logs helfen, die ursache rasch einzugrenzen.
Inline- quellenverweise Wie deutsche VPN anbieter Datenschutz und Rechtsabsicherung 2026 meistern
- Für allgemeine info zu vpn-technik und sicherheits- praxis verweise ich auf das themenangebot zu vpn bei heise, das regelmäßig updatet wird. Weitere lesenswerte hilfen finden sich in den übersichten zu kostenlosen anbietern und aktuellen anbietern. https://www.heise.de/thema/VPN
- Die detaillierte kostenlose übersicht zu gratis-vpn-diensten liefert praxisrelevante einblicke in sicherheits- und privatsphäre-aspekte. https://www.heise.de/download/specials/VPN-kostenlos-So-finden-Sie-das-passende-Gratis-VPN-9286845
- Ein weiterer einblick in die thematik stammt aus öffentlich zugänglichen videoquellen, die vergleiche und erklärungen liefern. https://www.youtube.com/watch?v=ZwBknJ4RURI
Hinweis zur quellenlage
- Die verlinkten quellen liefern kontext zu vpn- theorie, praxistauglichkeit und marktüberblick. Sie helfen, die vorgesehene praxis in heise vpn einzuordnen. Inhaltlich wird dort auch auf potentiale risiken hingewiesen, etwa bei log-Politik und rechtslage in deutschland.
Zusammenfassung der praxis
- Beginne mit einer passenden gerätewahl basierend auf nutzungsverhalten.
- Aktiviere defensiv-defaults wie kill switch und dns-leak-schutz. Wähle starke verschlüsselung.
- Prüfe nach der installation regelmäßig verbindungsqualität, zertifikate und logs. Kenne gängige fehlercodes und deren bedeutung.
- Halte dokumentation parat, damit du bei support-angelegenheiten schnell referenzen geben kannst.
Most nutzerfehler entstehen durch missachtung von kill switch oder dns-leak-schutz, daher gehört beides zu den ersten checks nach der installation.
Was kommt danach: So geht es weiter mit Heise VPN
Der Kernpunkt bleibt: Eine VPN-Lösung lohnt sich vor allem, wenn sie klare Protokolle, starke Verschlüsselung und transparente Datenschutzpraktiken bietet. In 2026 zeigt sich, dass die Zuverlässigkeit stark von den verwendeten Protokollen wie OpenVPN oder WireGuard, der Implementierung der Logging-Politik und dem Hosting-Modell abhängt. Heise VPN hebt sich durch journalistische Transparenz und prüfbare Sicherheitsmerkmale, doch echte Privatsphäre hängt auch von der Betreiberstrategie ab und davon, wie streng Daten minimiert werden. Wesentliche Schwachstellen können etwa Abhängigkeiten von Drittanbietern oder unklare Speicherorte von Metadaten sein. Die Praxis bleibt: Prüfe, welche Serverstandorte gewählt werden, wie DNS-Leaks vermieden werden und ob Kill-Switch sowie Funktionen gegen WebRTC-Leaks zuverlässig funktionieren.
Mein Take: Wenn du nur eine Maßnahme wählst, beginne damit, den Kill-Switch zu aktivieren und regelmäßig zu prüfen, ob DNS-Leaks auftreten. Damit schützt du dich gegen unbeabsichtigte IP-Leaks auch bei Verbindungsabbrüchen. Die richtige Konfiguration erhöht den Anspruch auf Privatsphäre merklich, ohne die Grundfunktionalität zu beeinträchtigen. Denk daran, dass Links auf der Seite Provisionen unterstützen können. What ist IPv6 VPN: architecture, sicherheit und nützliche anwendungsfälle
- Backup-Strategie: Prüfe regelmäßig die VPN-Verbindung mit einem Lecktest-Tool.
- Was du diese Woche testen solltest: Aktiviere OpenVPN oder WireGuard und überprüfe die Kill-Switch-Einstellungen.
- Ein konkreter nächster Schritt: Verifiziere, dass dein Browser keine DNS-Anfragen außerhalb des VPN tunnelt.