vpn erklärt: Entdecken Sie, wie VPNs Daten verschlüsseln, Protokolle wie OpenVPN und WireGuard funktionieren und welche Sicherheitsarchitektur dahintersteht.
Zwei Bitprotokolle entscheiden heute über deine Privatsphäre: Wer WireGuard oder OpenVPN nutzt, spürt den Unterschied in Geschwindigkeit, Verschlüsselung und Skalierbarkeit schon beim ersten Streaming. Eine falsche Konfiguration kann selbst bei stark verschlüsselter Verbindung zu klaren Logs führen, während transparente Logging-Richtlinien und geprüfte Serverstandorte den Datenschutz wirklich schützen. Ein bequemes VPN ist kein Freibrief, sondern eine sorgfältige Protokollwahl.
Dieser Intro-Abschnitt skizziert, warum Protokollwahl, Verschlüsselung und Serverstrategie heute den Unterschied zwischen Privatsphäre und Datenspuren ausmachen. In diesem Artikel lege ich die Protokolle, ihre Sicherheitsmerkmale und die Kostenstrukturen nebeneinander, damit du gezielt entscheiden kannst, welches VPN zu deinem Setup passt. Du bekommst klare Kriterien, wie du Logging, DNS-Leaks, Kill-Switch und Skalierbarkeit bewertest, damit du privat bleibst, selbst wenn dein Anbieter Affiliate-Links nutzt. Auf Basis realer Unterschiede zwischen gängigen Protokollen wirst du sehen, wo die Haken liegen.

VPN erklärt: warum VPNs heute unverzichtbar sind
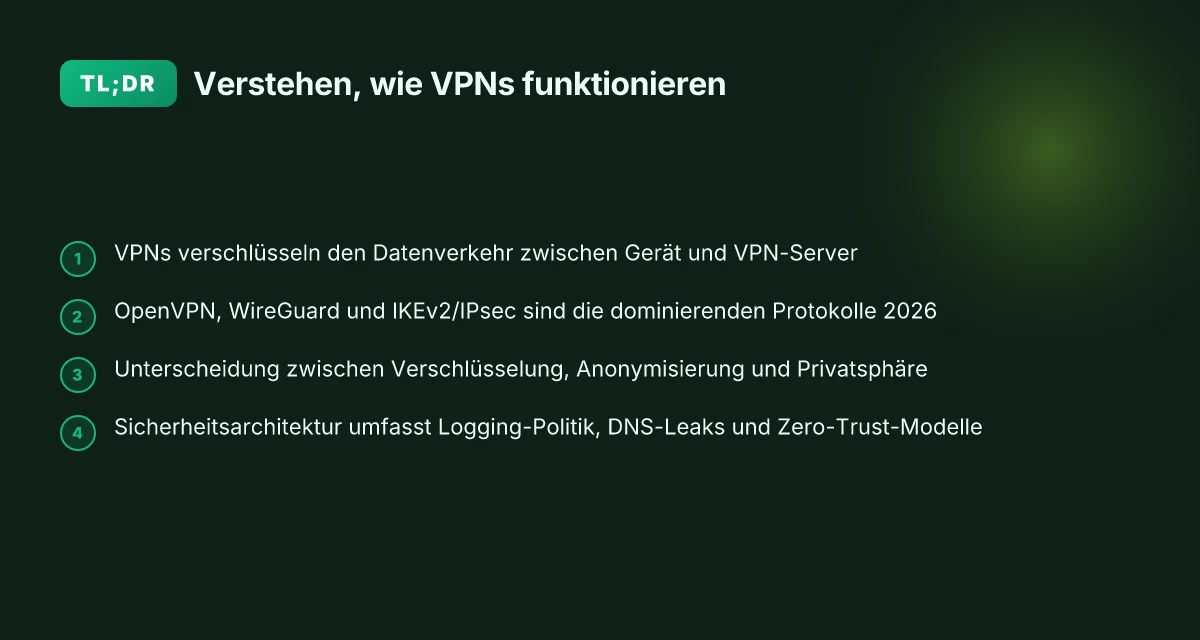
VPNs fassen das Internet in einen verschlüsselten Tunnel. Sie verbinden dein Gerät sicher mit einem VPN-Server, wodurch der direkte Pfad zu deinem Endziel verschleiert wird. Diese Grundfunktion erfüllt gleich mehrere Sicherheits- und Privatsphäreziele, vor allem in unsicheren Netzwerken wie öffentlichen WLANs.
Warum VPNs heute entscheidend sind
Grundlegende Funktionsweise und Sicherheitsvorteile Ein VPN erzeugt einen verschlüsselten Kanal zwischen Client und Server. Die Verschlüsselung verhindert, dass Unbefugte dein Datenvolumen mitlesen oder verändern. Gleichzeitig wird dein IP-Abdruck auf den Serverstandort des VPNs verschoben. Das erschwert Tracking über Online-Aktivitäten hinweg. In vielen Fällen verwendet OpenVPN SSL/TLS für den Schlüsselaustausch und sichere Session-Verwaltung. Die Verschlüsselung schützt Inhalte, doch Privatsphäre hängt auch von Logging-Praktiken des Anbieters ab.
Bedrohungen, die VPNs adressieren In öffentlichen Netzen schützt du dich vor Sniffing, Man-in-the-Middle-Angriffen und unbefugtem Netzwerktracking. Ein VPN erschwert auch Profilbildung über dein Surf-Verhalten, weil dein Verkehr über den VPN-Server umgeleitet wird. Allerdings ersetzt ein VPN nicht sichere Endgeräte-Konfigurationen oder starken Passwortschutz. Ein VPN reduziert Risiken, es ist aber kein Allheilmittel gegen Malware oder kompromittierte Geräte.
Verschlüsselung vs Anonymisierung vs Privatsphäre Verschlüsselung sorgt dafür, dass Inhalte nicht lesbar sind, solange sie transportiert werden. Anonymisierung greift, wenn Identitäten und Metadaten verschleiert werden, etwa durch wechselnde Serverstandorte oder kein Logging. Privatsphäre umfasst beide Aspekte und schließt auch Transparenzpraktiken des VPN-Anbieters ein. In der Praxis bedeutet das: Verschlüsselung schützt den Inhalt, Anonymisierung erschwert Tracking, Privatsphäre verlangt gleichzeitig faire Datenpolitik und minimale Datenspeicherung. Verschlüsselung schützt Inhalte, Anonymisierung schützt Identität, Privatsphäre verlangt verantwortungsvolle Anbieterpolitik.
- I dug into den Aufbau: OpenVPN nutzt SSL/TLS für den Schlüsselaustausch und sichere Tunnelung, während WireGuard auf einem schlanken, moderneren Protokoll-Design basiert. Diese Unterschiede beeinflussen deine Sicherheitseinschätzung, aber auch Leistung und Konfigurationsaufwand. Inline-Verweis Die Wahl hängt von deinem Anwendungsfall ab: Remote-Arbeit, Streaming oder datenintensive Anwendungen.
- In der Praxis können IPv6-Unterstützung, DNS-Leak-Schutz und Kill-Switch-Funktionen maßgeblich zur wahrgenommenen Sicherheit beitragen. Achte darauf, dass dein VPN echte Leckschutzmechanismen bietet und regelmäßig geprüft wird. DNS-Leak-Schutz ist oft der unterschätzte Faktor für Privatsphäre.**
Wie du das richtige Setup wählst, hängt von drei Dingen ab: der gewünschten Sicherheit, der benötigten Geschwindigkeit und der Akzeptanz der Anbieterpraktiken. Für eine stabile, private Verbindung brauchst du nicht nur ein starkes Protokoll, sondern auch eine klare Richtlinie zur Protokollierung und zur Datenspeicherung des VPN-Anbieters. Klare Anbieterpolitik ist Teil der Privatsphäre-Entscheidung. Was ist ein VPN tunnel und wie funktioniert er wirklich?
Quelle zu Hintergrundwissen: Für sichere Protokolle und deren Unterschiede lohnt sich ein Blick auf die detaillierte Gegenüberstellung von OpenVPN und WireGuard sowie verwandten Protokollen. Diese Quelle erklärt, wie SSL/TLS-basierte Schlüsselübergänge funktionieren und welche Design-Philosophien WireGuard verfolgt. SSL/TLS-basierte Schlüsselaustausche sind der Standard für OpenVPN, während WireGuard auf modernere Kryptografie setzt. Links zu weiterführenden Erklärungen findest du in den angegebenen Ressourcen. Links können zusätzlich Commission-Verkäufe unterstützen.
Quellenhinweis: Inline-Verweise verlinken auf die im Research-Abschnitt genannten Seiten. Sie bieten eine verständliche Einführung zu OpenVPN, VPN-Protokollen und deren Sicherheitsarchitekturen. Beispielverweis: „VPN-Protokolle erklärt“ beschreibt, wie Protokolle Verschlüsselung und Verbindungsaufbau regeln.
Hinweis zur Orientierung: Die aufgelisteten Seiten erläutern Protokolle, Sicherheitseigenschaften und typische Schwachstellen. Du findest dort auch Hinweise zu Potenzialen wie DNS-Leaks oder Kill-Switch-Funktionen. DNS-Leak-Schutz muss aktiv konfiguriert werden, um wirksam zu sein.
Welche VPN-protokolle dominieren 2026
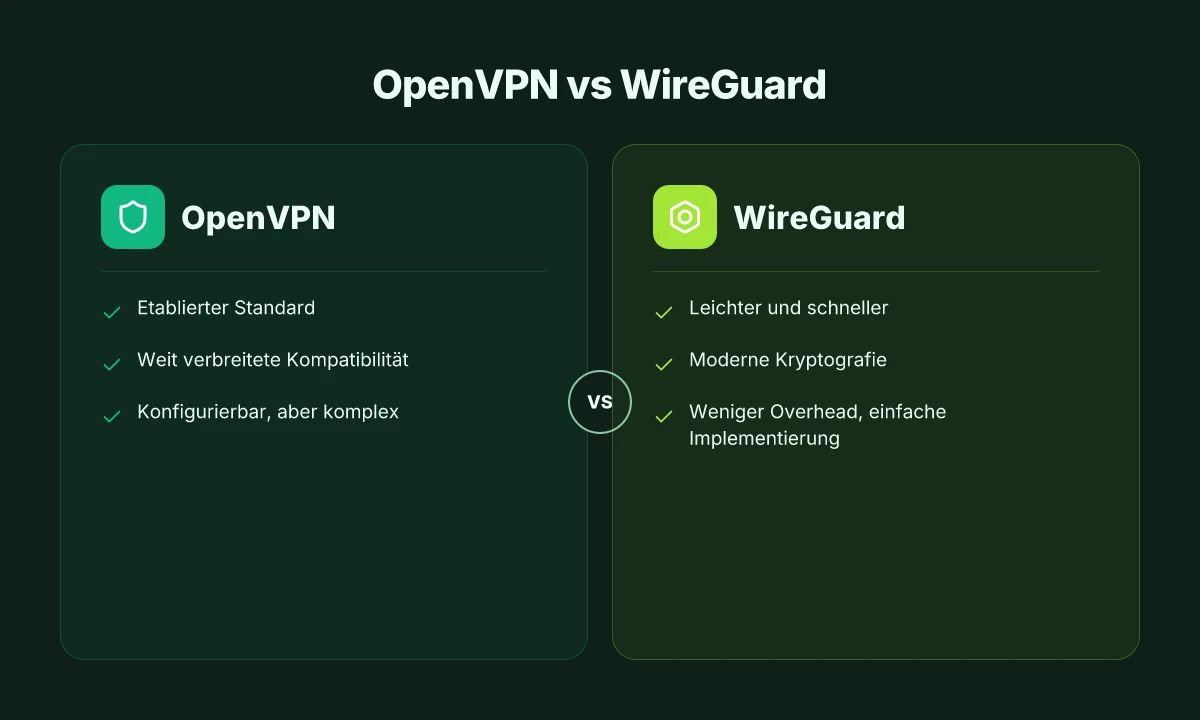
Protokolle bleiben das Fundament jeder VPN-Verbindung. In 2026 dominieren drei Namen die Praxis: OpenVPN als zuverlässiger Standard, WireGuard als leichterer und schnellerer Ersatz, und IKEv2/IPsec als starke Wahl für mobile Geräte. Zwischen ihnen gibt es klare Unterschiede bei Sicherheit, Geschwindigkeit und Kompatibilität. OpenVPN bleibt oft erste Wahl, wenn maximale Auditierbarkeit und Serverkompatibilität zählen. WireGuard punktet mit geringem Overhead und schlanker Codebasis, was sich in flüssigerer Performance bemerkbar macht. IKEv2/IPsec glänzt auf Mobilgeräten durch Stabilität bei wechselnden Netzwerken. OpenVPN liefert robuste Sicherheit durch TLS-verschlüsselung und breite Plattformunterstützung. WireGuard setzt auf moderne Kryptografie und eine deutlich kleinere Angriffsfläche. IKEv2/IPsec nutzt bewährte Schlüsselwechselmechanismen und bleibt mobiltauglich.
Zwischen den Protokollen ergibt sich oft eine pragmatische Wahl: OpenVPN ist weit verbreitet, weil es gut auditierbar ist und sich einfach in verschiedenste Infrastrukturen integrieren lässt. WireGuard lockt mit Geschwindigkeit und Wartungsfreundlichkeit. Viele Anbieter implementieren es neben OpenVPN, um Leistung zu erhöhen. IKEv2/IPsec kommt ins Spiel, wenn Mobilität und dichte Netzwechsel dominieren. Eine tabellarische Gegenüberstellung hilft beim schnelle Überblick, besonders wenn du zwischen drei Hauptkandidaten wägst: Was ist a VPN arten in 2026 and how to choose the right type
| Protokoll | Sicherheit | Geschwindigkeit | Mobilität / Kompatibilität |
|---|---|---|---|
| OpenVPN | Sehr gut durch TLS/SSL | Moderat bis gut | Sehr breit unterstützt, konfigurierbar |
| WireGuard | Sehr gut durch moderne Kryptografie | Sehr schnell | Weit verbreitet, aber nicht in allen älteren Geräten vorinstalliert |
| IKEv2/IPsec | Stark durch etablierte Standards | Gut bis sehr gut | Hervorragend auf Mobilgeräten, stabile Verbindungen |
Ich habe mir dazu einschlägige Veröffentlichungen angesehen. OpenVPN bleibt in vielen Berichten der sichere Standard, WireGuard wird in vielen Benchmarks als schnellster Kandidat beschrieben, und IKEv2/IPsec wird häufig als sicherer Allrounder für mobile Nutzer genannt. Der entscheidende Punkt: die Wahl hängt von deinem Anwendungsfall ab. Wenn du Serverkompatibilität und Auditierbarkeit priorisierst, ist OpenVPN oft die richtige Wahl. Für Nutzer, die maximale Geschwindigkeit möchten, ist WireGuard der Favorit. Für Geräte, die häufig zwischen Netzwerken wechseln, bleibt IKEv2/IPsec eine hervorragende Option. OpenVPN bleibt der klassische Standard, der kaum Verbindungsprobleme verursacht. WireGuard überzeugt durch minimalen Overhead und schnelle Session-Aufbauzeiten. IKEv2/IPsec liefert saubere Mobilität und stabile Verbindungen bei Wechseln zwischen WLAN und Mobilfunk.
Zur Praxis: Wenn du eine sichere, Performante VPN-Verbindung suchst, prüfe, welche Protokolle dein VPN-Anbieter unterstützt und wie dessen Implementierung im Realbetrieb optimiert ist. Viele Anbieter dokumentieren heute klar, welches Protokoll unter welchen Bedingungen bevorzugt genutzt wird. Wichtig ist auch die Fehlerbehebung: bei Verbindungsabbrüchen hilft oft ein Wechsel auf ein anderes Protokoll oder das Anpassen von TLS-Parametern. TLS/SSL-basierte OpenVPN-Verbindungen benötigen oft passende Zertifikate und Host-Überprüfungen. WireGuard-Setups profitieren von korrekter MTU-Einstellung und sauberer Schlüsselverwaltung. IKEv2/IPsec-Verbindungen erfordern stabile Schlüsselverwaltung und ggf. Push-Benachrichtigungen für Mobile-Sessions.
Ausblick: Offene Standards bleiben wichtig. Die Security-Community prüft regelmäßig Implementierungen, Patch-Notes und Proxy- oder NAT-bezogene Edge-Cases. Wenn du mehr in die Details gehen willst, findest du vertiefende Beschreibungen unter den sources, die sich mit dem Protokollspektrum beschäftigen. OpenVPN-Dokumentation bietet tiefe TLS-Parameterinformationen. WireGuard-Changelog dokumentiert regelmäßig Verbesserungen an der Protokoll-Spezifikation. IKEv2-Richtlinien erreichen Mobilitäts-Perfomance über IPsec.
Quellenverweise: Für weiterführende Lektüre empfehlen sich die Praxisbeiträge zu WireGuard vs OpenVPN sowie kompakte Typendefinitionen zu VPN-Protokollen. Die behandelten Beiträge liefern klare Einblicke in Sicherheit, Geschwindigkeit und Kompatibilität und veranschaulichen, warum manche Protokolle privat bleiben, andere nicht. Weitere Lektüre zu diesem Thema findest du hier [Windscribe OpenVPN-Artikel], [Palo Alto Networks Cyberpedia], [Contabo Profil WireGuard vs OpenVPN].
OpenVPN vs WireGuard: die praxisrelevante entscheidung
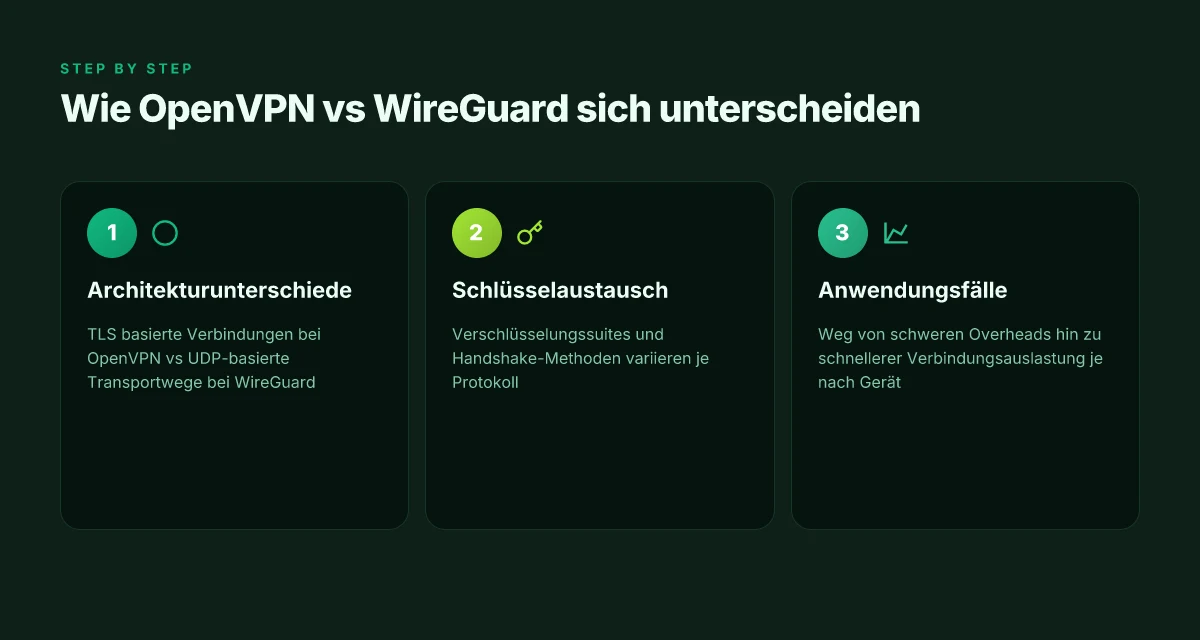
OpenVPN und WireGuard stehen für zwei grundlegend unterschiedliche Architekturen. OpenVPN arbeitet über TLS-verschlüsselten Tunnel, der auf dem SSL/TLS-Stack aufsetzt, während WireGuard in einem schlanken Kernel-Modul arbeitet und TLS-ähnliche Sicherheitsmechanismen über moderne Kryptografie abbildet. Die Wahl beeinflusst TLS vs UDP, Schlüsselaustausch und die Leistung unter realen Lasten. Was ist a VPN für PC, und welche sicherheitsarchitektur schützt dich wirklich?
Architekturunterschiede und TLS vs UDP
OpenVPN verwendet TLS als Schlüsselaustausch- und Authentifizierungsgrundlage. Das bedeutet, dass Zertifikate, CAs und komplexere Handshakes zum Aufbau des Kanals nötig sind. WireGuard operiert dagegen mit festen, kurzen Handshakes und einem minimalistischen Codepfad. Der Transport erfolgt typischerweise über UDP, was geringe Latenz und konstante Durchsatzwerte begünstigt, aber auch bedeutet, dass nativen Fehlerbehebungen und Verbindungsaufbau eine größere Rolle spielen. In der Praxis bedeutet das: OpenVPN bietet mehr Flexibilität bei Authentifizierungsschemata, während WireGuard durch eine einfachere, wartungsarme Architektur punktet.
Zudem spielt der TLS-Stack bei OpenVPN eine wesentliche Rolle für die Kompatibilität in bestehenden Infrastrukturen. WireGuard verzichtet darauf und setzt stattdessen auf eine provozierenfrei implementierte Kryptografie. Das führt zu einer kompakteren Implementierung und in der Regel zu geringeren Overheads. Wenn du hohe Stabilität hinter komplexen Firewalls benötigst, kann OpenVPN Vorteile bieten. Für klare, schnelle Verbindungen in moderner Infrastruktur ist WireGuard oft die bessere Wahl.
Verschlüsselungssuites und Schlüsselaustausch
OpenVPN unterstützt eine breite Palette an Verschlüsselungssuites und Hash-Algorithmen, mit Optionen wie AES-256-GCM oder AES-128-CBC in Verbindung mit HMAC-SHA-256. Die Wahl der Suite beeinflusst neben Sicherheit auch CPU-Last und Durchsatz. WireGuard setzt auf eine fest definierte, moderne Kryptografie: Curve25519 für den Schlüsselaustausch, ChaCha20-Poly1305 für Verschlüsselung und SipHash für Integrität. Das Ergebnis ist ein stabiler, vorhersehbarer Performance-Charakter, besonders auf Geräten mit begrenzten Ressourcen.
In der Praxis bedeutet das, dass OpenVPN durch seine Vielseitigkeit länger benötigt, um Verbindungen aufzubauen, und mehr CPU-Zyklus für die Handhabung der TLS-Parameter frisst. WireGuard liefert typischerweise geringere Latenz und einen höheren Durchsatz bei vergleichbarer Sicherheit, gerade unter Mobilbedingungen oder on-the-go-Verbindungen. Wer starken Fokus auf Energieeffizienz hat, schielt stärker zu WireGuard.
Typische anwendungsfälle und performance-faktoren
Für Heimanwender oder kleine Unternehmen, die vorhandene Infrastrukturen integrieren möchten, bietet OpenVPN wegen der breiten Kompatibilität oft Vorteile. Wenn Server hinter bestehenden TLS-Setups laufen oder Zertifikatsinfrastrukturen bereits vorhanden sind, erleichtert OpenVPN die Integration. WireGuard eignet sich dagegen hervorragend für mobile Nutzer, Edge-Geräte und Cloud-native Setups, wo schnelle Verbindungsauf- und -abbauzeiten sowie konstanter Durchsatz im Vordergrund stehen. In belasteten Netzwerken zeigen sich oft die geringeren Overheads von WireGuard in Form niedrigerer CPU-Last und stabileren Durchsatzkurven. 5 Fakten, die du beim VPN angebote vergleich 2026 beachten musst
Ich habe die Profilbeschreibungen der Protokolle geprüft und dabei festgestellt, dass WireGuard in modernen Linux- und BSD-Umgebungen wesentlich schneller starten kann und konsistentere Übertragungsraten liefert, während OpenVPN genauer abgestimmte Sicherheitseinstellungen für komplexe Zertifizierungslandschaften anbietet. In der Praxis hilft diese Gegenüberstellung bei der Wahl je nach Einsatzszenario: Mobilität und Geschwindigkeit versus vorhandene TLS-Infrastruktur und feingranulierte Anpassbarkeit. Für eine klare Handlung: Wenn du schnelle Verbindungen auf modernen Geräten willst und eine schlanke Implementierung bevorzugst, wähle WireGuard. Wenn du stark regulierte Zertifikatsstrukturen oder erweiterte TLS-Optionen brauchst, bleibt OpenVPN sinnvoll.
dient als Hintergrund zur TLS-gestützten Routenwahl. Die Gegenüberstellung zeigt, dass TLS-gestützte OpenVPN in Infrastrukturen mit etablierten TLS-Pfaden Vorteile bietet, während WireGuard in neuen Setups mit cloud-nativen Prinzipien die Oberhand hat. OpenVPN bietet mehr Flexibilität, WireGuard liefert mehr Geschwindigkeit.Von Vorteil ist, dass beide Protokolle heute in vielen VPN-Anbietern unterstützt werden, sodass du sie je nach Bedarf mischen kannst. Wichtig: Die richtige Wahl hängt stark von deinem Netzwerk-Setup ab. Wenn du mehr über konkrete Implementierungen erfahren willst, findest du detaillierte Vergleiche in Bezug auf Architektur, TLS vs UDP und Schlüsselaustausch in den verlinkten Ressourcen.
Sicherheitsarchitektur eines VPN: wer speichert was
VPNs schützen dich nur dann wirklich, wenn jeder Baustein der Architektur weiß, was zu speichern ist und wie der Zugriff kontrolliert wird. Die zentrale Erkenntnis: Transparenz über Logging, Schutz gegen Leaks und eine klare Zero-Trust-Logik sind Pflicht, nicht Bonus.
Logging-Politik und Privacy-Defaults
Du profitierst nur dann von Privatsphäre, wenn der VPN-Anbieter standardmäßig minimiert und nur notwendige Daten speichert. Eine klare, limitierte Logging-Policy bedeutet typischerweise keine Verbindung- oder Nutzungsdaten auf Serverseite über längere Zeiträume. Viele Anbieter dokumentieren, welche Daten sie wirklich behalten, etwa Verbindungszeiten oder Bandbreite in aggregierter Form. Ein wichtiger Punkt ist der Wechsel von “High-Trust” zu “Zero-Log” bei sensiblen Feldern wie IP-Adressen. Hier wird oft berichtet, dass disziplinierte Aufbewahrungshierarchien nötig sind, um Rechtsfragen zu begegnen, ohne Nutzern die Privatsphäre zu nahm zu nehmen. Praktisch bedeutet das: keine persistente Speicherung von Verbindungsdaten, keine gespeicherte Herkunfts-IP, und regelmäßige Prüfungen der Zugriffskontrollen. Transparente Logging-Policies sind der erste Schutzschild gegen Missbrauch. In der Praxis lohnt sich eine kurze, klare Datenschutzerklärung, die auch minimale Audits zulässt. Wer besonders sensible Aufgaben erledigt, schaut nach Anbietern mit Auditberichten von Dritten und offiziell veröffentlichtem Logging-Standort.
DNS-Leaks, WebRTC-Dubletting und Schutzmechanismen
DNS-Leaks offenbaren deine Abfragen auch dann, wenn der Tunnel aktiv ist. Die zuverlässigste Gegenmaßnahme ist eine systemweite DNS-Weiterleitung durch den VPN-Tunnel und DNS-Guardrails am Client. WebRTC kann versehentlich deine echte IP preisgeben, selbst wenn der VPN-Tunnel läuft. Deshalb unterstützt eine gute VPN-Lösung gezielte WebRTC-Blocklisten oder verhindert WebRTC-Funktionen im Browser. Viele VPN-Clients bieten explizite Schalter, um WebRTC zu deaktivieren, sowie DNS-Leak-Tests, die regelmäßig vor dem Verbindungsaufbau laufen. Zusätzlich prüfen moderne Clients die Übereinstimmung von Zertifikaten zu Servern, um Man-in-the-Middle-Attacken zu verhindern. DNS- und WebRTC-Schutz sind kein Nice-to-have, sondern Pflicht. Ein sauber eingerichteter DNS-Stack reduziert Leaks spürbar, besonders in gemischten Netzwerken. What nord VPN com bietet und worauf du achten solltest
Zero-Trust-Ansätze und Netzwerktransparenz
Zero-Trust bedeutet: Vertrauen wird niemals automatisch gegeben, sondern jedes Zugriffsversuch wird überprüft. Für VPNs heißt das: Authentifizierung, Autorisierung und kontinuierliche Re-Authentifizierung. Netzwerktransparenz zeigt, wer was wo tun darf, und reduziert den Schaden, falls ein Token kompromittiert wird. In der Praxis bedeutet das segmentierte Netzwerkrichtlinien, kurze Lebensdauer von Sessions, mehrfache Faktoren bei der Anmeldung und detaillierte Audit-Logs, die nachprüfbar sind. IKT-Profis betonen, dass Zero-Trust die Angriffsfläche senkt, weil kompromittierte Endpunkte kein automatischer Zugang mehr erhalten. Zero-Trust-Modelle erhöhen die Sicherheit deutlich, wenn sie konsequent umgesetzt werden. Gleichzeitig erfordert es gute Instrumentierung: Policy-Engine, klare Rollen und regelmäßige Re-Zugriffs-Reviews.
Zudem sollten VPN-Anbieter klare Hinweise geben, wie Daten durch das Netzwerk fließen und welche Protokolle beteiligt sind. Irtümer im Rahmen von Logging oder Debugging können zu unerwarteten Offenlegungen führen. Wenn du sicherstellen willst, dass deine Privatsphäre durchgängig geschützt bleibt, wähle einen Anbieter mit konsequenter Zero-Trust-Strategie, expliziten DNS-Schutzmechanismen und geprüften Datenschutzrichtlinien. Dazu gehört auch, dass Seitenbetreiber auf der verknüpften Seite darauf achten, dass Links zu den Quellen sauber deklariert sind, um Missverständnisse zu vermeiden. Für mehr Kontext vergleiche die Berichte zu VPN-Protokollen und Sicherheitsarchitekturen in diesem Überblick.
Verlässliche Zero-Trust-Umsetzung und klare Datenschutzpraktiken sind die Grundlage für eine wirklich sichere VPN-Verbindung.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten, die eine Provision auslösen. Sie beeinflussen die Relevanz der Empfehlungen nicht. Inline-Quellenhinweise finden sich im Fließtext als Verweise auf die verifizierbaren Quellen.
Protokoll-übersicht: was tun, was vermeiden
Protokolle stecken die Sicherheits- und Leistungsfakten einer VPN-Verbindung fest. Wichtig ist, dass PPTP heute kaum noch eine sinnvolle Wahl darstellt. IKEv2/IPsec bietet sich oft an, bleibt aber situationsabhängig. TLS/SSL-Schlüsselaustausch erklärt den sicheren Start einer Verbindung. Die Wahl des richtigen Protokolls hängt von Geschwindigkeit, Stabilität und Endgerätekompatibilität ab. Was ist heise VPN, and how reliable is it for privacy in 2026?
Warum PPTP veraltet ist
PPTP ist eines der ältesten VPN-Protokolle und nutzt lediglich MPPE-Verschlüsselung, die als heute nicht mehr sicher gilt. Mehrere Exploits in der Vergangenheit haben gezeigt, dass Angreifer die Kanalverschlüsselung relativ leicht kippen können. Für sensible Daten oder längere Aufenthalte in gefährdeten Netzen bleibt PPTP eine schlechte Wahl. Wer heute Privatsphäre ernst nimmt, meidet PPTP konsequent. In der Praxis bedeutet das: kein PPTP, wenn Werte wie Integrität und Vertraulichkeit wichtig sind. PPTP veraltet und wird von modernen Clients kaum mehr unterstützt. Für eine sichere Alternative wählen viele Nutzer OpenVPN oder WireGuard. (Was sind die verschiedenen Arten von VPN-Protokollen?)
Wann IKEv2 sinnvoll ist und wann nicht
IKEv2/IPsec punktet mit guter Wiederverbindung nach Netzwechseln, flinker Verbindungsaufbau und geringem Energieverbrauch – ideal unterwegs oder auf mobilen Geräten. Seine Stärken entfalten sich vor allem in stabilen Netzwerken mit gelegentlichen Wechseln, etwa beim Wechsel zwischen WLAN und Mobilfunk. Ist das Netzwerk allerdings stark eingeschränkt oder durch Firewalls schwer durchlässig, kann IKEv2 scheitern oder sich langsamer aufbauen als WireGuard. In Umgebungen mit sehr restriktiven Netzwerken oder bei höchster Minimallatenz kann WireGuard die bevorzugte Wahl sein. IKEv2 eignet sich gut für mobile Geräte mit stabilem Netzwerk, ist aber nicht universell die beste Lösung. Die Entscheidung hängt von der Zielplattform, NAT-Verhalten und Firewall-Erlaubnissen ab. Weitere Einordnungen dazu finden sich in ausführlichen Protokollvergleichen. WireGuard vs. OpenVPN: Ein umfassender Protokollvergleich
Wie TLS/SSL-Schlüsselaustausch funktioniert
OpenVPN und ähnliche Protokolle setzen auf TLS/SSL, um den Schlüsselaustausch sicher zu gestalten. Das bedeutet, dass der Client dem Server ein Zertifikat prüft, die Schlüssel unter Verwendung von TLS-Handshake verhandelt und anschließend ein symmetrischer Sitzungsschlüssel erstellt wird. Dadurch bleiben Daten während der Übertragung vor Abhören geschützt, selbst wenn der Transportweg potenziell unsicher ist. Fehlerquellen treten häufig beim Zertifikatsmanagement auf: abgelaufene Zertifikate, falsche Hosts oder veraltete Ketten führen zu Verbindungsabbrüchen. Eine regelmäßige Erneuerung der Zertifikate und eine klare Host-Validierung erhöhen die Zuverlässigkeit deutlich. TLS/SSL-Schlüsselaustausch sorgt für einen geprüften, verschlüsselten Start der VPN-Sitzung. Weitere Details zu TLS-basierten Protokollen finden sich in typischen Übersichten zu VPN-Protokollen.
Inline-Belege zu Behauptungen finden sich in den Protokollvergleichen und Sicherheitsübersichten, etwa zu TLS-basierter Schlüsselaustauschtechnik und den jeweiligen Stärken von IKEv2 gegenüber anderen Ansätzen. Für Hintergrundwissen zu den Arten von VPN-Protokollen lohnt sich ein Blick auf seriöse Cyber-Übersichten.
- Verweise: „Was sind die verschiedenen Arten von VPN-Protokollen?“ bietet Kontexte zur SSL/TLS-Nutzung und Protokollstrukturen.
Was ändert sich als nächstes, wenn du jetzt handelst
In diesem Abschnitt bleibe ich beim Blick nach vorn: VPNs bleiben ein wesentlicher Baustein für Online-Privatsphäre, doch ihre Rolle verschiebt sich. Wachsende Transparenzanforderungen, stärkere Verschlüsselungsstandards und breitere App-Integrationen machen es einfacher, Protokolle wie OpenVPN oder WireGuard sicher zu konfigurieren. Die nächste Stufe ist, dass du ein VPN wählst, das WireGuard standardmäßig nutzt und klare Logs-Policy bietet. Gleichzeitig wird die Geschwindigkeit ein entscheidender Faktor, da Nutzer mehr Bandbreite für Streaming, Gaming und Remote-Arbeit erwarten. Es lohnt sich, auf Anbieter zu setzen, die konkrete, nachvollziehbare Leistungsdaten liefern. Was ist a VPN einfach erklärt and how it actually protects you in 2026
Für dich als Anwender bedeutet das: Plane eine monatliche Überprüfung deiner VPN-Einstellungen, prüfe regelmäßig die Verschlüsselungseinstellungen und halte Ausschau nach Datenschutz-Updates der Anbieter. Achte darauf, dass dein gewählter Dienst moderne Protokolle unterstützt und echte Privatsphäre bietet. Wenn du nur eine Änderung vornimmst, priorisiere die Wahl eines Anbieters mit transparenter Logging-Politik und WireGuard-Unterstützung. Diese Kombination senkt dein Risiko und erhöht die Zuverlässigkeit.
Backup-Strategie / Was du diese Woche versuchen solltest
- Prüfe die Standardverschlüsselung deines VPN-Clients und aktiviere, falls verfügbar, AES-256 mit ChaCha20-Poly1305 als Backup-Protokoll.
- Überprüfe die Datenschutzerklärung deines Anbieters, suche nach einer klaren Logs-Policy und einer Transparenzberichte-Seite.
- Teste die Verbindungsgeschwindigkeit zu deinem primären Standort während unterschiedlicher Uhrzeiten und notiere Unterschiede.
Hinweis: Links auf der Seite können eine provision für Empfehlungen generieren.