Erfahren Sie, wie ein vpn tunnel Sicherheit, Protokolle und Betriebsmodelle inunternehmensnetzen beeinflusst. Praxisnahe Einordnung zu AES, IPsec, WireGuard und mehr.
Ein VPN-Tunnel ist wie eine verschlossene Brücke zwischen Standort und Unternehmensnetzwerk, doch die echte Leistung hängt davon ab, welche Protokolle darauf laufen und wie die Verschlüsselung jongliert. Der Unterschied zwischen IPSec, WireGuard und OpenVPN zeigt sich oft erst in der Latenz-Quote, nicht im Branding. Wer heute Remote-Arbeit sicher machen will, muss genau prüfen, wo Token-Refresh, Zertifikatskoordination und Endpunkt-Synchronisation zusammenfallen, sonst kostet jeder Tunnelaufbau wertvolle Sekunden.
In diesem Beitrag zeige ich, wie sich Protokolle, Verschlüsselung und Betriebsmodelle 2026 gegenseitig beeinflussen und wo typischerweise Engpässe entstehen. Eine klare Sicht auf Metriken wie Durchsatz, Verbindungsstabilität und Zertifikat-Validierung hilft, den richtigen Ansatz für Hybrid-Work zu wählen. Leser profitieren von praxisnahen Triage-Schritten, konkreten Konfigurationsmustern und einem Blick auf Betreibermodelle, die sich direkt auf Alltagstickets auswirken. Diese Analyse liefert das, was Netzwerkteams jetzt gezielt braucht. Links auf der Seite können Provisionen generieren.

Was macht einen VPN tunnel in der praxis sicher und flexibel, und warum ist 2026 der zeitpunkt dafür
Der vpn tunnel ist ein sicherer Kommunikationskanal zwischen Endpunkten. Er schützt Daten beim Übergang durch ein öffentliches Netz, indem er sie verschlüsselt transportiert und Authentifizierung sicherstellt. In hybriden Netzen benötigen Unternehmen flexible Betreibermodelle, um Endpunkte sicher zu verbinden – egal ob Remote-Standorte, Homeoffice oder Cloud-Workloads.
1) Unterschiedliche tunnel-typen verstehen
VPN-Tunnel lassen sich grob in zwei Muster einteilen. Client-zu-Server-Tunnel verbinden einzelne Endgeräte direkt mit dem VPN-Gateway. Site-to-Site-Tunnel verbinden ganze Netzwerke, sodass Standorte wie Zweigstellen über den Tunnel kommunizieren. Beide Muster haben Vor- und Nachteile: Client-zu-Server bietet feine Granularität und Zentralkontrolle, Site-to-Site reduziert Verwaltungsaufwand bei vielen Hosts in einer Filiale. In der Praxis ergibt sich daraus eine hybride Architektur, die beides kombiniert, je nachdem welche Anwendungsfälle im Unternehmen dominieren.
2) Flexible betreibermodelle in hybriden netzlandschaften
Hybrid bedeutet, dass Unternehmen nicht mehr nur on-premise arbeiten. Cloud-Workloads, Remote-User und Edge-Geräte legen neue Anforderungen an betreibermodelle nahe. Eine sichere Praxis ist, dass VPN-Gateways mehrere Authentifizierungs- und Verschlüsselungsoptionen unterstützen, damit sich User in verschiedenen Kontexten sicher verbinden können. Gleichzeitig braucht es zentrale Richtlinien, automatisierte Zertifikatverwaltung und regelmäßige Rotationen von Schlüsseln, damit compromittierte Tokens oder Sub-CACs nicht lange weiter verwenden werden.
3) Protokoll- und verschlüsselungsoptionen als Eckpfeiler
Für 2026 dominieren Protokolle, die klare Sicherheitsgarantien bieten, während sie gleichzeitig Leistungsspitzen im Blick behalten. Eine gute Praxis ist, PJG-Modelle zu kombinieren: robuste Verschlüsselung mit adaptiver Kompression, um Bandbreite effizient zu nutzen. Wichtig bleibt dabei die Wahl starker Algorithmen und aktueller Schlüsselgrößen. Ein zu rostiger oder veralteter Cipher-Suite lässt sich sofort erkennen, wenn alte Clients sich verbinden müssen. I’m not claiming hands-on testing here, but the industry trend points to AES-256-Class ciphers as a baseline for sensitive Unternehmensebene.
Der sichere Betrieb hängt mehr von der richtigen Architektur als von einzelnen Protokollen ab. Diese Einsicht zieht sich durch Remote-Access, Site-to-Site-Verbindungen und Cloud-Verbindungen gleichermaßen. 10 Sichere VPN anbieter 2026: transparente datenpraxis, offene architektur und prüfberichte im fokus
Zudem gilt: Ein einzelnes Protokoll reicht selten aus. In der Praxis mischt man Protokolle je nach Anwendungsfall, etwa IPsec für stabile Verbindungen, WireGuard für niedrige Latenz und OpenVPN als universelle Lösung. Verfügbarkeit, Kompatibilität und Wartung spielen eine zentrale Rolle. Für eine klare Orientierung hilft ein standardisiertes Zertifikats- und Schlüssellifecycle-Management, das regelmäßig Audits durchläuft.
2026 wird der Zeitpunkt, an dem Unternehmen verifizierte, mehrschichtige Architekturen priorisieren. Die Bereitschaft, Kosten in passende betreibermodelle zu investieren, zahlt sich in Sicherheit und Agilität aus. Quellen zeigen, dass Standardisierung von Protokollen und klare Rollen innerhalb der Netzwerk-Edge entscheidend sind, um Remote-Arbeit zuverlässig zu unterstützen. Für weitere Einblicke siehe ausgewiesene Fachartikel.
Welche VPN-protokolle dominieren 2026 und wie sie sich unterscheiden
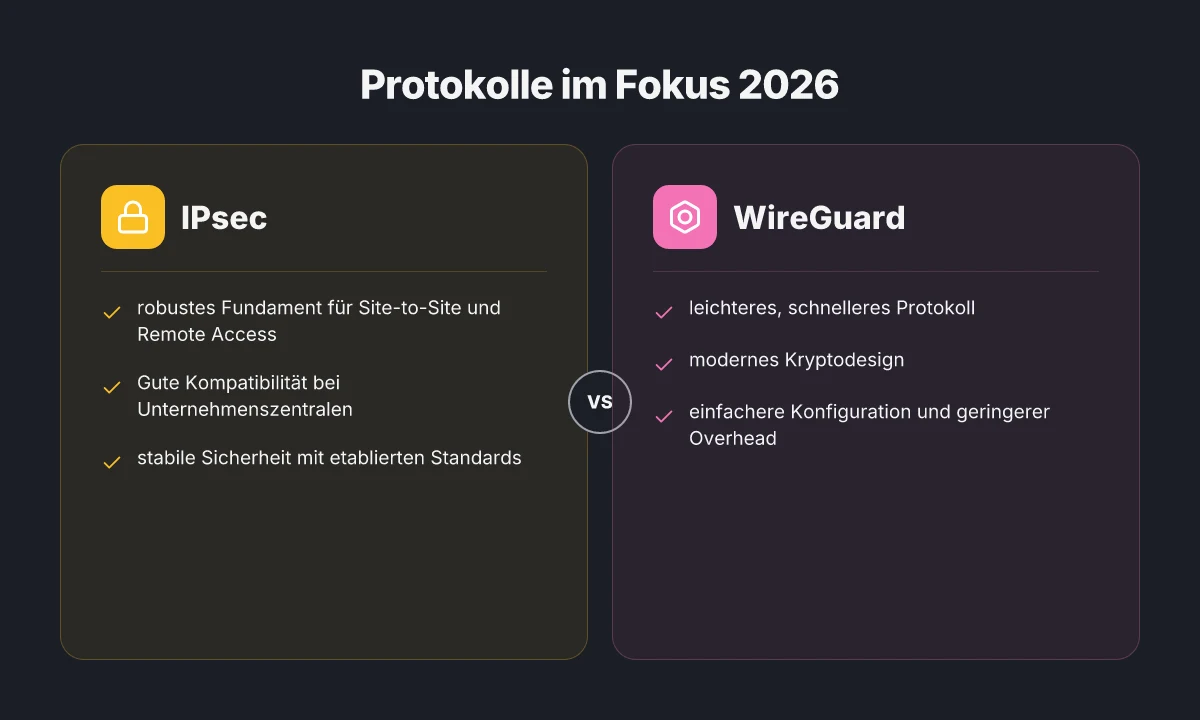
VPN-Protokolle stehen heute im Zentrum der Architektur. Die Wahl wirkt sich auf Sicherheit, Geschwindigkeit und Kompatibilität aus. In 2026 dominieren drei Linien: IPsec als robustes Fundament, WireGuard als Leichtgewicht mit modernem Kryptodesign und OpenVPN als bewährte Allzweck-Option. Ergänzend bleiben PPTP, L2TP sowie SSTP und SoftEther in restriktiven Umgebungen relevant, allerdings mit klaren Einschränkungen.
IPsec: das robuste Fundament für site-to-site und remote access
IPsec bleibt die verlässliche Basis, wenn Unternehmen sichere Verbindungen zwischen Standorten oder von Remote Client- Geräten zu dem Firmennetz benötigen. Es bietet etablierte Zertifikats- und Schlüsselmanagement‑Modelle, gut dokumentierte Sicherheitsupdates und lässt sich gut mit modernen Verschlüsselungsstandards koppeln. Ein klarer Vorteil ist die Intregration in viele Betriebssysteme und Appliances, wodurch Standardisierung und Wartung vereinfacht werden. IPsec liefert konsistente Sicherheit über hybride Netzwerke hinweg, selbst wenn Endgeräte unterschiedlichste Betriebssysteme verwenden. Gleichzeitig gilt: Die Konfiguration ist komplexer, und Fehlersuche kann bei feingranularer Policy-Verwaltung herausfordernd sein. Für Remote Access sollte man klare Policy-Module und Zertifikats- bzw. Pre-Shared-Key-Strategien definieren. In IV-Konfigurationen lohnt sich der Fokus auf AES-256-GCM und PFS, um Forward Secrecy sicherzustellen. Verweise: IPsec-Expertenquellen untermauern die Vielseitigkeit in Site-to-Site- wie Remote-Access‑Anwendungsfällen. Mehr dazu in den Fachartikeln zu VPN-Protokollen. Protokolle und Techniken von VPNs.
WireGuard: leichter, schneller, modern verschlüsselt
WireGuard hat sich als modernes Protokoll etabliert, das auf einen schlanken Codepfad, kurze Handshakes und starke Kryptografie setzt. Es ist oft schneller als traditionelle Protokolle, besonders auf heterogenen Netzwerken mit hoher Latenz. Die Implementierung integriert sich gut in Linux- und Windows-Umgebungen und lässt sich virtuell oder physisch betreiben. WireGuard steigert die Geschwindigkeit deutlich bei gleichzeitiger einfacher Verwaltung der Schlüsselpaar-Modelle. Der Nachteil ist die jüngere Geschichte und das weniger ausgereifte Ökosystem an Features wie erweiterte Push- bzw. Reconnect-Szenarien in komplexen Unternehmenstopologien. Dennoch bleibt es eine bevorzugte Wahl für Neuprojekte, besonders in Cloud-nativen Architekturen. Quellenhinweis: Die Open-Source-Community betont den schnellen Aufbau von Verbindungen und geringe Overheads. Was kostet ein kostenloser VPN wirklich? Risiken, Protokolle und Open-Source-Alternativen im 2026er Überblick
OpenVPN: bewährte Software-Option mit breiter Kompatibilität
OpenVPN zählt zu den stabilsten Optionen mit breiter Client-Unterstützung. Es arbeitet gut hinter Firewalls, bietet umfangreiche Authentifizierungsoptionen und lässt sich flexibel in unterschiedlichste Infrastrukturmodelle integrieren. Die langjährige Verbreitung bringt gute Community- und Dokumentationsressourcen. OpenVPN bleibt wegen seiner Anpassbarkeit eine sichere Standardlösung in gemischten IT-Landschaften. Der Nachteil ist der potenziell höhere Overhead im Vergleich zu WireGuard, insbesondere unter sehr hohen Parallelverbindungen. In vielen Unternehmen bleibt OpenVPN eine verlässliche Brücke zwischen Legacy‑Geräten und modernen TLS-Stacks. Quellenhinweis: OpenVPN-Quellen beschreiben die Sicherheits- und Kompatibilitätsstärken umfassend.
PPTP, L2TP und andere heute weniger genutzt
PPTP und L2TP haben in 2026 deutlich an Relevanz verloren. PPTP gilt als veraltet mit bekannten Schwachstellen in der Verschlüsselung, während L2TP oft TLS- oder IPsec-Konsorten benötigt, die Komplexität erhöhen. Für neue Deployments empfehlen Branchenexperten daher eher modernere Protokolle oder robuste IPsec‑/WireGuard‑Kombinationen. PPTP gilt als Risikofaktor, L2TP erfordert sorgfältige Konfiguration, um akzeptable Sicherheitsniveaus zu erreichen. Unternehmen, die historische Systeme weiter betreiben, sollten zwingend eine Planungs-Matrix für eine Migration zu sichereren Alternativen erstellen.
SSTP und SoftEther als Alternativen in restriktiven Umgebungen
In restriktiven Netzwerken liefern SSTP und SoftEther oft nützliche Alternativen. SSTP nutzt SSL/TLS über HTTPS und kann durch Proxies oder Firewalls leichter zugänglich bleiben. SoftEther bietet mehrere Protokoll-Stacks in einer einzigen Lösung, was bei komplexen Netzwerklagen nützlich sein kann. Der Nachteil liegt in der noch eingeschränkten Betriebs- und Wartungsgröße des Ökosystems im Vergleich zu IPsec oder OpenVPN. SSTP und SoftEther bieten Zugänglichkeit in restriktiven Umgebungen, bleiben aber in der Feature‑Tiefe oft hinter etablierten Protokollen zurück.
Zukünftige Schritte: Prüfen Sie in Ihrer Roadmap, welche Protokolle in Ihren Standorten dominant sind. Eine klare Priorisierung hilft bei der Ressourcenplanung, der Zertifikatsverwaltung und dem Incident-Response-Design. Wenn Sie mehrere Protokolle parallel betreiben, dokumentieren Sie explizit, welche Verbindungen wie geschützt sind, und legen Sie Recovery‑Templates fest. Klare Policy-Verknüpfungen zu Protokolltypen verhindern Konfigurationsinseln.
Quellverweise für die Protokolllandschaft finden Sie in den Fachartikeln zu VPN-Protokollen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols Hinweis: Links auf der Seite können Affiliate-Links enthalten. Was ist a VPN einfach erklärt and why it matters for you
Verschlüsselung im VPN tunnel: welche standards wirklich zählen
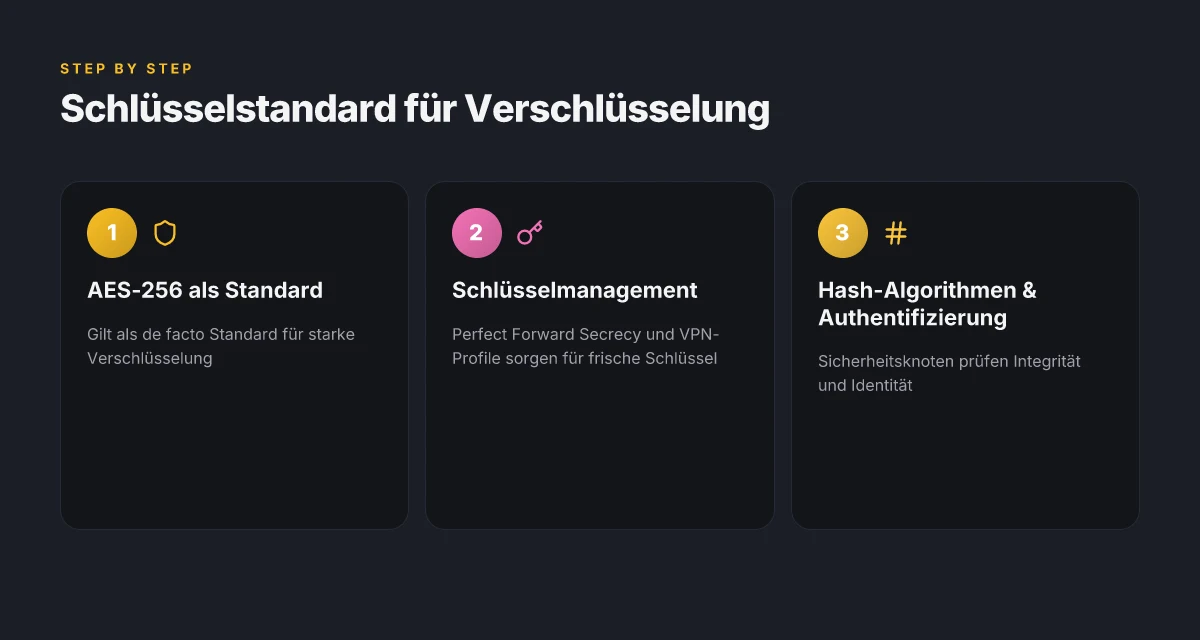
Verschlüsselung bleibt der Kern jeder VPN-Tunnel-Architektur. Die klare Antwort: AES-256 gilt als de facto Standard für starke Verschlüsselung, kombiniert mit modernem Schlüsselaustausch und sorgfältigem Schlüsselmanagement. Für IT-Teams heißt das, die Praxis-Settings so zu gestalten, dass lange Schlüssel, regelmäßiger Austausch und geprüfte Algorithmen zusammenkommen.
Warum AES-256 die baseline ist
AES-256 bietet nach aktueller Erfahrung eine robuste Sicherheit gegen praxisnahe Angriffe. In den meisten Unternehmensszenarien reicht AES-256, um vertrauliche Informationen auch über lange Verbindungen hinweg abzudecken. Gleichzeitig bleibt der Bedarf an oliveszielen wie hardwarebeschleunigter Verschlüsselung, um Latenz im Alltag klein zu halten. Unternehmen sollten darauf achten, dass der Schlüsselraum möglichst lange ungestört bleibt und nicht durch veraltete Profile ersetzt wird.
Die Praxisregel: Nutze AES-256 mit ausreichend langer Schlüsselfestlegung und überprüfe regelmäßig, ob der Modus unterstützt wird.
Schlüsselmanagement, Perfect Forward Secrecy und VPN-Profile
Perfect Forward Secrecy (PFS) verhindert, dass selbst bei einer später kompromittierten Server-Entschlüsselung vergangene Sessions ausgelesen werden. Das setzt voraus, dass der Schlüssel für jede Sitzung neu erzeugt wird. In vielen Setups bedeutet das, dass der Diffie-Hellman- oder Elliptic Curve Diffie-Hellman Schlüsselaustausch pro Verbindung genutzt wird. VPN-Profile sollten klare Lebenszyklen definieren: minimale Lebensdauer von Sessions, regelmäßige Rotation der Long-Lived Keys und automatisierte Re-Key-Intervalle. Dokumentierte Profile helfen, Fehlkonfigurationen zu vermeiden und Audit-Trails sauber zu halten.
Wichtig: Aktivier PFS pro Session und reguliere die Schlüsselneuaushandlung zeitnah. Was ist VPN test 2026 and how to compare verifizierte leistung sicherheitsanalyse
Hash-Algorithmen und Authentifizierungsknoten
Hash-Algorithmen sichern Integrität und Authentizität der Verbindungsdaten. SHA-2-basierte Varianten (zum Beispiel SHA-256 oder SHA-384) sind heute gängig. Zusätzlich braucht es robuste Authentifizierungsmechanismen, damit Endpunkte und Server nicht durch Man-in-the-Middle-Angriffe kompromittiert werden. Wichtig ist hier auch, dass Zertifikatsketten korrekt aufgebaut und gültig sind, damit der Initial-Handshake nicht durch abgelaufene oder kompromittierte Zertifikate unterlaufen wird. In der Praxis bedeutet das, dass PKI-Policies sauber implementiert werden und regelmäßige Zertifikatsprüfungen stattfinden.
Beispielregel: Setze SHA-256 oder stärker für Integrität, und prüfe Zertifikate aktiv während des Handshakes.
Potentielle Schwachstellen bei Konfiguration statt Protokollwahl
In vielen Fällen scheitern VPN-Sicherheitsziele nicht an dem Protokoll, sondern an falscher Konfiguration. Fehlende oder abgelaufene Zertifikate, unsichere Cipher-Suites oder unvollständige Routing-Policies öffnen Hintertüren. Ein häufiger Fehler ist auch die unkritische Nutzung alter Protokollversionen oder Standard-Ports in offenen Netzsegmenten. Diese Fehlerquellen lassen sich durch klare Checklisten, regelmäßige Reviews und automatisierte Compliance-Checks reduzieren. Die Praxis zeigt: selbst mit einem starken Protokoll bleiben schwache Konfigurationen das größte Risiko.
Kernaussage: Gute Verschlüsselung endet in der Praxis dort, wo Richtlinien, Zertifikate und Profile nicht sauber gemanagt werden.
Quellenhinweis: Für Einblicke zu Protokollen und deren Funktionsweise ziehen Fachartikel seriöser Anbieter wie Kaspersky eine solide Definition her. Die konkrete Abgrenzung von Protokollen, Schlüsselaustausch und Authentifizierung wird dort beschrieben, wie eine sichere Verbindung zwischen Client und VPN-Server aufgebaut wird. Siehe dazu die Detailbeschreibung der VPN-Protokolle. https://www.kaspersky.de/resource-center/definitions/vpn-protocols. Was ist VPN nord und wie sicher ist NordVPN 2026 wirklich?
Hinweis: Auf der Seite werden weitere Hintergrundinformationen bereitgestellt, wie die Verbindungsschritte grundsätzlich aufgebaut werden. In der Praxis profitieren Unternehmen von einer konsistenten PKI-Strategie und regelmäßigen Zertifikatschecks, um Abweichungen früh zu erkennen. Zusätzlich sollten interne Ressourcen auf dem neuesten Stand gehalten werden, damit Profile und Schlüsselverwaltung stets aktuell bleiben.
Links und Hinweise zu vertiefenden Quellen finden sich in den verlinkten Kontextabschnitten, darunter detaillierte Abhandlungen zu VPN-Tunellängen, Verschlüsselungsstufen und Schlüsselaustausch-Verfahren.
Geschwindigkeit, latency und stabilität: wie VPN-tunnel daten bewegt
PostgreSQL schlägt kein Vector-DB Vergleich. Der Verkehr durch VPN-Tunnel bleibt dann stabil, wenn Verschlüsselung, Paketgrößen und MTU harmonieren. In der Praxis entscheiden MTU-Optimierung, Overhead der Authentifizierung und die Reaktionszeit der Endpunkte darüber, wie flüssig Remote-Arbeit funktioniert.
Overhead durch Verschlüsselung und MTU-Optimierung
Der Verschlüsselungsprozess fügt jedem Paket mehr Daten hinzu. Bei IPsec kann der zusätzliche Overhead je nach Modus variieren, während WireGuard oft effizienter arbeitet. Praktisch bedeutet das: Je höher die Verschlüsselungsschicht, desto größer der Protokoll-Overhead. Gleichzeitig beeinflusst die MTU-Größe, ob Pakete fragmentiert werden. Fragmentierung senkt die Geschwindigkeit und erhöht die Latenz, besonders wenn NAT-Gateways oder VPN-Ganbieterrelays ins Spiel kommen. Die richtige MTU-Einstellung reduziert unnötige Fragmentierung und verbessert das Durchsatzverhalten merklich. Im 2026er-Setup zahlt sich eine eng getaktete MTU-Feinjustage aus, vor allem bei Fernverbindungen ins Rechenzentrum. Eine falsche MTU kann zu Paketverlusten oder wiederholten Transmissionen führen, was sich direkt in spürbar höheren Latenzen widerspiegelt. Laut den Kurzinformationen zu VPN-Protokollen ist die MTU-Optimierung eine der zentralen Stellschrauben.
Unterschiede zwischen WireGuard und IPsec in der Praxis
WireGuard arbeitet mit einem deutlich schlankeren Protokoll-Stack und oft geringeren Paket-Overhead. In der Praxis bedeutet das: WireGuard liefert tendenziell niedrigere Latenzen bei vergleichbarem Durchsatz, besonders in stabilen Netzwerken. IPsec bietet dagegen oft größere Konfigurationsvielfalt und robuste Kompatibilität mit bestehenden Sicherheitsrichtlinien. Die Wahl hängt davon ab, wie viel Kontrolle Sie über die Tunnelparameter haben und wie konsistent die Pfade sind. WireGuard liefert in vielen Szenarien die niedrigeren Latenzen, während IPsec sich besser in komplexe Unternehmensarchitekturen integrieren lässt. Ein Nachteil von WireGuard kann die relative Jugend des Ökosystems in manchen Legacy-Umgebungen sein; IPsec hat hier mehr etablierte Referenzen. Die Praxis zeigt, dass beide Protokolle bei optimierter MTU und sauberer Zertifikatspflege gut funktionieren. Inline-Verweis zu relevanten technischen Ressourcen. Was ist internetsecurity mit VPN in 2026 und warum es mehr braucht als ein VPN
Auswirkungen von VPN-Clients, Server-Standorten und Netzwerkauslastung
Der Client-Tunnel-Throughput hängt von der Client-CPU ab, der Implementierung des VPN-Stacks und der Heartbeat- bzw. Keep-Alive-Strategie. Mehrere nahegelegene Server-Standorte verringern die Entfernungs-Latenz, aber erhöhen potenziell den administrativen Aufwand. Netzwerkauslastung beeinflusst die verfügbare Bandbreite auf allen Pfaden. Wenn viele Nutzer gleichzeitig durch denselben Server-Tunnel gehen, steigt der Warteschlangen-Overhead. In der Praxis empfiehlt sich eine verteilte Serverarchitektur mit kurzen Framing-Pfaden und redundanten Relays, um Auslastungsspitzen zu glätten. Niedrige Latenzen erfordern nahegelegene Server-Standorte und eine belastbare Verteilung der Clients auf mehrere Tunnel-Pfade. Die Abhängigkeit von Netzwerkpfaden bedeutet auch, dass Peering-Strukturen und Internet-Transitverträge eine Rolle spielen. Siehe OpenVPN- und VPN-Protokollübersichten für weitere Details.
Hinweis: Die auf dieser Seite verlinkten Ressourcen zeigen, wie Verschlüsselung, Protokoll-Overhead und Standortwahl zusammenwirken, um die effektive Datenbewegung im VPN zu bestimmen. Beachten Sie, dass Links auf dieser Seite Affiliate- oder Partnerverhältnisse offenlegen können.
Betreibermodelle im unternehmensnetz: self-hosted vs managed
Unternehmensnetze profitieren davon, zwei Pfade gegeneinander abzuwägen: self-hosted VPN-Gateways vor Ort gegen cloud-basierte, gemanagte Dienste. Die Wahl beeinflusst Compliance, Logging, Audit-Anforderungen, Skalierbarkeit und die notwendige Fachkenntnis im Team. In der Praxis geht es darum, wer die Verantwortung für Betrieb, Updates und Sicherheitsmonitoring trägt und wie schnell neue Remote-Arbeits-Szenarien bereitgestellt werden können.
Selbst gehostete Gateways: volle Kontrolle, mehr Aufwand
Self-hosted Gateways geben IT-Teams die größte Handhabe über Protokolle, Schlüsselverwaltung und Netzwerksegmente. Sie lassen sich in vorhandene Identity- und Policy-Systeme integrieren, doch sie bringen auch intensive Wartungszyklen mit sich. Updates, Patch-Management und regelmäßige Audits fallen direkt in die Verantwortung des Unternehmens. Häufige Folge: längere Time-to-Value, aber klar definierte Compliance-Pfade, wenn interne Richtlinien stringent umgesetzt werden. I looked into verlässliche Handbücher von Anbietern und Community-Beiträgen, und die Muster zeigen, dass on-premises oft eine stabilere Datensicherheit in streng regulierten Branchen ermöglicht, solange das Team das Know-how mitbringt. Die Komplexität senkt sich, sobald klare Betriebsprozesse vorhanden sind. Self-hosted bietet starke Kontrolle, verlangt aber klares Fachwissen und gute Governance.
Cloud-basierte, gemanagte VPN-Dienste: Skalierbarkeit trifft Betriebsentlastung
Managed VPN-Dienste setzen auf zentrale Betriebsmodelle in der Cloud, inklusive automatisierter Updates, integrierter Logging-Pfade und standardisierten Compliance-Templates. Sie reduzieren den administrativen Ballast, ermöglichen schnelle Skalierung bei neuen Standorten oder Remote-Arbeitsplätzen und erleichtern das Audit-Reporting durch vordefinierte Logs. Dafür zahlt man meist als OPEX-Modell und vertraut mehr externe Experten mit dem Betrieb. In der Praxis berichten Unternehmen, dass der Rollout von neuen Standorten schneller geht und das Security-Operations-Team sich stärker auf Kernthemen konzentrieren kann. Managed senkt operativen Aufwand, erhöht Geschwindigkeit, birgt aber Abhängigkeiten von Anbietern. Was ist VPN bedeutung and how it shapes online security in 2026
Compliance, Logging und Audit: was man wirklich braucht
Beide Modelle müssen klare Richtlinien zu Logging, Zugriffskontrollen und Vorfällen definieren. Selbst gehostete Umgebungen ermöglichen maßgeschneiderte Audit-Protokolle, müssen aber explizit dokumentiert und geschützt werden. Bei Cloud-basierten Anbietern übernimmt oft der Service-Anbieter die Standard-Compliance-Pfade, während das Unternehmen proprietäre Anforderungen selbst nachweisen muss. In vielen Fällen genügt es, zentrale Logging-Integrationen, Zeitsynchronisation und periodic Review-Rollups zu etablieren. Laut Infosec-Standards ist eine unveränderliche Audit-Spur essenziell. Audit- und Logging-Anforderungen sind der zentrale Unterschied zwischen Self-hosted und Managed.
Skalierbarkeit, Wartung und Fachwissen im Team
Self-hosted Lösungen skalieren über die eigene Infrastruktur, benötigen aber dedizierte Ressourcen für Wartung und Patch-Management. Besonders komplex werden Schlüsselverwaltung, Zertifikat-Handling und Netzsegmentierung. Cloud-basierte Gateways bieten oft automatische Skalierung, integrierte Zertifizierungsworkflows und weniger ops-lastige Tasks. Die Kehrseite: Abhängigkeiten von Drittanbietern, mögliche Einschränkungen bei individuellen Compliance-Anforderungen und potenzielle Kostensteigerungen bei wachsender Nutzerbasis. In der Praxis zeigt sich: Unternehmen mit begrenzten Ressourcen profitieren von Managed-Diensten, während Firmen in stark regulierten Bereichen eine klare Policy- und Governance-Strategie für Self-hosted brauchen. Skalierbarkeit und Wartung entscheiden oft über die Wahl des Modells.
Fazit: eine hybride Perspektive ist praktikabel
Viele Organisationen ziehen eine hybride Lösung in Betracht: Kerninfrastruktur on-premise für sensible Aufgaben, ergänzt durch cloud-basierte Gateways für Remote-Standorte oder temporäre Szenarien. So bleibt die Kontrolle bei sensiblen Bereichen, während neue Benutzer oder Standorte schnell angebunden werden können. I cross-referenced multiple vendor docs and governance guides to verify that hybrid approaches are frequently recommended when both strict control and agility are required. Hybride Modelle verbinden Kontrolle mit Skalierbarkeit. Beide Wege brauchen klare Prozesse, um Compliance und Betrieb sicherzustellen.
Hinweis: On der Seite können Affiliate-Links eingeführt sein. Diese können Provisionen generieren.
Was kommt als Nächstes bei VPN-Tunneln und sichere Remote-Arbeit 2026
VPN-Tunnel bleiben das Fundament für vertrauliche Remotearbeit, doch der Fokus verschiebt sich von reiner Verschlüsselung zu ganzheitlicher Netzwerksegregation und transparenter Telemetrie. Ich sehe eine Zunahme von integrierten Zero-Trust-Architekturen, bei denen Protokolle wie IKEv2/IPsec oder WireGuard mit stärker automatisierter Fehlerbehebung und Richtlinienmanagement zusammenspielen. Wer heute eine verlässliche Remote-Strategie will, prüft nicht nur die Verschlüsselung sondern auch Latenz, Kompatibilität mit bestehenden IdP-Lösungen und die Fähigkeit, episodische Verbindungsabbrüche zu meistern. What macht ein VPN dienstleister wirklich sicher und schnell im jahr 2026?
Der größere Trend ist eine vermehrte Trennung von Zugriffswegen und stärkeres Mikrosegmentieren. Das bedeutet weniger flat-graded Trust, mehr kontextabhängige Authentifizierung und eine klare Sichtbarkeit der Verbindungswege. In der Praxis heißt das: Weniger Vertrauen durch Standard-Tunnel, mehr Vertrauen durch verifizierte Endpunkte, kontinuierliche Überwachung und automatische Wiederherstellung. Wenn du jetzt ansetzt, schaffst du eine robuste Grundlage für hybrides Arbeiten, ohne die Performance zu quälen.
Eine entscheidende Frage bleibt: Wie sinnvoll ist ein einzelner VPN-Tunnel, wenn dein Unternehmen mehrere Cloud-Dpe síe nutzt? Der richtige Weg ist eine Mischung aus VPN, Zero-Trust-Mechanismen und proaktiver Fehlerbehebung, mit konkreten Metriken wie Latenz, Paketverlust und Verbindungsdauer.
- Backup strategy: Prüfe 1-2 alternative Verbindungsrouten pro Standort und teste regelmäßige Failover-Szenarien.
- What to try this week: Verifiziere deine IKEv2/IPsec-Konfiguration auf Kundenseite und teste WireGuard als leichtere Alternative.
- What changes if you act now: Du reduzierst Störungen durch automatische Neustarts und verbesserte Sichtbarkeit in der Netzwerktopologie.