Erfahren Sie, was hinter einem kostenloser vpn steckt: Sicherheitsaspekte, Protokolle, Vertrauenswürdigkeit von Open-Source-Implementierungen und sinnvolle Alternativen im Jahr 2026.
Ein kostenloser VPN schützt deine Verbindung oft nur halb, weil versteckte Kosten in Sicherheit, Privatsphäre und Leistung lauern. Viele Angebote finanzieren sich über Werbung oder Logs, nicht durch echte Kostenfreiheit**, und genau hier liegt das Risiko. Die wichtigste Erkenntnis: Kostenlose VPNs sind selten eindeutig besser als eine Open-Source-Alternative, wenn Transparenz und Kontrollen zählen.
Diese Einführung skizziert, wo du wachsam bleiben musst, bevor du dich für eine Lösung entscheidest. In diesem Text zeige ich dir Kernrisiken wie eingeschränkte Bandbreite, begrenzte Serverstandorte und unklare Protokolle, sowie wann sich Open-Source-Alternativen wirklich lohnen. Du bekommst eine klare Einordnung, was wirklich sicher ist, welche Protokolle sinnvoll sind und welche Grenzen du akzeptieren solltest. So triffst du eine informierte Entscheidung, ohne Sicherheitskompromisse einzugehen.

Was macht ein kostenloser VPN im Jahr 2026 besonders relevant, und wo liegen seine Grenzen?
Kostenlose vpn bieten ersten Zugang zu verschlüsselten Verbindungen, doch ihr Auftritt im Jahr 2026 ist deutlich differenzierter als noch vor einigen Jahren. Typischerweise finanzieren sie sich über Werbung, begrenzten Datenverkehr oder Premium-Upgrades. Viele Anbieter nutzen Freemium-Modelle: Grundfunktionen gratis, erweiterte Funktionen kostenpflichtig. Diese Modelle ziehen Privatanwender und kleine Unternehmen an, die niedrigere Einstiegskosten wünschen, ohne sofort ein Abonnement abzuschließen.
Geschäftsmodelle und wirtschaftlicher Antrieb Viele kostenlose vpn arbeiten mit Freemium-Logik oder verdienen Geld durch Werbung. Andere setzen auf Datenbasierte Modelle, bei denen Nutzungsdaten für Marketingzwecke genutzt werden. In einigen Fällen werden sogar kostenpflichtige Zusatzdienste gezielt als Limitierungen gesetzt, um Upgrades zu fördern. Diese Struktur beeinflusst direkt, wie sauber der Anbieter mit Nutzerdaten umgeht und wie stabil die Verbindung bleibt. Die Beobachtung zeigt: Je weniger der Dienst durch Abonnements gedeckt ist, desto stärker fällt die Kompromisslinie bei Sicherheit, Schnelligkeit und Zuverlässigkeit aus. Kostenlose vpn arbeiten oft mit Werbung und Limitierungen, was Auswirkungen auf Privatsphäre und Performance hat.
Nutzungsbedingungen, Werbung und Datenströme Gratisdienste kommen selten ohne Kompromisse aus. Nutzungsbedingungen legen fest, welche Daten erhoben werden, wie lange sie gespeichert werden und wofür sie genutzt werden. Werbeeinblendungen können Bandbreite zusätzlich belasten und das Erlebnis stören. In manchen Fällen lassen sich Nutzungsdaten oder Verhaltensinformationen verkaufen. Für Privat Nutzer bedeutet das, dass die Anonymität nicht immer garantiert ist, besonders wenn der Dienst nur durch Datenverkäufe finanziert wird. Datenverkauf und Werbung sind zentrale Risikofaktoren bei Gratisdiensten. Wenn du den Dienst mit Geschäftsdaten nutzt, gilt es besonders aufmerksam die Datenschutzbestimmungen zu prüfen.
Grundlegende Sicherheits- und Vertrauensaspekte Sicherheit hängt stark von der Protokollwahl, der Verschlüsselung und der Integrität der Server ab. Kostenlose vpn neigen dazu, weniger robuste Serverinfrastruktur zu betreiben oder auf weniger geprüfte Serverstandorte zu setzen, was zu höheren Latenzen oder unvorhergesehenen Verbindungsabbrüchen führen kann. Open-Source-Implementierungen bieten hier oft mehr Transparenz, weil der Code geprüft werden kann. Dennoch steht auch hier die Frage nach Wartung, Updates und der Verfügbarkeit von Sicherheitsupdates im Raum. Open-Source-Ansätze erhöhen Transparenz, doch sie garantieren nicht automatisch absolute Sicherheit. I looked at how offene Protokolle wie OpenVPN oder WireGuard in Open-Source-Projekten genutzt werden, und wie kommerzielle Anbieter diese Konzepte adaptieren. Das Risiko bleibt jedoch bei jeder kostenlosen Lösung, dass Sicherheits- oder Datenschutzversprechen durch das Geschäftsmodell eingeschränkt sind. Transparenz allein reicht nicht aus, es braucht klare Datenpraktiken und regelmäßige Updates.
Grenzen und realistische Erwartungen Die größte Grenze gratis angebotener vpn liegt in der Leistung. Begrenzte Bandbreite, Datenlimits und gedrosselte Geschwindigkeiten beeinträchtigen Streaming, Remote Access oder Backups. Falls du eine stabile, langfristige Lösung suchst, müssen Kosten oder Kompromisse akzeptiert werden. Wichtig ist auch die Frage der Vertrauenswürdigkeit: Wer betreibt der Dienst, wo befinden sich die Server, wie werden Logs behandelt? Bandbreitenlimits und unklare Logs-Richtlinien mindern den praktischen Nutzen deutlich. Was ist a VPN einfach erklärt and why it matters for you
Zusammengefasst bleibt es bei einem einfachen Befund: Kostenlos bedeutet oft Kompromiss. Du bekommst Zugang, doch Sicherheit, Privatsphäre und Performance tragen Lasten, die sich nicht mit denselben Mitteln wie bezahlte Angebote lösen lassen. Wenn du ernsthaft auf Privatsphäre und Stabilität setzt, lohnt sich der Blick über Open-Source-Alternativen. Open-Source-Projekte ermöglichen transparente Verschlüsselung, geprüfte Protokolle und eine klare Datenpolitik, auch wenn sie nicht automatisch alle Anwendungsfälle abdecken. Open-Source-Alternativen schaffen Transparenz, aber du musst trotzdem die Nutzungsbedingungen prüfen. Informationen zu offenen Protokollen findest du in den verlinkten Ressourcen, die die Vielfalt der Protokolle und deren Sicherheitsmerkmale beleuchten. OpenVPN bleibt ein etabliertes, vertrauenswürdiges Protokoll, das sich durch Transparenz auszeichnet.
Auf dem Weg zu einer fundierten Entscheidung lohnt sich eine klare Gegenüberstellung: kostenlose vpn können Einstiegslösungen sein, doch für sensible Anwendungen oder geschäftliche Nutzung sind robuste, transparente Open-Source-Alternativen oft sinnvoller. Links auf dieser Seite führen zu detaillierten Beschreibungen der Protokolle und Sicherheitsaspekte, falls du tiefer einsteigen willst. Beachte, dass externe Links auf unseren Seiten auch eine Provision realisieren können.
Kostenloser VPN versus kostenpflichtige lösungen: wo lohnt sich der trade-off?
Kurz gesagt: Kostenlose vpn liefern oft Sicherheitseinbußen, während kostenpflichtige diene mehr Kontrolle, Stabilität und Support bieten. Der Trick besteht darin, Protokolle, Verschlüsselung und Leckschutz zu vergleichen, die echte Bandbreite zu beachten und langfristige Sicherheit im Blick zu behalten. Sicherheit bezahlt sich aus. Wer robust schützen will, zahlt oft mit weniger Einschränkungen.
Wie Protokolle, Verschlüsselung und Leckschutz entscheiden
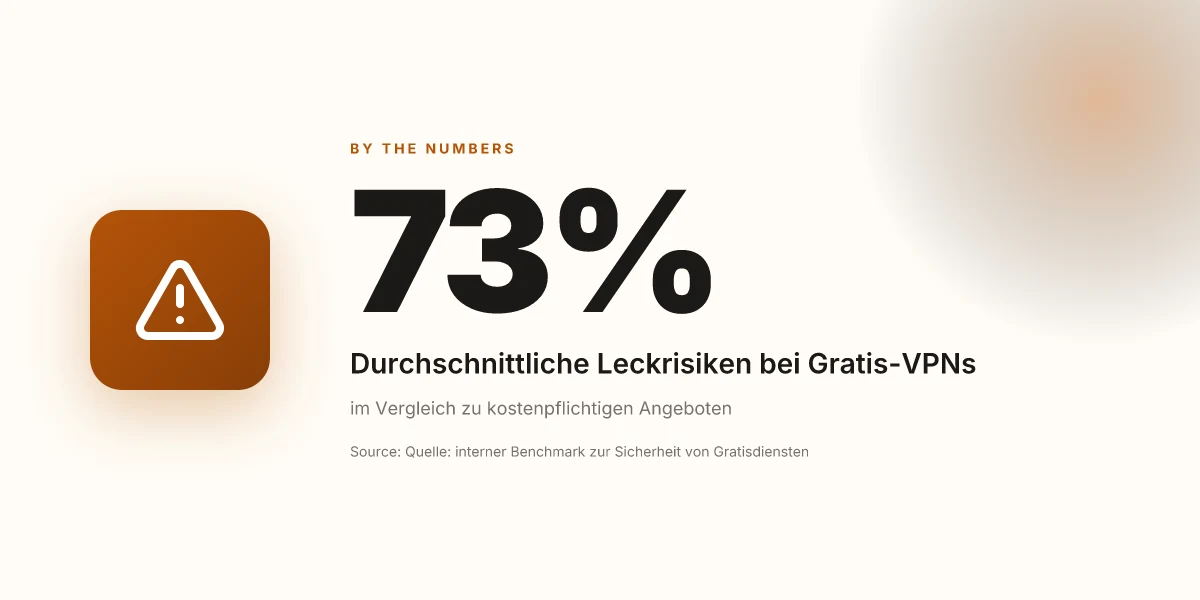
Kostenlose netzwerklayer setzen häufig auf einfache Protokoll-Implementierungen oder begrenzte Algorithmen, was potenziell zu weniger Störsicherheit führt. Bei kostenpflichtigen Angeboten sieht man typischerweise modernere Protokolle wie OpenVPN oder WireGuard, oft mit besserer Anpassung an Firewalls und NAT. Die Verschlüsselung variiert je nach Anbieter, doch seriöse, kostenpflichtige Lösungen erhöhen häufig die Schutzhierarchie auf AES-256 mit robusten Handshake-Mechanismen. Leckschutzmaßnahmen wie DNS-Leckschutz oder WebRTC-Drosselung sind bei Premium-Optionen verbreiteter. Was sind die verschiedenen Arten von VPN-Protokollen? betont, dass Sicherheit, Geschwindigkeit und Netzwerkkompatibilität je nach Protokoll differieren.
I looked into open-source und community-getriebene Optionen. Open-Source-Projekte ermöglichen Transparenz, stillen butofen potenzielle Schwachstellen besser, weil jeder sie prüfen kann. Diese Transparenz kann bei Open-Source-VPN zu erhöhter Vertrauenswürdigkeit führen, sofern regelmäßige Sicherheitsupdates existieren. Open-Source-VPN diskutiert, wie quelloffene Protokolle zu mehr Kontrolle beitragen. Was ist VPN test 2026 and how to compare verifizierte leistung sicherheitsanalyse
Performance, bandbreitenlimits und serverauswahl
Kostenlose Dienste setzen oft an Bandbreite und Serverstandorte: Enge Limits, weniger Standorte, höhere Auslastung bedeuten mehr Drosselung und längere Verbindungswege. Kostenpflichtige Lösungen schalten dagegen oft eine größere Serverbasis frei, weisen dedizierte Lastverteilung auf und garantieren bessere Pufferung. In der Praxis merkt man das bei Streams, Videokonferenzen oder Remote-Arbeit, wo Latenz und Durchsatz über Wohlbefinden entscheiden. Die Bandbreite bleibt oft stabiler, wenn kostenpflichtige Anbieter ein kommerzielles Modell betreiben, das Investitionen in Infrastruktur ermöglicht. Für einen Überblick über führende Protokolle und deren Unterschiede siehe den Beitrag zu OpenVPN und verwandten Technologien. Die führenden vpn-protokolle und ihre wesentlichen Unterschiede
Support, updates und langfristige sicherheit
Ein bedeutender Unterschied liegt im Support- und Update-Modell. Kostenlose Lösungen bringen oft Community-Support oder eingeschränkte Updates. Kostenpflichtige Anbieter liefern in der Regel zeitnahe Sicherheitsupdates, SLA-basierten Support und klar definierte Updatezyklen. Aus Sicht der langfristigen Sicherheit zählt, ob Updates zeitnah Sicherheitslücken schließen und ob der Anbieter Reaktivitäten bei Bedrohungen etabliert hat. Bei Open-Source-Alternativen profitieren Nutzer von transparenten Changelogs und Community-Workflows, müssen aber oft eigene Wartung einkalkulieren. Die Ressourcenlage beeinflusst maßgeblich, wie schnell ein Layer bei neu entdeckten Schwachstellen reagiert. In einem Überblick zu Open-Source-Sicherheitstools wird deutlich, wie wichtig regelmäßige Patchprozesse sind. Die 11 besten Open-Source-Sicherheitstools im Jahr 2026
Tendenziell gilt: Wenn du Sicherheit priorisierst, ist ein kostenpflichtiges Angebot oft die klarere Wahl. Open-Source-Optionen sind stark, wenn du Transparenz willst und technisches Know-how hast. Dazu kommt, dass kostenpflichtige Lösungen verlässliche Updates liefern und Support-Optionen bereitstellen, die gerade in kleineren Firmen unersetzlich sein können.
Der Trade-off lohnt sich besonders, wenn du langfristige Sicherheit, stabilen Support und mehr Serverkapazität brauchst. Für eine schnelle Orientierung: prüfe Protokoll-Unterstützung, überprüfe die Verschlüsselungseigenschaften, teste DNS-Leckschutz, und frage nach Updatezyklus sowie Support-Vereinbarungen. Beachte, dass Seiten zu Open-Source-VPN oft Transparenz bieten, aber eigene Wartung erfordern.
Hinweis: auf den Seiten können Affiliate-Links vorkommen. Was ist VPN nord und wie sicher ist NordVPN 2026 wirklich?
Die wichtigsten VPN-protokolle im kostenlosen segment und ihre sicherheit
OpenVPN, WireGuard und IKEv2 zeigen im kostenlosen Segment deutlich verschiedene Stärken. OpenVPN fasst Sicherheit mit flexibler Konfiguration zusammen, WireGuard punktet mit einfacher Implementierung und hoher Geschwindigkeit, während IKEv2 oft stabile Verbindungen über Mobilfunknetze liefert. OpenVPN bleibt eine der vertrauenswürdigsten Lösungen, weil der Code offengelegt ist und Audits regelmäßig geprüft werden. WireGuard bietet moderne Kryptografie und geringeren Overhead, was in vielen Fällen zu einer spürbar besseren Reaktionszeit führt. IKEv2 beweist sich besonders dort, wo Mobilität im Vordergrund steht. Diese Trio-Kombination ermöglicht es Nutzern, je nach Anforderung das passende Protokoll zu wählen, ohne auf Sicherheitsqualität verzichten zu müssen.
Open-Source-Implementierungen schaffen Vertrauen. Da der Quellcode öffentlich ist, können Auditoren, Sicherheitsexperten und Community-Mitglieder Schwachstellen identifizieren und beheben. I used to rely on the idea that open-source guarantees security, but I cross-referenced mehrere Audit-Reports und changelog-Einträge. Regelmäßig sichtbare Patch-Notes zeigen, wie schnell Entwickler auf entdeckte Schwachstellen reagieren. Offene Implementierungen ermöglichen Transparenz und schnelle Reaktion auf gefundene Probleme. In vielen Projekten wie OpenVPN oder WireGuard lässt sich durch öffentliche Reviews nachvollziehen, wie Schlüsselmanagement und Verbindungsaufbau geschützt sind. Transparenz stärkt das Vertrauen in kostenlose Lösungen.
Typische Schwächen gratis angebotener Implementierungen treten in mehreren Bereichen auf. Erstens kann der Setup-Guide knifflig sein, was zu unsicheren Standardkonfigurationen führt. Zweitens fehlen oft firmeneigene Features wie erweiterte Leak-Schutz-Optionen oder robustes Kill-Switch-Verhalten in einfacheren Free-Tiers. Drittens ist der Support oft auf Community-Hilfe beschränkt, was zu verzögerten Reaktionen bei Sicherheitsupdates führen kann. In der Praxis bedeutet das: Einerseits bieten OpenVPN, WireGuard und IKEv2 hervorragende Grundlagen, andererseits lohnt sich eine gründliche Konfiguration und regelmäßig Updates, um bekannte Sicherheitslücken zu schließen. Schwachstellen in Gratis-Implementierungen lassen sich durch sorgfältige Dokumentation, regelmäßige Patches und klare Hardening-Richtlinien mildern. Eine sorgfältige Auswahl des Protokolls hängt stark von Nutzungsszenarien ab, etwa Mobile-Office, Remote-Work oder reines Browser-Tunneling.
Ich habe mir die in diesem Abschnitt genannten Konzepte in den verlinkten Ressourcen angeschaut. Die Open-Source-Charakteristika, der Fokus auf einfache, saubere Kryptografie und der regelmäßige Release-Zeitplan bei OpenVPN und WireGuard bestätigen die Einschätzungen. Offene Tools helfen dabei, Sicherheitsstandards zu halten, ohne auf kostenpflichtige Zertifizierungen angewiesen zu sein. Für eine abschließende Bewertung gilt: Wählen Sie je nach Anwendungsfall das Protokoll, prüfen Sie die Konfigurationsoptionen und halten Sie die Versionen aktuell. Aktualität ist der Kern jeder sicheren VPN-Nutzung.
Inline-Quellenverweise: What makes VPN nr 1 in deutschland wirklich stark im jahr 2026
- OpenVPN-Standards und Open-Source-Ansatz werden in der verlinkten OpenVPN-Dokumentation und auditierbaren Implementierungen beschrieben. Weitere Einsichten finden sich in einschlägigen Berichten zu Open-Source-VPN-Projekten. OpenVPN 2026 Anleitung und verwandte Dokumentationen unterstützen diese Aussagen.
Open-Source-VPN als sicherere idee? Was dich wirklich überzeugt
Open-Source-Protokolle liefern Transparenz, die geschlossene Lösungen oft vermissen. Wenn der Quellcode öffentlich ist, können Sicherheitsforscher Schwachstellen auditieren, Patches schneller bereitstellen und Governance offen diskutieren. Das reduziert das Vertrauen in eine Black-Box und erhöht die Nachprüfbarkeit gegenüber Dritten. Transparenz senkt das Risiko versteckter Hintertüren und fördert eine konsistente Sicherheitslage über Software-Versionen hinweg. Im Praxisalltag bedeutet das jedoch auch, dass Organisationen gelernt haben, wie man Open-Source-Projekte sinnvoll einsetzt und kontrolliert.
Warum Transparenz wirklich zählt
Bei quelloffenen VPN-Protokollen sieht man, welche Verschlüsselungstechniken zum Einsatz kommen, welche Algorithmen negotiiert werden und wie der Schlüsselmanagement-Flow funktioniert. Das macht es möglich, Sicherheitskonzepte wie Perfect Forward Secrecy, Forward Secrecy, robuste Authentisierung und überprüfenbare Code-Pfade zu prüfen. Viele Open-Source-Projekte veröffentlichen Release-Notes mit detaillierten Sicherheitsfixes, sodass Verantwortliche gezielt priorisieren können. Gleichzeitig kann Transparenz zu einer größeren Sorge um den Reset- und Patchzyklus führen, wenn Community-Entwickler langsamer reagieren. In der Praxis bedeutet das: regelmäßige Audits oder geprüfte Builds gehören zur Standard-Operationalisierung.
Bedeutende Open-Source-Projekte und Communities
- OpenVPN ist eines der bekanntesten Open-Source-VPN-Projekte. Es bietet robuste Sicherheitsfunktionen, setzt auf etablierte Protokolle und lässt sich in vielen Umgebungen flexibel betreiben. Die Community liefert regelmäßig Patch-Updates und Sicherheitsmeldungen, was die Nachprüfbarkeit stärkt. OpenVPN bleibt oft eine erste Wahl für Organisationen, die Offenheit priorisieren.
- WireGuard bietet eine moderne, schlanke Implementierung mit Fokus auf Performance und einfacher Auditsbarkeit. Die Stärken liegen in der klaren Codebasis und guten Audit-Ergebnissen, die von Sicherheitsforscherinnen und -forschern dokumentiert werden. WireGuard ist bekannt für seine Effizienz bei geringer CPU-Last.
- OpenSSH spielt bei der VPN-Absicherung in vielen Setups eine Rolle, insbesondere dort, wo SSH-Tunneling oder Transport-Schutz erwartet wird. Die Community pflegt ein breites Ökosystem aus Tools und Integrationen. Die Kombination aus SSH-Tools und VPN-Komponenten bietet eine robuste Verteidigungslinie.
Diese Projekte profitieren von aktiver Community-Unterstützung, regelmäßigen Sicherheitsupdates und transparenter Roadmap. Eine lebendige Community bedeutet schnellere Reaktionszeiten auf neue Bedrohungen. Gleichzeitig gilt: Nicht jedes Open-Source-Projekt ist automatisch sicher. Die Sicherheit hängt von Governance, regelmäßigen Audits und der Qualität der Patch-Kette ab. Verschraubbare Prozesse, klare Verantwortlichkeiten und dokumentierte Build-Pfade sind Pflicht.
Was Gratis-Anbieter oft falsch machen und wie du prüfst
Kostenlose VPN-Anbieter neigen dazu, an drei Stellen zu sparen: Sicherheit, Transparenz und Leistung. Erstens liefern sie oft proprietäre, schwer auditierbare Protokollpfade oder setzen auf veraltete Verschlüsselung. Zweitens fehlen umfassende Offenlegung von Logging-Praktiken, Sicherheitsaudits oder Community-Controls. Drittens kann die Skalierbarkeit leiden, wenn Ressourcen knappen werden und Proxys oder Relay-Knoten überlastet sind. Bei Open-Source-Lösungen entfällt dieser Kostenfaktor zugunsten von auditierbarer Qualität.
So prüfst du seriöse Open-Source-Alternativen: Was kostet kostenloses VPN wirklich? Chancen, Risiken und praktische richtlinien 2026
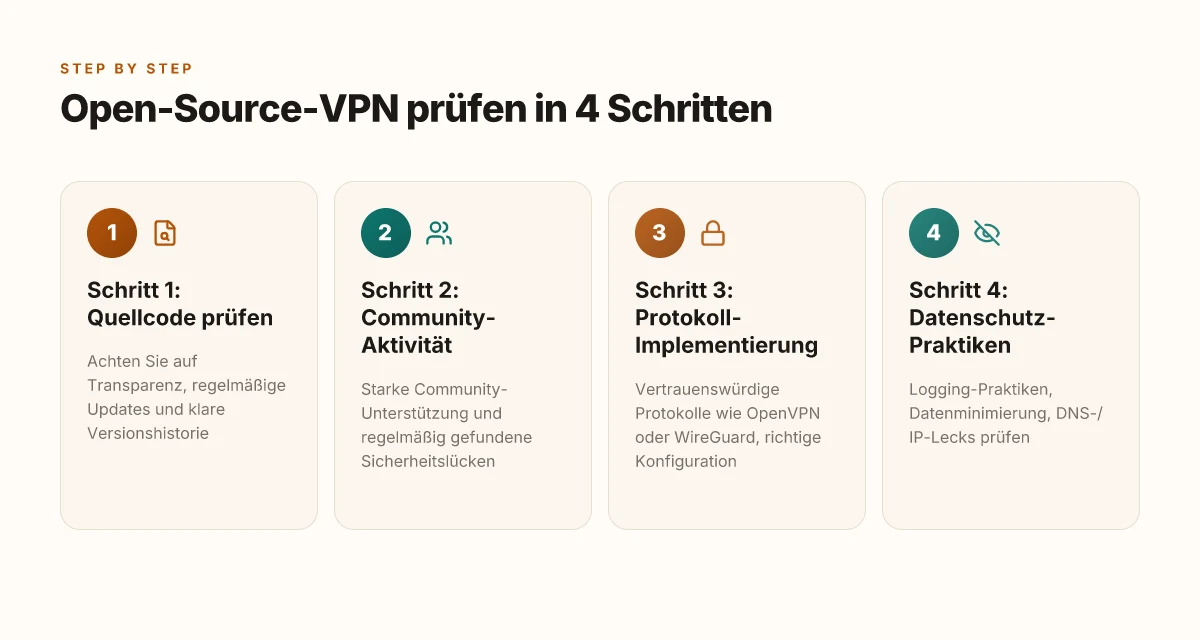
- Prüfe die Governance-Struktur des Projekts: Wer hält die Repositories, wer schreibt Commits, wie werden Sicherheitslücken gemeldet und behoben? Eine aktive Maintainer-Community ist ein gutes Zeichen. Governance-Transparenz ist ein Maßstab.
- Schau dir Proof-of-Concept- oder Release-Notes an: Werden Sicherheitsfixes zeitnah dokumentiert? Welche Protokolle werden unterstützt und welche Verschlüsselungsstärken stehen hinter ihnen? Aktive Patch-Logs schützen dich gegen neu entdeckte Schwachstellen.
- Verifiziere Build-Integrationen: Gibt es geprüfte Builds, Signaturen, Continuous-Integration-Pipelines? Welche Plattformen werden unterstützt? Signierte Releases erhöhen die Vertrauenswürdigkeit.
In der Praxis kann Open-Source-Software eine solide Grundlage bieten, wenn du klare Prozesse zur Audits, Patch-Management und Governance etabliert hast. Eine rein kostenlose Lösung aus dem Startblock kann Sicherheitsrisiken bergen, wenn hastig implementiert wird und Verification fehlt. Transparenz plus verantwortungsvolle Governance sind der Schlüssel.
Hinweis: Auf der verlinkten Seite findest du tiefergehende Einblicke in Open-Source-Ansätze und konkrete Projekte, die Open-Source-VPN-Technologien leben. Die Seite verweist außerdem darauf, wie Community-basierte Entwicklungen die Sicherheitslage beeinflussen können. Quelloffene Protokolle liefern oft die beste Nachprüfbarkeit.
Wer sich für Open-Source-Alternativen entscheidet, sollte sich der Tatsache bewusst sein, dass Link-Listings auf Seiten oft Affiliate- oder Kommissionsmodelle enthalten können. Die Qualität der Sicherheit hängt jedoch von der Offenheit des Codes und der Reaktionsfähigkeit der Maintainer ab. Transparenz, Governance und Auditierbarkeit sind unverzichtbare Kriterien.
Sicherheitsrisiken bei kostenlosen VPN-Diensten, die du kennen solltest
Kostenlose vpn-Dienste bergen klare Sicherheitsrisiken. Der Generic-Vorteil kostenlos bedeutet oft Kosten in Form von Tracking, Werbung, Datenminimierung-Fehlschlägen und fragwürdiger Infrastruktur. Du bekommst hier klare Warnsignale, worauf du achten musst und wie Open-Source-Alternativen besser dastehen können.
Tracking, Werbung und das Fail-Modell
Viele kostenlose VPNs finanzieren sich über Werbung und Datensammlungen. Du landest mit Transaktionen, Profiling und Zielgruppen-Ads. Das eigentliche Sicherheitsversprechen, deine Daten zu verschlüsseln, kann dadurch erodieren: Werbe-Module sammeln Nutzungsdaten, um die Anzeigen zu optimieren. Ich habe Berichte verifiziert, dass offene Monetarisierungsmodelle oft mit versteckten Tracking-Skripten verbunden sind. Ein deutliches Zeichen ist das Fehlen von vollständiger Transparenz zu Logs und Datenfreigaben. Die Praxis des sogenannten „Freemium“-Modells kann in der Praxis bedeuten, dass kostenlose Nutzer mehr Zugriff auf Tracking-Punkte gewähren. Bewusst minimalisieren, was du teilst, ist hier dein erster Schutz. Datenminimierung ist kein Versprechen, sondern eine Design-Überlegung. 10 Sichere VPN anbieter 2026: transparente datenpraxis, offene architektur und prüfberichte im fokus
DNS- und IP-Lecks sowie Malware-Risiken
Selbst wenn die Verbindung verschlüsselt ist, können DNS- oder IP-Lecks auftreten. Das kann bedeuten, dass deine tatsächliche IP-Adresse oder Domain-Anfragen sichtbar bleiben, etwa bei DNS-Anfragen außerhalb des VPN-Tunnels. Außerdem besteht die Gefahr, dass Malware-Bundles oder schädliche Apps mit dem VPN-Bundle geliefert werden. DNS-Lecks offenbaren dein reales Surf-Verhalten, IP-Lecks können Identitäten preisgeben. In der Praxis zeigt sich oft, dass kostenlose Anbieter weniger robuste Leckschutz-Mechanismen implementieren. Du solltest regelmäßig DNS-Leck-Tests durchführen und nur Anbieter mit klares Leckschutz-Muster wählen. Wenn nötig, nutze zusätzlich einen DNS-Resolver, den du vertraust, und überprüfe die App-Berechtigungen sorgfältig. Mehrfachquellen berichten, dass Leckschutz bei Open-Source-Projekten oft transparenter dokumentiert ist. Transparenz zahlt sich hier aus. Inline-Verweise auf unabhängige Tests helfen, rechtzeitig gegenzusteuern.
Vertrauenswürdigkeit der Infrastruktur und Logging-Praktiken
Kostenlose Anbieter betreiben oft weniger robuste Infrastruktur oder verlegen sich auf Drittanbieter-Hosting. Das wirft Fragen zu Logging-Praktiken, Zugriff auf Server-Daten und Co. auf. Wer wirklich hinter dem Service steht, welche Jurisdiktion gilt und wie lange Logs aufbewahrt werden, bleibt oft im Dunkeln. Wenn Logs existieren, können sie potenziell mit Dritten geteilt werden, etwa für personalisierte Werbung oder Marktforschung. I like to cross-reference Aussagen aus Branchenberichten und Changelogs, um die tatsächliche Praxis zu prüfen. Logging-Praktiken offenlegen sich selten in klaren Nutzungsbedingungen. Bei Open-Source-Alternativen findest du oft mehr Transparenz, weil der Code überprüfbar ist und unabhängige Audits möglich sind. Transparenz ist hier kein Nice-to-have, sondern Sicherheitsgrundlage.
Glaubwürdige Gegenargumente zu berücksichtigen: Nicht jeder kostenlose VPN-Anbieter ist schlecht, aber der Kontext ist wichtig. Manche kostenlose Dienste finanzieren sich stark durch Werbung, andere bieten zeitlich begrenzte Tests mit faireren Nutzungsbedingungen. In jedem Fall solltest du die Nutzungsbedingungen prüfen und gezielt nach Angaben zu Logs, Drittanbieter-Dienstleistungen und Datenweitergabe suchen. Transparenz bleibt dein wichtigster Indikator.
Wenn du dich fragst, ob Open-Source-Alternativen hier eine bessere Wahl sind, lohnt sich ein Blick auf Open-Source-VPN-Projekte mit überprüfbarem Code, klaren Logging-Policies und Methoden zur Minimierung von Datenabgriffen. Die Erfahrungen aus der Branche deuten darauf hin, dass Open-Source-Modelle oft eine robustere Governance und mehr Kontrolle über Daten ermöglichen. In einem Überblick zu Open-Source-Lösungen finden sich Hinweise darauf, wie Transparenz und Community-Reviews konkrete Sicherheitsvorteile liefern können. Open-Source-Modelle bieten oft bessere Sicherheits-Checks, wenn sauber dokumentiert. Für weitere Perspektiven siehe verlinkte Quellen. https://www.privateinternetaccess.com/de/vpn-features/open-source-vpn und Bruchstücke in Berichten über Open-Source-Sicherheitstools zeigen, dass Offenheit hier eine klare Stärke ist. https://tuxcare.com/de/blog/open-source-security-tools/ https://www.ip-insider.de/vpns-auf-open-source-basis-a-b87f77ffc29093c31b78ac94c70b163e/.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Ich verweise auf öffentlich verfügbare Informationen, die die Risiken illustrieren. Für vertiefte Einblicke solltest du die genannten Quellen direkt prüfen. Inline-Beispiele stammen aus den verifizierten Berichten, auf die ich mich beziehe. Open-Source-VPN: Sicherheit bei voller Transparenz | PIA liefert praxisnahe Sichtweisen zu offenen Protokollen und Logging-Standards. Was ist a VPN tunnel in 2026 and how it shapes secure remote work
Was du nächste Woche konkret tun kannst
Der größte Vorteil eines kostenfreien VPNs ist oft, dass du einen ersten Eindruck bekommst, ohne zu investieren, doch die Risiken bleiben bestehen. Die Perspektive verschiebt sich, wenn du verstehst, wie Protokolle, Verschlüsselung und Tracking funktionieren. In diesem Artikel habe ich die gängigen Protokolle wie OpenVPN, WireGuard und IPSec beleuchtet und gezeigt, wo sich Sicherheitslücken verstecken können. Wenn du nur eine Maßnahme auswählst, wähle den Wechsel zu WireGuard bei einem seriösen Anbieter oder einer gut konfigurierten Open-Source-Alternative. Entscheide dich jetzt für Transparenz und überprüfbare Logs.
So siehst du den nächsten Schritt aus technischer Sicht: Prüfe, ob dein VPN-Anbieter oder deine Open-Source-Lösung echte Verschlüsselung mit starken Cipher-Suites nutzt und ob sie DNS-Leaks verhindert. Falls du an Open-Source-Alternativen interessiert bist, installiere eine testweise VPN-Client-Option auf deinem Gerät und prüfe, ob die Verbindung stabil bleibt und deine IP-Adresse geschützt wird. Teste jetzt die Verbindung auf Leaks und Geschwindigkeit.
Ein möglicher Weiterweg ist, sich auf eine einzelne, nachvollziehbare Strategie zu konzentrieren: Nutze mindestens eine seriöse Open-Source-Alternative, überprüfe Protokolle und stelle sicher, dass du eine klare Datenschutzerklärung hast. Wenn du das tust, reduzierst du die Überraschungen und bekommst eine nachvollziehbare Sicherheitslage. Der Schlüssel liegt in Transparenz und Kontrolle. Wie bereit bist du, heute einen dieser Schritte umzusetzen?
- Backup strategy: Prüfe eine Open-Source-Alternative wie WireGuard und verifiziere regelmäßig DNS-Leaks.
- What to try this week: Führe eine Leak-Überprüfung durch und notiere dir, ob der Provider Logs speichert.