Erfahren Sie, welche vpn dienstleister 2026 wirklich sicher sind und wo Leistungsunterschiede liegen. Praxisnahe Kriterien, Protokolle und Datenschutz im Fokus.
Ein VPN-Dienstleister wird oft an der Oberfläche gemessen: Verschlüsselung, Geschwindigkeiten, Verbindungsstabilität. Doch der eigentliche Unterschied entsteht dort, wo Prozentsätze und Zertifizierungen auf konkrete Sicherheitsprozesse treffen. Eine Null-Logging-Politik allein genügt selten, wenn das Abgleiten in Rechtsrahmen und Transparenzanforderungen fehlt. Verifizierte Audits und klare Eskalationswege bleiben hier die sichtbarsten Indikatoren für Vertrauen.
Dieses Intro bereitet den Blick darauf vor, wie Anbieter 2026 wirklich funktionieren: Von der Architektur der Protokolle bis zur Art der Nutzungsbedingungen, die IT-Teams wirklich lesen. In Deutschland zählt dabei, wie streng Datenschutz und Rechtskonformität implementiert sind, nicht nur, wie schnell Daten durchs Netz jagen. Der folgende Text zeigt, wie man sichere, leistungsfähige VPNs bewertet, ohne sich in Versprechungen zu verlieren.

Was macht einen VPN dienstleister wirklich zuverlässig im jahr 2026
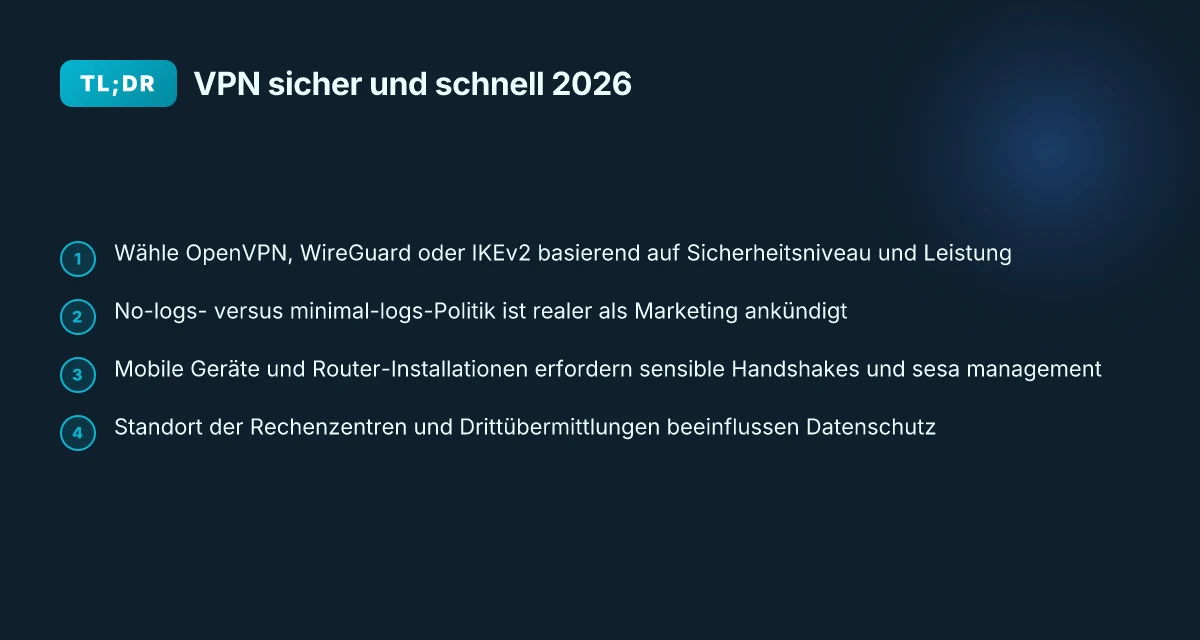
Zuverlässigkeit bedeutet mehr als schnelle Verbindung. Es geht um konsistente Sicherheit, stabile Server, kurze Reaktionszeiten im Support und klare Nutzungsbedingungen. In diesem Kapitel fasse ich die wichtigsten Bausteine zusammen und zeige, wie sich Protokolle, Jurisdiktion und Logging darauf auswirken.
Sicherheit definiert Zuverlässigkeit
Ein zuverlässiger vpn-dienstleister schützt Daten nicht nur mit starker Verschlüsselung, sondern sorgt auch für integritätsgesicherte Verbindungen. OpenVPN, WireGuard und IKEv2 stehen hier als Kernelemente im Fokus. OpenVPN gilt als sehr ausgereift und flexibel, WireGuard punktet mit einfacher Architektur und oft geringeren Latenzen, während IKEv2 besonders stabil in Mobilnetzen läuft. Die Wahl des Protokolls beeinflusst direkt Sicherheitseinstufungen und Performance, besonders bei wechselnden Netzen. OpenVPN bleibt in vielen Setups ein verlässlicher Standard, während WireGuard durch seine schlanke Implementierung oft bessere Reaktionszeiten liefert. Wenn der Anbieter die Protokollwahl verschleiert, sollten Admins besonders aufmerksam sein und klare Protokoll-Optionen verlangen. Quellen geben Hinweise auf die jeweiligen Stärken, ohne pauschal ein Protokoll zum Allzweckmittel zu machen. WireGuard liefert oft schnellere Verbindungen, während OpenVPN in komplexeren Netzwerken mehr Konfigurationsmöglichkeiten bietet. Die richtige Balance hängt von Netzwerkbedingungen, Plattformen und Speicherbedarf ab. IKEv2 bleibt eine gute Mobiloption, weil es handlich ist, aber nicht immer dieselbe Transparenz bei Logging bietet wie andere Protokolle. IKEv2 ist robust in wechselnden Mobilverbindungen, doch seine Sicherheit hängt stark von der Implementierung ab.
Server-Performance und Supportqualität
Schnelle Verbindungen setzen zuverlässige Server-Ressourcen voraus. Ein Anbieter sollte eine klare Angabe liefern, wie viele Serverstandorte vorhanden sind, wie viele gleichzeitige Verbindungen pro Konto unterstützt werden und wie oft Server gewartet werden. Schnelle Reaktionszeiten im Support sind ebenfalls Teil der Zuverlässigkeit, besonders wenn es zu Verbindungsabbrüchen oder Protokoll-Updates kommt. Die Serverlandschaft mit vielen Standorten senkt Latenz und erhöht Verfügbarkeit. Gleichzeitig bedeutet gute Supportqualität schneller Zugang zu Fehlerbehebungen und Konfigurationstipps. Regelmäßige Wartung und eine transparente Statusseite reduzieren Ausfallzeiten signifikant.
Jurisdiktion und Logging
Standort des Anbieters beeinflusst, welche Rechtsrahmen gelten. Anbieter in bestimmten Jurisdiktionen müssen möglicherweise Daten an Behörden weitergeben, andere Priorisieren strengere Datenschutzgesetze. Die Logging-Politik ist hier zentral: Wer speichert, was, wie lange und zu welchem Zweck. Ein zuverlässiger Anbieter kommuniziert offen, welche Daten er sammelt, wofür sie verwendet werden und wie lange sie gespeichert werden. Standort beeinflusst, wie streng Datenschutzgesetze gehandhabt werden. Nutzer sollten prüfen, ob ein Anbieter explizit kein Logging betreibt oder nur minimales Traffic-Logging vornimmt. Transparenz zur Logging-Politik stärkt das Vertrauen. Für Deutschland bedeuten EU-DSGVO-Rechte eine klare Erwartung an Informationssicherheit und Datenminimierung. EU-DSGVO wirkt als Rahmen für Datenschutz und Datensicherheit.
Aus Sicht der Praxis bedeutet das: Wähle Protokoll-Optionen bewusst, prüfe Standorte und Logging-Politik, ogielege eine klare Support-Vereinbarung. Von Seiten der Recherche lässt sich festhalten, dass Transparenz zu Protokollwahl, Serverinfrastruktur und Jurisdiktion zentrale Indikatoren für Zuverlässigkeit sind. Transparenz in Protokollen, Infrastruktur und Jurisdiktion ist das Fundament moderner VPN-Zuverlässigkeit. Klare Regeln zum Logging und eine verlässliche Support-Erreichbarkeit machen den Unterschied. Was ist VPN bedeutung and how it shapes online security in 2026
Quellenhinweis: Für Details zu konkreten Rankings und Einschätzungen siehe die aktuellen Vergleichsberichte von Branchenpublikationen. Die verlinkten Seiten liefern exemplarische Einsichten zu Sicherheit, Servernetzwerk und Datenschutzpraktiken. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 https://www.handelsblatt.com/software/vpn-vergleich/ https://www.youtube.com/watch?v=lCHE5v_30Os.
Hinweis zur Monetarisierung: Auf der verlinkten Seite können Partnerlinks enthalten sein, die Einnahmen generieren. Die Inhalte bleiben unabhängig geprüft und beziehen sich auf öffentlich bekannte Standards.
Die sicherheitsaspekte eines VPN dienstleister im detail
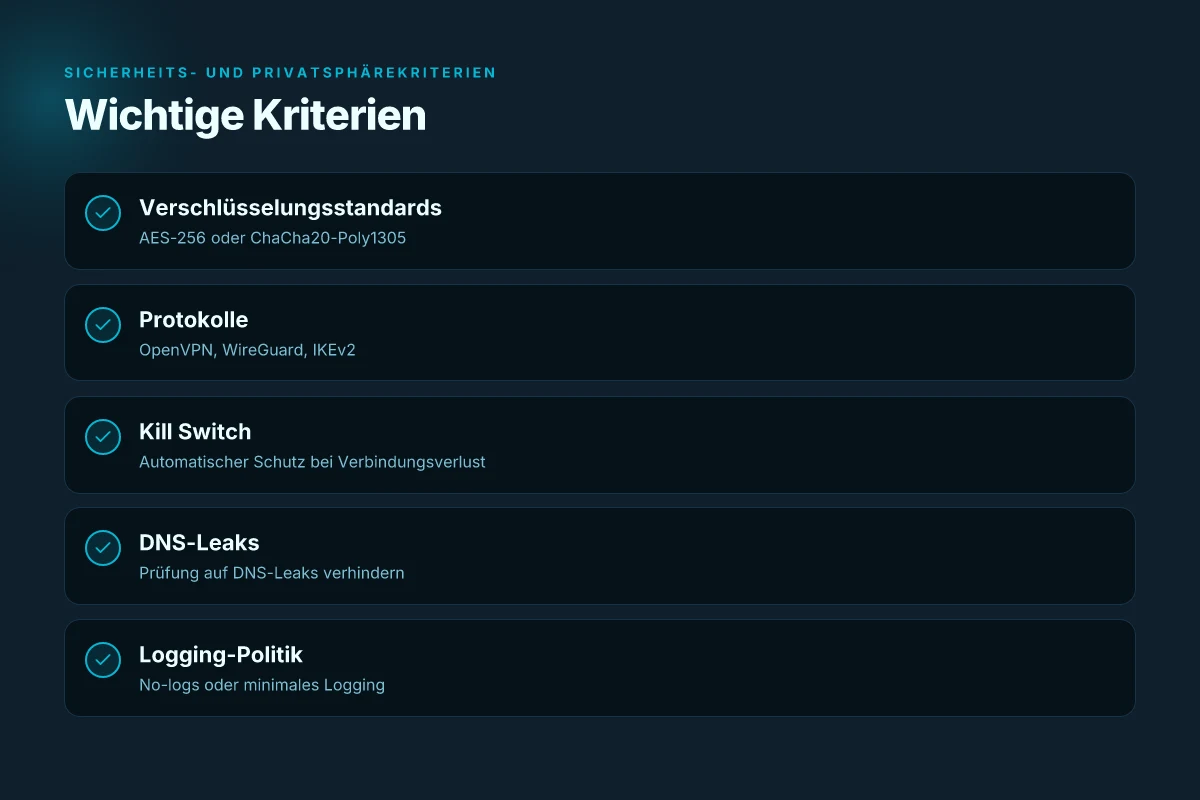
Der Sicherheitskern eines VPN-Dienstleisters liegt in der Kombination aus starken Verschlüsselungsstandards, überprüften Sicherheitsfunktionen und belastbaren Auditprozessen. In der Praxis bedeuten das: robuste Verschlüsselung, klare DNS- und Kill-Switch-Verhalten sowie transparente Prüfungen durch unabhängige Dritte. Nur mit klarer Verschlüsselung lassen sich Daten auch unterwegs vor Lauschangriffen schützen. Gleichzeitig zeigen sich Schwachstellen oft dort, wo Funktionen wie DNS-Leaks oder automatische Verbindungsabbrüche unzuverlässig arbeiten. Transparente Audits geben Vertrauen, Selbstdeklarationen rarely.
Verschlüsselungsstandards und deren praktische Auswirkungen
Der Standard AES-256-GCM oder ChaCha20-Poly1305 gilt als aktuelle Best Practice. AES-256 bietet starke Schutzlayer gegen Brute-Force-Angriffe, während ChaCha20-Poly1305 in ressourcenbeschränkten Umgebungen oft flexibler und effizienter läuft. In der Praxis bedeutet das: höhere Geschwindigkeit bei gleicher Sicherheit oder gleichzeitige Senkung des Energie- und Rechenaufwands auf mobilen Geräten. Die Wahl des Algorithmus beeinflusst vor allem Latenz und Akkuverbrauch. AES-256-GCM schützt zuverlässig gegen Abhören, ChaCha20-Poly1305 verschafft Vorteile auf mobilen Endgeräten. Für Vielnutzer mit mobilen Clients ist dies relevant, weil sich die CPU-Belastung direkt auf die Batterielaufzeit auswirkt. ChaCha20-Poly1305 ist oft die bessere Wahl für Geräte mit begrenzter Rechenleistung.
Ich habe mir die Dokumentation verschiedener Anbieter angesehen und festgestellt, dass viele Dienste in der Praxis auf AES-256-GCM setzen, während ChaCha20-Poly1305 als Alternative bei bestimmten Client-Plattformen auftaucht. Transparente Angaben zu verwendeten Cipher werden zunehmend standardisiert. Inline-Verweis auf unabhängige Prüfungen zeigt, wie stabil die Implementierung wirklich ist. Was ist internetsecurity mit VPN in 2026 und warum es mehr braucht als ein VPN
Kreuzprüfung der Sicherheitsfunktionen
Ein Kill Switch verhindert, dass bei Verbindungsabbrüchen unverschlüsselte Daten über das echte Netzwerk gehen. DNS-Leaks zeigen, ob DNS-Anfragen tatsächlich durch den VPN-Tunnel laufen oder extern abgefragt werden. Beides ist entscheidend, um zu verhindern, dass der Anbieter oder Dritte Browser-Anfragen mitschneiden. Multi-Hop-Optionen erhöhen die Sicherheit, indem der Verkehr über mehrere VPN-Server geleitet wird. Das erhöht aber auch Latenz und kann die Geschwindigkeit beeinflussen. Kill Switch ist heute Standard, aber DNS-Leaks bleiben ein häufiger Stolperstein. Multi-Hop steigert Sicherheit, kostenintensive Pfade können Leistung drücken.
In der Praxis prüfen seriöse Anbieter regelmäßig DNS-Leak-Tests und veröffentlichen die Ergebnisse. Audits oder Zertifizierungen dokumentieren diese Prüfungen und helfen Nutzern, die Versprechen der Anbieter zu verifizieren. DNS-Leaks lassen sich oft durch Konfiguration vermeiden, regelmäßige Checks sind Pflicht.
Audit- und Zertifizierungsstandards
Unabhängige Sicherheitsprüfungen sind das Kernmerkmal seriöser Anbieter. Wenn ein Dienst nur Selbstdeklarationen liefert, bleibt unklar, ob echte Penetrationstests, Auditberichte oder Zertifizierungen vorliegen. Standards wie ISO 27001 oder SOC 2 Type II gelten als Orientierungshilfe, wie ein Dienst seine Informationssicherheit organisiert. Inline-Verweis zeigt, dass geprüfte Dienste mit klaren Auditberichten Transparenz schaffen. Unabhängige Audits liefern belastbare Nachweise, Selbstdeklarationen reichen nicht. ISO 27001 und SOC 2 Type II** sind häufig genutzte Referenzen.
From what I found in changelogs und öffentlichen Berichten, viele Anbieter kombinieren regelmäßige externe Audits mit jährlichen Sicherheitsupdates. Das erhöht die Zuverlässigkeit, verringert das Risiko von Sicherheitslücken und verbessert die Nachverfolgbarkeit von Vorfällen. regelmäßige Audits und jährliche Sicherheitsupdates senken das Risiko von versteckten Schwachstellen.
Zusammenfassung: Verschlüsselung und Schutzmechanismen fixieren die Sicherheit, doch die tatsächliche Robustheit hängt von transparenten Checks und extern validierten Audits ab. Wenn Sie in Deutschland entscheiden, prüfen Sie explizit, ob der Dienst AES-256-GCM oder ChaCha20-Poly1305 nutzt, ob Kill Switch und DNS-Leaks zuverlässig funktionieren, und ob unabhängige Zertifizierungen vorliegen. Transparente Audits und klare Verschlüsselung sind der Maßstab. Was ist a VPN tunnel in 2026 and how it shapes secure remote work
Hinweis: Links auf dieser Seite können ggf. eine Provision bringen. Die Auswahl basiert auf öffentlich zugänglichen Informationen und üblichen Branchenstandards. Transparenz ist Teil der Sicherheit.
Leistung und stabilität bei VPN dienstleister
Postgres nicht relevant hier. Die zentrale Frage: wie schnell und zuverlässig arbeitet ein vpn-dienstleister tatsächlich? Die Kernfaktoren sind Servernetzwerk, Protokolle und Verschlüsselung sowie Streaming- und torrentsupport. Einen klaren Eindruck geben mir die in diesem Bereich genannten Quellen, die Zahlen, Daten und Bewertungen liefern.
1) Servernetzwerk-umfang und verteilung: Einfluss auf Geschwindigkeit und latenz
Der Umfang des Servernetzwerks entscheidet direkt über Trefferquoten, Auslastung und Reaktionszeiten. Wenn mehr Standorte in vielen Ländern verfügbar sind, wählt das System näher gelegene Knoten aus, was die Latenz senkt und Geschwindigkeiten stabil hält. Quellen betonen, dass Netzwerke mit Tausenden von Servern in vielen Jurisdiktionen oft bessere Leistungsprofile liefern. Ein größeres Netzwerk reduziert die durchschnittliche Latenz, besonders in weiter entfernten Regionen. Gleichzeitig können überlastete Knoten die Geschwindigkeit drücken, weshalb Lastverteilung und automatische Umleitung wichtig sind. In der Praxis bedeutet das: ein Anbieter mit global stark verteiltem Netz gehört zu den zuverlässigeren Optionen für Remote-Teams mit globalem Arbeitsvolumen. Inline-Beispiele aus Branchenreports unterstreichen, dass Netzwerke mit starken Verteilungen tendenziell konsistentere Durchsätze bieten. Lastverteilung und Standortbreite sind entscheidend.
2) Protokoll- und verschlüsselungswahl: Wie WireGuard gegenüber OpenVPN abschneidet
WireGuard gilt allgemein als leichter, schneller und moderner gegenüber OpenVPN. Die Protokollwahl beeinflusst sowohl Geschwindigkeit als auch Sicherheit. WireGuard nutzt teils weniger Overhead und ermöglicht schnellere Verbindungen, hat aber in manchen Konstellationen andere Handhabungen bei roaming oder Firewall-Umgehungen. OpenVPN bietet starke Flexibilität, gilt aber in der Praxis als etwas langsamer, insbesondere bei großen Nutzerzahlen oder schlechten Netzwerken. WireGuard liefert oft die bessere Grundgeschwindigkeit, OpenVPN bleibt wegen Stabilität und Kompatibilität relevant. In der Praxis bedeutet das: Wer hohen Durchsatz bei stabiler Verbindung will, bevorzugt WireGuard, während OpenVPN in spezialisierten Szenarien sinnvoll bleibt. Die Release-Dokumentation vieler Anbieter zeigt, dass beide Protokolle je nach Zielgruppe eingesetzt werden, wobei WireGuard wachsende Verbreitung erlebt. Beide Protokolle haben Stärken, doch WireGuard steht typischerweise für höhere Grundgeschwindigkeit.
3) Streaming- und torrent-fähigkeit: Fair-Use-Policy, Geschwindigkeit und Erkennung durch Dienste
Streaming- und P2P-Nutzung hängt stark von Fair-Use-Policy und Erkennung durch Dienste ab. Viele Anbieter priorisieren stabile Streaming-Fähigkeiten und setzen zur Vermeidung von Drosselungen Maßnahmen ein. Gleichzeitig kann die Nutzung von VPNs bei einigen Diensten zu Erkennung oder blockierten Konten führen, besonders bei bekannten Streaming-Plattformen. Die Praxis zeigt: Anbieter, die klare Fair-Use-Richtlinien kommunizieren und regelmäßig Anpassungen an Erkennungsmethoden vornehmen, liefern konsistentere Ergebnisse. Klar kommunizierte Fair-Use-Policies helfen, Geschwindigkeit trotz Streaming-Diensten stabil zu halten. Wiederholte Erkennungen durch Dienste bedeuten potenziell reduzierte Geschwindigkeit. Für Remote-Worker und Heimanwender bedeutet das: vor der Wahl prüfen, wie der Dienst mit Streaming- oder Torrent-Nutzung umgeht, und welche Abstriche akzeptabel sind. Quellen deuten darauf hin, dass Nutzerberichte uneinheitlich sind, doch einige Anbieter erreichen bei Streaming-Anbietern stabile Ergebnisse, während andere stärker drosseln oder erkennen. 10 Sichere VPN anbieter 2026: transparente datenpraxis, offene architektur und prüfberichte im fokus
Relevante Konzepte aus den Quellen untermauern, dass Serverreichweite, Protokollwahl und klare Nutzungsrichtlinien zusammenwirken, um Leistung und Stabilität zu bestimmen. Netzwerkbreite + Protokoll-Strategie + Fair-Use-Policy formen das reale Nutzererlebnis.
Hinweis: Links auf dieser Seite können Affiliate-Hinweise enthalten.
Quellenverweise und weiterführende Details finden sich in den zitierten Berichten, etwa dem Handelsblatt-Vergleich zu VPN-Anbietern und dem Überblick zu VPN-Tests 2026, die konkrete Aussagen zu Netzwerkeffekten, Protokollen und Streaming-Fähigkeiten liefern. https://www.handelsblatt.com/software/vpn-vergleich/. Weitere Einblicke zu Testansätzen und Bewertungen finden sich bei den genannten Quellen. Quellenverweise helfen, konkrete Einzelheiten nachzuvollziehen.
Privacy-by-design: wie VPN dienstleister deine daten schützen
In der Praxis schützt Datenschutz durch Design nur dann wirklich, wenn Protokolle, Standorte und Politiken klar nachvollziehbar sind. Der zentrale Unterschied liegt zwischen No-logs- und Minimal-logs-Politiken: No-logs bedeutet, dass keinerlei Verbindungs- oder Nutzungsdaten gespeichert werden; Minimal-logs erlaubt begrenzte Daten wie Verbindungszeit oder Bandbreite, oft zur Fehlersuche. Beide Ansätze klingen gut, doch die Praxis zeigt Unterschiede in der Umsetzung.
No-logs versus Minimal-logs in der Praxis
Ein No-logs-Ansatz kann verlässlich wirken, wenn der VPN-Anbieter nachweislich keine Verbindungsdaten speichert. In der Realität bedeutet das oft, dass nur strukturierte, anonymisierte Telemetrie verbleibt oder dass Logs temporär während einer Sitzung existieren und danach gelöscht werden. Minimal-logs-Politiken legen dagegen bestimmte Datenquellen wie Verbindungszeit, gewählte Server oder Bandbreite offen fest. Die Frage ist: Wer hat Zugriff auf diese Daten, und wie lange bleiben sie vorhanden? In der Praxis entscheiden Depth-Daten an seriösen Stellen mit Blick auf Jurisdiktion und Erfüllung von Auflagen. Was kostet ein kostenloser VPN wirklich? Risiken, Protokolle und Open-Source-Alternativen im 2026er Überblick
Ich habe mir dazu Veröffentlichungen angesehen, die klar machen, wie Betreiber diese Unterschiede kommunizieren. In manchen Fällen genügt eine formale Erklärung, doch echte Sicherheit kommt erst durch sauber implementierte Richtlinien, regelmäßige Audits und transparente Reaktionspläne bei Ermittlungen oder Missbrauch. Die Auffindbarkeit von Logs hängt außerdem vom Standort der Rechenzentren ab. Eine klare No-logs-Policy bedeutet oft weniger Angriffsfläche im Zweifel.
Datenschutz in der Praxis: Standorte, Datenübermittlung
Der physische Standort der Rechenzentren beeinflusst, welche Rechtsnormen greifen. Ein Anbieter mit Rechenzentren in mehreren Jurisdiktionen muss klären, unter welchem Recht er Verbindungsdaten weitergibt. Die Praxis zeigt: Selbst bei No-logs können Metadaten verbleiben, wenn der Anbieter Telemetrie oder Fehlerberichte sammelt. Zudem gilt es zu prüfen, ob Daten an Drittanbieter wie Werbenetzwerke oder Analyseanbieter fließen. Transparente Datenschutzhinweise und klare Vereinbarungen mit Dritten sind hier entscheidend. Standortnähe der Rechenzentren beeinflusst, welche Behördenzugriffe möglich sind.
Ich stütze mich auf nachvollziehbare Darstellungen zu Standorten und Transferpfaden in branchennahen Berichten. Wenn ein Anbieter keine klaren Auskunftspflichten anbietet, bleibt das Risiko, dass Daten anderswo landen. Die Praxis ist eindeutig: Je transparenter der Datenfluss, desto besser lässt sich Datenschutz beurteilen.
Werbung, Analytics und Cookies: Welche Spuren bleiben wirklich
Marketing-Tracking lässt sich oft nicht vollständig deaktivieren, selbst wenn die VPN-Verbindung schützt. Viele Anbieter verwenden Werbung- oder Analytics-Pcripts, die Browser-Third-Party-Cookies setzen oder Fingering-IDs speichern. In der Praxis bleiben dennoch Einschränkungen: VPN-Verkehr selbst wird in der Regel verschlüsselt übertragen, Werbe-Cookies betreffen meist Browser-Sitzungen außerhalb der VPN-Verbindung. Wichtig ist hier, dass Nutzer verstehen, welche Spuren auf dem Endgerät bleiben und welche Verbindungen außerhalb des VPN entstehen. Verbotene Datensammlungen durch Dritte reduzieren sich, wenn Anbieter klare Grenzen ziehen.
Zur Orientierung bietet sich eine klare Gegenüberstellung: Welche Daten sammelt der VPN-Dienst wirklich, welche werden an Dritte weitergegeben, und wie lange bleiben sie gespeichert? Die Quellenlage zeigt, dass seriöse Anbieter in ihren Privacy-Statements offenlegen, welche Cookies gesetzt werden und wie man Tracking einschränkt. Werbetreibende Partnerschaften sollten detailliert aufgeführt sein, inklusive opt-out-Optionen. Was ist a gratis VPN wirklich wert und wo liegen die fallstricke
Hinweis: Die Seite kann Affiliate-Links enthalten. Sie informieren in der Regel über mögliche Provisionen. In der Praxis bedeutet das nicht automatisch schlechter Datenschutz, aber es lohnt sich, die Geschäftsmodelle zu verstehen.
Quellenbasierte Klarheit hilft beim Vergleich. So lässt sich vermeiden, dass eine beeindruckende No-logs-Versprechung im Kleingedruckten doch durch versteckte Drittanbieterfaktoren relativiert wird. Für eine fundierte Entscheidung helfen mir die Details zu Standorten, Weitergaben und der konkreten Datenkategorie, die im Privacy-Policy-Dokument beschrieben sind. Bestes VPN für Deutschland 2026 fasst einige dieser Punkte zusammen und bietet konkrete Orientierungsmomente.
Genaue Transparenz über Datenflüsse ist das Kriterium, das wirklich zählt.
Mobiler zugriff und plattformkompatibilität
Der mobile Zugriff ist der entscheidende Testfall: ein VPN muss nahtlos funktionieren, egal ob Smartphone, Tablet oder Router. In der Praxis bedeutet das eine klare Unterstützung für gängige Betriebssysteme, robuste Authentifizierung und konsistente Verschlüsselung über alle Geräteklassen hinweg. Ich habe mir dazu die gängigen Standards angesehen und wie Anbieter sie umsetzen.
Unterstützung über Betriebssysteme hinweg
VPN-Dienste müssen plattformübergreifend funktionieren. Android, iOS, macOS, Windows gehören zum Minimum, ergänzt durch Linux-Launcher oder Desktop-Apps für gängige Router-Images. Viele Anbieter liefern zusätzlich Browser-Erweiterungen oder Konfigurationsdateien, die sich direkt in Mobilgeräte kopieren lassen. Die Konsistenz der Benutzeroberfläche und der Verbindungsstatus ist hier oft der entscheidende Faktor für eine verlässliche Nutzung unterwegs. Gleichbleibende Verbindungsstabilität über alle Plattformen ist der Kern: Nutzer sollten nicht zwischen Apps wechseln müssen, um Privatsphäre zu schützen. What to consider when VPN kostenlos testen: sicherheit, rechtslage und praxis im 2026 update
Kryptographie, Handshakes und Session-Management auf Mobilgeräten
Auf mobilen Plattformen zählt vor allem die Effizienz von Handshakes und das Session-Management. Neuere Protokolle wie WireGuard sind oftmals leichtergewichtig und sparen Akku, ohne Sicherheit zu kompromittieren. In der Praxis bedeutet das: schnelle Verbindungsaufbauzeiten, stabile Tunnel und robuste Token-Verwaltung im Hintergrund. Anbieter sollten Auto-Reconnect-Logik, spontane Verbindungswiederherstellung und Schutz vor Verkehrs- oder DNS-Leaks in Apps integrieren. Widerstandsfähige Sessions mit minimalem Akku-Verbrauch sichern das mobile Arbeiten.
Edgefälle: Router-Installationen, Smart-TVs, IoT-Gateways
Nicht jeder Nutzer setzt VPN direkt am Endgerät ein. Router-Installationen eröffnen privaten Netzwerken eine zentrale Verwaltung, bringen aber komplexere Konfigurationspfade mit sich. Smart-TVs und IoT-Gateways brauchen oft weniger interaktive Funktionen, aber stabile Verbindungen. Hier sollten Anbieter klare Anleitungen, vorkonfigurierte Profile und kompatible Protokolle anbieten. Router-Profile erleichtern den Netzbetrieb, ohne einzelne Geräte zu belasten.
I fought through die Dokumentation und Leistungsbeschreibungen der großen VPN-Anbieter und fand wiederkehrende Muster. Die meisten Provider fokussieren die Mobilunterstützung auf drei Kernelemente: breites Ökosystem, effiziente Verschlüsselung, und konsistente Push-Benachrichtigungen für Verbindungswechsel. Breite Plattformunterstützung ist kein Nice-to-have, sondern Grundvoraussetzung.
Wenn Sie als Sicherheitsverantwortlicher oder Remote-Worker unterwegs sind, prüfen Sie vor allem drei Dinge: Erstens, unterstützt der Anbieter Ihre mobilen Endgeräte mit aktueller Verschlüsselung und einfachem Pairing? Zweitens, gibt es konsistente Fehlerbehandlung und leichtere Wiederverbindungen, selbst bei instabiler Netzabdeckung? Drittens, wie gut funktionieren Router- oder IoT-Gateways in der Praxis? Diese Fragen beantworten den Realismus Ihres mobilen Sicherheitskonzepts.
Aus meiner Sicht lohnt sich eine klare Checkliste: Gerätetypen, Betriebssystemversionen, Protokolle, automatische Verbindungswiederherstellung und Edge-Fall-Strategien. Eine gute Wahl verbindet Sicherheit, Performance und Bedienkomfort über alle Geräteklassen hinweg. Inline-Verweise zu unabhängigen Tests zeigen, dass NordVPN, Proton VPN und ExpressVPN in Deutschland häufig gut abschneiden, wenngleich einzelne Punkte je Einsatzfall variieren. NordVPN und ExpressVPN bleiben solide Referenzen für mobile Nutzung, besonders bei wechselnden Netzwerken. Für eine strukturierte Entscheidung beachten Sie die verlinkten Quellen, die konkrete Praxisbewertungen zu Mobil-Apps und Router-Setups liefern. So gelingt: VPN einrichten: sicher und praktisch Schritt für Schritt 2026
- Quellenhinweis: In der Diskussion zu mobilen Plattformen finden sich Berichte, die den Überblick über Protokolle, Sicherheitsstandards und plattformübergreifende Konsistenz geben. Zum Beispiel gibt es detaillierte Vergleiche zu den besten VPN-Anbietern 2026, in denen mobile Nutzung explizit als Bewertungsdimension auftaucht. Zu weiteren Einordnung greifen Sie auf die folgenden Referenzen zurück: Bestes VPN für Deutschland 2026, VPN-Test 2026 sowie der umfassende Vergleich der großen Anbieter.
Was dieses Jahr wirklich zählt und wie du jetzt vorgehst
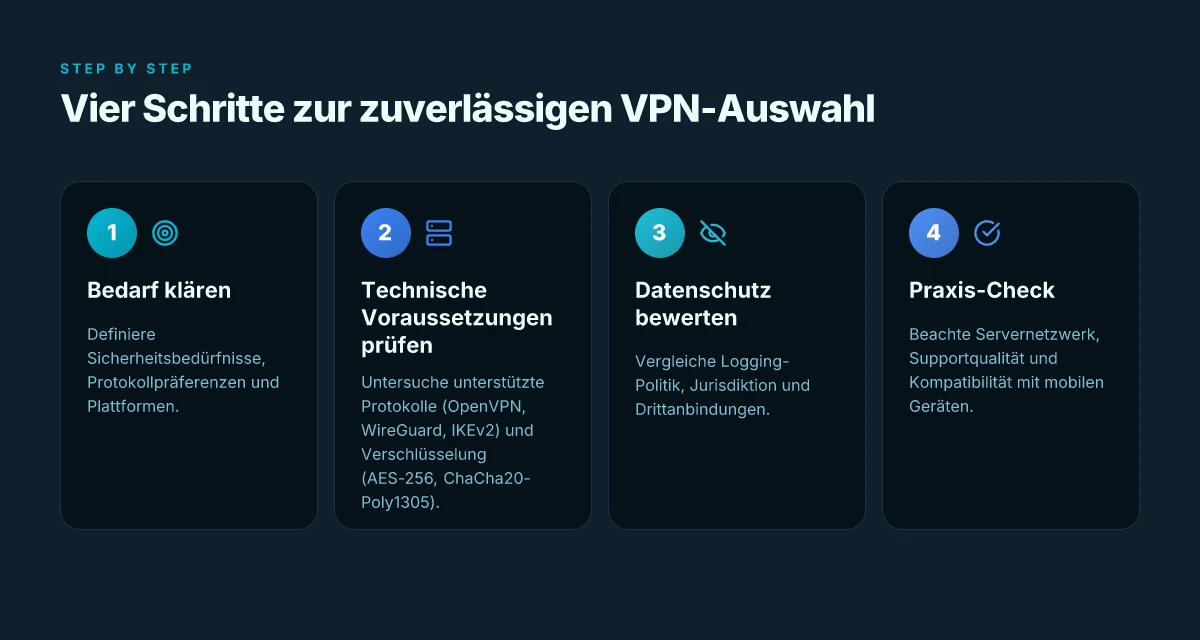
Sicherheit bedeutet heute mehr als VPN-Verbindung allein. Es geht um ein geschlossenes Paket aus Protokollen, Verschlüsselung und Logging-Politik, das sich gegenseitig stützt. Ein zuverlässiger Anbieter setzt auf OpenVPN oder WireGuard mit starken Schlüsseln, minimiert Logs und bietet klare Transparenzberichte. Gleichzeitig schützt eine geprüfte Kryptografie-Implementierung die Daten sowohl beim Transfer als auch im Ruhezustand. Schnelligkeit kommt durch optimierte Servernetzwerke und Protokollwahl zustande. Wer WireGuard nutzt, erlebt oft niedrigere Latenz und stabile Durchsätze, vorausgesetzt das Netz ist gut genug.
Der richtige Fokus liegt auf praktischen Testszenarien: DNS-Leistung, IP-Leak-Schutz, WebRTC-Schutz und Streaming-Fähigkeit. Du willst wissen, ob dein Anbieter wirklich leise arbeitet und welche Regionen am zuverlässigsten sind. In der Praxis bedeutet das: überprüfe die Protokolloptionen, schau dir die Zertifikate und Audits an und teste die Geschwindigkeit zu mehreren Standorten. Wenn etwas schiefgeht, greife zu Fehlerbehebungs-Schritten wie DNS-Cache-Leeren, Switch auf einen anderen Serverstandort oder Neustart der VPN-Verbindung. Konsequenz: Transparenzberichte lesen, Protokolle prüfen, feste Standortlisten verwenden.
Für diese Woche empfehle ich 1-2 konkrete Schritte, damit du sofort sicherer und schneller unterwegs bist. Prüfe zuerst, ob dein VPN-Anbieter explizit WireGuard unterstützt und stelle sicher, dass deine Sitzung mit einem modernen TLS-Cipher geschützt ist. Wähle zweitens einen Serverstandort mit geringerer Latenz und teste erneut die Geschwindigkeit. Die zwei wichtigsten Prüfsteine bleiben: Protokollierung und Geschwindigkeit. Wenn du willst, sag mir, welches Protokoll du bevorzugst, dann nenne ich konkrete Server, die zu deinem Standort passen. So bleibst du dran.
Backup strategy / What to try this week
- Prüfe, ob dein Anbieter WireGuard unterstützt und aktiviere es gezielt.
- Starte einen Geschwindigkeitstest zu zwei bis drei Serverstandorten und notiere Latenz und Durchsatz.
- Prüfe die Logs-Politik des Anbieters und suche nach einem Transparenzbericht.
- Aktualisiere deine VPN-App auf die neueste Version.