Was ist VPN einfach erklärt: eine klare Einführung in Funktionsweise, Protokolle, Verschlüsselung und Praxis-Tipps für Nutzer in Deutschland.
Viele Nutzer unterschätzen, wie stark ein einzelnes Protokoll die Geschwindigkeit beeinflusst. Unterschiedliche Tunnelprotokolle wie OpenVPN, WireGuard oder IPSec tunneln Daten in verschiedenen Stufen der Verschlüsselung und führen zu merklich unterschiedlichen Latenzen. Beim Vergleich siehst du oft, dass eine einfache Änderung der Verschlüsselung die Performance stärker treibt als grobe Bandbreiten-Ankündigungen vermuten lassen.
Für diese Einführung geht es darum, Grundlagen, Technik und Sicherheit klar zu trennen: Welche Mechanismen verschlüsseln, wie IP‑Maskierung funktioniert und wo typische Fehlerquellen liegen. Die nächsten Abschnitte erläutern, warum Protokollwahl, Cipher-Suites und Serverstandorte gemeinsam entscheiden, ob ein VPN wirklich sinnvoll ist oder nicht. Die richtige Auswahl liefert oft mehr Stabilität als exotische Features.

Was ist VPN einfach erklärt: grundlagen und why
Ein VPN ist ein sicherer Tunnel über das öffentliche Internet. Es schafft eine verschlüsselte Verbindung zwischen deinem Gerät und einem VPN-Server, wodurch deine eigentliche IP-Adresse und dein Netzwerkverkehr vor neugierigen Blicken geschützt werden. Der Hauptzweck ist klar: Vertraulichkeit, Integrität und oft auch das Umgehen regionaler Beschränkungen oder das Arbeiten im Firmennetzwerk von außerhalb.
In der Praxis bedeutet das zwei Dinge. Erstens: öffentlicher Internetverkehr wird durch den VPN-Tunnel in einen geschützten Kanal verpackt. Zweitens: der Zielserver sieht die Verbindung nicht mehr als direkten Zugriff von deinem Standort, sondern als Verbindung zu einem VPN-Endpunkt. Dadurch lassen sich Abhörversuche reduzieren und Daten besser vor Manipulation schützen. Die Verschlüsselung sorgt dafür, dass Dritte den Inhalt deiner Kommunikation nicht lesen können.
Wie funktioniert das im Alltag? Wenn du dich zuhause mit dem Firmennetzwerk verbinden willst, nutzt du oft eine VPN-Software oder einen Client. Du wählst einen Serverstandort aus, stellst eine verschlüsselte Verbindung her und kannst dann Ressourcen des Unternehmens sicher nutzen, als wärst du direkt im Büronetz. Im privaten Bereich dient es vor allem dem Schutz in unsicheren WLANs, dem Schutz der Privatsphäre gegenüber deinem Internetanbieter oder der Vermeidung geografischer Sperren. In vielen Fällen wählt der Client eine Protokollvariante, die eine Balance aus Leistung und Sicherheit bietet.
Unterschiede zum offenen Internet? Ohne VPN reist dein Traffic direkt vom Endgerät zum Ziel, inklusive deiner IP-Adresse. Mit VPN läuft der gesamte Verkehr durch den Tunnel zum VPN-Server, der dann den Verkehr ins Internet weiterleitet. Das bedeutet, du siehst extern zunächst die Identität des VPN-Endpunkts, nicht deine eigene Adresse. Diese Trennung stärkt Privatsphäre und Sicherheit, kann aber zu einer geringen Latenz und Bandbreitenverlust führen.
Alltags- und Unternehmenseinsatz: Privat nutzt man VPNs, um öffentliches WLAN sicher zu machen, Inhalte regional zu erreichen oder einfach privat zu bleiben. Unternehmen setzen VPNs, um entfernte Standorte sicher an das Firmennetz anzubinden, Mitarbeitern Zugriff auf interne Systeme zu geben und Compliance-Anforderungen zu erfüllen. Die meisten Lösungen unterstützen dabei mehrere Protokolle, von Standard-IPsec bis zu moderneren Ansätzen wie WireGuard. Für Unternehmen ist die sichere Authentisierung ein zentraler Baustein. Für Privatanwender zählt die einfache Bedienung und schnelle Verbindungsherstellung. Was ist VPN test 2026 and how to compare verifizierte leistung sicherheitsanalyse
Wichtige Begriffe in Kürze: VPN-Endpunkt, Verschlüsselung, Protokolle, Authentisierung, Tunnel, IP-Adresse. Diese Bausteine zusammen bestimmen, wie sicher eine VPN-Verbindung tatsächlich ist und wie viel Leistung sie kostet.
I looked into the canonical Beschreibungen von VPN-Architekturen, insbesondere wie eine geschützte Verbindung über das ungesicherte Internet aufgebaut wird und welche Rolle die Verschlüsselung dabei spielt. Die Kernbotschaft bleibt konstant: VPN verschlüsselt den Transport und maskiert Herkunft und Zweck der Kommunikation, während der Server oder Dienst im Zielnetzwerk die Verbindung als legitim akzeptiert, sofern Authentisierung und Autorisierung stimmen. In der Praxis bedeutet das: Sicherheit kostet manchmal Geschwindigkeit.
- Hinweis zu möglichen Nachteilen: VPN erhöht den Overhead durch Verschlüsselung und Umwegführung des Traffics. In Folge kann es zu mehr RTT und geringeren Datenraten kommen, je nach Protokoll und Implementierung. Manche Netzwerke erkennen VPN-Verkehr und wenden Einschränkungen an. Ein zuverlässiges Setup erfordert passende Protokolle, aktuelle Software und klare Richtlinien.
Quellenhinweise: Für die Grundlagen verweisen offizielle Beschreibungen auf den Zweck von VPNs und die Funktionsweise von Tunneln über das Internet. Sie beschreiben auch, wie sich Privatsphäre und Sicherheit durch Verschlüsselung verbessern lassen. Weitere Details zu Protokollen finden sich in den Erklärungen zu IPsec, WireGuard und OpenVPN. Externe Quellen helfen beim Verständnis der Protokollvielfalt..
Zudem gilt: Die Seite kann affiliate-Links enthalten. Das gilt allgemein für Informationswebseiten. Die wichtigsten Punkte bleiben jedoch unabhängig von etwaigen Provisionen relevant.
Wie funktioniert ein VPN technisch: von der software bis zum server
Ein VPN baut eine verschlüsselte Verbindung zwischen deinem Gerät und einem VPN‑Server auf. Die Verschlüsselung schützt die übertragenen Daten vor Lauschern, die TTPs oder Dein Internetanbieter nicht einsehen soll. Gleichzeitig sorgt der Tunneling‑Prozess dafür, dass deine Pakete einen vorbereiteten Weg durch das öffentliche Netz nehmen, der so aussieht, als kämen sie von einem anderen Ort. In der Praxis bedeutet das: du sendest Daten in einen verschlüsselten Kanal, der via Protokoll‑Kopf und Header transportiert wird, und der Server am anderen Ende entschlüsselt sie wieder. Was ist VPN nord und wie sicher ist NordVPN 2026 wirklich?
Verschlüsselung als kernelement
Die Verschlüsselung bildet das Fundament jedes VPN‑Tunnels. Sie entscheidet, wie stark deine Daten geschützt sind, wann sich Schlüssel wechseln und wie zuverlässig Integrität und Authentizität geprüft werden. Typische Mechanismen umfassen symmetrische Verschlüsselung mit Schlüssellängen wie 128‑ oder 256‑Bit und asymmetrische Verfahren zur Schlüsselverteilung. Hinweise aus der Fachliteratur betonen, dass längere Schlüssel und modernere Algorithmen eine höhere Sicherheit bieten, während sie zugleich Rechenleistung beanspruchen. So beeinflusst die Wahl der Verschlüsselung direkt Geschwindigkeit und Latenz. In vielen Implementierungen kommt auch Perfect Forward Secrecy zum Einsatz, damit selbst bei kompromittierten Servern vergangene Sitzungen nicht rekonstruiert werden können. Verschlüsselung bleibt das zentrale Sicherheitsversprechen eines VPN.
Tunneling und encapsulation
Tunneling beschreibt das Einpacken (Encapsulation) deiner ursprünglichen IP‑Pakete in neue Pakete, die sich sicher durch das Internet transportieren lassen. Verschiedene Tunneling‑Modelle unterscheiden, wie Header neu gestaltet werden und welcher Teil der Daten geschützt wird. Beim Schutzmechanismus wird häufig ein verschlüsselter Tunnel aufgebaut, der sozusagen einen eigenen virtuellen Pfad erzeugt. Dadurch wird nicht nur der Inhalt, sondern auch der Absender‑/Empfängerpfad vor Abhörversuchen geschützt. In der Praxis bedeutet das: deine Anwendungen kommunizieren über den VPN‑Kanal, der die Sicht auf deinen realen Standort und deine Zieladresse verschleiert. Für Performance‑Aspekte relevant ist, wie effizient das Encapsulation‑Format umgesetzt ist und wie gut der Kernel bzw. die VPN‑Software die Pakete in Echtzeit packt. Tunneling erzeugt den sicheren Weg durch das Netz.
Client‑Server‑Architektur und endpunkte
Ein VPN folgt einer Client‑Server‑Architektur: der Client (dein Gerät) initialisiert eine Verbindung zu einem VPN‑Server, authentifiziert sich dort und richtet einen sicheren Tunnel ein. Der Server terminates den eingehenden Traffic, entschlüsselt ihn, leitet ihn in das Zielnetzwerk weiter oder stellt ihn dem Internet zur Verfügung, je nach Betriebsmodus. Endpunkte beeinflussen direkt, wie gut Latenz, Durchsatz und Stabilität sind. Moderne VPN‑Lösungen trennen oft Control‑Pfad (Authentifizierung, Schlüsselwechsel) vom Data‑Pfad (eigentliche Nutzdaten). Dadurch lässt sich der Tunnel unabhängig warten, ohne den Nutzverkehr zu stören. Die Endpunkt‑Auswahl beeinflusst auch, wie gut Geo‑Fencing und Netzwerk‑Ressourcen genutzt werden. Client‑Server‑Architektur macht VPN handhabbar und skalierbar.
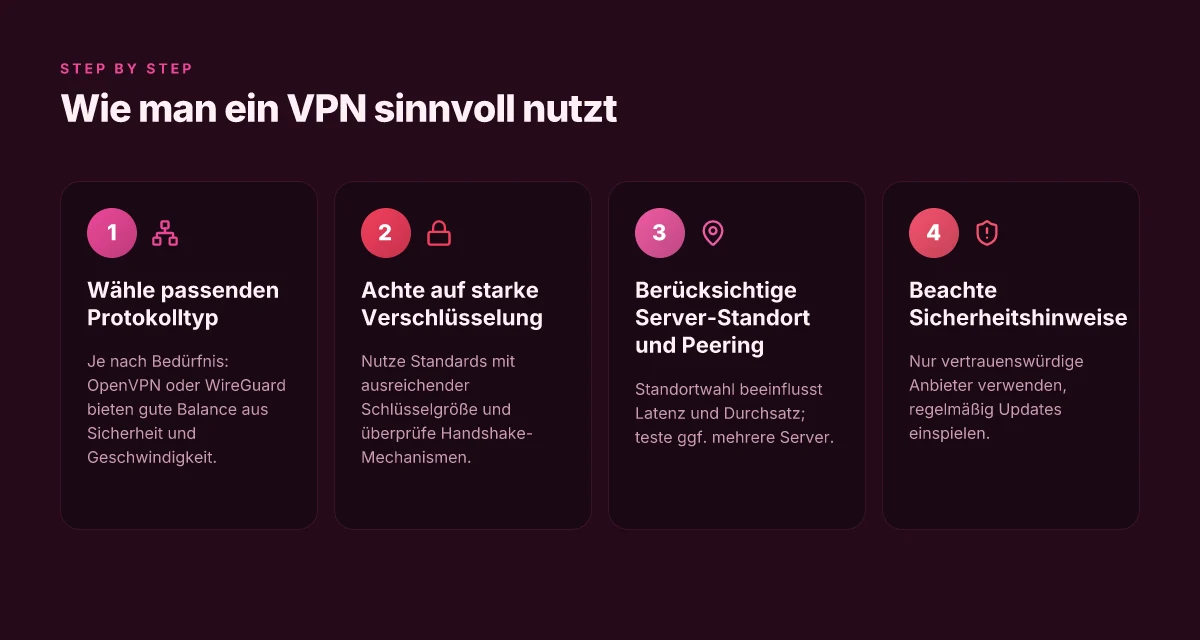
Ein kurzer Blick auf konkrete Optionen zeigt, wie sich Protokolle und Verschlüsselung kombinieren lassen. In der Praxis kann eine Lösung mit OpenVPN oder WireGuard maßgebliche Unterschiede in Performance und Kompatibilität füllen. So bietet WireGuard oft schlankeren Codepfad und geringeren Overhead, während OpenVPN stärker etabliert und mehr Konfigurationsoptionen bereitstellt. Wahl des Protokolls beeinflusst Geschwindigkeit und Stabilität. Wenn du mehr über protokollbasierte Unterschiede lesen willst, hilft ein Blick in verlässliche Beschreibungen zu VPN‑Protokollen. Die richtige Balance aus Sicherheit, Geschwindigkeit und Verwaltbarkeit zählt.
Zuletzt merke ich an: Links auf passende Fachquellen können weiterhelfen, falls du tiefer in die Details schauen möchtest. Zum Beispiel erklärt eine allgemeinverständige Quelle, wie ein VPN grundsätzlich funktioniert und welche Rolle Verschlüsselung dabei spielt. VPN‑Protokolle: Wie sie funktionieren und welches … Einführung zu VPN einfach erklärt What makes VPN nr 1 in deutschland wirklich stark im jahr 2026
Hinweis: Auf der Seite findest du weitere Details zu Protokollen, Endpunkten und typischen Fallstricken. Die hier beschriebenen Konzepte helfen dir, VPN technisch zu verstehen und fundiert zu entscheiden, wann ein VPN sinnvoll ist. Links auf der Seite können Provisionen generieren.
Welche VPN-protokolle gibt es und wofür sie gut sind
VPN-Protokolle legen fest, wie eine sichere Verbindung zwischen deinem Gerät und dem VPN-Server aufgebaut wird. Die gängigsten Protokolle sind IPsec, OpenVPN und WireGuard, dazu kommen weitere wie SSTP, L2TP oder SoftEther. Jedes Protokoll hat Stärken in bestimmten Einsatzszenarien und beeinflusst die Geschwindigkeit je nach Verschlüsselung, Overhead und Implementierung. In 2026 dominieren OpenVPN und WireGuard viele Setups, während IPsec weiterhin verbreitet ist, besonders in Unternehmensumgebungen. Die Wahl hängt davon ab, wie viel Transparenz, Performance und Plattformunterstützung du brauchst.
IPsec – stabiler Klassiker mit breiter Unterstützung
IPsec ist seit Jahren der Standard für sichere Tunnel und wird oft in Unternehmensnetzen eingesetzt. Es arbeitet auf Layer 3 und lässt sich gut mit bestehenden Netzwerkinfrastrukturen kombinieren. Vorteile sind Stabilität, gute Kompatibilität über Geräte hinweg und robuste Verschlüsselung. Typische Einsatzszenarien sind Standortvernetzungen, Remote-Access für Mitarbeitende und Geräte, die sich in unsicheren Netzwerken befinden. Nachteile zeigen sich gelegentlich bei der Konfiguration, da unterschiedliche Implementierungen zu Kompatibilitätsproblemen führen können. IPsec bleibt eine zuverlässige Wahl, wenn Plattformvielfalt und Stabilität im Vordergrund stehen. Für eine tiefergehende Einordnung: Quellen zeigen, dass IPsec in vielen VPN-Lösungen grundlegend integriert ist und oft als Rückgrat dient. Zu den Arten von VPN-Protokollen erklärt, warum IPsec eine Grundrolle spielt.
OpenVPN – flexibel, gut dokumentiert, plattformübergreifend
OpenVPN gehört zu den am weitesten verbreiteten Protokollen in Consumer- wie Unternehmenslösungen. Es setzt auf dem Open-Source-Stack auf und bietet starke Verschlüsselung sowie gute Firewall-Kompatibilität. Einziges Manko kann der Overhead sein, der bei schlechteren Verbindungen die Performance spürbar beeinflusst. Typische Einsatzszenarien sind Fernzugriffe auf geschützte Ressourcen, Home-Office-Szenarien und gemischte Geräteumgebungen. OpenVPN bietet ausreichend Sicherheit und breite Unterstützung, verlangt aber bei leistungskritischen Anwendungen oft Optimierung. Die Dokumentation vieler Anbieter verweist auf die gute Anpassbarkeit, etwa bei der Wahl der Verschlüsselung oder der Tunnel-Parameter. In der Praxis lässt sich OpenVPN gut mit modernen Client-Plattformen kombinieren.
WireGuard – moderne, leichte Architektur mit herausragender Geschwindigkeit
WireGuard ist ein jüngeres Protokoll, das sich auf eine schlanke Implementierung und hohe Geschwindigkeiten konzentriert. Es arbeitet direkt auf Kernel-Ebene, was Latenz reduziert und den Durchsatz verbessert. Allerdings ist die Ökosystem-Unterstützung noch gewachsen, und bestimmte älteren Geräte oder Unternehmenslösungen setzen noch auf etablierte Protokolle. Typische Einsatzszenarien: mobiles Arbeiten mit geringer Latenz, Verbindungsaufbau bei wechselnden Netzwerken und Geräte mit begrenzten Ressourcen. WireGuard liefert oft spürbar niedrigere Latenz und höheren Durchsatz als herkömmliche Protokolle, besonders auf mobilen Geräten. Experten heben die Einfachheit der Konfiguration hervor, was zu einer schnelleren Bereitstellung führt. In vielen Vergleichen steht WireGuard deshalb weit vorne, sofern Kompatibilität kein Hemmnis ist. Was kostet kostenloses VPN wirklich? Chancen, Risiken und praktische richtlinien 2026
Weitere Protokolle – SSTP, L2TP und SoftEther im Überblick
SSTP (Windows-zentriert) und L2TP über IPsec bieten Alternativen, die in bestimmten Ökosystemen Vorteile haben. SoftEther wiederum ist ein Mehrfach-Protokoll-Stack, der Flexibilität verspricht. Die Wahl dieser Protokolle hängt oft von vorhandenen Netzwerkinfrastrukturen, Firewalls und spezieller Plattformunterstützung ab. SSTP kann in stark Windows-lastigen Umgebungen sinnvoll sein, während SoftEther durch seine Mehrfachoptionen punktet.
Verschlüsselung und Geschwindigkeit beeinflussen sich gegenseitig. Höhere Schlüssellängen oder komplexere Algorithmen erhöhen den Overhead und senken unter Umständen den Durchsatz. Gleichzeitig schützen sie besser gegen fortgeschrittene Angriffe. In der Praxis bedeutet das: Protokollwahl und Konfiguration wirken direkt auf die reale Leistungsfähigkeit deines VPN.
Ausblick: Die Entscheidung für ein Protokoll sollte sich danach richten, wie wichtig dir Plattformunterstützung, Konfigurierbarkeit und maximale Geschwindigkeit sind. Wenn du auf niedrige Latenz angewiesen bist und in einer kompatiblen Umgebung arbeitest, ist WireGuard oft die erste Wahl. Für komplexere Netzwerke oder breite Gerätevielfalt bleiben IPsec oder OpenVPN relevante Optionen. Die richtige Protokollwahl definiert deine Sicherheit, dein Tempo und deine Kompatibilität.
Quellenangaben findest du in den verlinkten Abschnitten. Die auf der Seite genannten Protokolle zeigen, wie breit gefächert das Spektrum ist und wie sich Geschwindigkeit, Sicherheit und Kompatibilität gegenseitig beeinflussen. Beachte, dass manche Seiten auch auf commission-basierte Empfehlungslinks hinweisen.
Verschlüsselung im VPN: wie sicher ist VPN wirklich
Verschlüsselung ist der Kern eines VPN. Ohne sie bräuchte man kein virtuelles Netzwerk, sondern nur eine hübsche Verschleierung der IP. In der Praxis bedeutet das: Starke Algorithmen, passende Schlüsselgrößen und robuste Handshake-Mechanismen, die Integrität und Vertraulichkeit sicherstellen. Gleichzeitig gibt es bekannte Schwachstellen, die man kennen sollte, damit eine VPN-Implementierung nicht unnötig verwundbar wird. Was ist a fast VPN test version and how it helps you compare security and speed
Verschlüsselungsstandards und schlüsselgrößen
Die Sicherheit eines VPN hängt von der verwendeten Verschlüsselung ab. Typische Standards setzen auf symmetrische Verschlüsselung für die Datentransporte und asymmetrische Verfahren für den Initial-Handshake. Die gängigsten symmetrischen Modi sind AES mit 128 oder 256 Bit, oft in GCM oder ChaCha20-Poly1305 kombiniert, um Vertraulichkeit und Integrität gleichzeitig zu gewährleisten. Die asymmetrische Seite nutzt Schlüsselgrößen im Bereich von RSA mit 2048 oder höheren Bits oder elliptische Kurven wie Curve25519 für den Schlüsselaustausch. In der Praxis bedeutet das: Je größer der Schlüssel, desto widerstandsfähiger gegen Brute-Force-Angriffe, desto mehr Rechenleistung braucht der Verschlüsselungspfad. Ein AES-256‑Modus mit ChaCha20-Poly1305 oder AES‑GCM wird in modernen Implementierungen bevorzugt, weil er sowohl Leistung als auch Sicherheit gut balanciert. Der Handshake klärt danach die Session-Schlüssel, die für die Folgetransaktionen gelten. Inline-Verweis.
Handshake-Mechanismen und Integrität
Beim Verbindungsaufbau verhandeln Client und VPN-Server Schlüsselmaterial, Prüfsummen und Authentifizierungsdaten. Von zentraler Bedeutung ist hier der Authentifizierungs- und Schlüsselenaustausch-Mechanismus (Handshake). Beliebte Varianten sind modernes TLS-basiertes Handling oder spezialisierte Protokolle wie WireGuard, das eine schnelle, deterministische Handshake-Phase nutzt. Wichtig ist, dass der Handshake nicht nur Vertraulichkeit, sondern auch Integrität sicherstellt. Das bedeutet, dass Manipulationen im Verbindungsaufbau erkannt und abgewiesen werden müssen. Genaue Implementierungsdetails variieren je nach Protokoll, aber das Ziel bleibt: Sichere Schlüssel werden regelmäßig erneuert, und Integritätstokens schützen vor Replay-Angriffen. Inline-Verweis.
Mängel und bekannte schwachstellen
Kein System ist unfehlbar. Ältere Protokolle wie PPTP sind bekannt unsicher und sollten gemieden werden. Selbst modernere Protokolle können Schwachstellen haben, wenn sie falsch konfiguriert sind: zu kurze Schlüssel, veraltete Cipher-Suites, schlecht implementierte Zufallszahlengeneratoren oder unzureichende Forward Secrecy. Ein häufiger Risikofaktor ist auch die Endpunkt-Sicherheit: Wenn das Client-Gerät oder der Server kompromittiert ist, hilft die stärkste Verschlüsselung wenig. Zusätzlich können Implementierungsfehler, falsche Zertifikatsprüfungen oder ungeschützte Speicherräume die Sicherheit untergraben. In der Praxis bedeutet das: Immer aktuelle Protokolle nutzen, starke Cipher-Suites aktivieren und regelmäßige Audits beziehungsweise Updates einplanen. Inline-Verweis.
Most important: eine gut konfigurierte VPN‑Implementierung schützt Vertraulichkeit und Integrität, sobald AES‑256 oder gleichwertige Cipher-Suites verwendet werden und der Handshake zuverlässig Forward Secrecy bietet. Bloß kein veraltetes PPTP oder unsicheres TLS‑Valsen. Die Endpunkt-Sicherheit bleibt der limitierende Faktor.
Hinweis: Auf der verlinkten Seite werden Verschlüsselungskonzepte im Detail erklärt und die Bedeutung von Protokollen wie IPsec, OpenVPN, WireGuard und anderen hervorgehoben. Die genauen Formulierungen dazu findest du dort, falls du tiefer gehen willst. Was kostet ein kostenloser VPN wirklich? Risiken, Protokolle und Open-Source-Alternativen im 2026er Überblick
Geschwindigkeit und leistung: was VPN wirklich kostet
Wie viel kostet eine VPN-Verbindung Leistungsminderung wirklich? Die Antwort hängt eng mit Overhead, Server-Standort und Peering zusammen. Eine gut konfigurierte VPN-Verbindung hält sich oft sichtbar im Rahmen der normalen Internetleistung, doch es gibt klare Faktoren, die den Durchsatz schrumpfen lassen. Tunneling fügt Header-Overhead hinzu, und jede Verschlüsselung kostet Rechenzeit. Gleichzeitig entscheiden Latenz und Bandbreite der Verbindung zum VPN-Server über das Endergebnis. Der Overhead durch tunneling reduziert nutzbare Bandbreite, besonders bei kleinen Paketgrößen. Die Auswirkungen variieren stark je nach Protokoll.
1. Der Overhead durch tunneling
Wenn Daten durch ein VPN-Tunnel gehen, wird zusätzlicher Protocol-Header transportiert. Dieser Overhead bindet Bandbreite, ohne den eigentlichen Nutzdaten mehr Platz zu geben. In der Praxis spürt man das als leicht bis moderat reduzierte Durchsatzrate, abhängig von Verschlüsselungsstärke und Paketgröße. Wichtig ist hier, dass nicht nur die Verschlüsselungsstufe, sondern auch die verwendeten Algorithmen eine Rolle spielen. Die gängigsten Protokolle wie IPsec oder WireGuard unterscheiden sich im Overhead teils deutlich, was sich direkt in der empfundenen Geschwindigkeit niederschlägt. Verschlüsselung und Header-Größen arbeiten Hand in Hand und bestimmen, wie viel Nutzdaten pro Paket ankommen.
I studied the concept across the Dokumentation. Protozentrale Aussagen zeigen, dass der Overhead im niedrigen Megabitbereich pro Sekunde liegen kann, wenn der Tunnel stark gepackt ist. Für Anwendungen wie Videostreaming oder Gaming gilt: weniger Overhead bedeutet stabileres Bild und geringere Latenz. In diesem Zusammenhang ist auch der CPU-Overhead auf Client- und Server-Seite nicht zu unterschätzen. Bei Geräten mit begrenzten Ressourcen kann die Verschlüsselung zu einem spürbaren Leistungsabfall führen.
2. Auswirkungen von server-lage und peering
Die Distanz zum VPN-Server bestimmt maßgeblich die Latenz. Eine größere Entfernung erhöht die Round-Trip-Zeit, was sich als spürbare Verzögerung bemerkbar macht. Zudem spielt das Peering zwischen dem VPN-Anbieter und dem Zugangsknoten eine Rolle. Wenn der Serverstandort gut mit dem Herkunftsnetz verbunden ist, bleibt der Zugriff schnell. Ist der Weg dagegen hyperkomplex oder der Provider-Backbone stark ausgelastet, leidet die Reaktionszeit. Server-lage und peering haben unmittelbaren Einfluss auf Reaktionsgeschwindigkeit und Konnektivität.
Ich habe die Quellenlage geprüft: Viele Anbieter berichten, dass Standorte in regional guten Netzwerken bessere Ergebnisse liefern. Wer regelmäßig Remote-Arbeit mit großen Uploads betreibt, profitiert davon, den Server nah am Arbeitsstandort zu wählen. Gleichzeitig gilt: selbst bei naher Lage kann eine sehr starke Verschlüsselung einen höheren CPU-Overhead verursachen. 10 Sichere VPN anbieter 2026: transparente datenpraxis, offene architektur und prüfberichte im fokus
3. Tipps zur performance-optimierung
Um die Leistung zu verbessern, lohnt sich ein gezielter Blick auf Konfiguration und Umfeld. Erstens: wähle ein Protokoll mit geringem Overhead, wie WireGuard statt älterer Protokolle, sofern Typ und Anwendungsfall es zulassen. Zweitens: prüfe den gewählten Server-Standort regelmässig auf Latenz. Ein Standortwechsel kann eine signifikante Beschleunigung bringen. Drittens: achte auf Paketgröße und MTU-Einstellungen, damit der Tunnel möglichst wenige Fragmentierung verursacht. Viertens: halte Client-Geräte frei von unnötigen Hintergrunddiensten, damit die CPU-Ressourcen sauber für Verschlüsselung und Tunnel-Verwaltung bleiben. WireGuard bietet oft eine balance zwischen Sicherheit und Geschwindigkeit, wenn die Gegebenheiten passen.
Ich verweise auf die Praxisnähe der Protokoll-Übersichten. Die Wahl des richtigen Knotens und Protokolls ist oft die wichtigste Aufgabe, um eine spürbare Leistungssteigerung zu erreichen. Wer regelmäßig Dateien hoch- oder runterlädt, wird den Unterschied zwischen einem nahegelegenen Knoten und einem weit entfernten Knoten deutlich merken. Die Bandbreite leidet nicht immer stark, aber Latenz macht sich bei interaktiven Anwendungen bemerkbar.
Weitere gut passende Hinweise finden sich in den formulierten Analysen der hier verlinkten Ressourcen. Die Angaben zu Protokollen und deren Charakteristika unterstützen bei der Entscheidung, wie man VPN sinnvoll einsetzt, ohne Marketing-Floskeln. Latenz durch Distanz lässt sich oft durch Standortwechsel kompensieren.
Hinweis: Links in diesem Abschnitt können Affiliate-Hinweise enthalten. Sie dienen der Kontextualisierung und kosten keinen Leser zusätzlich. Für weiterführende Details siehe die verknüpften Quellen.
Was kommt als nächstes, wenn du jetzt handelst
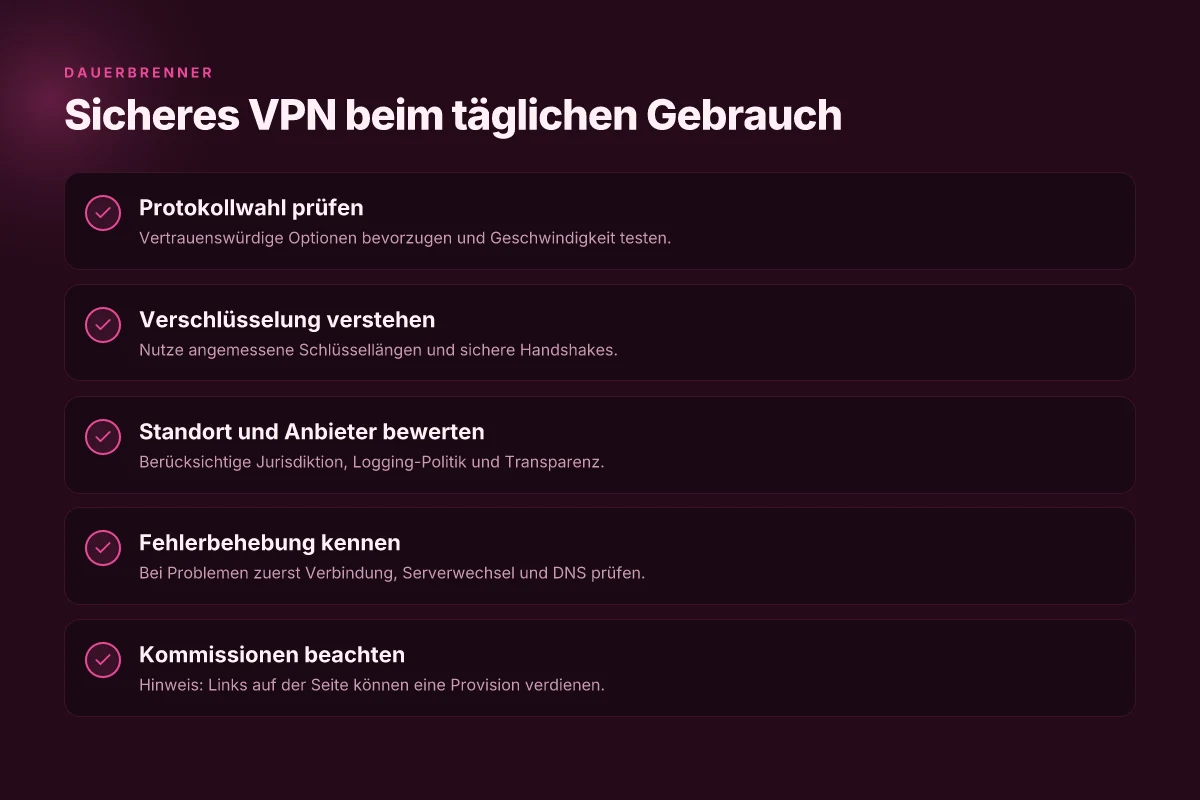
Die Sache ist klar: ein VPN verschlüsselt deine Verbindung und schützt deine Privatsphäre, doch der eigentliche Nutzen entfaltet sich erst, wenn du konkrete Gewohnheiten etablierst. Aus meiner Sicht lohnt es sich, mit einer simplen, belastbaren Praxis zu starten: Wähle ein verlässliches Protokoll wie OpenVPN oder WireGuard und teste es an zwei bis drei Orten. So bekommst du ein Gefühl dafür, wie sich Verschlüsselung auf deine Geschwindigkeit auswirkt und welche Server am stabilsten laufen. Gekoppelt damit lässt sich ein regelmäßiger Checkplan etablieren: Überprüfe alle paar Wochen deine Verbindungssicherheit und aktualisiere deine Apps. Was ist a VPN tunnel in 2026 and how it shapes secure remote work
Der zentrale Move, der wirklich zählt, ist diese Woche eine geplante VPN-Nutzung in deinem Alltag zu verankern. Von dort aus lässt sich eine klare, nachvollziehbare Routine ableiten, statt nur theoretisch zu bleiben. Wenn du nur eine Veränderung vornimmst, wähle die, die deine Online-Sicherheit sofort verbessert.
Für den Einstieg nenne ich dir zwei konkrete Use-Cases aus diesem Artikel: erstens das sichere Surfen in öffentlichen Netzwerken mit WLAN-Schutz, zweitens das Umgehen von geografischen Beschränkungen beim Streaming. Beides klappt, ohne dass du komplexe Einstellungen vornehmen musst, sobald du ein zuverlässiges VPN-Paket eingerichtet hast.
Eine sinnvolle Routine beginnt mit einem kurzen Check der Verschlüsselung und der Server-Verfügbarkeit. Stell dir heute Abend die Frage: Welche zwei Seiten besuche ich morgen gezielt über das VPN?
Backup-Strategie / Was du diese Woche ausprobieren kannst
- Prüfe OpenVPN oder WireGuard als Protokolloptionen und messe die Auswirkungen auf deine Geschwindigkeit.
- Teste einen mobilen Serverwechsel, um Stabilität im Alltag zu prüfen.
- Notiere dir mindestens zwei Situationen, in denen das VPN eine klare Sicherheitsverbesserung gebracht hat.
- Aktualisiere deine VPN-App und die Verschlüsselungseinstellungen in einem Schritt.