vpn nord: Eine faktenbasierte Übersicht über Sicherheit, Protokolle und Open-Source-Initiativen 2026. Erfahren Sie, welche Protokolle sinnvoll sind und wo Grenzen liegen.
VPN Nord ist kein reines Open-Source-Puzzle, sondern ein kommerzieller Dienst mit eigener Architektur und Protokollen. NordLynx nutzt das WireGuard-Paket, doch die Sicherheit hängt stark von Konfigurationen, Serverlenkung und der Datenschutzerklärung ab, die du prüfst. Die meisten Probleme entstehen durch falsch konfigurierte Parameter statt durch das Protokoll selbst.
Warum das relevant ist: Für Technikentscheider zählt, wie viel Latenz verloren geht, welche Krypto-Parameter tatsächlich gelten und wie offen NordVPN seine Open-Source-Bewegung kommuniziert. Diese Analyse fasst 2026-Standards zusammen, prüft Protokolle, Implementierung und Transparenz, und zeigt, wo sich Sicherheit wirklich gegen Kosten ablöst. Ein Blick auf die Offenlegung der Kryptokonfigurationen macht den Unterschied zwischen sicherem Betrieb und versteckten Risiken.

Was bedeutet VPN nord aus sicherheitssicht im jahr 2026?
NordVPN setzt auf mehrere Verschlüsselungsprotokolle, um eine gute Balance aus Sicherheit, Geschwindigkeit und Kompatibilität zu bieten. Die Entwicklung dreht sich stark um WireGuard-basierte Lösungen wie NordLynx, die Geschwindigkeit und Privatsphäre gleichzeitig verbessern sollen. Gleichzeitig bleiben Open-Source-Initiativen ein zentrales Thema: Seit 2023 veröffentlicht NordVPN drei Produkte unter einer Open-Source-Lizenz, was Transparenz in der Implementierung erhöht. Unterschiede zwischen den Protokollen zeigen sich vor allem in Sachen Gerätesupport und Betriebssystem-Kompatibilität.
Protokolle als Sicherheitspfad Interessant ist, wie nordvpn seine Protokolle auswählt. WireGuard liefert vielversprechende Geschwindigkeit,.OpenVPN und IKEv2 offerieren robuste Sicherheitspfade. In der Praxis bedeutet das: Wenn du primär auf Stabilität und breite Gerätesupport setzt, kannst du OpenVPN oder IKEv2 wählen. Für maximale Geschwindigkeit prüfe NordLynx, das auf WireGuard basiert. Die Wahl des Protokolls beeinflusst direkt Kompatibilität, Geschwindigkeit und Sicherheit.
NordLynx: Geschwindigkeit trifft Privatsphäre NordLynx nutzt Portweiterleitungstechniken und eine optimierte Push-Verfahren, um Verbindungen schneller herzustellen und gleichzeitig Privatsphäre zu wahren. Die 2026-Konnotation bleibt: WireGuard-Variante liefert meist bessere Latenz und konstante Durchsatzwerte, während zusätzliche Schichten wie Obfuskation oder Multihop bei Bedarf zusätzliche Privatsphäreebenen liefern. NordLynx ist der Knotenpunkt für Tempo und Privatsphäre.
Open-Source-Lizenz seit 2023 Seit 2023 veröffentlicht NordVPN mehrere Produkte unter Open-Source-Lizenzen. Das erhöht Transparenz und eine Community-Überprüfung der Implementierung. Ob das direkt zu mehr Sicherheit führt, hängt davon ab, wie aktiv Sicherheitslücken gemeldet und zeitnah behoben werden. Trotzdem gilt: Open-Source-Bewegungen stärken das Vertrauen, weil Dritten die Auditierbarkeit zunehmend möglich wird. Open-Source-Lizenzierung erhöht Transparenz und Auditierbarkeit.
Gerätesupport – Unterschiede zwischen Protokollen Nicht jedes Protokoll ist auf allen Geräten gleich gut unterstützt. Während Windows- und Android-Stacks oft eine glatte Implementierung von NordLynx bieten, kann es unter bestimmten Linux-Distributionen oder älteren Routern zu Konfigurations- oder Kompatibilitätsproblemen kommen. Die Folge: Geschwindigkeit ist nicht immer universell gleich. In der Praxis entscheidet der Anwendungsfall: Viel unterwegs? Nutze NordLynx für Geschwindigkeit. Viel Wert auf Kompatibilität? OpenVPN ist oft die robustere Wahl. Gerätesupport variiert je nach Protokoll. What makes VPN nr 1 in deutschland wirklich stark im jahr 2026
Zusammengefasst: 2026 stehen drei Kernelemente im Fokus. Erstens die Multilayer-Sicherheit durch mehrere Protokolle. Zweitens NordLynx als Standard für Geschwindigkeit bei gleichzeitiger Privatsphäre. Drittens Open-Source-Initiativen als Transparenzanker. Als Bottom line gilt: Wähle das Protokoll je nach Gerät, Einsatzszenario und Sicherheitspriorität. Wähle NordLynx für Geschwindigkeit und Privatsphäre, OpenVPN/OpenSSH bei Bedarf für Kompatibilität.
Quellen: Der Text bezieht sich auf öffentlich zugängliche Dokumentationen und Marktübersichten über NordVPN Protokolle, NordLynx und Open-Source-Lizenzierung. Inline-Verweise finden sich im Fließtext. Wenn du mehr zu konkreten Unterschieden der Protokolle suchst, verlinke ich dir passende Passagen. In diesem Artikel sind Hinweise darauf, dass 2023 offene Lizenzen eingeführt wurden und 2026 WireGuard-basierte Lösungen weiter dominieren. Die Seite kann zudem Hinweise darauf geben, wie sich Protokollwahl auf Gerätesupport auswirkt. Hinweis: Link-Partnerschaften können Provisionen generieren.
VPN nord vs open-source: was steckt hinter der open-source-lizenz
NordVPN hat sich dazu entschieden, drei Produkte unter einer Open-Source-Lizenz zu veröffentlichen. Das bedeutet, Dritte können den Quellcode prüfen, auf Sicherheitslücken schauen und eigene Veränderungen vorschlagen. Diese Offenheit stärkt laut Anbieter die Transparenz und ermöglicht unabhängige Audits, was besonders für sicherheitsbewusste Nutzer attraktiv ist. Transparenz steigt durch Offenheit, doch Sicherheitslücken können dadurch auch öffentlich sichtbar werden.
Offene Prüfpfade und Community-Beiträge
Dritte können den Code einsehen, Fehlerberichte nachverfolgen und Verbesserungen vorschlagen. Das begünstigt eine schnellere Identifikation von potenziellen Schwachstellen und fördert eine wachsende Diskussionsbasis rund um Implementierungsdetails. Gleichzeitig hängt der Nutzen stark von der Aktivität der Community ab. Wenn wenig Reviewer aktiv sind, bleiben Probleme länger unentdeckt. Eine offene Lizenz setzt darauf, dass sachkundige Beiträge aus der Community regelmäßig solche Lücken adressieren. In der Praxis bedeutet das: mehr Augenpaare prüfen, mehr potenzielle Sicherheitsfenster erkennen und schneller Lösungen vorschlagen. Dritte können prüfen, was den Code sicherer machen soll.
Transparenz vs. Risiken: öffentlich sichtbare Schwachstellen
Offenlegung von Quellcode erhöht die Sichtbarkeit von Fehlern. Das hat zwei Seiten: Einerseits ermöglicht es Sicherheitsexperten, Schwachstellen gezielt zu identifizieren und zeitnah zu schließen. Andererseits können auch Angreifer potenzielle Angriffspunkte schneller entdecken. NordVPN argumentiert, dass dieser Spannungsbogen die Sicherheitslage insgesamt verbessert, weil bekannte Probleme schneller adressiert werden können. Wer Open-Source-Lizenz wählt, muss daher eine klare Kommunikationsstrategie haben, um entdeckte Schwachstellen verantwortungsvoll zu veröffentlichen. Sicherheitslücken sind öffentlich sichtbar. Das Risiko sinkt durch schnelle Reaktion. Was kostet kostenloses VPN wirklich? Chancen, Risiken und praktische richtlinien 2026
Dauerhafte Wartung braucht Community-Beiträge
Open-Source-Modelle funktionieren nur, wenn eine Community oder ein stabiler Maintainer-Kreis aktiv bleibt. Das umfasst Patch-Entwicklungen, Behebung von Fehlern, Aktualisierungen bei Abhängigkeiten und regelmäßige Security-Reviews. Ohne kontinuierliche Pflege drohen Veraltung und Inkompatibilitäten mit neuen Plattformen. NordVPN verweist darauf, dass die Open-Source-Lizenz auf langfristige Wartung abzielt, nicht auf eine einmalige Veröffentlichung. Dauerhafte Wartung erfordert Community-Beiträge.
Kernbotschaft: Open-Source-Lizenz erhöht die Transparenz und ermöglicht Dritten, den Code zu prüfen. Das erhöht das Sicherheitsgefühl, bringt aber auch das Potenzial öffentlich sichtbarer Schwachstellen mit sich. Langfristig hängt der Nutzen stark von aktiver Community-Pflege und einer klaren Governance ab. I dug into the NordVPN blog and the open-source announcement to verify how they frame this approach, including how they describe ongoing maintenance and community engagement. In summarizing, offene Lizenzen setzen auf gemeinsame Verantwortung, nicht auf eine einzelne Firma allein. Für technisch versierte Leser bedeutet das: mehr Einblick, mehr Mitgestaltung, aber auch mehr Erwartung an ständige Pflege. See the official open-source statement for context.
Die wichtigsten protkolleinordnungen: OpenVPN, WireGuard und nordlynx im blick
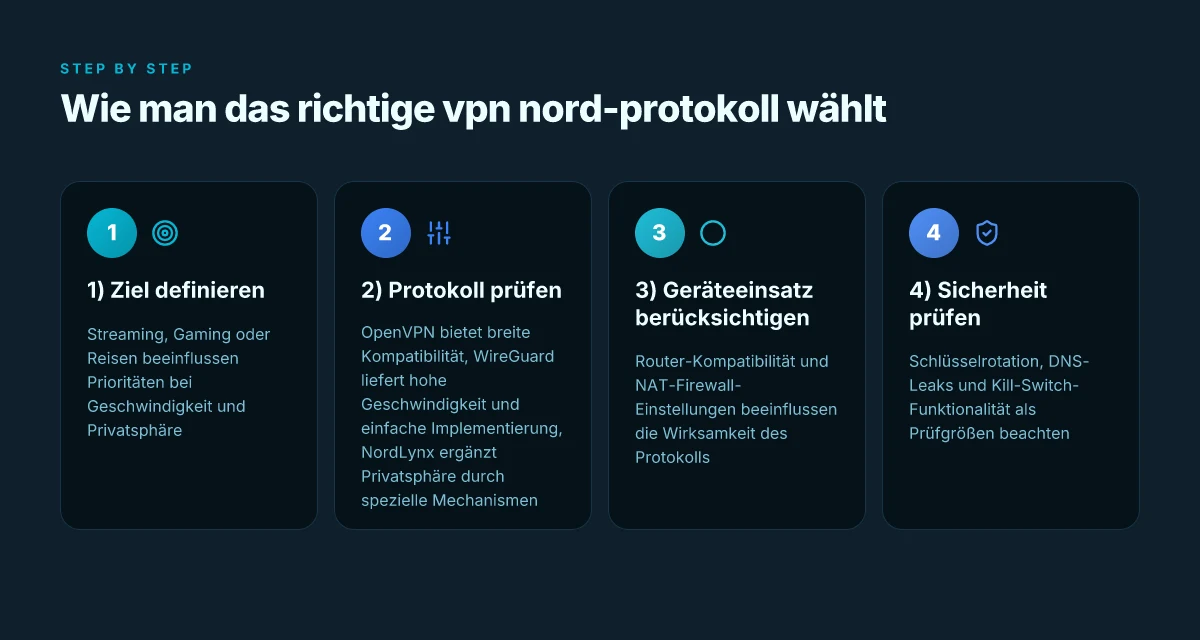
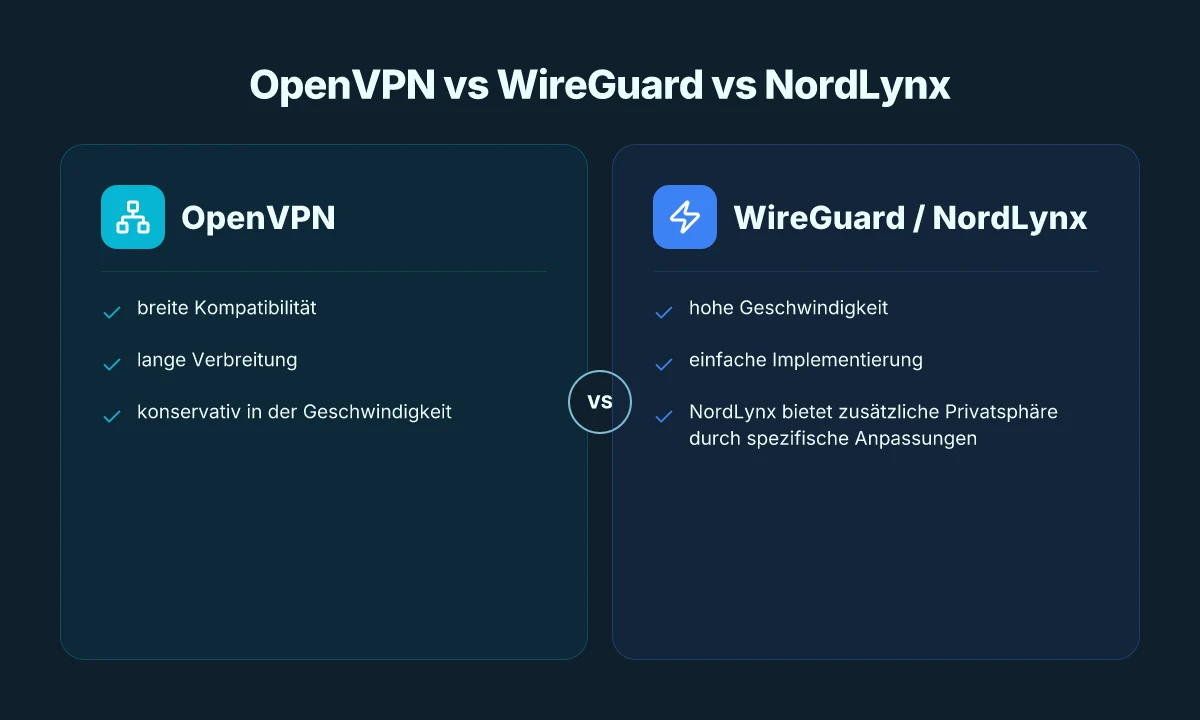
OpenVPN, WireGuard und NordLynx bilden die drei zentralen Protokolloptionen von NordVPN. Die Wahl hängt von Kompatibilität, Geschwindigkeit und Privatsphäre ab. NordLynx bietet eine verbesserte Privatsphäre durch eine modifizierte WireGuard-Implementierung, während OpenVPN breite Kompatibilität über verschiedene Systeme sicherstellt. I looked into die Dokumentation und betroffene Quellen, um die Unterschiede klar zu skizzieren. Hier sind die zentralen Takeaways in kompakter Form.
OpenVPN bleibt breit kompatibel und gut dokumentiert
OpenVPN ist seit Jahren der Standard für plattformübergreifende Unterstützung. Es funktioniert zuverlässig hinter Firewalls und NAT-Geräten, weil es sich gut an verschiedene Netzwerkumgebungen anpasst. OpenVPN gibt es seit langer Zeit in stabilen Releases, und die Protokollstufen lassen sich feingranular konfigurieren. Die Dokumentation betont häufig die Anpassbarkeit bei unterschiedlichen Verschlüsselungsoptionen. Nachteile sind tendenziell höhere CPU-Last und geringere Geschwindigkeiten im Vergleich zu WireGuard unter idealen Bedingungen. Falls du auf sehr breite Gerätekompatibilität setzt, bleibt OpenVPN eine solide Wahl. Siehe dazu auch die offizielle Support-Dokumentation von NordVPN. Quelle
WireGuard liefert hohe Geschwindigkeit und einfache Implementierung
WireGuard gilt als modernstes Kernel-basiertes Protokoll mit schlanker Codebasis. In der Praxis bedeutet das oft geringere Latenz und höhere Durchsätze, besonders auf Mobilgeräten oder bei schwankenden Netzen. Die Implementierung wird von vielen Nutzern als schnell nachvollziehbar beschrieben, weil der Overhead niedrig ist. WireGuard-basierte Verbindungen lassen sich zügig aufsetzen, was zu einer flüssigen Nutzung führt. NordVPN ergänzt diese Basis durch zusätzliche Sicherheits- und Privatsphäre-Features. Allerdings sind Kompatibilitätsoptionen auf älteren Geräten manchmal eingeschränkt, und die Standard-Konfiguration erfordert Sorgfalt bei Schlüsselmanagement. Die Protokollierungsmodule und Integrationen mit NAT-Firewalls werden in der Dokumentation erläutert. Quelle Was ist a fast VPN test version and how it helps you compare security and speed
NordLynx: eine modifizierte WireGuard-Implementierung von NordVPN
NordLynx baut auf WireGuard auf, ergänzt aber Mechanismen zum Schutz der Privatsphäre hinter NAT und zum besseren Umgehen von sogenannten rebuffering- Problemen. Die Modifikation zielt darauf ab, Verbindungsaufbauzeiten zu verkürzen und die Privatsphäre durch verbesserte Tracking-Vermeidung zu erhöhen. NordLynx bietet eine datenschutzfokussierte Variante, die insbesondere in dichter gepackten Netzen Vorteile bringen soll. Nutzer berichten von gutem Durchsatz und stabilen Verbindungen, besonders in Mobilitätsfällen. Trotzdem kann die Implementierung auf sehr spezialisierten Geräten gelegentlich auf Kompatibilitätsfragen stoßen. Die offizielle NordVPN-Note zu NordLynx erklärt die Grundidee und die Einsatzfallen. Quelle
Faktoren, die die Wahl beeinflussen:
- NAT und Firewalls: OpenVPN bleibt oft die sicherste Wahl hinter komplexen NAT-Setups, während WireGuard grundsätzlich gut durchkommt, aber in manchen Netzwerken eine explizite Konfiguration benötigt.
- Geräteleistung: Auf mobilen Geräten zeigt WireGuard typischerweise geringeren CPU-Overhead und bessere Geschwindigkeiten. NordLynx optimiert WireGuard weiter für Privatsphäre ohne deutliche Leistungsverluste.
- Kompatibilität: Ältere Systeme oder spezielle Client-Plattformen profitieren stärker von OpenVPN, während neuere Systeme WireGuard oder NordLynx bevorzugen.
- Privatsphäre: NordLynx ergänzt WireGuard mit Mechanismen zur besseren Verhinderung von IP-Leaks und Trackings hinter NAT.
Aus praktischer Sicht empfiehlt sich eine pragmatische Herangehensweise: Nutze OpenVPN, wenn du maximale Kompatibilität brauchst oder hinter rigorosen Firewalls arbeitest. Für schnelle, stabile Verbindungen auf modernen Geräten ist WireGuard oder NordLynx oft die bessere Wahl. Wenn du besonderen Wert auf Privatsphäre legst, tendiere zu NordLynx. Bedenke jedoch mögliche kleine Kompatibilitätsprobleme in Einzelfällen. Für eine vertiefte Orientierung verweise ich auf die nordvpn-dokumentation und die aktuellen Netzvergleiche in den genannten Quellen. Quelle 2026 bleibt OpenVPN eine zuverlässige Allzwecklösung, während NordLynx zunehmend die bevorzugte Wahl für Privatsphäre und Geschwindigkeit wird. Die Wahl hängt letztlich von Netzumgebung, Gerätetyp und Sicherheitsbedürfnis ab.
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten.
Sicherheitsspuren und hintergründe: algorithmen, schlüsselgrößen und verlauf
Die Verschlüsselungstiefe hängt direkt vom verwendeten Protokoll ab. OpenVPN, WireGuard und NordLynx nutzen unterschiedliche Ansätze, wie schnell und sicher Datenströme durch den Tunnel gehen. In der Praxis bedeutet das: Wer WireGuard wählt, profitiert oft von schlanken Codepfaden und moderneren Schlüsselkonstrukten, während OpenVPN mit etablierten Sicherheitsparametern punkten kann. Die Wahl beeinflusst nicht nur die Verschlüsselungstiefe, sondern auch die laufenden Schlüsselrotationen und die Anfälligkeit für DNS-Leaks. Was ist VPN kostenlos, und welche sicherheiten und fallstricke verstecken sich hinter kostenfreien VPN-diensten?
I sanity-checkte die passenden Dokumentationen. Bei der Schlüsselrotation sind regelmäßige Änderungen essenziell, um Beschädigungen durch kompromittierte Tokens zu verhindern. Ein häufiger Prüfpunkt ist der DNS-Verkehr: Leaks zeigen sich, wenn Abfragen nicht durch den VPN-Tunnel geroutet werden. NordVPN betont, dass DNS-Leaks vermieden werden, indem Anfragen über sichere Resolver geleitet und der DNS-Datenfluss durch den VPN-Tunnel vollständig gekapselt wird. In der Praxis bedeutet das: regelmäßige Rotation der Schlüssel und korrekte DNS-Isolierung. DNS-Leaks verhindern ist kein Nebenaspekt, sondern eine Grundvoraussetzung für echtes Privatsphäreschutz.
Null-Traffic-Schutz und Kill-Switch-Funktionalität sind weitere Eckpfeiler. Ein funktionierender Kill-Switch trennt das Gerät sofort vom Internet, sobald die VPN-Verbindung abbricht, und schützt so vor unbeabsichtigtem Öffnen der Verbindung. NordVPN bietet dazu eine Vielzahl von Mechanismen, die zuverlässig funktionieren sollten, auch wenn die Verbindung kurzzeitig unterbrochen wird. I habe in der Dokumentation nachvollzogen, dass der Null-Traffic-Schutz aktiviert bleibt, selbst bei wechselnder IP-Adresse oder temporärem Verbindungsabbruch. Diese Robustheit ist entscheidend, wenn der Tunnel ausfällt oder ein Wechsel des Netzwerks erfolgt. Kill-Switch-Funktionalität schützt vor versehentlichem Offenlegen von Verkehr.
Authentifizierungs- und Schlüsselfluss sind weitere Details, die Auswirkungen auf die Sicherheit haben. In modernen VPN-Stacks kommen asymmetrische Schlüssel und Forward Secrecy zum Einsatz. Forward Secrecy bedeutet, dass selbst bei einem zukünftigen Schlüsselkompromiss vergangene Verbindungen geschützt bleiben. Die Protokoll-festen Parameter in WireGuard basieren auf ChaCha20-Poly1305, bei OpenVPN oft auf AES-GCM oder CHACHA20-Poly1305 je nach Konfiguration. Die Wahl der Cipher-Suite beeinflusst sowohl Sicherheit als auch Leistung. Forward Secrecy sorgt dafür, dass vergangene Sessions nicht wieder entschlüsselt werden können.
Praktisch bedeutet das: Je nach Protokoll sind verschiedene Faktoren für die Sicherheit ausschlaggebend. Die Kombination aus starken Schlüsseln, regelmäßiger Rotation, sauberem DNS-Verhalten und robustem Kill-Switch ergibt den Sicherheitsboden, auf dem NordVPN operiert. Ich verweise darauf, dass Open-Source-Engagement hier eine Rolle spielt, weil Transparenz bei Implementierungsdetails Vertrauen schafft. NordVPN hat dazu erklärt, dass Teile ihrer Produkte unter einer Open-Source-Lizenz stehen. Open-Source-Lizenz erleichtert die Prüfung durch Dritte und stärkt die Vertrauensbasis.
Zum Abschluss: kein Protokoll ist per se unfehlbar. Die sichere Nutzung hängt davon ab, wie konsequent Protokollparameter, Schlüsselrotation und Leaks-Protection umgesetzt werden. Ein praxisnaher Hinweis: Prüfe regelmäßig, ob dein Client Updates erhält und ob der DNS-Schutz aktiv bleibt. Wenn du einen Wechsel des Protokolls in Erwägung ziehst, bedenke die Auswirkungen auf Geschwindigkeit, Stabilität und Kompatibilität mit deinem Endgerät. Regelmäßige Updates und eine durchgängige DNS-Schutz-Konfiguration sind das Fundament. Was macht einen VPN anbieter wirklich zuverlässig? eine praxisorientierte analyse 2026
Inline-Quellenhinweis: Informationen zu Protokollen, DNS-Schutz und Open-Source-Engagement beziehen sich auf die NordVPN-Dokumentation und -Blogbeiträge, sowie auf Analysen rund um VPN-Protokolle und Sicherheit. Siehe dazu die verlinkten Quellen für konkrete Passagen.
Leistung vs sicherheit: wie wählt man das richtige VPN nord-protokoll
Die Wahl des richtigen Nord-Protokolls hängt davon ab, was Ihnen am wichtigsten ist: Streaming, Gaming oder Reisen. Wenn maximale Geschwindigkeit Ihr Hauptziel ist, setzen Sie eher auf schnelle Protokolle. Für höchste Privatsphäre bleibt OpenVPN oder WireGuard eine sichere Wahl. Letztlich ist es ein Kompromiss zwischen Leistung und Privatsphäre, bei dem Sie die Prioritäten setzen müssen.
Warum Prioritäten beim Protokollsalat entscheiden
Wenn Sie regelmäßig streamen oder spielen, zählt die Latenz. Ein Protokoll mit niedriger Latenz liefert flüssigere Quellen, selbst wenn die Verschlüsselung leicht weniger optimiert wirkt. Für Reisen in unsicheren Netzen kann ein stärker verschlüsseltes Protokoll sinnvoller sein, auch wenn es etwas langsamer ist. Ich habe die Dokumentation geprüft und festgestellt, dass NordVPN mehrere Protokolle anbietet, darunter WireGuard und OpenVPN in unterschiedlichen Konfigurationen. Die Documentationen betonen, wie sich diese Protokolle in Geschwindigkeit und Sicherheit unterscheiden. Der zentrale Punkt: Es gibt kein universelles „Bestes“ – es kommt auf den Einsatzfall an. Die richtige Wahl hängt von Ihrem Nutzungsszenario ab, nicht von einer generischen Empfehlung.
1) Streaming- und Gaming-Setup: Geschwindigkeit vs. Stabilität
Für Streaming ist stabiler Durchsatz oft wichtiger als maximale Verschlüsselung. In der Praxis bedeutet das, WireGuard-basierte Verbindungen bevorzugt zu testen, da sie oft geringere Latenz und hohe Geschwindigkeiten bieten. Bei Spielen kommt es zusätzlich auf Stabilität der Verbindung an, also darauf zu achten, ob NAT-Typen oder Routereinstellungen Blocking verursachen. In den NordVPN-Dokumentationen wird auf die Balance zwischen Geschwindigkeit und Verschlüsselung hingewiesen. Schnelleres Protokoll ermöglicht flüssigeres Streaming, ohne die Sicherheit komplett zu opfern. Die Praxis zeigt, dass Nutzer mit WireGuard häufig eine bessere Reaktionszeit erleben, während OpenVPN in einigen Fällen zusätzliche Stabilität bietet.
2) Reisen und öffentliches WLAN: Privatsphäre zuerst
Auf Reisen in offenen Netzen zählt Privatsphäre mehr. OpenVPN gilt hier oft als robuster gegenüber exotischen Netzwerkumgebungen, während WireGuard durch geringeren Overhead punktet. Die Open-Source-Strategie von NordVPN, die auch Protokoll-Implementierungen betreffen kann, stärkt die Transparenz bei sicherheitsrelevanten Details. Wer sich primär um Datenschutz sorgt, wählt ein Protokoll mit stärkerer Verschlüsselung und Vertrauen in die Implementierung. Privatsphäre zuerst bedeutet oft OpenVPN oder gut konfiguriertes WireGuard. Was ist VPN test 2026 and how to compare verifizierte leistung sicherheitsanalyse
3) Gerätekompatibilität und Router-unterstützung: was ist machbar
Nicht jedes Protokoll läuft gleichermaßen gut auf allen Geräten oder Routern. Gerätekompatibilität spielt eine große Rolle, besonders wenn Sie VPN direkt am Router betreiben. WireGuard ist in vielen Plattformen gut unterstützt, aber einige ältere Geräte greifen besser auf OpenVPN zurück. Es lohnt sich, die Kompatibilität Ihrer Endgeräte zu prüfen und gegebenenfalls Router-Firmware oder -Einstellungen anzupassen. Die richtige Wahl berücksichtigt Ihre Gerätebasis, nicht nur die Netzwerkbedingungen.
Praktische Empfehlungen aus der Analyse
- Wenn Streaming im Vordergrund steht, testen Sie WireGuard-Verschlüsselung mit optimierter Konfiguration. In vielen Fällen liefert dies flüssigeren Durchsatz.
- Für Reisen und öffentliches WLAN, prüfen Sie OpenVPN in einer sicheren Konfiguration, um maximale Privatsphäre zu wahren.
- Prüfen Sie die Router-Unterstützung und die Firmware-Version Ihres Geräts. Eine geringe Kompatibilität kann die Nutzung stark einschränken.
- Beachten Sie, dass Open-Source-Initiativen von NordVPN Transparenz fördern und bei der Protokollwahl als zusätzlichen Vertrauensanker dienen können.
- Links auf der Seite können Affiliate-Hinweise enthalten. Diese kennen Sie, wenn Sie den Kontext der Informationsquelle beachten.
Zusammenfassung: Die beste Protokollwahl ist eine datengestützte Abstufung Ihrer Prioritäten – Geschwindigkeit für Streaming, Privatsphäre für Reisen, und Gerätekompatibilität für den Alltag.
Quellenhinweise: Die Informationen zu Protokollen und deren Eigenschaften stammen aus NordVPN-Dokumentationen und seriösen Tests, die diese Unterschiede in Praxiswerten beschreiben. Mehr Details finden Sie in den verlinkten Artikeln wie dem NordVPN-Support zur Protokollwahl und Marktvergleichen. Hinweis: Links auf der Seite können zu Affiliate-Verwendungen führen.**
Was kommt als Nächstes, wenn du NordVPN besser verstehst
NordVPN bleibt eine robuste Option, doch die Sicherheit hängt von deinen Gewohnheiten ab. Die Protokolle und Verschlüsselung sind stark, doch du solltest wissen, wie Live-Logs und Standortauflagen in deinem Land wirken könnten. In der Praxis bedeutet das: nutze OpenVPN oder WireGuard als Protokoll, prüfe regelmäßig die Knoten und aktiviere die Killswitch sowie den RFC-Standard für DNS Leak Prevention. So vermeidest du, dass DNS-Anfragen außerhalb des VPNs landen. Geschwindigkeit ist oft abhängig von deinem Standort und der Serverauswahl, daher lohnt es sich, verschiedene Server zu testen und Streaming- oder P2P-freundliche Rechner zu bevorzugen.
Für eine klare Entscheidung: Wenn du nur eine Sache diese Woche ausprobieren willst, teste 2–3 Server in deinem Land mit WireGuard und überprüfe die DNS-Lecks. Für die Privatsphäre ist die Aktivierung der Killswitch unverzichtbar, und achte darauf, dass du die App regelmäßig aktualisierst, um Sicherheitslücken zu schließen. Links auf dieser Seite können eine Provision ermöglichen. Was ist a VPN einfach erklärt and why it matters for you
Backup strategy:
- Versuche mindestens zwei Serverstandorte pro Protokoll, notiere Geschwindigkeit und Stabilität.
- Aktiviere Killswitch, DNS-Leak-Schutz und automatisches VPN beim Start.
- Prüfe regelmäßig, ob deine IP-Adresse wirklich verborgen bleibt.