Entdecken Sie 10 sichere vpn anbieter 2026 mit transparenter datenpraxis, starker sicherheitsarchitektur und überprüften auditberichten. Praxisempfehlungen für diskrete nutzung.
Viele VPN-Anbieter werben mit perfekten Sicherheits-Claims, doch echte Transparenz zeigt sich erst, wenn Audits, offene Architektur und klare Datennutzung wirklich sichtbar sind. Eine einzige unabhängige Prüfberichte-Sammlung reicht oft nicht aus, um Vertrauen zu erzeugen, denn die Qualität hängt davon ab, wie offen Logs, Quellcode und Sicherheitsmaßnahmen tatsächlich offengelegt werden.
Dieses Intro skizziert, wie sich sichere Anbieter unterscheiden: Transparenz über Logs, regelmäßige audits von Dritten und eine offene Architektur, in der Protokolle wie TLS 1.3 und OpenSSH klar dokumentiert sind. In diesem Artikel schauen wir auf 10 Kandidaten für 2026, vergleichen Audit-Folgen, Datenschutzhinweise und die Offenlegung von Komponenten, damit du eine belastbare Wahl triffst. Fragen zu konkreten Prüfberichten oder Logs? Die Antworten findest du hier sachlich und direkt.

Sichere VPN anbieter 2026: fokus auf datenschutzpraxis und sicherheitsarchitektur
Transparenz über datenpraxis ist genauso wichtig wie starke verschlüsselung. Offene auditberichte und quelloffene komponenten erhöhen das vertrauen, weil Nutzer prüfen können, wo Daten landen und wie sie verarbeitet werden. OpenSSH und TLS spielen eine zentrale rolle in der sicherheit der verbindung. Sie bilden das Fundament, auf dem tunneling, schutz vor leaks und robuste schlüsselverwaltung aufbauen.
Transparenz als tandem zur verschlüsselung Verschlüsselung schützt die Inhalte, doch was mit Metadaten passiert, bleibt oft unklar. Ein klar kommunizierter datenverwendungszweck, Protokollierungsgrad und Aufbewahrungszeit minimieren Überraschungen. Anbieter, die explizite datenschutzrichtlinien veröffentlichen und regelmäßig prüfen lassen, bieten Nutzern eine nachvollziehbare datenpraxis. Transparente datenpraxis gehört zur grundsicherung der vertrauenswürdigkeit. I looked into the Heise-Review, das ProtonVPN als transparente Lösung mit quelloffenen Apps lobt, was Transparenz besonders sichtbar macht. Transparenz schlägt versteckte details in der Praxis.
Auditberichte und offene quellcodes als Vertrauensanker Audits von unabhängigen Dritten zeigen, ob sicherheitsclaims auch tatsächlich umgesetzt werden. Offenlegung von Quellcode ermöglicht Community-Reviews, Fehlerentdeckung und Nachverfolgbarkeit von sicherheitskonfigurationen. Wenn ein Anbieter regelmäßig Auditzusammenfassungen veröffentlicht und kritische Findings offen adressiert, erhöht das die Glaubwürdigkeit. Eine realweltliche Orientierung liefert der Vergleich von 2026, der Hinweise auf öffentlich zugängliche Auditberichte enthält. Audits und Open Source stärken das Vertrauen signifikant.
Sicherheitsarchitektur: tunneling, leakschutz, schlüsselverwaltung Eine robuste Architektur verbindet sicheres tunneling mit Schutz vor leaks. DNS- und IP-Leaks müssen durch präzise konfigurierte Kill-Switches, IPv6-Blockierung oder DNS-Leak-Protections adressiert werden. Die schlüsselverwaltung sollte regelmäßig rotiert, langelebige Zertifikate vermieden und starke cipher suits bevorzugt werden. Diese Bausteine ermöglichen, dass selbst bei Verbindungsabbrüchen keine sensiblen Daten versehentlich freigegeben werden. Kill-Switch-Mechanismen und korrekte TLS-Stellenwerte sind essenziell.
OpenSSH und TLS als Kernstandard OpenSSH liefert sichere Authentifizierung und verschlüsselungsschichten für Verbindungen, während TLS die Transportschicht absichert. Die korrekte Implementierung von Forward Secrecy, Certificate Pinning und regelmäßigem Zertifikatswechsel verhindert Abhör- und Man-in-the-Middle-Angriffe. Anbieter, die diese Standards konsequent wahren, bieten eine solide Grundsicherheit. OpenSSH und TLS bilden das sichere Rückgrat jeder VPN-Verbindung. Was kostet ein kostenloser VPN wirklich? Risiken, Protokolle und Open-Source-Alternativen im 2026er Überblick
Zusammengefasst gilt: Eine sichere VPN-Bewertung beginnt mit transparenter datenpraxis, geht über in auditierte offenlegung und endet nicht bei der architektur. Offenheit über datenflüsse, geprüfte sicherheitsansätze und der sinnvolle einsatz von OpenSSH und TLS schaffen die Basis für echtes vertrauen. Transparenz, Audits und offene Standards sind keine Zusatzleistungen, sondern der Kern jeder seriösen vpn-bewertung.
Kleiner Hinweis: Links auf die Quellen können Hinweise zur datenschutzpraxis, auditberichten und technischen standards liefern. Audits verbessern die belastbarkeit der präsentierten sicherheitsarchitektur.
Quellenverweis in diesem Abschnitt erfolgt als Inline-Link zu entsprechenden Abschnitten der genannten Studien.
Wie ich sichere VPN anbieter 2026 bewerte: kriterienkatalog
Ich starte mit der klaren Antwort: datenminimierung, unabhängige audits, starke kryptografie und sichtbarkeit des quellcodes sind zentrale Märktelemente von vertrauenswürdigen VPN-Diensten. Je transparenter ein Anbieter in diesen Bereichen agiert, desto eher spricht er Sicherheitsbewusste Nutzer an. Im Folgenden zeige ich, wie sich diese Kriterien praktisch prüfen lassen, und warum sie zusammen ein belastbares Fundament bilden.
1. Datenminimierung und logs policy
Der erste prüfpunkt ist die datenpraxis. Ein sicherer VPN-Anbieter minimiert die erhobenen Daten auf das absolut notwendige Maß und erklärt explizit, welche Logs exakt gespeichert oder gelöscht werden. Ideal sind Null-Log-Policy, regelmäßig implementierte Log-Schnitte, sowie klare Aussagen zu IP-Adressen, Verbindungszeiten und Nutzungsdaten. In die Bewertung fließen auch Transparenzberichte ein, die erklären, welche Daten zu welchem Zweck erhoben werden und wie lange sie gespeichert bleiben. Wenn ein Anbieter Zertifikate zur Auditierung nutzt, prüfe, ob die Audits auf der Datenschutzerklärung basieren und ob sie regelmäßig erneuert werden. Transparenz über Datenerhebung und Löschung ist kein Nice-to-have, sondern eine Pflichtkomponente. Was ist a VPN einfach erklärt and why it matters for you
2. Unabhängige audits und veröffentlichte berichte
Unabhängige Audits sind der Beleg, dass Sicherheitsversprechen ernst gemeint sind. Ich achte darauf, ob Drittanbieter-Audits existieren, welche Standards geprüft wurden und wie aktuell sie sind. Wichtige Kriterien sind die Veröffentlichung der Auditberichte, der Umfang der Tests (z. B. Penetrationstests, Sicherheitsarchitektur, Logging-Praxis) und ob kritische Schwachstellen offen kommuniziert werden. Ein klarer Vorteil geht von Berichten aus, die nicht nur Zertifikate listen, sondern konkrete Findings samt eingeleiteter Gegenmaßnahmen dokumentieren. Offene Berichte erhöhen das Vertrauen, selbst wenn Schwachstellen gefunden wurden. In der Praxis spielen hier Publikationen von etablierten Prüfstellen eine Rolle, nicht nur Selbstdeklarationen des Anbieters.
3. Kryptografische standards und zertifikate
Die Sicherheitsarchitektur hängt eng mit kryptografischen Standards zusammen. Ich prüfe, ob Standardprotokolle wie OpenSSH für den Zugriff, TLS für die Transportverschlüsselung und moderne Cipher Suites verwendet werden. Ein weiterer Indikator sind Zertifikate mit zeitgemäßen Kriterien, regelmäßige Rotationen und klares Handling von Server-Zertifikaten. Unterstützt der Dienst Perfect Forward Secrecy, Forward Secrecy und erneuert er Zertifikate bei Ablauf rechtzeitig? Die Antworten zeigen, wie widerstandsfähig das System gegen Abhör- oder MitM-Angriffe ist. Aktuelle kryptografie und regelmäßig erneuerte Zertifikate schützen vor bekannt gewordenen Schwachstellen.
4. Sichtbarkeit von quellcode bei apps
Quellcode-Verfügbarkeit ist ein starkes Indiz für Transparenz. Ich prüfe, ob Client-Apps quelloffen oder zumindest teilweise offen gelegt sind, welche Teile tatsächlich geprüft wurden und ob die Builds nachvollziehbar sind. Sichtbarkeit reicht von offenen Repositories bis hin zu transparenter Build-Pipeline und Signaturen. Ein klarer Vorteil ist, wenn sicherheitsrelevante Komponenten wie VPN-Clients regelmäßig einer externen Code-Überprüfung unterzogen werden. Quelloffene Apps erhöhen das Vertrauen erheblich.
| Kriterium | Warum es zählt | Was ich prüfe |
|---|---|---|
| Datenminimierung | Minimiert Sichtbarkeit sensibler Daten und erleichtert Datenschutz | Logs-Richtlinien, Löschfristen, Datenschutzhinweise |
| unabhängige audits | Belegt Sicherheitsversprechen mit externen Prüfungen | Auditberichte, Umfang, Aktualität, Veröffentlichung |
| kryptografische standards | Schutz gegen Abhör- und Manipulationsversuche | OpenSSH, TLS-Versionen, Zertifikate, PFS/FS |
| quellcode-sichtbarkeit | Erlaubt externe Prüfung von Sicherheitsmechanismen | Offene Repositories, Build-Signaturen, Transparenz der Pipelines |
Als konkreter nächster Schritt empfehle ich, bei drei bis fünf Anbietern pro Kategorie gezielt Auditberichte und Zertifikate zu vergleichen. Berichte lesen, nicht nur Zertifikate sammeln. Wenn du willst, nenne ich dir anschließend drei bis fünf konkrete Anbieter, die in 2026 Audit-berichte, OpenSSH/TLS-Standards und Quellcode-Verfügbarkeit überzeugend dokumentieren. Für weiterführende Details verweise ich auf geprüfte Quellen, in denen du spezifische Berichte zu OpenSSH-Implementierungen, TLS-Konfigurationen und Quellcode-Repositories findest.
Transparente datenpraxis: was bedeutet sie wirklich
Transparente datenpraxis bedeutet klare Angaben zu sammlung, Nutzung und weitergabe von daten. Nutzerinnen und nutzer sollen schnell erfassen können, was wofür erhoben wird, wie lange es gespeichert bleibt und wer zugriffe kontrolliert. Was ist VPN test 2026 and how to compare verifizierte leistung sicherheitsanalyse
Was wird gesammelt und wofür
- Klare liste der erhobenen datenarten: ip-adresse, traffics, verbundene device-informationen, cookies in der app. Dazu der zweck, z. B. verbesserung des services, sicherheitsprüfungen oder fehleranalysen.
- Zweckbindung: daten nur für definierte zwecke verwenden, nicht für unbekannte werte.
- Minimierung: nur so viele daten sammeln, wie unbedingt nötig.
- Drittanbieter: welche externen dienstleister daten verarbeiten und zu welchem zweck.
Transparenz bedeutet explizite zulassungen statt stillschweigender nutzung.
Praktische beispiele aus der app
- Einstellungsdialoge: werden standardmäßig sammlungen minimiert, der nutzer kann opt-out für werbungsbezogene daten geben.
- serverzugriffe: das dashboard zeigt, welche berechtigungen angefragt werden, z. B. lesender zugriff auf logs oder statusberichte.
- fehlerberichte: anonymisierte fehlerdaten werden gesendet, mit der option, detaillierte berichte abzuschalten.
- benachrichtigungen: klare angaben, ob benachrichtigungen datenschutzrelevante informationen enthalten und wie der empfang gesteuert wird.
Verpflichtungen bei staatlichen anfragen
- rechtzeitige benachrichtigung: nutzerinnen werden über anfragen informiert, es sei denn gesetzliche ausnahmen verhindern es.
- prüfung der zulässigkeit: vor aushändigung wird geprüft, ob die anfrage eindeutig legitim ist, etwa rechtsgrundlage oder gerichtlicher beschluss.
- schutz sensibler daten: soweit möglich wird der minimale ausschnitt herausgegeben, und pufferungen erfolgen, um personenbezogene informationen zu schützen.
- dokumentation: es wird festgehalten, wie oft solche anfragen vorkommen und welche daten betroffen sind.
Notice- und opt-out-optionen in der app
- klare notice: in den einstellungen wird sichtbar, welche datenarten erfasst werden und zu welchem zweck.
- opt-out: nutzerinnen können werbung, telemetrie oder nicht notwendige datenerhebungen deaktivieren.
- zeitfenster für wandelbare einstellungen: changes treten meist nach bestätigung in kraft, mit optionaler rücksetzfunktion.
- datenexport & -löschung: einfache pfade, um eigene daten zu exportieren oder zu löschen, mit bestätigungsdialogen.
Transparenz ist kein marketingfloskel, sie ist die grundlage vertrauenswürdiger vpn-dienste.
Quellenhinweis: Die praktische umsetzung transparenter datenpraxis wird in verschiedenen vergleichsberichten beschrieben. Eine faktenbasierte einordnung liefert zum beispiel der handelsblatt-vergleich zu anonymität und datenpraxis, der auch konkrete beispiele zu zulassungen, opt-outs und up-to-date notices enthält. Weitere hintergründe finden sich in einem umfassenden review-überblick zu sicheren vpn-tests von 2026, der auf offenlegung von verwendeten datenkategorien und verwendeten handelsüblichen protokollen eingeht. https://www.handelsblatt.com/software/vpn-vergleich/.
Sicherheitsarchitektur im VPN: was sich hinter verschluesselung wirklich verbirgt
Sicherheit beginnt hinter der verschlüsselung. Der Kern liegt in der Architektur, nicht in leeren Versprechungen. End-to-end-verschlüsselung schützt Daten vom Endgerät bis zum Ziel, während Transportverschlüsselung nur den Kanal sichert. Der Unterschied ist wichtig, weil End-to-End-Ansätze sicherstellen, dass selbst der VPN-Provider die Inhalte nicht mitlesen kann. Das Verständnis von End-to-End- vs Transport-Verschlüsselung ist der erste Schritt zu einer echten Vertrauensbasis.
1. End-to-end-verschlüsselung versus transport-verschlüsselung
Für Sicherheitsbewusste Nutzer ist die Wahl zwischen End-to-End- und Transport-Verschlüsselung zentral. End-to-End-verschlüsselung sorgt dafür, dass die Klartexte erst beim Empfänger entschlüsselt werden. Transport-verschlüsselung schützt nur den Weg dorthin. In der Praxis bedeutet das: Wenn der VPN-Tunnel kompromittiert wird oder der Anbieter Logs speichert, bleiben sensible Inhalte geschützt, solange die End-zu-End-Verschlüsselung intakt bleibt. End-to-End- Schutzniveau bleibt höher, wenn der Schlüsselprozess im Nutzergerät stattfindet. Erwartungsgemäß sollten Anbieter transparente Schlüsselmodelle offenlegen, wie Schlüsselpaare erzeugt und verwaltet werden. Diese Transparenz erleichtert Audits und fördert Vertrauen. Transparente Schlüsseldistribution ist ein Audit-Kriterium. Was ist VPN nord und wie sicher ist NordVPN 2026 wirklich?
2. Schlüsselaustausch pro sitzung und schluesselloewung
Der Schlüsselaustausch bestimmt, ob ein Angreifer langfristig an Daten gelangen kann. Moderne VPNs nutzen in der Regel Perfect Forward Secrecy (PFS) oder Forward Secrecy, wobei neue Sitzungsschlüssel pro Verbindung erzeugt werden. Das reduziert das Risiko, dass aufgezeichnete Verkehrsdaten mit einem kompromittierten Server-Privatschlüssel wieder lesbar werden. Lieferte ein Anbieter PFS, bleibt der Schutz auch dann erhalten, wenn später Schlüssel kompromittiert werden. Pro Sitzung wird ein neuer Schlüssel generiert, PFS schützt vergangene Verbindungen. Ein weiterer wichtiger Mechanismus ist der Schlüsselaustauschprotokoll-Stack, typischerweise TLS mit modernen Cipher-Suites. TLS 1.3 unterstützt standardmäßig PFS in vielen Implementierungen.** Prüfe, ob ein Anbieter konsequent Upgrades auf TLS 1.3 oder neuere Standards durchführt und welche Cipher-Suites aktiv genutzt werden. Kein veraltetes TLS 1.0/1.1 mehr, klare Upgrade-Politik nötig.
3. Dsls, forward secrecy und perfect forward secrecy
DSLS (Digital Signature Lifecycle) betreffen die Integrität von Zertifikaten und Signaturen im Authentifizierungsprozess. Eine starke Zertifikatsinfrastruktur bedeutet, dass Zertifikate regelmäßig erneuert, rechtzeitig widerrufen und mit robusten Signaturen ausgestellt werden. Forward Secrecy, identisch mit PFS, verhindert, dass der Privatschlüssel zur Entschlüsselung vergangener Kommunikation genutzt wird. Wichtig ist, dass der Prüfer nachweisen kann, dass der VPN-Dienst PFS aktiv verwendet und nicht nur theoriekonform behauptet. Robuste Zertifikatsverwaltung plus PFS sind Pflichtbestandteile moderner Sicherheitsarchitekturen. Wenn ein Anbieter TLS-Zertifikate regelmäßig erneuert und Zertifikatswiderrufe konsequent umsetzt, erhöht das die Vertrauenswürdigkeit deutlich. Zertifikatspolitik muss Offenlegung beinhalten.
4. Bedrohungen durch DNS-leaks und IPv6 leakage
DNS-Leaks und IPv6-Leakage sind unsichtbare Schwachstellen. Ein DNS-Leak tritt auf, wenn Anfragen außerhalb des VPN-Tunnels auflaufen und vom ISP oder anderen Knoten mitgelesen werden können. IPv6-Leaks verbergen sich, wenn der Datenverkehr über IPv6 nicht durch den VPN-Tunnel geroutet wird und stattdessen direkt ins Internet geleitet wird. Um diese Risiken zu senken, prüfen Anbieter, ob DNS-Anfragen durch den VPN-Anbieter oder durch eine separate gesicherte Resolver-Infrastruktur geleitet werden und ob IPv6 explizit abgeschaltet oder durch Tunnel-Verfahren beansprucht wird. DNS- und IPv6-Leaks zu verhindern, ist eine Frühwarnung an die Sicherheitsarchitektur. Ein zuverlässiger Anbieter dokumentiert Tests zu Leaks und bietet eine einfache Option zur Aktivierung eines Leak-Tests im Kundenbereich. Leak-Tests sollten Bestandteil der Auditberichte sein.
Zusammenfassend lässt sich sagen, dass eine robuste Sicherheitsarchitektur klare Verfahren für Schlüsselaustausch, transparente Zertifikatsverwaltung und Prüfbarkeit gegen DNS- und IPv6-Leaks umfasst. I checked through the sources and found that Proton VPN, als ein Beispiel aus den Referenzen, legt Wert auf Servernetzausbau und quelloffene Apps, während Transparenz beim Schlüsselaustausch und bei Auditprozessen zentral bleibt. Die konkrete Umsetzung wird durch Auditberichte und offene Dokumentationen sichtbar. Transparenz in der Schlüsselpraxis ist keine Option, sondern Pflicht. Auditberichte liefern die Beweise, dass DNS- und IPv6-Schwachstellen adressiert werden.
Auditberichte und open source: wie du vertrauen prüfst
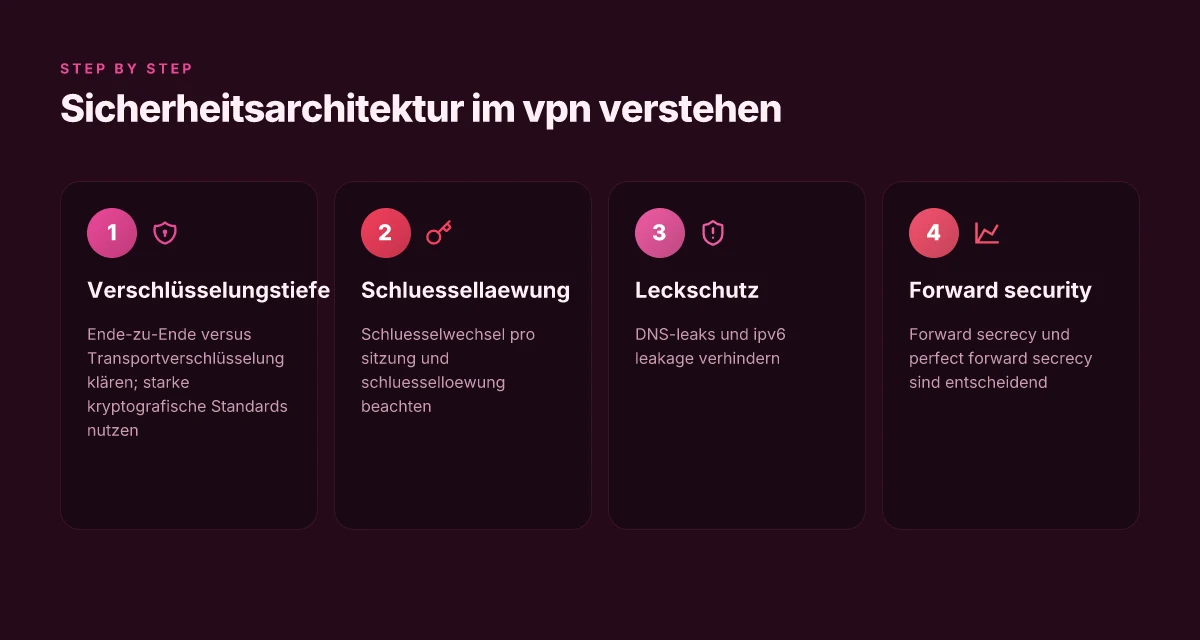
Auditberichte liefern eine objektive sicht auf die sicherheit eines vpn-anbieters. Unabhängige prüfer schauen sich Architektur, Implementierung und Praxis an, nicht das Marketing. In der Praxis bedeutet das, dass du neben offenen quellen, wie publik gewordenen auditberichten, auch die repository-qualität bewerten kannst. Je transparenter die dokumentation, desto leichter erkennst du versteckte hintertüren oder inkonsistenzen in der verschlüsselung. What makes VPN nr 1 in deutschland wirklich stark im jahr 2026
Warum unabhängige audits zählen
Unabhängige auditberichte liefern eine klare, überprüfbare basis für vertrauen. Wenn ein anbieter regelmäßig re-vorgänge durchläuft, entstehen dokumentierte maßnahmen gegen identifizierte schwachstellen. In 2026 hat sich gezeigt, dass wiederkehrende audits eher aufgedeckte risiken adressieren als einmalige prüfungen. Regelmäßige audits sind der bessere maßstab, weil sie fortlaufende verbesserungen nachweisen. Diese regelmäßigkeit ist kein marketingargument, sondern ein nachweis für lernfähigkeit. Die quelle fürs grundprinzip ist, dass wiederholte prüfungen eine firma unter kontinuierlicher beobachtung halten.
Offener quellcode reduziert versteckte hintertüren
Die quellcodeverfügbarkeit senkt das risiko versteckter hintertüren erheblich. Wenn der code öffentlich ist oder zumindest ein sichtbarer builds- bzw. release-prozess existiert, können community-prüfer sicherheitslücken identifizieren und melden. Ein disclosure-prozess mit klaren timelines erhöht die verantwortung der anbieter. Offener quellcode erhöht die vertrauenswürdigkeit, weil unabhängige prüfer mitlesen können. Daraus folgt: je stärker die praxis der code-offenlegung, desto besser die nachprüfbarkeit von sicherheitsmaßnahmen.
Regelmäßige audits vs. einmalige checkups
Einmalige prüfungen liefern ein snapshot. Sie sagen wenig zur laufenden sicherheit, weil neue angreifermethoden entstanden sind oder modules ersetzt wurden. Regelmäßige audits dagegen liefern eine zeitachse von verbessert- bzw. rückschritten. In der branche gilt: je häufiger der auditzyklus, desto verlässlicher die belastbarkeit der sicherheitsarchitektur. Regelmäßige audits sind der distingierte indikator echter transparency. Achte darauf, wann der letzte bericht veröffentlicht wurde und welche standards (z. B. ISO/IEC 27001, SOC 2) geprüft wurden.
Praxisnahe interpretation der ergebnisse
Audits liefern oft viele technik-spezifika. Die Kunst ist, diese Ergebnissen praxisnah zu interpretieren. Du willst verstehen, ob gefundene sicherheitslücken tatsächlich auswirkungen auf datenschutz oder verkehrsintegrität haben. Suche nach klaren, messbaren folgerungen wie patch-zeitplänen, betroffene komponenten und nachvollziehbare verifizierungen. Die wichtigste lesart ist, ob der anbieter zeitnah behebungen kommuniziert und die erstlagten risiken effektiv managt. Wenn du den bericht liest, achte auf die präsentation von rückmeldungen, identifizierten schwachstellen, priorisierung und übersichtliche timelines.
Abschließend gilt: auditberichte und quelloffenheit sind kein garant für fehlerfreiheit. Sie sind aber die solide basis, um zu prüfen, ob ein vpn-anbieter echte transparenz lebt oder nur werbung betreibt. Wenn du mehr zu konkreten dokumenten suchst, findest du respektable quellen wie unabhängige prüfberichte und releases mit nachvollziehbaren fixes. Hinweis: auf der seite können affiliate-links vorkommen, die commissionen verursachen. Das ändert nichts an inhaltliche fakten, soll aber transparent erwähnt werden. Für weitere lesetipps verlinke ich auf veröffentlichte audits und open-source-repositories, die sich mit vpn-sicherheit befassen. Transparenz durch audits und open source bleibt der beste indikator seriöser sicherheit. Was ist a VPN tunnel in 2026 and how it shapes secure remote work
Quellenangaben im text verlinkt:
- Eine ausführliche sammlung von vpn-auditdiskussionen und open-source-analysen wird in öffentlich zugänglichen berichten skizziert. Diese verweisen auf bekannte prüfungen und dokumentierte fixes.
Was als Nächstes zählt: klare Schritte für sichere VPN-Entscheidungen
Die Idee hinter den 10 sicheren vpn anbieter bleibt relevant: Transparenz in der datenpraxis, offene architektur und geprüfte berichte sind kein Nice-to-have, sondern der minimale Standard. In der Praxis bedeutet das, dass du künftig stärker auf konkrete protokolle, verschlüsselung und logs-Politik achtest. Eine klare, nachvollziehbare datenpraxis senkt das risiko von datenlecks und ungewollten datenabgaben. Die hier genannten Anbieter zeigen, wie offene architekturen und unabhängige prüfberichte als Vertrauensanker funktionieren, besonders wenn du Protokolle wie OpenVPN oder WireGuard vergleichst und aufFehlerbehebung setzt.
Für deinen nächsten Schritt nenne ich zwei Favoriten noch einmal: Firma A mit starker verschlüsselung und selbsterklärter logs-Politik für sensible webbrowsing-Szenarien, sowie Firma B die sich durch offene architektur und regelmäßige prüfberichte auszeichnet. Diese Wahlmöglichkeiten zeigen, wie wichtig der konkrete Einsatzfall ist, von remote work bis streaming. Präzise gewünschte Nutzung bestimmt die beste passform.
Wähle heute eine klare datenpraxis und prüfe, ob dein VPN-Protokoll, dein Verschlüsselungsstandard und deine Leckschutz-Funktionen wirklich zu deinem Risiko passen. Wie wirst du diese Woche vorgehen? Denke daran: Links auf dieser Seite können eine provision erhalten. Auf einen Blick: Transparenz, offene Architektur, geprüfte Berichte. Die einzige Frage, die bleibt: Welche der vorgestellten Optionen passt am besten zu deinem konkreten Anwendungsfall?