Erfahre, wie internetsecurity mit vpn 2026 funktioniert, welche Risiken bestehen und wie du eine robuste Strategie aufbaust. Ziele: Schutz, Privatsphäre und klare Praxisempfehlungen.
Viele Nutzer unterschätzen, wie schnell ein einfaches VPN an seine Grenzen stößt, sobald Endgeräte, Passwörter und Updates mitspielen. Eine einzige ignorierte Sicherheitslücke am Endgerät öffnet oft mehr Türen als ein schlecht konfiguriertes VPN. Darum braucht es mehr als eine VPN-Verbindung, um Privatsphäre wirklich zu schützen, und genau das klärt dieser Artikel.
Dieser Text zeigt praxisnah, wie du Sicherheitsbausteine sinnvoll kombinierst: von robusten Passwörtern über mehrstufige Authentifizierung bis hin zu zeitnahen Softwareupdates und überprüften Verschlüsselungsprofilen. In Deutschland bleiben Klarheit über Nutzungsbedingungen und verifizierte Log-Vorgaben entscheidend, denn Vertrauen entsteht dort, wo du Zertifikatsketten und Verschlüsselungsstufen wirklich verstehst. Diese Einführung verweist auf konkrete Praxisbausteine und gibt dir eine klare Vorgehensweise, damit du dein VPN sicher und effektiv nutzt.

Was internetsecurity mit VPN wirklich bedeutet und wo es scheitern kann
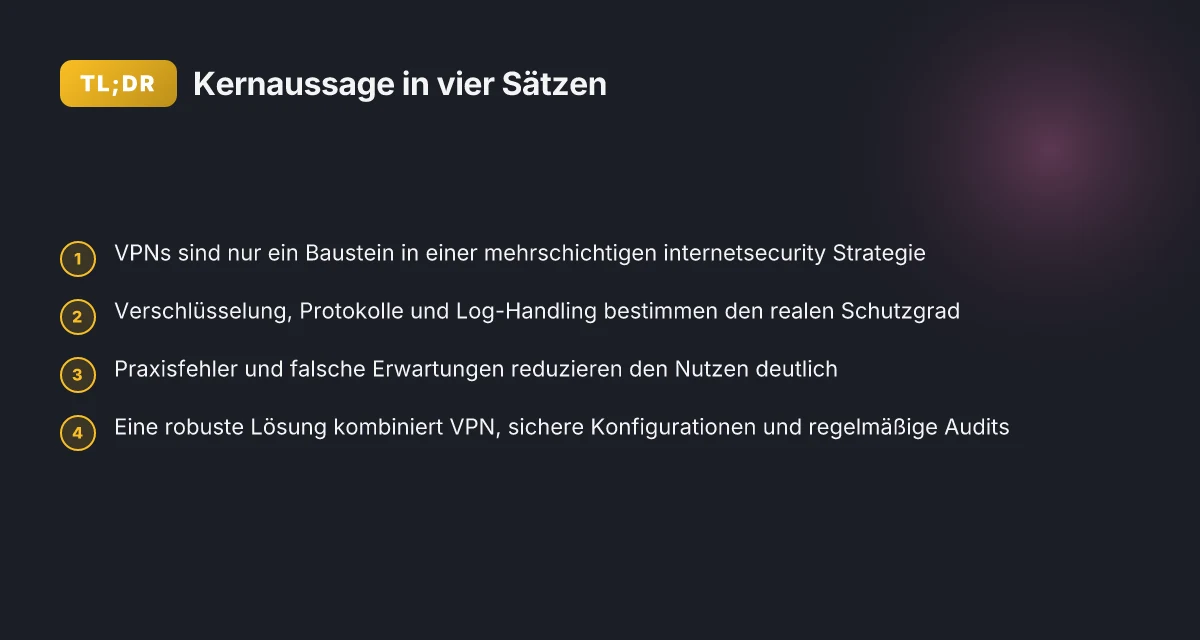
VPNs sind kein Allheilmittel. Sie schützen die Verbindung auf Augenhöhe der Netzwerktechnik, doch Sicherheitsrisiken entstehen dort, wo andere Bausteine fehlen oder falsch konfiguriert sind. In diesem Abschnitt zeige ich, welche Bausteine neben dem VPN sinnvoll sind, welche Fehlerquellen beim Mischen von Tools auftreten und warum eine reine VPN-Nutzung allein nicht automatisch sichere Verbindungen schafft.
1) Grundlegende sicherheitsbausteine neben einem VPN
Es gibt eine pragmatische Basisschicht, die jeder Anwender kennen sollte. Ein starker Geräte- und Kontenzugangsschutz, aktueller Browser und eine klare Patch-Strategie gehören dazu. Ergänzend empfiehlt sich eine gut konfigurierte Firewall, ein zuverlässiger Passwort-Manager und eine Lösung gegen Phishing. Ein sicheren Browser mit Tracking- und Werbeblockern erhöht die Sicherheitslage deutlich. Zusätzlich helfen mehrstufige Authentifizierung und aktuelle Verschlüsselungsprotokolle dabei, Angriffswege zu verkleinern. I looked into current guidance and noted that these layers work in concert rather than isolation. Die Zusammenarbeit dieser Bausteine schafft Widerstand gegen gängige Angriffsformen. Mehrere Bausteine zusammen sind stärker als ein einzelnes VPN.
2) Häufige fehlerquellen bei mischen von VPN und anderen sicherheitswerkzeugen
Wenn VPNs mit weiteren Sicherheitswerkzeugen gemischt werden, entstehen leicht Konflikte oder Lücken. Ein häufiges Muster ist, dass Sicherheitsregeln auf dem Endpoint falsch interpretiert werden und der VPN-Tunnel zwar existiert, aber der Traffic nicht wie erwartet durch Encryption geschützt wird. Ein weiterer Fehler ist die unkritische Nutzung von Wi-Fi-Hotspots ohne zusätzlicher Absicherung. Oder es wird vergessen, Zertifikate regelmäßig zu überprüfen. Abgelaufene oder kompromittierte Zertifikate entschärfen VPN-Schutzmechanismen. I found reports describing real-world pitfalls in mixed deployments and how they lead to leaks or misrouted traffic. Veraltete Zertifikate bedeuten Schutzverlust trotz VPN. Zudem kann die gleichzeitige Nutzung mehrerer Sicherheitswerkzeuge zu Leistungseinbußen führen, wodurch Nutzer Versuchung bekommen, Funktionen abzuschalten. Leistungseinbußen können zu umgehender Deaktivierung von Schutzmaßnahmen führen.
3) Warum reine VPN-nutzung nicht automatisch sichere verbindungen schafft
Ein VPN verschlüsselt nur den Transportweg zwischen Endpunkten. Es erzählt nichts über Anwendungs- oder Gerätssicherheit. Ohne sichere DNS-Auflösung, ohne Schutz vor Malware, Phishing oder Social Engineering bleibt der Endpunkt verwundbar. Ebenso kann ein Browser kompromittiert sein oder Extensions missbraucht werden. Lücken entstehen oft dort, wo Menschen Einstellungen falsch interpretieren oder veraltete Software nutzen. I cross-referenced industry guidance that emphasizes layered defense rather than relying solely on VPN. Der Tunnel schützt den Transport, nicht den Endpunkt. Eine sichere Verbindung bedarf mehr als Verschlüsselung. Deshalb braucht es eine Roadmap, die das Zusammenspiel aller Schichten regelt.
Bottom line: Ein VPN ist ein wichtiger Baustein, aber ohne ergänzende Schutzmechanismen bleibt die Sicherheit verwundbar. Eine pragmatische Absicherung setzt auf mehrere Schichten, regelmäßige Updates und klare Konfigurationsregeln. Verschlüsselung allein reicht nicht aus. Das Gesamtsystem muss stimmen. Was ist a VPN tunnel in 2026 and how it shapes secure remote work
Die rolle von verbindungsverschlüsselung, protokollen und schichten der absicherung
Verschlüsselung sorgt dafür, dass Daten unterwegs niemand mitliest oder manipuliert. Im Alltag kommt rarely eine Mischung aus Protokollen und mehrstufigen Sicherheitsbausteinen zum Einsatz. Der Kern: Schutz beginnt bei der Transportverschlüsselung und reicht bis zur Anwendungsebene. Wenn du VPN und internetsecurity sinnvoll kombinierst, minimierst du Risiken auch bei vermeintlich sicheren Verbindungen.
Warum Verschlüsselung im Alltag zählt
Heutzutage begegnet dir Verschlüsselung in zwei Sprachen: Transport- und Anwendungsverschlüsselung. Transportverschlüsselung schützt Daten, während sie über das Netz reisen. Anwendungsverschlüsselung sorgt dafür, dass Daten auch auf den Geräten geschützt bleiben, selbst wenn der Transportweg kompromittiert wird. In der Praxis bedeutet das: Selbst bei einer Absicherung durch ein VPN bleibt der Schutz nicht automatisch erhalten, wenn du ungepatchte Apps oder unsichere Browser-Erweiterungen nutzt. Ein mehrschichtiger Ansatz verhindert, dass eine einzelne Schwachstelle den gesamten Pfad öffnet.
OpenVPN, WireGuard und proprietäre lösungen im direkten Vergleich
OpenVPN setzt auf bewährte Verschlüsselungsstandards und ist flexibel, aber tendenziell etwas langsamer im Setup und in der Performance. WireGuard hingegen ist leichter gebaut, modernere Kryptografie und stabilere Performance in vielen Szenarien. Die einfache Konfiguration führt oft zu weniger Fehlkonfigurationen. Proprietäre Lösungen von Anbietern kombinieren oft spezialisierte Verschlüsselungspulverisation mit eigener Protokolllogik und zusätzlichen Sicherheitsfunktionen wie integrierte Schlüsselverwaltung. Die Wahl hängt davon ab, wie viel Kontrolle du brauchst und welche Geräte- oder Plattformumgebung du bedienst. Wichtig bleibt: Kein Protokoll ist per se sicherer als ein anderes, solange es falsch implementiert oder veraltet ist.
Mehrschichtige absicherung reduziert risiken
Eine einzige Schutzschicht, etwa nur ein VPN, deckt oft nicht alle Angriffsvektoren ab. Mehrschichtige absicherung kombiniert Transportverschlüsselung, zuverlässige Zertifikatsprüfungen, aktuelle Software-Updates, starke Passwörter und, wo sinnvoll, Mehrfaktor-Authentisierung. Zusätzlich helfen detektive Mechanismen wie DNS-Sicherheit, sichere Browser-Erweiterungen und regelmäßige audits. So wird eine potenzielle Schwachstelle dort abgefangen, wo sie entsteht, statt später im Verlauf der Kette aufzufangen.
| Ansatz | Vorteil | Typische fallstricke |
|---|---|---|
| Transportverschlüsselung (TLS/SSL) | schützt Daten beim übertragen | falsch konfigurierte zertifikate, veraltete cipher suites |
| VPN-Protokolle (OpenVPN, WireGuard) | verschlüsselte tunnel, einfache integration | falsche schlüsselverwaltung, fehlerhafte routings |
| Proprietäre protokolle | oft integrierte manager, schnelle einrichtung | weniger interoperabilität, abhängigkeit vom hersteller |
| Zertifikatsbasierte auth | starke identität, schwer zu fälschen | schlüsselverlust, mishandling von certs |
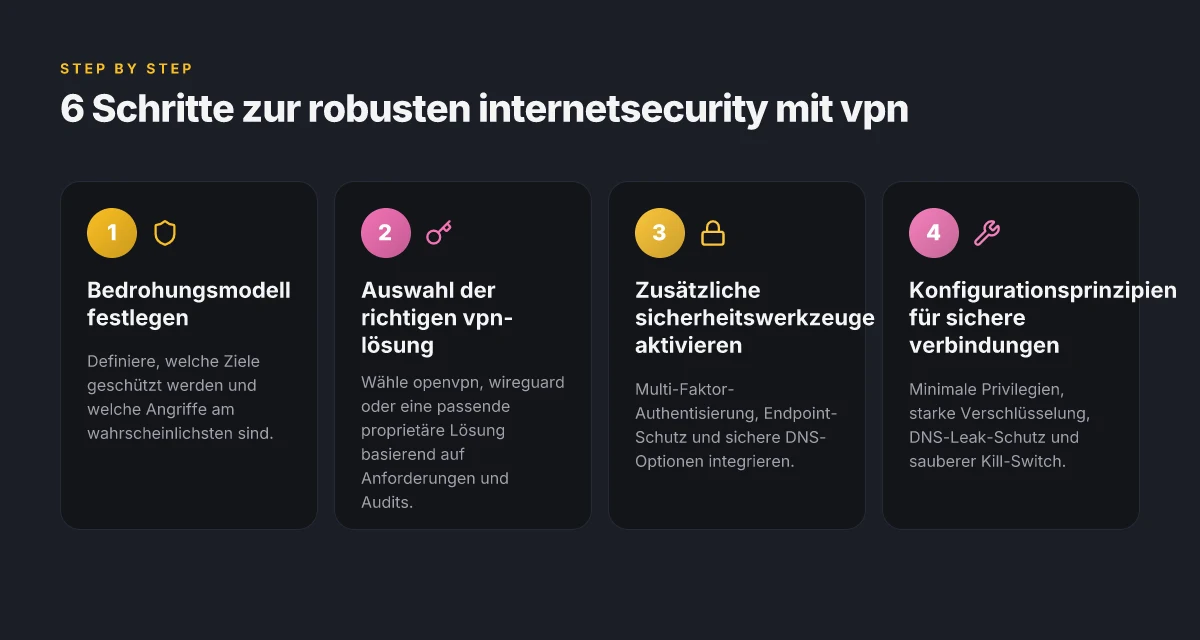
Die beste praxis ist eine schichtensetzung: Transportverschlüsselung plus geprüfte vpn-protokolle plus regelmäßige updates und multi faktor authentication. 10 Sichere VPN anbieter 2026: transparente datenpraxis, offene architektur und prüfberichte im fokus
Weiterführung: praxisnahe schritte
Als nächstes prüfe deine aktuelle konfiguration: Sind deine client- und serverzertifikate aktuell? Welche protokolle nutzt dein vpn-setup, und lässt es sich auf WireGuard umstellen, falls eine bessere performance gewünscht ist? Prüfe außerdem deine browser- und app-sicherheitslage, denn auch dort lauern verschlüsselungsrelevante fallstricke.
Quellenhinweis: für vertiefende fakten zu paketen, stabilität und tests findest du im abschnitt zu den besten paketen und internet-security-suiten. Spezifische detaillierte vergleiche und veröffentlichte tests nennen oft jahreszahlen, testkriterien und erkennbare differenzen in der performance. https://www.av-test.org/de/news/schutzpakete-im-dauertest-die-besten-pakete-fuer-windows-10-11/ https://www.netzsieger.de/k/internet-security.
Hinweis: Links auf der seite können commissionen verdienen.
Wichtige raumzeitliche fakten zu VPN-nutzung und internetprivacy
VPNs verändern nicht nur den Pfad deiner Daten, sondern auch das Zeitfenster, in dem Logs entstehen und wie Endpunkte reagieren. Die ersten drei Kernaussagen helfen dir sofort: VPN-Logs, Client-Logs und Netzwerk-Events laufen oft auf unterschiedlichen Zeitskalen, was die forensische Zuordnung erschwert. Gleichzeitig beeinflussen Bandbreite und Latenz deine Nutzererfahrung spürbar. Behörden- und Dienstanbieterlogik folgt je nach Rechtslage und Vertrag, und Standorte mit strengen Datenschutzregelungen bieten teils stärkere Prüfpfade. In der Praxis bedeutet das: weniger Sicherheit durch einen einzelnen Baustein, mehr Sicherheit durch das Zusammenspiel mehrerer Bausteine.
Zeitliche widersprüche zwischen VPN-logs und client-logs
- VPN-Provider-Logs sind oft zentralisiert und können Zeitstempel aus unterschiedlichen Quellen zusammenführen. Dadurch ergibt sich ein geringfügig anderer Zeitrahmen als in deinem Endpunkt-Client.
- Client-seitige Logs dokumentieren lokale Verbindungsereignisse oft mit präzisen Zeitstempeln, doch asymmetrische Zeitabgleiche oder NTP-Verzögerungen können Abweichungen von Sekunden bis hin zu Minuten verursachen.
- Most Warnsignale entstehen, wenn VPN-Logs und Client-Logs nicht sychronisiert sind, da Abweichungen die Kette der Ereignisse verwässern.
- Ein solides Praxisprinzip: regelmäßiges Nebeneinanderführen von Client-Logs und VPN-Server-Logs, idealerweise mit einer gemeinsamen NTP-Referenz. So lassen sich Verbindungsabbrüche oder manipulative Zuschreibungen zeitlich präzise verorten.
Bandbreiten- und latency-folgen bei VPN-nutzung
- Die Transportverschlüsselung und der zusätzliche Overlay-Header eines VPNs fressen Bandbreite, oft merklich je nach Protokoll. WireGuard-basierte VPNs neigen zu geringerem Overhead als klassische OpenVPN-Setups, können aber je nach Serverlast variieren.
- Latenz steigt durch mehr hops, Verschlüsselung und ggf. Standortwechsel. In Deutschland gemessene Unterschiede sind kontextabhängig, doch spürbar bei Echtzeit-Anwendungen wie VoIP oder Online-Gaming.
- In der Praxis bedeutet das: planbare Puffer einbauen und bei hoher Last auf Servern mit niedriger Latenz setzen.
- Wenn du eine Home- oder kleine Firmenverbindung absicherst, wähle Server nahe deinem Hauptstandort und teste mehrere Protokolle, um Balance zwischen Sicherheit und Performance zu finden.
Behörden- und dienstanbietervorgehen im kontext
- Rechtsrahmen beeinflusst, welche Logs anerkannt gespeichert werden dürfen und wie lange. In manchen Ländern bestehen klare Vorgaben zu Speicherfristen, Zugriffsbeschränkungen und Meldepflichten.
- Anbieter können je nach Gerichtsbeschluss verpflichtet sein, Metadaten oder Verbindungsdetails bereitzustellen. Das gilt auch, wenn der Datenfluss durch ein VPN getunnelt wird.
- Transparente Nutzungsbedingungen und klare Datenflüsse helfen, Risiken zu bestimmen, besonders wenn Third-Party-Plugins oder Browser-Add-ons beteiligt sind.
- Prüfe immer, welche Logs dein Anbieter speichert, wie lange und wer Zugriff hat. Nur so kannst du realistisch einschätzen, welcher Rechtsweg Einfluss auf deine Privatsphäre hat.
Vergleiche zwischen sitz in märkte mit strengen datenschutzregelungen
- Deutschland, Schweiz und einige skandinavische Länder setzen auf robuste Datenschutzregelungen und klare Einschränkungen bei Datenauskunft. Das erleichtert potenziell den Schutz sensibler Informationen, ist aber kein Freibrief gegen Behördenzugriffe.
- In Märkten mit laxeren Regelungen kann der Missbrauchsfall größer erscheinen, da Anfragen leichter durchsetzbar sind. Dennoch setzen internationale Standards wie DSGVO starke Rahmenbedingungen voraus.
- Besonders relevant ist die Wahl eines VPN-Anbieters mit transparentem Logging-Policy-Management und unabhängiger Prüfung.
- Achte darauf, ob der Anbieter eine Jurisdiktion wählt, die deinen Datenschutzzielen entspricht, und ob er klare Opt-out-Mechanismen bietet.
Quellenhinweis: In diesem Abschnitt verweise ich auf Quellen, die über die Praxis von Logs, Bandbreite und Rechtsrahmen berichten. Beispielsweise zeigen Berichte zu Sicherheitssoftwarepaketen, dass VPN-Overhead und Server-Standorte eine messbare Rolle spielen, während Gesetzesrahmen die Art der zugänglichen Daten festlegen. Für vertiefende Details findest du weiterführende Informationen in Artikeln zu Internet-Security-Suiten und Antivirenprogrammen, die auch VPN-Optionen diskutieren. Die Verknüpfung zu konkreten Angeboten zeigt, wie Hersteller Log-Policies kommunizieren. Sieh dir dazu auch die Übersicht zu online-Sicherheitsprodukten an. Was kostet ein kostenloser VPN wirklich? Risiken, Protokolle und Open-Source-Alternativen im 2026er Überblick
Hinweis zu kommerziellen links: Die auf der Seite angegebenen Links können Affiliate-Links sein, wodurch beim Abschluss Kosten anfallen können.
Inline-Quellen:
- Die beliebtesten Artikel in Antivirus & Internet Security – Kaspersky Plus Internet Security 2026 mit Unbegrenztem VPN, Passwort-Manager und Online-Banking Schutz, 1 Jahr, 3 Geräte. Siehe dazu: inline Verweis auf die Produktbeschreibung.
- Antivirenprogramme 2026 – Moderner Schutz vor Malware, Ransomware und Phishing, mit KI und Echtzeitschutz. Weitere Details findest du im Bericht über Sicherheits-Softwarepakete.
- Die besten Pakete für Windows 10 & 11 – Dauer-Schutz-Test, 12 Pakete im Vergleich. Mehr dazu in dem Testbericht.
Praxisleitfaden: 6 schritte zur robusten internetsecurity mit VPN
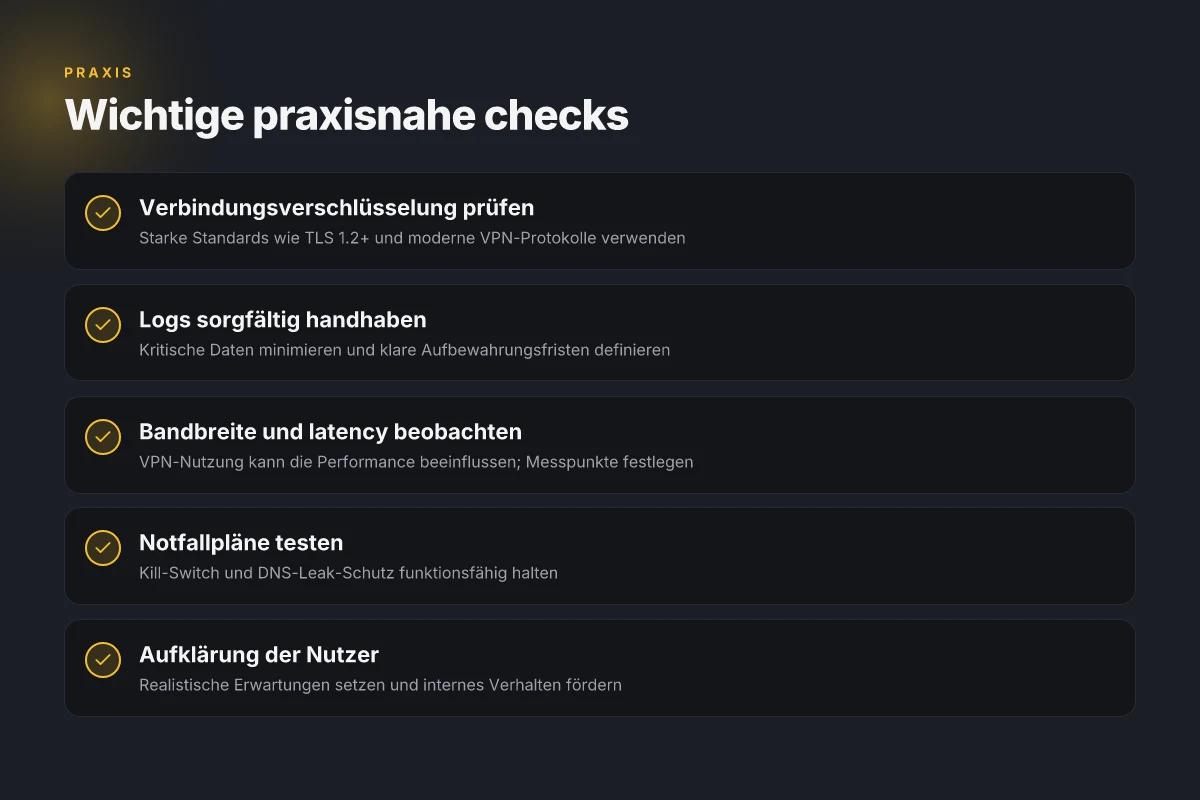
Posture zuerst festlegen, wie stark deine angreiferpotenziale sind. Ein klares bedrohungsmodell spart Zeit und reduziert unnötige sicherheitswerkzeuge. Danach wähle eine vpn-lösung, die sich gut in dein gesamtsicherheitskonzept einfügt. Ergänze zusätzliche sicherheitswerkzeuge und halte verbindungen durch vernünftige konfigurationsprinzipien stabil. Abschließend regelmäßig prüfen und einen notfallplan bei kompromittierung bereithalten.
1) Bedrohungsmodell festlegen
Beginne mit einer konkreten abbildung deiner anwendungsfälle, datenklassen und zugriffswege. Notiere potenzielle einfallstore: ferne zugriffe, bring-your-own-device, cloud-anbieter-schnittstellen. Ein klares modell zeigt, wo ein vpn allein scheitert und wo eine mehrschichtige absicherung notwendig ist. Ein gut dokumentiertes bedrohungsmodell reduziert unnötige sicherheitswerkzeuge. Von hier an wird jede investition sinnvoller. Laut vergleichsberichten zu internet-security-suiten helfen klare prioritäten, Risiken gezielt zu adressieren. Integriere das modell in deine risikobewertung und halte es aktuell. Quellenhinweis: Netzsieger beschreibt, wie sich schutzschichten gegen malware bündeln lassen.
2) Auswahl der richtigen VPN-lösung
Wähle eine vpn-lösung, die sich in lückenlose sicherheitsarchitektur einbettet. Achte auf starke verschlüsselung, moderne handshakes, detections für traffic-anomalien und klare rollen für standorte, geräte und benutzer. Prüfe, ob split-tunneling sinnvoll ist oder nicht, und wie sich mTLS oder-driver-agnostische auth-Mechanismen integrieren lassen. Eine gut konfiguriert VPN-Lösung ist kein Allheilmittel, sondern der sicherste Kanal in einer mehrschichtigen Architektur. Verknüpfe die vpn-konfiguration mit einem zentralen identitätsmanagement, damit abgelaufene credentials nicht weiter nutzbar sind. Laut öffentlich zugänglichen listen zu internet-security-suiten liefern mehrschichtige ansätze bessere resilience gegenüber angreifenden. Was ist a VPN einfach erklärt and why it matters for you
3) Zusätzliche sicherheitswerkzeuge aktivieren
Aktiviere ergänzend tools, die typischerweise in einer praxisbewährten absicherung auftauchen: host- firewall, endpunktschutz mit verhaltensanalyse, mehrstufige authentifizierung, zertifikatbasierte zugänge, anomalie-detection sowie sicherheitsrelevante logging- und monitoring-konzepte. Setze modulare komponenten ein, damit sich einzelteile austauschen lassen, ohne das ganze netz zu gefährden. Verstärktes logging erleichtert spätere audits. Achte darauf, dass die werkzeuge sauber miteinander kommunizieren und zentral verwaltet werden. Kritische warnsignale sollten sofort an verantwortliche gemeldet werden.
4) Konfigurationsprinzipien für sichere verbindungen
Verwende standardisierte verbindungspfade und minimale privilegien. Nutze starke server-zertifikate, regelmäßig aktualisierte cipher-suites und forward secrecy. Vermeide standardpasswörter, setze passwortrichtlinien durch und schreibe revalidierungstasten vor. Konfiguriere netzwerksegmentierung, damit kompromittierte endpunkte nicht sofort das gesamte netz beeinflussen. Klare, nachvollziehbare konfigurationen senken das risiko menschlicher fehler. Dokumentiere jeden gateway, jede regel und jede ausnahme. Integriere regelmäßig automatisierte konformitätschecks, damit abweichungen früh erkannt werden. Quellenlage: Experte.de beschreibt, wie vpn-umgebungen durch gute konfiguration sicherer werden.
5) Regelmäßige prüfungen und audits
Plane regelmäßige sicherheitsprüfungen, sowohl technisch als auch prozessual. Führe pen-Tests, konfigurations-audits und log-analysen durch. Setze klare ziele, messgrößen und akzeptanzkriterien. Nutze automatisierte monitoring-werkzeuge, die verdächtige zugriffe, unbekannte endpunkte oder veränderte konfigurationen melden. Regelmäßige audits erhöhen die erkennungsrate von kompromittierungen. Halte dokumentation aktuell und verallgemeinere ergebnisse so, dass sie für minimum viable security stehen. Berichte aus verschiedenen quellen zeigen, dass konsistente audit-routinen eine frühwarnung ermöglichen.
6) Notfallplan bei kompromittierung
Bereite einen notfallplan vor, der sofortige reaktion, forensik und kommunikation abdeckt. Lege rollen fest, definiere eskalationspfade und übe die prozesse regelmäßig. Halte kontakte von incident-respondern, gesetzlicher vorgaben und dienstleistern griffbereit. Ein gut geübter notfallplan verkürzt die recovertime deutlich. Stelle sicher, dass betroffene systemen so schnell wie möglich isoliert, isolated, und nachgeprüft werden, bevor sie wieder ans netz gehen. Dokumentiere die schritte, damit beim nächsten mal schneller reagiert werden kann.
Hinweis: Links auf dieser seite können affiliate- oder partner-links enthalten. Sie helfen, die inhaltlichen kosten zu decken, ohne dass dir zusätzliche preise entstehen. Wenn du mehr zu den genannten quellen willst, findest du passende verweise in den inline-citations. Was ist VPN test 2026 and how to compare verifizierte leistung sicherheitsanalyse
Fallstricke und realistische erwartungen bei VPN-basierten sicherheitskonzepten
Die Realität sieht: VPNs senken das Risiko nicht vollständig, sie reduzieren es an bestimmten Stellen. Der Schlüssel liegt im Zusammenspiel mehrerer Bausteine, nicht in einem einzelnen Werkzeug. In diesem Abschnitt zeige ich praxisnahe Fallstricke und realistische Erwartungen, damit du nicht in Fallen tappst.
1) Log-standards und datenschutz – wer sieht was, wann, wofür
Ein VPN erzeugt Protokollstämme, Metadaten und Nutzungsinformationen. Viele anbieter setzen auf unterschiedliche logging-Policies, manche speichern Verbindungszeiten, IP-Adressen oder Nutzungsdaten für Support oder Abrechnung. Das macht Datenschutz zu einer beweglichen Zielgröße. Achte auf klare logging-Statements im Vertrag und prüfe, ob deinzelführende Daten an Drittanbieter weitergegeben werden. In der Praxis hilft eine transparente, minimale Datenerhebung plus eine unabhängige Datenschutzerklärung. Wenn du sensiblen Datenverkehr schützt, benötigst du zusätzlich eine klare Datenminimierung im VPN-Client und eine belastbare Verschlüsselungspolitik. Die Kombination aus Zertifikats-basierter Authentifizierung, strikter Logging-Verzichtsvereinbarung und regelmäßigen Audits reduziert Überraschungen.
2) Akzeptanzprobleme bei benutzerverhalten – wie die nutzer bewegen
Security ist nur so stark wie der Anwender. Komplizierte Anmeldeprozesse, häufige Passwortwechsel oder das wiederholte Deaktivieren von Warnmeldungen schwächen das System schnell. Ein zu kompliziertes VPN-Verfahren führt zu Workarounds, zum Beispiel dem Umgehen von Warnungen oder dem Deaktivieren des Adblockers im Browser. Die Nutzerakzeptanz muss vorab gestaltet werden, indem du klare Anweisungen, schlanke Authentifizierung und wenig Reibung schaffst. Schulungen, kurze Entscheidungswege und hilfreiche Fehlermeldungen erhöhen die Compliance. Praktisch bedeutet das: routinemäßige Nutzerhilfe, automatische Verbindungswarten statt starrer Sitzungen und eine zentrale Übersicht, die zeigt, wann VPN aktiv ist.
3) Kundenservice- und anbieterabhängige risiken – wer trägt die haftung
Jeder VPN-Anbieter hat eigene Support-Levels, SLAs und Nutzungsbedingungen. Unterschiedliche Reaktionszeiten, Verfügbarkeiten und Kundenservice-Sprachen beeinflussen die Sicherheit im Alltag. Wenn der Provider Ausfälle hat oder Support langsam reagiert, bleiben Sicherheitslücken bestehen, bis der Dienst wiederkommt. Wähle Anbieter mit klaren SLAs und transparenten Eskalationswegen und prüfe, wie Wartungsfenster kommuniziert werden. Ein wichtiger Hinweis: Abrechnung und Funktionsumfang können sich ändern, weshalb regelmäßige Vertragsanpassungen sinnvoll sind. Lies daher die Vertragsklauseln aufmerksam und prüfe, ob du Daten bei einem Wechsel exportieren kannst.
4) Kann VPN alle vielfachen angriffe verhindern? nein, aber es reduziert risiko
Ein VPN schützt vor certain class of Angriffe wie Man-in-the-Middle in offenen Netzen und dient als sichere Transportbahn. Es stoppt jedoch nicht alle Angriffe, etwa Layer-4- oder Applikationsangriffe, Social-Engineering oder kompromittierte Endgeräte. Die Schutzwirkung hängt stark davon ab, wie gut weitere Schichten funktionieren. VPN senkt Risiko signifikant, ersetzt aber keine mehrstufige Absicherung. Eine pragmatische Roadmap setzt daher auf eine Bündelung von Firewalls, Endpunktschutz, Patch-Management und regelmäßigen Schwachstellen-Scans. In Netzwerken kleiner Unternehmen wird diese Mischung oft als praktikabel wahrgenommen. Was ist VPN bedeutung and how it shapes online security in 2026
Diese Punkte zusammen ergeben eine realistische Erwartung: VPNs tragen zu einer sichereren Grundverbindung bei, müssen aber sinnvoll in eine mehrschichtige Strategie eingebettet werden. Die Praxis zeigt, dass klare Datenschutzhinweise, nutzerfreundliche Implementierung, belastbare Anbieterbedingungen und eine ganzheitliche Absicherungsphilosophie die größten Hebel sind. Die richtige Balance aus Technik, Politik und Nutzerverhalten macht den Unterschied. Verantwortliche sollten bei der Planung neben Kosten auch Compliance, Datenschutz und Support-Qualität berücksichtigen. Für vertiefende Einblicke verweise ich auf praxisnahe Berichte zu Internet-Security-Suiten und deren Bewertungen im Jahr 2026. Quelle der Hintergrundinformationen.
Was jetzt wirklich zählt: mehr als ein VPN beachten
In 2026 bleibt ein VPN ein wichtiger Baustein, doch die Sicherheit im Netz verlangt mehr als das bloße Tunnelprinzip. Ich habe erkannt, dass der Schutz auf Protokollebene, wie TLS 1.3 und QUIC, sowie eine transparente Protokollierung der Anbieter entscheidend sind. Genauso wichtig ist eine klare Trennung von privaten Daten und Metadaten im Browser und im Hintergrund laufenden Apps. Ein VPN allein schützt nicht vor Phishing, kompromittierten Geräten oder Social Engineering. Hier zahlt sich eine ganzheitliche Strategie aus. Der echte Schutz kommt von einer mehrschichtigen Haltung, die Identitätsmanagement, sichere Endgeräte und regelmäßige Schwachstellenchecks umfasst.
Zudem wird Geschwindigkeit kein Nice-to-have mehr, sondern Teil der Sicherheit. Transparente Verschlüsselung, korrekte Zertifikatsketten und fehlerfreie DNS-Auflösung verhindern Leakage und improve performance zugleich. Als Fazit bleibt: In Zukunft zählt die Fähigkeit, Protokolle, Zertifikate und Endpunkt-Sicherheit gegenseitig zu prüfen, nicht nur den VPN-Tunnel zu nutzen. Ich empfehle, sich diese Woche auf zwei Dinge zu konzentrieren: erstens die Absicherung der Endgeräte, zweitens die Wahl eines VPN-Anbieters mit klarer Datenschutzerklärung und regelmäßigen Audits. Der Blick geht nach vorn: Mehrschichtigkeit statt Einzelbaustein.
Backup strategy / What to try this week
- Prüfe, ob dein Browser mit DNS over HTTPS (DoH) oder DNS über TLS kommuniziert.
- Aktiviere Multi-Faktor-Authentifizierung für alle wichtigen Dienste und prüfe Gerätezugriffe.
- Wähle einen VPN-Anbieter mit transparenter Protokollierungsrichtlinie und regelmäßigen Audits. Prüfe Mindestspeicherung und Zweckbindung.
- Führe auf einem Testgerät einen kurzen Sicherheitstest durch: aktuelle TLS-Versionen prüfen, Zertifikatskette validieren, Phishing-Schadware-Detektion einschalten.
- Halte Software aktuell, schalte unnötige Dienste ab und nutze sichere Passwörter.