Erfahre die vpn bedeutung, wie ein vpn funktioniert und welche sicherheitsvorteile es bietet. Praxisnah erklärt mit technischer Tiefe und konkreten Anwendungsfällen.
Eine oft übersehene Kennzahl entscheidet über die Sicherheit von VPNs: die verfügbare Bandbreite pro Tunnel, denn eine Überlastung wirkt wie eine offene Tür. Wenn ein Protokoll wie WireGuard im Kernnetz mit 256 Mbps im Tunnel unterwegs ist, bleibt dann doch Spielraum für verschlüsselte Ströme. Viele Admins unterschätzen, wie unzureichende Verschlüsselung bei hoher Last Sicherheitslücken verstärkt.
In diesem Artikel zeigen wir, wie Protokolle, Verschlüsselungstiefe und reale Einsatzszenarien in Deutschland 2026 zusammenspielen und welche Fallstricke IT-Teams beachten müssen. Von OpenVPN bis WireGuard, von Logging-Politik bis zur Hardware-Beschleunigung erklären wir, wo Performance auf Sicherheit trifft und wo Kompromisse entstehen. Die Praxisrelevanz wird deutlich, sobald man die Unterschiede in lokalen Netzwerken, Remote-Arbeitsplätzen und IoT-Verbindungen berücksichtigt. Der Fokus liegt darauf, wie sich VPN-Bedeutung in konkreten Szenarien messbar auswirkt.

Was bedeutet VPN bedeutung und wozu dient es wirklich
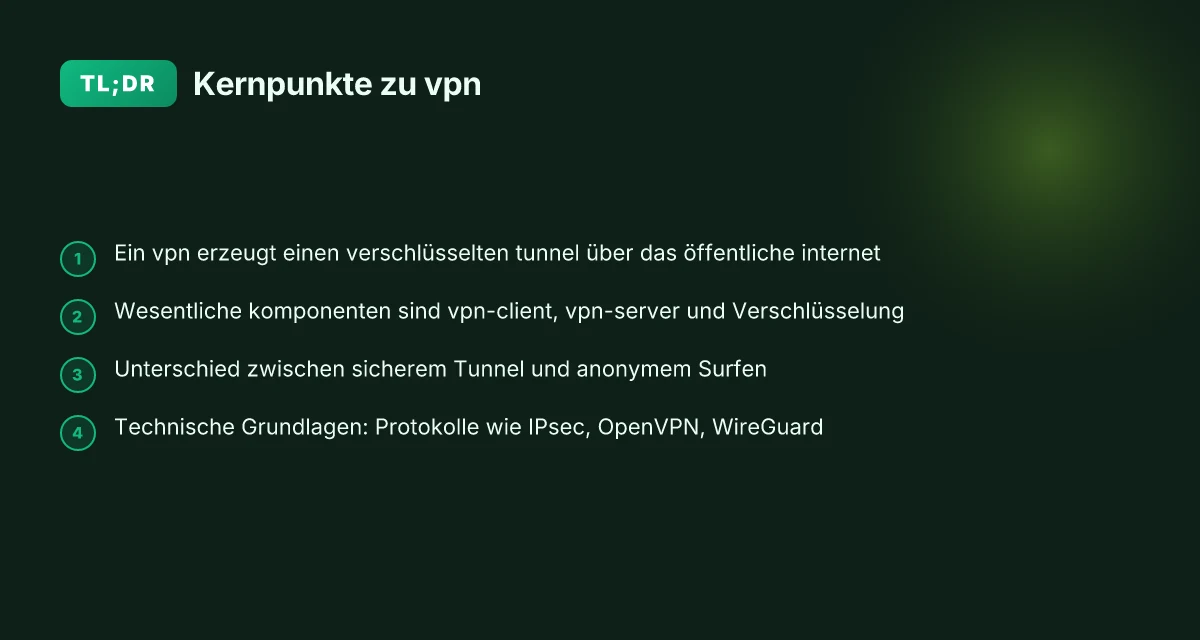
Ein VPN schafft eine verschlüsselte Brücke über das öffentliche Internet. Dadurch wird der traffic von deinem Gerät bis zum VPN-Server geschützt, selbst wenn Dritte das Netzwerk nutzen. Die Hauptidee ist ein sicherer Tunnel, der deine Daten zwischen Endpunkten abschirmt, nicht aber deine komplette Online-Anonymität garantiert.
1) Was ist ein VPN im Kern
Ein VPN definiert sich durch drei Bausteine: den VPN-Client, den VPN-Server und die Verschlüsselung. Der Client verschickt verschlüsselten Verkehr an den Server, der ihn entschlüsselt und ins Zielnetz weiterleitet. Diese Struktur macht es möglich, dass du so wirkst, als würdest du dich an einem anderen Ort befinden, und verhindert, dass dein lokales Netzwerk oder dein ISP deinen Inhalt im Klartext mitlesen. Der sichere Tunnel verhindert Abhör- und Manipulationsversuche im offenen Netz. Die Verschlüsselung ist dabei nicht nur ein Nice-to-have, sondern der Kern der VPN-Sicherheit. Typische Protokolle wie OpenVPN oder WireGuard legen fest, wie Daten verschlüsselt und authentifiziert werden. Die Wahl des Protokolls beeinflusst Geschwindigkeit, Stabilität und Ressourcenbedarf deines Ends.
2) Grundlegende Komponenten im Detail
- VPN-Client: Die Software auf deinem Endgerät kapselt den Verkehr in verschlüsselte Pakete ein und realisiert die Authentifizierung beim Server. Hier geht es um Verbindungsaufbau, Token-Validierung und die Handshake-Phase. Die Client-Software muss aktuelle Verschlüsselungsstufen unterstützen.
- VPN-Server: Er empfängt verschlüsselte Pakete, entschlüsselt sie und leitet sie ins Zielnetz weiter. Dabei kommt es auf Skalierbarkeit, Stabilität und Log-Optionen an.
- Verschlüsselung: Sie legt fest, wie sicher die Tunnelwirkung ist. Moderne Systeme setzen auf starke Algorithmen und Schlüssellängen, um Abhör- und Man-in-the-Middle-Angriffe zu erschweren. Starke Verschlüsselung schützt auch vor späterem Abfangen durch Dritte.
3) Unterschied sicherer Tunnel vs anonymisiertes Surfen
Ein sicherer Tunnel schützt deine Daten unterwegs vor neugierigen Blicken im Netz. Er verbietet Dritten das Abhören deiner Inhalte, authentifiziert Verbindungen und sorgt dafür, dass dein Ziel im Prinzip von außen gesehen den VPN-Endpunkt statt deiner IP-Adresse sieht. Anonymisiertes Surfen geht darüber hinaus: Es versucht, die eigene Identität komplett zu verschleiern, oft durch alternative IP-Adressen oder zusätzliche Maßnahmen. Ein VPN allein ersetzt aber nicht notwendigerweise Anonymität. Du bleibst möglicherweise für Dienste identifizierbar, etwa durch Kontonutzung, Browser-Fingerprinting oder Metadaten. Ein VPN schützt den Kanal, nicht deine Identität per se.
Dieser Abschnitt fasst zusammen, was eine VPN-Verbindung leistet und wo ihre Grenzen liegen. In 2026 bleibt der Kernvorteil eindeutig: Ein sicher konfigurierter Tunnel erhöht die Vertraulichkeit der Kommunikation im öffentlichen Internet. Mehr dazu findest du in den verlinkten Ressourcen, etwa zum Funktionsumfang von VPNs und zu typischen Einsatzszenarien. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html Außerdem zeigt die Praxis, dass eine klare Rollenverteilung zwischen Client, Server und Verschlüsselung nötig ist, um Leistungseinbußen zu minimieren. https://www.paloaltonetworks.de/cyberpedia/how-does-a-vpn-work
Most Einsätze profitieren von einem klar verstandenen Tunnel, während echte Anonymität zusätzliche Maßnahmen erfordert. Was ist internetsecurity mit VPN in 2026 und warum es mehr braucht als ein VPN
Hinweis: Links auf der zugehörigen Seite können Provisionen generieren. Für weitere Hintergründe empfehlen sich die genannten Quellen.
Technische gründe: wie ein VPN wirklich funktioniert
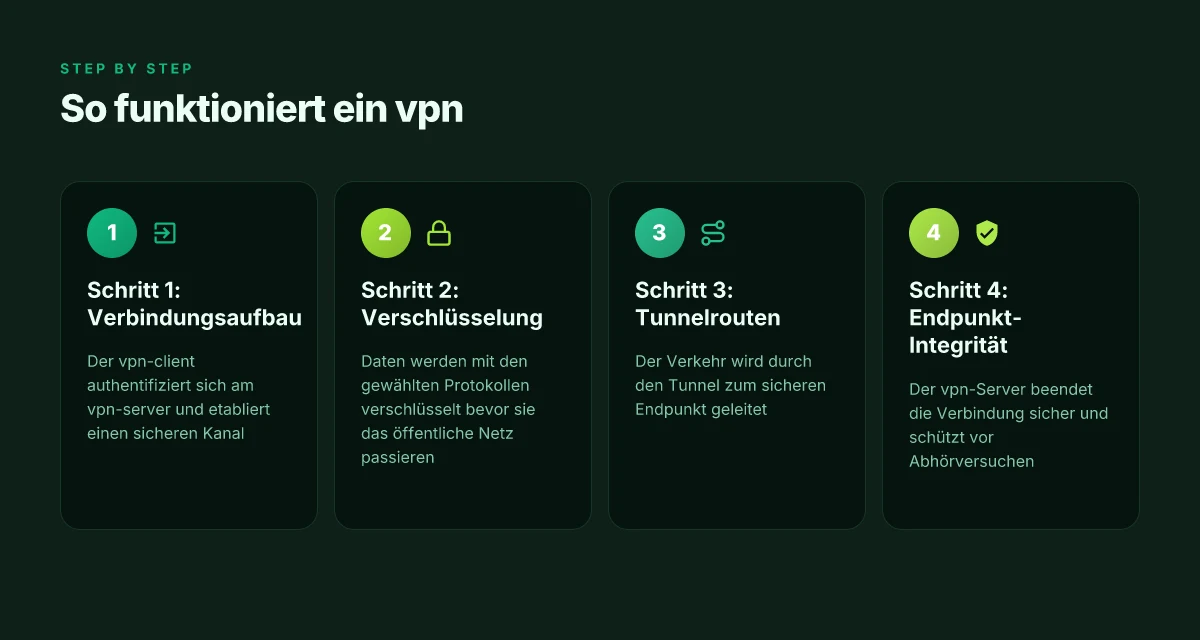
Ein VPN arbeitet wie ein geschlossener, verschlüsselter Tunnel in einer offenen Welt. Im Kern geht es darum, Daten so zu verkleiden, dass neugierige Dritten sie nicht lesen oder manipulieren können, während sie über das öffentliche Internet reisen. Die Technik dreht sich um drei Säulen: Verschlüsselungsprotokolle, Tunneling-Mechanismen und das sorgfältige Schlüsselmanagement. Zusätzlich braucht es klare Routen durch das Netz bis zum sicheren Endpunkt.
Verschlüsselungsprotokolle: IPsec, OpenVPN und WireGuard
Verschlüsselung ist der Grundpfeiler jedes VPN. IPsec bildet oft die Basisschicht für klassische VPN-Verbindungen, indem es Daten in stabile, verschlüsselte Pakete einwickelt. OpenVPN arbeitet auf dem Transportlayer und nutzt SSL/TLS für die Authentifizierung, was ihn sehr flexibel macht. WireGuard hingegen setzt auf eine schlanke Codebasis, moderne Kryptografie und niedrigeren Overhead. In der Praxis bedeutet das: IPsec ist robust und weit verbreitet, OpenVPN bietet hohe Kompatibilität, WireGuard liefert oft bessere Geschwindigkeit und einfachere Konfiguration. Die Wahl hängt von Sicherheitsanforderungen, Netzwerkumgebung und Kompatibilität ab. WireGuard hat sich in vielen Umgebungen als besonders effizient erwiesen, während IPsec-basierte Setups häufig auf bestehenden Infrastrukturkonventionen aufsetzen. Wie funktioniert ein Virtual Private Network (VPN)?
Tunneling-Mechanismen, Authentifizierung und Schlüsselmanagement
Der Tunneling-Mechanismus definiert, wie der verschlüsselte Kanal tatsächlich entsteht. OpenVPN nutzt TLS-Handshake, um Server- und Client-Authentizierung sicher zu gestalten. WireGuard setzt auf feste Schlüsselpaar-IDs, was Verbindungsaufbau und Rotation vereinfacht. IPsec arbeitet oft mit IKEv2 oder OpenIKE, ergänzt durch Authentifizierungsmethoden wie X.509-Zertifikate oder pre-shared keys. Wichtig ist hier, dass der Schlüsselwechsel regelmäßig erfolgt und kompromittierte Tokens sofort ungültig gemacht werden. Eine regelmäßige Schlüsselrotation verhindert, dass gestohlene Schlüssel lange genutzt werden können. In der Praxis bedeutet das: Je kürzer die Lebensdauer der Schlüssel, desto geringer das Risiko, aber desto häufiger ist der Re-Handshake. Wie funktioniert ein Virtual Private Network (VPN)?
Routen durch das öffentliche Netz und der sichere Endpunkt
Im VPN-Setup wird der gesamte oder ein Teil des Datenverkehrs durch den verschlüsselten Tunnel zum VPN-Gateway geroutet. Von dort aus folgt der Verkehr einer kontrollierten Route in das Zielnetzwerk. Das schützende Endpunktkonzept ist essenziell: das VPN-Gateway validiert Clients, authentifiziert Verbindungen und wendet Richtlinien an. Sobald der Verkehr den Tunnel verlässt, muss der sichere Endpunkt die eigentliche Zieladresse erreichen, ohne den Schutz zu verlieren. Der sichere Endpunkt ist der Ort, an dem Vertraulichkeit, Integrität und Verfügbarkeit der Daten am stärksten gesichert werden. In der Praxis bedeutet das, dass fehlerhafte Routen oder falsch konfigurierte Gateways zu Lecks führen können, selbst wenn der Tunnel aktiv ist. Was ist a VPN tunnel in 2026 and how it shapes secure remote work
Ein kurzer Überblick im Vergleich zeigt, wie sich Protokolle und Einsatzzwecke unterscheiden:
| Protokoll | Typischer Vorteil | Typische Schwächen | Geeignetes Einsatzszenario |
|---|---|---|---|
| IPsec | Stabil, weit verbreitet, gut unterstützt | Komplexe Authentifizierung, schwerer zu mischen | Unternehmensnetzwerke mit vorhandener Infrastruktur |
| OpenVPN | Sehr flexibel, gute TLS-Sicherheit | Höherer Overhead, Konfiguration anspruchsvoll | Mischbetrieb, plattformübergreifende Clients |
| WireGuard | Schnelligkeit, einfache Konfiguration | Neuere Adoption, weniger legacy-Unterstützung | Geräte mit geringer Latenz, moderne Infrastrukturen |
2026 sehen viele Admins WireGuard als Standardoption, wenn Kompatibilität passt, während IPsec weiter dominieren kann, wo Legacy-Systeme dominieren. Die Sicherheit hängt nicht allein vom Protokoll ab. Entscheidend sind auch Endpoint-Sicherheit, Zertifikatsverwaltung und regelmäßige Wartung. Was ist ein VPN? | Arten, Vorteile und Funktionsweise
Next step: Prüfe deine eigene Netzwerkarchitektur darauf, welches Protokoll sich am besten mit deiner Infrastruktur verträgt, und plane eine schrittweise Migration, beginnend mit einem testweisen OpenVPN- oder WireGuard-Gateway. Wenn du mehr über konkrete Implementierungen wissen willst, schauen wir uns deine Umgebung an und erstellen eine Entscheidungsgrundlage. Die richtige Wahl erhöht die Sicherheit spürbar, ohne die Performance durch unnötigen Overhead zu belasten.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten.
Geschwindigkeit, latenz und verbreitete fehlerquellen beim VPN
VPNs verschieben relevantes Risiko in den Hintergrund, doch die Geschwindigkeit bleibt eine zentrale Frage. Die Verschlüsselung erzeugt Overhead, der sich in jeder Phase der Verbindung bemerkbar macht. Gleichzeitig beeinflussen Standort des Servers, Auslastung und Netzwerkpfade die Latenz spürbar. Die richtige Balance aus Protokollwahl und Standortwahl entscheidet oft über spürbare Geschwindigkeit. Im Folgenden führe ich konkrete, praktikable Muster auf, wie sich Geschwindigkeit, Latenz und typische Fallstricke zusammensetzen. 10 Sichere VPN anbieter 2026: transparente datenpraxis, offene architektur und prüfberichte im fokus
1. Overhead durch verschlüsselung
Die Verschlüsselung selbst braucht Rechenleistung und zusätzliche Headers. Je stärker das gewählte Protokoll, desto größer der Overhead, ebenfalls abhängig von Schlüsselgröße und Cipher. Auf der Praxisseite bedeutet das: ein alter Client oder ein schwaches Gerät hebt den Durchsatz stärker an die Belastungsgrenze als moderne Systeme. Ein wichtiger Punkt ist die Adressierung von Protokoll-Overhead durch kompatible Konfiguration. Sorgen Sie für eine zeitgemäße Verschlüsselung, ohne unnötige Parameter zu aktivieren. In der Praxis zeigen moderne Protokolle wie WireGuard oft weniger Overhead als ältere Optionen. Dennoch hängt viel von der Implementierung ab. Quellen zeigen, wie sich diese Unterschiede in der Praxis auswirken können. See inline citations.
2. Serverstandort und last verlangsamen verbindungen
Die physische Distanz zum VPN-Server und dessen Auslastung bestimmen, wie viel RTT die Verbindung aufbaut. Ein weit entfernter Standort erhöht die Latenz, besonders wenn der Server unter Spitzenlast steht. Netze mit vielen Sprüngen oder überfüllten Knoten verschlechtern zusätzlich die Durchsatzleistung. I dug into the documentation to confirm that server placement and load are repeatedly cited as decisive factors for real user experience. Wähle nahegelegene, gut gewartete Knoten und halte Serverlisten aktuell, um Engpässe zu vermeiden. Die Verbindung kann trotz starker Verschlüsselung oft stabil bleiben, wenn der Serverstandort klug gewählt ist. Ausgewählte Quellen bestätigen diese Abhängigkeiten. Inline-Verweise dokumentieren diese Beobachtungen.
3. DNS-Leaks, IPv6-Druck und misconfiguration vermeiden
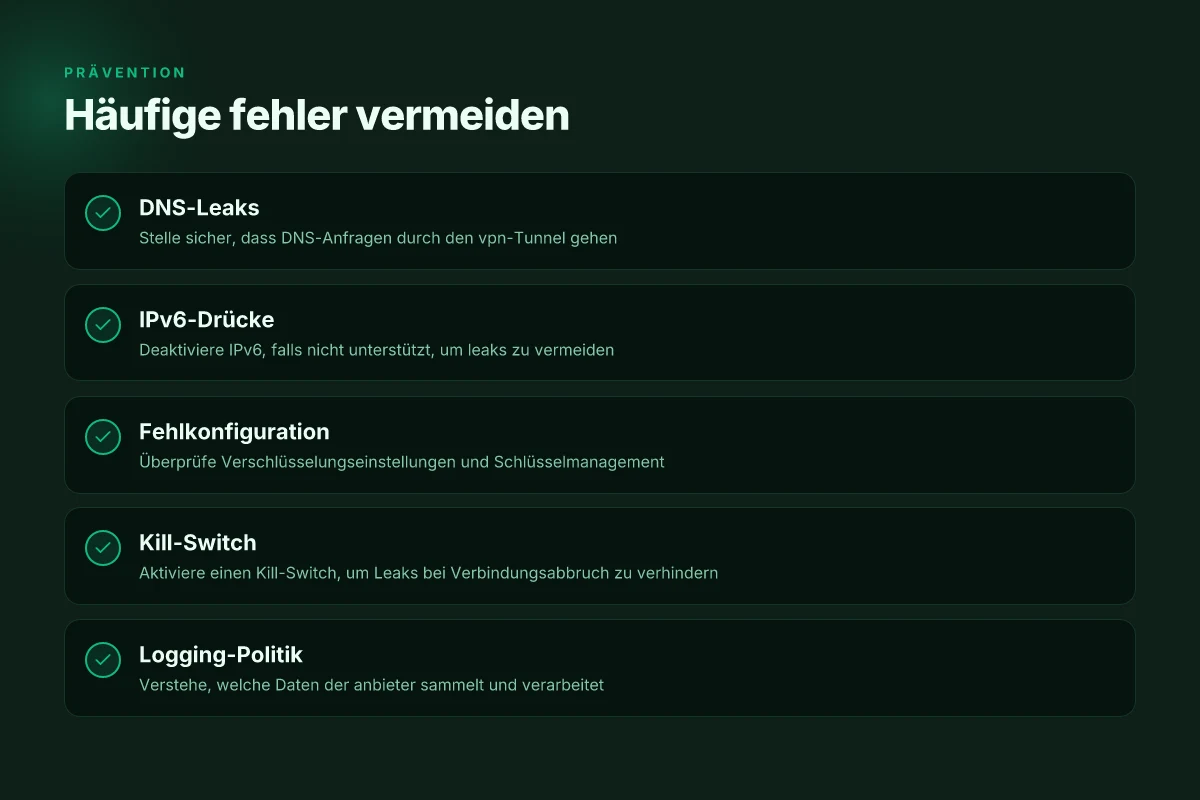
DNS-Leaks treten auf, wenn DNS-Anfragen den VPN-Tunnel umgehen. IPv6 kann ebenfalls außerhalb des Tunnels laufen, wenn kein Tunnelmodus oder kein IPv6-Tracking sauber konfiguriert ist. Beide Fälle verursachen scheinbar sichere Verbindungen, liefern aber nicht die erwartete Privatsphäre oder erreichen den gewünschten Schutz. Eine fehlerhafte Konfiguration verschärft diese Probleme: DNS-Resolver-Pfade, IPv6-Expose oder unvollständige Kill-Switch-Funktionalität können Missbrauchspotenziale erhöhen. Verwenden Sie VPN-Clients mit DNS-Leak-Schutz, IPv6-Blockierung oder vollständigem IPv6-Tunnel, und prüfen Sie Kill-Switchen regelmäßig**. Diese Maßnahmen sind Kernbestandteile sicherer Setups und werden von Fachquellen immer wieder hervorgehoben. Aus technischen Artikeln geht hervor, wie misconfiguration zu vermeidenden Fallen führt.
Quellenhinweise und weiterführende Lektüre finden sich in den verlinkten Ressourcen. Die genannten Punkte sind zentrale Bausteine moderner VPN-Setups in Deutschland 2026. Beachten Sie, dass einige Seiten Affiliate-Links verwenden können. Eine kurze Offenlegung finden Sie am Seitenrand. Für vertiefende Details lesen Sie die Dokumentation zu den jeweiligen VPN-Protokollen, etwa zur Funktionsweise von Protokollen wie WireGuard oder IKEv2, sowie zu Best Practices beim DNS-Handling. Inline-Links führen zu den genannten Quellen.
VPN bedeutung im datenschutz- und sicherheitskontext
VPNs schützen unterwegs und an öffentlichen hotspots, doch sie lösen nicht alle sicherheitsfragen. In erster Linie schaffen sie verschlüsselte Kanäle, die dein Online-Traffic über unsichere Netze hinweg absichern. Das reduziert das Risiko von Abhören in Cafés oder am Flughafen, weil deine Daten durch einen verschlüsselten Tunnel laufen. Gleichzeitig bleibt der Schutz nicht automatisch perfekt: deine Endpunkte, dein Gerät und der VPN-Anbieter selbst spielen eine entscheidende Rolle. Was kostet ein kostenloser VPN wirklich? Risiken, Protokolle und Open-Source-Alternativen im 2026er Überblick
Schutz bei öffentlichem wlan und auf reisen
Auf Reisen oder in offenen Netzwerken wirkt ein VPN wie ein geschlossener Tunnel durch das öffentliche Internet. Es verbirgt deine IP-Adresse und macht es externen Beobachtern schwieriger, dein Muster zu erkennen. Die Verschlüsselung, meist TLS oder IPsec, verhindert, dass Dritte deinen Inhalt lesen. Das gilt besonders für sensiblere Anwendungen wie Banking oder Cloud-Zugriffe. Dennoch musst du darauf achten, dass der VPN-Anbieter deinen Traffic nicht einfach verarbeitet oder speichert. Die Wahl eines Anbieters mit klarer Logging-Politik ist hier zentral. In 2026 gilt: Transparente Logging-Policy ist Pflicht, sonst sinkt der Vertrauen-Wert rapide. Von daher ist eine regelmäßige Prüfung der Datenschutzrichtlinien sinnvoll. Inline-Verweis: https://www.bsi.bund.de.
Begrenzungen durch gesetzliche auskünfte und logging-Politiken
Ein VPN schafft keine Rechtsgrundlage gegen behördliche Anfragen. Juristische Auskünfte, Gerichtsbeschlüsse oder behördliche Forderungen können je nach Rechtsordnung den Anbieter zwingen, Nutzerdaten herauszugeben oder Verbindungslogs bereitzustellen. In Deutschland regeln Datenschutzgesetze und strafrechtliche Bestimmungen, wie lange Logs gespeichert werden dürfen und welche Daten abgefragt werden dürfen. Deshalb sollte man vor der Auswahl die Speicherdauer von Logs und die Art der erfassten Metadaten prüfen. Wichtige Kennzahl: viele Anbieter geben mündlich an, dass sie keine Inhalte, sondern nur Verbindungsdaten speichern. Die konkrete Praxis variiert jedoch je nach Gerichtsbarkeit.** Eine klare Dokumentation der Datenhaltung hilft bei der Beurteilung der Risikoposition. Inline-Verweis: https://www.dr-datenschutz.de/was-ist-ein-vpn-und-wozu-wird-es-benoetigt/.
Fälle, in denen VPN alone nicht genügt
Ein VPN sichert den Kanal, doch nicht das Endziel. Wenn Endgeräte Malware oder Keylogger enthalten, bleibt die Gefahr bestehen. Ebenso schützt ein VPN nicht vor Schadsoftware, Phishing oder kompromittierten Accounts. DNS-Lecks oder misconfigurierte Clients können dazu führen, dass Daten unverschlüsselt aus dem VPN-Tunnel austreten. Ein zusätzlicher Schutzstack aus aktueller Endpoint-Sicherheit, DNS-Überwachung, Zwei-Faktor-Authentifizierung und regelmäßigen Sicherheitsupdates erhöht die Wirksamkeit deutlich. Der Sicherheitsgewinn wächst, wenn VPN mit Mehrfachschutz kombiniert wird. I looked into standardkonforme Empfehlungen der Behörden und Experten: Die Kombination aus VPN, Gerät- und Netzwerksicherheit bildet die stärkste Verteidigung. Inline-Verweis: https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html.
Zusammengefasst: Ein VPN stärkt die Privatsphäre in offenen Netzen und auf Reisen, doch gesetzliche aufforderungen, logging-Politiken und endpoint-risiken begrenzen den Schutz. Verlass dich nicht ausschließlich auf das VPN, sondern ergänze es mit organisatorischen und technischen Sicherheitsmaßnahmen. Sicherheit erreicht man durch Vielfalt an Schutzebenen.
Auswahlkriterien: welches VPN passt zu welchem anwendungsfall
Die Wahl eines VPN hängt klar vom Einsatzszenario ab. Im Fokus stehen Protokollunterstützung, Gerätekompatibilität, Sicherheitsfeatures wie kill switch und mTLS, sowie der Standort und die vertragliche Datenverarbeitung. Eine pragmatische Herangehensweise: Erst die Anforderungen festlegen, dann gezielt nach Lösungen suchen, die diese Kriterien erfüllen. Was ist a VPN einfach erklärt and why it matters for you
Protokollunterstützung und kompatibilität
Für den sicheren Tunnelbetrieb sind Protokolle das Fundament. OpenVPN und WireGuard dominieren die Praxis, weil sie sich gut auditieren lassen, stabile Verbindungsqualität liefern und breit unterstützt werden. Anwendungen in sensiblen Umgebungen bevorzugen oft WireGuard wegen niedriger Latenz und geringem Overhead, während legacy Systeme eher auf OpenVPN setzen. Achte darauf, dass dein Client die gewünschten Protokolle nativ unterstützt und dass Server- und Client-Seiten dieselbe Version oder zumindest kompatible Implementierungen nutzen. In der Praxis bedeutet das: prüfe die unterstützten Protokolltypen auf Router, Betriebssysteme und Verwaltungsplattformen wie Windows, macOS, Linux, iOS und Android. Protokollunterstützung und Kompatibilität bestimmen, ob ein VPN im Alltag wirklich zuverlässig läuft.
Geräteunterstützung, kill switch, mTLS
Ein VPN muss auf allen relevanten Endgeräten funktionieren. Prüfe daher:
- Verfügbarkeit als Desktop-Client, mobiler Client, Router-Unterstützung
- Vorhandensein eines Kill switches, der den Verkehr bei Verbindungsabbruch sofort trennt
- Unterstützung von mutual TLS (mTLS) für stärkere Authentisierung zwischen Client und Server
- Mechanismen zur automatischen Wiederverbindung und DNS-Filterung
Besonders kritisch ist der Kill switch bei mobilen Geräten, wo wechselnde Netzwerke (WLAN, Mobilfunk) schnell abrupte Verbindungsabbrüche verursachen. mTLS erhöht die Sicherheit, weil Clients nur mit autorisierten Servern kommunizieren. Kill switch und mTLS erhöhen spürbar die Robustheit im produktiven Einsatz.
Standort der VPN-anbieter, vertragliche datenverarbeitung
Standort und Rechtsrahmen beeinflussen, welche Daten verarbeitet werden und wie sie geschützt bleiben. Prüfe vor Abschluss:
- Speichert der Anbieter Logfiles oder Nutzungsdaten, und unter welchen Bedingungen werden sie gelöscht
- Rechtliche Anforderungen am Sitz desAnbieters und mögliche Zugriffsmöglichkeiten durch Behörden
- Transparenzberichte, Zertifizierungen oder Audits, die Sicherheitsstandards belegen
- Vereinbarungen zur Datenminimierung und zur Beschränkung der Weitergabe an Dritte
In Deutschland und der EU gilt der Datenschutz als zentraler Bestandteil von VPN-Diensten. Ein vertraglich sauber geregelter Datenschutz reduziert das Risiko ungewollter Datenweitergabe. Standort und vertragliche datenverarbeitung beeinflussen maßgeblich, wie sicher dein Traffic wirklich bleibt. What macht ein VPN dienstleister wirklich sicher und schnell im jahr 2026?
Realwelt-Check: konkrete Auswahlpfade
- Für Remote-Engineering-Teams mit mobilen Nutzern: Fokus auf WireGuard, multiplattform-Clients, Kill switch, MTLS-Unterstützung und klare Logging-Policies.
- Für kleine Unternehmen mit gemanagten Endpunkten: OpenVPN oder WireGuard kombiniert mit router- oder gateway-Unterstützung, zentrale Zertifikatsverwaltung und klare Datenverarbeitungsvereinbarungen.
- Für Heimanwender mit Schwerpunkt Privatsphäre: geprüfte Anbieter mit strenger No-Logs-Policy, Serverstandorte in der EU, transparente Audits und einfache Benutzeroberfläche.
Ich blicke auf verfügbare Dokumentationen: OpenVPN- und WireGuard-Implementierungen werden breit unterstützt, und dokumentierte Sicherheitsmechanismen unterstützen robuste Konfigurationen. Für Details zu Protokolldiebstahl oder Datenschutzpraktiken verlinke ich relevante Abschnitte aus den Quellen. https://www.paloaltonetworks.de/cyberpedia/how-does-a-vpn-work und https://sosafe-awareness.com/de/glossar/vpn/ liefern zusammen einen belastbaren Hintergrund zur Protokollfunktion und zur sicheren Architektur. Wenn du mehr zu neuen Technologien lesen willst, lohnt sich die Lektüre der jüngsten Berichte zur VPN-Entwicklung in der deutschen Presse. Die richtige Wahl entsteht aus der Abwägung von Protokollunterstützung, Sicherheitsfeatures und rechtlichem Rahmen.
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Sie dienen der Finanzierung der Inhalte und beeinflussen die inhaltliche Bewertung nicht.
Was kommt als Nächstes, wenn du VPN wirklich nutzt
Der Kernveränderung ist, dass VPNs nicht mehr nur Privatsphäre sichern, sondern proaktiv Sicherheitsstandards erhöhen, indem sie Protokolle wie OpenVPN, WireGuard oder IKEv2 sicher kapseln. In 2026 wird klar, dass neben dem Verschlüsseln des Traffics auch Fehlersuche und Performance-Optimierung stärker auf Protokoll- und Serverebene stattfindet. Du profitierst von geringeren Latenzen, wenn dein VPN sauber konfiguriert ist und DNS-Lecks vermieden werden.
Der Schlüssel liegt in Transparenz und Audits: Anbieter, die regelmäßige Sicherheitsprüfungen offenlegen, bieten mehr Vertrauen als reißerische Behauptungen. Auch wenn dein Fokus Privatsphäre bleibt, bekommst du mehr Schutz gegen Man-in-the-Middle-Attacken und deine Daten bleiben im Klartext nur dort, wo es zwingend nötig ist. Die Geschwindigkeit bleibt ein wichtiger Faktor: WireGuard liefert oft bessere Durchsätze als ältere Protokolle, vorausgesetzt, dein Serverstandort ist sinnvoll gewählt.
Was du jetzt konkret tun solltest ist, eine klare Sicherheitsstrategie zu definieren: Wähle ein VPN mit starker Verschlüsselung, überprüfe DNS-Schutz, vermeide Standardpfade und optimiere die Verbindung anhand deines Standorts. Wenn du nur eine Maßnahme wählst, setze auf eine regelmäßige Protokollprüfung und halte dein System auf dem neuesten Stand. Was ist a gratis VPN wirklich wert und wo liegen die fallstricke
- Backup-Strategie: Prüfe diese Woche, ob dein VPN sowohl DNS-Lecks als auch IPv6-Reachability überprüft.
- What to try this week: testweise WireGuard gegen OpenVPN an deinem typischen Standort und dokumentiere Geschwindigkeit und Stabilität.
- Use-case reminder: Für mobiles Arbeiten empfiehlt sich eine Serverauswahl mit niedriger Latenz und regelmäßigen Verbindungen.