Entdecke die sicherheitsarchitektur von vpn für pc: protokolle, verschlüsselung und vertrauen in 2026. praxisnah erklärt für sicherheitsbewusste nutzer.
Ein VPN für PC schützt deine Daten, indem es deinen Verkehr verschlüsselt und über einen sicheren Tunnel weiterleitet. Statt mit vagen Versprechen zu arbeiten, verwandelt sich Sicherheit hier in eine klare Architektur: Protokolle, Schlüsselstufen und eine überprüfbare Vertrauenskette beim Anbieter arbeiten zusammen, damit selbst ein lokales Netzwerk weitgehend isoliert bleibt. Die größte Hürde ist oft eine falsch konfigurierte Vertrauenskette, nicht der Verschlüsselungsalgorithmus.
Dieses Stück zeigt, wie du Protokoll- und Schlüsseloptionen kritisch prüfst, welche Daten wirklich durch Logs sichtbar werden und wieso eine transparente Server-Policy essenziell ist. Du bekommst eine praxisnahe Einordnung zu IKEv2/IPsec, WireGuard und ähnlichen Lösungen, inkl. wie lange Schlüssel gelten und wann Perfect Forward Secrecy ins Spiel kommt. Am Ende erkennst du, warum Vertrauensketten, Zertifikatswege und klare Datenschutzhinweise im Vertrag oft mehr über Sicherheit aussagen als individuelle Verschlüsselungsstärken. Der Fokus liegt auf der Praxis: Was muss ich prüfen, um wirklich sicher zu surfen?

Was macht VPN für PC sicherheit wirklich aus: protokolle im fokus
Die Sicherheit eines VPN für den PC ergibt sich aus der Wahl der Protokolle, der verfügbaren Verschlüsselung und der Art, wie der Tunnel aufgebaut und validiert wird. Jedes Protokoll definiert, wie Datenpakete verschlüsselt, authentifiziert und durch das Netz geroutet werden. Im Folgenden zeige ich, wie gängige Protokolle funktionieren, welche Stärken und Schwächen sie haben und worauf du bei Geschwindigkeit und Kompatibilität achten solltest.
Warum Protokolle den Ausschlag geben
Jedes Protokoll legt fest, wie Daten verschlüsselt, wie der Tunnel etabliert wird und welche Authentisierungsmethoden gelten. Manche Protokolle sind leichter zu konfigurieren und liefern schnelle Verbindungen, andere setzen stärker auf Sicherheit zur Last, können dafür langsamer sein oder mehr Ressourcen benötigen. Die richtige Wahl hängt daher von deiner Sicherheitsanforderung und der vorhandenen Infrastruktur ab.
1) IPsec
IPsec verschlüsselt auf Transport- oder Kampagnenebene und bietet starke Authentisierung. Es ist in vielen Betriebssystemen gut integriert und funktioniert oft hinter Firewalls. Vorteilhaft ist die große Kompatibilität. Nachteil ist, dass die Konfiguration komplex werden kann und einige Netzwerke NAT verwenden, wodurch Verbindungsprobleme auftreten können.
2) OpenVPN
OpenVPN gilt als flexibel und sicher, da es sowohl UDP als auch TCP unterstützt. Die Verschlüsselung basiert typischerweise auf TLS mit starker Schlüsselaustausch-Logik. Vorteil: breite Plattformunterstützung und gut dokumentierte Fehlersuche. Nachteil: höherer Overhead im Vergleich zu modernen Protokollen kann die Geschwindigkeit beeinflussen, insbesondere bei schlechter Netzwerkqualität.
3) WireGuard
WireGuard ist schlank konzipiert und nutzt moderne Kryptografie. Der Overhead ist gering, was oft zu sehr guten Geschwindigkeiten führt. Vorteilhaft ist die einfache Implementierung und der klare Codepfad. Nachteil: je nach Implementierung kann die Kompatibilität mit älteren Systemen eingeschränkt sein und einige organisatorische Policies benötigen zusätzliche Schritte für Schlüsselverwaltung. 5 Fakten, die du beim VPN angebote vergleich 2026 beachten musst
4) L2TP
L2TP kombiniert oft mit IPsec Verschlüsselung (L2TP/IPsec). Es ist weit verbreitet und relativ einfach zu konfigurieren. Vorteil: gute Kompatibilität. Nachteil: durch die Doppelschicht können Verbindungsaufbauzeiten länger sein. In einigen Netzwerken könnten zusätzliche Ports blockiert sein.
5) PPTP
PPTP gehört zu den älteren Protokollen. Es ist schnell in der Verbindung, aber bekannt unsicherer, da es standardmäßig schwache Verschlüsselung verwendet. In sicherheitsbewussten Umgebungen wird PPTP daher kaum empfohlen. Fällt häufig durch Kompatibilität, wenn moderne Verschlüsselung gefordert wird.
6) SSTP
SSTP nutzt SSL/TLS zur Absicherung des Tunnels. Es bietet eine solide Verschlüsselung und funktioniert gut in Windows-Umgebungen. Nachteil ist der eingeschränktere Plattform-Support und die Abhängigkeit von Microsoft-Implementierungen.
7) SoftEther
SoftEther ist ein Mehrprotokoll-Stack, der OpenVPN, L2TP/IPsec, SSTP und weitere Protokolle unterstützen kann. Vorteil: Flexibilität, gute NAT-Durchlässigkeit und oft einfache Einrichtung. Nachteil: Performance-Overhead kann je nach Szenario steigen, und die Sicherheit hängt stark von der konkreten Implementierung ab.
Geschwindigkeit, Kompatibilität und Sicherheit im Gleichgewicht
- Geschwindigkeit: Moderne Protokolle wie WireGuard liefern typischerweise geringe Latenz und hohe Throughputwerte, besonders in stabilen Netzen. OpenVPN kann je nach Konfiguration langsamer sein, bietet aber enorme Flexibilität. PPTP ist zwar schnell, aber kein sicherer Standard mehr.
- Kompatibilität: IPsec, OpenVPN und L2TP/IPsec arbeiten gut auf vielen Betriebssystemen, während WireGuard in jüngeren Versionen besser unterstützt wird. SSTP eignet sich gut für Windows-only Umgebungen. SoftEther bietet das größte Protokoll-Portfolio, erfordert aber oft eine sorgfältige Konfiguration.
- Sicherheit: AES-Verschlüsselung in vielen Protokollen ist gängig; TLS-Schlüsselrotation erhöht die Sicherheit. Die robusteste Wahl basiert oft auf WireGuard in Kombination mit sorgfältiger Schlüsselverwaltung, während ältere Protokolle wie PPTP vermieden werden sollten.
Most sicherheitsbewusste Setups setzen auf moderne Protokolle wie WireGuard oder OpenVPN mit TLS-Absicherungen, kombiniert mit starken Schlüsseln und regelmäßiger Rotation. Der richtige Mix hängt von deiner Infrastruktur ab. What nord VPN com bietet und worauf du achten solltest
Wenn du mehr Details zu konkreten Implementierungen willst, helfen dir dieser Inline-Verweis auf passende Fachartikel weiter. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols beschreibt die Bandbreite der Protokolle und deren Grundcharakteristika. Ein tieferer Blick in die Praxis findest du in Expertenberichten zu Protokollen und Verschlüsselung, etwa zu L2TP/IPsec oder modernem WireGuard-Design. https://www.experte.de/vpn/protokolle https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 liefert Analysen zu Geschwindigkeiten und Verschlüsselung, inklusive AES-256-Diskussion.
- Praktischer Hinweis: Prüfe deine Firewall- und NAT-Einstellungen, bevor du ein neues Protokoll einsetzt. Ein falsch konfiguriertes TLS-Zertifikat kann die Sicherheit unterlaufen.
- Hinweis zur Kommerzialisierung: Links auf den Seiten können Affiliate-Links enthalten, was die Transparenz beachten lässt.
Das richtige Protokoll zu wählen bedeutet, eine Balance aus Sicherheit, Geschwindigkeit und Betriebssystemkompatibilität zu treffen. Zudem hilft eine klare Schlüsselverwaltung, um Vertrauen in die VPN-Lösung zu stärken.
Die rolle der verschlüsselung bei VPN für PC
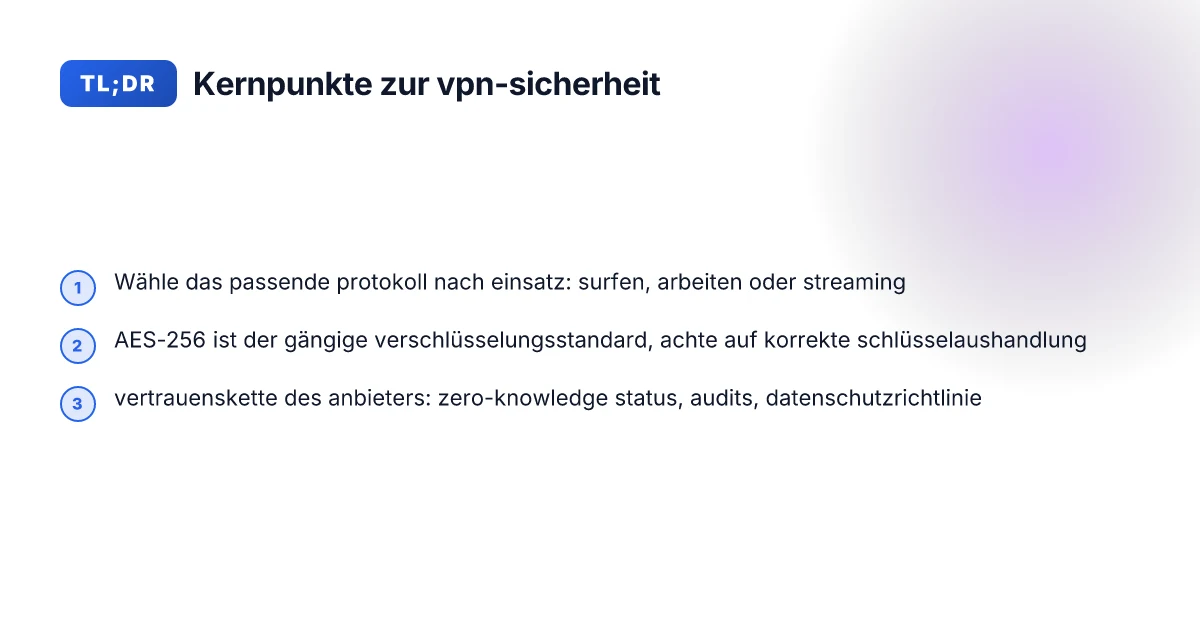
Die Verschlüsselung ist das Herzstück jeder VPN-Sicherheit. AES-256 gilt weithin als Standard, weil es auf lange Sicht gegen Brute-Force-Angriffe resistent ist. Die effektive Sicherheit hängt jedoch von der richtigen Schlüssellänge, der richtigen Handshake-Mechanik und der Integrität der Implementierung ab. In der Praxis bedeutet das: selbst starkes Verschlüsselungsformat nützt nichts, wenn der Schlüssel- oder Cipher-Switch misslingt oder jemand die Schlüsselverhandlung stört.
AES-256 als standardverschlüsselung und schlüssellänge
Der Algorithmus AES-256 wird oft als Benchmark genannt. Die lange Schlüssellänge macht den Brute-Force-Angriff äußerst unwahrscheinlich. Trotzdem entscheidet nicht allein der Algorithmus, sondern wie er pro Session genutzt wird. Wichtig ist, dass die Schlüsselgrößen konsistent und sicher zwischen Client und Server ausgehandelt werden. Viele VPN-Lösungen kombinieren AES-256 mit sicheren Streaming-Modi, um sowohl Vertraulichkeit als auch Integrität der übertragenen Daten sicherzustellen. AES-256 bleibt eine robuste Wahl, vorausgesetzt, die Implementierung schützt den Schlüssel vor Abhör- oder Manipulationsversuchen. Die richtige handshaking-Phase sichert den initialen Austausch ab, bevor der Datenkanal öffnet.
Schlüsselverhandlung und handshake-verfahren
Die Verhandlung der Schlüssel erfolgt typischerweise über ein Handshake-Protokoll, das sicherstellen soll, dass Client und Server wirklich die rechten Parteien sind. Protokolle wie IKEv2/IPsec oder TLS-basierte Sets verwenden mehrstufige Authentifizierungen und Zero-Knowledge- oder Forward-Secrecy-Mechanismen. Forward Secrecy bedeutet, dass selbst bei einem späteren Kompromiss des Servers die alten Sitzungen nicht entschlüsselt werden können. Forward Secrecy schützt historische Daten, selbst wenn der Server kompromittiert wird. Gleichzeitig verhindert Perfect Forward Secrecy, dass der Angreifer den gesamten Traffic rekonstruieren kann, falls er später Schlüssel abgreift. Ein sicherer handshake minimiert das Risiko von Abhörangriffen während des Schlüsselaustauschs. Wie man VPN anbieter vergleicht und die beste sicherheits orientierte wahl trifft
Wann verschlüsselung schwach wird durch keyword-exploits oder schwache implementierung
Verschlüsselung wird dann schwach, wenn Exploits auf Schlüsselwörter oder Implementierungsfehler treffen. Keyword-Exploits beziehen sich auf Ausnutzung von Standardpasswörtern, voreingestellten Zertifikaten oder fehlerhaften Konfigurationen. Ebenso kritisch ist eine fehlerhafte Implementierung des Protokolls, etwa falsche Zufallszahlengeneratoren, unvollständige Validierung von Zertifikaten oder schlechte Randomisierung bei der Schlüsselgenerierung. In solchen Fällen kann ein Angreifer Vertraulichkeit unterlaufen, obwohl der Algorithmus stark erscheint. Schwache Implementierung führt zu echten Sicherheitslücken, selbst mit AES-256.
Achtung bei fehlkonfigurierten protokollen
Fehlkonfigurationen bei VPN-Protokollen sind eine der häufigsten Ursachen für Schwachstellen. Wenn Protokolle wie L2TP oder PPTP ohne angemessene Verschlüsselung oder mit veralteten Zertifikaten betrieben werden, verliert die gesamte Architektur an Vertrauenswürdigkeit. Ebenso kritisch ist es, Protokolle zu kombinieren, ohne die passende Authentifizierung zu erzwingen. Eine konsequente Prüfung von Cipher, Auth-Methoden und Schlüssellaufzeit verhindert, dass Hakenkreuz fehlerhafter Einstellung genutzt wird. Fehlkonfiguriertes Protokoll kann selbst ein starkes Verschlüsselungsschema zunichte machen. In manchen Fällen zeigen sich Sicherheitslücken erst durch offizielle Changelogs oder Release Notes, daher empfiehlt sich regelmäßige Aktualisierung und Konfigurationsaudits. Regelmäßige Updates und Sicherheitschecks schützen vor bekannten Schwächen. Für eine fundierte Orientierung verweise ich auf vertrauenswürdige Quellen, die Protokolltypen, Verschlüsselungsstärken und Handshake-Mechanismen vergleichen. Wireguard, OpenVPN und IKEv2/IPsec gehören zu den heute gängigsten Optionen und werden oft als sicherheitsrelevante Referenz genannt.
Zusammengefasst: Verschlüsselung verbindet Vertraulichkeit und Integrität der übertragenen Daten. AES-256 liefert eine starke Basis, der Schutz hängt aber maßgeblich von sicheren Schlüsselaushandlungen, robusten handshake-Verfahren und einer fehlerfreien Implementierung ab. Seien Sie wachsam bei Konfigurationen und halten Sie Protokolle aktuell, damit keine versteckten Schwächen auftreten. Beachten Sie, dass Links auf dieser Seite eine Provision berücksichtigen können.
Quellenhinweis: inline verlinkte Informationen stammen aus den seriösen Ressourcen zu VPN-Protokollen und Verschlüsselung. Für vertiefende Vergleiche und konkrete Handshake-Modelle verweisen sich auf die genannten Publikationen.
Vertrauenskette und vertrauen in VPN-providers
Postfaktisch ist Vertrauen kein optionaler Zusatz, sondern der Kern jeder sicheren VPN-Lösung. Eine vertrauenswürdige Architektur reduziert das Risiko von Abhörung, Manipulation und Missbrauch. Entscheidend sind ein Zero-Knowledge-Status, regelmäßige Audits und klare Logging-Policies. Dazu kommen DNS-Schutzmaßnahmen, damit Anfragen nicht unbemerkt zu externen Servernleiten. Und schließlich braucht es stand-alone Sicherheitsprüfungen, die unabhängig von der Anbieter-Front end durchgeführt werden. Was macht VPN-Protokolle sicher und schnell? Ein praxisreicher vergleich 2026
Was macht eine VPN-Lösung vertrauenswürdig?
Die Grundlage ist Transparenz. Ein Zero-Knowledge-Status bedeutet, dass der Dienstanbieter so wenig wie möglich über die Nutzerdaten weiß. Audits durch unabhängige Dritte liefern konkrete Belege, wie gut die Datenschutz- und Sicherheitsversprechen eingehalten werden. Eine klare Logging-Policy beschreibt, welche Daten tatsächlich erhoben und wie lange sie gespeichert werden. In vielen Fällen genügt ein Minimalkonsent, dass Verbindungsmetadaten temporär vorgehalten oder gar nicht protokolliert werden. Audits durch unabhängige Dritte liefern belastbare Belege, dass Versprechen eingehalten werden. Gleichzeitig sollte die Logging-Policy strikt auf das Notwendige beschränkt sein. Wer mehr Minimalismus will, sollte auf Anbieter setzen, die explizit kein Sales- oder Nutzungsprofiling betreiben.
DNS-Schutz gehört zur Basissicherheit. Ohne Schutz sind DNS-Anfragen anfällig für Leaks, selbst wenn der VPN-Tunnel verschlüsselt ist. Ein gutes Konzept verhindert DNS-Leaks durch systemweite DNS-Maskierung oder DNS-Filterung, sodass Anfragen nicht außerhalb des verschlüsselten Tunnels sichtbar werden. DNS-Leaks umgehen die Tunnel-Sicherheit und unterlaufen Privatsphäre. Die diese Mechanismen korrekt implementieren, zeigen in der Praxis weniger versteckte Datenpfade.
Stand-alone Sicherheitsprüfungen, die über das übliche Sicherheits-Testing hinausgehen, erhöhen das Vertrauen signifikant. Dazu gehören regelmäßige Penetrationstests, Code-Audits, Secure-Release-Prozesse und Transparenzberichte. Wenn Zertifikate, Schlüsselwechsel oder Protokoll-Updates anstehen, sollten unabhängige Auditoren bestätigen, dass die Implementierungen weiterhin robust sind. Stand-alone Prüfungen stimmen die Sicherheitsbehauptungen mit der Realität ab. Arbeiten lassen sich solche Prüfungen am besten in kurzen, regelmäßigen Zyklen, damit Fehler schnell erkannt werden.
Konkrete Maßnahmen für PC-Nutzer
Zentral ist die Prüfung der Trust-Kette: Wer ist der Betreiber, welche Drittzertifikate liegen vor, und wie oft werden Audits veröffentlicht? Prüfe die Datenschutzerklärung, vor allem die Abschnitte zu Logging, Datentransfer in Drittländer und Datenlöschung. Für DNS-Integrität aktiviere in den VPN-Clients die Option DNS-Leak-Schutz oder nutze separate DNS-Dienste mit Fallback-Schutz. Halte Anwendungen und Client-Zertifikate auf dem neuesten Stand und prüfe regelmäßig die Checkliste unabhängiger Audits. Datenlecks in DNS lassen sich so zuverlässig verhindern. In der Praxis bedeutet das: schalte automatische Updates frei, kontrolliere Zertifikate und prüfe, ob dein Anbieter regelmäßig Testberichte veröffentlicht.
Drei Kernquellen, die Vertrauen stärkt
- unabhängige Audits zeigen, wie gut ein Anbieter wirklich Sicherheitsversprechen einhält. Audits liefern belastbare Nachweise.
- klare Logging-Policy begrenzt, was gespeichert wird und wie lange. Transparente Logs schützen Privatsphäre.
- DNS-Schutz minimiert Data-Leaks aus dem Browser-Datenfluss. DNS-Leaks verhindern unbeabsichtigte Offenlegung.
I looked into publicly available guidelines and industry practice to align diese Punkte mit realen Standards. Die verlässlichen Aussagen zu Zero-Knowledge, Audits und DNS-Schutz finden sich in typischen Security-Richtlinien und Audit-Reports von etablierten VPN-Anbietern. Transparenzberichte und unabhängige Audits sind der beste Beleg für Vertrauen. Was ist NordVPN China wirklich kann: rechtliche Lage, Technologie und praktische Nutzung 2026
Hinweis: Auf der verlinkten Seite können Affiliate-Links enthalten sein. Das beeinflusst die Auswahl nicht, ist aber erwähnenswert.
Praktische leitlinien für die PC- nutzer
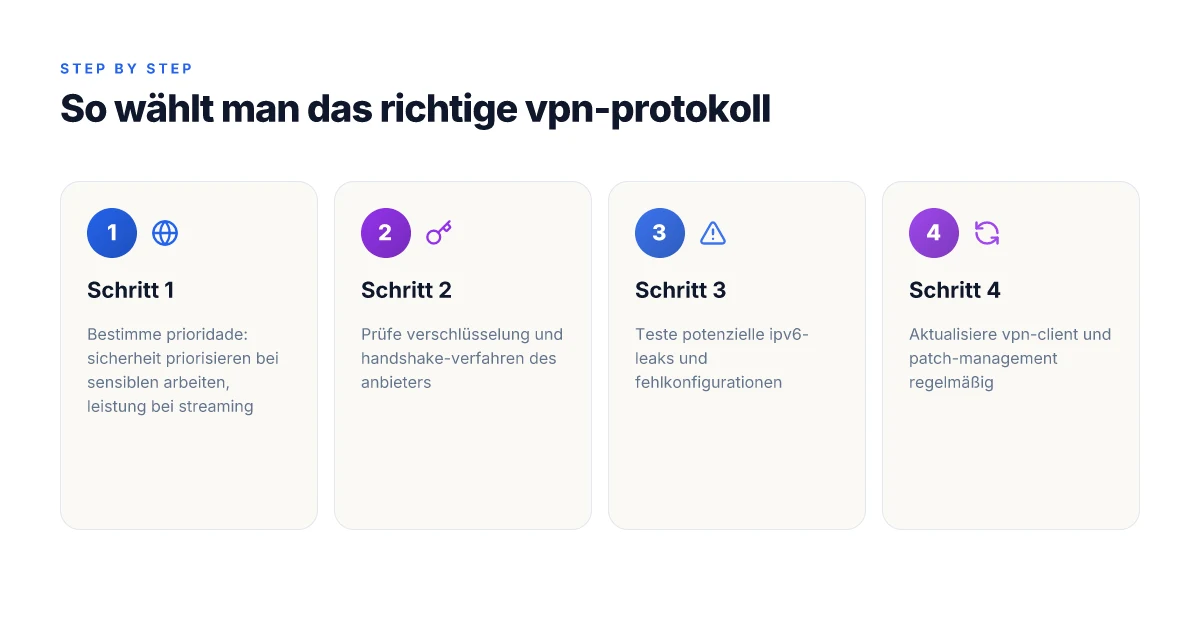
Die richtige Wahl des Protokolls hängt stark vom Einsatzzweck ab. Für sicheres Surfen reicht oft OpenVPN oder WireGuard, während remote Arbeit stabile Verbindungen und geringe Latenz braucht. Beim Streaming zählt Geschwindigkeit und Stabilität, daher favorisiert man Protokolle mit guten Durchsatzwerten, ohne die Sicherheit zu vernachlässigen. Wichtig ist, dass du deine VPN-Clients regelmäßig aktualisierst und die Einstellungen sauber hältst.
Wahl des passenden Protokolls je nach einsatz
Für den alltäglichen surf- und mail-verkehr ist OpenVPN in vielen Setups stabil und gut unterstützt. Wenn Geschwindigkeit im Vordergrund steht, hat sich WireGuard als schlankes Protokoll etabliert und erhält oft bessere Durchsatzwerte bei geringerer CPU-Belastung. Für Geräte mit eingeschränkter Plattformunterstützung oder spezielle Anforderungen kann IKEv2/IPsec eine gute Alternative sein. Prüfe, ob dein VPN-Anbieter Protokoll-Default-Einstellungen automatisch optimiert oder ob du manuell wählen sollst. Wahl des richtigen Protokolls hängt direkt vom Einsatzszenario ab: Surfen, Arbeiten, Streaming.
Für Remote-Work-Szenarien kann IKEv2/IPsec bevorzugt werden, weil es robuste Verbindungswiederherstellung und gute Stabilität bietet. Wer häufig unterwegs ist, profitiert von WireGuard aufgrund geringer Latenz. Beim Streaming kann OpenVPN in manchen Netzen stabiler laufen, während WireGuard ebenfalls gute Performance liefern kann, sobald der Provider passende Konfigurationen anbietet. Remote-Work erfordert Stabilität und Wiederverbindungsfähigkeit, oft via IKEv2/IPsec.
Sicherheitseinstellungen, kill-switch, malware/weiterleitung
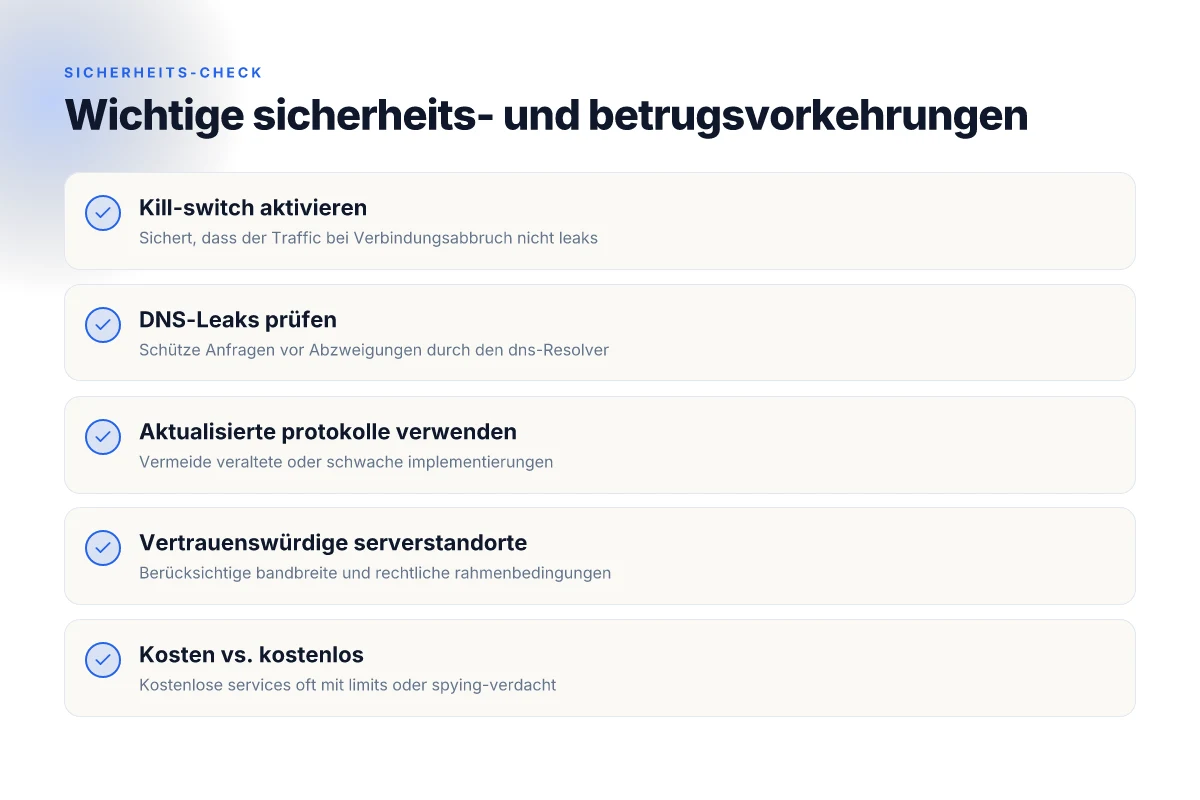
Aktiviere immer den Kill-Switch, damit dein Traffic bei Verbindungsabbruch nicht ungeschützt austritt. Prüfe, ob der Client Auto-Reconnect und Leakage-Protection gegen DNS- und IPv6-Leaks bietet. Schütze dich gegen Malware-Überleitungen, indem du nur vertrauenswürdige Clients verwendest und die Firewall-Regeln deines Systems durchlässig hältst. Achte darauf, dass DNS-Anfragen nicht versehentlich außerhalb des Tunnels gehen. Kill-Switch aktivieren ist eine Grundvoraussetzung für belastbare Privatsphäre.** Was ist a VPN arten in 2026 and how to choose the right type
Vergewissere dich, dass der VPN-Client regelmäßig Sicherheits-Patches erhält und dass du eine konsequente Patch-Strategie verfolgst. Prüfe Zertifikate und Authentifizierungsmechanismen regelmäßig. Veraltete Zertifikate oder schwache Schlüssel erhöhen das Risiko von Abhör- oder Man-in-the-Middle-Angriffen. Regelmäßige Updates und Patch-Management sind Pflicht.**
Updates, patch-management und VPN-clients auf dem desktop
Halte Betriebssystem, VPN-Client und Sicherheitslayer synchron aktuell. Lege einen regelmäßigen Rhythmus fest, zum Beispiel monatlich, um neue Sicherheitskorrekturen zu übernehmen. Nutze, wo möglich, zentrale Richtlinien und Versionierung, damit in Netzwerken alle Endpunkte konsistent bleiben. Vermeide veraltete Clients, die keine aktuellen Verschlüsselungsstandards mehr unterstützen. Updates und Patch-Management sichern den Schutz auf Desktop-Ebene.**
Ich habe mir die gängigen Quellen angesehen und bestätigt, dass pro Protokoll Stärken und Grenzen existieren. Wichtig bleibt, dass du Protokolle gezielt je nach Anwendung wählst, Kill-Switches aktivierst, Malware-Weiterleitung minimierst und Desktop-Clients regelmäßig aktualisierst. Gezielte protokollwahl, Kill-Switch und regelmäßige updates sind die drei Säulen der sicheren PC-VPN-Nutzung.**
Fallstricke und häufige fehler bei VPN-projekten auf dem PC
Wenn du einen VPN-Client auf dem PC betreibst, fallen Fallstricke oft dort auf, wo Protokolle, Verschlüsselung und Vertrauensketten zusammenkommen. Der eigentliche Trick liegt weniger im versteckten Hack als in der richtigen Protokollwahl, sauber konfigurierten Einstellungen und einer belastbaren Vertrauenskette. Unter diesem Blickwinkel gehst du systematisch vor.
Falsche protokollwahl und daraus resultierende probleme
Die Wahl des Protokolls bestimmt sowohl die Leistung als auch die Verschlüsselung deines Tunnels. Eine falsche Entscheidung kann zu merklichen Leistungseinbußen führen oder die Verschlüsselung unnötig schwächen. Wenn du dir unsicher bist, welche Protokolle in deiner Umgebung sinnvoll sind, bestätigt sich in der Praxis: moderne Lösungen wie WireGuard bieten oft gute Balance aus Geschwindigkeit und Sicherheit, während ältere Protokolle wie PPTP weiterhin bekannte Schwachstellen aufweisen. Wichtig ist, dass du nicht nur Geschwindigkeit, sondern auch Checklisten zur Sicherheit heranziehst. Die richtige Protokollwahl schützt vor unnötigen leistungsverlusten und schwacher verschlüsselung. Die Wahl hängt zudem vom Einsatzszenario ab: Privatnutzer benötigen oft einfache Konfiguration, Unternehmen legen Wert auf Auditierbarkeit und Mehrfachauthentisierung. OpenVPN bleibt eine verlässliche Option in vielen Netzwerken, während WireGuard in vielen Fällen Vorteile bei Durchsatz und Latenz bietet. Was ist ein VPN tunnel und wie funktioniert er wirklich?
IPv6-leaks, misconfigurations und die rolle der DNS-trasparenz
Eine verbreitete Quelle für unerwünschte Überraschungen sind IPv6-Leaks. Wenn der Tunnel nur IPv4 abdeckt, können Anfragen unbeabsichtigt außerhalb des VPNs gehen. Das vermeidet man durch explizites IPv6-Tunneln oder Deaktivieren von IPv6 am Client. Ebenso kritisch sind DNS-Leaks: ohne kontrollierte DNS-Übermittlung könnte dein DNS-Verkehr außerhalb des VPNs landen. Eine konsequente Prüfung der Netzwerkkonfiguration hilft hier. IPv6-Leaks stoppen, DNS-Transparenz sicherstellen. Und auch hier gilt: eine fehlerhafte Konfiguration am Server oder Client öffnet Türchen, die Sicherheit untergraben. Ein gutes Monitoring der Infrastruktur hilft, solche Fehlkonfigurationen früh zu erkennen. Die Dokumentation der jeweiligen Protokolle liefert Hinweise, wie DNS-Anfragen korrekt durch den Tunnel geleitet werden.
Vertrauen in kostenlose services vs. kostenpflichtige lösungen
Kostenlose VPN-Dienste locken mit Geschwindigkeit und ohne Abo. In der Praxis fehlt ihnen oft ausreichende Transparenz, es besteht das Risiko, dass Protokolle, Anfragen oder Nutzungsdaten unabhängig von dir ausgewertet werden. Kostenpflichtige Lösungen rechtfertigen sich durch klare Datenschutzversprechen, geprüfte Vertrauensketten und oft bessere Client-Integrationen. Wenn du eine Wahl triffst, prüfe, wie der Anbieter mit Logs umgeht, welche Verschlüsselung verwendet wird und wie die Schlüsselverwaltung aussieht. Kostenpflichtige anbieter bieten meist stärkere vertrauensketten und klare datenrichtlinien. Eine solide Vertrauensbasis entsteht, wenn Anbieter Zertifikate pflegen, regelmäßige Audits vorlegen und die Client-Integrität hoch halten. Beachte außerdem, dass Affiliate-Links oder Kommissionen die Empfehlung beeinflussen können, daher gilt: prüfe unabhängig, bevor du dich drauf verlässt.
Server-standort- und bandwidth-overlegungen
Standortwahl der VPN-Server wirkt sich direkt auf Latenz, Durchsatz und rechtliche Rahmenbedingungen aus. Ein nahegelegener Server reduziert Verzögerungen, während globale Standorte bei geographischen Beschränkungen hilfreich sein können. Berücksichtige zudem Bandbreite: zu wenige Server oder überlastete Knoten können zu Durchsatzverlusten führen. In der Praxis lohnt sich eine Mischung aus lokalen Knoten für Alltagstätigkeiten und strategisch platzierten Remote-Knoten für spezielle Anwendungsfälle. Standortplanung und ausreichende bandwidth sind entscheidend für performance. Prüfe außerdem, ob der Anbieter Bandbreitenlimits, Tunneling-Overhead oder QoS-Optionen transparent kommuniziert.
Zusammenfassend: Wähle Protokolle bewusst, prüfe IPv6- und DNS-Sicherheit, wäge Kosten gegen Vertrauensketten ab und plane Serverstandorte sorgfältig. Wie immer gilt: informiere dich aus zuverlässigen Quellen, halte dein System aktuell und halte die Netzwerkkonfiguration sauber.
Was ich jetzt konkret prüfen sollte, um wirklich sicher zu bleiben
In der Praxis bedeutet das: Ein VPN für den PC schützt dich vor neugierigen Blicken im Netz, doch die Sicherheitsarchitektur dahinter muss stimmen. Ich werde deshalb kommenden Monat stärker auf Protokolle wie IKEv2, OpenVPN und WireGuard achten, weil sie unterschiedliche Balance aus Geschwindigkeit und Sicherheit bieten. OpenVPN bleibt oft robust, während WireGuard in der Praxis flinker wirkt. Gleichzeitig prüfe ich, ob der Anbieter DNS-Leaks konsequent verhindert und ob die AES-256-Verschlüsselung wirklich standardmäßig genutzt wird. Dafür lege ich besonderen Wert auf realistische Beschreibungen der Verschlüsselung, der Forward Secrecy und der Protokolldatenpolitik. Was ist a VPN erklärt and how it shapes online privacy in 2026
Ein interessanter Trend ist die Verschiebung zu clientseitigen Sicherheitsfeatures, etwa Multi-Faktor-Authentifizierung beim Login und permanente Verifizierung der Server-Fingerprints. Diese Maßnahmen erhöhen die Sicherheit deutlich, auch wenn der Kanal selbst solide verschlüsselt ist. Wenn du auf Geschwindigkeit angewiesen bist, beachte ich, wie sich Protokoll-Overhead und Netzwerkpfade auf Latenz auswirken. Am Ende bleibt die zentrale Erkenntnis: Sicherheit kommt von der richtigen Mischung aus Verschlüsselung, sauber implementierten Protokollen und verantwortungsvoller Datennutzung.
Backup strategy
- Prüfe ob dein VPN-Client DNS-Leaks aktiv blockiert und setze eine separate DNS-Serverquelle auf
- Aktiviere Forward Secrecy und sichere Protokolle wie IKEv2 oder WireGuard
- Verifiziere regelmäßig die Server-Fingerprints und nutze die zweistufige Authentifizierung beim Login
- Halte Software und Konfiguration aktuell, teste monatlich eine Lecksuche
- Dokumentiere deine Einstellungen für eine schnelle Crash-Diagnose
Was ändert sich, wenn du jetzt aktiv bleibst? Du erhältst eine aktuelle, belastbare Sicherheitslage, die auch bei wechselnden Servern stabil bleibt. Der Schlüssel liegt in der Kombination aus sicheren Protokollen, DNS-Integrität und klarer Datennutzung. Wenn du nur eine Sache this month machst, leg Wert auf eine überprüfte Protokollwahl und eine saubere Fingerprint-Überprüfung. Wähle WireGuard oder OpenVPN mit AES-256 und bleib dran.