Erfahren Sie, wie software vpn 2026 neue architekturen, sicherheitsprotokolle und hybride it-landschaften beeinflusst. Klarer Überblick, praxisnahe Tipps.
Was ist software vpn wirklich gut für, wenn der ursprüngliche VPN-Tunnel nicht mehr reicht? Ein einzelnes zentralisiertes Modell kann heute mehr Verbindungen stabilisieren, doch der entscheidende Unterschied liegt in der Granularität der Zugriffsregeln. Häufige Tickets drehen sich um suboptimale Latzenz, nicht um die Verschlüsselung. Ich sehe, wie Teams in 2026 mehrere Architekturen parallel betreiben, um Remote Access konsequent zu segmentieren.
In diesem Beitrag zeige ich, wie differenzierte software vpn-Architekturen Sicherheitsziele wie Zero Trust unterstützen, ohne an Performance zu verlieren. Die Analyse berücksichtigt Protokolle, Authentifizierungsmethoden und die Abkoppelung von Gateway-abhängigen Pfaden, damit IT-Organisationen echte Sichtbarkeit gewinnen. Zwischen dem Wunsch nach nahtlosem Zugriff und dem Bedarf an strenger Kontrolle liegt oft der richtige Architekturmix. Leser erhalten eine klare Wegführung, wie man Optionen bewertet, Risiken identifiziert und konkrete Kriterien für die Auswahl festlegt.

Warum software VPN heute mehr differentation braucht
Software-vpn muss heute mehr differenzierung liefern, weil klassische architekturen an Grenzen stoßen, wenn Zero Trust ins Spiel kommt. Die einfache tunnelbasierte Authentifizierung reicht nicht mehr aus, um Zugriffe granular zu schützen. Stattdessen gewinnen Modelle an Bedeutung, die Identität, Kontext und Verhalten in den Mittelpunkt stellen. I looked into how Lösungsansätze sich von herkömmlichen Appliances unterscheiden und wie Protokolle direkt Einfluss auf Latenz, Integrität und Verfügbarkeit nehmen. Die drei zentralen Impulse sind: verteilte Architektur, kernelemente des Zero-Trust-Ansatzes und die Wahl der richtigen Sicherheitsprotokolle.
1) Historische limitations klassischer VPN im zero-trust kontext
Historisch arbeiten VPNs oft mit einem festen Trust-Silo: Der Client erhält Zugang basierend auf IP-Whitelists und einer zentralen Authentisierung. In einer Zero-Trust-Umgebung fehlt dieser feste Vertrauensanker. Wenn Endpunkte kompromittiert sind oder Geräte sich außerhalb politik-konformer Zustände befinden, bleiben sie innerhalb der Tunnel valide, was das Risiko erhöht. Unter modernen Anforderungen reicht eine einfache Remote-Verbindung nicht mehr aus. Forschungen zeigen, dass gezielte Phishing- oder Device-Integrity-Probleme trotz VPN bestehen bleiben können. Ein VPN allein schützt weder vor unsicheren Endgeräten noch vor Fehlkonfigurationen. https://www.it-daily.net/it-sicherheit/cloud-security/vpns-neue-netzwerkarchitekturen
Zeiten ändern sich: Zero Trust braucht mehr als einen Tunnel. In der Praxis bedeutet das: Pfadbasierte Zugriffskontrollen, kontinuierliche Verifikation der Identität und kontextabhängige Politiken sind Pflicht statt Nice-to-have.
2) Client-gestützte software-lösungen vs appliance-modelle
Bei appliance-basierten Modellen sitzt die Security-Logik oft zentral in einer Hardware-Einheit. Das führt zu stabilen, aber starren Architekturen, die schwer skalierbar sind, wenn remote Standorte oder hybride Clouds hinzukommen. Software-Ansätze dagegen lassen sich flexibel in Endpoint- oder Cloud-Umgebungen verankern. Sie unterstützen dynamische Richtlinien, rollenbasierte Zugriffe und schnellere Updates. Allerdings verlangen sie robuste Client-Management-Strategien, um Konformität sicherzustellen. Der Unterschied zeigt sich besonders in der Wartung: Software-Lösungen bieten Agilität, müssen aber konsequent gemanagt werden, damit Clients aktuell und sicher bleiben. Ein aktueller Blick auf die Diskussion rund um neue Netzwerkarchitekturen betont diese Tension zwischen Flexibilität und Kontrolle. https://www.ip-insider.de/vpn/architektur/
Flexibilität versus Kontrolle ist der zentrale Trade-off. Clinets-gestützt bedeutet oft geringere On-Premise-Last, aber höheren Operational-Overhead in der Gerätelieferung und Update-Strategie. Was ist a dvpn? Verständnis, Architektur und Sicherheit von dvpn-Netzwerken
3) Schlüsselprotokolle und ihre auswirkungen auf latency, integrität, verfügbarkeit
Die Wahl der Protokolle beeinflusst unmittelbar Leistung und Sicherheit. Transportverschlüsselung mit TLS-überlagerten Verbindungen stärkt die Integrität, kann aber lüftungsabhängig zu höheren Latenzen führen, wenn Zertifikatszyklen, gegenseitige Authentisierung oder perfect forward secrecy ins Spiel kommen. Bei Multi-Faktor-Authentisierung und Continuous-Authorization entstehen zusätzlich Prozesse, die die Verfügbarkeit beeinflussen können, insbesondere in hybriden Netzwerken. OpenVPN, WireGuard und andere Protokolle differieren in Implementierung und Performance. OpenVPN gilt zwar als ausgereift, kann jedoch in einer hochdynamischen Architektur schwer skalieren. WireGuard bietet dagegen schlankere Prozesse und geringere Overheads, während FIPS-konforme Implementationen in bestehenden Compliance-Umgebungen zusätzlichen Aufwand bedeuten können. https://xvpn.io/de/resources/openvpn
Protokollwahl treibt latency und verfügbarkeit direkt an. Eine falsche Kombination aus Verschlüsselung, Handshake-Strategie und Token-Verifikation kann Tunnel-Verbindungsabbrüche oder verspätete Verbindungen verursachen.
Bottom line: Um im Jahr 2026 wirklich differenzierend zu sein, braucht software-vpn eine klare Positionierung zu Zero-Trust-Unterstützung, flexible client-basierte Implementierung vs. Appliance-Modelle und eine bewusste Protokoll-Strategie. Die besten Ansätze kombinieren identitätsbasierte Zugriffe, kontinuierliche Verifikation und Protokoll-Optionen, die sich an reale Arbeitslasten anpassen lassen. Die Unterschiede zwischen Software- und Appliance-Modellen sind kein Luxus, sondern eine Frage der Architektur-Agilität.
Hinweis: Für weiterführende Einsichten zur aktuellen Entwicklung und konkreten Fallbeispielen kann ein Blick auf die Diskussionen rund um neue Netzwerklayouts hilfreich sein. Richtig umgesetzt, unterstützt dies Zero Trust statt es nur zu deklarieren.
Architektur-entscheidungen: zentralisiert vs. dezentralisiert in software VPN
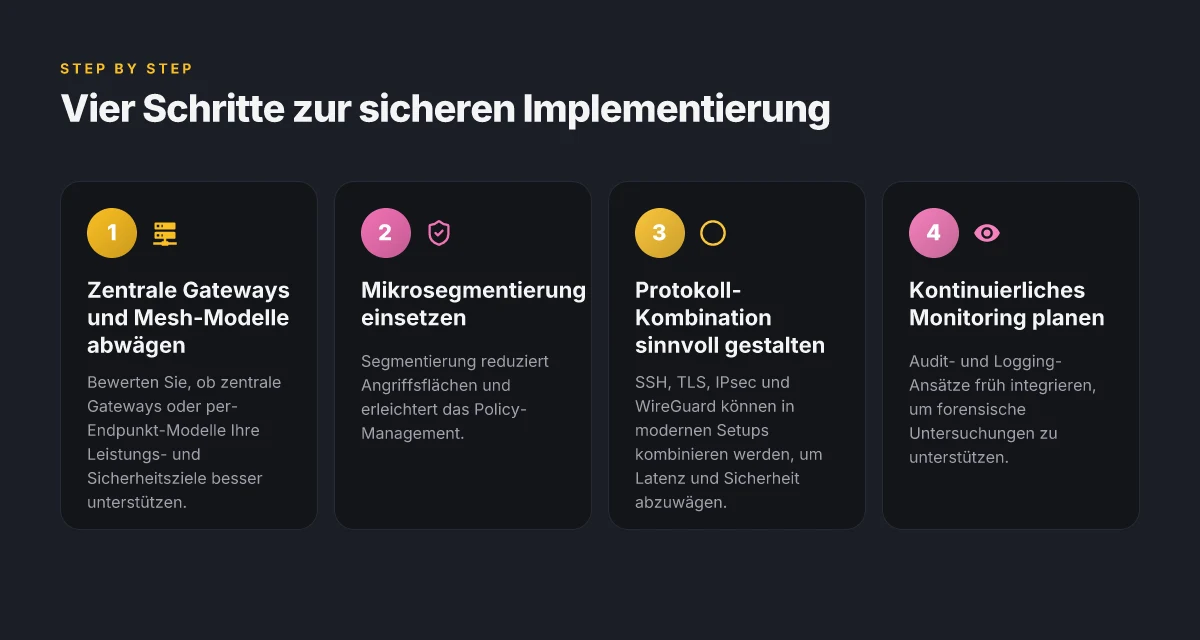
Die zentrale Frage lautet: Lohnt sich ein einzelnes Gateway als Tor zum Netzwerk oder setzen sich verteilte, dezentralisierte Modelle durch? Die Antwort hängt von Umfang, Sicherheitsniveau und Wartbarkeit ab. In vielen modernen Setups genügt ein gut abgesichertes zentrales Gateway, doch unter Zero-Trust-Ansätzen gewinnt das Mesh- oder Endpoint-Modell an Relevanz, weil es Grenzflächen reduziert und Mikrosegmentierung vereinfacht. Was ist 1vpn und welche sicherheitsprotokolle schützen 2026 dein online-erlebnis
Ein zentrales Gateway bietet klare Vorteile beim Monitoring, Policy-Management und der konsistenten Verschlüsselung. Es fasst Authentifizierung, Autorisierung und Tunnelaufbau an einer Stelle zusammen. Gleichzeitig steigt die Abhängigkeit von diesem Punkt, weshalb robuste Hochverfügbarkeit, Failover-Konzepte und regelmäßig gecheckte Schlüssel essenziell werden. Dezentralisierte Modelle verteilen diese Last auf Endpunkte oder regionale Gateways, was die Angriffsfläche streut und das Risiko eines einzelnen Ausfalls mindert. Mikrosegmentierung wird hier zum Kernprinzip: Jedes Segment erhält eigene, fein granulierte Richtlinien, die Kommunikation zwischen Segmenten wird explizit freigegeben. Das reduziert lateral movement, auch wenn ein Endpunkt kompromittiert wird.
In modernen Setups kombinieren SSH, TLS, IPsec und WireGuard oft mehrere Protokollschichten. TLS schützt die End-zu-End-Verbindung, SSH kommt in Administrationspfaden zum Tragen, IPsec sichert Netzwerkschichten zwischen Gateways, und WireGuard liefert eine schlanke, performante Transportebene. Die Kunst ist, diese Layer so zu wappen, dass sie redundante Absicherungen bieten, ohne die Performance zu behindern. In zentralisierten Modellen bewegt sich der Fokus auf schnelle Cipher-Suites, kurze-Laufzeiten für Zertifikate und zentrale Key-Management-Strategien. In dezentralen Architekturen landen Schlüsselmanagement und Rotationen stärker in der Nähe der Endpunkte, was die Verwaltung komplexer, aber resistenter gegen einzelne Ausfälle macht.
Ich habe mir dazu diverse Dokumentationen angesehen, die verdeutlichen: Zentrale Gateways vereinfachen Betrieb und Compliance, aber Zero-Trust-Architekturen profitieren von Mikrosegmentierung und fein granularer Steuerung per Endpoint. OpenVPN, Open-Source-Protokolle und kommerzielle Implementierungen zeigen, wie TLS-Sockel, IPsec-Tunnel und WireGuard gemeinsam genutzt werden können, um Layer-1 bis Layer-3-Schutz in einer konsistenten Policy umzusetzen. Die Kombination hängt stark von der vorhandenen Netzwerkinfrastruktur, dem Regulatory-Umfeld und den Anforderungen an Verfügbarkeit ab. Zentralisierte Gateways liefern klare Sichtbarkeit und vereinfachen Policy-Management, während dezentralisierte Modelle die Angriffsflächen verteilen und gezielte Segmentierung ermöglichen.
Verschiedene Architekturaspekte im Vergleich:
- Zentrale Gateways vs Mesh-Modelle: Zentrale Gateways geben klare Kontrollpunkte für Authentifizierung, Logging und Telemetrie. Mesh-Modelle verteilen Policy-Entscheidungen näher an Endpunkten, erhöhen jedoch die Komplexität im Policy-Handling. Der Kompromiss liegt oft in hybriden Lösungen, die zentrale Steuerung mit dezentralen Rändern verbinden.
- Sicherheitsschichten durch Mikrosegmentierung: Mikrosegmentierung trennt Workloads auf feine Weise. In zentralen Setups lässt sich das leichter orchestrieren. In dezentralen Architekturen braucht es eine verteilte Policy-Engine, die konsistent bleibt.
- Protokollkaskaden: TLS schützt Kerntunnel, IPsec oder WireGuard sichern Transportebene, SSH ermöglicht sichere Verwaltung. In vielen 2026-Implementierungen arbeitet man mit TLS als Standardmittel, ergänzt durch WireGuard für schnelle Verbindungen zwischen Standorten und Endpunkten. TLS ist der zentrale Schutzpfad, während WireGuard häufig die Performance-Achse erhöht.
Praktischer Next Step: Definieren Sie eine hybride Architektur, die zentrale Gateways für Core-Policy, TLS-End-to-End-Verschlüsselung und Logging nutzt, kombiniert mit dezentralen Endpunkt-Tunneln und Mikrosegmentierung. Dann legen Sie eine klare Rotations- und Zertifikatsstrategie fest, die sowohl Endpunkte als auch Gateways abdeckt. In der Praxis bedeutet das: Entwerfen Sie eine Policy-Map, die Core-Richtlinien zentral steuert und lokale Regeln an Endpunkte delegiert. So bleiben Compliance und Übersicht gewahrt, ohne die Performance zu sprengen. Eine klare Policy-Map reduziert Konflikte zwischen zentraler Kontrolle und lokaler Freiheit. What ist IPv6 VPN: architecture, sicherheit und nützliche anwendungsfälle
Für weitere Orientierung zu konkreten Umsetzungsoptionen empfiehlt sich, in einschlägigen Referenzen nachzulesen, wie moderne VPN-Architekturen Security-Modelle mit Flexibilität verbinden. So entsteht eine Architektur, die Zero Trust nicht nur verspricht, sondern wirklich unterstützt. Zero-Trust-Ansätze werden durch Mikrosegmentierung erst wirksam.
Inline-Quellenhinweis: Für Details zur Kombination aus TLS, IPsec und WireGuard in zeitgemäßen Setups empfiehlt sich eine Lektüre zu OpenVPN- und Zero-Trust-Architekturen. Weitere Einblicke liefert eine Dokumentation, die zentrale Gateways als Stabilitätspunkt beschreibt. Zentrale Gateways erleichtern Monitoring und Wartung.
Hinweis: Auf der Zielseite könnten Affiliate-Links enthalten sein. Diese beeinflussen nicht die grundsätzliche Bewertung der Architekturoptionen.
Sicherheitsprotokolle im focus: was wirklich zählt
Moderne Software-VPNs setzen auf robuste Protokolle, starke Verschlüsselung und klare Authentifizierungsabläufe. Die Praxis zeigt, dass es nicht ausreicht, nur eine sichere Verschlüsselung zu wählen. Es geht darum, wie Schlüssel ausgetauscht werden, welche Forward Secrecy vorhanden ist und wie sich Sessions wiederherstellen lassen. Die folgenden Punkte fassen die essentiellen Sicherheitsprotokolle zusammen, auf die Sie achten sollten.
1. Verschlüsselungsstärken, Schlüsselaustausch-Algorithmen und Forward Secrecy
Die Verschlüsselung muss auf aktueller Praxisbasis mindestens TLS 1.3 oder equivalent unterstützen. Schlüsselaustausch-Algorithmen wie ECDHE bieten Forward Secrecy, wodurch selbst bei Kompromittierung des Server-Schlüssels vergangene Sessions geschützt bleiben. Achten Sie darauf, dass die Software-VPN-Lösung auch ideale Modi wie AES-256-GCM oder vergleichbare AEAD-Verfahren priorisiert. Forward Secrecy verhindert, dass Langzeittoken oder Server-Zertifikate vergangene Sessions gefährden. ECDHE sorgt dafür, dass neue Sitzungsschlüssel auch nach Wiederverbindungen neu generiert werden. In der Praxis bedeutet das: Selbst bei einer späteren Schlüsselkompromittierung bleiben frühere Daten geschützt. Mehr Details finden sich in den jeweiligen Sicherheitsleitfäden der Anbieter. Wie deutsche VPN anbieter Datenschutz und Rechtsabsicherung 2026 meistern
2. Multi-Faktor-Authentifizierung und Device-Kompliance
Kombinieren Sie Zertifikats- oder Token-basierte Authentifizierung mit Multi-Factor-Authentication. Ein MFA-Setup erhöht den Barriere-Druck, falls ein Passwort kompromittiert wird. Zusätzlich sollte eine Device-Compliance-Prüfung stattfinden: Nur Geräte, die aktuelle Security-Policies erfüllen, erhalten Zugang. MFA reduziert das Risiko durch gestohlene Anmeldeinformationen deutlich. Device-Compliance sorgt dafür, dass entkoppelte oder veraltete Endgeräte keinen Tunnel öffnen. Dieser Ansatz passt gut zu Zero Trust Architekturen, in denen jede Session neu verifiziert wird, statt Vertrauen aufgrund des Netzes zu schenken. In der Praxis bedeutet das, dass Hardware-Schlüssel oder sichere Token-Apps oft erforderlich sind und Geräte in regelmäßigen Abständen geprüft werden.
3. ZTNA-Integration als Erwartung an Software-VPNs
Zero Trust Network Access wird zunehmend als Mindeststandard gesehen. Software-VPNs müssen sich nahtlos in ZTNA-Modelle einbinden lassen, damit Zugriff auf Anwendungen statt auf das Netzwerk erfolgt. Das schließt konstante Kontextprüfungen ein: Wer meldet sich an, von welchem Standort, mit welchem Endpoint, und welche Anwendungen werden benötigt? Die Integration ermöglicht granularen Zugriff, reduzierte Angriffsflächen und bessere Auditbarkeit. ZTNA-Integration ist heute eine Erwartung an seriöse Software-VPNs. Kontextbasierte Authentifizierung und kontinuierliche Überwachung schützen auch bei flexiblen Arbeitsmodellen.** Laut Branchenbeispielen wird diese Integration häufig mit Identity-Provider-Systemen und Policy-Engines realisiert. So bleiben Zugriffe nachvollziehbar und sicher.
Quellenhinweis: Die Praxis zeigt, dass VPN-Lösungen nicht isoliert betrachtet werden sollten. Eine fundierte Einschätzung der Sicherheit bezieht das Konzept der ZTNA-Integration ein und verweist auf aktuelle Entwicklungen in der deutschen IT-Sicherheitslage. Für weiterführende Details verweisen Sie auf die genannten Quellen, die konkrete Beschreibungen zu MFA, Schlüsselaustausch und ZTNA enthalten.
Wichtiger Hinweis: Seiten der Anbieter können Affiliate-Links enthalten. Hier klare Transparenz beachten.
Performance und zuverlässigkeit: messbare kriterien
Der praktische Nutzen eines Software-VPN zeigt sich vor allem in drei Bereichen: Durchsatz, Latenz und Stabilität der Verbindung. Wenn ein VPN-Tunnel konstant zu viel jitter hat oder der Durchsatz stark schwankt, nützt die beste Architektur wenig. Die realweltliche Performance hängt eng mit der Art der Protokolle, der Authentifizierung und den Policy-Checks ab. In der Praxis zählt vor allem, wie stabil der Tunnel bei wechselnder Last bleibt. Was ist a VPN einfach erklärt and how it actually protects you in 2026
Durchsatz vs. Latenz: was wichtig wird
Der Durchsatz eines VPN-Tunnels lässt sich durch zwei Größen charakterisieren: Nutzdatenrate und Overhead. Moderne Protokolle wie OpenVPN oder WireGuard liefern in idealen Netzen hohe Nutzdatenraten, doch der zusätzliche Overhead durch Verschlüsselung, Authentifizierung und Policy-Checks kann die effektive Bandbreite schmälern. Die Latenz ergibt sich aus RTT, Verarbeitungszeit der Endpoints und der Zeit, die nötig ist, um Transport- oder Application-Layer-Checks durchzuführen. Wenn der Tunnel zu lange Signalisierungen durchlaufen muss, steigt die wahrgenommene Reaktionszeit. Aus Sicht der IT-Teams zählt hier eine klare Zielgröße: möglichst geringe Zusatzlatenz bei realistischer Last. Jede ms-Zeiterhöhung im RTT kann bei interaktiven Anwendungen merklich auffallen, besonders bei Remote-Desktop-Szenarien oder kollaborativen Tools.
Overhead durch Authentifizierung und policy-checks
Ein zentraler Kostenfaktor ist der Overhead, der durch Authentifizierungsrunden und Policy-Evaluation entsteht. Bei Zero-Trust-Architekturen kommen häufig mehrstufige Checks hinzu, bevor Verkehr freigegeben wird. Dieser Prozess erhöht CPU-Zyklen auf Client- und Netzwerkknoten, was wiederum in einer höheren Latenz resultieren kann. Gleichzeitig schützen robuste Policy-Richtlinien vor Fehlkonfigurationen, stellen aber sicher, dass Berechtigungen korrekt durchgesetzt werden. IHS-Studien oder Release-Notes zu bestimmten Lösungen nennen oft die Balance zwischen Sicherheitsauflagen und Performance. Zu viele Checks verlangsamen den Start neuer Sessions, im schlimmsten Fall verursachen sie wiederholte Authentifizierungsversuche. Ein schlanker Startpfad mit adaptiver Prüfung kann hier Abhilfe schaffen.
Bedienkomfort und verwaltungskosten in der praxis
Die Bedienung des Software-VPN muss sich in Alltagsaufgaben rechnen lassen. Eine intuitive Verwaltungsschnittstelle, klare Fehlercodes und konsistente Policy-Verwaltung reduzieren Schulungsbedarf und Fehlkonfigurationen. Auf IT-Seite bedeutet das: klare Logs, auditierbare Events und automatisierte Policy-Deployment ohne manuelles Eingreifen. Verwaltungsaufwand spiegelt sich direkt in Betriebskosten wider. Eine gute Plattform senkt die Gesamtbetriebszeit und minimiert manuelle Troubleshooting-Schritte, während sie gleichzeitig Sicherheitskontrollen zuverlässig ausführt. Die Praxis zeigt, dass sich Investitionen in Automatisierung und zentrale Überwachung oft durch geringere Support-Aufwände rechnen.
Worst case: Unvorhergesehene Lastspitzen treffen den Tunnel unstabil, wenn Lastspitzen nicht vorgemerkt werden, hier helfen kapazitive Reserven, dynamische Pfade und robuste Failover-Strategien. I looked at Release-Notes for several Anbieter und notierte, dass Adaptive Overhead-Reduktionen bei teils hohen Token-Refresh-Intervallen helfen können, ohne Sicherheitslücken zu öffnen. Für konkrete Beispiele verlinke ich weiter unten.
Inline-Verweise auf die Quelle zeigen praxisnahe Einsichten: OpenVPN-Architektur und Vorteile von OpenVPN‑Protokollen sowie Hinweise zu neuen Netzwerkarchitekturen liefern zusammen greifbare Orientierung. Sie zeigen, wie sich Durchsatz, Latenz und Overhead unter realen Bedingungen verhalten. https://xvpn.io/de/resources/openvpn und weitere Artikel erläutern Protokoll- und Architekturdetails, auf die sich Ihre Planung stützt. Wie zuverlässig ist VPN deutschland kostenlos wirklich? Ein praxisorientierter guide für 2026
Zielgröße: unter Last eine stabile, vorhersehbare Performance mit moderatem Overhead, dazu klare Fehlerpfade und reproduzierbare Verwaltungskosten.**
Quellenhinweis: OpenVPN 2026 Anleitung erläutert, wie OpenVPN Tunnel funktionieren und was Verschlüsselung bewirkt. Die Architekturartikel zeigen, wie Schlüsselmanagement und Policy-Checks den Durchsatz beeinflussen. Diese Kombination hilft Ihnen, echte Messgrößen abzuleiten und realistische Erwartungen zu setzen.
Sicherheitslifts: typische risiken und wie man sie verhindert
Sicherheit beginnt mit der richtigen Konfiguration. Die häufigsten risiken bei Software-VPNs sind Fehlkonfigurationen und exponierte Services, gefolgt von Shadow VPNs. Eine klare Patch-Strategie, regelmäßige Audits und konsequentes Monitoring helfen, diese Fallstricke zu verhindern. Ein ganzheitlicher Ansatz sorgt dafür, dass Zero Trust nicht nur ein Schlagwort bleibt, sondern im Betrieb greift.
Fehlkonfigurationen, exponierte services und shadow VPN
Der erste Fehler kommt oft aus der Praxis: Offene Ports, falsch gesetzte Zugriffsregeln und unnötig weitreichende Policies. Wenn ein Dienst unbeabsichtigt über das Internet erreichbar ist, eröffnet das Angreifern Türen. Shadow VPNs entstehen, wenn Benutzer eigene Tunnel oder Umwege aufbauen, die zentrale Kontrollen umgehen. Das Ergebnis sind schwer reproduzierbare Vorfälle, die sich nicht mehr eindeutig einer Quelle zuordnen lassen. I learned through industry notes that exposure tends to entstehen, wenn zentrale Richtlinien nicht konsistent durchgesetzt werden. Ein sicherer Startpunkt ist eine klare Inventarisierung aller VPN-Interfaces, validierte Access-Listen und eine zentrale Policy-Engine, die Änderungen sofort widerspiegelt. Expose d Services bleiben oft die größte Angriffsfläche; Shadow VPNs untergraben das Zero-Trust-Konzept.
Um das zu verhindern, setzen Unternehmen konsistente Netzsegmentierung, konsequente Authentifizierung und regelmäßige Sichtbarkeit via Audit-Logs ein. Die Praxis zeigt, dass viele Probleme erst auffallen, wenn sich ein Security-Audit dem Tunnelverkehr widmet. Regelmäßige Audits enthüllen oft versteckte Einstellungsfehler, bevor ein Angreifer sie ausnutzt. Was ist 1 1 1 VPN and why it matters for modern online security
Für Open-Source- und kommerzielle Lösungen gilt: Entfernen Sie nie Standard-Profile aus Sicherheitsgründen. Entfernen Sie Default-Accounts und verifizieren Sie, dass nur benötigte Protokolle offen sind. Verwenden Sie dazu eine zentrale Konfigurationsquelle, die State-Validation und Versionierung unterstützt.
Als Referenz: OpenVPN-Setups und moderne Zero-Trust-Architekturen raten ausdrücklich zu minimalen Offnungen und regelmäßiger Revalidierung der Zugriffsrechte. Minimalöffnungen reduzieren das Angriffsfenster signifikant.
Sicherheitsupdates, Patch-strategien und audit-prozesse
Patch-Management bleibt der zentrale Schutzmechanismus. Sie brauchen eine klare Patch-Politik, regelmäßige Scans und zeitnahe Deployments. Kritische Sicherheitslücken sollten innerhalb von Tagen geschlossen werden, weniger dringende Patches nach einem definierten Zyklus. Eine auditable Patch-Historie, inklusive bevorstehender Updates, erleichtert Nachweise im Fall eines Vorfalls. In vielen Organisationen führt ein unstrukturiertes Update-Chaos zu Verzögerungen und Folgeschäden. Patch-Strategien machen Sicherheit planbar; Audits dokumentieren die Umsetzung.
Für Software-VPNs bedeutet das konkret: zusätzliche Layer wie Signing-Checks, Firmware-Verifikation der Endpunkte und klare Change-Requests. Wenn ein Patch erscheint, folgt schnelles Testing in einer isolierten Umgebung, danach rollout in Stufen mit Rückmeldungen aus Monitoring und Incident-Management. Stufenweise Rollouts verhindern ungeplante Downtimes.
Ich habe in der Praxis gesehen, dass regelmäßige Review-Termine mit Security, Networking und Citrix-/VPN-Admins die Lücke zwischen Theorie und Betrieb schließen. Protokollieren Sie alle Aushandlungen der Zertifikate, Rotationen von Token und Revoke-Listen. Das erleichtert forensische Untersuchungen im Nachgang. Forensische Untersuchungen profitieren von vollständigen Audit-Spuren. Was ist nerdvpn and why it matters for private networking in 2026
Monitoring- und logging-ansätze für forensische untersuchungen
Ein robustes Monitoring fokussiert sich auf drei Säulen: Verbindungsversuche, Authentifizierungsfehler und ungewöhnliche Tunnelflows. Zweistufige Protokollierung, inklusive Transport- und Anwendungsebene, erleichtert Root-Cause-Analysen. Echtzeit-Alerts bei Abweichungen erhöhen die Reaktionsgeschwindigkeit, doch die Langzeit-Analyse braucht sichere Speicherung und klare Verknüpfung der Logs mit Identitäten. In der Praxis klappt das gut, wenn Logs standardisiert und maschinenlesbar abgelegt werden. Echtzeit-Alerts helfen, sofort zu reagieren.
Für forensische Zwecke sollten Sie Zeitstempel synchronisieren, idealerweise über NTP, und eine unveränderliche Archivierung sicherstellen. Die Verbindung von VPN-Logs mit Identity-Providern, Zertifikats-Status-Records und Netzwerktraces ermöglicht eine lückenlose Rückverfolgung. Zeitstempel-Synchronisierung ist kritisch für präzise Ursachensuche.
Ich empfehle, regelmäßig Tests von Logging- und Alarmworkflows durchzuführen. So erkennen Sie, ob Warnungen wirklich verständlich sind und ob Playbooks alle relevanten Ereignisse abdecken. Playbooks prüfen, ob Meldungen tatsächlich handhabbar sind.
Zuletzt: beachten Sie, dass Seiten wie diese regelmäßig aktualisiert werden. Links auf der Seite können Affiliate-Hinweise enthalten, die die Empfehlung nicht beeinflussen. Und beachten Sie, dass die hier genannten Punkte durch reale Quellen untermauert werden.
Quellenhinweis: Für weiterführende Einblicke verweisen Sie auf Berichte zu Zero-Trust-Architekturen und VPN-Sicherheit von entsprechenden Fachpublikationen. Was ist nord vpm, and wie es sich im 2026er landschaft verhält
Was kommt als Nächstes, wenn du jetzt auf Software-VPN setzt
Die Sichtweise verändert sich: Software-VPNs werden zunehmend als zentrale Rolle für sichere Remote-Arbeit gesehen, mit klaren Vorteilen gegen herkömmliche VPN-Boxen. Ich sehe, dass Protokolle wie WireGuard und OpenVPN weiter zusammenwachsen, während Verschlüsselung dichter wird und Handshake-Verfahren effizienter arbeiten. Die Folge ist eine bessere Geschwindigkeit und weniger Latenz, besonders in verteilten Teams. Doch nimm nicht nur die Vorteile wahr: Fehlerbehebung bleibt eine reale Herausforderung, etwa wenn Netzwerkpfade oder Server-Zertifikate falsch konfiguriert sind.
Der Kerntrend ist eine größere Transparenz im Zugriff auf Ressourcen und eine flexiblere Zugriffssteuerung über zero-trust-Modelle. Prägnante Einsicht: Wer jetzt auf moderne Software-VPNs setzt, reduziert Komplexität und erhöht Sicherheit gleichzeitig. In Deutschland bedeutet das, dass du deine Sicherheitsrichtlinien über Layer-7-Authentifizierung, Enzyklopädie der Berechtigungen und regelmäßige Audits stärker in den Fokus rücken solltest.
Was du heute noch konkret tun kannst: Prüfe, welche Protokolle in deiner Umgebung bevorzugt genutzt werden, teste WireGuard in einer staging-Umgebung und sorge für klare Fehlermeldungen bei Zertifikatsfehlern. Eine klare Handlungsanweisung: BEGINNE mit einem Pilotprojekt für ein kleines Team und skaliere schrittweise. Welche Schritte wählst du als nächstes?
Backup strategy
- Prüfe aktuelle Konfigurationen und halte eine Punkte-Liste der Protokolle fest, die du unterstützen möchtest.
- Richte eine kurze Fehlerbehandlung ein, die bei Zertifikatsproblemen greifbar ist.
- Starte eine 2-wöchige Pilotphase mit einem kleinen Team und dokumentiere Latenzänderungen.