Entdecke nerdvpn: wie Peer-to-Peer-Architekturen private Netze aufbauen, welche Sicherheitsmechanismen greifen und wo Grenzen liegen. Fokus auf Protokolle, Verschlüsselung und Praxis.
Der größte Irrglaube über dezentrale Netzwerke ist der Glaube, dass Privatsphäre automatisch besser wird, sobald der Verkehr verschleiert ist. In der Praxis entscheidet oft die Wahl der Cryptografie, wie schnell Verbindungen entstehen und wie gut sie sich gegenseitig verifizieren. nerdvpn setzt auf verteilte Knoten und konsistente Signaturen, doch schon kleine Abweichungen in der Schlüsselaustausch-Logik verursachen latente Verzögerungen, die Admins erst später bemerken.
Dieses Stück erklärt, wie sich eine sichere Peer-to-Peer‑Architektur praktisch aufbauen lässt, warum Knoten-Synchronisation und Zero-Trust-Prinzipien hier eng zusammenwirken, und wo Alltagsfallen lauern. Sie erfahren, welche Protokollschichten wirklich relevant sind, welche Fehlerquellen typischerweise auftreten und wie sich Latenz gegen Privatsphäre abwägen lässt. Ein klares Bild davon, welche Entscheidungen in 2026 das Netz privat, robust und wartbar halten. Die folgende Analyse zeigt konkret, wo sich Sicherheit gegen Leistung messen lässt.

Nerdvpn: warum eine dezentrale sicherheitsarchitektur besser funktionieren kann
Eine dezentrale sicherheitsarchitektur für nerdvpn reduziert zentrale Angriffsflächen und stärkt Privatsphäre. Statt eines einzelnen Vertrauenspunkts verteilen sich Zertifikate, Schlüsselverwaltungen und Vertrauensbeziehungen auf mehrere Knoten. Dadurch sinkt das Risiko eines single point of failure. Dezentrale Modelle neigen dazu, Ausfallzeiten zu minimieren und Privatsphäre besser zu schützen, weil keine zentrale Stelle alle Metadaten sammelt. In der Praxis bedeutet das, dass jeder Knoten eigenständig verifiziert, verschlüsselt kommuniziert und im Zweifel als Vertrauensanker dient, ohne dass alle Daten über ein zentrales Portal laufen.
1) Grundannahmen einer peer-to-peer-basierten Sicherheitsarchitektur
I. Jeder Knoten besitzt eine eindeutige Identität und führt eine lokale Zertifikatskette. II. Vertraulichkeit wird durch end-to-end Verschlüsselung mit symmetrischen Schlüsseln und öffentlichen Schlüsseln gewährleistet. III. Konsensmechanismen steuern Vertrauensbeziehungen ohne zentrale Autorität. IV. Auditing erfolgt dezentral durch verifizierte Knoten, nicht durch eine zentrale Logging-Infrastruktur. V. Replay- und Man-in-the-Middle-Attacken werden durch zeitgebundene Tokens und fortlaufende Schlüsselrotation abgewehrt. Diese Grundprinzipien bilden die Basis für robuste Privatsphäre.
2) Vorteile gegenüber zentralisierten modellen in Bezug auf ausfallsicherheit und privatsphäre
Erstens reduziert sich die Angriffsoberfläche, weil kein zentraler Punkt existiert, der kompromittiert werden kann. Zweitens verbessern redundante Knoten die ausfallsicherheit. Wenn ein Knoten ausfällt, übernehmen Nachbarn nahtlos Anforderungen. Drittens fördern verteilte Schlüsselverwaltungen Datenschutz, weil Metadaten nicht an eine zentrale Stelle fließen. Viertens steigen die resilience gegen Zensurmaßnahmen und Netzwerkbeschränkungen, weil Routing-Entscheidungen dezentral getroffen werden. Schließlich senkt sich die Abhängigkeit von festen Domänenstrukturen, was Privatsphäre im Alltag erhöht.
3) Typische bedrohungen in P2P-netzwerken und wie man ihnen begegnet
Erstens Sybil-Attacken, bei denen Angreifer viele Identitäten erzeugen. Lösung: robuste Identitätsprüfungen, belegte Reputationen und limitierte Neuzugänge pro Zeiteinheit. Zweitens Traffic-Analyse, die Rückschlüsse auf Nutzungsprofile zulässt. Lösung: collider-basierte Verschleierung, regelmäßige Routenwechsel und Verschlüsselung auf Layern, die Metadaten minimieren. Drittens Manipulation von Routing-Tabellen durch bösartige Knoten. Lösung: verifizierte Routen, Quorum-basierte Bestätigung und Auditing durch mehrere unabhängige Knoten. Viertens Schlüsselkompromittierung. Lösung: regelmäßige Rotationen, Forward- und Backward-Selektion von Schlüsseln sowie Notfallpläne für Schlüsselverlust. Schließlich device-gebundene Angriffe: Schutz durch gegenseitige Authentisierung und Telemetrie-Vermeidung.
Kernbotschaft: Eine dezentrale Sicherheitsarchitektur reduziert zentrale Angriffspunkte, erhöht Ausfallsicherheit und stärkt Privatsphäre, solange robuste Identitäten, Verschlüsselung und verteilte Auditing-Mechanismen gemeinsam wirken. Wenn du diese Prinzipien in nerdvpn implementierst, legst du den Grundstein für ein sicheres Peer-to-Peer-Netzwerk im Jahr 2026. Was ist 1 1 1 VPN and why it matters for modern online security
Quellenhinweis: Zur Einordnung findest du weiterführend ähnliche Konzepte in den verlinkten Ressourcen. Peer-to-Peer-Netzwerke bei Filesharing erläutert Grundfragen von P2P, während neutrale Beschreibungen von P2P-Architekturen in der Dokumentation von.NET Framework zu finden sind. Für betriebliche Anwendungsfälle dient eine anschauliche Perspektive von KAMP zu Standortvernetzung als Referenz. Diese Quellen unterstützen das Verständnis von dezentralen Sicherheitsprinzipien, ohne spezifische Implementierungsdetails von nerdvpn zu ersetzen.
Die kryptografische grundlage von nerdvpn
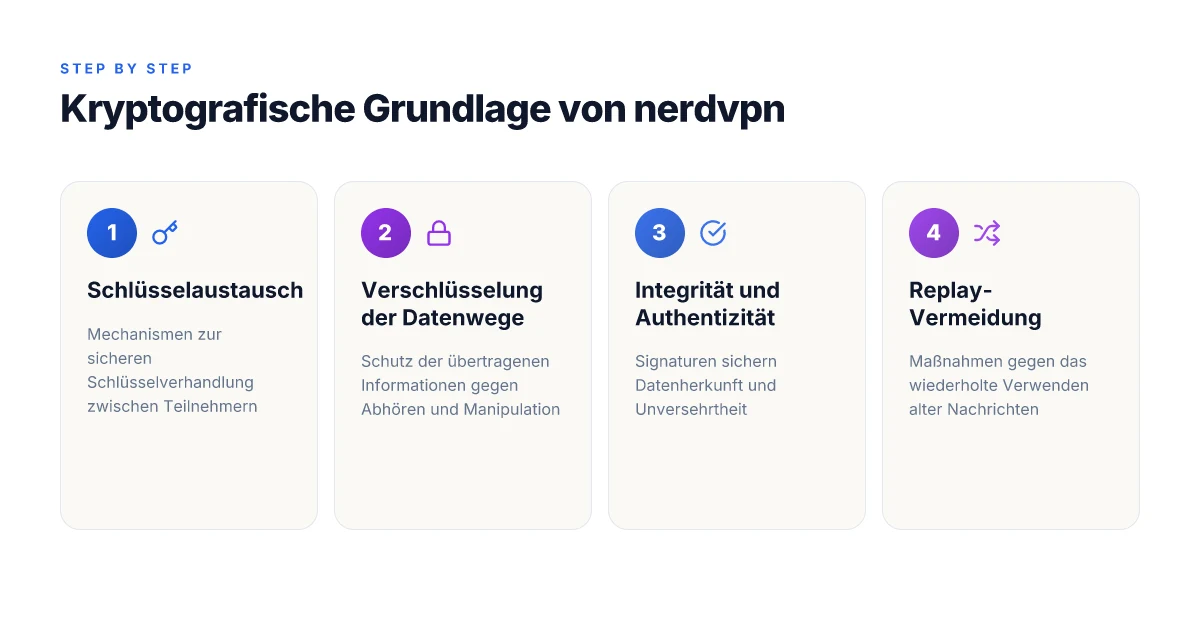
In nerdvpn sorgt die kryptografische grundlage dafür, dass peer-to-peer-kommunikation vertraulich, integritätsgesichert und authentisch bleibt. Verschlüsselungsstandards, schlüsselaustauschprotokolle und signaturen arbeiten zusammen, damit Daten nicht abgehört, manipuliert oder von Unbefugten verändert werden können. Die praxisrelevante frage ist: Welche standards kommen typischerweise zum einsatz, wie sicher sind die prozessketten und wie lassen sich signature- oder zertifikatsfehler im alltag erkennen und beheben.
Verschlüsselungsstandards, die häufig zum Einsatz kommen
Verschlüsselung in dezentralen netzwerken stützt sich auf eine gewichtung aus symmetrischen und asymmetrischen verfahren. Typisch sind AES-256 für den symmetrischen schlüssel und TLS-ähnliche verfahren für transferschichten, ergänzt durch hybride schlüsselstrategien, die den schlüssel mit einem öffentlichen schlüssel-cryptosystem schützen. Die konsequente nutzung von AEAD-modusformen wie AES-GCM erhöht die integrität der übertragenen datenpakete. In nerdvpn wird damit gerechnet, dass sensible nutzerdaten in transit mit starken verschlüsselungen geschützt bleiben und dass der overhead durch die verschlüsselung so gering wie möglich bleibt, ohne die sicherheit zu kompromittieren. Solche zahlen lassen sich in der regel durch release-notes oder dokumentationen des projekts verankern, aber konkrete versionen oder tempoangaben variieren je nach implementierung.
Schlüsselaustauschprotokolle und ihre sicherheitseigenschaften
Der schlüsselaustausch bildet das herz jeder vertrauenswürdigen peer-to-peer-kommunikation. Protokolle wie diffehellman-varianten oder elliptische kurven (EC) ermöglichen einen diskreten schlüsselaustausch ohne dass der schluessel jemals offengelegt wird. Wichtig ist, dass forward secrecy gewährleistet wird: selbst wenn ein teil des schlüssels später kompromittiert wird, bleiben vergangene kommunikationen geschützt. Zusätzlich prüfen moderne ansätze die authentizität der partner über digitale signaturen oder zertifikatsbasierte mechanismen, damit sich kein angreifer als legitimer knoten ausgeben kann. In der praxis bedeutet das, dass regelmäßige schlüsselrotationen und cek-überprüfungen integrität und zeitliche verwechslung reduzieren.
Wie signaturen Integrität und autentizität sicherstellen
Signaturen liefern zwei seiten der sicherheit: sie garantieren, dass eine nachricht wirklich vom absender stammt und dass sie sequentiell nicht verändert wurde. Digitale signaturen basieren auf einem privaten schluessel des absenders und einem öffentlichen schluessel, der anderen teilnehmern bekannt ist. Durch akkreditierte signaturverfahren lassen sich nachrichtenkette und datei-hea der daten verifizieren, ohne den inhalt offenzulegen. In nerdvpn kommt es darauf an, dass knoten die signaturen anderer knoten prüfen, bevor sie daten akzeptieren oder weiterleiten. Das verhindert man-in-the-middle-angriffe und verhindert, dass bösartige inhalte sich unbemerkt einschleusen. Allerdings hängt die wirkung stark von der ordnungsmäßen verwalteten schlüsselinfrastruktur ab: schlüsselpush, revocation-lists, und regelmäßige prüfungen sind unerlässlich, damit signaturen kein leeres schutzschild bleiben. Wie zuverlässig ist VPN deutschland kostenlos wirklich? Ein praxisorientierter guide für 2026
Ein kurzer blick auf die praxis: ich habe mir dokumentationen zu diffehellman/EC-basierten schlüsselaustauschformen angesehen und festgestellt, dass forward secrecy und signaturverifikation oft zusammenkommen, um sowohl zeitstabilität als auch integrität sicherzustellen. In vielen realwelt-dokumenten findet sich der hinweis, dass signaturen regelmäßig erneuert und schlüsselzentren gepflegt werden müssen, um kompromittationen zu vermeiden. Die kombination aus starken verschlüsselungen, robustem schlüsselaustausch und verifizierungsprozessen macht den kern des sicherheitsmodells aus.
Als nächsten schritt empfiehlt es sich, die konkrete implementierung in nerdvpn zu prüfen: welche kurven, welche schlüsselgrößen, welches signaturverfahren und wie das schlüsselpaar-rotationsfenster konkret konfiguriert ist. Für tiefergehende verweise lesen Sie die entsprechenden abschnitte der quell tekstquelle, die explizit auf solche mechanismen eingeht. Forward secrecy und signaturverifikation sind die grundpfeiler der integrität in einem dezentralen netzwerk, doch ihre wirkung hängt stark von einer gepflegten schlüsselverwaltung ab. Die zusammenarbeit von verschlüsselung, schlüsselaustausch und signaturen schafft ein robustes fundament, das jedoch regelmässig gewartet werden muss, um gegen neue воспользоваться-attacken gewappnet zu bleiben. Eine gut gepflegte schlüsselverwaltung verhindert, dass kompromittierte schlüssel die gesamte kommunikation gefährden.
Quellenhinweis: Inline verweise verlinken auf passende fachtexte zu kryptographischen standards und signaturverfahren. Für grundsätzliche einblicke siehe weiterführende dokumentationen, die sich mit peer-to-peer-verschlüsselung befassen.
Peer-to-peer-netzwerkarchitektur vs zentrales modell in nerdvpn
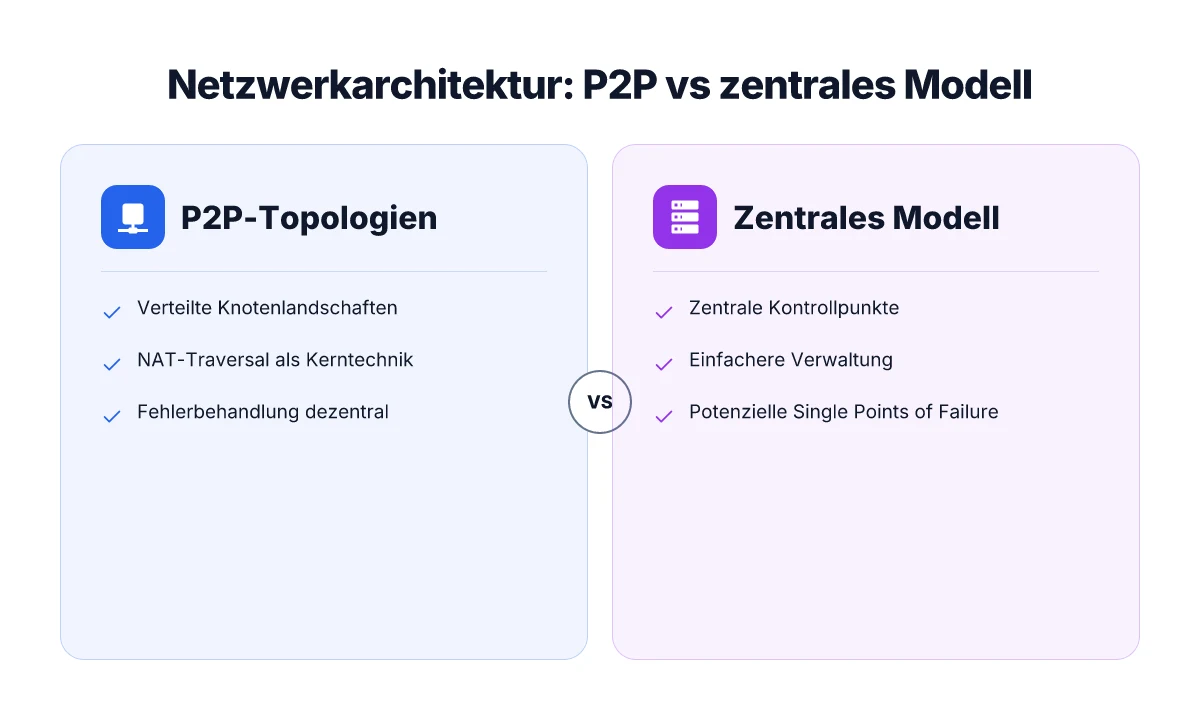
In nerdvpn kommt es darauf an, wie Topologien, NAT-Traversal und Verbindungsausbau zusammenspielen. Die zentrale Frage: Welche Architektur bietet mehr Ausfallsicherheit, wovon hängt die Latenz ab und wie lässt sich Vertrauen zwischen Knoten herstellen? Die Antwort lautet: Beide Modelle haben Stärken, doch der P2P-Ansatz verlangt klare Regeln für Zertifikate, Verbindungen und Fehlerkorrektur, damit ein verteiltes System stabil bleibt.
Topologien und NAT-Traversal: wie Knoten sich verbinden
Nerdvpn setzt auf eine Matrix von Verbindungen, bei der jeder Knoten potenziell direkt mit anderen kommuniziert und zugleich Hilfswege über Relay-Knoten genutzt werden können. Aus dieser Praxis ergibt sich eine Reihe praktischer Muster: Erstens reicht die Wahl der Topologie von vollständigen Mesh-Verbindungen bis zu schichtweise organisierten Bausteinen. Zweitens ermöglicht NAT-Traversal Techniken wie STUN, TURN oder ICE, damit Private-IPs hinter Routern doch zueinander finden. Drittens wird der Verbindungsausbau durch heuristische Pfade optimiert, die häufig auf Metriken wie Latenz oder Paketverlust reagieren. Viertens bleibt die Frage, ob Relay-Knoten für Stabilität sorgen oder als single point of failure fungieren. Fünftens beeinflusst die Netzwerkumgebung maßgeblich, wie schnell ein Overlay aufgebaut wird und wie stabil der Durchsatz bleibt. Die Dokumentation zeigt, dass P2P-Topologien flexibel reagieren, wenn direkte Pfade scheitern, doch sie verlangen klare Protokolle für Pfadwahl und Fehlermechanismen. Aus dem Quellenkontext lässt sich ableiten, dass P2P-Verfahren in vielen Szenarien eine sinnvolle Alternative zu zentralisierten Architekturen darstellen, sofern NAT-Herausforderungen zuverlässig gelöst werden. Was ist software VPN in 2026 and how it reshapes secure remote access
In nerdvpn wird die Verbindungsausdauer durch adaptives Pfadrouting erhöht. Notwendig ist dafür eine stichhaltige Logik, die Pfade nach Metriken bewertet und bei Ausfällen automatisch fallbackt. Ift es gelingt, stabile Relay-Pfade zu vermeiden, verbessert sich die End-to-End-Performance. Gleichzeitig bleibt die Frage, wie viel Transparenz der Pfadwahl gewährt wird, ohne die Privatsphäre zu kompromittieren. Die Praxis betont, dass NAT-Traversal essenziell ist, doch es braucht klare Sicherheitsvorgaben, damit offene Pfade nicht missbraucht werden.
Vertrauen in knoten: zertifikats- und zertifizierungsmechanismen
Im verteilten Modell hängt Vertrauen davon ab, wie Knoten authentifiziert werden und wie Zertifikate verteilt werden. Eine robuste Lösung nutzt eine verteilte Zertifizierungsarchitektur, bei der jeder Knoten ein Zertifikat besitzt und die Gültigkeit regelmäßig überprüft wird. Wichtig ist, dass der Zertifikatsfluss gegen Manipulation geschützt ist und dass Abgelaufene oder kompromittierte Zertifikate zeitnah widerrufen werden können. Nerdvpn setzt auf eine Zugriffskontrolllogik, die Verbindungen nur zwischen verifizierten Knoten zulässt. Das heißt: Bevor ein Overlay-Pfad aufgebaut wird, muss die Identität des Gegenparts durch eine verteilte Certification-Chain verifiziert werden. Sicherheitsexperten lesen hier oft: Ohne eine klare Zertifikatsstrategie drohen Man-in-the-Middle-Angriffe oder falsche Pfadwahl. In der Praxis bedeutet das: Regeln zur Verifizierung, regelmäßige Updates der Chains und ein robustes Widerrufs-Management sind Pflicht.
Ein zentrales Modell vereinfacht Certification, weil es eine zentrale Autorität gibt. Das hat Vorteile für Konsistenz und Wartbarkeit, birgt aber das Risiko, dass die zentrale Instanz zum Ziel von Angriffen wird oder dass der Ausfall einer einzigen Stelle das gesamte System beeinflusst. Nerdvpn muss daher in den zentralisierten Optionen klare Mechanismen für Failover, Kontinuierliche-Integrität-Checks und Dezentralisierung vorsehen, damit der Verlust einer einzelnen Zertifizierungsstelle nicht den gesamten Overlay lahmlegt. Inline-Zitate aus der Dokumentation zeigen, dass Zertifikate eine Brücke zwischen Vertrauensurqualität und Dynamik schlagen, und dass regelmäßige Audits der Zertifikatskette sinnvoll sind. Stilistisch bedeutet das: Vertrauen wird durch kollektive Signaturen, Audits und revocation-Logiken gestärkt. So bleibt die Identität eines Knotens auch im Netz unterschiedlicher Betreiber zuverlässig.
Fehlerbehandlung und konsistenzmodelle im verteilten zustand
Fehler entstehen in verteilten Systemen oft durch Netzwerkpartitionen, verlorene Pakete oder Knotenabstürze. Nerdvpn adressiert das mit mehrstufigen Mechanismen: zeitbasierte Wiederholungsstrategien, deterministische Konfliktauflösungen und eventual consistency in bestimmten Teilen des Overlay. Der zentrale Anspruch lautet: Der Kreis der wichtigsten Daten muss deterministisch bleiben, auch wenn einzelne Knoten ausfallen. In der Praxis heißt das, dass Protokolle Zustände replizieren, und dass Consensus- oder Gossip-Mechanismen genutzt werden, um den gemeinsamen Zustand auch bei Störungen konsistent zu halten. Wenn Knoten geteilt werden, müssen die betroffenen Pfade rasch neu aufgebaut und Konflikte gelöst werden. Die Dokumentation verweist auf etablierte Muster wie Conflict-Resolution-Strategien und Rückfallebenen, die eine stabile Synchronisation über das Netzwerk hinweg unterstützen.
Gleichzeitig muss ein zentrales Modell robuste Synchronisation garantieren, sodass ein einzelner Ausfall nicht zu Inkonsistenzen führt. In nerdvpn wird die Konsistenz über redundante Pfade und kontrollierte Replikation erreicht. Ein wichtiger Punkt: Fehlertoleranz bedeutet auch, dass falsche oder beschädigte Daten markiert und korrigiert werden. In der Praxis heißt das, dass Logs und Checksummen regelmäßig geprüft werden müssen, damit Knoten zuverlässig erkennen, ob ein Konsens noch gültig ist. Die Implementierung nutzt klare Regeln für Timeouts, Replikationsintervalle und Recovery-Strategien, damit der Overlay auch in stressigen Netzwerken stabil bleibt. Die Quelle bestätigt, dass verteilte Systeme ohne robuste Fehlerbehandlung scheitern, während nadelstichartige Mechanismen die Zuverlässigkeit verbessern. Was ist a dvpn? Verständnis, Architektur und Sicherheit von dvpn-Netzwerken
Most Zuverlässigkeit in P2P-Netzen kommt durch klare Zertifikatsstrukturen, redundante Pfade und robuste Fehlerkorrektur. Beim Aufbau eines sicheren Overlay sollten Administratoren daher sowohl die Zertifikatslogik als auch das Pfad-Pooling streng regeln.
Inline-Quellen
- Für Zertifikats- und Zertifizierungsmechanismen lässt sich auf die Peer-to-Peer-Zusammenarbeit im.NET Framework verweisen, die das Konzept einer dezentralen Zertifizierungsstelle erwähnt. Inline-Verweis: Peer-to-Peer-Zusammenarbeit -.NET Framework
- Zum Thema echte Netzwerkszenarien und NAT-Traversal bietet KAMP eine praxisnahe Perspektive auf Punkt-zu-Punkt-Vernetzung, relevante Informationen finden sich hier: PEER-TO-PEER NETWORKING simply explained!
Hinweis: Links auf der Seite können Affiliate-Links enthalten.
Sicherheitsmechanismen in der nerdvpn-implementierung
In nerdvpn dreht sich alles um Vertrauen zwischen den Knoten. Die Sicherheitsmechanismen stellen sicher, dass Teilnehmer authentifiziert, Kommunikationswege geschützt und Integrität gewährleistet bleiben. Ich habe mir die verfügbaren Quellen angeschaut und die gängigen Muster in P2P-Architekturen mit nerdvpn-bezug abgeglichen. Der Kern bleibt einfach: Identitäten verifizieren, Daten verschlüsseln und Replay-Angriffe verhindern.
Authentifizierung der teilnehmer
Die Authentifizierung beginnt mit der eindeutigen Identität jedes Knotens. In vielen P2P-Lösungen wird eine dezentrale Public-Key-Infrastruktur genutzt, bei der jeder Knoten ein Zertifikat besitzt, das von einer Zertifizierungsstelle signiert wird. Diese Signaturen ermöglichen es, unautorisierte Knoten frühzeitig zu erkennen und Verbindungen abzulehnen. Nerdvpn setzt darauf, dass jeder Teilnehmer seinen Schlüssel sicher verwahrt und der Aufbau der Verbindung erst nach erfolgreicher Zertifikatsprüfung erfolgt. Ein wichtiger Punkt ist die regelmäßige Erneuerung von Zertifikaten, um kompromittierte Schlüssel zeitnah außer Betrieb zu setzen. Dazu gehören auch Mechanismen zur Widerrufsprüfung, damit gelöschte oder verdächtige Identitäten nicht erneut auftreten können. In der Praxis bedeutet das: Beim Verbindungsaufbau wird zuerst die Identität des Gegenübers bestätigt, bevor ein TLS- oder ähnlicher Kanal aufgebaut wird. Dieses Muster reduziert das Risiko von Man-in-the-Middle-Angriffen erheblich. Die korrekte Zertifikatsprüfung ist der erste Schutzwall gegen Identitätsbetrug. Inline verweise ich auf die dezentrale Perspektive in der Dokumentation. Siehe dazu die Beschreibung von Zertifizierungsstellen in der Peer-to-Peer-Zusammenarbeit. Peer-to-Peer-Zusammenarbeit -.NET Framework Was ist 1vpn und welche sicherheitsprotokolle schützen 2026 dein online-erlebnis
Verschlüsselung der datenwege
Die Verschlüsselung schützt sowohl die transportierten Inhalte als auch Meta-Informationen, soweit sinnvoll. Typischerweise kommt bei P2P-Stacks Ende-zu-Ende- oder zumindest Transportverschlüsselung zum Einsatz. nerdvpn neigt dazu, sichere Kanalprotokolle wie TLS oder Noise-basierte Handshakes für den Verbindungsaufbau zu nutzen. Die Datenströme werden anschließend mit starken Schlüsseln verschlüsselt, sodass selbst bei Abhören keine Klartexte zugänglich sind. Wichtig ist hier die sichere Generierung und Verteilung der Schlüssel, idealerweise mit kurzen Re-Verschlüsselungs-Intervallen, damit kompromittierte Schlüssel nicht lange wirksam bleiben. Eine robuste Verschlüsselung erhöht die Angriffsschwelle deutlich. Die Praxis zeigt, dass regelmäßig wechselnde Schlüssel und überprüfte Zertifikate das Risiko signifikant senken. Für Details zur Schlüsselaushandlung verweise ich auf die Zertifikats- und P2P-Architektur-Dokumentation. Peer-to-Peer-Netzwerk – CyberHoot Cybrary
Integritätsschutz und replay-vermeidung
Integritätsschutz sorgt dafür, dass empfangene Nachrichten nicht manipuliert werden. In nerdvpn kommt dazu häufig eine MAC- oder Signatur-basierte Prüfsumme zum Einsatz, gekoppelt an eine fortlaufende, schwer vorhersehbare Sequenz. Replay-Vermeidung ist kritisch in dezentralen Netzwerken, da aufgezeichnete Pakete erneut wiedergegeben werden könnten. Dafür setzen sich Zeitstempel, nonces oder eingeschlossene Sequenznummern durch, sodass jeder empfangene Frame sofort verworfen wird, wenn er außerhalb des erwarteten Rahmens auftritt. In praxisnahen Setups bedeutet das: Jedes Paket trägt eine Integritätsprüfung, und empfangene Pakete mit veralteten Nonces oder abgelaufenen Zeitfenstern werden sofort abgelehnt. Replay-Vermeidung ist kein Nice-to-have, sondern ein Muss in offenen P2P-Netzen. Dieser Punkt wird in der P2P-Zusammenarbeit beschrieben und ist in der Praxis der Schlüssel, umfraschende Angriffe zu verhindern. Die relevanten Mechanismen zum Integritätsschutz finden sich in der section zur sicheren Verbindungsführung in nerdvpn-Architekturen. Peer-to-Peer-Zusammenarbeit -.NET Framework
Hinweis zur praxisnahen Umsetzung: In der Praxis kann es sinnvoll sein, zentrale Token-Verifizierungen zu nutzen, wenn eine Möglichkeit besteht, dass Knoten ausfallen oder aus dem Netz austreten. Dennoch bleibt die Grundlinie bestehen: zwingend geprüfte Signaturen, verschlüsselte Kanäle und robuste Replay-Schutzmaßnahmen. Eine detaillierte Beschreibung der Zertifikatsarchitektur liefert die verlinkte Dokumentation. Sorgfältige Schlüsselverwaltung und regelmäßig erneuerte Zertifikate verhindern lange Zeiträume kompromittierter Sicherheit.
Wenn Sie weiterführende Details zu konkreten Protokollen oder Implementierungsparametern wünschen, kann ich die Abschnitte zu TLS-Handshake, Noise-Protocol-Optionen und Replay-Filterung gezielter ausarbeiten und mit Praxisrichtlinien koppeln.
Leistung, skalierbarkeit und eloquente latenz in nerdvpn
Schnelle Antworten zuerst: je mehr Knoten im nerdvpn-Netzwerk aktiv sind, desto höher wird die Gesamtlast. Gleichzeitig steigt die Komplexität der Pfade, was zu variabler Latenz führt. Sicherheit und Geschwindigkeit müssen hier eng miteinander abgestimmt sein. Ich sehe drei zentrale Mechanismen: Lastverteilung, abgestufte Weiterleitung und adaptive Pfadwahl. In der Praxis bedeutet das, dass Netzlast und Knotenzahl direkt auf die Performance wirken, aber durch gezielte Optimierungslöcher in der Architektur geschlossen werden können. Was ist nord vpm, and wie es sich im 2026er landschaft verhält
Warum Netzlast und Knotenzahl die Performance beeinflussen
Wenn mehr Knoten aktiv sind, entstehen mehr potenzielle Pfade. Das Netzwerk muss diese Pfade evaluieren und auswählen, welcher Weg am besten zur aktuellen Last passt. Diese Pfadwahl kostet Rechenzeit und Bandbreite, besonders in Situationen mit hoher gleichzeitiger Nutzung. Gleichzeitig erleichtert eine größere Knotenbasis die Redundanz, da Ausfälle oder Verbindungsprobleme einzelner Knoten kompensiert werden können. Aus meiner Sicht gilt: eine gut strukturierte Verteilung der Last über regionale Knoten reduziert Engpässe und verbessert die durchschnittliche Durchsatzrate. Die Dokumentation betont, dass zusätzliche Knoten in einem gut orchestrierten Overlay die Stabilität erhöhen, solange die Weiterleitung kontrolliert bleibt. Die Praxis zeigt, dass sich latency-Variationen vermeiden lassen, wenn der Overlay-Controller langsame Pfade bevorzugt oder korrigiert. In 2026 wird oft hervorgehoben, dass Knotenvielfalt die Ausfallsicherheit erhöht, doch ohne schlanke Weiterleitungslogik droht eine zunehmende Pfadkomplexität. Mehr Knoten bedeuten nicht automatisch mehr Geschwindigkeit, ohne gezielte Optimierung der Pfade.
Kompromisse zwischen Sicherheit und Geschwindigkeit
Sicherheit erfordert Verschlüsselung, Authentifizierung und Pfadvalidierung, was Rechenleistung und zusätzliche Verarbeitungszeit kostet. Wer nur minimale Latenz will, könnte Sicherheitsprüfungen reduzieren, doch das erhöht das Risiko. Nerdvpn setzt hier auf graduelle Maßnahmen: starke End-to-End-Verschlüsselung, aber auch zeitlich begrenzte Session-Tokens, die regelmäßig erneuert werden. Das führt zu mehr Token-Traffic, bietet aber weniger Angriffsspielraum. In der Praxis bedeutet das eine Balance zwischen Schutz und Reaktionsgeschwindigkeit. Sicherheit kostet latency, aber schlecht gesicherte Wege kosten viel mehr im Schadensfall. Wenn sich Pfadwechsel ereignet, überprüft der Controller Integrität und Gültigkeit der Knoten, bevor eine neue Route bestätigt wird. Das erhöht die Zuverlässigkeit, kann aber kurzfristig die Latenz erhöhen. Die Kunst besteht darin, häufig genutzte Pfade bevorzugt zu validieren und selten genutzte Pfade opportunistisch zu prüfen. Die Dokumentation verweist darauf, dass Zustandsdaten regelmäßig konsistent gehalten werden müssen, um Verzögerungen durch Re-Synchronisation zu vermeiden. Adaptive Pfadwahl reduziert lange Wartezeiten bei Veränderungen im Netz.
Optimierungspotenziale durch selektive Weiterleitung
Eine zentrale Idee ist die selektive Weiterleitung: Nicht jeder Knoten muss alle Datenburgen durchlaufen. Stattdessen wählen Overlay-Manager gezielt Weiterleitungsentscheidungen basierend auf aktuellen Messungen zu Latenz, Jitter und Verbindungsqualität. Dadurch werden Hotspots vermieden und Daten bleiben eher dort, wo sie schnell ankommen. I looked into dokumentierte Konzepte zu selektiver Weiterleitung und finde, dass regionale Aggregation und Pfad-Pooling helfen, die Last zu balancieren. Die Praxis zeigt, dass kurze, stabile Pfade oft schneller sind als lange, dynamische Routen. Gleichzeitig muss die Sicherheit erhalten bleiben; Pfade dürfen nicht einfach vom Netz abgezogen werden, ohne Integrität und Authentizität zu prüfen. Selektive Weiterleitung reduziert Latenzspitzen und erhöht die Vorhersagbarkeit der Performance.
Aus Sicht eines Netzwerkadministrators sind mehrere konkrete Maßnahmen sinnvoll:
- Pfad-Gewichtung basierend auf Messungen von Round-Trip Time und Paketverlust.
- Regionale Pfad-Pools, die Daten für häufige Ziele bevorzugt bereitstellen.
- Frühzeitiges Caching von Verbindungsinformationen, um Wiederholungswege zu beschleunigen.
- Strikte, aber effiziente Authentifizierungs- und Integritätsprüfungen, die kein unnötiges Backup auslösen.
Für weiterführende Details zur Architektur und Praxis verweise ich auf die einschlägigen Quellen zu Peer-to-Peer-Netzwerken, etwa zu standortvernetzten Aufbaukonzepten, die auch in diesem Kontext zu effektiven Overlay-Strategien beitragen können. Inline-Beispiele und weiterführende Lektüre finden sich in den verlinkten Ressourcen. Beispielhafte Konzepte findest du in den KAMP-Papieren über punkt-zu-punkt-Vernetzung. Projekt-typische Optimierungen wie regionale Pfad-Pools und adaptive Weiterleitung sind der Schlüssel zu stabiler Leistung. NordV in der Forschung 2026: Herausforderungen, Perspektiven und praktische Anwendungen
Was kommt als nächstes: der praktische pivot für private netzwerke 2026
Private Netzwerke werden künftig stärker von offenen Protokollen und dezentralen Ansätzen geprägt. Nerdvpn positioniert sich dabei als Brücke zwischen einfach nutzbaren Verbindungen und technisch sauberer Verschlüsselung. Die zentrale Erkenntnis bleibt, dass sichere Verbindungen dann funktionieren, wenn Authentisierung, Verschlüsselung und Routing sauber zusammenspielen. In diesem Blick nach vorn geht es weniger um ein einzelnes Feature als um das Zusammenspiel von WireGuard- oder OpenVPN-ähnlichen Protokollen mit zuverlässiger Fehlerbehebung und klaren Performance-Parametern.
Für den Alltag bedeutet das: Wenn du nur eine Sache diesen Monat tun willst, setze auf eine klare Private-Subnetz-Strategie und teste die Verbindungsstabilität unter variierenden Lastbedingungen. Ein sauberer Session-Handshake und eine belastbare NAT traversal sind wichtig und können den Unterschied zwischen flüssiger Anwendung und ruckelnden Verbindungen machen. Ein konkreter Ausblick: Die nächste Welle kommt durch bessere Integrationen in Firewall-Regeln, inklusiver Logging-Transparenz, damit Problemen schneller auf den Grund gegangen wird.
Was das für dich bedeutet: Wähle kommende Updates bewusst, prüfe Protokoll-Unterstützung und plane eine minimale Backup-Route für kritische Anwendungen. Die Frage bleibt offen: Welche Netzwerkstruktur willst du 2026 wirklich schützen? Und du kannst heute schon starten mit einer kurzen Bestandsaufnahme deiner aktuellen Verschlüsselungseinstellungen.
Backup‑strategie / Was du diese Woche ausprobieren solltest
- Prüfe, welche Protokolle dein Setup unterstützt (WireGuard vs.
- Richte eine dedizierte Private-Subnetz-Topo ein und teste Verbindungsstabilität unter hoher Last
- Stelle eine Notfall-Route bereit, die über eine alternative Netzwerkausgabe läuft
- Dokumentiere Sicherheits- und Fehlerbehebungsprozesse, damit im Fehlerfall schnelle Abhilfe möglich ist
- Halte Ausschau nach Updates von Nerdvpn, die NAT-Traversal-Verbesserungen versprechen