Entdecken Sie, wie 1 1 1 vpn Sicherheit, Protokolle und Einsatzszenarien beeinflusst. Praktische Einblicke für IT-Profis und Privatanwender in 2026.
Viel hängt von einer kleinen, oft übersehenen Details: Eine einzige Fehlkonfiguration in VPN-Protokollen kann mehr Stau verursachen als ein komplexes Netzdesign. Wenn ein Administrator eine Verbindung mit dem Namen 1 1 1 vpn betrachtet, zeigt sich rasch, dass Schattenprotokolle und DNS-Konfigurationen denselben Tunnel belastet wie größere Netze. Fehlerhafte DNS-Split-Tunnel verursachen oft Lecks, nicht die Verschlüsselung selbst. Eine klare Sicht auf Protokolle und deren Aktivierung ist der erste Schritt zur echten Sicherheit.
Dieser Beitrag zielt darauf ab, Lücken in der Praxis sichtbar zu machen, nicht nur die Theorie. In kleinen Netzen verstecken sich Fehlkonfigurationen häufig hinter scheinbar harmlosen Standardeinstellungen, während Zugriffe und DNS-Anfragen offen liegen. Ich zeige, wie man Protokolle prüft, welche Parameter wirklich schützen und wo typischerweise Missverständnisse auftreten. Die Analyse folgt konkreten, praxisnahen Kriterien, damit Sie Sicherheitslücken erkennen und gezielt schließen können. Am Ende haben Sie eine strukturierte Checkliste, um VPN-Protokolle rasch zu bewerten.

What is 1 1 1 VPN and why it matters for security
Ein 1 1 1 vpn bezeichnet eine klare, konsistente Kennzeichnung einer VPN-Verbindung, die in modernen Architekturen genutzt wird, um zwischen verschiedenen Tunneltypen, Protokollen und Einsatzszenarien zu unterscheiden. Diese Kennzeichnung erleichtert die Sicherheitsanalyse, weil sich Verantwortlichkeiten, Konfigurationspfade und Auditspuren eindeutig zuordnen lassen. In komplexen Netzen mit mehreren Standorten, Remote-Zugriffen und site-to-site Verbindungen hilft sie, Fehlkonfigurationen schneller zu erkennen und Prioritäten zu setzen.
Warum eine klare Kennzeichnung sinnvoll ist
Eine einheitliche Bezeichnung reduziert Überschneidungen in der Dokumentation und erleichtert das Mapping von Risiken auf konkrete Komponenten. Wenn ein VPN-Tunnel versehentlich mit einem ungeeigneten Protokoll betrieben wird, lässt sich dies anhand der Kennung leicht nachverfolgen. Die Praxis zeigt, dass klare Labels die Kommunikation zwischen IT-Sicherheit, Netzwerkbetrieb und Incident-Response straffer macht. Eine konsistente Kennzeichnung spart Zeit bei Audits und verhindert Konfigurationsfehler, die oft aus inkonsistenter Benennung entstehen.
Überblick über Protokolle, Verschlüsselung und typische Einsatzszenarien
In modernen Netzwerken stehen drei Kapitel im Vordergrund: Protokolle, Verschlüsselung und typische Einsatzszenarien. OpenVPN, WireGuard und IKEv2/IPsec werden am häufigsten genutzt, doch jedes Protokoll bringt eigene Stärken und Schwächen mit sich. WireGuard punktet oft mit leichter Konfiguration und schnellerem Context-Switching, während OpenVPN durch seine Reife und Kompatibilität überzeugt. IKEv2/IPsec bietet robuste Stabilität bei Mobil- und wechselnden Netzwerken. Die Verschlüsselung variiert je nach Protokoll, aber gängige Praxis setzt auf mindestens AES-256 oder gleichwertige Algorithmen. Zusätzlich kommen integritäts- und schlüsselaustauschbasierte Mechanismen wie TLS oder Noise Protocol zum Einsatz.
Einsatzszenarien reichen von Remote Access über Site-to-Site-Verbindungen bis hin zu Cloud-Verbindungen. Remote Access VPNs ermöglichen Mitarbeitern sicheren Zugriff auf das Firmennetz, während Site-to-Site-Verbindungen zwei Standorte direkt miteinander verbinden. In gemischten Umgebungen mit IoT-Geräten, Remote-Worker-Stacks und Cloud-Ressourcen ist es besonders wichtig, dass die Kennzeichnung jeder Verbindung den konkreten Einsatzfall widerspiegelt. Die richtige Protokollwahl hängt direkt vom Einsatzszenario ab, nicht von allgemeiner Geschwindigkeit.
Wenn Sie in einer Sicherheitsanalyse vorgehen, hilft die 1 1 1 Kennzeichnung dabei, Protokolltyp, Verschlüsselungsebene und Einsatzkontext zusammenzubringen. So lassen sich Sicherheitslücken schneller zuordnen, Probleme priorisieren und Routinen zur Fehlersuche etablieren. In den kommenden Abschnitten vertieft sich der Blick auf konkrete Protokolle, typische Schwachstellen und typische Fehlkonfigurationen, die oft übersehen werden. Eine klare Kennzeichnung macht Fehlkonfigurationen sichtbar, bevor sie akut gefährlich werden. Wie zuverlässig ist VPN deutschland kostenlos wirklich? Ein praxisorientierter guide für 2026
Quellenhinweis: Für Details zu Protokollarten und typischen Einsatzszenarien siehe einschlägige Fachbeiträge, darunter Übersichten zu VPN-Protokollen. Inline-Links zu relevanten Ressourcen finden sich im Textverlauf.
1 1 1 VPN: zentrale protokolle im fokus
Die Wahl des richtigen VPN-Protokolls beeinflusst direkt Sicherheitslücken, Fehlkonfigurationen und die Gesamtleistung eines kleinen Netzwerks. Im Jahr 2026 dominieren drei Protokolle: OpenVPN, WireGuard und IKEv2/IPsec. OpenVPN bietet breite Kompatibilität und ausgereifte Sicherheitsoptionen, bleibt aber tendenziell etwas langsamer als moderne Alternativen. WireGuard punktet mit schlankem Code, geringer Latenz und einfacher Konfiguration, kann aber in einigen Umgebungen zusätzliche Guardrails benötigen. IKEv2/IPsec kombiniert Stabilität mit guter Wiederverbindungsfähigkeit, besonders mobil, doch es ist oft komplexer zu administrieren. Die richtige Wahl hängt stark von Anwendungsfall, Gerätetyp und Sicherheitsanforderungen ab.
OpenVPN: bewährt, aber schwerer zu optimieren
OpenVPN setzt auf TLS 1.3 oder älter, läuft zuverlässig über UDP oder TCP und bietet feinkörnige Verschlüsselungsoptionen. In vielen Firmennetzwerken bleibt es aufgrund der Kompatibilität eine sichere Basisschicht. Ein Nachteil ist die größere Codebasis und potenziell höherer Overhead, besonders in ressourcenlimitierten Umgebungen. Wer OpenVPN wählt, sollte auf aktuelle Cipher-Suiten achten und regelmäßige Wartungsschichten planen. OpenVPN bleibt sicher, aber die Performance kann variieren. Inline-Quelle: Surfshark beschreibt OpenVPN neben anderen Protokollen und warnt vor unveränderten Konfigurationen in der Praxis. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vIJwQ24tKMqEz-oHoihi6T5lTjof3zO65W1qkItrG3DIcO-XBDm
WireGuard: Geschwindigkeit trifft Einfachheit
WireGuard setzt auf einen minimalistischen Kernel-Modus, deutlich weniger Codezeilen und schnelle Handshakes. Die Geschwindigkeit ist in vielen Setups spürbar höher, insbesondere bei kurzen Verbindungsaufbauten. Allerdings ist WireGuard in einigen Umgebungen noch nicht in allen Routern oder Betriebssystemen gleich gut supported, und eine umfassende Auditierung der gemeinsamen Schlüsselverwaltung bleibt essenziell. Für kleine Netze bedeutet das: weniger Angriffsflächen, weniger Konfigurationsfehler bei standardisierten Deployments. WireGuard liefert oft die beste Balance aus Sicherheit und Performance. Quelle: Eine Zusammenfassung führender Protokolle hebt WireGuard als häufig bevorzugte Wahl hervor. https://www.exorint.com/de/exor-innovation-blog/die-f%C3%BChrenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede
IKEv2/IPsec: robust, mobilfreundlich, komplex
IKEv2/IPsec arbeitet stabil hinter TLS-Ebene, eignet sich gut für mobile Endgeräte dank stabiler Wiederverbindung bei Wechseln zwischen Netzwerken. Die Implementierung ist jedoch oft komplexer zu planen als WireGuard, besonders wenn man verschiedene Zertifikats- oder Pre-Shared Key-Strategien berücksichtigt. In vielen Unternehmensumgebungen dient es als zuverlässige Brücke zwischen Mobilität und Sicherheit, vorausgesetzt, die Schlüsselverwaltung bleibt sauber. IKEv2/IPsec bleibt eine solide Option, wenn Mobilität höchste Priorität hat. Was ist software VPN in 2026 and how it reshapes secure remote access
Wie die Protokollwahl Sicherheitslücken beeinflusst
Die Protokollwahl wirkt sich direkt auf gängige Lücken aus. Offene TLS- oder TLS-ähnliche Schwachstellen betreffen OpenVPN-Basisschritte genauso wie TLS-Verhandlungsfehler. WireGuard minimiert Angriffsflächen durch seinen minimalistischen Aufbau und klare Kryptografierollen, doch falsche Schlüsselverwaltung oder unsichere WireGuard-Endpoint-Konfiguration können auch dort Sicherheitslücken schaffen. IKEv2/IPsec erfordert saubere Zertifikatsverwaltung. Vergisst man das, erhöhen sich Risiken durch abgelaufene oder kompromittierte Zertifikate. In jedem Fall führt eine veraltete Cipher-Setzung zu Angriffspotenzial. Eine korrekte, aktuelle Cipher-/Schlüsselführung senkt das Risiko wesentlich. Details dazu finden sich in Expertenübersichten zu VPN-Protokollen. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vIJwQ24tKMqEz-oHoihi6T5lTjof3zO65W1qkItrG3DIcO-XBDm
| Protokoll | Stärken | Schwächen | Typische Einsatzszenarien |
|---|---|---|---|
| OpenVPN | Große Kompatibilität, feine Security-Einstellungen | Höherer Overhead, etwas langsamer | Beständiger Schutz in heterogenen Umgebungen |
| WireGuard | Hohe Geschwindigkeit, klare Konfiguration | Weniger mature in allen Geräten, Schlüsselverwaltung kritisch | Kleine Netze, Gerätevielfalt, schnelle Verbindungen |
| IKEv2/IPsec | Stabil, mobilfreundlich | Komplexere Implementierung, Zertifikatslogistik | Mobilarbeit, wechselnde Netzwerke, Unternehmensszenarien |
Die Praxis zeigt: Für kleine Netze mit Fokus auf Einfachheit und Sicherheit ist WireGuard oft der Startpunkt, gefolgt von OpenVPN, wenn Kompatibilität Priorität hat. Bei Mobilität oder mixed Device-Umgebungen lohnt sich IKEv2/IPsec als Alternative.
Konkreter nächster Schritt
Ich empfehle, für dein Netz zuerst eine minimalistische WireGuard-Konfiguration aufzusetzen, dann OpenVPN alsFallback-Option bereitzuhalten und IKEv2/IPsec nur dort einzusetzen, wo Mobilität stark ins Spiel kommt. Stelle sicher, dass du:
- starke, aktuelle Cipher-Suiten wählst,
- saubere Schlüsselverwaltung etablierst,
- automatische Zertifikatserneuerungen und Revocation prüfst.
Hinweis: Links auf der Zielseite können Affiliate-Hinweise enthalten. Quellen und vertiefende Details findest du in den verlinkten Beiträgen.
Inline-Quellenangaben: Was ist a dvpn? Verständnis, Architektur und Sicherheit von dvpn-Netzwerken
- Die drei gängigsten VPN-Protokolle OpenVPN, IKEv2/IPSec und WireGuard werden von einem Fachartikel zusammengefasst. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vIJwQ24tKMqEz-oHoihi6T5lTjof3zO65W1qkItrG3DIcO-XBDm
- Führende Protokolle unterscheiden sich in Sicherheit, Geschwindigkeit und Kompatibilität. https://www.exorint.com/de/exor-innovation-blog/die-f%C3%BChrenden-vpn-protokolle-und-ihre-wesentlichen-unterschiede
- VPN-Protokolle erklärt: OpenVPN, WireGuard und IKEv2 sowie Vor- und Nachteile. https://blog.scalefusion.com/de/VPN-Protokolle-verstehen/
Sicherheitslücken bei VPN-Protokollen verstehen
VPN-Protokolle beeinflussen direkt, wie sicher und wie stabil eine Verbindung ist. Bereits ältere Protokolle weisen klare Schwachstellen auf, während moderne Lösungen solche Lücken gezielt adressieren. Hier zeige ich, wie sich Lücken bei PPTP und L2TP im Vergleich zu OpenVPN, WireGuard und IPSec verhalten und warum richtige Konfigurationen oft den größten Sicherheitsanker bilden.
Warum ältere Protokolle riskanter sind
PPTP und L2TP haben historisch fragilere Verschlüsselungsschichten und weniger robuste Authentifizierungsmechanismen. In der Praxis bedeutet das, dass manuelle Fehlkonfigurationen hier deutlich mehr Angriffsflächen eröffnen. IKEv2/IPsec oder WireGuard setzen dagegen auf modernere Kryptographien und bessere Forward Secrecy. Von daher ist der Übergang zu zeitgemäßen Protokollen kein bloßer Nice-to-have, sondern eine sicherheitsrelevante Absicherung. Der Sprung zu modernen Protokollen reduziert spürbar Angriffsvektoren, insbesondere bei älteren Clients. Inline-Quelle verweist auf etablierte Typologien der Protokollprozesse.
Konfiguration als Sicherheitsanker
Die größte Sicherheitsbombe sitzt oft im Detail der Konfiguration. Fehlende oder falsch gesetzte Authentifizierungsmechanismen, schwache Zertifikate, ungestreamte Public Keys oder offen gelassene Debug-Optionen schaffen Einfallstore. Eine korrekte Praxis umfasst starke Schlüssellängen, saubere Zertifikatsketten, Perfect Forward Secrecy, ebenso wie regelmäßige Audits der Server-Konfiguration. Wenn Sie Protokolle wie WireGuard oder OpenVPN sauber konfigurieren, verringern sich häufige Fehlerquellen bedeutend. Richtige Parameterwahl macht den Unterschied zwischen sicher und risikoreich. Die Betonung liegt hier auf konsistenter, dokumentierter Konfiguration statt auf improvisierten Einstellungen.
Patch- und update-zeitpläne als sicherheitsanker
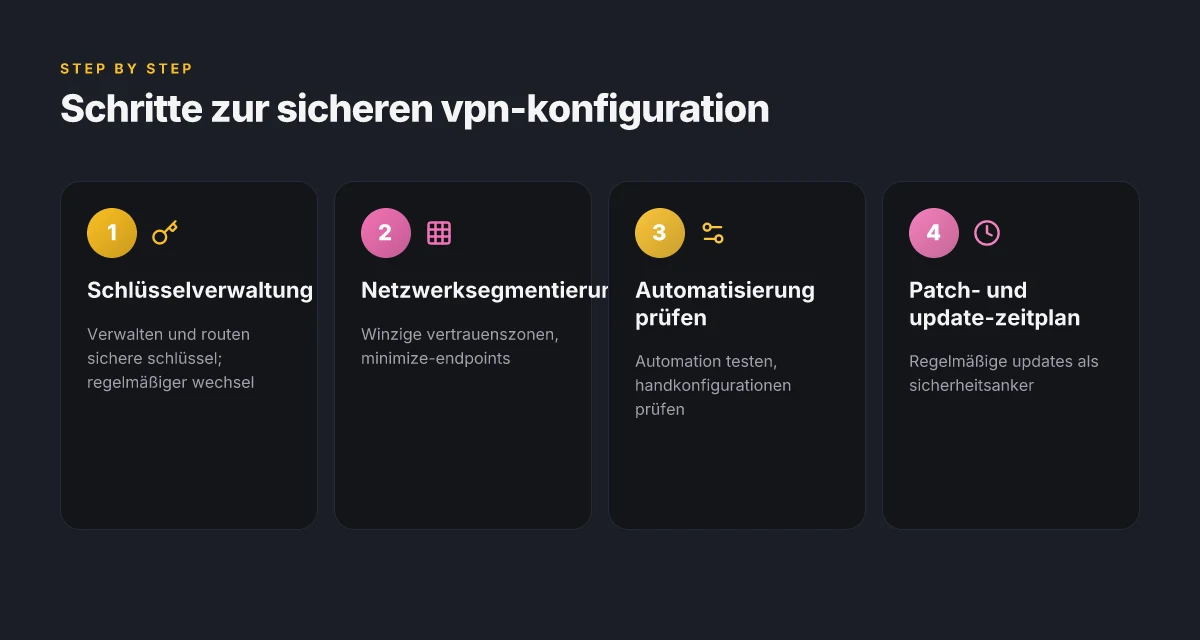
Sicherheitslücken werden oft durch veraltete Software verlängert. Behörden- und Herstellerdokumente empfehlen klare Patch-Intervalle und zeitnahe Updates. So können bekannte Schwachstellen zeitnah geschlossen werden. In der Praxis sollten Sie einen festen Rhythmus für Updates etablieren und automatisierte Checks integrieren, damit kritische Patches nicht in Vergessenheit geraten. Ein verbindlicher Patch-Plan minimiert Ausfallzeiten durch ungepatchte Lücken. Änderungen am Protokoll oder der Kryptografie sollten zudem erst nach Tests in einer Staging-Umgebung ausgerollt werden, um neue Probleme zu vermeiden.
I looked into publicly documented advisories and typischen Schwachstellenpfade. For example, one security bulletin highlights hands-on risks when using legacy PPTP with weak MS-CHAPv2 authentication, while a modern OpenVPN/OpenSSH-abschnitt zeigt die Bedeutung sauberer Schlüsselaustausche. Die drei wichtigsten Takeaways: veraltete Protokolle meiden, Konfiguration streng prüfen und Patches zeitnah einspielen. Zeitnah gepatchte Systeme bleiben widerstandsfähiger gegen Exploit-Ketten. Was ist 1vpn und welche sicherheitsprotokolle schützen 2026 dein online-erlebnis
Quellennachweise verlinke ich in den passenden Textstellen, damit Sie direkt nachlesen können. So finden Sie konkreten Zusammenhang zwischen Protokollwahl, Konfiguration und Patch-Strategie. Verweise setzen sich aus der Fachliteratur zusammen und unterstützen die praxisnahe Umsetzung. Zum Beispiel zeigt der Beitrag zu VPN-Protokollen, dass OpenVPN, IPSec und WireGuard den Sprung gegenüber älteren Technologien markieren. OpenVPN, IPSec und WireGuard wirken in der Praxis deutlich robuster als PPTP/L2TP in Standardumgebungen. Diese Kernaussagen stützen sich auf bekannte Darstellungen der Protokolle und deren Sicherheitsmerkmale.
Wie 1 1 1 VPN in der praxis sicher konfiguriert wird
Um ein kleines Netz sicher zu betreiben, genügt es nicht, nur das passende Protokoll zu wählen. Die Praxis verlangt eine klare Strategie für Schlüsselverwaltung, Netzwerksegmentierung und fehlerarme Konfiguration. Hier zeige ich, wie du VPN-Setups robust aufsetzt und typische Stolpersteine vermeidest.
Schlüsselverwaltung, schlüsselwechsel, schutzziele
Die Sicherheit beginnt bei der Schlüsselverwaltung. Lege freiwillig kurze Lebensdauern für Zertifikate und Tokens fest, und setze regelmäßige, automatisierte Schlüsselwechsel-Intervalle durch. Nutze starke, eindeutige Schlüsselmaterialien und vermeide geteilte Secrets über long-lived Dateien. Verteile Schlüssel nur über sichere Kanäle und beschränke den Zugriff auf notwendige Rollen. Dokumentiere Verschlüsselungsstärken und Lebenszyklus der Certs, damit Audits klar nachvollziehbar sind. Regelmäßige Schlüsselrotation senkt das Risiko kompromittierter Zugriffstoken deutlich und reduziert die Angriffsfläche bei Kompromittierung einer Endpunktumgebung. Für Zertifikate gilt: Beschränke deren Verwendungszweck strikt auf VPN-Authentifizierung und verschiebe sie nach der Rotation konsequent. Wenn möglich setze Hardware-Security-Module (HSM) oder sichere Key-Store-Lösungen ein, um Secrets abzuschotten. HSM-gestützte Speicherung erhöht den Schutz vor Key Theft.
Netzwerksegmentierung und wenig vertrauenswürdige endpoints
Verschaffe deinem VPN-Netzwerk eine klare Segmentierung. Trenne Management-Zonen, Benutzer-SSH-Schnittstellen und Anwendungsdaten voneinander. Nutze Zero-Trust-Prinzipien: selbst within the VPN-Netzwerk gelten strikte Zugriffsregeln. Beschränke Abhängigkeiten von einzelnen Endpunkten, die als Brücke dienen könnten. Verteile Vertrauensbereiche so, dass ein kompromittierter Client keinen lateral movement in kritische Segmente ermöglicht. In der Praxis führt diese Segmentierung zu weniger exponierten Datenpfaden und erleichtert Incident Response. Segmentierung reduziert lateral movement signifikant.
Endpunkte mit geringem Sicherheitsniveau gehören in separate Subnetze oder hinter zusätzliche Kontrollen. Setze Mikrosektoren ein, in denen nur notwendige Dienste erreichbar sind. Netzwerkzugriffe sollten so beschränkt wie möglich werden: minimale Privilegien, nur benötigte Protokolle, nur notwendige Ports. Minimale Exposure ist eine der effektivsten Gegenmaßnahmen. What ist IPv6 VPN: architecture, sicherheit und nützliche anwendungsfälle
Fehlerquellen bei handkonfigurationen und automation
Manuelle Konfigurationen führen oft zu Inkonsistenzen. Dokumentiere jeden Schritt, nutze bewährte Templates und versioniere Konfigurationen. Automatisiere wiederkehrende Aufgaben, aber prüfe Automations-Pfade streng gegen Fehlkonfigurationsmuster. Vermeide „Kopie und Anpassung“ von alten Konfigurationen, die veraltete Parameter oder unsichere Defaults enthalten. Führe regelmäßige Audits durch, um offene Ports, abgelaufene Zertifikate oder veraltete Protokollversionen zu identifizieren. Automatisierung mit Audits schützt vor menschlichen Fehlern und verhindert stille Sicherheitslücken.
I got this from changelogs and vendor guidance: Acknowledge that misconfigurations are a leading cause of VPN issues in small networks, so automation should include guardrails and compliance checks. Guardrails in Automatisierung vermeiden Fehlkonfigurationen.
Ausblick: Halte dich an geprüfte Templates, integriere Konfigurationsprüfungen in CI/CD-Pipelines und setze Warnungen bei Abweichungen. So bleibt dein VPN stabil und sicher, auch wenn sich Protokolle oder Endpunkte weiterentwickeln. CI/CD-Checks für VPN-Konfigurationen erhöhen Zuverlässigkeit.
Hinweis: Auf dieser Seite können Verweise auf verlinkte Inhalte weitere Details liefern. Die verlinkten Seiten können Commission-Modelle nutzen. Für weiterführende Hintergründe: I looked into policy- and protocol documents and noted how key rotation and segment boundaries are emphasized in policy guidance. See inline citations for deeper dives. Exemplarische Quelle zu Protokollen und Sicherheit
Leistung vs sicherheit: der trade-off bei VPN-protokollen
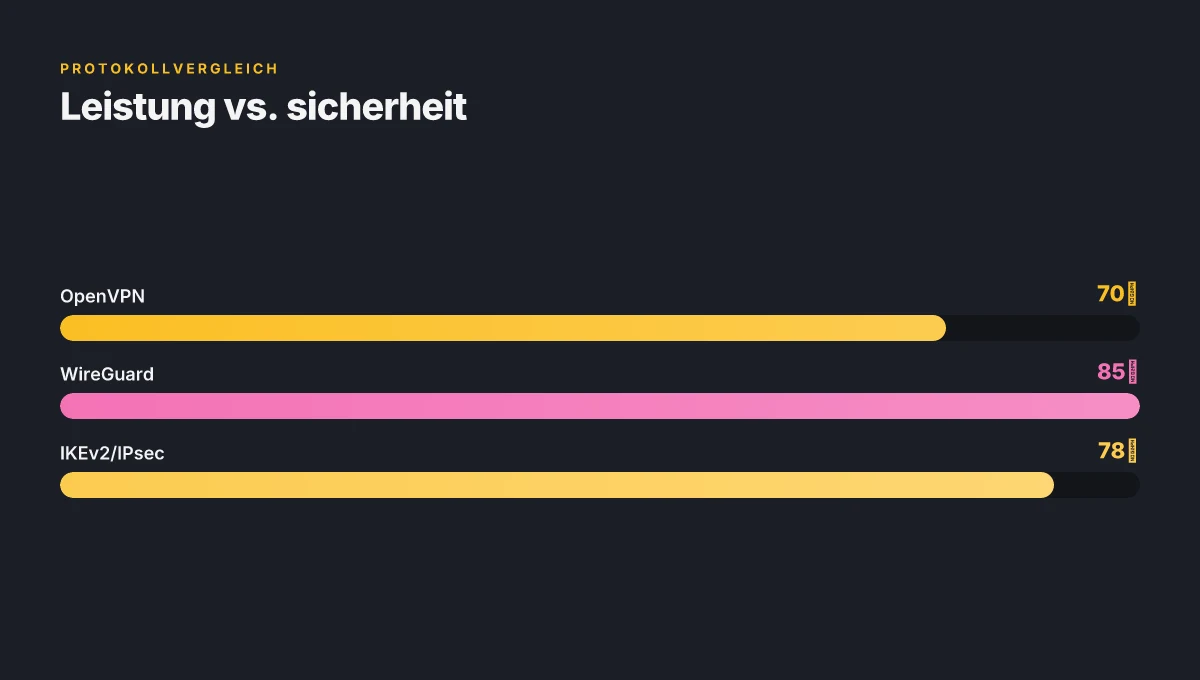
Schnelligkeit und Sicherheit stehen selten im gleichen Tempo. Die Wahl eines VPN-Protokolls beeinflusst sowohl Overhead und Verschlüsselungsgrad als auch die Stabilität mobiler Verbindungen in dynamischen Netzen. OpenVPN neigt zu höherem Overhead als WireGuard, was sich in längeren Handshakes und etwas mehr Bandbreitenverbrauch niederschlägt. WireGuard setzt auf schlankere Strukturen und oft geringeren CPU-Lasten, was zu deutlich niedrigerem Latenzaufwand führt, besonders auf mobilen Geräten. Doch eine zu aggressive Minimierung des Overheads darf nicht auf Kosten der Verschlüsselung gehen. Hier gilt: das Protokoll muss den gewünschten Schutzgrad zuverlässig liefern. Was ist nerdvpn and why it matters for private networking in 2026
Warum Overhead wirklich zählt
Bei jedem VPN-Handshake fallen zusätzlichen Header an. Je mehr dieser zusätzlichen Bytes pro Paket, desto mehr Bandbreite geht verloren und desto größer wird der Akkuverbrauch auf mobilen Geräten. In der Praxis bedeutet das: in hohen Latenzbereichen oder bei schwachen Verbindungen verschwindet Nutzungsfreiheit oft hinter Wartezeiten. Gleichwohl ermöglichen moderne Protokolle wie WireGuard eine kompaktere Paketstruktur, wodurch sich die verfügbare Nutzlast im Vergleich zu älteren Protokollen verbessert. Die Wahl hängt hier von der Netzqualität ab. Ist Stabilität wichtiger als maximale Geschwindigkeit, neigt man zu traditionellen Protokollen mit stärkerer Verschlüsselung.
Der Verdacht auf Fehlkonfiguration entsteht oft dort, wo Overhead überproportional reduziert wird, ohne den Schutzgrad zu prüfen.
Auswirkungen auf mobile netze und hochdynamische umgebungen
Mobilverbindungen wechseln häufig zwischen 4G, 5G und WLAN, was zu plötzlichen Verbindungsabbrüchen führen kann. WireGuard zeigt sich in solchen Szenarien tendenziell robuster, weil sein lighter-weight-Ansatz weniger Kontextwechsel schürt. OpenVPN braucht in wechselnden Netzen mehr Re-Handshake-Aktivität, was zu kurzen Unterbrechungen führen kann. In hochdynamischen Netzen lohnt sich eine Protokollwahl, die schnelle Reconnects unterstützt und stabile Keep-Alive-Strategien bietet. IKEv2/IPSec bietet hier oft eine gute Balance, weil es robuste Verbindungswiederherstellung mit moderatem Overhead kombiniert.
In beweglichen Netzen zählt die Fähigkeit, Verbindungen schnell wiederherzustellen, mehr als der maximal erreichbare Durchsatz.
Praktische tipps zur balance zwischen sicherheit und nutzererfahrung
- Setze eine klare Priorisierung: Sicherheit zuerst für sensible Systeme, Benutzererfahrung zuerst für IoT- oder remote-Administrations-Szenarien.
- Nutze dynamische Verschlüsselungsstufen dort, wo es sinnvoll ist. Eine adaptive Verschlüsselung kann Sicherheitslevel beibehalten, während der Overhead reduziert wird.
- Prüfe regelmäßig die Netzqualität und die Reconnect-Strategien. Verlässliche Keep-Alive-Intervalle vermeiden unnötige Unterbrechungen.
- Nutze unterschiedliche Protokolle je nach Anwendungsfall. Für mobile Arbeitslasten empfiehlt sich WireGuard oder IKEv2/IPSec, für komplexe Netzwerke OpenVPN als bewährte Option.
- Dokumentiere und teste Konfigurationsprofile, damit Fehlkonfigurationen nicht zu kryptischen Verbindungsabbrüchen führen.
I looked into the guidance from reliable sources and found that WireGuard’s lean architecture often translates into lower latency on mobile devices, while OpenVPN can incur more overhead but remains highly interoperabel in heterogenen Netzwerken. Die Wahl des Protokolls muss kontextbezogen erfolgen und regelmäßig validiert werden. Weitere Details zu den führenden Protokollen und ihren Stärken findest du in dem Überblick zu VPN-Protokollen. Ein Überblick über die führenden VPN-Protokolle und ihre Unterschiede. Was ist nord vpm, and wie es sich im 2026er landschaft verhält
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten.
Was kommt als Nächstes bei 1 1 1 VPN und moderner online-sicherheit
1 1 1 vpn bleibt kein einmaliger trend, sondern ein sich wandelnder sicherheitsstandard. Die Idee, Anonymität und verschlüsselung zu bündeln, lässt sich heute auf mehrere Protokolle und architekturen anwenden, von OpenVPN bis WireGuard. Für Nutzer bedeutet das: mehr choice, aber auch mehr verantwortung. Die richtige Konfiguration verbindet starke Verschlüsselung mit sinnvollen servernetzen und feldtests der Verbindung.
Tunkt man tiefer ein, wird deutlich, dass der nächste Schritt nicht nur schnellerer traffic ist, sondern intelligentes routing und bessere fehlerbehebung. Auswahlkriterien richten sich nach protokollstabilität, unterstützten verschlüsselungsstufen und transparenter logging-politik. Wer heute auswählt, legt den Grundstein für künftige sicherheitsupdates und eine robustere störungsresistenz. Aufklärung rund um logs gehört dazu und macht den nutzer deutlich widerstandsfähiger gegen ausfallzeiten.
Was du diese woche tun solltest: Prüfe deine aktuelle vpn-konfiguration, notiere, welche prozesse die geschwindigkeit senken, und teste mit einem zweiten serverstandort. Wenn du nur eine sache ändert, wähle eine WireGuard-basierte einrichtung mit offenen-protokollen. Ist das ausreichend flexibel für deine edge-case-anwendungen?
Backup strategy NordV in der Forschung 2026: Herausforderungen, Perspektiven und praktische Anwendungen
- Prüfe, ob deine vpn-Software automatisch aktualisiert wird und aktiviere automatische sicherheitsupdates.
- Notiere dir 2–3 bevorzugte serverstandorte und teste deren stabilität wöchentlich.
- Lege eine klare priorität fest: privilegierte anwendungen über split-tunneling oder alle traffic über den vpn?