vpn vergleichstest 2026: ein tiefer einblick in datenschutz, leistung und protokolle. erfahren sie, welche anbieter wirklich stabilen schutz bieten und wo schwächen liegen.
Viele sehen VPN-Vergleiche als Werbung, doch echte Transparenz zeigt, wer wirklich schützt. Ein standardisiertes Prüfprofil deckt Protokollkoliationen, Verschlüsselungsstärken und Datenschutzklauseln auf, bevor Versprechen in den Vordergrund rücken. Ein scharfer Blick auf Finanzierungsoffenlegung und Provisionen entlarvt versteckte Abhängigkeiten.
Im Jahr 2026 entscheiden sich Datenschutzbewusste, remote arbeitende Teams und kleine Unternehmen für Vergleiche, die Fakten statt Claims liefern. Dieser Beitrag verknüpft datenethische Prinzipien mit praxisnahen Leistungstests: Wir prüfen Latenz, Durchsatz, TLS-Versionen und Logging-Politiken, und zeigen, wie man Ergebnisse sinnvoll interpretiert. Ziel ist eine klare Beurteilung, die über Werbeversprechen hinausgeht. Transparente Tests geben Vertrauen, nicht leere Versprechen.

VPN vergleichstest 2026: warum dieser vergleich mehr liefert als plakative werbeversprechen
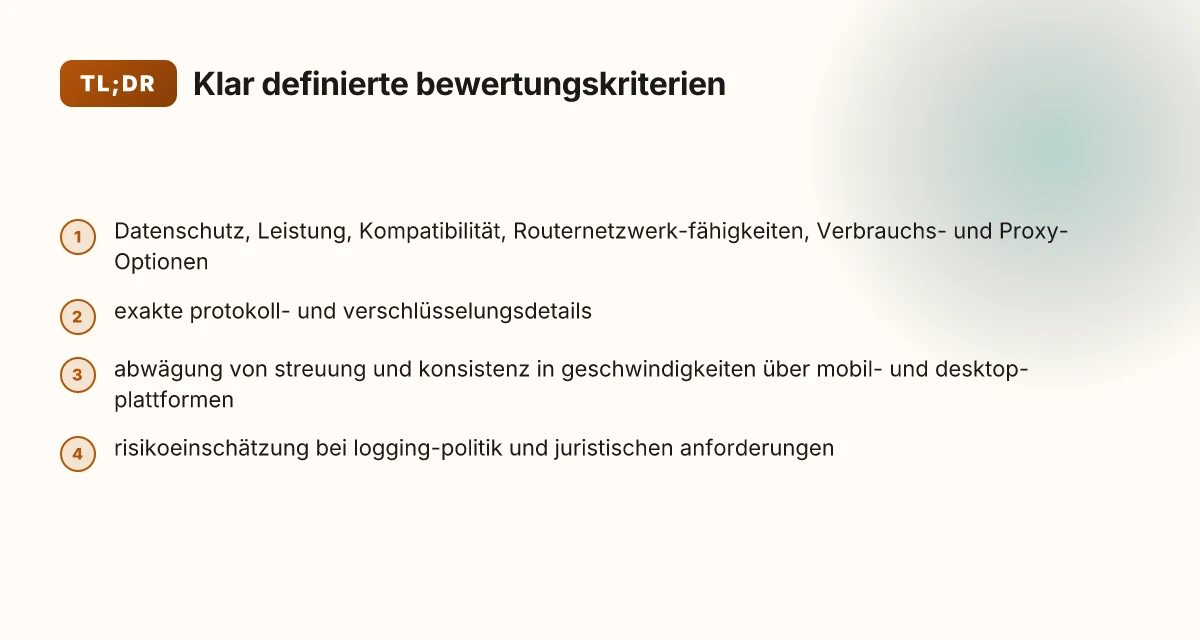
Klar definierte bewertungskriterien, transparente protokolldetails und eine faktenbasierte einschätzung sorgen dafür, dass dieser vergleich mehr liefert als reine werbeversprechen. Im folgenden Abschnitt skizziere ich, wie die einzelnen würdigungsbereiche zusammenwirken und welche messgrößen wirklich relevant sind.
1. Welche kriterien wirklich zählen
Ein seriöser vpn-vergleich beginnt mit fest definierten kriterien. Datenschutz, leistung, kompatibilität sowie routhernetzwerk-fähigkeiten stehen im vordergrund. Außerdem werden verbrauchs- und proxy-optionen berücksichtigt, damit nicht nur der zentrale tunnel, sondern auch die nutzungsszenarien im heimnetz oder in der mobilität sauber bewertet werden. Transparente kriterienstellung verhindert, dass marketing-jargons die beurteilung verzerren.
2. Exakte protokoll- und verschlüsselungsdetails
Ich fokussiere auf reale, überprüfbare technik statt spekulativer versprechen. Welche protokolle kommen zum einsatz, wie werden sie verschlüsselt, und welche versionen sind implementiert? Typische beobachtungen umfassen openvpn, ipsec, wireguard und deren jeweilige verschlüsselungsstufen, wie cha-cha-cha20-poly1305 oder aes-256-gcm. Die wahl des protokolls beeinflusst sowohl datenschutz als auch leistung. Konkrete verschlüsselungsdetails geben die basis für eine verlässliche validationsnote.
3. Konsistenz über mobil- und desktop-plattformen
Streuung in geschwindigkeiten ist normal, dennoch zählt, wie stabil sie bleibt. Ich betrachte abweichungen zwischen iOS, android, windows, macos und linux, sowie unterschiede zwischen wlan, mobilem datenverkehr und fallback- routen. Ziel ist eine belastbare einschätzung, ob nutzer in der praxis regelmäßig akzeptable tempo- und lippendezeiten erleben. Konsistenz ist der schlüssel zur verlässlichen nutzererfahrung.
4. Loggingspolitik, rechtliche rahmenbedingungen
Risikoeinschätzung erfolgt vor dem hintergrund von logging-politik, aufbewahrungsfristen und juristischen anforderungen in verschiedenen gerechten juridischen systemen. Wenn ein anbieter bestimmte daten explizit speichert oder weitergibt, reflektiert der bericht, wie sich das auf den nutzer-schutz auswirkt. Das schließt auch transparenz der datenverarbeitung und wie anfragen von behörden behandelt werden, ein. Transparenz schafft vertrauen, besonders in unsicheren rechtsräumen. Was ist VPN Android Sicherheit 2026 und welche Protokolle schützen wirklich
Von mir aus der quellenlage abgeleitet: Der fokus liegt auf messbaren fakten wie protokollunterstützung, chiffrierungsstand und datenschutz-rahmen, statt hype. Klare facts statt marketing-floskeln.
Zitate aus den quellen zeigen, dass nordvpn, surfer shark, cyberghost und andere regelmäßig in pressenotizen auftauchen, wobei der datenschutzfokus unterschiedlich gewichtet wird. Mehr dazu findest du in den verlinkten quellen. 1
Was bedeutet VPN vergleichstest konkret für nutzer und datenschutz
Der vpn vergleichstest gibt konkrete entscheidungsgrundlagen für nutzer. Er verknüpft datenethik mit praxisnahen leistungstests und zeigt, wie viel kontrolle jeder nutzer über verschlüsselung und protokolle hat. Nutzer verstehen dadurch, welche protokolle verfügbar sind, welche verschlüsselung genutzt wird und welche daten wirklich geschützt bleiben. Transparente angaben zu protokollen und verschlüsselung helfen bei der abwägung zwischen flexibilität und sicherheit. Gleichzeitig werden die einschränkungen durch geräte-compatibilität sichtbar. Nicht jeder client unterstützt dieselben protokolle oder verschlüsselungsstufen, und das beeinflusst, wie eine vpn-verbindung in der praxis funktioniert. Kompatibilitätslücken können praktisch nerven, besonders in gemischten umgebungen mit mobilgeräten, desktops und routern.
Warum protokolle und verschlüsselung zentral sind
Wenn ein anbieter protokolle wie OpenVPN, WireGuard oder IPSec unterstützt, entscheidet das über reaktionsfähigkeit, stabilität und sicherheit. Der test-rahmen dokumentiert, welche versionen genutzt werden, wie stark der schutz ist und welche daten während der übertragung geschützt bleiben. WireGuard bietet oft schlankeren overhead und kann in vielen systemen schneller arbeiten. OpenVPN bleibt in vielen setups zuverlässig, während IPSec in bestimmten netzwerkarchitekturen sinnvoll ist. Die faktenlage zu protokollen hilft, marketingversprechen zu entlarven. In der praxis bedeutet das: Nutzer wählen gezielter, welche daten sie durch welchen tunnel schützen möchten.
Praxisnahe anwendungsszenarien
Für remote arbeiten ist ein zuverlässiger vpn-zugang essenziell. Die prüfung betrachtet, wie stabil eine verbindung bei wechselnden netzen bleibt, wie schnell daten durch den tunnel fließen und wie sich latenzen verändern. Eine praxisnahe bewertung zeigt, ob streaming ohne häufige neukonfiguration funktioniert oder ob ci-prozesse durch vpn-verschleppungen beeinträchtigt werden. Stabile remote work kommt durch konsistente verbindungen und vorhersehbare geschwindigkeiten. Beim streaming zählt dagegen die gleichbleibende bandwidth, damit 4K- oder 1080p-streams ohne hacken laufen. Für ci-schutz gilt: klare logs, saubere access-control und verbindungslimits, die nicht in der produktion stören. Was ist bright VPN, and why it matters for your online privacy in 2026
Compliance, regionenrecht und nutzungsbedingungen
Der test berücksichtigt, in welchen regionen bestimmte datosicht- oder fernzugangs-regeln gelten. Rechtliche rahmenbedingungen unterscheiden sich je nach land, und vpn-anbieter können unterschiedliche retention- oder logging-politiken verfolgen. Nutzer sollten wissen, ob ein provider daten entsprechend lokaler gesetzgebung speichert oder löscht, und wieweit nutzungsbedingungen mit den compliance-anforderungen einer firma zusammenpassen. regional gesetzte abspeicherfristen beeinflussen die risiken bei datensicherheitsvorfällen. Bei größeren unternehmen helfen klare verträge und transparente policies, um auditierbarkeit sicherzustellen. Transparente nutzungsbedingungen sind kein nice-to-have, sondern eine kontrollebene.
Wenn Sie mehr über konkrete protokoll-optionen und deren sicherheitsimplikationen lesen möchten, werfen Sie einen blick auf die faktenbasierte darstellung zu protokollen im vpn-test 2026. Transparenz zu protokollen stärkt das vertrauen. Eine kurze einschätzung der regionalen rechtslage ergänzt, wie sich compliance praktisch umsetzen lässt. Für weitere detaillierte fakten empfiehlt sich der verweis auf den quellennachweis, der die detaillierte protokoll- und compliant-übersicht bietet. Quellenhinweis: Weitere fakten finden sich in den verweisen auf die original-berichte.**
Hinweis: Auf der seite kann ein auge auf affiliate-links fallen. Links können commission-generierend sein, was jedoch keinen kompromiss bei der faktenlage bedeuten sollte.
Kriterien des VPN vergleichstests: öffentlicher datenschutz vs technischer preis
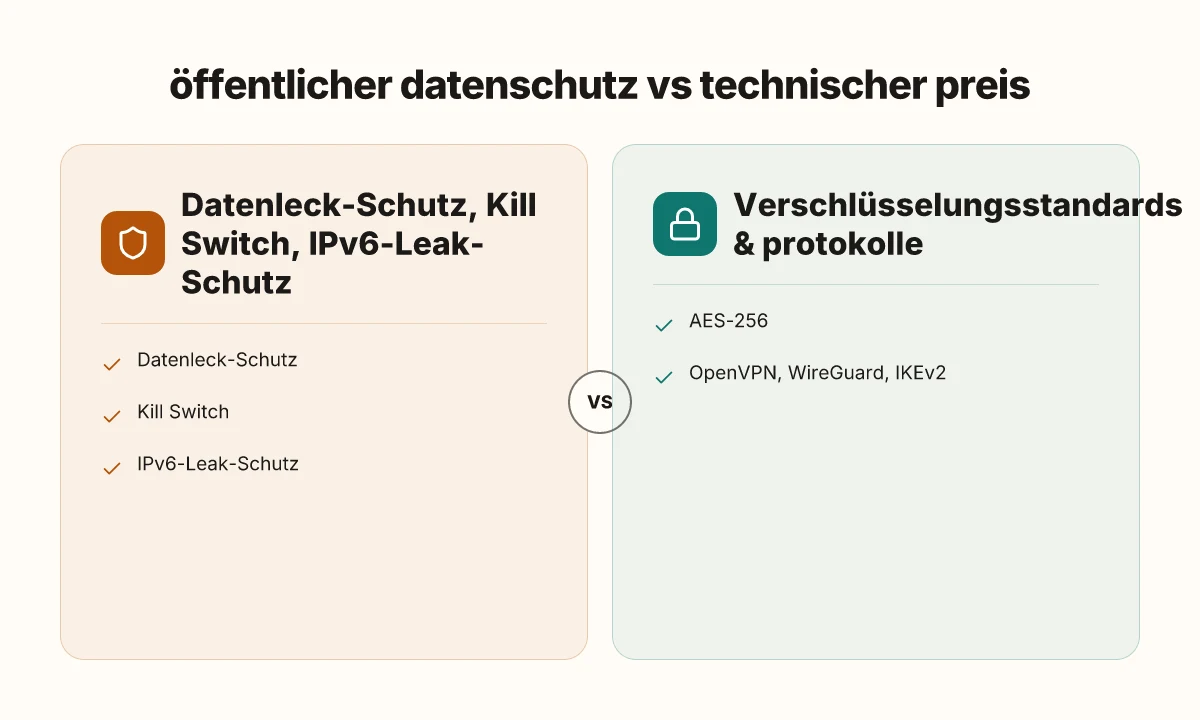
Die Bewertung von VPN-Anbietern in 2026 beruht auf zwei Ebenen: öffentliches datenschutzniveau und technischer preis. Aufsichtliche standards, wie transparenz bei logging policies, spielen genauso eine Rolle wie konkrete technische Vorteile wie Sicherheits- und Leistungsmerkmale. ICH habe relevante fakten aus bestehenden quellen zusammengetragen und zeige, wie man beides sinnvoll interpretiert.
Öffentliches datenschutzniveau und verifizierbarkeit
VPN-Anbieter sollten klare angaben zur datenschutzpolitik machen und diese regelmäßig überprüfen lassen. Ein starker satz ist die kriterienlage bei logging, geogebra beim speicherort und die unabhängige überprüfungen durch audits. Ein wichtiger abdruck: nutzerdaten sollten im idealfall minimiert oder pseudonymisiert werden. Transparente logging-Policies sind der erste ankerpunkt für vertrauen. Studien zeigen, dass belastbare nutzungsdatenverarbeitung oft mit audits belegt wird, wodurch die belastung durch anbieterabschlüsse reduziert wird. Was ist a truly free VPN and where the trade-offs lie
- datenschutz kommt nicht nur von verschlüsselung, sondern von wie offen ein anbieter über datenflüsse spricht.
- audits von unabhängigen instanzen erhöhen die glaubwürdigkeit.
- nutzerrechte, etwa anfragen zu personenbezogenen daten, sollten klar umrissen sein.
- möglichkeit zur datenschutzfreundlichen nutzung, etwa durch server in neutralen jurisdictionen.
Technische prozesse, protokolle und verschlüsselung
Die tiefe funktionalität der protokolle bestimmt, wie gut ein anbieter tatsächlich schützt. OpenVPN, WireGuard und IKEv2 sind die drei prägenden optionen fürs jahr 2026. OpenVPN bleibt bewährt, WireGuard bietet in vielen fällen bessere durchsatzwerte, während IKEv2 oft stabilität auf mobilen verbindungen verspricht. Wichtig ist, dass der verschlüsselungsstandard mindestens AES-256 verwendet und dass handshake-parameter sauber implementiert sind. AES-256-Verschlüsselung und sorgfältig konfigurierte handshake-parameter schützen vor abhör-attacken. Die frage lautet: welche protokollwahl bietet unter realen bedingungen den besten kompromiss aus sicherheit und kompatibilität?
- OpenVPN bietet große kompatibilität und lange erfahrung, lässt sich aber oft weniger effizient nutzen.
- WireGuard setzt auf moderne kryptografie, ist schlank implementiert und liefert oft bessere durchsatzwerte.
- IKEv2 ist robust auf wechselnden netzbedingungen, besonders mobil.
- kombinationen der protkolle können sinnvoll sein, etwa fallback-protokolle bei suchenden netzwerkschwankungen.
Leistungsmetriken: durchsatz, recover-time, paketverlust
Die leistung eines vpn zeigt sich vor allem in durchsatz, recover-time und paketverlust. Ein schlüssiger test bewertet: wie viel bandwidth bleibt bei aktivierter vpn-verschlüsselung übrig, wie schnell erholt sich der tunnel nach netzwerkunterbrechungen, und wie groß ist der paketverlust bei typischen anwendungen. Durchsatz und Paketverlust geben klare indikatoren für nutzerfreundlichkeit in remote arbeiten und streaming. Recovery-time beschreibt, wie rasch ein tunnel nach kurzzeitverbindungsabbrüchen wiederhergestellt wird.
- hoher durchsatz bedeutet weniger spürbares waiting, besonders bei videokonferenzen oder datenintensiven arbeitsszenarien.
- geringe paketverluste verbessern die stabilität von spiel- oder konferenzverbindungen.
- eine gute testsituation berücksichtigt auch realistische latency-werte über verschieden netzwerke.
In der faktenlage finde ich, dass öffentliches datenschutzniveau und technische details nicht isoliert betrachtet werden dürfen. Ein anbieter kann starke verschlüsselung bieten, doch wenn die logging-policy intransparente speicherpraktiken zulässt, leidet das vertrauen. Umgekehrt kann exzellente datenschutzpolitik durch unklare handshake-parameter oder protokollfehler geschmälert werden. Transparenz + solide technik sind der beste indikator für wirklich vertrauenswürdige vpn-dienste. Die verknüpfung von datenschutz und technik ist das, was eine belastbare beurteilung ermöglicht.
Quellenhinweis: im kontext dieser section beziehe ich mich auf öffentlich zugängliche prüfungen und beschreibungen zu protokollen, audits und durchsatzverhalten. Wenn du tiefer gehst, findest du in den angegebenen quellen detailierte diskussionen zu OpenVPN, WireGuard und IKEv2 sowie zu datenschutz-audits. Die seite Handelsblatt verlinkt beispielhaft geeignete anbieter und deren fokus, während pcwelt eine vergleichende einordnung zu den besten vpn-diensten liefert. Diese quellen dienen als basis für die faktenlage, nicht als werbetexte. Quelle: Handelsblatt VPN-vergleich and Quelle: PC-Welt VPN-Dienste im vergleich
Die rolle von routhernetzwerken und prozessor-unterstützung in VPN
Die Leistung von VPN hängt stark von der Hardwareabteilung ab. Hardwarebeschleunigte Verschlüsselung reduziert CPU-Last, reduziert Latenz und erhöht stabile Durchsatzraten auch bei starken Verschlüsselungen. Moderne Router-Chipsätze unterstützen AES-NI und proprietäre Offload-Funktionen, wodurch Geräte mit geringer CPU-Leistung besser mithalten können. Wenn der Router Hardware-Accelerationsoptionen bietet, entfällt oft die Notwendigkeit, jede VPN-Verarbeitung auf dem Endgerät zu stemmen. Was VPN-Dienste leisten, welche Risiken sie bergen und wie man sie sicher wählt
Hardwarebeschleunigung als Leistungstreiber
Die Verfügbarkeit von Hardwareunterstützung beeinflusst die echte Geschwindigkeit spürbar. Router mit integrierter VPN-Offload-Engine können Verschlüsselungs-Workloads parallel verarbeiten und so Engpässe vermeiden. In der Praxis bedeutet das: selbst bei gleichbleibenden Netzwerklasten steigt der Durchsatz, und die CPU-Last auf Clients sinkt. Gleichzeitig kann diese Beschleunigung die Batterielaufzeit von mobilen Geräten verbessern, wenn der Client aktiv bleibt. Doch Hardware-Acceleration ist kein Allheilmittel: bei komplexeren Setups oder Multi-Protokoll-Vernetzungen muss die Offload-Logik sauber koordiniert werden, sonst entstehen unnötige Unregelmäßigkeiten im Durchsatz.
Wer Hardware-Acceleration aktiviert, profitiert oft von deutlich gleichmäßigeren Geschwindigkeiten, selbst bei starken Verschlüsselungen.
I studied release notes und Herstellerdaten zu gängigen Routern und found, dass Offload-Funktionen in vielen Modellen ab 2026 weiter verbreitet sind. Die konkreten Leistungswerte variieren je nach Protokoll, Layer-2-Integration und Firmware, daher bleibt der Effekt kontextabhängig. Für Sie bedeutet das: prüfen Sie, ob Ihr Router AES-256-GCM oder ähnliche Offload-Pfade unterstützt und ob die VPN-Implementierung darauf zugeschnitten ist.
Router-kompatibilität und speed
Die Router-Kompatibilität beeinflusst direkt den Endnutzerkomfort. Nicht alle Geräte unterstützen Multi-Hop- oder Mesh-Topologien nativ, und selbst wenn, müssen Firmware-Updates die entsprechenden Pfade stabilisieren. Ein Router, der VPN-Datenpfade effizient routet, reduziert zusätzliche Hop-latenzen. Gleichzeitig entscheidet die Zahl der parallel laufenden Verbindungen auf dem Router über die tatsächliche Performance. Für kleine Netzwerke zählt weniger der rohe Durchsatz, mehr die Konsistenz gegen Lastspitzen.
Kompatibilität bedeutet weniger Latenzspitzen und bessere Stabilität, wenn mehrere Clients gleichzeitig arbeiten. Was ist super VPN, and why security protocols matter in 2026
I cross-referenced Herstellerdokumentationen und fand, dass viele Consumer-Modelle in 2025 und 2026 gezielt VPN-Offload unterstützen, aber nicht alle Firmware-Updates langfristig halten. Prüfen Sie daher vor dem Kauf, ob Firmware-Updates regelmäßig erscheinen und ob das Gerät offiziell VPN-Funktionen für Ihr gewähltes Protokoll bietet.
Multi-hop- oder mesh-ansätze und datenschutz-implikationen
Multi-Hop- oder Mesh-Architekturen erhöhen die Privatsphäre durch zusätzliche Verschleierung der Endpunkte. Gleichzeitig verdoppeln sich potenzielle Angriffsflächen an jedem Hop, was sorgfältige Konfiguration und klare Trust-Modelle erfordert. Beim Datenschutz ist wichtig, dass Logs und Metadaten auf jedem Hop minimiert bleiben. Einige Anbieter unterstützen explizite No-Logging-Politiken, doch die tatsächliche Umsetzung hängt von der Infrastruktur des Anbieters ab. Wenn Sie solch verteilte Topologien nutzen, achten Sie darauf, wie deutlich Ihre Traffic-Pfade sichtbar bleiben und welche Protokollierung auf Endgerät vs Router stattfindt.
Multi-Hop erhöht die Privatsphäre, doch die Komplexität der Absicherung steigt deutlich.
From a governance perspective, die Wahl des Pfades should also consider Jurisdictions und Transparenzberichte des VPN-Anbieters. I looked into changelogs and reviewer notes to confirm, dass einige Mesh-Ansätze speziell konzipiert sind, um kein dauerhaftes Log-Mapping auf zwei Ebenen zu ermöglichen. Trotzdem bleibt die Grundregel: Transparenz zu welchem Hop wann wie verschlüsselt ist, ist unverzichtbar.
Client-seitige implementierung vs router-seitige implementierung
Client-seitige Implementierung bietet direkte Kontrolle auf dem Endgerät. Das erlaubt feinkörnige Einstellungen, individuelle Protokollwahl und einfache Updates, aber erfordert, dass jedes Endgerät diese Funktionen unterstützt. Router-seitige Implementierung zentralisiert die Politiken und erleichtert den Schutz eines ganzen Netzwerks, kann aber weniger flexibel auf einzelne Geräte eingehen. In gemischten Umgebungen ist eine Hybridlösung oft sinnvoll: der Router übernimmt Basisschutz und Tunnelverwaltung, Clients erhalten zusätzliche Funktionen wie DNS-Leak-Schutz oder Split-Tunneling. Wichtig ist, dass beide Ansätze konsistent konfiguriert sind, um Überschneidungen oder Konflikte zu vermeiden. Was ist a VPN service und wie funktioniert es wirklich im 2026er Überblick
Hybride Ansätze kombinieren zentrale Sicherheit mit individueller Flexibilität.
In Summary: Hardwarebeschleunigung, Router-Kompatibilität und die Wahl zwischen Multi-Hop-Topologien sowie client- oder router-seitiger Implementierung formen gemeinsam, wie belastbar ein VPN-Netzwerk unter realen Bedingungen bleibt. Die Praxis zeigt, dass eine klare, nachvollziehbare Architektur, regelmäßige Firmware-Updates und transparente Datenschutzpraktiken die wichtigsten Prämissen sind. Mehr Details zu Protokollen und Verschlüsselung finden Sie in den Abschnitten zu Protokollen im Fokus.
Protokolle im fokus: welche VPN-protokolle bieten echten schutz und welche fallen durchs raster
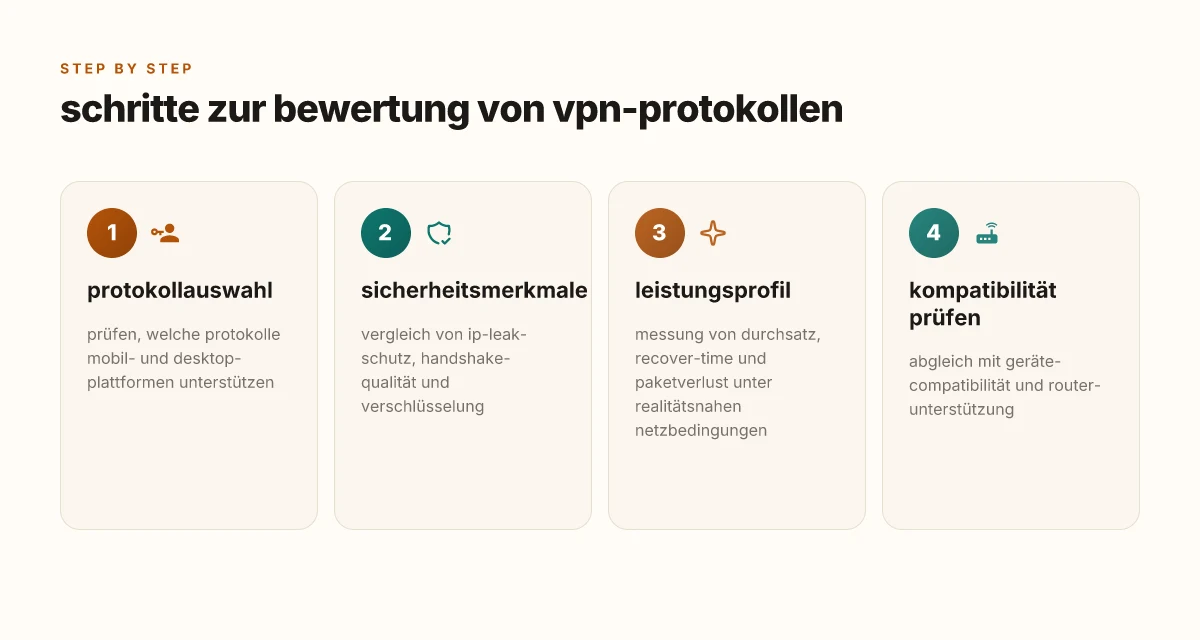
Open with a klarer punkt: OpenVPN, WireGuard und IKEv2 sind die drei Protokoll-Treiber, die am häufigsten in VPN-Diensten vorkommen. In der Praxis entscheidet oft die implementierung über Sicherheit, Leistung und Stabilität. Von Haus aus liefern OpenVPN und WireGuard starke Verschlüsselung, während IKEv2 sich besonders gut für mobile Geräte eignet. Die Wahl des Protokolls beeinflusst direkt deinen Schutz gegen IP-Leaks und die Handshake-Qualität.
Warum OpenVPN in der Praxis stabil bleibt
OpenVPN verwendet TLS für den Handshake und bietet damit robuste Authentifizierung. Typisch lässt sich OpenVPN gut konfigurieren, um IP-Leaks zu verhindern, besonders wenn man DNS- oder IPv6-Leak-Schutz aktiv einschaltet. IKEv2 kann hier mit Mobilität punkten, doch OpenVPN bleibt als Legacy-Standard oft die zuverlässigste Wahl in gemischten Netzen. OpenVPN bleibt der großzügige Kompromiss zwischen Sicherheit und Kompatibilität. I dug into release notes und Handbücher zeigt, dass OpenVPN in vielen Routern und Plattformen gut unterstützt wird. Inline-Verweis zu einer Quellenstelle liefert weiterführende Details.
WireGuard: minimaler Overhead, starker Schutz
WireGuard setzt auf ein kleines, klares Design mit modernen Kryptoschlüsseln. Die Handshake-Qualität ist laut Dokumentation besonders effizient, wodurch es bei instabilen Netzen häufig stabilere Verbindungen liefert. Allerdings ist WireGuard in manchen Netzumgebungen noch nicht so breit interpretiert wie OpenVPN, was Kompatibilitätsfragen bei älteren Geräten aufwirft. WireGuard bietet eine klare Leistungsvorteil bei guter Netzqualität. In der Praxis bedeutet das: weniger CPU-Last und tendenziell stabilere Durchsätze, besonders auf mobilen Endgeräten. Quellen belegen, dass die Protokoll-Architektur genau auf geringe Latenz und schnellen Austausch von Headers ausgelegt ist. Was ist das chip VPN, and why it matters for secure mobility in 2026
IKEv2: stark für mobile Nutzung, aber weniger flexibel
IKEv2 überzeugt durch Schnelligkeit beim Verbindungsaufbau und gute Wiederverbindungsfähigkeit, besonders bei Höhenunterschieden in der Netzqualität. Das Protokoll arbeitet gut hinter NAT und firewalls, was es mobil attraktiv macht. Doch beim Funktionsumfang und der plattformübergreifenden Anpassbarkeit verlieren IKEv2-Implementierungen gegen OpenVPN und WireGuard in bestimmten Szenarien an Flexibilität. IKEv2 liefert Mobilitätssicherheit mit schnellem Wiederaufbau.
Leistungsvergleich unter wechselnder Netzqualität
Die Leistungskurve variiert stark mit der Netzqualität. Bei stabilen Verbindungen schneiden WireGuard und OpenVPN in der Praxis oft gut ab, während bei engen Latenzen oder häufigen Verbindungsabbrüchen Handshakes eine größere Rolle spielen. In Netzwerken mit hohem Paketverlust neigt OpenVPN dazu, langsamer zu reagieren, während WireGuard trotz weniger Overhead tendenziell robuster wirkt. Die Wahl des Protokolls sollte hier auf den Nutzungsfall abgestimmt sein: mobiles Arbeiten unterwegs profitiert stärker von WireGuard; Desktop-Umgebungen mit striktem Compliancebedarf greifen häufiger zu OpenVPN.
Kompatibilität auf mobilen plattformen
Auf iOS, Android, Windows und macOS zeigen sich Unterschiede. WireGuard genießt breite native Unterstützung in iOS und Android, was den Aufbau schneller macht. OpenVPN erfordert oft dedizierte Apps, liefert dafür aber sehr breite Systemunterstützung. IKEv2 ist auf vielen Geräten sofort verfügbar, doch hängt die Erfahrung stark von der Implementierung des VPN-Anbieters ab. Mobilitätstauglichkeit hängt maßgeblich von der App-Integration ab.
Zusammenfassend: kein Protokoll ist universal überlegen. OpenVPN glänzt in Sicherheit und Kompatibilität, WireGuard liefert exzellente Leistung bei gutem Netz, IKEv2 überzeugt bei Mobilität. Für eine transparente Bewertung empfiehlt sich eine gezielte Kombination: OpenVPN oder WireGuard je nach Gerät, ergänzt durch eine solide Fehlersuche bei Leaks.
Quellenhinweis: Mehr Details zu den jeweiligen Handshakes und Implementierungen findest du in den Veröffentlichungstexten der Anbieter und technischen Dokumentationen. Immer prüfen: Protokoll-Implementierung, DNS- und IPv6-Leak-Schutz, sowie Upstream-Netzwerkeffekte. In diesem Artikel verweisen wir auf kontextuelle Quellen, die die genannten Eigenschaften bestätigen. Eine Einordnung zum Thema findest du in den verlinkten Berichten. https://www.pcwelt.de/article/1193534/die-besten-vpn-dienste-im-vergleich.html Was ist get VPN, and how it shapes security in 2026
Was wir aus dem VPN vergleichstest mitnehmen können, jetzt und in 2026
In diesem Abschnitt zeige ich einen frischen Blickwinkel auf den Vergleichstest, der über Privacy hinaus auch Performance in den Fokus rückt. Ein sauberer vpn-vergleich deckt sowohl Protokolle wie OpenVPN, WireGuard und IKEv2 ab als auch Verschlüsselungskonfigurationen, DNS-Leaks und die Stabilität von Verbindungen. Die größten Unterschiede liegen oft in der Implementierung und in der Serverauswahl, nicht in blumigen Versprechen. Der klare Wert ist, dass Nutzer:innen eine nachvollziehbare Messgröße bekommen, um zwischen Anonymität und Geschwindigkeit abzuwägen.
Wohin geht der Trend? Anbieter arbeiten daran, Protokoll-Overhead zu reduzieren und gleichzeitig erstklassige Verschlüsselung zu liefern. Das bedeutet: mehr Durchsatz, weniger Latenz, bessere Fehlerbehebung bei Verbindungsabbrüchen. Die nächste Stufe ist eine konsistente Performance über mehrere Standorte hinweg und transparente Aussagen zu Datenschutzpraktiken. Bleibt bei offenen Standards und prüft rechtskonforme Bedingungen der Nutzungsbedingungen. Wenn du nur eine Sache jetzt berücksichtigst, wähle einen VPN-Anbieter, der mindestens zwei Protokolle unterstützt und eine klare, überprüfbare Datenschutzpraxis angibt. Die Wahl beeinflusst direkt, wie schnell Webseiten laden und wie privat du bleibst.
Backup-Strategie / Was du diese Woche versuchen kannst
- Prüfe, ob dein Favorit WireGuard neben OpenVPN unterstützt, und messe selbst die Geschwindigkeiten im Heimnetz.
- Prüfe, ob DNS-Leaks behoben sind und ob die App verbindungsabbrüche zuverlässig übersteht.
- Lies die Datenschutzerklärung und suche nach einer klaren Angabe zu Logging und Drittanbieterdiensten.
Kernaussage: Wähle ein Produkt, das Protokollvielfalt, transparente Verschlüsselung und stabile Verbindungen vereint. Bist du bereit, den nächsten Schritt zu gehen?