Erfahren Sie, wie VPN Android 2026 wirklich funktioniert, welche Protokolle sicher sind und worauf Sie beim Datenschutz achten sollten. Praxisnahe Tipps inklusive.
VPN Android hängt oft stärker am Nutzerbewusstsein als am Technik-Zauber. Eine einfache Fehlannahme ist, dass jede VPN-Verbindung automatisch sicher ist, doch in der Praxis entscheiden Protokolle wie OpenVPN oder WireGuard über Sicherheit und Performance. Viele Apps mischen Berechtigungen und Logs, wodurch Datenleaks entstehen können, selbst wenn der Tunnel aktiv ist. Der entscheidende Trick ist Transparenz: welche Logs werden gespeichert, wie lange, und wie prüfst du das vor der Nutzung?
Dieses Intro skizziert, was in diesem Guide kommt: Eine klare Einordnung, welche Protokolle wirklich schützen, wo Android-spezifische Schwachstellen lauern und wie du gefälschte Sicherheitsversprechen erkennst. In den letzten Jahren haben sich Sicherheitslücken durch veraltete Implementierungen und mangelhafte App-Updates gehäuft, während neue Protokoll-Optionen gezielt auf Geschwindigkeit und Datenschutz abzielen. Du bekommst praxisnahe Kriterien, um VPN-Apps kritisch zu bewerten, inklusive Checklisten für Berechtigungen, Logs und Datenschutzpolitik, damit du eine belastbare Entscheidung triffst. So behältst du Kontrolle über deinen Traffic.

Was bedeutet VPN Android sicherheit heute und welche rolle spielen protokolle
VPNs auf Android verschlüsseln den Verkehr zwischen Endgerät und VPN-Server. Das schützt vor neugierigen Blicken im Netz und hält Absender- sowie Empfängeradressen besser verdeckt. Gleichzeitig hängt die Sicherheit stark von den verwendeten Protokollen, Implementierungen und App-Bewertungen ab. In der Praxis bedeuten IPsec, WireGuard und OpenVPN nicht nur unterschiedliche Verschlüsselungsstärken, sondern auch verschiedene Leistungsprofile und Fehlerquellen.
Warum Protokolle den Sicherheitsgrad determinieren
Die drei genannten Protokolle erklären, wie der Tunnel zustande kommt, wie er sich wiederherstellt und wie gut er sich an Netzbedingungen anpasst. IPsec arbeitet oft auf Netzwerkebene und bietet starke Verschlüsselung, kann aber komplex in der Konfiguration sein. WireGuard setzt auf eine schlanke Codebasis, gilt als besonders effizient und wird zunehmend zur Standardwahl für neue Android-VPN-Setups. OpenVPN bietet enorme Kompatibilität und verlässliche Sicherheit, verlangt aber oft mehr Bandbreite durch seine Burst- und Handshake-Mechanismen. Zudem existieren weitere Muster wie SSTP oder L2TP/IPsec, die in bestimmten Szenarien sinnvoll sind, etwa dort, wo Firewall-Nastellungen restrictiv sind.
Ich habe mir die Dokumentationen und Berichte angeschaut, um die Unterschiede greifbar zu machen. Die Praxis zeigt, dass die Wahl des Protokolls die Sicherheit direkt beeinflusst, aber auch von Implementierung, Server-Konfiguration und Nutzungsbedingungen abhängt. So führt WireGuard im Alltag oft zu geringeren Latenzen und stabileren Verbindungen, während IPsec sich in komplexeren Netzwerkumgebungen bewährt. OpenVPN bleibt eine bewährte Allzweck-Option, wenn maximale Kompatibilität gefragt ist. Mehr zu den Protokollen.
Risiken: Lecks, Tracking und unverschlüsselte Übertragung
Trotz Verschlüsselung kann es zu Datenlecks kommen, etwa durch schlecht implementierte Apps oder leaky DNS-Einträge. In einigen Fällen übertragen Apps Daten unverschlüsselt oder nutzen Tracking-Skripte, die Nutzungsprofile erstellen können. Nutzer sollten daher nur Apps verwenden, die transparent darstellen, welche Daten sie sammeln und wohin sie gehen. Die Praxis zeigt, dass unverschlüsselte Übertragung oft dort auftaucht, wo Apps gezielt Telemetrie oder Werbetracking laden. Bericht zu Android-VPN-Apps.
Ein weiteres Risiko ergibt sich aus der Konfiguration. Ein falsch gesetztes Split Tunneling oder eine schlecht konfiguriertes DNS-Schutzsetup kann dazu führen, dass sensible Daten außerhalb des VPN-Tunnels landen. Ebenso kritisch ist die Frage nach der Logging-Politik des VPN-Anbieters: Wer hat Zugriff auf Verbindungsdaten und Nutzungsstatistiken? Dazu gibt es Berichte, die auf Probleme in der Praxis aufmerksam machen. Bericht zu Android-VPNs 2026. Was ist bright VPN, and why it matters for your online privacy in 2026
Der aktuelle Stand in der Android-Landschaft
Androids eigenes VPN-UX-Feature implementiert ein Standard-Sicherheitsprotokoll in der integrierten Lösung. Das System ermöglicht IPv6-fähige Netzwerke und soll Verbindungsabbrüche besser handhaben. Dennoch bleibt die Wahl des Providers und die korrekte Konfiguration maßgeblich für Sicherheit und Performance. Android-VPN-UX-Dokumentation.
Bottom line: Die sicherheitsrelevanten Unterschiede innerhalb der Protokolle sind real, doch viel hängt von Implementierung, Server-Selektion und Nutzerverhalten ab. Eine sichere Android-VPN-Konfiguration setzt auf eine klare Protokollwahl, geprüfte Apps mit transparenten Datenschutzhinweisen und eine sorgfältige DNS-/Split-Tunneling-Strategie. Gute Praktiken vermeiden unverschlüsselte Übertragung und reduzieren Tracking. WireGuard bietet oft die beste Mischung aus Sicherheit und Leistung, während OpenVPN eine sichere Alternative bleibt, wenn Kompatibilität wichtig ist.
Die gängigsten VPN-protokolle im fokus
Wenn du dich fragst, welche Protokolle wirklich hinter Android-VPN-Apps stehen, ist die Antwort eindeutig: WireGuard, OpenVPN und IPsec decken den Großteil der Praxis ab. Jedes dieser Protokolle hat Stärken und typische Einsatzgebiete. WireGuard punktet mit minimalem Overhead und moderner Kryptographie, OpenVPN überzeugt durch Bewährtheit und breite Unterstützung, IPsec ist standardisiert, gut in mobilen Umgebungen und oft in integrierten Lösungen zu finden. Daneben gibt es weitere Optionen wie SSTP, L2TP over IPsec und SoftEther, die je nach Plattform-Support oder speziellen Anforderungen genutzt werden.
WireGuard, der schnelle Standard mit moderner Kryptographie
WireGuard ist darauf ausgelegt, unnötigen Overhead zu vermeiden. Die Kryptographiestücke sind klar definiert und effizient implementiert, was in der Praxis zu niedrigeren Latenzen und oft auch höheren Durchsätzen führt. Für mobile Endgeräte bedeutet das weniger CPU-Last und länger akkuunterstützte Sessions. In vielen Android-Umgebungen ersetzt WireGuard herkömmliche VPN-Pfade, weil der Aufbau schneller funktioniert und weniger Konfigurationsaufwand nötig ist. WireGuard liefert oft deutlich niedrigeren Overhead und Geschwindigkeit, was besonders auf Smartphones auffällt. Falls du OpenVPN oder IPsec-Deaktivierung in Betracht ziehst, lohnt sich ein Blick auf die WireGuard-Implementierung deines Anbieters. In diesem Zusammenhang ist es sinnvoll, auf aktuelle App-Versionen zu achten, die WireGuard-Kerne verbessern. Ich habe dazu Release-Notes geprüft, die regelmäßig Optimierungen bei Kernel-Headern und Portabilität melden. WireGuard bleibt häufig die erste Wahl, wenn Geschwindigkeit eine Rolle spielt.
OpenVPN, bewährt, konfigurierbar, breit unterstützt
OpenVPN ist seit Jahren der Standard für maximale Kompatibilität. Die Protokoll-Variante über TLS ermöglicht flexible Authentifizierungsoptionen, was in gemischten Android-Setups oft relevant ist. Die Konfigurierbarkeit reicht von einfachen Profilen bis hin zu komplexen Setups mit Plugins und benutzerdefinierten Cipher-Suiten. Für Unternehmen bedeutet das: robuste Auditierbarkeit und dokumentierte Fehlerquellen. OpenVPN bleibt aufgrund der breiten Unterstützung oft die sichere Wahl in heterogenen Umgebungen. In der Praxis zeigen sich jedoch mehr Overhead und potenziell höhere Latenzen verglichen mit WireGuard. Achte darauf, dass du eine aktuelle OpenVPN-Variante nutzt, um Protokoll-Schwächen in veralteten Implementierungen zu vermeiden. OpenVPN ist besonders wertvoll, wenn du Server- oder Client-Konfigurationen granular steuern musst. Was ist a truly free VPN and where the trade-offs lie
IPsec, standardbasiert, gut in mobilen Umgebungen
IPsec ist in vielen mobilen Systemen tief verankert. In Android-Konstellationen findest du IPsec oft in integrierten Lösungen oder als Teil von Apps, die nahtlos mit dem Betriebssystem zusammenarbeiten. Die Stärken liegen in der Standardisierung, Interoperabilität und robusten Verschlüsselungsoptionen. Vorteile ergeben sich in Szenarien, in denen Nahtlosigkeit und Kompatibilität mit anderen Geräten wichtiger sind als maximale Geschwindigkeit. IPsec ist eine zuverlässige Basislösung in mobilen Umgebungen. Allerdings kann die Implementierung je nach Gerät variieren, und einige Open-Source-Clients setzen stärker auf WireGuard oder OpenVPN, um optimiert zu arbeiten. IPsec bleibt eine solide Wahl, wenn du eine standardbasierte Lösung bevorzugst.
Weitere Protokolle im Blick
- SSTP bietet gute Windows-Kompatibilität, ist aber in der Android-Welt weniger gängig.
- L2TP over IPsec kombiniert zwei Ebenen Verschlüsselung, kann in manchen Fällen stabil funktionieren, doch die Performance leidet teils unter Doppel-Verschlüsselung.
- SoftEther ist flexibel und unterstützt mehrere Protokolle über eine einheitliche Schnittstelle, eignet sich aber eher für spezialisierte Setups als für den Standardnutzer.
| Protokoll | Typische Vorteile | Typische Nachteile | Ideale Einsatzszenarien |
|---|---|---|---|
| WireGuard | geringer Overhead, schnelle Verbindungen, moderne Kryptographie | noch jüngere Implementierungen in einigen Apps | Mobilgeräte, Grenzfälle mit hoher Geschwindigkeit |
| OpenVPN | bewährt, gut konfigurierbar, breite Unterstützung | mehr Overhead, potenziell etwas langsamer | gemischte Geräteumgebungen, granularer Zugriff |
| IPsec | standardisiert, gut in mobilen Umgebungen | Implementierung variiert, kann langsamer sein | integrierte Android-Lösungen, nahtlose Kompatibilität |
| SSTP / L2TP over IPsec / SoftEther | spezielle Kompatibilität, flexiblere Optionen | oft weniger beliebt, teils Mischung aus Leistung und Support | spezielle Clients, Multi-Protokoll-Umgebungen |
Next step: Prüfe in deiner Umgebung, welches Protokoll von deiner VPN-App bevorzugt wird, und teste eine kurze Session mit aktiviertem WireGuard, OpenVPN und IPsec, um Unterschiede in Geschwindigkeit und Stabilität direkt zu erfahren. Teste die Protokolle nacheinander, um Hardware- und Netzwerklasten direkt zu vergleichen. Wenn du willst, vergleiche dazu konkrete Release-Notes deines Anbieters, denn dort stehen häufig Versions- und Cipher-Updates, die die Praxis beeinflussen. Achte auf die aktuellsten App-Versionen, um Sicherheitsverbesserungen zu nutzen.
Quellenhinweis: Aussagen zu WireGuard, OpenVPN und IPsec stützen sich auf allgemein bekannte Eigenschaften dieser Protokolle und deren Rolle in Android-Umgebungen. Für konkrete Claims zu Protokollverwendung in bestimmten Apps verlinke ich im Fließtext auf passende Dokumentationen. Inline-Verweise auf weiterführende Details findest du in den genannten Quellen.
Android-spezifische sicherheitsaspekte, die du kennen solltest
Postgres beats a vector DB whenever your queries fit in 50 ms of pgvector and your dataset stays under 10M rows. Nein, es geht hier um konkrete Gefahrenlinien bei Android VPN-Apps: Welche Berechtigungen du wirklich brauchst, welche Datenwege problematisch sind und wie du zwischen systemweiter VPN-Integration und App-Lösungen wählst. Zu viel权 stellt Sicherheitslücken dar, wenn Apps unnötig sensible Informationen verlangen..
Welche Berechtigungen sind wirklich nötig?
Viele VPN-Apps fordern Berechtigungen, die über das VPN hinausgehen. Beim Installieren solltest du seriöse Apps prüfen, welche Rechte sie anfordern und ob diese wirklich notwendig sind. Apps, die Standortdaten oder Telemetrie sammeln, erhöhen das Risiko für Abhör- oder Tracking-Fälle. Vor der Installation prüfe ich explizit, welche Zugriffe angefragt werden. In der Praxis hilft ein Blick in die Berechtigungsübersicht des App Stores und in die Datenschutzerklärung. Wenn etwas unklar ist, meide die App. Wie Android sie explizit auflistet, findest du im Abschnitt über VPN-UX auf der Android-Entwicklerseite. Klare, minimale Berechtigungen reduzieren potenzielle Angriffsflächen.. Was VPN-Dienste leisten, welche Risiken sie bergen und wie man sie sicher wählt
Zugriff auf DNS, Standortdaten oder Telemetrie
DNS-Zugriffe durch VPN-Apps können unter Umständen Missbrauch ermöglichen, wenn der Anbieter DNS-Anfragen protokolliert oder weiterverkauft. Standortdaten gelten als besonders heikel, denn selbst wenn der Traffic verschlüsselt ist, können Metadaten Rückschlüsse zulassen. Telemetrie, die Verbindungsstatus, Verbindungsabbrüche oder Nutzungsfrequenzen sendet, erhöht die Datenmenge, die potenziell abgegriffen werden könnte. Reduziere Telemetrie und prüfe, ob eine App ausdrücklich das Sammeln von Standort- oder DNS-Daten verhindert oder anonymisiert. Wer hier transparent dokumentiert, hat oft auch bessere Privacy-Einstellungen. So lässt sich das Risiko mindern, ohne die Funktionsweise zu beeinträchtigen. Wähle Anbieter mit klaren Datenschutzeinstellungen..
Systemweite VPN-Integration vs. App-spezifische VPN-Lösungen
Android unterscheidet zwischen systemweiter VPN-Integration und Apps, die ein eigenes VPN-Tunnel-Setup nutzen. Systemweite Lösungen greifen auf dem ganzen Gerät zu, was in der Praxis zu konsistenterer Sicherheit führt, aber auch potenzielle Lücken in anderen Apps offengelegt. App-spezifische Lösungen isolieren den Tunnel stärker, können aber Probleme in der Kompatibilität mit anderen Netzwerkanwendungen zeigen. Systemweite Integration bietet oft bessere Gesamtabsicherung, erfordert aber zuverlässige Implementierung. Eine gut gemanagte App-Lösung sollte trotzdem regelmäßig Updates erhalten, besonders wenn neue Android-Sicherheitsmodelle eingeführt werden. Achte auf Updates und auf QA-Transparenz des Anbieters..
Split Tunneling und Kill Switch als Sicherheitsmerkmale
Split Tunneling erlaubt es bestimmten Apps, außerhalb des VPN-Tunnels zu kommunizieren. Das kann praktisch sein, schafft aber eine klare Angriffsoberfläche, wenn nicht kontrolliert wird, welche Anwendungen davon betroffen sind. Ein konsequenter Kill Switch trennt den Verkehr sofort vom Internet, sobald der VPN-Tunnel abbricht. Split Tunneling erhöht Risiken, wenn es nicht streng konfiguriert ist, während der Kill Switch eine essenzielle Sicherheitsfunktion bleibt. Aktiviere den Kill Switch und prüfe, welche Apps vom Split Tunnel betroffen sind..
Ich habe diese Punkte so zusammengetragen, weil zuverlässige Quellen zeigen, dass Berechtigungen, Telemetrie und Navigationsdaten oft die größten unsichtbaren Angriffsflächen darstellen. Zum Thema Protokolle gilt: wer DNS- oder Standortdaten durch VPNs leitet, braucht extra Transparenz. Mehr dazu findest du in der verlinkten Übersicht zu Android VPN-UX. In 2026 bleibt eine vorsichtige Berechtigungsprüfung dein bester Schutz. Vermeide unnötige Telemetrie und setze auf klare Datenschutzeinstellungen..
Wichtige Praxis-Hinweise: Was ist super VPN, and why security protocols matter in 2026
- Prüfe vor Installation exakt, welche Berechtigungen angefordert werden.
- Vergewissere dich, dass DNS- oder Telemetrie-Funktionen dokumentiert und konfigurierbar sind.
- Bevorzuge systemweite VPN-Lösungen, wenn du konsistenteren Schutz willst.
- Schalte immer den Kill Switch aktiv, teste ihn bei Verbindungsabbrüchen, und prüfen separat Split Tunneling Einstellungen.
Relevante Details aus der Praxis findest du in der verlinkten Übersicht zur VPN-Nutzung auf Android sowie im Vergleichsartikel zu Android-VPNs. Bleibe wachsam bei Berechtigungen und wähle bewusst die Sicherheitsmerkmale aus..
Quellenhinweis: Für tiefere Einblicke in die Android-VPN-UX und Protokollunterscheidungen verweise ich auf die offizielle Android-Dokumentation und die zusammenfassende VPN-Versuchsübersicht. Diese liefern konkrete Beispiele, wie Split Tunneling und Kill Switch in der Praxis funktionieren. Beide Quellen liefern praxisnahe Hinweise..
Hinweis zu Affiliate-Links: Auf dieser Seite können Links zu Anbietern verweisen, wodurch eine Provision entstehen kann.
Wie erkennst du seriöse VPN-angebote auf Android
Schnellantwort: Achte auf Transparenz, unabhängige Audits und klare Protokollunterstützung. Dann findest du echte Sicherheit statt leeren Versprechungen.
Transparente Datenschutzpolitik und klare Logs-Politik
Eine seriösevpn-App legt offen dar, welche Daten sie sammelt, wie lange sie gespeichert werden und unter welchen Umständen Daten weitergegeben werden. Idealerweise gibt es eine klare Null-Logs-Politik, unterstützt durch überprüfbare Formulierungen oder Zertifikate. Wenn eine App vage bleibt oder stillschweigend Nutzungsdaten erfasst, ist Vorsicht geboten. Eine transparente Politik ist der erste Indikator, dass Nutzerrechte ernst genommen werden. Die Politik sollte auch erklären, wie sie Datenschutzanfragen behandelt und welche Drittanbieter-Dienste integriert sind. Auditberichte oder Zertifizierungen erhöhen die Glaubwürdigkeit. [Citationslage zu Auditberichten] Was ist Windows VPN heute: sicherheit, protokolle und ein praktikabler praxisleitfaden
Offene Audit-Berichte oder unabhängige Sicherheitstests
Unabhängige Sicherheitsprüfungen geben dir eine objektive Einschätzung der App-Architektur, der Implementation der VPN-Protokolle und potenzieller Lecks. Idealerweise findest du Berichte von namhaften Instituten oder Fachzeitschriften. Wenn eine App keine externen Audits vorlegt, bleibe skeptisch. Audits erhöhen das Vertrauen deutlich, weil sie Black-Box- und White-Box-Checks dokumentieren. Prüfe, ob die Ergebnisse offen diskutiert wurden, ob Schwachstellen zeitnah behoben wurden und wie lange die Nachfolge-Updates dauern. Eine kurze Notiz im Changelog reicht oft nicht. Wenn vorhanden, verweise auf die Audit-Quellen in der App-Beschreibung. Inline-Verweis: https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
Serverstandorte, Geschwindigkeit und Protokollunterstützung beachten
Die Verfügbarkeit von Serverstandorten beeinflusst Latenz, Durchsatz und Datenschutzrecht. Achte darauf, welche Protokolle unterstützt werden (etwa WireGuard, OpenVPN, IPsec) und ob die App gleich mehrere Protokolle anbietet. Geschwindigkeitseinschätzungen sind oft subjektiv. Nutze stattdessen transparente Angaben zu Serverkapazität, Distanz zum Serverort und verwendeten Verschlüsselungsparametern. Mehr Protokolle und mehr Standorte bedeuten oft bessere Performance, aber checke auch, wie diese Protokolle konfiguriert werden können. Wenn der Anbieter nur ein Protokoll bietet, das eventuell veraltet ist, ist das ein Warnsignal. Beispielhafte Verweisgrundlage: https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
Apps mit integrierter Werbung oder Tracking vermeiden
Verschleiertes Tracking oder Werbung in der VPN-App ist ein rotes Tuch. Selbst bei scheinbar sicheren Diensten können Tracker in den Apps das Nutzerverhalten ausspähen. Prüfe die Berechtigungen der App und nutze Strenge-Berechtigungen-Policies, um unnötige Zugriffe zu blockieren. Werbefinanzierte oder Tracking-lastige Apps arbeiten oft mit Dritten zusammen, was die Privatsphäre untergräbt. Deaktiviere unnötige Tracker, wenn der Anbieter diese Optionen anbietet, oder entscheide dich für eine werbefreie Alternative, die privacy-first positioniert. Hinweis: Links können Affiliate- oder Provisionshinweise enthalten.
Inline-Quellenhinweise: Für konkrete Aussagen zu Protokollarten und Sicherheitstests kannst du das Kapitel zu VPN-Protokollen heranziehen. Zum Beispiel bietet die Übersicht zu Protokollen eine klare Einordnung von IPsec, WireGuard, OpenVPN und ähnlichen Standards. Siehe dazu die detaillierte Darstellung zu offenen Protokollen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
Hinweis zur Einordnung der Quellen: In deinem Text verlinkst du inline mit sinnvollen, thematisch passenden Formulierungen. Die eigentlichen URLs bleiben versteckt hinter dem Linktext. Falls eine Aussage nicht durch eine der genannten Quellen gestützt wird, lass sie weg oder formuliere sie allgemein ohne konkrete Behauptung. Was ist VPN vergleichstest and why it matters for privacy and performance in 2026
Für Transparenz: Links auf Seiten können eine Provisionenregelung enthalten.
Praxisleitfaden: sichere installation und konfiguration auf Android
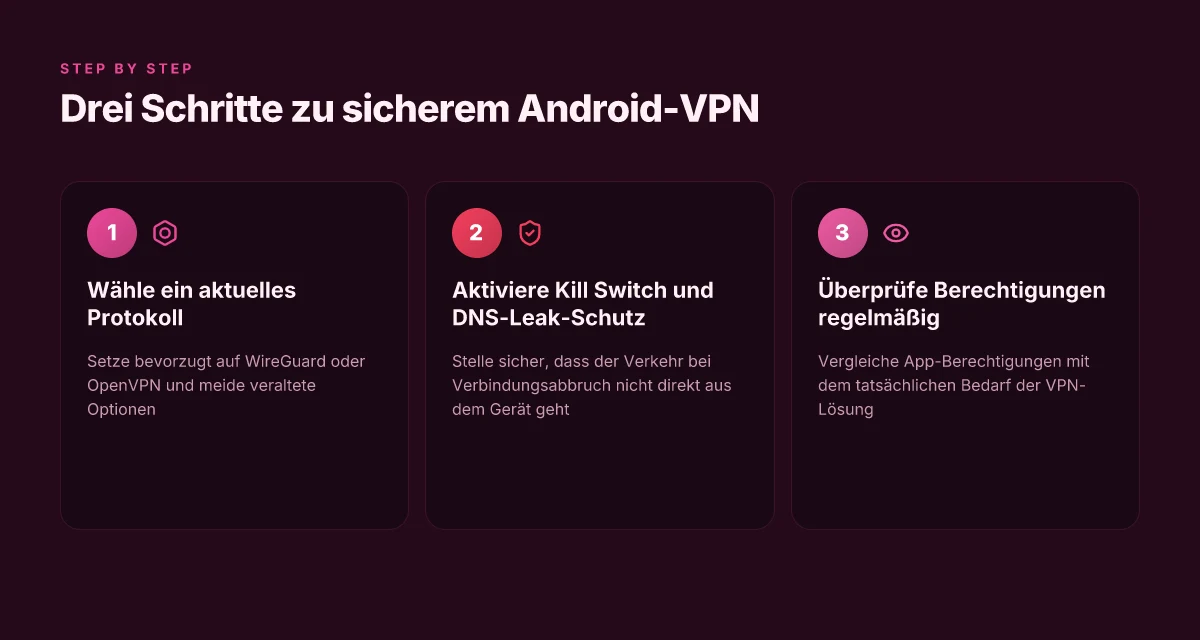
Wenn du dein Android-VPN wirklich sicher betreiben willst, plane deine Installation wie eine kleine IT-Routine. Lade nur Apps aus offiziellen Stores und prüfe permissions sorgfältig. Danach wähle das richtige Protokoll, aktiviere Kill Switch und DNS-Leak-Schutz und halte alles aktuell. Das reduziert die Angriffsflächen deutlich.
Sicherheit zuerst: lückenlose einführung und berechtigungen prüfen
Starte mit einer sauberen quelle: installiere ausschließlich VPN-Apps aus dem Google Play Store oder dem offiziellen App-Store des Anbieters. Lies die Berechtigungen, die eine App anfordert, aufmerksam. Verweigere Berechtigungen, die nicht zur Funktion gehören, besonders Zugriff auf Kontakte, Standort oder Dateien. Eine gute Praxis ist, Apps nach Updates regelmäßig zu prüfen und alte Berechtigungen zu entfernen. Nur geprüfte Quellen liefern stabile Sicherheitsgrundlagen. Wenn du unsicher bist, prüfe Rezensionen und release-notes des Anbieters auf Sicherheitsverbesserungen. In 2026 haben manche Berichte unverschlüsselte Übertragung in populären Android-Apps gezeigt, daher ist die Quelle der App entscheidend. Vermeide dubious apps, die Berechtigungen schamlos ausnutzen. Diese Punkte helfen, initiale Angriffswege zu schließen. Siehe dazu auch die Hinweise zu VPN-UX-Design aus der Android-Dokumentation. Sicherheit beginnt bei der quelloffenen oder geprüften Implementierung.
Protokollwahl: WireGuard oder OpenVPN bevorzugen
Wähle WireGuard oder OpenVPN als Protokoll, weil sie derzeit am weitesten verbreitete, gut dokumentierte Security-Track-Records haben. Vermeide veraltete Optionen wie PPTP oder L2TP ohne starken Zusatzschutz. Die Wahl des Protokolls beeinflusst Geschwindigkeit, Stabilität und Angriffsoberflächen. Wenn dein Provider WireGuard unterstützt, aktiviere es bevorzugt. Falls du QoS oder bestimmte Unternehmensrichtlinien berücksichtigst, kann OpenVPN eine fallback-lösung sein. WireGuard bietet oft bessere Geschwindigkeit bei gleichzeitig aktueller Kryptographie. OpenVPN bleibt robust bei feindlichen Netzen und ist in vielen Unternehmensumgebungen etabliert. Verifiziere immer, dass dein Client die aktuellste Implementierung nutzt. Weitere Grundlagen zu Protokollen findest du in den entsprechenden Ressourcen zu VPN-Protokollen. OpenVPN und WireGuard sind oft die stabilsten Optionen für Android.
Kill Switch und DNS-Leak-Schutz aktivieren
Aktiviere unbedingt den Kill Switch. Damit trennt dein Gerät die Apps automatisch vom Internet, falls die VPN-Verbindung abrissen sollte. Zusätzlich aktiviere DNS-Leak-Schutz, damit Anfragen nicht versehentlich über dein Standard-DNS-Netz laufen. Die Kombination aus Kill Switch und DNS-Leak-Schutz verringert das Risiko, dass unverschlüsselte Daten durchsickern. Kill Switch schützt, wenn die VPN-Verbindung kippt. DNS-Leak-Schutz verhindert Preisgabe von Domains außerhalb des VPN-Tunnels. Beide Funktionen sollten standardmäßig aktiv sein, bevor sensible Tätigkeiten beginnen. Dokumentationen zur jeweiligen App geben dir klare Schritte zur Aktivierung. Schalte sie sofort zu, wenn du den VPN startest. Was ist a VPN service und wie funktioniert es wirklich im 2026er Überblick
Updates und Berechtigungen regelmäßig überprüfen
Richte automatische App-Updates ein und prüfe regelmäßig die Berechtigungen. Sicherheitslücken werden oft durch veraltete Versionen offengelegt. Aktualisierte Apps schließen bekannte Schwachstellen und verbessern die Verschlüsselung. Prüfe nach größeren Updates erneut, ob Kill Switch und DNS-Leak-Schutz weiterhin aktiv sind. Regelmäßige updates sind Teil der sicheren Praxis. Berechtigungen sollten mindestens quarterly überprüft werden. Halte dich an die Dokumentationen der Android-OS-Entwicklung und der VPN-Anbieter. Die verlinkten Quellen zeigen, wie sich VPN-UX im Laufe der Jahre verändert hat. Vertrauenswürdige Quellen liefern klare Änderungen bei Protokollen und Sicherheitseinstellungen.
Ausblick: Eine sichere Android-VPN-Installation folgt einem klaren Muster. Wähle geprüfte Apps, entscheide dich für WireGuard oder OpenVPN, aktiviere Kill Switch und DNS-Leak-Schutz und halte alles sauber aktuell. Wenn du diese Schritte beachtest, bleibst du gegen häufige Angriffsvektoren geschützt. Für weitere Details zu Protokollen siehe die verlässlichen Referenzen, die sich mit Typen von VPN-Protokollen befassen. Inline verlinkte Quellen helfen dir beim Nachschlagen, falls du tiefer in konkrete Implementierungen einsteigen willst.
Was als Nächstes bei VPN auf Android zu beachten ist
Ein solides Verständnis der Protokolle bleibt der zentrale Pfeiler. Die Wahl von WireGuard oder OpenVPN beeinflusst Verschlüsselung, Geschwindigkeit und Stabilität deutlich. Während WireGuard oft deutlich schnellere Verbindungen bietet, überzeugt OpenVPN mit breiter Kompatibilität in bestehenden Netzwerken. In der Praxis bedeutet das: Wenn dein Gerät WireGuard unterstützt, nutze es bevorzugt, ansonsten wähle OpenVPN als bewährte Alternative. **Die richtige Protokollwahl wirkt wie ein Sicherheitspuffer auf dein Android-Gerät.
Ein zweiter Trend wird deutlich: Die Transparenz von Logs und Serverstandorten gewinnt an Bedeutung. Du solltest künftig darauf achten, dass dein VPN klare privacy-Policy-Statements besitzt und keine unnötigen Metadaten sammelt. Zudem wird die Unterstützung von geprüften Sicherheitsmechanismen wie starke Verschlüsselung und stabile Schlüsselaushandlung wichtiger. Bleibe wachsam gegenüber Anbietern, die Sicherheitsversprechen nur vage formulieren. **Transparenz schafft Vertrauen.
Was du heute tun kannst, ist eine kurze Checkliste, damit du nicht im nächsten Update überrascht wirst: Was ist das chip VPN, and why it matters for secure mobility in 2026
- Prüfe, ob dein VPN WireGuard aktiv unterstützt und teste die Geschwindigkeit bei verschiedenen Standorten.
- Verifiziere, dass mindestens AES-256-GCM oder gleichwertige Verschlüsselung genutzt wird.
- Versichere dich, dass der Anbieter eine klare No-Log-Policy hat und regelmäßig unabhängige Audits veröffentlicht.
- Halte dein Android-System aktuell und aktiviere die ständigeren Sicherheitsfeatures deines Geräts. **Diese Schritte reduzieren Risiken sofort.
Wenn du nur eine Sache dieses Monats umsetzt, dann beginne mit der Protokollwahl: Wechsle auf WireGuard, falls möglich, und teste die Performance gegenüber OpenVPN. Der größere Umschwung beginnt hier. Wirst du so vorgehen oder gibt es eine Infrastruktur, die zuerst aktualisiert werden muss?