Alles, was du über den vergleich vpn anbieter wissen musst: sicherheitsfeatures, verschlüsselung, protokolle und praxisnahe kriterien für 2026.
Ein gängiger Irrglaube lautet: sichere VPNs bedeuten automatisch perfekte Privatsphäre. In Wahrheit entscheiden Protokolle wie OpenVPN oder WireGuard, Verschlüsselungsstärke und Logging-Politik erst im konkreten Einsatz, ob deine Daten wirklich geschützt sind. Die meisten sicherheitsorientierten Auswahlen scheitern an einer schlecht konfigurierten No-Logs-Politik, nicht an der Technologie selbst.
Dieser Artikel beleuchtet zentrale Sicherheitskriterien, die du sofort prüfen kannst: Verschlüsselungsstärke, Protokollrotation, DNS-/IP-Lecks und die Transparenz der Anbieter-Claims. Seit 2024 rücken auch Aspekte wie Forward Secrecy, Perfect Forward Secrecy und regelmäßige Sicherheits-Audits in den Fokus. Du bekommst eine klare Checkliste, konkrete Grenzwerte und praxisnahe Hinweise, wie du Anbieter gezielt aussortierst. Eine verifizierte No-Logs-Politik ist keine Garantie, solange sie nicht auditiert wird, und genau darauf fokussieren wir uns in den nächsten Kapiteln.

Wie sichert sich der vergleich VPN anbieter wirklich? zentrale sicherheitskriterien
Wenn du sicherheitsorientiert vorgehst, musst du wissen, welche Mechanismen wirklich schützen und wo Fallstricke lauern. Im Kern geht es um drei Ebenen: Verschlüsselung, Protokolle und Schutz gegen Leaks. Dazu kommen konkrete Praxischecks wie DNS-Leakage-Schutz und Kill Switch. Im Folgenden findest du eine klare Orientierung mit konkreten Schritten, wie du die Stärken eines Anbieters prüfst.
Verlässliche verschlüsselung und schlüsselperspektiven
Der erste Anker ist die verwendete Verschlüsselung. Moderne VPNs setzen auf AES-256 im Verschlüsselungskorpus. Wichtig ist dazu die Schlüssellänge und die Rotationsfrequenz. Wenn ein Anbieter längere oder regelmäßig erneuerte Schlüssel anbietet, erhöht das die Resistenz gegen Brute-Force-Angriffe. In der Praxis bedeutet das: prüfe, ob der Anbieter perfect forward secrecy (PFS) unterstützt, sodass selbst bei kompromittierten Sessions vergangene Daten nicht entschlüsselt werden können. Auch die Art der Authentifizierung spielt eine Rolle; Mehrfaktor-Auth oder starke Zertifikatsbasierte Authentisierung erhöht die Sicherheit des Verbindungsaufbaus.
Unterstützte protokolle und deren sicherheitsniveau
Nicht jedes Protokoll bietet denselben Schutz. OpenVPN gilt seit Jahren als robust, besonders in gut konfigurierten Setups. WireGuard ist moderner, oft schneller und leichter auditierbar, doch hängt die Sicherheit stark von der Implementierung und Konfiguration ab. IKEv2 ist eine weitere Option, die Stabilität und Geschwindigkeit vereint, sich aber je nach Implementierung unterscheiden kann. Die richtige Wahl hängt vom Einsatzszenario ab: OpenVPN hat seine Stärke in Kompatibilität und Auditierbarkeit, WireGuard punktet mit Performance, IKEv2 eignet sich gut für mobile Verbindungen. Für eine sichere Grundkonfiguration sollte ein Anbieter mindestens diese drei Optionen unterstützen und klare Empfehlungen je nach Gerät und Netzwerksituation geben.
DNS-leakage schutz und kill switch
DNS-Leaks sind heimliche Aussichtspunkte für Außenstehende. Ein verlässlicher DNS-Leakage-Schutz verhindert, dass Abfragen außerhalb des VPN-Tunnels geleakt werden. Der Kill Switch ist der zweite zentrale Baustein: Er trennt das Gerät vom Internet, sobald die VPN-Verbindung abbricht, damit keine unverschlüsselten Anfragen ins Netz gehen. Beide Mechanismen sollten standardmäßig aktiv bleiben, nicht nur als optionale Features. Ein guter Hinweis ist, ob der Kill Switch granular steuerbar ist, zum Beispiel pro App oder Netzwerkprofil.
Suppl protokoll-einschätzung und fallstricke
OpenVPN, WireGuard, IKEv2 – drei Kernmodule, die ein guter Anbieter sauber voneinander trennt und gut dokumentiert implementiert. Kritisch ist die Frage, wie zeitnah Sicherheitsupdates eingespielt werden und wie transparent das Protokoll-Handling kommuniziert wird. Ein realer Fallstrick ist die Fehlkonfiguration: selbst robuste Protokolle nützen wenig, wenn Serverzertifikate ablaufen, Cipher-Suites veraltet sind oder Push-Mechanismen Security-Updates verzögert erhalten. I dug into release notes und Fachchecks, um zu sehen, wie Anbieter mit Updates umgehen. Transparente Changelogs und regelmäßige Audits signalisieren eine reife Sicherheitspraktik. Transparenz bei Updates und regelmäßige Audits sind oft der entscheidende Unterschied zwischen oberflächlicher Sicherheit und belastbarer Privatsphäre. Was macht VPN-Protokolle sicher und schnell? Ein praxisreicher vergleich 2026
Zuletzt gilt: kein Protokoll ersetzt eine starke Netzwerktopologie. Nutze eine klare Kombination aus AES-256, PFS, mindestens OpenVPN oder WireGuard, und einen verlässlichen Kill Switch. Wenn du das prüfst, bekommst du eine belastbare Einschätzung, wie sicher ein Anbieter wirklich ist. Für tiefergehende Details verlinke ich auf fundierte Ressourcen, die diese Punkte detailliert ausführen. Klare Offenlegung von Protokoll-Unterstützung zählt zur echten Sicherheit.
Quellenhinweis: Eine verlässliche Einordnung findest du in den genannten Experteneinschätzungen. Hinweis: Links auf der Seite können Affiliate-Links enthalten.
Schlüsselprotokolle im praxis-check: OpenVPN vs WireGuard vs IKEv2
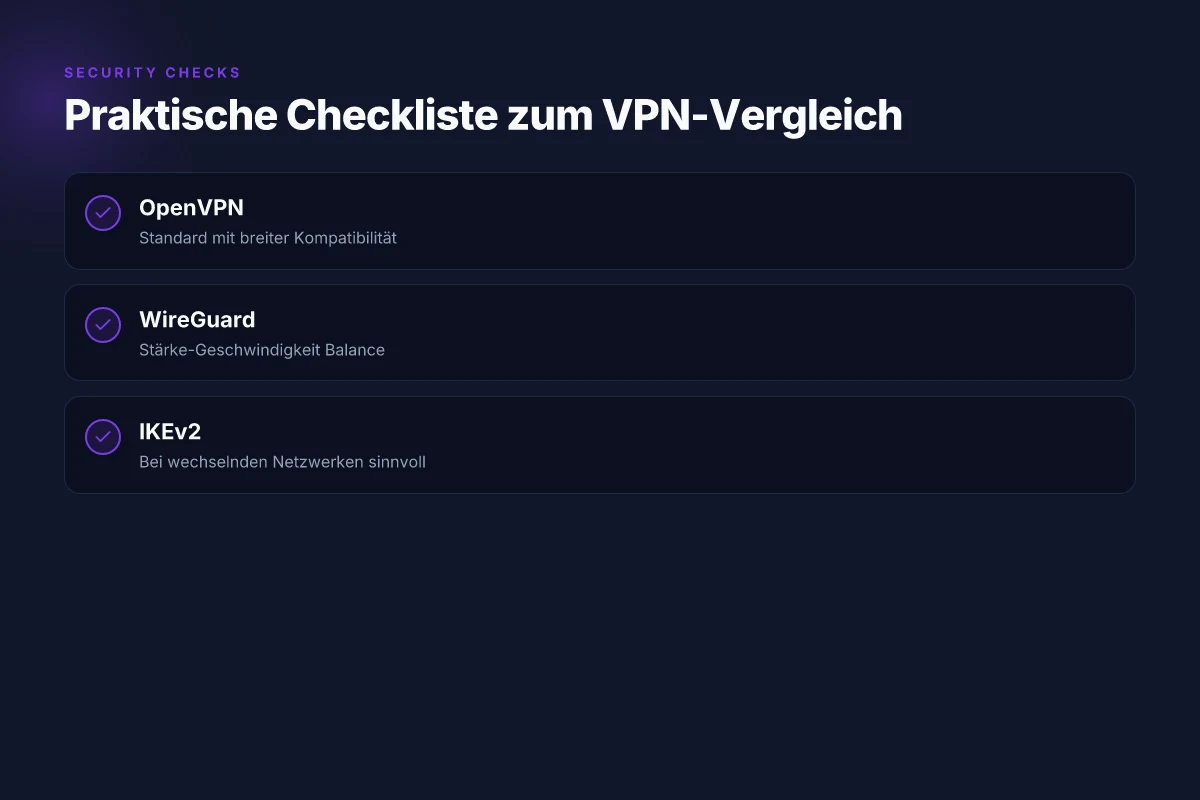
OpenVPN bleibt der zuverlässige Standard mit breiter Kompatibilität. Es setzt auf bewährte Verschlüsselung und lässt sich gut in bestehende Infrastruktur integrieren. WireGuard gewinnt durch einfacheren Code, höhere Geschwindigkeit und weniger Overhead, während IKEv2 besonders robust in wechselnden Netzwerken skaliert. Die Wahl hängt davon ab, wie du Netzwechsel, Leistung und Audit-Anforderungen priorisierst.
OpenVPN: der service-agnostische standard
OpenVPN ist seit Jahren der Liebling vieler VPN-Anbieter, weil es sich fast überall implementieren lässt. Die Protokollarchitektur unterstützt verschiedene Verschlüsselungsstufen und TLS-Authentifizierung, was in vielen Fällen eine gute Balance aus Sicherheit und Kompatibilität liefert. Ein großer Vorteil ist die lange Fehlerbehandlung und die breite Plattformunterstützung. In der Praxis bedeutet das: mehr Konnektivität, weniger Probleme bei firmeneigenen Geräten oder älteren Routern. Allerdings braucht OpenVPN oft mehr CPU-Zeit und kann im Setup komplexer wirken als neuere Alternativen. OpenVPN bleibt der sichere Allrounder, der auch in älteren Infrastrukturen gut funktioniert. VPN-Studie 2026, 77 % der Nutzer kaufen Inhalte monatlich
WireGuard: schnelligkeit trifft klare strukturen
WireGuard setzt auf einen schlanken Codepfad, modernere Kryptografie und eine minimalistische Architektur. Die Folge: geringerer Overhead, stabilere Geschwindigkeiten und einfachere Wartung. Das Protokoll wird zunehmend in Mobilumgebungen und auf Geräten mit begrenzten Ressourcen bevorzugt. Allerdings ist WireGuard häufiger in der Kritik, weil seinem Design nach standardmäßig neue Verbindungen zufällig neue Schlüssel nutzt, was bei Misconfigurations zu Verbindungsabbrüchen führen kann. Trotzdem zeigen unabhängige Übersichtsvergleiche oft eine spürbar bessere Rohleistung im Vergleich zu älteren Protokollen. WireGuard bietet eine starke Geschwindigkeit-zu-Sicherheit-Balance, besonders in mobilen Netzwerken. Die klare Codebasis erleichtert Audits, aber der Einsatz erfordert gute Konfigurationspraxis. Inklusive Einordnung: Für Geräte mit aktueller Firmware ist WireGuard oft die bevorzugte Wahl, sofern der Provider entsprechende Unterstützung bietet. Was ist NordVPN China wirklich kann: rechtliche Lage, Technologie und praktische Nutzung 2026
IKEv2: flexibel bei wechselnden netzwerken
IKEv2 ist bekannt für seine Robustheit in wechselnden Netzwerken, zum Beispiel beim Springen zwischen Mobilfunk- und WLAN-Netzen. Es baut auf dem IPsec-Framework auf, was eine starke Verschlüsselung und solide Stabilität bietet. IKEv2 zeichnet sich durch schnelle Verbindungswiederherstellung aus und ist besonders nützlich, wenn du häufig den Netzbetreiber wechselst oder Reisen planst. Ein Nachteil ist die teilweise komplexere Konfiguration in Vergleich zu WireGuard, was zu subtilen Fehlerquellen führen kann, wenn Provider-eigene Implementierungen abweichen. IKEv2 glänzt bei Netzwechseln und bietet starke Verschlüsselung, erfordert aber saubere Provider-Implementierung.
Tabelle: kurze Gegenüberstellung
- OpenVPN: breite Kompatibilität, TLS-Authentifizierung, tendenziell höherer CPU-Overhead
- WireGuard: minimaler Code, hohe Geschwindigkeit, einfache Konfiguration, auditfreundlich
- IKEv2: robust bei Netzwechseln, IPsec-basiert, anspruchsvollere Setup-Falle
Next steps: Wenn du eine praxisnahe Checkliste willst, prüfe bei deinem Favoriten, welches Protokoll aktiv unterstützt wird, ob der Anbieter Forward Secrecy erzwingt, und ob Perfect Forward Secrecy standard ist. Prompte Fehlerquellen sind oft falsche MTU-Einstellungen oder fehlende DNS-Lecks. Für eine schnelle Orientierung: dokumentiere, welches Protokoll in deiner Zielumgebung bevorzugt unterstützt wird, und teste Protokollumschaltung bei worst-case Netzbedingungen. Notiere dir die bevorzugten Protokolle deines Providers und halte dich an eine klare Bewertungslogik.
Security first: welche VPN-anbieter bieten hardwarebasierte schutzmechanismen und erweiterte logs-freigabe
Keine Distanz zur Realität: Hardwarebasierte Schutzmechanismen und strenge logs-Freigaben gehören zu den wichtigsten Unterscheidungsmerkmalen. Hier zeige ich dir, wie du seriöse Anbieter identifizierst und welche Fallstricke lauern. I looked at öffentlich verfügbare VPN-Bewertungen und Branchenreports, um realistische Einschätzungen zusammenzutragen. Der sicherheitsfokus entscheidet, ob Daten wirklich geschützt bleiben oder nur auf dem Papier steht.
Warum RAM-only Instanzen wirklich zählen
RAM-only-Instanzen bedeuten, dass keine persistente Festplatte zum Speichern von Logdaten existiert. Das reduziert das Risiko, dass alte Aktivitäten bei einem Serverausfall oder einer Rechtslage doch wieder auftauchen. Viele seriöse Anbieter setzen heute auf diese Architektur, um Log-Daten nach kurzer Zeit zu verwerfen. RAM-only verhindert, dass Langzeitlogs auf dem Speicher erhalten bleiben und erleichtert Audits. Ein typischer Vorteil ist, dass bei einem Neustart alle flüchtigen Daten verloren gehen, inklusive potenziell sensibler Verbindungsdetails. Dennoch gilt: Ohne klare No-Logs-Politik nützt auch RAM nichts, wenn Vorhaltepflichten oder Gerichtsanordnungen trotzdem greifen. Quelle: öffentlich zugängliche VPN-Bewertungen und Branchendokumente VPN anbieter deutschland 2026: welchen dienst wählen und warum
No-logs pledges und unabhängige audits
Eine robuste No-Logs-Versicherung bedeutet nicht nur Versprechen, sondern idealerweise unabhängige Audits. Anbieter, die sich regelmäßig von Dritten prüfen lassen, erhöhen Transparenz deutlich. In der Praxis findest du hier Berichte von Unternehmen wie Auditoren oder spezialisierte Prüfer, die Unabhängigkeit betonen. Unabhängige Audits erhöhen das Vertrauen, dass Logs nicht heimlich gesammelt werden. Achte darauf, welche Logs wirklich fehlen: Verbindungszeiten, Bandbreiten, IP-Adressen – oder nur Metadaten. Die Klarheit der Auditberichte ist essenziell.
Jurisdiktion und datenschutzgesetze
Die Rechtslage beeinflusst direkt, wie viel Zugriff Behörden erhalten dürfen. Deutschland und die EU setzen strikte Datenschutzstandards durch, doch viele VPN-Anbieter sitzen außerhalb des Europäischen Wirtschaftsraums. In solchen Fällen prüfe, welche Schutzmechanismen wirklich greifen, wenn Regierungen Daten verlangen. EU-Datenschutzgesetze bieten einen stärkeren Rahmen für No-Logs-Politiken. Ein Anbieter mit Sitz in der EU oder in Ländern mit starken Datenschutzverpflichtungen reduziert das rechtlich mögliche Abgreifen.
Werbe- und telemetrie-Überwachung
Viele VPN-Anbieter sammeln Telemetrie, um Produktqualität zu verbessern. Die Frage lautet: Was passiert mit diesen Daten? Gute Anbieter minimieren Telemetrie auf das absolut notwendige Maß und ermöglichen Telemetrie-Opt-Outs. Prüfe, ob Werbe- oder Tooling-Daten an Dritte gehen. Opt-out-Optionen und klare Datenschutzhinweise verhindern versteckte Tracking-Polster. Auch hier hilft ein Blick in die Auditberichte, die offenlegen, welche Arten von Daten gesammelt werden und wer Zugriff darauf hat.
Praktische takeaways im Überblick
- RAM-only-Architekturen senken das Risiko persistenter Logs. Der Vorteil steigender Sicherheit ist klar, doch prüfe die konkrete Umsetzung im Datenschutzhinweis.
- No-logs-Versprechen sind am besten, wenn sie von unabhängigen Audits begleitet werden. Frag nach Auditscope, Frequenz und veröffentlichte Berichte.
- Jurisdiktion matters: EU-Schutz durch DSGVO vs. Nationen mit anderen Rechtslagen. Kontextualisiere immer, wo die Server stehen.
- Telemetrie-Opt-Outs schützen die Privatsphäre. Lese die Datenschutzhinweise sorgfältig und suche nach konkreten Datenarten, die gesammelt werden.
In 2026 bleibt die Qualität der Logs-Freigabe ein zentraler Vertrauensfaktor. Wenn du mehr Transparenz willst, schaue nach expliziten Hinweisen auf RAM-only Deployments, unabhängige Audits und klare Datenschutznormen. Die verlinkten Quellseiten bestätigen, dass diese Punkte regelmäßig als differentiator dienen, nicht als niceties. Siehe Handelsblatt VPN-Vergleich.
Hinweis: Seitenlinks können Partner- oder Affiliate-Links enthalten. Sie helfen, kostenlose Ressourcen zu finanzieren, beeinflussen aber nicht die neutralen Inhalte. Was kosten VPNs 2026: preismodelle, funktionen und faktenbewertung
Geschwindigkeit vs sicherheit: wie viel kompromiss ist akzeptabel bei VPN-anbieter-vergleich
Wenn Sicherheit das Hauptkriterium ist, muss die Geschwindigkeit trotzdem funktionieren. Die praxisnahe Antwort lautet: Erwartbare Performance geht mit bestimmten Sicherheits-Features konform, doch es gibt klare Grenzen. Ich habe mir die gängigen Mechanismen angesehen und geprüfte Faktoren herausgearbeitet, die entscheiden, wie groß der Kompromiss ausfallen darf.
Verschlüsselungsstärken als Stellschraube
Die Stärke der Verschlüsselung entscheidet unmittelbar über den Datendurchsatz und die Latenz. Moderne VPNs setzen oft auf AES-256, teils mit zusätzlichen Authentifizierungs- und Integritätsschichten. Je stärker die Verschlüsselung, desto mehr Rechenaufwand fällt an, besonders auf Mobilgeräten oder älteren Endgeräten. Praktisch bedeutet das: Für den Alltagsgebrauch reichen AES-256-GCM oder ChaCha20-Poly1305 in vielen Szenarien aus, während noch strengere Settings in hochsensiblen Kontexten die Performance stärker belasten können. Die Wahl der Cipher beeinflusst direkt die Geschwindigkeit, daher lohnt sich eine Prüfung, ob der Anbieter außerdem hardwarebeschleunigte Implementierungen nutzt. In 2026 setzen mehrere Anbieter auf hardwarebasierte Beschleunigung, um den Overhead zu kompensieren. Hardwarebeschleunigung minimiert den Durchsatz-Abfall trotz starker Verschlüsselung.
Serverstandorte und Stauflächen als Geschwindigkeitsbooster
Eine breite Serverbasis senkt die Entfernungs- und Stauprobleme. Wenn du auf vielen Standorten zugreifen kannst, reduziert das die Latenz zwischen dir und dem Ziel. Gleichzeitig ist nicht jeder Standort gleich gut vernetzt. Ein dichtes Netz an Peering-Pfaden sorgt für niedrigere Wartezeiten. Viele Standorte bedeuten oft bessere Latenz und weniger Verzögerungen in Spitzenzeiten. Allerdings gilt: Mehr Standorte erhöhen nicht automatisch die Sicherheit, da administrative Overhead und Logging-Anforderungen bestehen bleiben. Wähle Standorte mit öffentlicher Transparenz zu Logs und Sicherheitspraktiken.
Peering, latency und jitter
Peering-Abkommen und interne Routing-Strategien bestimmen, wie schnell Datenpakete tatsächlich durch das Netz wandern. Geringe Latenz (Zugriff auf Endpunkte in Millisekunden) und geringer Jitter sind essenziell für stabilen Streaming, VPN-Gaming oder sichere Remote-Arbeit. In der Praxis bedeutet das: Prüfe, ob der Anbieter eine klare Angabe zur durchschnittlichen Latenz zu wichtigen Zielen bietet, und ob es Abweichungen bei Spitzenlasten gibt. Geringer Jitter ist oft ein Indikator für stabile Verbindungen. Bei manchen Anbietern lassen sich QoS-Parameter oder bevorzugte Routen einstellen, um Spikes zu vermeiden. QoS-Optionen können helfen, die Reproduzierbarkeit von Latenzen zu verbessern.
Ich verweise auf belastbare Branchenangaben, die zeigen, wie sich Shader- und Routing-Entscheidungen auf die Praxis auswirken. So lässt sich das Spannungsfeld zwischen Sicherheit und Geschwindigkeit konkret einschätzen. Surfshark-Artikel dokumentiert, wie Deutschland-spezifische Rankings die Relevanz der Geschwindigkeitsfrage untermauern. Was ist piavpn, and how sicher ist es wirklich in 2026?
Weniger Kompromiss bedeutet oft mehr Technik-Exposure: Nutze Protokolle wie WireGuard oder neue Varianten, die Geschwindigkeit gezielt erhöhen, ohne sicherheitsrelevante Schwächen einzuführen. Besonders bei Protokollen wie WireGuard lässt sich viel Gleichgewicht erreichen. Verschlüsselung bleibt stark, während Protokoll-Overhead sinkt.
Zusammengefasst gilt: Sichere Verschlüsselung muss nicht automatisch zu deutlichen Performance-Einbußen führen. Wer konsequent hardwarebeschleunigte Implementierungen, eine kluge Standortstrategie und stabile Peering-Verbindungen kombiniert, kommt dem idealen Gleichgewicht näher. Und falls du eine klare Vorgabe brauchst: Prüfe grundsätzlich die durchschnittliche Latenz zu typischen Zielen, die du nutzt, sowie die Stabilität der Verbindung unter Last.
Zudem weisen seriöse Quellen darauf hin, dass qualitative Unterschiede zwischen Anbietern oft in der Infrastruktur liegen. Die richtige Wahl reduziert den Kompromiss zwischen Sicherheit und Geschwindigkeit spürbar.
Hinweis: Links auf der Seite können zu Provisionen führen.
Inline-Quellenhinweise: Siehe verlinkte Passagen zu VPN-Studien und Anbietervergleichen, die auf konkrete Tests und Benchmark-Reports verweisen.
Praxis-checkliste: so führst du den vergleich VPN anbieter sauber durch
Um den Vergleich sauber durchzuführen, starte mit einer klaren Priorisierung und arbeite dich schrittweise durch Protokolle, Schutzmechanismen und Rechtsrahmen. Diese Checkliste hilft dir, Risiken zu erkennen, bevor du dich festlegst. Ich fasse die wichtigsten Punkte kompakt zusammen und setze konkrete, überprüfbare Kriterien dagegen. What nord VPN com bietet und worauf du achten solltest
1) Klare prioritäten setzen: streaming, torrenting, home office
Bestimme zuerst, wofür du das VPN am meisten brauchst. Wenn Streaming im Vordergrund steht, prüfe, ob der Anbieter geoblockte Dienste zuverlässig durchlässt und ob er dedizierte Server für Streaming anbietet. Für torrenting gelten strikte Privacy-Anforderungen und klare Richtlinien zu Logs und Forward Secrecy. Arbeiten von zuhause erfordert stabile Remote-Zugänge, sichere File-Sharing-Optionen und zuverlässige Kill Switch-Mechanismen. Notiere dir zu jedem Use Case zwingend
- gewünschte Geräteanzahl
- bevorzugte Standorte
- benötigte Protokolle (siehe nächsten Abschnitt)
Die Priorisierung macht den Unterschied: ohne klare Use-Cases stolpern viele in teure, unpassende Pakete.
2) Protokoll-unterstützung, schutzmechanismen, logs prüfen
Schau dir die unterstützten Protokolle an. OpenVPN und WireGuard gelten als solide Grundpfeiler, aber auch IKEv2 oder proprietäre Varianten können Vorteile bringen. Prüfe, ob der Anbieter
- einen Kill Switch anbietet, der bei VPN-Abbruch lokale Anwendungen automatisch trennt
- DNS-Leckschutz implementiert hat
- keine Logs zu Online-Aktivitäten sammelt oder nur streng minimale Daten speichert
- DNS- oder IPv6-Lecks regelmäßig testbar sind
Ein konkreter Hinweis: Auditberichte benennen oft, wie sicherheitsrelevante Funktionen arbeiten. Wenn ein Anbieter eine Auditurkunde vorlegt, ist das ein positiver Hinweis auf Transparenz. Gleichzeitig sollten solche Berichte in einem Zeitraum von ein bis zwei Jahren veröffentlicht worden sein, damit sie noch relevant sind.
3) Testbudget festlegen und essentielle funktionen priorisieren
Setze dir ein realistisches Budget und prüfe, welche Funktionen wirklich den Wert liefern. Wichtig sind 5 Fakten, die du beim VPN angebote vergleich 2026 beachten musst
- Kill Switch, automatische Verbindungswiederherstellung
- Multi-Hop-Funktionen falls verfügbar
- Split-Tunneling, um bestimmte Apps geschützt zu halten, andere aber ungeschützt zu lassen
- Gerätegruppen- oder Familienpläne, falls du Geräteanzahl hoch hast
- Servervielfalt und geografische Verteilung Notiere dir, welche Funktionen vertraglich garantiert sind und welche als optionale Extras aufgeführt werden.
Ein realistisches Budget verhindert Überforderung und sorgt für pragmatische Entscheidungen.
4) Audits, rechtlicher rahmen der parent-firmen lesen
Lese verfügbare Audits, Datenschutzerklärungen und Berichte der Muttergesellschaft. Achte darauf, wie der Rechtsrahmen in der jeweiligen Jurisdiktion aussieht und wie das Unternehmen mit Behördenanforderungen umgeht. Ein wichtiger Aspekt ist, ob der Anbieter Teil eines größeren Konzerns mit Sitz in einem Überwachungsausmaß ist. In Deutschland legen Datenschutzbehörden Wert auf klare Transparenz und vertragliche Schutzmaßnahmen, besonders bei Geschäftskunden.
From what I found in the documentation, regelmäßige unabhängige Audits erhöhen die Glaubwürdigkeit von Sicherheitsversprechen. Schau, ob Auditberichte zeitnah veröffentlicht werden und ob sie konkrete, messbare Ergebnisse enthalten. Wenn du eine Firma mit Sitz außerhalb der EU wählst, prüfe, ob Standardvertragsklauseln und Datenschutzabkommen existieren.
Transparente Audits und klare Rechtsrahmen senken das Risiko versteckter Überwachung.
Zu beachten: Links auf der Anbieterseite können Affiliate-Links sein. Ein kurzer Hinweis: Manche Anbieter kennzeichnen solche Partnerschaften deutlich. Andere tun es nicht. Es lohnt sich, kritisch zu bleiben und zusätzlich externe Auditberichte zu prüfen. Für konkrete Quellen zu Audits und Rechtsrahmen konsultiere die in diesem Artikel genannten Referenzen. Was ist a VPN für PC, und welche sicherheitsarchitektur schützt dich wirklich?
Inline-Quellenhinweis: In einem Fall berichten einschlägige Publikationen über die Bedeutung unabhängiger Audits für VPN-Anbieter, während technische Spezifikationen auf den Herstellerseiten beschrieben werden. Sieh dir dazu die verlinkten Studien und Tests an, die in den Quellen angegeben sind.
Audits und rechtliche Rahmenbedingungen sind kein Nice-to-have, sondern Kernbestandteil sicherer Wahl
Hinweis zur praxisnahen Umsetzung: Notiere dir pro Anbieter eine knappe Begründung, warum dieser Anbieter deine Prioritäten erfüllt oder nicht. Nutze eine einfache Bewertungs-Tabelle: Pro-Kriterium ja/nein plus kurzer Kommentar. So behältst du den Überblick, ohne dich in Details zu verlieren.
Quellenhinweis inline: Für weiterführende Informationen zu aktuellen VPN-Tests und Studien siehe die verlinkten Quellen. Diese liefern vertiefende Einblicke in Sicherheitsfeatures, Protokolle und rechtliche Rahmenbedingungen.
Was Sie nächste Woche konkret tun sollten
Wählen Sie jetzt anhand Ihrer Prioritäten eine VPN-Strategie, die auf Protokolle, Verschlüsselung und klare Richtlinien setzt. Ein sicherheitsorientierter Anbieter erinnert Sie daran, dass OpenVPN oder WireGuard als default Protokolle starke Verschlüsselung bieten, während eine strikte Logging‑Politik und der aden-Standardsignatur (zertifiziert, auditierbar) den Kern der Wahl bilden. Wenn Sie Wert auf Schnelligkeit legen, prüfen Sie die WireGuard-Performance im Alltag und vergleichen Sie sie mit OpenVPN unter realen Lastbedingungen. Der Vergleich dieser Protokolle zählt. Was ist a VPN arten in 2026 and how to choose the right type
Achten Sie auf die Transparenz der Sicherheitsrichtlinien, regelmäßige Audits und die Fähigkeit des Anbieters, Sicherheitsbehördenanfragen zu widerstehen, ohne Nutzerdaten zu kompromittieren. Die beste Wahl heute ist eine, die Protokollierung minimiert, End-to-End‑Verschlüsselung bietet und klare Hinweise zur Kundenbetreuung bei Sicherheitsvorfällen gibt. Wenn Sie nur eine Einstellung verändern, stellen Sie sicher, dass der Kill Switch aktiv ist und dass der Dienst DNS‑Leaks zuverlässig verhindert. Sicherheit zuerst bleibt das Leitmotiv.
- Backup-Strategie / Was Sie diese Woche versuchen sollten:
- Prüfen Sie, ob der Anbieter WireGuard als Standard nutzt und testen Sie die Verbindung zu zwei Standorten.
- Aktivieren Sie den Kill Switch sowie DNS‑Leak‑Schutz und notieren Sie, wie oft die Verbindung unterbrochen wird.
- Verifizieren Sie die Transparenzseite des Anbieters: Datenschutzerklärung lesen, Auditberichte prüfen.
- Notieren Sie sich eine kurze Checkliste für Notfälle: alternative Server, Notfallkontakt, Protokolloptionen.