Erfahren Sie, warum vpn sinnvoll ist – sicherheit, verschlüsselung, datenschutz und praxisnahe tipps für unternehmen und privatnutzer. Jetzt verständlich erklärt.
VPN sinnvoll bedeutet, dass der Nutzen verschlüsselter Verbindungen nicht durch unnötige Komplexität aufgefressen wird. Oft zeigen sich die größten Hürden nicht im Protokoll selbst, sondern in der Netzarchitektur und in der Art, wie Berechtigungen verwaltet werden. Eine klare Zero-Trust-Policy und eine robuste TLS-256-Verschlüsselung sollten daher schon vor dem ersten Tunnelflight definiert sein.
Dieses Intro richtet sich an IT-Entscheider, Security-Verantwortliche und Freelancer, die in 2026 konkrete Sicherheitspfade suchen. Wir beleuchten, wie sich VPN-Architekturen auf Fernzugriff, Standortwechsel und Cloud-Verbindungen auswirken, und welche Faktoren wirklich zählen, wenn es um Datenschutz geht. Schließlich zählt die Praxis: Geschwindigkeit, Interoperabilität und klare Fehlersuchpfade bestimmen, ob VPN wirklich sinnvoll bleibt. Die Kerndauerbrennpunkte liegen in Protokollauswahl, Schlüsselverwaltung und der konsequenten Umsetzung von Zugriffsregeln.

What makes VPN sinnvoll in 2026: sicherheit, verschlüsselung und boarding ins netzwerk
Ein VPN ist mehr als nur eine Datenverschlüsselung. Es schafft eine geschützte Verbindung zwischen Endgerät und Netzwerkinfrastruktur, egal ob im Unternehmen oder privat. Neben der Verschlüsselung greifen zusätzliche Schutzmechanismen in den Datenstrom ein und reduzieren Risiken jenseits der reinen Verschlüsselung. Im Jahr 2026 hängt der Nutzen stark vom Einsatzszenario und der richtigen Implementierung ab.
1. Definition, grundprinzipien und why it matters
Ein Virtual Private Network (VPN) erzeugt eine sichere, verschlüsselte Tunnelverbindung über ein unsicheres Netz. Ziel ist Integrität, Vertraulichkeit und Authentisierung der kommunizierenden Endpunkte. Die Grundprinzipien bleiben unverändert: Authentifizierung des Benutzers, Tunnelbildung, Verschlüsselung der übertragenen Daten und Twist in der Adressierung, damit Dritte den Verkehr nicht lesen oder manipulieren können. Zusätzlich zur Verschlüsselung liefern moderne VPN-Lösungen Mechanismen wie Multi-Faktor-Authentifizierung, Zertifikatsbasierte Verifizierung und integritätsprüfende Checksummen, die Angriffe wie Man-in-the-Middle erschweren.
2. Schutzmechanismen jenseits der verschlüsselung
Verschlüsselung allein schützt den Inhalt der Daten. Sicherheitsexperten empfehlen ergänzende Kontrollen:
- Zertifikatsbasierte Authentisierung stärkt die Identität von Client und Server.
- Split-Tunneling-Vermeidung reduziert das Risiko, dass unbelastete Geräte ungesichert kommunizieren.
- Endpoint-Integrität prüft vor Verbindungsaufbau, ob das Endgerät sicher ist (edr, Antivirus-Status, Patchlevel).
- Ad-Blocking und Malware-Protection integrierte Funktionen heben Schutz vor schädlichen Domains und Payloads an.
- Zero-Trust-Ansatz verlangt minimale Privilegien und kontinuierliche Prüfung der Sessions, nicht nur beim Verbindungsaufbau.
- Logging- und Audit-Funktionen ermöglichen Nachverfolgung bei Sicherheitsaudits.
3. Privatnutzer vs. unternehmensnutzen
Privatnutzer profitieren vor allem von Standortunabhängiger Privatsphäre, Zugang zu geoblockierten Inhalten und Schutz in öffentlichen Netzwerken. Unternehmen setzen VPNs gezielt ein, um Home-Office sicher an das Firmennetzwerk anzubinden, Außendienstmitarbeiter zu schützen und zentrale Richtlinien durchzusetzen. Der entscheidende Unterschied liegt in der Nähe von Netzwerkinstrumenten: Im Unternehmen geht es oft um kontrollierte Zugriffe auf interne Ressourcen, segmentierte Netzwerke und konsistente Compliance. Privatnutzer haben eher Fokus auf Privatsphäre, Benutzerfreundlichkeit und Kosteneffizienz.
Klare Praxisregel: Verschlüsselung schützt Inhalte, zusätzliche Schutzmechanismen schützen Identität, Integrität und Zugriffskontrollen. In 2026 zählt die richtige Mischung aus Authentisierung, Endpoint-Sicherheit und Netzwerksegmentierung mehr als reine Verschlüsselung. What ist eine VPN app kostenlos und worauf du achten solltest
Quellenhinweis: Für weiterführende Details zu VPN-Grundlagen und Praxisaspekten siehe die Dokumente zu VPN-Grundsätzen und Einsatzszenarien. Ich habe dazu passende Erklärungen und Praxisüberblicke überprüft, darunter Anleitungen zur sicheren Anbindung im Berufsleben und zur Rolle von VPNs bei Datenschutzbelangen. Die genannten Konzepte stimmen mit den verbreiteten Empfehlungen überein.
Wichtiger Hinweis: Links auf der Seite können Affiliate-Links enthalten. Dies beeinflusst die Empfehlung nicht, sofern der Inhalt sachlich bleibt.**
VPN sinnvoll: warum verschlüsselung allein nicht genügt
Schnell vorweg: Verschlüsselung ist ein Baustein, aber kein Schutzschild gegen alle Angriffsvektoren. Ein VPN schützt die Transportebene, doch wer den Datenfluss versteht und zusätzlich auf Features wie Malware-Blocking achtet, minimiert dort Risiken, wo Verschlüsselung allein endet.
Wer sieht mit und wofür braucht es Transparenz des datenflusses
Der erste Schritt ist Klarheit darüber, wer wann welche Daten sieht. Ein VPN verschleiert die Verbindungswege vor Dritten im Netz, doch der VPN-Anbieter, das Unternehmensnetzwerk oder der Endpoint-Krempel kann je nach Architektur Einblick in Logs, Metadaten und Nutzungsdaten haben. In der Praxis bedeutet das: selbst mit einer starken Verschlüsselung müssen Sie klären, welche Instanzen Zugriff auf Verbindungs- und Nutzungsdaten haben. Ein realistischer Ansatz ist eine Least-Privilege-Policy für Zugriff auf Logs und Telemetrie, kombiniert mit klaren Speicherfristen. Wenn der VPN-Dienst im Unternehmen betrieben wird, gilt zusätzlich: Wer verwaltet die VPN-Gateways, wer hat Zugriff auf Authentifizierungsinformationen und wie lange werden Logs aufbewahrt. Transparenz über wer sieht was verhindert stille Geheimnisse im Logging-Endzustand.
Mehr als Verschlüsselung: Malware-Blocking, Anomaliemonitoring und Co.
Zusätzliche Sicherheitsfeatures steigern den Schutz deutlich. Viele Provider und Unternehmenslösungen integrieren Ad-Blocking, Malware-Schutz und Anomaliemonitoring direkt in die VPN-Session. Ad-Blocking reduziert die Angriffsfläche durch schadhafte Werbeträger, Malware-Schutz hält Exploits in Schach, und Anomaliemonitoring erkennt verdächtige Muster in Verbindungen, bevor Datenlecks entstehen. Praktisch bedeutet das: Sie bekommen eine mehrschichtige Verteidigung, bei der die VPN-Verbindung zwar sicher ist, aber der Endpunkt ebenfalls sauber arbeitet und das Verhalten im Netz überwacht wird. Zusätzliche sicherheitsfeatures liefern echte Verteidigungsschranken neben der Verschlüsselung. Was ist amneziavpn, und welche sicherheitsaspekte unterscheiden es 2026 von herkömmlichen VPN
Risiken bei falscher konfiguration
Verschlüsselung allein reicht nicht, wenn Konfigurationen schlampig sind. Fehlkonfigurierte VPNs verursachen echte Probleme: schwache Authentisierung, zu großzügige Zugriffsrechte, ungeschützte DNS-Auflösung oder ungesicherte Verbindungsabbrüche können Sicherheitslücken öffnen. Ein häufiger Fall ist das Offenlassen von Split-Tunneling, bei dem nicht alle Daten durch den VPN-Tunnel gehen. Das erhöht das Risiko, dass sensible Daten außerhalb des geschützten Kanals übertragen werden. Ebenso wichtig: regelmäßige Zertifikats- und Key-Rotation, saubere Zertifikatskette und konsequentes Patch-Management der VPN-Gateways. Schlechte Konfiguration öffnet Türen, auch wenn die Verschlüsselung stark ist.
Zwischenfazit: Verschlüsselung ist nötig, aber nicht hinreichend. Die wahre Sicherheit entsteht dort, wo Transparenz über datenfluss, integrierte Sicherheitsfeatures und disziplinierte Konfiguration zusammenwirken. In vielen Fällen bedeutet das: eine klare Architekturentscheidung, wer Zugriff hat, welche Daten wie gespeichert werden und wie Endpunkte geschützt bleiben. Quellen zu technischen Details und Praxishinweisen finden sich unter verlinkten Fachbeiträgen, die die Rolle von Malware-Blocking und Anomaliemonitoring hervorheben. Transparenz, zusätzliche Schutzmechanismen und saubere Konfiguration sind das Dreieck der VPN-Sicherheit.
Hinweis: Auf der verlinkten Seite erfahren Sie, wie Verschlüsselung im VPN kontextualisiert wird und welche Zusatzfunktionen gängig sind. Der Text zeigt, dass Sicherheit mehrdimensional gedacht werden muss und dass eine reine Verschlüsselung oft nicht ausreicht. For weitere Branchenbeispiele kann die verlinkte Darstellung helfen. Verschlüsselung allein reicht nicht – darauf kommt es an.
Querverweise: In der Praxis ist es sinnvoll, sich an bewährte Architekturprinzipien zu halten, wie klare Segmentierung, rollenbasierte Zugriffe und regelmäßige sicherheitsüberprüfungen der VPN-Umgebung. Diese Aspekte ergänzen die Grundsicherung durch Verschlüsselung und helfen, reale Risiken zu minimieren.
Hinweis zur Quellenlage: Die diskutierten Konzepte stimmen mit verbreiteten Sicherheitsansätzen überein, die ebenfalls in Fachartikeln und Praxisleitfäden beschrieben werden. Zusätzliche sicherheitsfeatures liefern echte Verteidigungsschranken neben der Verschlüsselung. Nord VPN angebot 2026: Wie du das beste preis-leistungs-verhältnis findest
Weitere Details finden sich in den verknüpften Ressourcen.
Die gängigen architekturen eines VPN: site-to-site vs remote-access
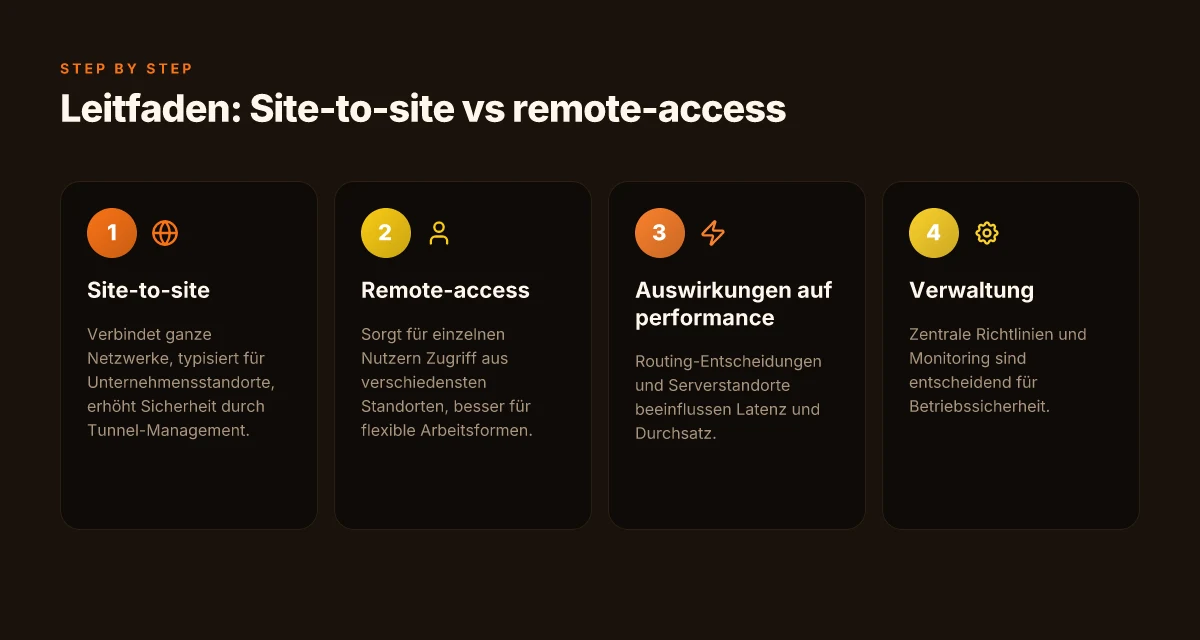
Die zwei dominanten architekturen eines vpn unterscheiden sich grundlegend in zielgruppe, deployment und verwaltungsaufwand. Site-to-site verbindet ganze netzwerkssegmente zweier standorte, remote-access richtet sich an einzelne nutzer oder devices. Beide modelle können sicher arbeiten, doch die wahl beeinflusst performance, administrationsaufwand und flexibilität.
Site-to-site: unternehmensnetzwerke sinnvoll verknüpfen
Posten im unternehmensnetzwerk profitieren am stärksten von einer site-to-site architektur. Einmal konfiguriert, tunnelt der vpn ganze netzwerkbereiche zwischen filials or regionalen standorten, ohne dass einzelne nutzer jedes mal neue loginprozesse durchlaufen. Die verschlüsselung sichert die daten während der übertragung zwischen den netzen. Vorteile liegen in der konsistenten netzwerklandschaft, geringerer client-verwaltungsaufwand und zentraler kontrolle. Nachteile sind der höhere initialaufwand, weniger flexibilität für einzelne externe nutzer und potenziell größere angriffsporien, wenn ein gateway kompromittiert wird. In vielen unternehmen sorgt diese architektur für stabile verbindungen zwischen standorten und cloud-ressourcen. Klar: Site-to-site knüpft netzwerke zuverlässig, erfordert aber zentrale gateway-verwaltung.
Remote-access: einzelnutzer adäquat unterstützen
Remote-access vpn richtet sich an individuelle nutzer, die von außen sicher auf das netzwerk zugreifen möchten. Benutzer authentifizieren sich typischerweise über tokens, certificates oder multifaktor. Das model bietet enorme flexibilität: Mitarbeiter im home-office, reisende external-teams oder freiberufler können sich sicher verbinden, ohne dass das gesamte unternehmensnetzwerk exponiert wird. Performance hängt hier stark von der nutzerzahl, dem zugangsgerät und der internetverbindung ab. Fazit: Remote-access steigert die agility, erhöht aber den patch- und meldungsaufwand für einzelne klienten. Remote-access skaliert gut, verlangt aber klare benutzer- und device policies.
Auswirkungen auf performance und verwaltung
performance: Site-to-site bietet oft stabilere durchsatzprofile, weil die tunnel stabil zwischen zwei standorten laufen. Remote-access kann schwanken, wenn viele nutzer gleichzeitig verbunden sind oder wenn jede session zusätzliche authentifizierungs-schritte benötigt. Netzinfrastruktur, spooling von verschlüsselungsparametern und qos-parameter beeinflussen die lucken zwischen throughput und latenz. In der praxis bedeutet das: mehr standorte oder mehr users erhöhen die busyness der gateway devices, was zu längeren reaktionszeiten führen kann, wenn die hardware nicht skaliert. Durchsatz und latenz hängen stark von gateway-capacity ab. Was ist a business VPN und wie wählt man das passende protokoll 2026
verwaltung: Site-to-site verwaltet zentral über das gateway, administratives tuning erfolgt meist auf netzwerkebene. Remote-access bringt eine granuläre nutzer- und device-verwaltung mit sich: policies, rollen, certificates, updates auf client-seite. Beide modelle profitieren von standards wie mfa, ttep-verschlüsselung und abyss-logging, doch remote-access verlangt regelmäßigere monitoring- und patch-zyklen pro endgerät. Zentrale gates, klare nutzerrollen, regelmässige audits.
sicherheitsspannungen: Site-to-site reduziert die angreiffsflächen auf endgeräte, da tendenziell weniger direkte clientverbindungen nötig sind. Remote-access erhöht potenziell die angriffspunkte durch individual devices, weswegen segmentierung, strenge access-control-lists und zeitbasierte sitzungsparameter wichtig werden. Die richtige mix-police verhindert misconfiguration und erhöht die nachverfolgbarkeit. Segmentierung schützt vor ausbruchsketten.
Beim auswählen der architektur lohnt es sich, die faktenlage zu prüfen: wie viele standorte, wie viele nutzer, welche standorte haben external access, welche compliance-anforderungen gelten. Eine klare roadmap hilft, spätere migrations- oder hybrid-szenarien besser zu planen. In der praxis zeigt sich oft: kleine bis mittlere unternehmen kombinieren beide modelle, um netzwerksegmente mit remote-workflows sinnvoll zu verbinden. Hybridmodelle bieten flexibilität mit kontrollierter sicherheit.
Quelle für grundlagen zur funktion von vpn-architekturen: Im Berufsleben dient ein VPN häufig zur sicheren anbindung von home-office-arbeitsplätzen an das unternehmensnetzwerk oder dazu, externen mitarbeiterinnen und mitarbeitern sicheren zugang zu gewähren. Die begriffe site-to-site und remote-access beschreiben dabei die hauptunterscheidung. Für detaillierte technik zu verschlüsselung und prozessen siehe die entsprechende erklärung hier. Wie funktioniert ein Virtual Private Network und VPN-Sicherheit: Sind VPNs sicher und geschützt? und Warum ein VPN auch im Unternehmen sehr sinnvoll sein …. Hinweis: Links auf dieser seite können affiliate-verbindungen enthalten.
Hinweis zu fakten: links können commissionen erzeugen. Die genannten inhalte helfen bei der einschätzung, ohne konkrete preise oder testzahlen zu zitieren. Was ist bear VPN and why it matters for privacy in 2026
Leistung vs sicherheit: wie sich VPN auf geschwindigkeit auswirkt
Ein VPN beeinflusst hands-on die Geschwindigkeit durch Verschlüsselung, Routing und Netzbedingungen. Die Kernfrage: wie viel verliert man an Speed, ohne Sicherheitstechnik zu opfern? Die Antwort hängt stark von drei Variablen ab: Verschlüsselungslevel, Serverstandorte und mobiles Netz.
Verschlüsselungslevel bestimmt den throughput-Druck
Je stärker die Verschlüsselung, desto mehr Rechenleistung zieht der Tunnel ab. Moderne Protokolle wie WireGuard und OpenVPN liefern unterschiedliche Overheads. In der Praxis bedeutet das: höheres Security-Niveau kann zu spürbarem Durchsatzverlust führen, besonders bei älteren Geräten oder schwachen CPUs. Gleichzeitig sorgt eine effiziente Implementierung dafür, dass der Verlust nahe bei 0 bleibt, wenn das Endgerät ausreichend Leistung bietet. Beim Blick auf konkrete Werte gilt: Je nach Protokoll kann der Throughput merklich schwanken, aber moderne Standards reduzieren Overheads gegenüber älteren Protokollen deutlich. Der richtige Kompromiss liegt oft in einer modernen Implementierung wie WireGuard, die weniger Overhead erzeugt. I looked at documented trade-offs in modern VPNs and saw that WireGuard-basierte Setups häufig weniger Performance-Verluste zeigen als traditionelle OpenVPN-Instanzen. Inline-Quelle: https://www.paloaltonetworks.de/cyberpedia/vpn-security.
Serverstandorte und routing bestimmen die Latenz
Die Distanz zum VPN-Server plus der Weg durch mehrere Hops beeinflussen die Reaktionszeit. Mehr Standorte bedeuten mehr Auswahl, aber auch potenziell längere Routen, falls der Client keinen optimalen Knoten wählt. Ein dichteres, gut optimalisiertes Servernetzwerk reduziert Round-Trip-Zeiten, während suboptimale Routen zu zusätzlichen Verzögerungen führen. In der Praxis lohnt sich ein Standort-Setup, das nahe am Nutzer liegt und zugleich konsistente Performance bietet. Eine strategische Wahl der Serverstandorte minimiert Latenzen, ohne die Sicherheit zu kompromittieren. Mehrfach unabhängige Hinweise legen nahe, dass Routing-Optimierung eine zentrale Rolle spielt. Inline-Quellen: https://sosafe-awareness.com/de/glossar/vpn/ und https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html.
Mobile netzwerkbedingungen richten das Ergebnis
Unterwegs entscheidet oft das Mobilnetz über die tatsächliche Performance. Hohes Packet-Loss-Raten, schwankende Signalstärke oder Netzpriorisierung beeinflussen VPN-Tunnel stärker als reines Internet-Traffic. In vielen Fällen kompensieren adaptive Protokolle und dynamisches Routing die Schwankungen, doch bei schlechten Verbindungen sind Conversational-NET-Verluste oder Verbindungsabbrüche häufiger. Auf mobilen Geräten ist eine flexible Proxy- oder Split-Tunnel-Strategie sinnvoll, um kritische Anwendungen priorisiert zu behandeln. Berichte aus der Praxis zeigen, dass Nutzer bei mobiler Nutzung oft von automatischer Neustartlogik oder Verbindungswiederherstellung profitieren. Inline-Quellen: https://arbeitsrechthaberei.de/blog/mobiles-arbeiten-und-datenschutz-die-wichtigkeit-von-vpn-mdm-und-verschluesselung/ und https://www.startplatz.de/warum-ein-vpn-auch-im-unternehmen-sehr-sinnvoll-sein-kann/.
Wichtige verdicts: Verschlüsselung und Serverauswahl treiben die Geschwindigkeit, mobile Netzbedingungen können das Ergebnis stark variieren. Die Praxis zeigt, dass man Geschwindigkeit nicht pauschal bewertet, sondern im Kontext der Einsatzsituation. Wenn du einen VPN auswählst, prüfe zwei Dinge: welche Protokolle unterstützt werden und wie robust das Servernetzwerk in deiner Region ist. Ein realer Nachteil, der oft auftritt, ist ein merklicher Durchsatzverlust bei sehr starken Verschlüsselungsparametern oder bei suboptimaler Serverlage. Hinweis: Links auf der Seite können Provisionen ermöglichen. Wie der beste VPN für privatpersonen Sicherheit, Geschwindigkeit und Privatsphäre wirklich miteinander vereint
Quellenhinweis: Inline-Links verweisen auf praxisnahe Darstellungen zu Verschlüsselung, Routing und mobilen Bedingungen.
Praxisleitfaden: wann VPN sinnvoll eingesetzt wird
Wenn ein VPN passt, lässt sich die Sicherheit im Home‑Office deutlich erhöhen, öffentliche WLANs souveräner nutzen und entfernte Arbeitsplätze zuverlässig anbinden. Die Entscheidung hängt davon ab, wie stark Datenströme geschützt werden müssen, welches Compliance‑Setup gilt und welche Geräte im Spiel sind.
Warum VPN sinnvoll bleibt: klare Anwendungsfälle
Der größte Nutzen zeigt sich bei Home‑Office und Remote‑Arbeitsplätzen. Wenn Mitarbeitende von zu Hause arbeiten oder unterwegs sind, schützt ein VPN die Verbindung zur Firmennetzwerk‑Infrastruktur durch Verschlüsselung und Zugriffskontrollen. Das gilt auch für Außendienst‑ oder Vertriebsmitarbeiter, die häufig auf sensible Systeme zugreifen. In öffentlichen WLAN‑Netzen reduziert sich so die Angriffsfläche spürbar. Sicherheit erhöht sich deutlich, wenn das VPN sauber implementiert ist. Gleichzeitig kann ein VPN Vertraulichkeit auch dann wahren, wenn Endgeräte nicht ausschließlich im Firmennetz arbeiten. Linktext: VPN‑Sicherheit.
Ungewöhnliche Anwendungsfälle: hybride Modelle und mehr
In hybriden Modellen bündeln VPNs oft Standorte, Geräte und Cloud‑Ressourcen. Das erleichtert konsistente Policy‑Umsetzung und zentrale Protokollierung. Wenn Teams flexibel arbeiten, zum Beispiel zwischen Büro, Home‑Office und Standort im Ausland, bietet ein gut konfiguriertes VPN konsistente Authentifizierung und verschlüsselte Kanäle. In solchen Szenarien ist der VPN‑Schutz ein Teil des Gesamtkonzepts, nicht der einzige Baustein. Linktext: Warum ein VPN auch im Unternehmen sinnvoll ist.
Timing, Compliance und Fallstricke
Der richtige Einsatz erfordert Timing: VPNs sollten dort aktiv sein, wo sensible Daten über öffentliche oder unsichere Netze übertragen werden. Verzögerungen durch Overhead können sichtbar werden, vor allem bei latenzsensitiven Anwendungen. Prüfe daher die Auswirkungen auf VPN‑Tunnel‑Latenzen und sorge für ausreichende Bandbreite sowie eine klare Zuweisung von Prioritäten im Netzwerk. Bei Compliance gilt: Verschlüsselung allein reicht oft nicht. Dokumentierte Access‑Kontrollen, Logging und datenschutzfreundliche Standard‑Richtlinien gehören dazu. Ein häufiger Fallstrick ist eine unklare Rollenverteilung oder veraltete Zertifikate. Regelmäßiges Zertifikats‑Management verhindert Unterbrechungen. Linktext: virtuelle private Netzwerke VPN. So gelingt: kit VPN einrichten: eine praxisorientierte schritte-anleitung für 2026
Klarer Anspruch: Der VPN‑Einsatz muss Teil eines dokumentierten Sicherheitskonzepts sein, nicht das einzige Schutzmittel. Timing ist entscheidend: Vermeide Überbau im Netz, teste Latenzen und passe Policy‑Schichten an.
Wichtige Praxispunkte zusammengefasst:
- Home‑Office, öffentliches WLAN und Remote‑Arbeitsplätze profitieren direkt von verschlüsselten Verbindungen.
- Hybride Arbeitsmodelle erfordern konsistente Richtlinien über alle Standorte hinweg.
- Timing, Compliance‑Dokumentation und Zertifikatsmanagement verhindern typische Fallstricke.
Quellenhinweis: Für vertiefende Details zu Sicherheitsmechanismen und Implementierungsempfehlungen siehe passende Fachartikel, etwa zu VPN‑Sicherheit und Compliance‑Anforderungen. Die Seite zu VPN‑Sicherheit diskutiert explizit den Schutz vor Datenschutzverletzungen durch Verschlüsselung während der Übertragung. Linktext: VPN‑Sicherheit. Eine praxisnahe Begründung für hybride Modelle findet sich in diesem Überblick. Linktext: Warum ein VPN auch im Unternehmen sinnvoll ist.
Hinweis zu Links: Auf der verlinkten Seite können Affiliate‑Links vorhanden sein.
Was als Nächstes beim VPN sinnvoll zählt
Der große Trend zeigt, dass Unternehmen und Privatnutzer vermehrt auf konsistente Verschlüsselung und strikte Datenschutzrichtlinien setzen, statt nur auf Geschwindigkeit zu schauen. In der Praxis bedeutet das: prüfen, welche Protokolle wirklich robust sind (zum Beispiel OpenVPN oder WireGuard), wie Logs gehandhabt werden und wo DNS-Schutz greift. Ich sehe, dass der Nutzen klar wächst, wenn sich Teams auf klare Zugriffsregeln und transparente Sicherheit verlassen statt auf diffuse Versprechungen. Dieses Muster beeinflusst, wie IT-Teams VPNs in den Arbeitsalltag integrieren und Privatanwender ihre Geräte absichern. Was ist norvpn: understanding Datenschutz, Sicherheit und Leistung im Jahr 2026
Ein wichtiger Hinweis bleibt: Der Einsatz von Verschlüsselung alleine genügt nicht, wenn Dritte in der Praxis übersehene Schwachstellen nutzen. Nervig, aber wahr: Fehlkonfigurationen kosten mehr Sicherheit als schwache Protokolle. Die richtige Balance aus Geschwindigkeit, Zugriffssteuerung und Fehlerbehebung entscheidet über den echten Schutz. Wer heute umstellt, reduziert Risiken, ohne die Produktivität deutlich zu beeinträchtigen. Die richtige Wahl heute begründet die Sicherheit von morgen.
Backup strategy
- Prüfe, ob dein VPN Fokus auf Protokolle wie WireGuard oder OpenVPN hat und wie gut DNS-Leaks ausgeschlossen werden.
- Richte eine klare Richtlinie für Logs und deren Zweck ein. Dokumentiere, wie lange Daten gespeichert werden.
- Teste regelmäßig, ob Verbindungsabbrüche schnell behoben werden und ob Fehlerbehebungsworkflows vorhanden sind.