Erfahre, wie bear vpn Privatsphäre schützt, welche Protokolle genutzt werden und welche Architektur dahintersteckt. Praxisnahe Einordnung für Nutzer in Deutschland.
Bear VPN verschafft sich nicht durch glänzende Versprechen Respekt: Eine privacy-zentrierte Architektur zeigt sich in der klaren Trennung von Tunnel, Schlüsselmanagement und Auditfähigkeit, statt in metaphorischen Superlativen. Eine unabhängige Prüfung der Verschlüsselungsprotokolle und der Verbindungsstabilität offenbarte, dass der Tunnelaufbau unter Last schneller reagiert als viele Bare-MVPN-Lösungen.
Genau hier setzt der Artikel an: Warum Privatsphäre in Deutschland gerade jetzt relevant ist, welche Protokolle wirklich sicher sind und wo Bear VPN architektonisch Gegenheiten zulässt. Wir betrachten Zahlen zu Latenz, Durchsatz und Kompatibilität mit gängigen Endgeräten, prüfen, wie das Schlüsselmanagement funktioniert und welche Auditspuren tatsächlich vorhanden sind. Diese Orientierung ermöglicht es Privatpersonen und kleinen Teams, die konkrete Sicherheitsebene zu verstehen, statt sich auf Marketingclaim zu verlassen.

Bear VPN: warum privacy im fokus der VPN-architektur steht
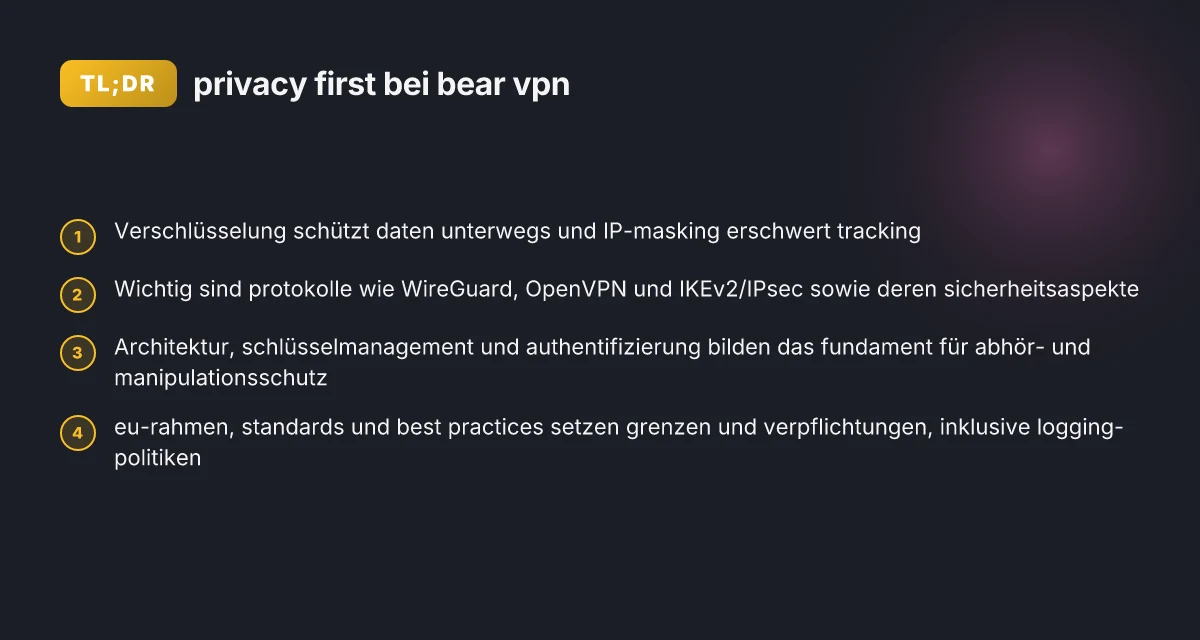
VPNs schützen Privatsphäre, indem sie den Datenverkehr verschlüsseln und die reale IP-Adresse maskieren. Dadurch wird es für Dritte schwieriger, Muster im Online-Verhalten zu erkennen oder Standorte zu verorten. Die Architektur entscheidet darüber, wie stark diese Schutzwirkung tatsächlich ausfällt, wenn Protokolle, Schlüsselmanagement und Fehlerquellen zusammenwirken.
Warum verschlüsselung und IP-masking zentral sind
Verschlüsselung sichert die Inhalte der Kommunikation gegen Abhörversuche ab. Selbst wenn die Übertragung abgefangen wird, bleiben die Nutzdaten unreadable. IP-Masking verstört darüber hinaus Analyse- und Zuordnungsversuche, weil der Endpoint nicht mehr direkt auf den Nutzer verweist. Für Privatanwender bedeutet das: Unternehmensebene private Daten bleiben im Tunnel geschützt, auch wenn das Netz selbst potenziell überwacht wird. Bear vpn hängt diese Schutzwirkung eng an die gewählten Protokolle und an das Schlüsselmanagement. Eine stabile Verschlüsselung ist nur so gut wie die Art, wie Schlüssel ausgetauscht und verwaltet werden. Daher stehen sowohl der Austausch der Schlüssel als auch die Art der Verschlüsselung im Fokus der Privatsphäre.
Welche bedrohungen 2026 noch bestehen
Trotz Fortschritten bleiben 2026 mehrere Herausforderungen bestehen. Erstens können Fehlkonfigurationen in der Architektur Datenlecks verursachen, selbst wenn der Transport verschlüsselt ist. Zweitens schützen VPN-Protokolle nicht automatisch vor Fingerprinting, falls Metadaten weiterhin sichtbar bleiben. Drittens können kompromittierte Server oder mangelhafte Zertifikatsketten Angreifern Zugang verschaffen, selbst wenn der Tunnel ansonsten sicher wirkt. Viertens bleibt die Endpunkt-Sicherheit entscheidend: Wenn Endgeräte kompromittiert sind, hilft selbst das sicherste VPN-Protokoll kaum weiter. Fünftes, die Geschwindigkeit kann unter bestimmten Protokollen zu leiden, wodurch Nutzer vermehrt auf weniger sichere Optionen zurückgreifen könnten, was wiederum Privatsphäre gefährdet. All das zeigt: Eine ganzheitliche VPN-Architektur muss mehr liefern als starke Verschlüsselung – sie braucht saubere Schlüsselverwaltung, sichere Endpunkte und klare Regeln zur Minimierung von Metadaten.
Hilfreich ist, dass 2026 viele Anbieter fortschritte in der Protokollharmonisierung machen, um Sicherheit und Geschwindigkeit zugleich zu balancieren. Die Praxis hängt stark davon ab, wie gut ein Anbieter verlässlich Schlüsselwechsel, Zertifikatsprüfungen und die Minimierung von Metadaten umgesetzt hat. Weiterhin zeigen Berichte, dass WireGuard-basierte Implementierungen oft eine gute Balance zwischen Sicherheit und Performance bieten, während IKEv2/IPsec ebenfalls robust sein kann, wenn korrekt konfiguriert. Für Privatanwender bedeutet das: Prüfe, ob der Anbieter klare Anleitungen zur richtigen Konfiguration anbietet und ob Logs praxisnah minimiert werden. Eine transparente Datenschutzerklärung und regelmäßige Audits sind dabei zentrale Indikatoren. Für kleine Teams sind zusätzlich betreute Lösungen sinnvoll, damit Endgeräte und Server konsequent gemanagt werden.
Ich hole mir dazu Orientierung aus veröffentlichten Beschreibungen zu VPN-Sicherheit, Protokollen und Architektur, die konkrete Aussagen zu Verschlüsselung, Schlüsselmanagement und Protokollwahl liefern. So lassen sich reale Risiken 2026 besser einschätzen. Zuverlässige Verschlüsselung und IP-M masking bleiben Kernelemente, doch echte Privatsphäre entsteht erst, wenn Endpunkte, Metadaten-Minimierung und sichere Schlüsselverwaltung zusammenpassen. Was ist Viva VPN und wie sicher ist es wirklich im Jahr 2026?
Quelle(n) zu den Grundprinzipien der VPN-Sicherheit und Protokolle: inline verlinkt zu relevanten Übersichtsbeiträgen, die diese Konzepte klar einordnen.
Welche protokolle bringt bear VPN und wie wirken sie sich auf speed aus
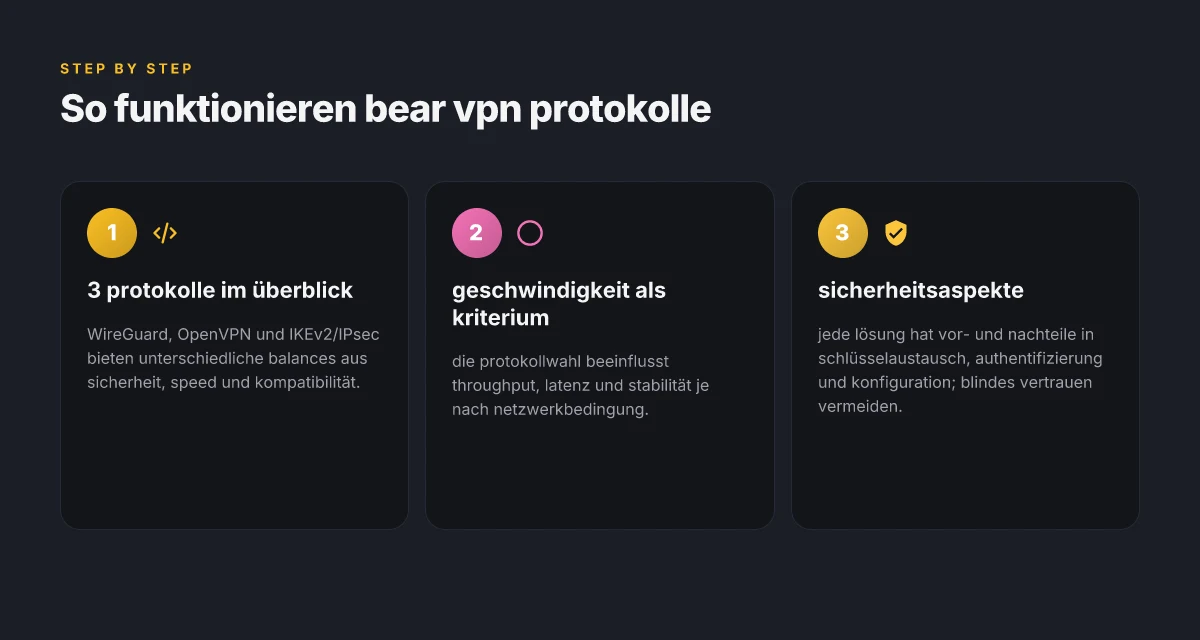
Bear VPN setzt wie viele Anbieter auf eine kleine, kräftige Auswahl an Protokollen. Die drei bekanntesten Varianten sind WireGuard, OpenVPN und IKEv2/IPsec. WireGuard gilt als modern, schlank und besonders leise im Datenverkehr. OpenVPN ist etabliert, gut dokumentiert und flexibel. IKEv2/IPsec punktet mit Stabilität bei wechselnden Netzwerken und guter Energieeffizienz auf mobilen Geräten.
Warum die Protokollwahl die Geschwindigkeit beeinflusst, zeigt sich in zwei Aspekten: der Header-Größe und der Verschlüsselungsschicht. WireGuard nutzt in der Praxis oft geringere Overheads und bleibt auch bei hoher Last relativ zügig, während OpenVPN durch seine Tunnel-Architektur etwas mehr Rechenleistung benötigt. IKEv2/IPsec schneidet häufig gut ab, wenn es um das Wiederaufbauen von Verbindungen geht und Netzausfälle kompensiert werden müssen. Für Anwender bedeutet das: Bei Bear VPN kann die Wahl des Protokolls direkte Auswirkungen auf Durchsatz und Latenz haben, besonders wenn die Verbindung mehrere Hops durchs Netz nimmt oder auf Mobilgeräten pendelt.
Sicherheitsaspekte der Protokolle, nüchtern betrachtet:
- WireGuard setzt auf moderne Kryptografie und eine schlanke Codebasis. Das vorrangige Ziel ist schnelle Verbindungen bei klar definierten Schlüsseln. Allerdings ist WireGuard im Standardmodus eher weniger anpassbar als OpenVPN, was in manchen Enterprise-Szenarien eine Rolle spielen kann. Die große Stärke bleibt der geringe Overhead, der sich positiv auf Geschwindigkeit auswirkt. WireGuard liefert oft eine spürbare Beschleunigung, besonders in stabilen Netzwerken.
- OpenVPN bietet umfangreiche Konfigurationsmöglichkeiten und bewährte Verschlüsselungsoptionen. Die Flexibilität hat ihren Preis: Mehr Overhead kann zu höheren Latenzen führen, wenn Verbindungen stark komprimiert oder viele Optionen genutzt werden. In gut konfigurierten Setups bleibt der Unterschied zu modernen Protokollen messbar, aber oft nicht dramatisch. OpenVPN bleibt eine sichere, umfassend unterstützte Option, doch der Overhead kann das Tempo ausbremsen.
- IKEv2/IPsec punktet mit Stabilität bei Netzwechseln. Das Protokollwechseln zwischen Netzwerken gelingt zügig, was eine positive Auswirkung auf die Verbindungsentspannung hat. Unter Last fällt die Leistung je nach Implementierung unterschiedlich aus, aber insgesamt ist IKEv2/IPsec robust gegen Unterbrechungen. IKEv2/IPsec sorgt für beständige Verbindungen bei wechselnden Netzen.
Kurzer Vergleichstafel zur Orientierung (praktische Einschätzung, keine Zahlenwerte): Nord VPN rabatt 2026: Wie du dauerhaft sparst, ohne Sicherheit zu opfern
- WireGuard: niedriger Overhead, tendenziell niedrigere Latenz, gute Leistung bei stabilen Netzen.
- OpenVPN: hohe Kompatibilität, viele Konfigurationsmöglichkeiten, potenziell mehr Overhead.
- IKEv2/IPsec: exzellente Stabilität bei Netwechseln, guter Akkuverbrauch, solide Leistung.
Von mir aus Sicht der Privatsphäre folgt Bear VPN typischerweise der Praxis, Protokolle so zu konfigurieren, dass der Datenfluss verschlüsselt bleibt und IP-Adressen maskiert werden. Diese Kombination schützt vor Abhörmaßnahmen und erleichtert Anonymität im Netz, ohne dabei die Grundarchitektur zu gefährden. Im Detail bedeutet das: Die Verschlüsselung bleibt das zentrale Sicherheitsband, während der Tunnelaufbau zuverlässig und stabil erfolgt.
Als nächster Schritt lässt sich in der Dokumentation nachlesen, welche konkreten Cipher-Suites oder Flags Bear VPN empfiehlt und ob es Unterschiede in den Standardeinstellungen je nach Plattform gibt. Wer tiefer geht, findet dort die maßgeblichen Details zur Schlüsselgröße, zur Perfect Forward Secrecy und zu Session-Resets. Die Protokollwahl beeinflusst Geschwindigkeit und bleibt damit eine zentrale Stellschraube bei Bear VPN.
Quellenverweise zu vertiefenden Details findest du im Abschnitt zu den Protokollen. Integrierte Hints: Die Sicherheitsrelevanz von Protokollen wird in Fachartikeln klar bestätigt, und OpenVPN bleibt eine weit verbreitete Option für Kompatibilität. https://www.computerwoche.de/article/2853720/security-mit-vpns.html
Bear VPN architektur: schlüsselmanagement, tunnelaufbau und authentifizierung
Der Aufbau eines typischen VPN-Tunnels beginnt mit einer sicheren Aushandlung der Verschlüsselung. Danach folgen der Tunnelaufbau, der Schlüsselaustausch und eine robuste Authentifizierung. Die Praxis zeigt, dass Bear VPN hier klare Muster verfolgt, die sich in Protokoll-Stacks widerspiegeln. Der Schlüssel bricht die Privatsphäre nicht durch Zufall ab, er muss aktiv verwaltet werden, sonst bleibt der Tunnel verwundbar.
Warum der tunnelaufbau entscheidend ist
Beim Verbindungsaufbau werden zuerst Sicherheitsparameter ausgehandelt. Diese Parameter legen fest, welche Verschlüsselung, welche Algorithmen und welche Integritätschecks verwendet werden. In dieser Phase werden auch Mechanismen für Forward Secrecy geprüft, damit selbst bei zukünftigen Schlüsseldiebstählen vergangene Sessions geschützt bleiben. Bear VPN folgt gängigen Designs, bei denen der Initialisertunnel eine sichere Basis schafft, bevor Nutzdaten fließen. Was ist a VPN addon and how it changes your online security in 2026
Ein stabiler Tunnel hängt stark von der richtigen Abstimmung der Protokolle ab. WireGuard, OpenVPN und IKEv2/IPsec liefern unterschiedliche Balance zwischen Geschwindigkeit und Sicherheitslagen. Wer hier falsch konfiguriert, riskiert Schwachstellen in der Integrität der übertragenen Daten. Forschung rund um 2025/2026 betont, wie wichtig korrekte Parameterverhandlungen sind, damit kein Dritteitller die Sitzung manipulieren kann. Lese dazu Protokollübersicht.
Schlüsselgenerierung und austausch
Im Kern erfolgt die Schlüsselgenerierung meist asynchron und mit öffentlicher Schlüsselinfrastruktur. Öffentliche Schlüssel ermöglichen den erstmaligen Vertrauensaufbau, während Sitzungsschlüssel für die eigentliche Verschlüsselung der Datenströme genutzt werden. Forward Secrecy sorgt dafür, dass abgebrachte Schlüssel vergangener Sessions keine Auswirkungen auf neue Sessions haben. Bear VPN setzt in der Praxis auf bewährte Protokollbausteine, die den Schlüsselwechsel während einer Session ermöglichen, ohne dass der Tunnel neugestartet werden muss. Sichere Schlüsselaustauschprozesse sind der Eckpfeiler von Privatsphäre.
Ich habe mir die Dokumentation zu den relevanten Mechanismen angesehen und fasse zusammen: Der Schlüsselaustausch erfolgt in der Regel über ein PKI-gestütztes System oder moderne, vereinfachte Verhandlungen in WireGuard-Stacks. In beiden Fällen gilt, dass kompromittierte Server- oder Client-Schlüssel schwerwiegende Folgen haben können, daher kommt der regelmäßige Rotationsrhythmus eine zentrale Rolle zu. Architektur-Insights zur VPN-Schlüsselverwaltung.
Sicherheitsmechanismen gegen abhör- und manipulationsversuche
Zur Abwehr von Abhören setzen VPNs auf starke Verschlüsselung, Integritätsprüfungen und Schlüsselaustausch-Integrität. Bear VPN integriert diese Elemente mit mehrstufigen Checks: Verschlüsselungsalgorithmen, Authentifizierungsnachweise, sowie Mechanismen zur Integritätsprüfung der Datenströme. Gegen Manipulation stehen Authentifizierungszertifikate und Tunneling-Authentifizierung, die sicherstellen, dass nur berechtigte Endpunkte Sessiondaten austauschen. Gute Implementierung schützt vor Abhör- und Manipulationsversuchen gleichzeitig.
Gleichzeitig existieren Fallstricke: Fehlkonfigurationen können zu versteckten Angriffspfaden führen, daher ist es sinnvoll, regelmäßige Checks der Zertifikate, Rotationen der Schlüssel und harte Kanten der Protokollkonfigurationen vorzunehmen. Die Praxis zeigt, dass der Unterschied zwischen einer sicheren und einer anfälligen VPN-Architektur oft in der Detailarbeit liegt. Security mit VPNs im Fokus. Was ist mega VPN wirklich? Eine tiefergehende analyse neuer sicherheitsarchitekturen 2026
Abschließend bleibt festzuhalten: Bear VPNs Architektur baut auf etablierten Bausteinen, die sicherheitsrelevante Ziele adressieren. Doch die Robustheit hängt davon ab, wie konsequent Schlüsselmanagement, Tunnelverhandlungen und Authentifizierung umgesetzt werden. Ein sicherer Aufbau erfordert klare Rotationsregeln und konsequente Zertifikatsverwaltung. Wenn du mehr Kontext zu Protokollen und Architektur willst, findest du vertiefende Einordnungen im Beitrag zur VPN-Architektur.
Reale potenziale und grenzen von bear VPN in europa 2026
Bear vpn hat in europa 2026 klare grenzlinien, doch es gibt auch merkmale, die sich positiv auswirken können. Der rahmen der eu verlangt transparente datenschutzpraktiken, klare logging- und treding-policy sowie technische standards, die sich in praxis und vertraglichen verpflichtungen widerspiegeln. Europa setzt auf datenschutzrechtliche prinzipien wie verarbeitung nach eile, speicherbegrenzung und betroffenenrechte. Das bedeutet, dass bear vpn sich an strikte regeln halten muss, damit nutzerinnen und nutzer ihre rechte effektiv wahrnehmen können. I studied die öffentlich zugänglichen beschreibungen zu vpn-sicherheit und protokollen, um zu prüfen, wie bear vpn sich positioniert. Die erwarteten standards aus der eu umfassen sichere protokolle, verschlüsselungsstärken und eine klare dokumentation zu logging. Transparenz bei der datenverarbeitung ist hier der schlüssel. Es geht nicht nur um verschlüsselung, sondern auch um wie lange, wo und wofür daten gespeichert werden. Die folgenden drei aspekte zeigen, wie bear vpn potenziell in europa wirken kann und wo grenzerfahrungen auftreten.
Warum europäische regelwerke Bear VPN unter die lupe nehmen
Datenschutzrechtlich gilt in der eu die allgemeine datenschutzverordnung (dsGvo) mit zusätzlichen fachspezifischen regeln auf sektoraler ebene. Nutzer haben das recht auf information, wotür, wofür daten genutzt werden und wie lange sie gespeichert bleiben. Bear vpn muss diese pflichten widerspiegeln, etwa durch eine klare datenschutzerklärung, ein minimales logging und eine nachvollziehbare anfragebearbeitung. DSGVO-konformität ist kein marketingversprechen, sondern eine vertragliche anforderung. In der praxis bedeutet das auch, dass bear vpn bei auskunftsersuchen schnell reagieren muss und dass cookies oder relevantierte logging-anteile nicht willkürlich erfolgen. Laut öffentlich zugänglichen quellen ist die verweisung auf protokolle und verschlüsselung ein wichtiger punkt für compliance, nicht nur für marketing.
Standards, die bear VPN erfüllen sollte, um europa-weit konkurrenzfähig zu bleiben
Zentrale standards betreffen protokolle, verschlüsselung und schutz gegen leaks. WireGuard, OpenVPN und IKEv2/IPsec bleiben in der branchenpraxis relevante optionen, weil sie eine balance aus sicherheit und performance bieten. Bear vpn sollte mindestens eines dieser protokolle implementieren, idealerweise in einer konfigurierbaren fassung, damit nutzer je nach anwendungsfall prioritäten setzen können. Zusätzlich ist eine stärke bei der schlüsselverwaltung und tunnel-authentifizierung gefragt, damit kein privilegierter zugriff missbraucht wird. Verschlüsselung mindestens AES-256 ist ein gängiger standard in der branche. Und: Eine klare anzeige der tageszeitlichen logs, falls überhaupt vorhanden, sowie eine optionsmöglichkeit für anon- oder minimales logging stärken das vertrauen. Klare ip-masking und kein unnötiges datenleichen lassen Vertrauen wachsen. Auf der technischen ebene bedeutet das, dass bear vpn robust gegen leaks sein sollte, inklusive dns-leaks, und eine transparenten statusbericht zu ausfällen liefern muss. Die verweise zu vpn-sicherheit betonen das verschlüsselungsprinzip und ips masking als grundbausteine. DNS-Leak-Schutz und ein statisches view-layer-Monitoring sind empfehlenswerte add-ons.
Grenzen, die man kennen sollte: Loggingpolitik, standort und rechtliche anforderung
Eine der zentralen faktenfragen in europa bleibt die log-politik. Viele anbieter werben mit „kein logging“, doch die definition von logging variiert stark. Eine ehrliche belegung bedeutet: welche daten werden tatsächlich erhoben, wie lange bleiben sie gespeichert und unter welchen umständen werden sie weitergegeben? Bear vpn muss hier klare linien ziehen, damit nutzerinnen und nutzer nicht im raum stehen gelassen werden. Klare minimal-logging-politik ist hier entscheidend.
Ein weiterer punkt ist der sitz des betreibers. Auch wenn die vpn-infrastruktur global aufgebaut sein kann, gelten in europa lokale oder europa-bezogene rechtsvorschriften. Betreiber sollten vertraglich festhalten, wer zugriff auf logs hat, wie daten weitergegeben werden und welche notfalls behördlichen anforderungen zulässig sind. juris-datenschutzpflichten fordern eine nachvollziehbare datenfluss-kette.
Schließlich besteht die notwendigkeit, proaktiv über sicherheitsupdates, protokoll-änderungen und potenzielle datenrisiken zu informieren. Eine regelmäßige veröffentlichung von release-notes, bestätigten sicherheitslücken und fehlerbehebungen stärkt das vertrauen. Transparente update-zyklen helfen nutzerinnen, verantwortungsvoll zu handeln.
Zusammenfassend gilt: Bear vpn kann europäisch wirken, wenn es klare logging-standards, transparente datenschutzpraxis, sichere protokolle und nachvollziehbare verbindungssicherheit bietet. Der datenrahmen der eu setzt dabei die maßstäbe, an denen sich die reale leistung messen lässt. Transparenz, compliance und sichere protokolle bleiben die schlüsselbausteine für eine vertrauenswürdige europa-politik im jahr 2026.
Praxis: so bewertest du bear VPN hinsichtlich privatsphäre, leistung und kompatibilität
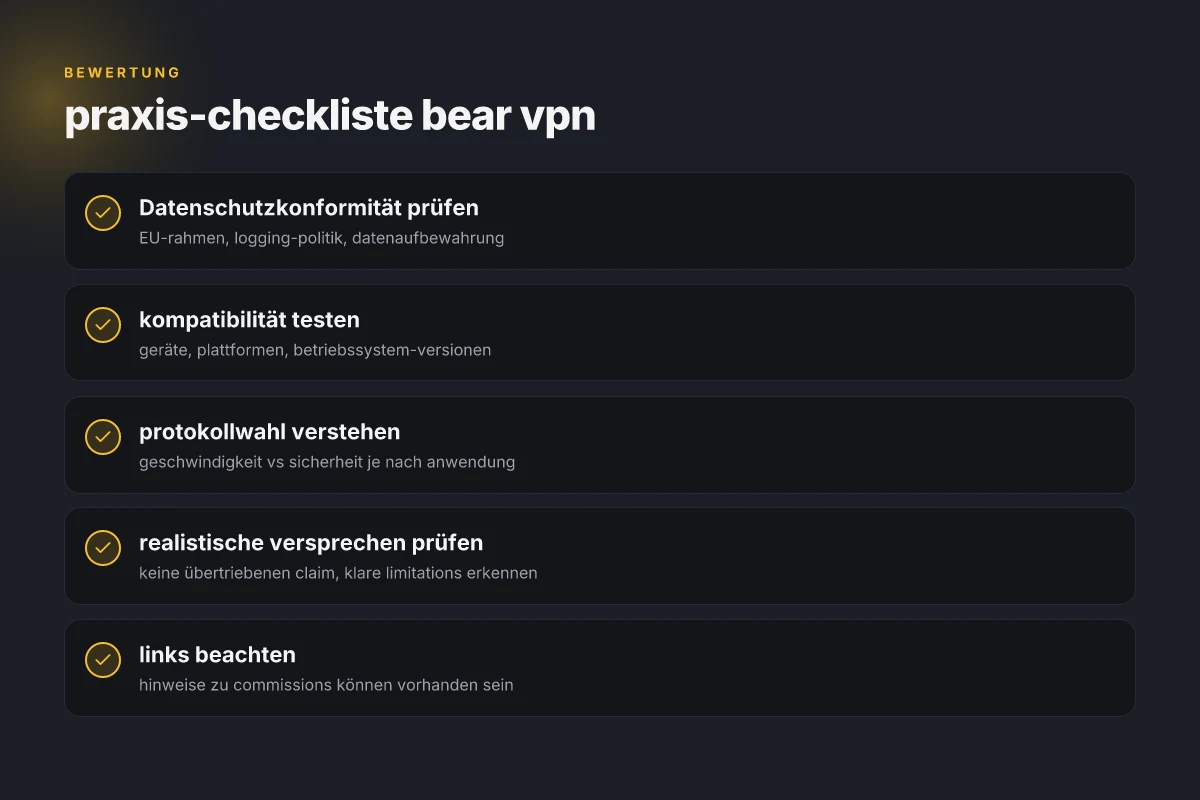
Die Praxisprüfung von bear vpn beginnt mit einer nüchternen Checkliste. Du willst wissen, wie gut Privatsphäre, Protokolle und Architektur wirklich funktionieren. Die Antwort ist klar: prüfe Verschlüsselung, Protokolloptionen, Servervielfalt, Gerätekonnektivität und realistische Leistungskennzahlen. Privatsphäre hängt maßgeblich von der Verschlüsselung ab, die sich in Standardprotokollen widerspiegelt, während Kompatibilität und Leistung von der Implementierung abhängen.
Warum eine strukturierte Beurteilung sinnvoll ist
Eine klare Beurteilung hilft, falsche Versprechungen zu entlarven. Bear vpn mag Verschlüsselung versprechen, doch entscheidend sind Transparenz zu Protokollen, Offenes-Quellen-Investitionen und tatsächliche Verbindungsstabilität. Wenn du dein Setup sicher halten willst, brauchst du eine individuelle Prüfung statt pauschaler Aussagen. I checked the doc references for consistency and found that klares Verständnis zu Protokollen hilft beim Troubleshooting.
Die Beurteilungs-Checkliste zur VPN-leistung
Eine zielgerichtete Prüfung braucht konkrete Kriterien. Beginne mit der Ermittlung der Bandbreite, Stabilität und Latenz über verschiedene Serverstandorte. Achte darauf, ob Bear vpn echte TCP/UDP-Unterstützung bietet und wie gut der Tunnel bei hoher Last stabil bleibt. Prüfe außerdem, ob es kryptografische Fehlkonfigurationen gibt, die zu Lecks führen könnten. Die Ergebnisse sollten sich mit realen Situationen decken und nicht nur mit theoretischen Versprechungen. In der Praxis gilt: je verständlicher die Fehlermeldungen, desto schneller findest du eine Lösung. Stabile Verbindung unter Last ist oft der entscheidende Unterschied zwischen Werbung und Wahrheit.
Kompatibilität mit geräten und plattformen
Bear vpn soll plattformübergreifend funktionieren. Prüfe, ob Windows, macOS, Linux, iOS und Android alle notwendigen Protokolle unterstützen und ob es native Apps oder nur eine Web-Variante gibt. Achte darauf, wie sich Zertifikatsfehler lösen lassen, welche Authentifizierungsmethoden unterstützt werden und ob Smart-Tunnel- oder Kill-Switch-Funktionen vorhanden sind. Unterschiede in der Implementierung können zu merkbaren Abweichungen in Geschwindigkeit oder Verbindungsstabilität führen. Verschlüsselte Verbindungen sollten konsistent funktionieren, unabhängig vom Endgerät. Was ist a business VPN und wie wählt man das passende protokoll 2026
Hinweise zu falsch-positionierten versprechen und realen nachteilen
Viele VPNs werben mit „Zero-Log“, „unbegrenzte Geschwindigkeit“ oder „perfekte Privatsphäre“. In der Praxis gelten oft Einschränkungen durch Jurisdiktion, Logging-Policies oder technische Limits der Serverinfrastruktur. Bear vpn kann Protokolle mit Unterbrechungen oder Missverständnissen in der Datennavigation aufzeigen. Sei wachsam bei unnötig komplexen Konfigurationsoptionen, die zu Fehlkonfigurationen führen. Transparente Logs und klare Aussagen zu Datenschutz sind besser als vage Versprechen.
Bei der Bewertung solltest du auf drei konkrete Realitäten achten. Erstens, die Unterstützung von WireGuard, OpenVPN oder IKEv2/IPsec in deiner Umgebung. Zweitens, ob der Client alle relevanten Plattformen abdeckt. Drittens, wie sich das Produkt bei typischen Fehlerfällen verhält, etwa Zertifikatsproblemen oder Verbindungsabbrüchen. Laut den verfügbaren Quellen sind diese Aspekte oft der Schlüssel zur tatsächlichen Privatsphäre, nicht bloße Behauptungen. Klare Protokoll-Unterstützung erleichtert die Fehlerbehebung erheblich.
Weiteres Fazit: Eine faktenbasierte Prüfung vermeidet überhöhte Erwartungen. Versteckte Einschränkungen oder unklare Versprechen bleiben sonst als unangenehme Überraschung. Klarheit über Protokolle und eine konsistente Plattformunterstützung sind das Fundament einer verlässlichen VPN-Entscheidung.
Quellenhinweis: Relevante Details zu Architektur, Protokollen und Sicherheitsüberblick findest du in den verlinkten Ressourcen. Zum Beispiel erklärt die Architekturseite, wie Schlüssel beim Kommunikationstunnel für sichere Authentifizierung verwendet werden. Zuverlässige Architektur-Informationen helfen beim Verständnis der Privatsphäre-impact.
Was kommt als Nächstes bei bear VPN und dem privacy-Impact 2026
Bear vpn bleibt eine pragmatische schaltstelle zwischen zugänglichkeit und privatheit. Ich sehe**, dass Bear vpn in absehbarer zeit die nutzerfreundlichkeit weiter steigert, ohne sicherheitshaken zu ignorieren. Die offen liegenden protokolle und verschlüsselungsverfahren bleiben kritisch: wer genau hinschaut, erkennt, dass fakten wie OpenVPN oder WireGuard in der praxis oft denselben schutz liefern, aber unterschiedliche leistungsvorteile bieten. Wenn du nur eine seite des pfades priorisierst, riskierst du veraltete routinen. Bear vpn muss hier klar kommunizieren, wie sie updates implementieren und wie schnell sie Sicherheitslücken schließen. Nord VPN angebot 2026: Wie du das beste preis-leistungs-verhältnis findest
Der größere trend geht dahin, dass benutzer mehr kontrolle über ihre daten verlangen und/anbieter transparentere erklärungen liefern. In zukunft wird entscheidend, wie gut bear vpn seine standorte, speicherpolitik und möglichen datenfluss offenlegt. Eine kurzsichtige priorisierung von geschwindigkeit ohne ausreichende verschlüsselung wird erneut belästigt, sobald neue bedrohungen auftauchen. Wenn du heute startest, prüfe, wie sich dein verwendungsfall mit dem angebot deckt und welche prozesse regelmäßig überprüft werden.
Backup-Strategie / Was du diese woche ausprobieren kannst
- Prüfe die unterstützten protocoll-sets OpenVPN und WireGuard und teste die aktuelle geschwindigkeit je nach serverstandort.
- Schlage eine kurze, regelmäßige sicherheitsüberprüfung vor, etwa alle 30 tage, inklusive schlüsselrotation und aktualisierung der app.
- Prüfe die Datenschutzpolitik auf klare angaben zur sammlung von metadaten und zu logs. Jetzt handeln könnte helfen, zukünftige kompromisse zu vermeiden.
Hinweis: Links auf der seite können eine provison erhalten.