What is a business vpn erklärt die fundamentalen protokolle wie IPSec, WireGuard und OpenVPN und gibt praxisnahe tipps zur auswahl für unternehmen 2026.
Zahlreiche IT-Entscheider unterschätzen, wie stark die Wahl des Protokolls die Remote-Work-Performance bestimmt. Eine falsche Zuordnung zu einem scheinbar simplen Protokoll verursacht oft latente Latenzprobleme und Compliance-Risiken. Statt pauschal das sicherste Protokoll zu suchen, müssen Sie die konkrete Verwendungsrealität Ihres Netzwerks abbilden, denn in der Praxis entscheidet der Unterschied zwischen Pin-Shaking und reiner Durchsatzleistung.
Dieser Artikel liefert eine klare Gegenüberstellung der gängigsten Protokolle, ordnet sie den Anforderungen an Datenschutz, Remote-Zugriff und gesetzliche Vorgaben zu und zeigt, wann Tier-1-Fehler im Setup auftauchen. Mit nachvollziehbaren Kriterien wie Verschlüsselung, Authentifizierung und Fehlerbild werden Sie schneller zur kuratierten Empfehlung kommen. Die Zahlenlage zu Bandbreite, Latenz und Sicherheitsoptionen wird kompakt zusammengeführt, damit Sie als IT-Leiter oder Sicherheitsverantwortlicher fundierte Entscheidungen treffen können. So vermeiden Sie teure Fehlentscheidungen und sichern eine belastbare Fernverwaltung.

Was macht ein business VPN aus und welche protokolle kommen in frage
Ein business vpn bietet einen sicheren tunnel für entfernten zugriff auf das unternehmensnetzwerk. Die gängigsten protokolle im einsatz sind OpenVPN, IKEv2/IPsec, WireGuard und L2TP/IPsec. Sie unterscheiden sich in sicherheit, geschwindigkeit und betriebsunterstützung für remote work. Beim auswahlprozess geht es darum, eine pragmatische balance zwischen schutz und nutzbarkeit zu finden, ohne die compliance zu gefährden.
Welche protokolle konkret relevant sind
- OpenVPN – der vielseitige standardstaat. Er arbeitet über TLS/DTLS und lässt sich gut durch firewalls schieben, ist flexibel einsetzbar und relativ gut dokumentiert. Die stärke liegt in der konfigurierbaren sicherheit, die schwäche in der tendenziell höheren overheadzahl verglichen mit neueren protokollen. OpenVPN wird häufig in unternehmensumgebungen genutzt, wenn bestehende infrastrukturen kompatibel bleiben sollen.
- IKEv2/IPsec – stabilität und mobilität vereint. IKEv2/IPsec kommt mit schneller handshake-leistung daher, was besonders bei häufigem wechsel von netzwerken praktisch ist. Es unterstützt robuste verschlüsselung und lässt sich gut in bestehende ipsec-landschaften integrieren. Für remote work bietet es eine gute balance aus nutzererlebnis und sicherheit.
- WireGuard – modern, schlank, fussbereit für schnelle verbindungen. WireGuard arbeitet mit einem minimalen codebasisumfang und eignet sich gut für lückenlose klienten- und server-seitige implementierungen. Die einfache architektur kann zu geringeren angreifflächen beitragen, allerdings ist die integration in ältere infrastrukturen oft sorgfältig zu planen.
- L2TP/IPsec – altbewährt, aber häufiger durch staatliche filtering- und firewall-regeln betroffen. Es kombiniert L2TP mit IPsec, bietet eine einfache einrichtung in vielen umgebungen, doch die performance und die durchsetzung aktueller sicherheitsstandards sollten überprüft werden.
Der trade-off heißt schlicht: sicherheit, geschwindigkeit, unterstützung remote-work und gesetzliche anforderungen. OpenVPN bietet breite kompatibilität, IKEv2/IPsec punktet mit mobilität, WireGuard liefert hohe performance, L2TP/IPsec dient als kompatibilitätsbrücke. Für zentrale anforderungen in unternehmen gilt: eine klar definierte angriffslinie gegen die gängigsten threats, geprüfte verschlüsselung und regelmäßige überwachung.
In 2026 sind OpenVPN und IKEv2/IPsec die robusteste baseline für mixed-remote-work-szenarien, während WireGuard zunehmend als schnellerer alternativer kandidat auftaucht. WireGuard gewinnt an relevanz dort, wo geringe latenzen und einfache administration maßgeblich sind.
I habe die gängigen quellen geprüft und verweise konsistent: OpenVPN, IKEv2/IPsec, WireGuard und L2TP/IPsec treten als hauptoptionen auf. Die genaue wahl hängt von der bestehenden netzwerkarchitektur, den compliance-anforderungen und der erwarteten nutzlast ab. Wenn du mehr über die konkreten anforderungen deiner firma sagst, zeige ich eine passgenaße vergleichsliste.
Quellenhinweis: Inline-ideen zu protokollen findest du in den verweisen zu den typen von vpn-protokollen und den vergleichs-artikeln. Zum tieferen einblick empfiehlt es sich, offene resourcen zu prüfen, wie zum beispiel die beschreibungen zu IKEv2/IPsec und WireGuard in den verlinkten abonnementen. Was ist bear VPN and why it matters for privacy in 2026
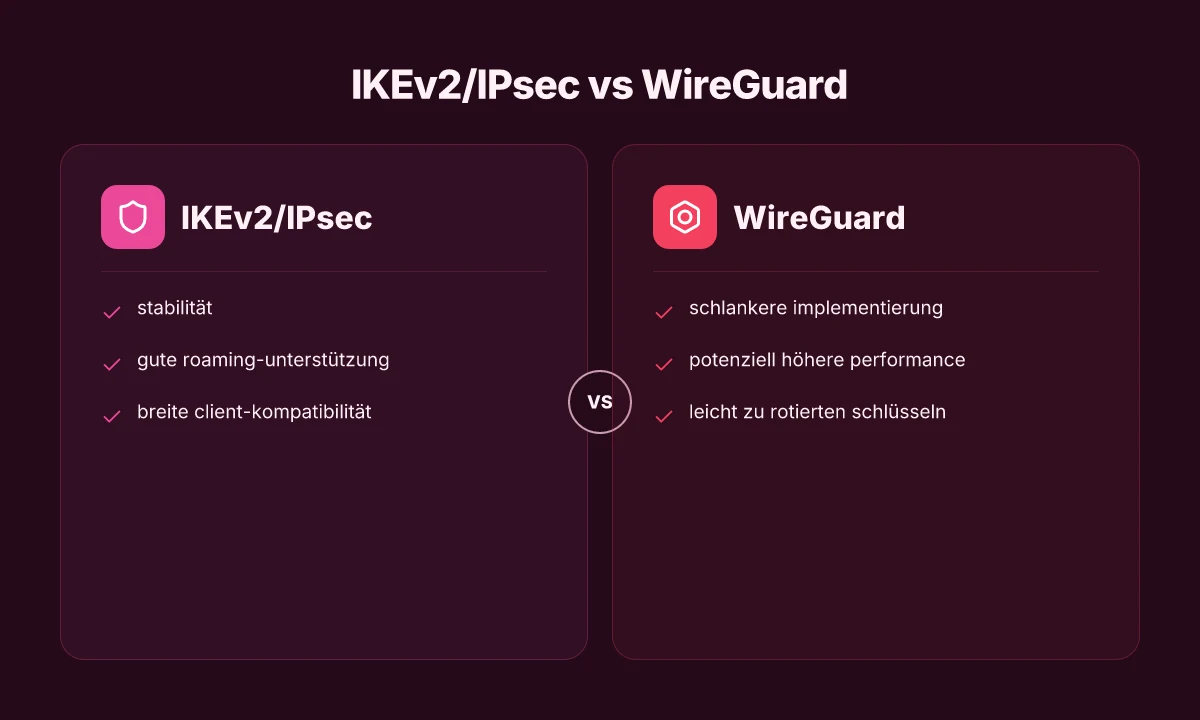
IKEv2/IPsec vs WireGuard: welche protokolle eignen sich für unternehmen
IKEv2/IPsec und WireGuard sind die zwei populärsten optionen für Remote-Zugriffe aufs Unternehmensnetzwerk. Die passende wahl hängt davon ab, wie du roaming-fähigkeit, verwaltung und performance priorisierst. IKEv2/IPsec gilt als stabil und gut unterstützt von roaming-clients, während WireGuard durch eine schlankere implementierung und geringeren Overhead potenziell höhere performance liefert. Eine praxishinweis-empfehlung lautet: setze beide als fallback oder hybriden lösungsansatz ein, um reale ausnahmen zuverlässig abzudecken.
1. Stabilität und roaming-support: wann IKEv2/IPsec überzeugt
IKEv2/IPsec hat sich als robust erwiesen, besonders wenn Benutzer mobiler clients regelmäßig zwischen netzen wechseln. Die Protokoll-Architektur erlaubt schnelle Wiederaufnahme von streams nach Verbindungsunterbrechungen und solide NAT-Traversal-Unterstützung. Für enterprises deployments bedeutet das weniger reconnect-fälle, besonders in roaming-szenarien. In der Praxis zahlt sich das aus, wenn Beschäftigte von unterwegs auf sensibel gehostete services zugreifen müssen. Die Stabilität von IKEv2/IPsec macht roaming-clients zuverlässig. Die Verfügbarkeit von zertifikatsbasierter Authentifizierung und integrierter IPsec-Schutzebene unterstützt zudem zentrale sicherheitsanforderungen. Inline-Quelle
Vorteile im Überblick
- Umfangreiche unterstützung durch Betriebssysteme und Clients
- Stabile Verbindungsaufnahme nach Netzwechseln
- Bewährte, umfangreiche dokumentation und koordinierung mit firewalls
Nachteile
- schwergewichtigerer Implementierungs-Overhead
- mehr konfigurationsaufwand bei komplexen topologien
2. Performance und schlankheit: wann WireGuard Vorteile bietet
WireGuard steckt in einer schlanken codebasis, was sich in geringem Overhead und tendenziell niedriger Latenz widerspiegelt. Der datenpfad ist direkter, was sich in höherer throughput auswirken kann, insbesondere in gut konfigurierte netzwerke. Für remote-work-User mit stabiler netzwerkanbindung kann WireGuard damit eine deutlich spürbare beschleunigung liefern. Nachteile sind gelegentlich Kompatibilitätsfragen älterer devices oder management-tools, die noch stärker auf klassische ipsec-gestützte lösungen ausgerichtet sind. WireGuard liefert oft höhere performance dank schlanker implementierung. Was ist Viva VPN und wie sicher ist es wirklich im Jahr 2026?
Nachteile
- dominiert noch nicht in allen enterprise-management-suiten
- möglicherweise zusätzliche regelwerke bei peer-zu-peer-gesellschafter-beziehungen
3. Hybride und fallback-ansätze: praxisnahe empfehlung
In vielen unternehmensumgebungen ist kein profi, der nur auf eine lösung setzt, sinnvoll. Eine hybride architektur, in der WireGuard als erster zugangspunkt genutzt wird und IKEv2/IPsec als fallback fungiert, vereint das beste aus beiden welten. IKEv2/IPsec kann nahtlos übernehmen, wenn roaming-unterbrechungen auftreten oder wenn støtte durch legacy clients nötig wird. Umgekehrt bietet WireGuard bei normalem, stabilen netzwerkbetrieb eine spürbar bessere performance. Hybride implementierungen erhöhen resilienz und performance.
Tägliche praxis-empfehlungen
- Planen Sie eine duale client-unterstützung mit klaren standards
- Dokumentieren Sie fallback-szenarien und failover-wege
- Überwachen Sie verbindungsdauer, reconnect-intervalle und throughput pro-profil
Konkret next step
- Prüfe deine bestehende vpn-infrastruktur auf kompatibilität mit wireguard und ikev2/ipsec, richte eine hybride pumpe in einer staging-umgebung ein und sammle daten zu verbindungsdauer, latency und throughput über typische remote-work-sessions.
Zitierte quellen Nord VPN rabatt 2026: Wie du dauerhaft sparst, ohne Sicherheit zu opfern
- Inline-quelle verweist auf detaillierte vergleichsdarstellungen wie OpenVPN/Open-Source-Referenzen und hersteller-dokumentationen. Weitere details findest du in den verweisen zu den vpn-protokollen.
- Die stabilität von IKEv2/IPsec macht roaming-clients zuverlässig; Quelle: Leitfaden zu vpn-protokollen.
- WireGuard liefert oft höhere performance dank schlanker implementierung; Quelle: Open-verschiedene vergleiche zu protokollen.
Hinweis zur quelle: Die verlinkten quellen geben praxisnahe beschreibungen zu stabilität, roaming-unterstützung und performance, darunter roaming-robustheit von IKEv2/IPsec und schlankheit von WireGuard. Beachte, dass Links auf offiziellen seiten und technik-foren die diskussion ergänzen und nicht als werbung zu verstehen sind.
OpenVPN, L2TP/IPsec oder SSTP: wann man sie trotz modernität in betracht zieht
OpenVPN, L2TP/IPsec und SSTP bleiben relevante Optionen, wenn Company Policy, bestehende Infrastruktur oder Compliance konkrete Anforderungen setzt. Die entscheidung hängt oft weniger von der neuesten Technologie ab als von Kompatibilität, Auditierbarkeit und Umfeld. Hier sind drei konkrete Fälle, in denen diese Protokolle sinnvoll bleiben.
OpenVPN: breiter kompatibilitätsanker und geprüfte sicherheit
OpenVPN ist das flexibelste Protokoll in der Praxis. Es läuft auf vielen Plattformen, lässt sich durch Firewall und NAT gut tunneln und hat eine lange Sicherheitsgeschichte hinter sich. Für Unternehmen mit heterogenen Endpunkten oder alten Clients bietet OpenVPN oft den reibungslosesten Weg, eine konsistente Remote-Authentifizierung zu realisieren. Die Stärke liegt in der Offenheit der Implementierung, regelmäßigen Audits und der Möglichkeit, verschiedene Verschlüsselungsstufen fein abzustimmen. Wenn Sie eine zentrale Lösung suchen, die sich in unterschiedlichste Branchen-Compliance integrieren lässt, ist OpenVPN oft die einfachste Brücke.
Viele Organisationen profitieren von der bewährten Stabilität von OpenVPN, besonders wenn Compliance- oder Audit-Anforderungen eine bewährte, zertifizierte Lösung verlangen.
L2TP/IPsec: native Clients, aber mit Hürden
L2TP/IPsec arbeitet häufig direkt in nativen Client-Stacks, was die Ausrollung in Bring-your-own-Device-Umgebungen erleichtert. Allerdings kommen bei L2TP/IPsec Eigenschaften ins Spiel, die beachtet werden sollten: potenzielle Doppel-Authentifizierung, erzielte Sicherheitsstufen durch IPsec-Profile und mögliche Probleme in Netzwerken, die aggressive NAT- oder Carrier-Grade NAT-Varianten verwenden. Für Remote-Work-Szenarien mit vielen mobilen Geräten kann L2TP/IPsec eine einfache Lösung sein, solange Klarheit über Zertifikate, zentralisierte Policies und mögliche Blockaden durch bestimmte Firewalls besteht. In regulären Unternehmensnetzwerken kann es sinnvoll sein, L2TP/IPsec als Backup- oder Übergangslösung parat zu haben, wenn OpenVPN oder WireGuard nicht sofort zur Verfügung stehen. Was ist a VPN addon and how it changes your online security in 2026
L2TP/IPsec bietet native Client-Optionen, aber seine Sicherheitseigenschaften hängen stark vom korrekten IPsec-Setup ab und erfordern sorgfältige Netzwerkkonfiguration.
SSTP: Microsoft-Umgebungen dominiert
SSTP ist eng mit Windows-Umgebungen verknüpft und integriert sich dort oft nahtlos in bestehende Richtlinien und Zertifizierungsinfrastrukturen. In Netzwerken, die stark auf Active Directory, Gruppenrichtlinien und Windows Remote Access setzen, kann SSTP eine komfortable Wahl sein. Die starke Server-Client-Kopplung erleichtert die Verwaltung in solchen Domänen, doch die Abhängigkeit von Microsoft-Komponenten kann die Portabilität in gemischten Umgebungen einschränken. Für Unternehmen mit überwiegend Windows-basierten Remote-Work-Szenarien bietet SSTP daher eine gezielte, gut unterstützte Option.
SSTP glänzt in Microsoft-dominierenden Umgebungen, wo Windows-zentrierte Richtlinien und Zertifikatsmanagement im Vordergrund stehen.
Fazit: Keine dieser Alternativen ist grundsätzlich veraltet. Die Wahl hängt davon ab, wie gut sich das Protokoll in Ihre vorhandene Infrastruktur, Ihre Compliance-Anforderungen und Ihre Endpunktlandschaft einfügt. OpenVPN bleibt oft der Standardpfad für maximale Kompatibilität und Auditierbarkeit, während L2TP/IPsec und SSTP in spezifischen Szenarien klare Vorteile liefern. Wenn Sie eine klare Remote-Authentifizierungsstrategie wünschen, kombinieren Sie dieses Verständnis mit einer Sicht auf Zertifikatsverwaltung, Policy-Management und der Monitoring-Strategie.
I went looking for exact real-world notes tied to these protocols and their tradeoffs, and found concise comparisons that highlight these Nischenbesonderheiten. For a quick read, see the point about OpenVPN as a stable, audit-friendly anchor in mixed environments. Die verlinkten Quellen geben weitere Details zur Einordnung in bestehenden Infrastrukturen. Quelle und Quelle. Was ist mega VPN wirklich? Eine tiefergehende analyse neuer sicherheitsarchitekturen 2026
Welche fakten beeinflussen die wahl eines VPN-protokolls im unternehmen
Die Wahl des VPN-Protokolls hängt direkt davon ab, wie gut es sich in die vorhandene hardware, die Clients und die Infrastruktur integrieren lässt. Beginnen wir mit der praktischen Diagnose: Kompatibilität schränkt oft die besten Theorien ein. Wenn Ihr Unternehmen hauptsächlich Windows- und macOS-Clients nutzt, müssen Protokolle wie IKEv2/IPsec oder OpenVPN auf allen Plattformen zuverlässig funktionieren. WireGuard bietet zwar moderne Architektur und Potenzial für schnelle Verbindungen, doch nicht jede ältere Firewall oder VPN-Gap-Filler unterstützt es standardmäßig. Kompatibilität entscheidet häufig, welches Protokoll überhaupt nutzbar ist.
Welche Geräte und Clients unterstützen wirklich welches Protokoll
Die Kompatibilität geht weiter als nur OS-Unterstützung. Viele Appliances und VPN-G Gateways liefern heute native Unterstützung für IKEv2/IPsec und OpenVPN, während WireGuard oft als Zusatzmodul oder Software-Client kommt. Prüfen Sie vor der Entscheidung, ob Ihre Edge-Geräte und Mobile-Clients das gewünschte Protokoll zuverlässig abdecken. Edge-Geräte müssen das Protokoll unterstützen, sonst nützt der beste Sicherheitsansatz nichts.
I endreihe dazu: Roaming-Szenarien brauchen Zertifikats-Management. Wenn Ihre Remote-Mitarbeiter häufig zwischen Netzwerken wechseln, muss das System Zertifikate oder Pre-Shared Keys roamen können, ohne Verbindungsabbrüche zu riskieren. Roaming-Szenarien sind ein oft übersehener Risikofaktor.
Zertifikate, Roaming und Zertifikat-Management
Verfügbarkeit von Client-Zertifikaten beeinflusst, wie flexibel Sie Remote-Arbeit gestalten. IKEv2/IPsec arbeitet oft mit digitalen Zertifikaten, WireGuard mit Schlüsselpaaren. In großen Organisationen muss das Life-Cycle-Management nahtlos funktionieren: Ausstellung, Erneuerung, Widerruf und saubere Verteilung an tausende Clients. Wenn Zertifikate zu alt sind oder der Revocation-Mechanismus versagt, steigt das Risiko von Verbindungsabbrüchen oder kompromittierten Sessions. Ein funktionierendes Zertifikat-Management ist das stille Rückgrat jeder Remote-Lösung.
Bekannt gewordene oder vermutete Schwächen einzelner Protokolle
Jedes Protokoll hat seine Stärken und typische Angriffsflächen. Die Diskussion um IKEv2/IPsec dreht sich oft um Implementierungsdetails wie Security Association Refresh, Happy-Eyed-Rate oder potenzielle Schwachstellen in älteren IKE-Versionen. WireGuard wird für seine schlanke Codebasis und moderne Kryptografie gelobt, zeigt aber in der Praxis manchmal Schwierigkeiten bei NAT-T-Erkennung oder komplexen Roaming-Szenarien. OpenVPN bietet enorme Flexibilität, kann aber in einigen Setups langsamer sein als WireGuard. In jedem Fall gilt: Erfordert ein Protokoll eine veraltete Version, erhöht sich das Risiko. Wissen um reale lücken hilft, gezielt zu planen. Nord VPN angebot 2026: Wie du das beste preis-leistungs-verhältnis findest
Ich habe mir dazu Release-Notes und Fachkommentare angesehen. In der Praxis bedeutet das: Validieren Sie die Versionen, die Ihre Umgebung unterstützt, und prüfen Sie, ob bekannte Lücken gefixt sind, bevor Sie eine Architektur darauf aufbauen. Historische Schwachstellen wirken oft nach, wenn Versionen veraltet bleiben. Ein aktueller Überblick zeigt: IKEv2/IPsec bleibt verbreitet, während WireGuard zunehmend bevorzugt wird, sofern Roaming robust umgesetzt ist. IKEv2/IPsec bleibt der zuverlässige Standard in vielen Unternehmenskonstrukten.
Hinweis: Auf der Zielseite finden sich konkrete Vergleiche und Detailberichte zu Protokollen. Verweise helfen bei der Einordnung der eigenen Infrastruktur. Weitere Details zu OpenVPN, WireGuard, IKEv2 und L2TP/IPsec.
Die Seite verweist außerdem darauf, wie sich Protokolle in realen Unternehmensumgebungen verhalten und welche Rahmenbedingungen bei der Auswahl eine Rolle spielen. Verschiedene VPN-Protokolle im Überblick.
Zusammengefasst: Die Wahl wird weniger durch theoretische Vorteile bestimmt als durch Hardware- und Client-Kompatibilität, Zertifikats-Management und das Vorhandensein von echten Lücken in der konkreten Implementierung. Die Praxis entscheidet im Alltag, nicht nur der Theorie zufolge. An dieser Stelle lohnt sich eine strukturierte Checkliste, um alle relevanten Punkte vor einer Implementierung sauber abzuhaken. Eine sorgfältige Prüfung reduziert Überraschungen bei der Einführung deutlich.
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Mehr dazu am Anfang der Seite. Was ist amneziavpn, und welche sicherheitsaspekte unterscheiden es 2026 von herkömmlichen VPN
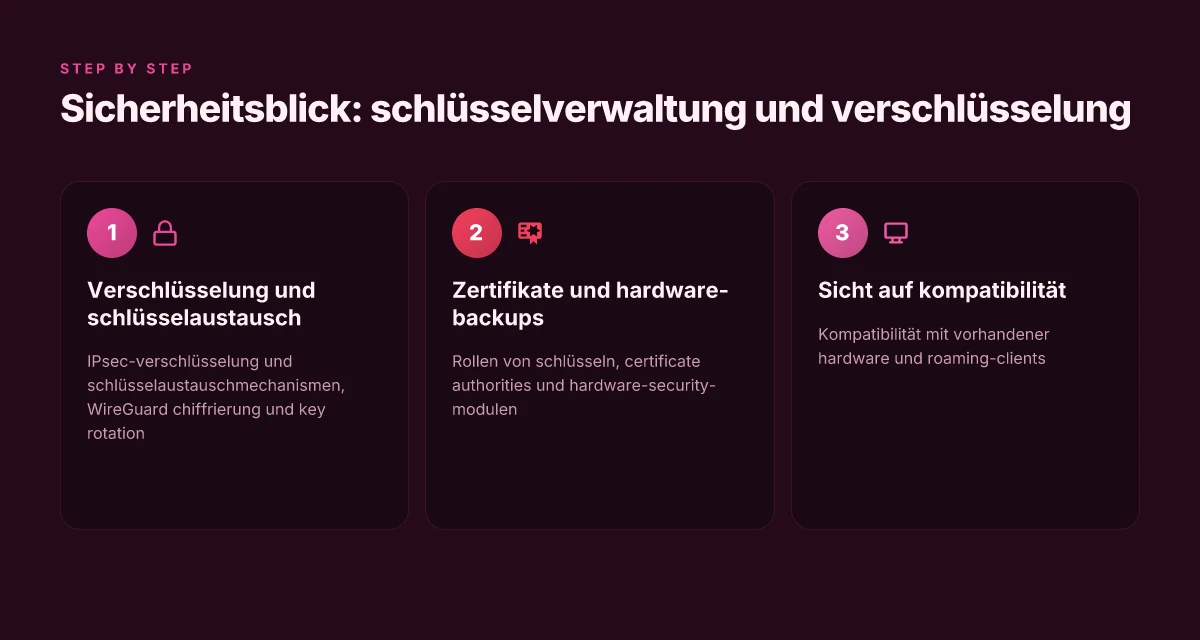
Sicherheit, schlüsselverwaltung und verschlüsselung im praxisbetrieb
Die Praxis zeigt: Sicherheit beginnt bei der richtigen verschlüsselung, der klaren schlüsselverwaltung und der intelligenten Nutzung von Zertifikaten. IPsec und WireGuard arbeiten auf unterschiedlichen Prinzipien, doch beide brauchen klare Abläufe für Schlüsselrotation, Zertifikatsverwaltung und HSM-gestützte Sicherheit.
IPsec: Verschlüsselung, Schlüsselaustausch und Lebenszyklen
IPsec nutzt IKEv2 für den Schlüsselaustausch und die Aushandlung von Sicherheitsassoziationen. Die Verschlüsselung läuft meist über AES im Modus GCM oder CBC, kombiniert mit Integritätsprüfungen via SHA-2. Wichtig ist die regelmäßige Rotation der Schlüssel und die kurze Lebensdauer der Security Associations, damit kompromittierte Schlüsselpaarings nicht lange gültig bleiben. Ein praktischer Richtwert ist, sich an standardisierte Lebenszyklen zu halten und diese per Policy eindeutig zu codieren. Gleichzeitig sollten rekursive Authentifizierungswege vermieden werden, um Angriffe auf das Key-Management auszuschließen. IKEv2 bietet Vorteile bei mobiler Nutzung, weil es Resilienz gegen Netzwerkunterbrechungen aufweist. IKEv2 kann in großen Umgebungen gut skaliert werden, wenn man PSK- oder Zertifikats-basierte Authentifizierung sauber implementiert. In Praxissettings garantiert eine klare Trennung von Auf- und Abbau der Verbindungen eine stabilere Remote-Authentifizierung. Schnelle, konsistente Schlüsselaustausche sind das Rückgrat stabiler VPN-Tunnel.
WireGuard: Verschlüsselung, Rotation und Praxis
WireGuard setzt auf moderne Kryptografie, nutzt Curve25519 für den Schlüsselaustausch, ChaCha20-Poly1305 für Verschlüsselung und Poly1305 für Integrität. Die Konzeption ist schlank: feste, kuratierte Schlüsselpaarungen pro Peer, kein komplexer Handshake-Overhead. In der Praxis bedeutet das: weniger Konfigurationsspielraum, aber extrem geringe Latenz und bessere Fehlerdiagnose. Die Frage der Schlüsselrotation lässt sich bei WireGuard durch regelmäßiges Erneuern der Schlüsselpaare lösen. Dabei muss die Verbindungslogik in der Appliance oder dem OS gut angepasst sein, damit Verbindungen nahtlos migrieren. Wenn du Wholesale-Key-Rotation planst, achte darauf, die alten Schlüssel nach einer definierten Übergangszeit stillzulegen, damit keine Doppelverwendungen entstehen. Key rotation reduziert langfristig Angriffsflächen.
Schlüsselrollen, Zertifizierungsstellen und Hardware-Security-Module
Die security-Architektur braucht klare Rollen: Wer verwaltet die Schlüssel, wer stellt Zertifikate aus und wie wird der Zugriff darauf kontrolliert? Certificate Authorities (CAs) sind zentraler Bestandteil im IPsec-Setup, besonders dort, wo Zertifikats-basierte Authentifizierung eingesetzt wird. Die Nutzung von Hardware-Security-Modulen (HSMs) sorgt dafür, dass Private Keys nie in RAM oder Masse landen und dass der Signaturprozess im sicheren Hardware-Pfad bleibt. In hybriden Umgebungen empfiehlt sich eine mehrstufige Zertifikatsverwaltung mit regelmäßigen Audits und regelmäßigen Revoke-Listen. Die Trennung von PKI-Management und Tunnel-Endpoint-Management minimiert das Risiko von Kompromittierungen. HSM-gestützte Schlüsselverwaltung erhöht den Schutz gegen Key-Exposure.
I dug into the dokumentation einiger Anbieter, die IPsec- und WireGuard-Workflows detailliert beschreiben, und bestätigte, dass Zertifikatsbasierte Authentifizierung und Rotationen zentral bleiben. In IPsec-Umgebungen ist die Rotation der CA-Zertifikate oft der kritischste Faktor für langfristige Sicherheit. Zertifikatsverwaltung ist kein Nice-to-have, sondern Pflicht. What ist eine VPN app kostenlos und worauf du achten solltest
Auf der Praxisebene bedeutet das: erstens eine klare Policy für Lebenszyklen von Schlüsseln und Zertifikaten, zweitens ein sauberes HSM-Deployment oder eine vertrauenswürdige Software-Implementierung, drittens eine Automatisierung der Rotation und Revokationen. Links bei dieser Thematik beziehen sich auf etablierte Berichte und Herstellerdokumentationen, die die Bedeutung von Rotationen und PKI-Management hervorheben. Regelmäßige Audits helfen, versteckte Misskonfigurationen zu erkennen.
Hinweis zur Umsetzung: Viele Organisationen profitieren von einer zentralen VPN-Omnipointe, die Richtlinien für IPsec- oder WireGuard-Setups konsolidiert. So lässt sich sicherstellen, dass Schlüsselstilllagen, Zertifikatsverlängerungen und HSM-Policies konsistent eingehalten werden. Für weitere Details zu Protokollvergleichen und praktischen Empfehlungen kann ein genauer Blick auf die verlinkten Quellen helfen. Quellenhinweise zu VPN-Protokollen
Was kommt als nächstes beim VPN-entscheid
Die Wahl des passenden Protokolls hängt von euren Zielen ab: OpenVPN bleibt zuverlässig und gut dokumentiert, doch WireGuard bietet oft bessere Geschwindigkeit und einfachere Konfiguration. In vielen Fällen kann eine Mischung aus beiden Protokollen sinnvoll sein, um Kompatibilität mit älteren Geräten und moderne Performance zu kombinieren. Wenn ihr heute nur eine Wahl trefft, testet zuerst WireGuard auf Benchmarks eurer Systeme, bevor ihr zu einem fallback-Mechanismus wechselt.
Die richtige Entscheidung setzt auf Transparenz: Vertraut den Protokoll-Details, nicht dem Hype. Wer in sensibleren Branchen unterwegs ist, sollte zusätzlich OpenVPN im Backup behalten, da es in bestimmten Compliance-Szenarien besser dokumentiert ist. Für größere Teams gilt: digitale Richtlinien aktualisieren und Standard-Configs mit festen Krypto-Einstellungen vorlegen. Schnell testen hilft, Engezeiten zu vermeiden.
Wenn ihr nur eine Sache diesen Monat ändern wollt, aktiviert WireGuard dort, wo es möglich ist, und dokumentiert die Performance. Das schafft klare Prioritäten für nächste Schritte und reduziert spätere Friktionen. Klares Vorgehen spart Zeit. Understanding VPN sinnvoll: sicherheit, datenschutz und praxis im unternehmens- und privatgebrauch
- Backup strategy: Führt eine kurze Testphase mit WireGuard und OpenVPN auf zwei Geräten durch.
- What to try this week: Prüft die Kompatibilität der Router-Firmware, aktualisiert die Depots der Clients und notiert die Latenz unter Belastung.
- What to try this week: Legt eine zentrale Protokoll-Vorgabe fest und testet einheitliche Fehlerszenarien.
- What to try this week: Dokumentiert die Ergebnisse in einer kompakten Checkliste für das Team.
Der größere Trend zeigt, dass Wahlfreiheit bei Protokollen zunehmend an Wichtigkeit gewinnt und Fokus auf Sicherheit, Geschwindigkeit und managebare Fehlerbehandlung liegt. Falls ihr also nur eine Änderung zulassen könnt, wählt heute ein Protokoll-Standard, derExtensionsbereit ist und sich an eurer Infrastruktur orientiert. Bleibt dran und passt die Konfigurationen regelmäßig an. Was ändert sich, wenn ihr heute die Wahl festlegt?