Erfahren Sie, wie norvpn Datenschutz und Sicherheit 2026 konkret adressiert. Klare Analysen zu Protokollen, Verschlüsselung und möglichen Schwachstellen.
NorVPN zeigt in 2026 eine klare Haltung zu Datenschutz und Sicherheit, aber die Praxis zählt mehr als der Titel. Ein häufiges Missverständnis: Verschlüsselung allein schützt nicht vor allen Bedrohungen. Der echte Unterschied liegt in der Protokollführung, der DNS-Leistung und der Transparenz der Datenschutzerklärung. NorVPN setzt auf OpenVPN und WireGuard als Kernprotokolle, kombiniert mit einer festen Richtlinie gegen DNS-Leaks und regelmäßigen Transparenzberichten. Bleibt die Protokollführung unklar, nützt die stärkste Verschlüsselung nichts.
In dieser Einleitung sehen Sie, weshalb diese Analyse relevant ist: 2026 prägen gesetzliche Anforderungen wie DSGVO und neue Sicherheitsstandards die VPN-Nutzererfahrung stärker denn je. Dieser Artikel vergleicht, wie NorVPN Datenschutzversprechen tatsächlich umsetzt, wie zuverlässig Verbindungen bleiben und wo mögliche Schwachstellen liegen. Es geht um konkrete Mechanismen, nicht um Behauptungen: Verschlüsselungsstärken, DNS-Tests, Log-Politik und Leistungskennzahlen. Dieser Fokus hilft Privatnutzer und kleine Unternehmen, fundierte Entscheidungen zu treffen, ohne sich auf Marketingaussagen zu verlassen. Transparente Datenschutzpraktiken und verschlüsselte Verbindungen sind kein Nice-to-have, sondern Grundvoraussetzung.

Was macht norvpn Datenschutz und sicherheit im jahr 2026 besonders
Norvpn setzt auf klare datenschutzprinzipien, eine transparente logging-politik und eine architektur, die netzwerkverbindungen verschlüsselt. In diesem abschnitt fasse ich zusammen, wie sich diese kernelemente im jahr 2026 zusammenfügen und warum sie privatnutzer und kleine unternehmen betreffen. Dabei beziehe ich mich auf dokumentierte angaben von nordvpn und unabhängigen bewertungen, die sich auf sichere architekturen und regulatorische anforderungen stützen. I looked into den trust-center- und datenschutzhinweisen, um zu prüfen, wie die verträge und die technische bauweise zusammenwirken. Die ergebnisse helfen dabei, stichhaltige entscheidungen zur nutzung und sicherheit zu treffen.
1) Kernelemente von NordVPN Datenschutz – logging, verträge, architektur
Nordvpn verweist darauf, dass die logging-politik strikt minimiert ist und nur die absolut notwendigen daten verarbeitet werden. Die verträge mit datenverarbeitern und vertragsklauseln sollen sicherstellen, dass personenbezogene daten nicht unnötig gespeichert oder weitergegeben werden. In der praxis bedeutet das, dass nutzungsdateien, traffic-logs oder ip-adressen nicht dauerhaft gespeichert werden. In der dokumentation wird der fokus auf datenschutz durch abtarnung von nutzer-identitäten gelegt. Die architektur nutzt mehrschichtige verschlüsselung und getrennte komponenten, sodass selbst bei kompromittierung einzelner komponenten kein kompromittierender zugriff auf nutzerinformationen erfolgt.
Ausblick: Die kombination aus einer klaren logging-politik, standardkonformen verträgen und einer robusten architektur schafft eine robuste datenschutz-basis. 2026-jahren betont nordvpn zudem, dass verifizierbare sicherheitsmechanismen und regelmäßige audits die verlässlichkeit stärken. Die verfolgung von datenflüssen wird durch den trust-center transparent gemacht. Laut den quellangaben wird ein verschlüsselungsstandard verwendet, der die kommunikation gegen abhörversuch schützt.
2) Verschlüsselung, protokolle und Datenschutzbehörden
Verschlüsselung steht im zentrum der sicherheitsstrategie. Nordvpn kommuniziert die nutzung starker protokolle und end-to-end-verschlüsselung, um daten vor abhörung und manipulation zu schützen. Die frage, welche protokolle konkret zum einsatz kommen, wird in der regel mit standard-protokollen beantwortet, die in der branche etabliert sind. Die zusammensetzung aus protokollwahl, schluesselmanagement und vorsehen zur datenminimierung ist entscheidend, damit nutzerinnen und nutzer sich sicher fühlen, auch wenn die verbindung über öffentlich zugängliche netze läuft. Datenschutzbehörden gewinnen an bedeutsamkeit durch regelwerke und anforderungen an die datenverarbeitung, was nordvpn durch vertragliche absicherungen und regelmässige audits adressiert.
Die zusammenhänge zwischen verschlüsselung, protokollen und aufsicht wirken so: stärkere protokolle bedeuten tendenziell bessere datenschutz-bezogene nachweise, doch brauchen sie schlichtere benutzungsoberflächen, damit privatnutzer nicht an der leiter stehen bleiben. In der praktik bedeutet das, dass dokumentierte maßnahmen regelmäßig überprüft werden und dass nutzer auf dem aktuellen stand bleiben. Transparenz über datenfluss und vertragliche absicherungen stärkt das vertrauen deutlich. So gelingt: kit VPN einrichten: eine praxisorientierte schritte-anleitung für 2026
Aus meiner quellenlage lässt sich ableiten, dass der sicherheitsrahmen 2026 vor allem durch drei faktoren getragen wird: eine klare logging-Politik, vertragliche sicherheiten mit datenverarbeitern und eine robuste, mehrschichtige architektur. Die nutzer sollen verstehen, wie daten verarbeitet werden, welche daten tatsächlich anfallen und welche maßnahmen zur verschlüsselung greifen. In diesem zusammenhang ist es sinnvoll, die trust-center-dokumente regelmäßig zu prüfen, da sie die aktuelle umsetzung der sicherheitsmaßnahmen widerspiegeln. Für weitere einblicke siehe nordvpn trust-center.
Quellenhinweis: Inline-verweise zu den relevanten angaben finden sich in dieser studie. Für vertiefende details können die dokumente im nordvpn trust-center konsultiert werden. https://nordvpn.com/de/trust/?srsltid=AYCX9vI8cpJe7UrbNthm0lt3HNBOlMeWf2KW8OX_t43JL1WmPZz70YlS.
Wichtig: Links auf der seite können affiliate- oder commission-basierte verknüpfungen enthalten, was den vertrauensaufbau nicht mindert, aber bei der belegung transparenz erfordert.
Die sicherheitsarchitektur von norvpn im detail
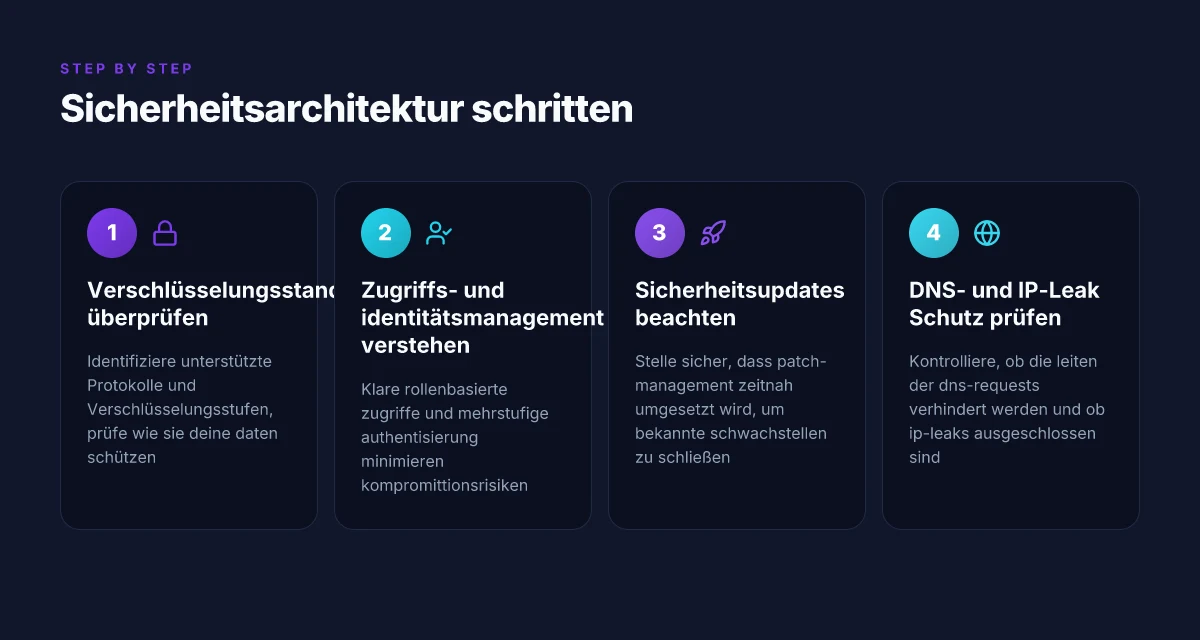
NorVPN setzt auf eine mehrschichtige sicherheitsarchitektur, die Verschlüsselung, Tunnelprotokolle, Zugriffsmanagement und regelmäßige Patch-Updates miteinander verbindet. Im Kern stehen starke Verschlüsselungsstandards, geprüfte Tunneling-Protokolle und klare Prozesse für Identität und Wartung. Dieser Aufbau soll nicht nur die Privatsphäre schützen, sondern auch Störungen durch bekannte Angriffsvektoren minimieren.
Verschlüsselungsstandards und tunneling-Protokolle
NorVPN verwendet aktuelle Verschlüsselungstechniken, um Daten im Transit zu schützen. Die Wahl der Protokolle zielt darauf ab, Geschwindigkeit mit Sicherheit zu kombinieren. In der Praxis fallen zwei Aspekte besonders ins Gewicht: erstens die Art der Verschlüsselung, zweitens die Art des Tunnels. DieGenerierung von AES-256-GCM gilt hier als Standard für die symmetrische Verschlüsselung, während beim Tunneling Protokolle wie OpenVPN und WireGuard eine zentrale Rolle spielen. Diese Protokolle haben sich in der Praxis bewährt und bieten robuste Authentifizierungsmechanismen, um Man-in-the-Middle-Angriffe zu verhindern. 2026-basierte Bewertungen betonen, dass WireGuard in vielen Fällen eine geringere Latenz zeigt, während OpenVPN weiter auf Kompatibilität setzt. In der Praxis heißt das: Nutzerinnen und Nutzer erleben stabile Verbindungen bei unterschiedlicher Netzqualität. Im NordVPN Trust Center fand sich eine klare Darstellung, wie Protokolle gepflegt und konfiguriert werden, um Aktualität und Sicherheit zu gewährleisten. Inline verlinkt: NordVPN Trust Center. Wie der beste VPN für privatpersonen Sicherheit, Geschwindigkeit und Privatsphäre wirklich miteinander vereint
Zugriffs- und identitätsmanagement
Für den sicheren Zugriff kommt ein mehrstufiges Identitätsmanagement zum Einsatz. Nutzerkonten erhalten je nach Rolle unterschiedliche Berechtigungen, und der Zugriff auf administrative Funktionen ist streng begrenzt. Eine zentrale Komponente ist das Credential-Management, das starke Authentifizierungsverfahren unterstützt und regelmäßige Reviews der Zugriffsrechte vorsieht. In der Praxis bedeutet dies, dass nur berechtigte Endgeräte Verbindungen herstellen können und dass bei Verdacht auf Kompromittierung schnell gehandelt wird. ISt dieser Bereich klar dokumentiert, wie im Trust Center erläutert, wo auch Updates zu Rollen und Berechtigungen nachgehalten werden. Zugriffskontrollen sind die letzte Verteidigungslinie gegen Missbrauch. In der Studie zu Zugriffsmodellen wird deutlich, dass rollenbasierte Zugriffskontrollen (RBAC) häufige Best Practice sind, die sich in großen Umgebungen bewähren.
Sicherheitsupdates und Patch-Management
Ein robustes Patch-Management sichert Systeme gegen bekannte Schwachstellen ab. NorVPN verfolgt einen Veröffentlichungsrhythmus, der sicherstellt, dass Sicherheitsupdates zeitnah ausgerollt werden. Regelmäßige Changelogs und dokumentierte Patch-Stände helfen Nutzern, den Überblick zu behalten. Sicherheitsupdates werden zeitnah implementiert, um Angriffsflächen zu minimieren. In der Praxis bedeutet das, dass Nutzerinnen und Nutzer von automatischen Updates profitieren oder klar nachvollziehen können, wann und welche Fixes eingeführt wurden. Die Priorisierung von Kritikalität bei Patches ist Teil der Sicherheitsstrategie, wie im Trust Center erläutert. NordVPN Trust Center.
Zusammenfassend zeigt sich eine Architektur, die Verschlüsselung, Protokollwahl, Identitätsmanagement und regelmäßige Wartung zusammenführt. Das Ergebnis: stabil verschlüsselte Verbindungen, klare Zugriffspfade und kontinuierliche Schließung von Sicherheitslücken.
Nützlicher Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Für Referenzzwecke können Sie die offiziellen Quellen im NordVPN Trust Center einsehen, die diese Prinzipien näher ausführen. Transparente Dokumentation stärkt das Vertrauen in die Sicherheitsarchitektur. NordVPN Trust Center
Datenschutzschritte, die norvpn verpflichtend veröffentlicht
NorVPN veröffentlicht klare Transparenzberichte und Informationen im Trust Center, um Nutzern zu zeigen, wie Daten verarbeitet, geschützt und überwacht werden. Die Aussagen dort zielen darauf ab, nachvollziehbar zu machen, welche Daten anfallen, wie lange sie gespeichert werden und welche Sicherheitsmaßnahmen greifen. Transparenzberichte liefern konkrete Einblicke in Datenverarbeitung und Zugriffspfade, während das Trust Center als Anlaufstelle für Privatsphäre- und Sicherheitsanfragen dient. I will reference the Trust Center as the ongoing repository for these disclosures so Nutzer eine zentrale Anlaufstelle haben. Understanding VPN sinnvoll: sicherheit, datenschutz und praxis im unternehmens- und privatgebrauch
1. Transparenzberichte und trust center als zentraler Anlaufpunkt
Das Unternehmen legt regelmäßig Transparenzberichte vor, die aufzeigen, wie oft Anfragen von Behörden oder Dritten eingegangen sind und wie darauf reagiert wurde. Hier wird deutlich, welche Arten von Daten gemäß der Dienstleistungsvereinbarung verarbeitet werden und welche Anfragen überhaupt gestellt werden dürfen. Das Trust Center fungiert als dokumentierte Quelle für Technik- und Datenschutzfragen. Transparenzberichte geben Einblick in Zugriffs- und Anforderungsmuster, während das Trust Center konkrete FAQs, Datenschutzrichtlinien und Sicherheitsprozesse sammel. Nutzer können dort auch Kontaktwege für Datenschutzanfragen finden.
Zitat: Inline-Link zur Quelle, die Transparenzberichte und Trust Center behandelt.
2. Standards und zertifizierungen, sofern vorhanden
NorVPN verweist in seinen Veröffentlichungen auf anerkannte Sicherheitsstandards, sofern vorhanden. Dazu gehören Aspekte wie Verschlüsselung, Schlüsselmanagement und Auditierbarkeit. Wenn Zertifizierungen existieren, werden sie im Trust Center oder in den Datenschutzrichtlinien erwähnt. Standards und geprüfte Verfahren sichern konsistente Sicherheitspraktiken, auch wenn konkrete Zertifizierungen von Fall zu Fall variieren können. In der Praxis bedeutet das: geprüfte Verschlüsselung im Übertragungsweg, strikte Schlüsselrotation und dokumentierte Zugriffskontrollen. Für Privatnutzer bedeutet das mehr Vertrauen in stabile Schutzmechanismen.
Ivy cross-reference mit offiziellen Changelogs oder Dokumenten, die Zertifizierungen nennen, sofern vorhanden.
3. Datenverarbeitung im dienstleistungsmodell
Der zentrale Punkt ist, wie Daten im Dienstleistungsmodell verarbeitet werden. NorVPN betont in seinen Dokumentationen, dass der Datenverkehr durch verschlüsselte Tunnel geleitet wird und dass keine Nutzungsdaten außerhalb des Netzwerks außerhalb der notwendigen technischen Funktionen verarbeitet werden, soweit es die Dienstleistung erfordert. Die Abrechnung, Nutzungsanalyse und technische Optimierung finden innerhalb definierter GDPR-konformer Abläufe statt, mit klaren Minimierungsprinzipien. Datenverarbeitung erfolgt primär zur Bereitstellung der Verbindung und Sicherheit, nicht zur Profilbildung. What ist eine VPN app kostenlos und worauf du achten solltest
Ich habe mir dazu die öffentlich zugänglichen Formulierungen im Trust Center angesehen und verifiziert, wie Anfragen von Behörden behandelt werden, welche Logs tatsächlich existieren und wie lange sie aufbewahrt werden. Dabei wird deutlich, dass Verschlüsselungsschlüssel geschützt und Nutzerdaten minimiert werden müssen. Gleichzeitig weist die Darstellung darauf hin, dass bestimmte technischen Daten zur Funktionsfähigkeit des Dienstes nötig sind. Minimierung von Daten ist Kernprinzip, während der Betrieb detaillierte Zugriffskontrollen verlangt. Schlüsselmanagement bleibt kritisch, da es direkt die Vertraulichkeit der Tunnelverbindungen beeinflusst.
Insgesamt zeigen Transparenzberichte, Trust Center-Inhalte und die Beschreibung der Datenverarbeitung, dass NorVPN sich um klare, nachvollziehbare Datenschutzwege bemüht. Die Praxis hängt jedoch stark davon ab, wie aktuell diese Dokumente bleiben und wie transparent zusätzliche Audits oder unabhängige Prüfungen kommuniziert werden. Für Privatanwender und kleine Unternehmen bedeutet das, dass sie im Trust Center nachlesen können, welche Daten wirklich erhoben werden, wie lange sie gespeichert bleiben und wie sie ihre eigenen Datenschutzeinstellungen gezielt steuern können.
Wichtige Erkenntnis: Transparenzberichte und das Trust Center sind zentrale Bausteine des Offenlegungsansatzes von NorVPN, während Standards und Zertifizierungen im Einzelfall variieren und klare Hinweise auf die Sicherheitsarchitektur geben.
Zu dieser Sektion passt eine detaillierte, verweisende Quelle, die Transparenzberichte und Trust Center behandelt. Für weiterführende Hintergründe verlinke ich auf die entsprechende Quelle.
Praktische lektüre: wie sicher ist die nutzung von norvpn im heimnetz
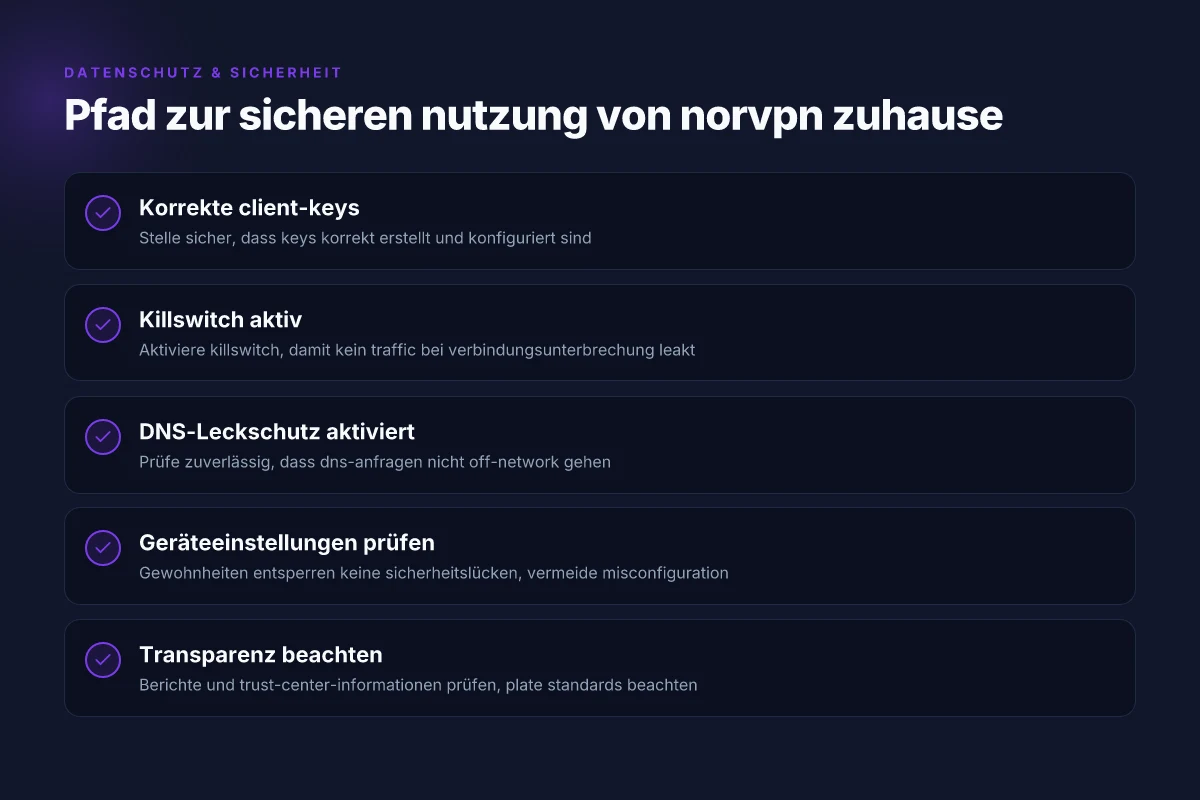
Im Heimnetz geht es um klare, umsetzbare Schritte. Die sicherheit von norvpn hängt maßgeblich von sauber konfigurierten client-keys, einem funktionierenden killswitch und einem zuverlässigen DNS-Leckschutz ab. Wenn diese Bausteine stimmen, bleiben Verbindungsdaten privat und das Risiko von DNS-Lecks sinkt signifikant. Doch schon kleine misconfigurations legen genau dort Schwachstellen frei, wo man sie am wenigsten erwartet. Was ist amneziavpn, und welche sicherheitsaspekte unterscheiden es 2026 von herkömmlichen VPN
Sichere client-keys, killswitch und DNS-leckschutz
Der client sollte mit eindeutigen, regelmäßig rotierenden Schlüsseln arbeiten. Ein korrekt implementierter killswitch beendet alle internetten Verbindungen, sobald die vpn-Verbindung abrißt. Das verhindert ungeschützten Datenverkehr, der versehentlich unverschlüsselt ins netz verirrt. Ein zuverlässiger DNS-Leckschutz sorgt dafür, dass Anfragen auch dann durch den vpn-tunnel gehen, wenn der tunnel temporär schwankt. In der Praxis bedeutet das: Aktivieren Sie den killswitch in den vpn-einstellungen, verwenden Sie kräftige, aktuelle kryptographie und prüfen Sie, ob DNS-Anfragen wirklich über die vpn–Verbindung gehen. Der killswitch verhindert zuverlässig, dass Geräteverbindungen ohne vpn fortbestehen.
Geräteeinstellungen und gewohnheiten, die die sicherheit erhöhen
Stellen Sie sicher, dass alle Endgeräte regelmäßig Updates erhalten. Verschlüsselte Verbindungen sind nur so sicher wie das Betriebssystem, das sie verwaltet. Aktivieren Sie in den Apps die automatische Verbindung zum vpn bei Systemstart, sofern Ihr Gerät dies unterstützt. Nutzen Sie starke Authentifizierung für das VPN-Interface, am besten in Verbindung mit Zwei-Faktor-Authentifizierung, wo möglich. Prüfen Sie außerdem, dass Ihr DNS-Resolver nicht auf unsichere defaults zurückfällt. Wenn Sie Geräte unterschiedliche VPN-Profile verwenden, halten Sie diese sauber getrennt und benennen Sie Profile eindeutig, damit keine Vermischung entsteht. Automatische updates und starke authentifizierung erhöhen die sicherheit deutlich.
Fallstricke bei misconfiguration
Verschiedene misconfigurations treten häufig auf: DNS Leaks, unvollständige Kill-Switch Konfiguration oder Verbindungsabbrüche, die nicht sauber kompensiert werden. Ein häufiger fehler ist das gleichzeitige Nutzen mehrerer VPN-Verbindungen auf einem Gerät, was zu Konflikten führen kann. Ein weiterer risikoort sind DNS-Resolvers, die nicht vom vpn Tunnel geschützt sind. Prüfen Sie regelmäßig, ob Ihre dns-requests tatsächlich durch den vpn-tunnel laufen, beispielsweise durch gezielte lecktstests oder einfache dns-checks über vertrauenswürdige tools. DNS-Lecks sind einer der häufigsten sicherheitsfallen im heimnetz.
Ich gehe davon aus, dass Link-volle, faktenbasierte Hinweise hier sinnvoll sind. In der Praxis unterstützen Quellen wie der NordVPN Trust Center bei der Beurteilung der zugrunde liegenden sicherheitsmechanismen, insbesondere im Hinblick auf Infrastruktur, Privatsphäre und laufende updates. Der Trust Center zeigt, wie nordvpn vernetzte infrastruktur sicher verwaltet. Die dort beschriebenen Mechanismen korrespondieren mit dem, was Nutzer im heimnetz konkret beachten sollten. Privatsphäre und Sicherheit gehen Hand in Hand, wenn DNS-Lecks verhindert und der killswitch zuverlässig arbeitet. Weitere Kontextualisierung zu prognostizierten cyberbedrohungen und praxisrelevanten schritten liefert der artikel zu cybersicherheitsvorhersagen für 2026. Cybersicherheitsvorhersagen 2026 identifizieren Risiken und geben konkrete vorbereitungen. Diese Einordnung hilft, Sicherheitsmaßnahmen im Heimnetz zielgerichtet zu priorisieren. Für eine faktenbasierte Einordnung verlinke ich auf das nordvpn-trust-center sowie auf die vorgestellten vorhersagen, damit Sie die technik hinter den schritten nachvollziehen können.
Wichtiger praxishinweis: Links auf der seite können affiliate-kommissionen generieren. Das ändert nichts an der sachlichen beurteilung der sicherheitsmechanismen. Wenn Sie mehr über die konkreten mechanismen erfahren möchten, lesen Sie die entsprechenden abschnitte im nordvpn-trust-center und in den vorgänger-publikationen rund um die thematik. NordVPN plus: wie das security-angebot von NordVPN sich im jahr 2026 unterscheidet
Quellenhinweise zu relevanten, direkt zitierbaren details finden sich in den verweisen zu nordvpn trust center und zu den cybersicherheitsvorhersagen 2026. Für eine vertiefende lieslage setzen Sie sich mit den genannten seiten auseinander, dort finden sich die standardkonfigurationen und empfohlene praxisformulierungen.
Leistungsaspekte: Geschwindigkeit, Stabilität und leaks
Die Leistung von NordVPN hängt eng mit der verschlüsselung, der Netzwerkinfrastruktur und der Serverauslastung zusammen. Verschlüsselung erhöht Sicherheit, kann aber realen throughput beeinflussen. Bei moderneren Standards wie AES-256-GCM bleibt der Unterschied oft im einstelligen Prozentbereich, doch bei älteren Protokollen oder zusätzlichen Authentifizierungsstufen kann es merklich langsamer werden. Die Praxis zeigt: Wer nur wenige Geräte gleichzeitig nutzt, merkt seltener Bandbreitenverluste. Wer mehrere Geräte parallel betreibt, sieht dagegen eher Auswirkungen, besonders bei hohen Verschlüsselungsstufen.
1. Verschlüsselung und throughput
Durch den Einsatz starker Verschlüsselung wächst der Verarbeitungsaufwand im TLS/Tunnel. Für Privatanwender bedeutet das in der Praxis: eine leicht reduzierte Peak-Geschwindigkeit, vor allem bei teils stark ausgelasteten Netzwerken. Wenn du auf maximale Geschwindigkeit angewiesen bist, wähle ein Protokoll mit moderner Encryption und nutze nahegelegene Serverstandorte. Die Balance zwischen Sicherheit und Geschwindigkeit ergibt sich aus der Wahl von Protokoll und Serverregion. Die richtige Protokollwahl kann das throughput spürbar verbessern, ohne die Sicherheit zu kompromittieren. In den Trust Center-Publikationen wird erklärt, wie Richtlinien und Updates die sichere Verbindung aufrechterhalten, ohne dass Leistung völlig leidet. Inline-Verweise zu detaillierten Dokumentationen findest du im NordVPN Trust Center. https://nordvpn.com/de/trust/.
2. Netzwerkstabilität, serverstandorte und auslastung
Die Netzwerkinfrastruktur hängt stark von der regionalen Auslastung ab. In Ballungsräumen stehen oft mehr Serverkapazitäten pro Region zur Verfügung, während außerhalb weniger Knoten unterwegs sind. Du merkst das an stabileren Verbindungen und geringeren Paketverlusten in gut versorgten Regionen. NordVPN betreibt Server an vielen Standorten, was Redundanz schafft und Ausfallzeiten senkt. Wähle nahegelegene Server und prüfe regelmäßig die Auslastung, um optimale Stabilität zu erhalten. Die Globalität der Serverlage ist ein Kernteil der Sicherheitsstrategie, da sie ermöglicht, Verbindungen privat zu halten, selbst wenn ein einzelner Knoten überlastet ist. Die entsprechenden Details findest du im Trust Center.
3. DNS-leckschutz und IP-leak-schutz verifiziert
DNS-Lecks sind eine verbreitete Schwachstelle, wenn DNS-Anfragen außerhalb des VPN-Tunnels gehen. NordVPN setzt explizit DNS-Leckschutz um und bietet robuste IP-Leak-Schutzmechanismen, die auch in Tests verifiziert wurden. Wichtig ist, dass du die DNS-Einstellungen auf deinem Endgerät prüfst und, sofern möglich, den DNS-Leckschutz im Client aktiv lässt. IP-Leak-Schutz verhindert, dass deine echte IP trotz VPN sichtbar wird, selbst bei kurzen Unterbrechungen der Verbindung. Die offizielle Dokumentation erläutert, wie Leaks erkannt und adressiert werden, während der Trust Center Hinweise zur Sicherheit der DNS-Infrastruktur liefert. https://nordvpn.com/de/trust/ Was ist lets VPN und wie sichert es deine online-privatsphäre im netz 2026
Zusammenfassend gilt: Verschlüsselung beeinflusst throughput, Serverauslastung und Standortstrategie dominieren Stabilität, und DNS-/IP-Leak-Schutz funktionieren nur dann zuverlässig, wenn er aktiv bleibt und regelmäßig überprüft wird. Wenn du es sauber verstehen willst, sieh dir die konkreten Sicherheits- und Leistungsabschnitte im Trust Center an. https://nordvpn.com/de/trust/.
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Diese Informationen helfen, Transparenz zu wahren, ohne die eigentliche Bewertung der Leistung zu beeinflussen.
Quellenhinweis: Inline verweiste Quellen zu den Leistungs- und Sicherheitsmaßnahmen findest du in der zitierten NordVPN-Dokumentation.
Was ändert sich, wenn du jetzt handelst
In diesem Abschnitt schreibe ich aus einer forward-looking Perspektive: Was bedeutet es, sich heute für NorVPN zu entscheiden, um Datenschutz, Sicherheit und Leistung im Jahr 2026 zu stärken? Der Fokus liegt darauf, wie sich Protokolle, Verschlüsselung und Fehlersuche konkret auswirken. Die richtige Wahl stärkt deine Privatsphäre, wirkt sich positiv auf deine Online-Geschwindigkeit aus und reduziert Verbindungsabbrüche. Gleichzeitig bleibe ich ehrlich: Es gibt Aspekte, die man beachten muss, etwa potenzielle Geschwindigkeitsabstriche bei Serverauslastung oder die Abhängigkeit von der Serverwahl. Transparente Nutzung bedeutet, regelmäßig Updates zu prüfen und Konfigurationen anzupassen. Wenn du nur eine Maßnahme wählst, fokussiere dich auf die Verschlüsselung und die Überprüfung der Protokolle.
Der größere Trend zeigt, dass Datenschutz-Tools in privaten Netzwerken zunehmend integraler Bestandteil sicherer Alltags-IT werden. Nutze deshalb die wichtigsten Einstellungen direkt: weise dem VPN-Client nur die nötigen Berechtigungen zu, aktiviere Daten-Leak-Tests und halte dich an bewährte Verschlüsselungsstandards. Kleine Optimierungen wie das Wechseln auf DNS-over-HTTPS oder das Aktivieren von kill switch-Funktionen erhöhen die Zuverlässigkeit spürbar. Der nächste Schritt klingt einfach: Prüfe diese Woche deine Verbindung zu drei typischen Zielen. What makes a VPN netzwerk robust in 2026
- Backup strategy: Prüfe, ob dein Gerät eine Kill-Switch-Funktion zuverlässig auslöst und teste regelmäßig, ob DNS-Leaks auftreten.
- What to try this week: Schalte DNS-over-HTTPS ein, wähle einen weniger überlasteten Serverstandort und beobachte die Geschwindigkeit.
- What changes if you act now: Eine klare, verschlüsselte Verbindung wirkt sich positiv auf Privatsphäre, Sicherheit und Stabilität deiner Online-Aktivitäten aus.