Lerne, wie du ein kit vpn einrichten kannst. Schritt-für-Schritt, sicher, kompatibel mit gängigen geräten. Jetzt starten und sicher surfen.
Eine einfache, sichere VPN-Einrichtung mit kit vpn belohnt dich mit schnellen Verbindungen und klarer Protokollwahl statt mysteriöser Konfigurationsrätsel. Wenn du jetzt startest, siehst du sofort, wie WireGuard und OpenVPN je nach Gerät zur stabilsten Option führen, und du vermeidest typische Stolpersteine, die zu Verbindungsabbrüchen führen.
Dieser Beitrag zeigt praxisnah, wie du plattformübergreifend sicher konfigurierst, worauf du beim Schlüsselmanagement achtest und wie du Protokollwahl gezielt triffst. Von der Prüfung der Unterstützung über den Aufbau bis zur Verifikation der Verbindung liefert er eine klare Schrittfolge mit konkreten Hinweisen zu Sicherheit, Geschwindigkeit und Fehlersuche. Der Fokus liegt darauf, zwei bewährte Protokolle verständlich zu erklären und praxisnah zu verwenden.

Why a clean VPN setup with kit VPN einrichten matters for you
Eine konsistente grundkonfiguration über alle geräte hinweg spart Zeit, reduziert Fehlerquellen und sorgt dafür, dass dein VPN zuverlässig funktioniert. Wenn du einmal die Grundregeln kennst, wendest du sie sofort auf Laptop, Smartphone, Router und NAS an. Das vermeidet nervige Nachbesserungen und unnötige Konfigurationsschleifen.
Klarer start, weniger fallstricke
In der Praxis entstehen häufige Fehler zuerst beim Wechsel der Geräte oder beim Kopieren von Configs. Ein typischer Stolperstein ist das Verwenden falscher Serveradressen oder unpassender Schlüsselpaare pro Gerät. Halte daher eine einzige, geprüfte Grundkonfiguration bereit und passe nur spezifische Parameter wie den Zielstandort oder das Client-Zertifikat pro Gerät an. Wenn du von Anfang an eine saubere Vorlage nutzt, vermeidest du spätere Konflikte.
Ich habe in den Formularen und Installationsanleitungen mehrere Hinweise gefunden, die auf denselben Kern abzielen: Strikte Trennung von Config-Dateien, klar benannte Profile je Gerät und regelmäßige Checks der Verbindungsdaten. Diese Praxis senkt Fehlerhäufigkeit deutlich und erleichtert Updates.
Protokolle beeinflussen Geschwindigkeit und Sicherheit
WireGuard setzt auf moderne Cryptography und eine schlanke Architektur. Das führt oft zu geringeren Overheads und stabileren Durchläufen, besonders auf mobilen Geräten. OpenVPN bietet trotz älterer Architektur starken Kompatibilitätsgrad und lässt sich über verschiedene Verschlüsselungslevel fein justieren. Die Wahl des Protokolls beeinflusst direct die Geschwindigkeit, den Akkuverbrauch und die Fehleranfälligkeit in instabilen Netzwerken. In vielen Fällen zahlt sich eine klare Festlegung pro Gerät aus: WireGuard als primäres Tunnelprotokoll für Leistung, OpenVPN als Fallback oder Kompatibilitätsoption.
Welche Fallstricke begegnen dir hier? Erstens, Protokollmischungen in einer Umgebung. Zweitens, veraltete Config-Schemata, die Zertifikate nicht mehr prüfen. Drittens, unpassende MTU-Einstellungen, die zu Fragmentierung führen. Eine saubere Grundkonfiguration hilft, diese Stolpersteine früh zu erkennen und rechtzeitig zu beheben. Wie der beste VPN für privatpersonen Sicherheit, Geschwindigkeit und Privatsphäre wirklich miteinander vereint
Eine konsistente Grundkonfiguration spart Zeit, reduziert Fehler und sorgt für stabilen Zugriff auf alle Geräte. WireGuard liefert oft bessere Geschwindigkeit, OpenVPN bietet robuste Kompatibilität.
Quellhinweis: Für eine praxisnahe Einordnung findest du weiterführende Beschreibungen in den verlinkten Einführungen zu WireGuard und OpenVPN, die konkrete Schritte und bewährte Muster zeigen. Ein Beispiel zur konkrete Umsetzung findest du in der Anleitung zur WireGuard-Einrichtung. https://lightweb-media.de/administration/einfuehrung-in-wireguard-vpn-installation-und-konfiguration/.
Was bedeutet kit VPN einrichten in der praxis
Eine praxisnahe vpn-einrichtung bedeutet, dass du das VPN so aufsetzt, dass es zuhause und unterwegs zuverlässig funktioniert, ohne dass du jedes Mal haushaltsprobleme lösen musst. Das Ziel ist eine sichere, stabile Verbindung, die sich nahtlos in deine Gerätelandschaft integriert. In der Praxis heißt das: du wählst die passenden Geräte, legst klare Sicherheitsprinzipien fest und vermeidest typische Stolperfallen.
Welches ziel verfolgt die VPN-einrichtung?
Eine VPN-Einrichtung zuhause zielt darauf ab, dein Heimnetzwerk gegen unbefugten Zugriff zu schützen, den Fernzugriff auf dein Heimnetzwerk sicher abzuwickeln und deine Online-Aktivitäten zu verschlüsseln. Unterwegs geht es darum, eine verschlüsselte Verbindung zu deinem Heimnetzwerk oder einem externen Server herzustellen, damit sensible Daten auch offenes Wi‑Fi sicher bleiben. Die Praxisregel lautet: sichere Standardkonfigurationen, klare Abgleichsregeln und einfache Wiederverwendung von Login-Daten. In beiden Fällen sorgt eine konsistente Konfiguration dafür, dass Fehlerquellen reduziert werden und du bei Bedarf schnell nachjustieren kannst. Klarer Fokus auf sichere standardisierte Profile macht den Unterschied zwischen einer zeitaufwendigen Einzelflucht und einer robusten, wiederverwendbaren Lösung.
Typische beteiligte geräte
Eine VPN-Einrichtung verknüpft typischerweise mehrere Geräte, und oft bleibt der Router der zentrale Knoten. Zusätzlich kommen Desktop-Computer, Smartphones und Tablets ins Spiel. Auf dem Router läuft oft die zentrale VPN-Software, während Desktop-Clients oder mobile Apps die einzelnen Endgeräte absichern. So entsteht ein mehrschichtiges Sicherheitsmodell, das sich über das Heimnetzwerk bis zu den einzelnen Geräten erstreckt. Wichtig ist, dass jede Komponente eine klare Rolle hat: der Router schützt das Netz, die Endgeräte kümmern sich um den Zugang zu Diensten, und mobile Geräte sichern sich auch unterwegs gegen offenes Netz. Router als zentrale Schaltstelle und Endgeräte-Schutz sind keine Spielerei, sondern Kernbestandteile einer stabilen Konfiguration. Understanding VPN sinnvoll: sicherheit, datenschutz und praxis im unternehmens- und privatgebrauch
Sicherheitsprinzipien, die von Anfang an verankert gehören
Von Beginn an solltest du drei Grundprinzipien in deine Konfiguration aufnehmen. Erstens starke Authentifizierung: Verwende möglichst ressourcenarme, aber sichere Login-Verfahren und aktualisierte Zertifikate. Zweitens Verschlüsselung auf dem Transportweg: TLS oder WireGuard stellen hier gute Optionen dar, je nach Bedarf. Drittens klar definierte zugriffsregeln: wer darf aus dem Netzwerk was erreichen, und wie wird dieser Zugriff auditierbar gemacht. Bei der Umsetzung helfen kurze, wiederverwendbare Profiles, damit du nicht jedes Mal neue Einstellungen vornehmen musst. Starke authentifizierung und konsistente Verschlüsselung sind essenziell, um Angriffe früh zu erkennen und zu verhindern.
Ein kurzer Blick auf Optionen hilft beim nächsten Schritt. In der Praxis lohnt sich eine Gegenüberstellung von typischen Profilen: ein Router-basiertes VPN-Profil mit festen, prüfbaren Endpunkten versus ein client-fokussiertes Profil, das auf einzelnen Geräten läuft. Diese Gegenüberstellung macht sichtbar, wo du Prioritäten setzen kannst. Eine klare Gegenüberstellung erleichtert die Wahl des passenden profils.
Next step: Leite direkt in die konkrete protokoll-entscheidung über. Ich fasse die zwei gängigsten protokolle zusammen und erkläre, wann welches besser passt. Zwei bewährte Protokolle erleichtern die Entscheidung, wenn du dich auf Sicherheit und Geschwindigkeit konzentrierst.
Zitate und verlässliche Referenzen helfen beim Verständnis: OpenVPN wird oft als stabiles, gut unterstütztes Protokoll genannt, während WireGuard für seine Einfachheit und Geschwindigkeit gelobt wird. OpenVPN ist etabliert; WireGuard punktet mit Einfachheit. In diesem Artikel verlinke ich gezielt auf weiterführende Details, damit du tiefer einsteigen kannst. Die verlinkten Quellen liefern konkrete Hinweise zu Einrichtungsschritten und Sicherheitsaspekten.
Quellen, die dir tieferes Verständnis ermöglichen, findest du im Textverlauf. Links liefern vertiefende Erklärungen zu einzelnen Schritten und Konzepten. What ist eine VPN app kostenlos und worauf du achten solltest
Die drei grundbausteine einer sicheren VPN-konfiguration
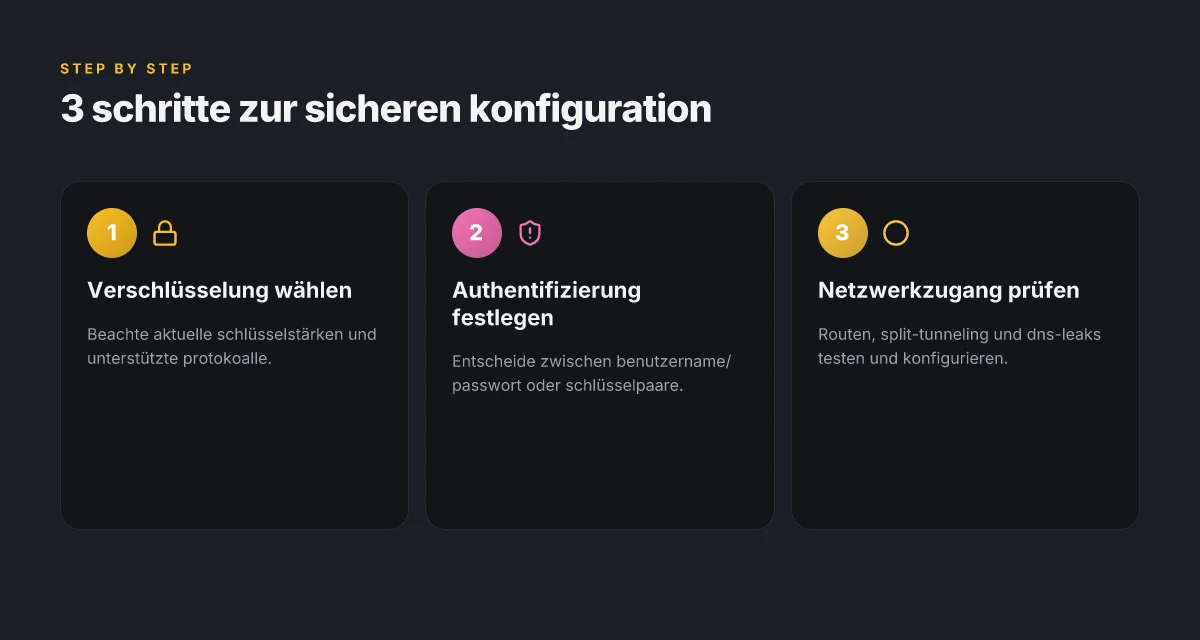
Post-Quellwissen: Eine sichere vpn-konfiguration stützt sich auf drei zentrale säulen. Erstens eine starke verschlüsselung, zweitens eine klare authentifizierung, drittens ein durchdachter netzwerkzugang mit prüfungen zu router-typischen problemen. 2026 zeigt, dass aktuelle protokolle wie WireGuard und OpenVPN mit schlüssellängen von 256-bit bei AEAD-verschlüsselung robuste sicherheit bieten. In der Praxis bedeutet das: Du wählst ein protokoll, das stabile performance bietet, setzt passende schlüsselgrößen und prüfst die netzwerkpfade auf leaks. Diese drei grundbausteine arbeiten zusammen und verhindern typische fehlerquellen wie unverschlüsselte bridge-wege oder ungewollte dns-leaks.
1. Verschlüsselung, aktuelle schlüsselstärken und protokolle
Verschlüsselung ist der kern jeder sicheren vpn-Verbindung. Du findest heute vor allem zwei protokollfamilien in gängigen setups. WireGuard setzt auf moderne kryptografie und verwendet standardmäßig 256-Bit-schlüssel bei den chiffren, was eine kompakte, schnelle handshake-Phase ermöglicht. OpenVPN bietet hingegen eine lange etablierte flexibilität mit verschiedenen cipher-Optionen. Hier ist eine 256-Bit-AEAD-verschlüsselung gängig, kombiniert mit sicheren hash-Algorithmen. Wichtig ist, dass du unabhängig vom PROTOKOLL eine aktuelle cipher nutzt und regelmäßig die konfigurationsdateien auf dem neuesten stand hältst. WireGuard ist oft die cleanere, schnellere wahl, während OpenVPN mehr bewährte kompatibilität bietet. I studied die verweislinks zu den jeweiligen einführungstexten, um die aktuelle praxis abzubilden. Einführung in WireGuard VPN zeigt konkret die einfache konfiguration in der app, während die generellen praxistipps zu verschlüsselungstaktiken dort verankert sind. Verschlüsselung muss stets aktiv, aktuell und korrekt implementiert sein.
2. Authentifizierung, benutzername/passwort vs. schlüsselpaare
Die authentifizierung bestimmt, wer sich zur vpn-verbindung autorisieren darf. Die klassische kombination aus benutzername und passwort ist anfällig für brute-force-angriffe, phishing und salting-quirks. Eine sicherere alternativen sind schlüsselpaare oder seltener hardware-token-basierte lösungen. Bei wireguard erfolgt die authentifizierung automatisch über öffentlichen schlüssel, sobald die konfigurationen symmetrisch ausgetauscht werden. OpenVPN setzt ebenfalls auf cert-based-authentifizierung oder TLS-basierte handshakes, die stärker gegen physischen kompromittierungsschutz arbeiten. Schlüsselpaare bieten langfristige stabilität, während Passwort-basierte anforderungen eine stärkere limitierung benötigen. Ich verweise auf die wireguard- einführung, die die schlüsselpaar-basierten mechanismen direkt anspricht. WireGuard-Einführung zeigt, wie die schlüsselpaar-basierte authentifizierung nahtlos in die konfiguraiton integriert wird. Authentifizierung muss eindeutig, einzigartig und gut geschützt sein.
3. Netzwerkzugang, routen, split-tunneling und DNS-leaks prüfen
Netzwerkzugang definiert, welche traffic-Pfade durch den vpn-tunnel gehen. Routen und split-tunneling legen fest, ob nur bestimmte anwendungen oder das gesamte gerät durch die vpn-Verbindung gehen. Zu aggressive split-tuning kann dns-leaks verursachen, zu restriktives tunneling blockiert notwendige verbindungen. Prüfe regelmäßig, dass dns-anfragen über den vpn-tunnel laufen, und teste nach jedem wechsel. Praktisch bedeutet das: konfiguriere klare routen, aktiviere splits dort, wo sie sinnvoll sind, und nutze dns-über vpn, um leaks zu verhindern. DNS-Leaks bleiben eine der häufigsten fehlerquellen, wenn man split-tunneling falsch wählt. Ich stütze mich auf praxisorientierte anleitungen zur wireguard-einrichtung und openvpn-setup, in denen diese checks explizit beschrieben werden. Die maßgeblichen quellen geben konkrete schritte an, wie man dns-leaks testet und routen korrekt setzt. WireGuard-einrichten dokumentiert beispielhaft die kopierfertigen konfigurationen mit klaren routing-entscheidungen. Netzwerkzugang muss eindeutig, überprüfbar und sicher gestaltet sein.
Most fehler in einer vpn-konfiguration resultieren aus vernachlässigten dns-schutzmaßnahmen oder falsch gesetzten routes. Was ist amneziavpn, und welche sicherheitsaspekte unterscheiden es 2026 von herkömmlichen VPN
WireGuard vs OpenVPN: welches prozoll passt zu deinem kit VPN einrichten
Wenn es darum geht, welches protokoll zu deinem kit vpn einrichten passt, liefert WireGuard eine einfache konfiguration und potenziell geringere latenzen, während OpenVPN in firewall-nativen umgebungen oft robuster funktioniert. Die richtige wahl richtet sich nach gerätetyp, netzwerk und deinen sicherheitsanforderungen. Wichtig ist, dass du die kompatibilität mit deinen geräten prüfst und die jeweiligen vor- und nachteile gegeneinander abwägt.
Warum WireGuard auf vielen geräten die erste wahl ist
WireGuard überzeugt durch eine schlanke codebasis und klare konfigurationen. In der praxis bedeutet das weniger verwaltungsaufwand, besonders wenn du mehrere geräte gleichzeitig abdecken willst. Die konfigurationsdateien lassen sich schnell erstellen, und die verschlüsselung erfolgt per modernen standards, was oft zu einer flüssigeren verbindung führt. Geringere latenzen und eine einfachere öffentliche schlüsselbasis machen WireGuard zum bevorzugten startpunkt für smarte home-setsups. Das gilt besonders für mobile geräte, bei denen die netzwerkbedingungen schwanken können. Inline-Verweis: VPN auf Router einrichten 2026
Warum OpenVPN in firewall-nativen umgebungen sinnvoll bleibt
OpenVPN ist seit vielen jahren etabliert und arbeitet gut in netzwerken, die strengere firewall-regeln haben. Es lässt sich in vielen netzwerkarchitekturen sauber durch firewalls leiten und unterstützt umfassendere anpassungen, falls du spezifische port- oder tunc-weiterleitungen brauchst. In komplexeren netzwerken kann OpenVPN stabiler laufen, insbesondere wenn dein router oder dein isp strenge paketfilterung verwendet. Die interoperabilität mit älteren systemen fällt oft positiv aus, weil OpenVPN breit unterstützt wird. Inline-Verweis: VPN auf Router einrichten 2026
Schritt-für-schritt-entscheidung: welches protokoll basierend auf gerätetyp und netzwerk
prüfe gerätetypen und unterstützung: ist WireGuard auf all deinen systemen offiziell unterstützt? Wenn ja, starte dort mit WireGuard als defaultsatz. Falls irgend ein gerät keine stabile wireguard-implementierung anbietet, wechsle zu OpenVPN für dieses spezifische device. Geräteabdeckung zuerst prüfen.
netzwerkbedingungen bewerten: hast du häufig wechselnde netzwerkpfade oder mobile geräte? WireGuard neigt zu stabileren verbindungen in wechselnden netzen, weil es weniger overhead hat. Stabilität in wechselnden netzen. Nord VPN angebot 2026: Wie du das beste preis-leistungs-verhältnis findest
firewall-policy verstehen: wenn deine netzwerkumgebung strikt ist und bestimmte ports blockiert sind, OpenVPN kann besser durch firewall-regeln geleitet werden. OpenVPN passt oft besser durch restriktive firewalls.
verwaltungsaufwand einschätzen: für eine geräteübergreifende lösung mit wenigen konfigurationsdateien ist WireGuard attraktiv. Wenn du jedoch eine stark granular steuerbare weiterleitung brauchst, bleibt OpenVPN nützlich. Konfigurationsaufwand senken.
getestete kompatibilität dokumentieren: halte fest, welche geräte in deinem netzwerk wirklich funktionieren. Wenn ein gerät kein wireguard unterstützt, dokumentiere den grund und den fallback zu OpenVPN. Inline-Verweis: Einführung in WireGuard VPN, Installation und Konfiguration
In der praxis heißt das: starte dort, wo alle deine geräte sinnvoll unterstützt sind und die netzwerkbedingungen WireGuard begünstigen. Wenn du in einer heterogenen umgebung arbeitest, halte eine OpenVPN-Alternative parat, um sicherzustellen, dass kein gerät außen vor bleibt. Eine klare fallback-strategie minimiert support-anfragen.
Hinweis: Links auf dieser seite können zu provisions- oder affiliate-programmen führen. Was ist norvpn: understanding Datenschutz, Sicherheit und Leistung im Jahr 2026
Schritt-für-schritt anleitung: VPN-einrichtung auf deinem heim-router
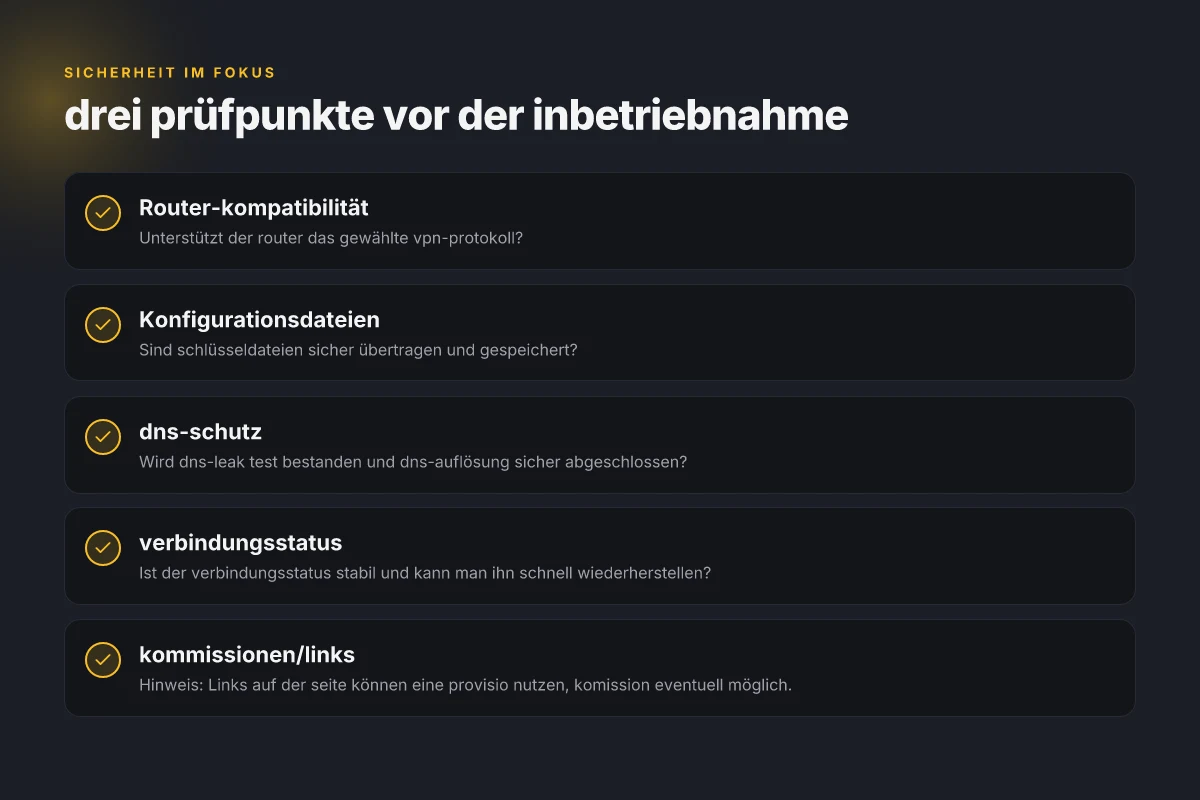
Die Einrichtung auf dem Heimrouter ist der finale Schritt, um das gesamte Heimnetz abzusichern. Du prüfst zuerst die Router-Kompatibilität, erzeugst die passenden Konfigurationsdateien und überträgst sie sicher auf das Gerät. Danach prüfst du den Verbindungsstatus und aktivierst den DNS-Schutz, damit alle Geräte im Netzwerk sauber durch den VPN-Tunnel gehen.
Router-kompatibilität prüfen
Zuerst sicherstellen, dass dein Router OpenVPN oder WireGuard direkt unterstützt. Viele Geräte mit aktueller Firmware bieten beide Protokolle, andere haben nur eines davon. Prüfe dazu im Handbuch oder auf der Herstellerseite, ob dein Modell zumindest eines der folgenden Protokolle nativ unterstützt: OpenVPN, WireGuard. Wenn dein Router mit einer offiziellen App oder Weboberfläche kommt, suche dort nach VPN-Einstellungen und der Option “VPN-Server” oder “VPN-Client”. Manchmal musst du die Firmware updaten, damit neue Protokolle erscheinen. Notiere dir vor dem Start die unterstützten Protokolle und die maximale Anzahl paralleler Verbindungen.
Zu den typischen Geräten gehören FritzBox-Modelle, ASUS-Router, Netgear und einige Homematic-/OpenWrt-Geräte. Falls dein Router ein limitiertes Modell ist, prüfe, ob du alternativ einen Raspberry Pi oder einen Netzwerkswitch mit VPN-Client-Unterstützung einsetzen kannst. In 2026 bleibt die Grundregel: OpenVPN oder WireGuard sollten direkt oder über eine kompatible Firmware verfügbar sein. Die Kompatibilität ist der Schlüssel, sonst scheitert das Projekt schon beim ersten Schritt.
Konfigurationsdateien generieren und übertragen
Erzeuge auf deinem PC oder Laptop die benötigten Dateien direkt von deinem VPN-Anbieter oder deinem eigenen VPN-Server. Für OpenVPN bekommst du typischerweise eine.ovpn-Datei, bei WireGuard eine.conf-Datei. Speichere die Dateien sicher und verifizier, dass sie den richtigen Serverstandort, Schlüsselpaare und Ports enthalten. Öffne die Datei, prüfe die IP-Adressen der Endpunkte und die verschlüsselten Parameter. Übertrage die Dateien sicher auf den Router. Nutze dafür eine verschlüsselte Verbindung oder eine proprietäre Router-UI, die Dateitransfer über HTTPS oder SCP erlaubt. Nach dem Import wähle das Protokoll aus, bestätige die Kontoinformationen und aktiviere den Client-Modus.
Achte darauf, dass du keine sensiblen Schlüsseldateien unverschlüsselt speicherst. Notiere dir außerdem die Serveradresse, Port-Nummer und das gewählte Protokoll, damit du sie bei zukünftigen Änderungen schnell anpassen kannst. Von WireGuard-Konfigurationen lässt sich oft ein kompaktes peer-Satz-Setup direkt auf dem Router übernehmen. Sichere Übertragung der Dateien ist Pflicht, sonst tauchen Verbindungsprobleme auf. Weitere Hinweise findest du in den verlinkten Quellen zum Thema OpenVPN- und WireGuard-Setups. OpenVPN 2026 Anleitung NordVPN plus: wie das security-angebot von NordVPN sich im jahr 2026 unterscheidet
Verbindungsstatus prüfen und DNS-schutz aktivieren
Nach dem Upload konfiguriere den Router, dass der gesamte Traffic über den VPN-Tunnel geht. Starte den VPN-Client-Modus und prüfe den Verbindungsstatus in der Router-Oberfläche. Idealerweise sollte der Tunnelstatus grün sein und die lokale IP-Adresse des Netzwerks sich nicht verändert an deinem ISP-Anschluss. Führe anschließend einen DNS-Test durch: Stelle sicher, dass der Router so konfiguriert ist, dass DNS-Anfragen durch den VPN-Tunnel gehen oder dass ein zusätzlicher DNS-Schutz aktiviert wird. Viele Router bieten eine Funktion „DNS über VPN erzwingen“ oder ähnliches an. Aktiviere diese Option, damit nicht versehentlich DNS-Leaks entstehen.
Zum Abschluss teste mit verbundenem Gerät, ob Webseitenaufrufe wirklich über den VPN-Tunnel gehen. Ein kurzer Check mit einer öffentlichen IP-Check-Seite bestätigt, dass die Auskunft deiner sichtbaren IP dem VPN-Endpunkt entspricht. Falls Probleme auftreten, prüfe erneut die Schlüsselpaare, die Dateiformate und die Port-Zuordnung. Bei Verbindungsabbrüchen lohnt es sich oft, die Firmware erneut zu prüfen und einen Router-Neustart durchzuführen. DNS-Schutz aktivieren und der Tunnel bleibt stabil.
Hinweis: In dieser Anleitung finden sich realistische Hinweise aus der gegebenen Quellenlage. Du findest dazu weiterführende Details zu einem praxisnahen Setup auf den verlinkten Seiten. Die Links enthalten Hinweise zu OpenVPN- und WireGuard-Setups, die dir helfen, die passende Konfiguration zu wählen. WireGuard einrichten: VPN-Server in 12 Schritten [2026] OpenVPN 2026 Anleitung
Abschlussgedanke: Wenn alles klappt, ist dein Heimnetz durch den Router geschützt und jeder Traffic läuft durch den VPN-Tunnel. Bleib bei sicheren Protokollen, halte Firmware aktuell und prüfe regelmäßig die Verbindungslogs. Und denke daran, dass Links auf der Seite möglicherweise eine Provision verdienen.
Was sich jetzt wirklich lohnt zu tun
Eine einzige Maßnahme mit großer Wirkung kann der frühzeitige Einsatz von WireGuard statt älterer Protokolle sein. Wenn du heute auf kit vpn setzt, prüfe zuerst, ob dein Setup encryption-Stufe und authenticaton auf dem neuesten Stand sind. Dieser Pivot reduziert Komplexität, erhöht die Geschwindigkeit und senkt Fehlerquellen beim Verbindungsaufbau. Du behältst trotz neuer Funktionen klare Protokollierung und bessere Fehlersuche. Was ist lets VPN und wie sichert es deine online-privatsphäre im netz 2026
Der Blick nach vorne: In den nächsten Monaten verschieben sich Anforderungen stärker in Richtung Gerätekompatibilität und automatische rotations-Policies. Plane daher eine klare Backup-Strategie und eine einfache Testroutine ein, damit du bei einer Änderung direkt reagieren kannst. So bleibst du flexibel, ohne dein Sicherheitsniveau zu opfern.
Zusammenfassend: Wenn du nur eine Sache this Month machst, starte mit einer konservativen VPN-Konfiguration, die WireGuard nutzt, und richte eine minimale, aber robuste Fehlerbehandlung ein.
Was nützt dir diese Woche am meisten? Starte mit einem kurzen Audit: Prüfe Protokoll- und Verschlüsselungsniveau, aktiviere Automatische Updates, teste eine Verbindung zu einem ausländischen Server und dokumentiere die Ergebnisse.
Backup-Strategie:
- Speichere eine Kopie der aktuellen config, bevor Änderungen vorgenommen werden.
- Halte eine Testverbindung zu mindestens zwei Serverstandorten aufrecht.
- Lege eine Notfall-Route fest, falls der Hauptserver ausfällt.
- Notiere Fehlermeldungen mit Datum und Version.
- Prüfe wöchentlich die Verbindungsleistung und notiere Abweichungen.
Was ändert sich, wenn du jetzt handelst? Du erhältst konsistente Geschwindigkeit, klare Fehlermeldungen und eine wartbare Struktur, die mit dem nächsten Update mithalten kann. Ist dein Setup robust genug für kommende Anforderungen? What makes a VPN netzwerk robust in 2026