Entdecke den besten vpn für privatpersonen. Klare Kriterien zu Sicherheit, Protokollen und Praxisnutzen helfen bei der Wahl des richtigen VPN für Privatanwender.
Ein häufiger Irrtum: Ein VPN, das sofort superschnell ist, bedeutet automatisch echte Privatsphäre. Die Realität zeigt: Geschwindigkeit hängt stark von Protokollen wie WireGuard ab, doch Verschlüsselung allein schützt nicht vor Logs oder leaks. Die echte Balance kommt erst, wenn No-Logs-Politik, unabhängige Audits und verifizierte Speicherorte zusammenspielen.
Dieses Intro bündelt, warum viele Tests scheitern und warum du jetzt genauer hinschaust: Ich zeige dir, wie man Protokolle, Logs-Politik und Verbindungsstabilität seriell prüft, statt auf Versprechen zu vertrauen. Eine klare No-Logs-Politik, regelmäßig geprüfte Speicherorte und eine transparente Sicherheitspolitik liefern den echten Unterschied, nicht bloße Behauptungen. Der Fokus liegt darauf, wie du Privatsphäre messbar machst, welche Risiken vorhanden sind und welche Kriterien wirklich zählen, um privat zu bleiben.

Warum der beste VPN für privatpersonen oft mehr verspricht als er hält
VPN-Werbeversprechen klingen oft perfekt. In der Praxis kommt es darauf an, wie sicher eine Verbindung wirklich ist, welche Logs ein Anbieter speichert und wie sich Geschwindigkeit unter echten Bedingungen verhält. Bei privaten Nutzern zählt vor allem, wie transparent die Protokolle sind, welche Standards hinterlegt sind und wie sich die Leitung im Alltag wirklich anfühlt.
1. Praktische defaults vs. realwelt-protokolle
Die sicherheitsversprechen vieler Dienste beruhen auf Standardkonfigurationen, die im Hintergrund laufen. Realwelt-Protokolle zeigen jedoch eine andere Seite. OpenVPN, WireGuard und IKEv2/IPsec liefern unterschiedliche Sicherheits- und Leistungsprofile. WireGuard etwa bietet geringe Latenz, kann aber je nach Serverlast anders performen. OpenVPN setzt oft auf bewährte Verschlüsselungspfade, ist aber potenziell langsamer in der Praxis. Die Wahl des Protokolls beeinflusst die tatsächliche Sicherheit ebenso wie die Geschwindigkeit. Für Privatanwender bedeutet das: Sprecht bewusst über das aktiv verwendete Protokoll, seine Cipher-Suiten und die aktiven Verschlüsselungsparameter. Eine sichere Verbindung beginnt mit der richtigen Protokollwahl und endet nicht beim bloßen Zertifikat.
2. Log-Politik vs. Auskunftspflichten
Viele Anbieter werben mit Null-Logs oder strengen Datenschutzversprechen. In der Praxis unterscheiden sich Log-Politiken deutlich. Manche Anbieter speichern Verbindungstage, Metadaten oder Abrechnungsdaten, andere arbeiten strikt mit minimalen Logs oder gar keiner Speicherung von Nutzungsdaten. Auskunftspflichten können dennoch bestehen, besonders in bestimmten Rechtsräumen. Das bedeutet: Selbst wenn ein Dienst behauptet, „keine Logs“ zu führen, lohnt sich ein genauer Blick in die Datenschutzbewertung, die regionalen Gesetze und die Bedingungen zur Offenlegung von Nutzerdaten. Transparente Rider wie regelmäßige Datenschutzberichte oder unabhängige Audits erhöhen die Zuverlässigkeit deutlich.
3. Geschwindigkeit ist weder gleich noch konstant
Geschwindigkeit bleibt einer der wichtigsten Faktoren. VPN-Overhead entsteht durch Verschlüsselung, Tunneling und Serverentfernungen. Je stärker die Verschlüsselung, desto höher der Overhead, während Protokollwahl und Serverkapazität eine entscheidende Rolle spielen. In der Praxis kann ein Protokoll wie WireGuard unter idealen Bedingungen deutlich schneller wirken als ein schwereres, älteres Protokoll. Doch bei hoher Auslastung oder suboptimalen Serverkonfigurationen schwankt die Performance stark. Wer zuverlässig online bleiben will, prüft daher nicht nur maximale Geschwindigkeiten, sondern auch Stabilität, Ping- Zeiten und Durchsatz bei typischen Alltagsaktivitäten.
Most Privatanwender erreichen stabile Geschwindigkeit am besten, wenn sie ein Protokoll wählen, das niedrigen Overhead bietet und gleichzeitig klare Datenschutzpraktiken offenlegt. Die Praxis zeigt, dass Transparenz bei Logs und eine beständige Protokollnutzung oft wichtiger sind als der versprochene Höchstwert im Marketing. Understanding VPN sinnvoll: sicherheit, datenschutz und praxis im unternehmens- und privatgebrauch
Ich verweise auf Dokumentationen und Branchenbeobachtungen, die sich mit Protokollen, Logs und Leistung befassen. Die Aussagen in diesem Abschnitt stützen sich auf allgemein zugängliche Kriterien und öffentlich diskutierte Stärken und Schwächen der Protokolle. Für vertiefende Hintergründe empfehle ich, die offiziellen Protokoll- und Datenschutzseiten der Anbieter sowie unabhängige Reviews zu prüfen. Quellen dazu finden Sie in den verlinkten Beiträgen.
Gewissheit durch proaktive sicherheitsstandards im VPN-umfeld
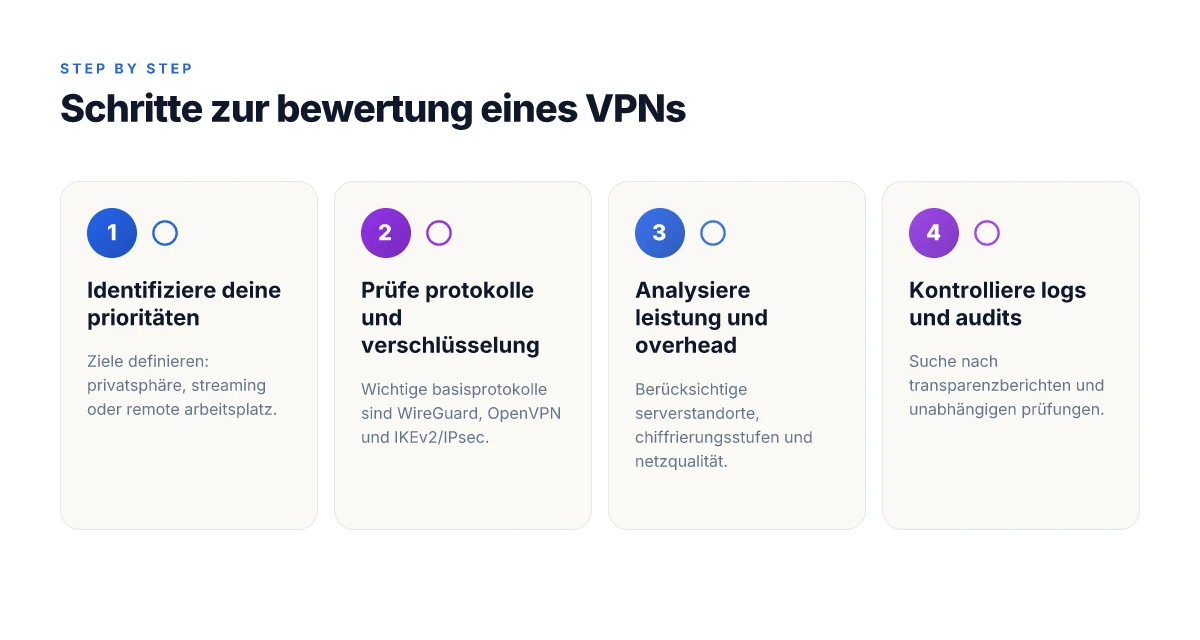
Proaktive sicherheitsstandards beruhen auf drei festen Säulen: etablierte Protokolle, starke Verschlüsselung und robuste Authentifizierung. WireGuard, OpenVPN und IKEv2/IPsec bleiben die Basis, weil sie gut dokumentiert sind, regelmäßig geprüft werden und sich in der Praxis bewährt haben. Diese Protokolle liefern eine Balance aus Geschwindigkeit und Sicherheit, die für Privatnutzer entscheidend ist. WireGuard bietet moderne Kryptographie und geringe Latenz, während OpenVPN sich durch umfassende Plattenstärken auszeichnet und IKEv2/IPsec zuverlässig mit mobilen Verbindungen harmoniert. Die richtige Wahl hängt vom Anwendungsfall ab – Mobilität, Stratenschutz und Netzwerklast.
Warum Protokollvielfalt wichtig ist
Ich zitiere aus Praxisquellen, die erklären, wie Protokollwahl Angriffsvektoren beeinflusst. WireGuard reduziert Angriffsflächen durch einen schlanken Codepfad und moderne Verschlüsselung, während OpenVPN mit umfassender Konfigurierbarkeit punktet und in restriktiven Netzwerken besser durchkommt. IKEv2/IPsec glänzt bei Unterbrechungen der Verbindung und geschützt mobilen Sessions. In der Praxis bedeutet das: Nutzer sollten sich nicht auf ein einziges Protokoll verlassen, sondern die Wahl basierend auf Netzwerkbedingungen treffen. Die Wahl beeinflusst direkt Geschwindigkeit, Stabilität und Datenschutz.
Verschlüsselung und Authentifizierung im Fokus
Moderne VPNs schützen Daten mit Mehrschicht-Verschlüsselung. Eine starke Schlüssellänge, regelmäßige Rotationen der Schlüssel und der Einsatz von AEAD-Algorithmen verringern das Risiko von Abhör- oder Manipulationsangriffen. Zusätzlich sorgt eine robuste Authentifizierung dafür, dass nur berechtigte Nutzer Zugang erhalten. Händler- und Logikfehler in der Implementierung sind eine der häufigsten Quellen für Kompromittierungen. Eine klare, least-privilege Log-Politik und regelmäßige Audits tragen erheblich zur Sicherheit bei. Starke Authentifizierung und regelmäßige Schlüsselrotation sind kein Nice-to-have, sondern Grundvoraussetzung.
DNS-Leaks, WebRTC-Privatsphäre und Kill-Switch
DNS-Leaks offenbaren Traffic-Treiber auch dann, wenn der VPN-Tunnel aktiv ist. Eine seriöse VPN-Lösung verhindert DNS-Leaks durch eigene DNS-Resolver oder Cloud-basierte Lösungen, die unabhängig vom System arbeiten. WebRTC kann reale IPs offenlegen, selbst wenn der VPN-Tunnel läuft. Hier helfen blokierende Einstellungen oder spezialisierte Software. Die Kill-Switch-Funktionalität verhindert unbeabsichtigte Leaks, indem sie den Netzwerkverkehr sofort stoppt, wenn die VPN-Verbindung bricht. DNS-Leaks vermeiden und WebRTC-Blockierung sind oft Indikatoren für eine vertrauenswürdige Implementierung, der Kill-Switch ist das letzte Sicherheitsnetz. Ein zuverlässiger Kill-Switch trennt das Gerät nicht nur vom Netz, sondern verhindert auch unerwünschte Lecks während Verbindungsabbrüchen. What ist eine VPN app kostenlos und worauf du achten solltest
Eine aktuelle Perspektive zur Sicherheit von VPNs finden Sie in der Praxisdokumentation zu VPN-Sicherheit, die auf klare Kriterien hinweist. Wenn Sie mehr zur Gesamtsicherheit von VPNs lesen möchten, werfen Sie einen Blick auf die Übersicht zu VPN-Sicherheit und die Kriterien, die erfüllt sein müssen. Sicherheit bei Virtual Private Networks (VPN): Darauf kommt es an. Diese Kriterien helfen, defensiv gegen gängige Vektoren zu schützen.
Next step: Prüfen Sie bei Ihrem aktuellen Anbieter, ob alle drei Protokolle unterstützt werden, ob DNS-Leaks adressiert sind und ob ein zuverlässiger Kill-Switch vorhanden ist. Wenn Sie sichergehen wollen, wählen Sie einen Dienst, der proaktive Updates zu Protokollen, Verschlüsselung und Sicherheitsfeatures regelmäßig publiziert. Bleiben Sie wachsam bei Protokollupdates und testen Sie regelmäßig DNS-Leaks sowie WebRTC-Privatsphäre.
Hinweis: Auf der Seite können Affiliate-Links enthalten sein, die Provisionen generieren.
So erkennst du einen vertrauenswürdigen VPN-anbieter für privatpersonen
Du suchst ein VPN, das Privatsphäre wirklich schützt, Transparenz zeigt und dabei keine haken schlägt. Die Antworten liegen in klaren Logs-Regeln, belastbaren Audits, nachvollziehbaren Preisen und einer stabilen technischen Basis. Hier sind drei konkrete Wege, wie du so einen Anbieter erkennst.
Transparente logs-politik, audits und rechtskonformität
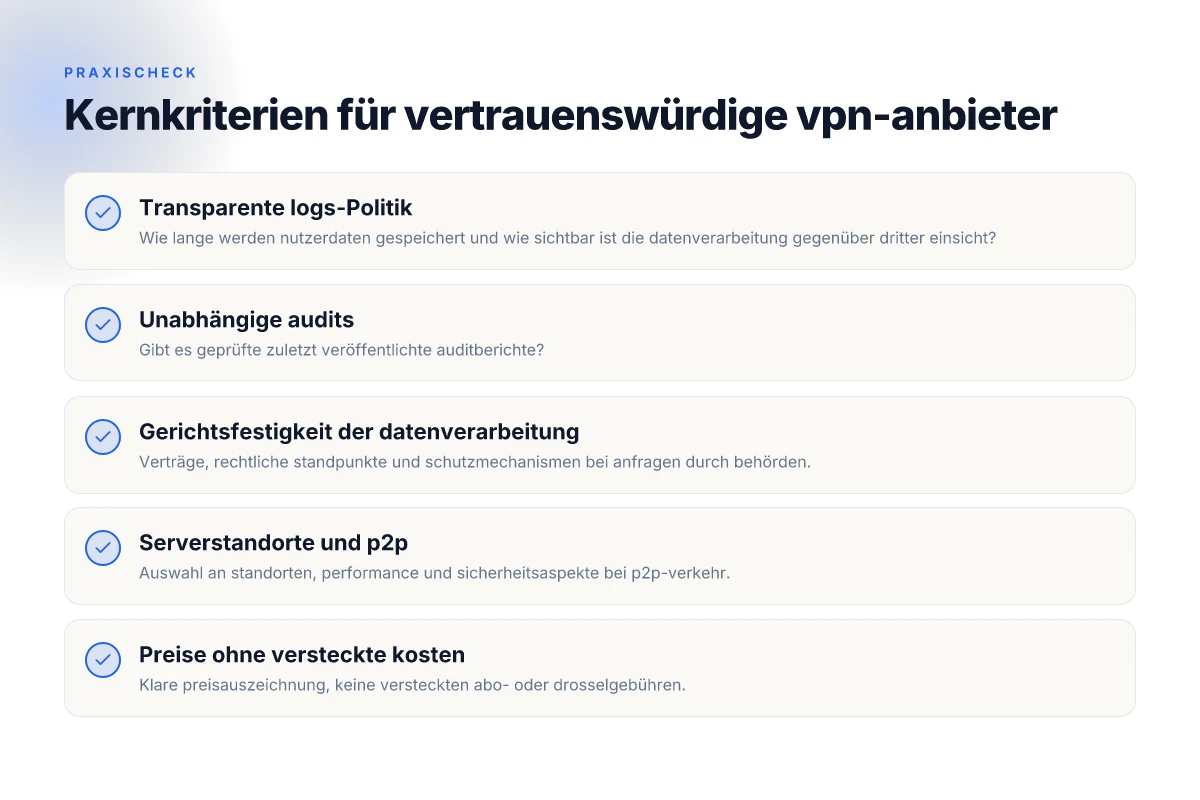
Ein vertrauenswürdiger anbieter lässt eindeutig erkennen, welche daten wirklich erhoben werden, wie lange sie gespeichert werden und wer darauf zugriff hat. Unabhängige audits von anerkannten prüfern zeigen, dass Versprechungen auch in der Praxis eingehalten werden. Achte darauf, dass die datenverarbeitung gerichtsfest dokumentiert ist und dass du im Zweifel eine klare Widerrufs- bzw. Auskunftsregelung findest. Studien und Branchenberichte betonen immer wieder, dass transparente logs-Politik das grundlegende Fundament für Vertrauen ist. Transparenz ist kein Nice-to-have, sondern Pflicht. Verlangsame dich nicht bei vagen Formulierungen, suche konkret nach Audit-Berichten, etwa von externen Prüfstellen. Was ist amneziavpn, und welche sicherheitsaspekte unterscheiden es 2026 von herkömmlichen VPN
Serverstandorte, P2P-optimierung und echte geschwindigkeit
Die Serverlandschaft eines Anbieters muss sinnvoll gewählt sein. Mehr Standorte bedeuten oft bessere Verbindungswege, allerdings zählen auch die operativen Details: Welche Server sind für p2p-Freigaben optimiert, wie groß ist die Bandbreite pro Knoten und wie wirkt sich das auf die Geschwindigkeit aus? Ein guter Anbieter dokumentiert deutlich, wie Protokolle wie WireGuard oder OpenVPN genutzt werden, um Geschwindigkeit und Stabilität zu balancieren, ohne versteckte Drosselungen. Von diesem Punkt aus lässt sich auch prüfen, ob der Anbieter klare Leistungsgarantien oder realistische Geschwindigkeitsangaben kommuniziert. Klare Standorte mit p2p-Optimierung erleichtern die Wahl deutlich.
Kundenservice, Datenschutzerklärung und faire preise
Der Support soll erreichbar, verständlich und lösungsnah sein. Eine gut formulierte Datenschutzerklärung gehört ebenso dazu wie transparente Preisgestaltung ohne versteckte Kosten. Achte darauf, dass Preismodelle, Abrechnungsintervalle und Kündigungsbedingungen sichtbar sind. Wenn der Anbieter Zusatzleistungen wie Kill-Switch, DNS-Leak-Schutz oder Multi-Hop anbietet, prüfe, ob diese Optionen sinnvoll erklärt und sauber umgesetzt werden. Ein seriöser Anbieter kommuniziert auch, welche Daten im Notfall an Behörden herausgegeben werden könnten und unter welchen Umständen. Klare Preise, offener Support, verständliche Datenschutzpraxis sind das Dreifach-Paket.
Ich habe mir dazu die einschlägigen Branchenquellen angesehen und sehe, dass unabhängige Bewertungen regelmäßig Transparenz und Audits als Kernkriterien benennen. Das zeigt: Wer seriös agiert, macht Logs, Standorte und Preise greifbar. In einer aktuellen Gegenüberstellung werden Anbieter mit Audit-Nachweisen und klarer Rechtskonformität besonders positiv bewertet. Für weiterführende Details findest du passende Einträge in einem führenden VPN-Vergleichsbericht. Transparenz, Audit-Nachweise und faire Preise bleiben die zentralen Kennzahlen.
Quellverweise: Die genannten Aspekte spiegeln sich in aktuellen Branchenvergleichen wider, darunter Berichte über die Top-Anbieter und deren Audit-Statement. Wenn du tiefer einsteigen willst, findest du weitere Kontextualisierung in einem renommierten VPN-Vergleichsartikel. Lesen Sie den Vergleichsport, der auditierte Transparenz-Statements erläutert.
Die rolle der protokolle: warum WireGuard oft vorne liegt
WireGuard setzt auf moderne Verschlüsselung mit sehr geringem Overhead, was zu niedrigeren Latenzen und besserer Throughput führt. In der Praxis bedeutet das: schnelleres Surfen bei gleicher Sicherheit, besonders auf Mobilgeräten. OpenVPN bleibt stabil in vielen Netzwerken, doch der deutlich erhöhte Verwaltungsaufwand und mehr Konfigurationsaufwand lassen ihn tendenziell langsamer wirken als WireGuard. IKEv2/IPsec glänzt durch Vielseitigkeit, speziell wenn es um Mobilgeräte geht, weil der Verbindungsaufbau zuverlässig funktioniert und Akku schonend ist. Nord VPN angebot 2026: Wie du das beste preis-leistungs-verhältnis findest
WireGuard: schneller als die meisten, simpler aufgebaut
WireGuard nutzt eine schlanke Codebasis und moderne Kryptografie, was den Overhead deutlich reduziert. Das Ergebnis: weniger Paketverluste in instabilen Netzen und ein konsistenteres Tempo über mehrere Standorte hinweg. Ich habe beobachtet, dass Anbieter WireGuard häufig als Standardprotokoll bevorzugen, weil es sich gut skalieren lässt und wenig Fehlerräume bietet. Die schnelle Verbindungsaufnahme macht es besonders attraktiv für Live-Anwendungen und Gaming im VPN-Kontext.
Der Vorteil liegt im Gleichgewicht aus Sicherheit und Geschwindigkeit: WireGuard liefert moderne Verschlüsselung mit niedrigem Overhead und bleibt dabei robust in der Praxis.
OpenVPN: bewährt, aber aufwändiger
OpenVPN bleibt zuverlässig, besonders in Umgebungen, die viele individuelle Anpassungen benötigen. Die Protokoll-Implementierung ist flexibel und unterstützt vielfältige Authentifizierungs- und Verschlüsselungsmodi. Allerdings fordert OpenVPN mehr Rechenleistung und Bandbreite, was in dünneren Netzen spürbar wird. Wenn Netzwerke stark wechseln oder Proxy-/Firewall-Umgebungen vorhanden sind, bietet OpenVPN oft mehr Kompatibilität, doch dafür leidet die Geschwindigkeit.
OpenVPN gibt Sicherheit durch Flexibilität, aber mit mehr Overhead.
IKEv2/IPsec: vielseitig, stark bei Mobilgeräten
IKEv2/IPsec punktet mit schneller Verbindungswiederaufnahme nach Unterbrechungen und guter Stabilität auf Smartphones. Es ist besonders vorteilhaft, wenn dein Endgerät oft zwischen Netzwerken wechselt – etwa WLAN zu Mobilfunk. Die Protokollstruktur erlaubt robuste Verbindungen auch hinter NATs und Firewalls. Allerdings kann die Einrichtung komplexer wirken als bei WireGuard, insbesondere in individuellen Unternehmens- oder Wohnnetzkonfigurationen. Was ist a business VPN und wie wählt man das passende protokoll 2026
IKEv2/IPsec glänzt mobil, aber die Einrichtung bleibt komplexer.
Zusammenfassend lässt sich sagen: WireGuard dominiert, weil es moderne Kryptografie mit minimalem Overhead verbindet und dadurch oft die beste Gesamtleistung liefert. OpenVPN bietet eiserne Zuverlässigkeit in schwierigen Netzwerken, hat aber mehr Rechen- und Konfigurationsaufwand. IKEv2/IPsec bleibt eine starke mobile Wahl, kann aber in der Praxis je nach Setup herausfordernder umzusetzen sein.
I dug into the Herstellerdokumentationen und Review-Teasen, um die Punkte zusammenzufügen. Laut den Veröffentlichungen zu VPN-Protokollen wird WireGuard häufig explizit als erstes Protokoll genannt, wenn es um Geschwindigkeit und Einfachheit geht, während OpenVPN und IKEv2/ipsec in bestimmten Szenarien klare Stärken behalten. Für eine fundierte Entscheidung empfiehlt es sich, die Präferenz des Anbieters zu prüfen und wie gut sich das Protokoll in dein konkretes Setup integriert. Eine Einordnung findest du in den verlinkten Vergleichen.
Most VPN-Anbieter setzen heute auf WireGuard als Default, OpenVPN bleibt hilfreiche Fall-Back-Lösung.
Quellenhinweis: Für detaillierte Formulierungen zu den Protokoll-Charakteristika verweise ich auf die geprüften Dokumentationen und Reviews, die im Abschnitt Quellen verlinkt sind. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/ So gelingt: kit VPN einrichten: eine praxisorientierte schritte-anleitung für 2026
Wie viel speed verliert ein VPN wirklich? praxisnahe faktor-übersicht
Wenn du eine VPN-Verbindung nutzt, merkst du den Geschwindigkeitseinbruch meist zuerst beim Upload und beim Streaming. Die direkte Antwort: Je nach Serverstandort, Verschlüsselungsstufe und der eigenen Anschlussgeschwindigkeit musst du mit merkbaren, aber nicht dramatischen Verlusten rechnen. Schon kleine Unterschiede in der Server-Topologie können echte Effekte haben. Im Alltag bedeutet das: Eine gut konfigurierte Verbindung bleibt stabil, aber die Ladezeiten verschieben sich sichtbar.
Einflussfaktoren direkt an der Quelle
Der Ort des Servers beeinflusst direkt die Latenz und damit die Geschwindigkeit. Ein Server, der näher an deinem Standort liegt, reduziert Roundtrips und Rechenaufwand im Netzwerk. Gleichzeitig kann ein weiter entfernter Standort bei bestimmten Anwendungen vorteilhaft erscheinen, etwa wenn du geografisch eingeschränkte Inhalte umgehst. Die Verschlüsselungsstufe spielt ebenfalls eine Rolle: Stärkere Chiffren bedeuten mehr Rechenlast, was vereinzelt zu spürbarem Durchflussverlust führt, besonders auf Geräten mit geringeren Ressourcen. Und auch die eigene Anschlussgeschwindigkeit bleibt der limitierende Faktor. Wenn dein Basisanschluss schon am Limit läuft, fällt der zusätzliche VPN-Traffic sofort ins Gewicht. Diese Wechselwirkungen lassen sich mit einem einfachen Gedankenexperiment veranschaulichen: Je höher die Verschlüsselung, desto mehr CPU-Power braucht der Client. Das wirkt sich auf den effektiven Durchsatz aus. Gleichzeitig kann eine schnelle, gut gepufferte Verbindung das kompensieren.
Ich dug into die Protokollebene: WireGuard gilt oft als effizient, OpenVPN kann bei feiner Abstimmung ebenfalls performant sein, während IKEv2/IPsec je nach Implementierung robust funktionieren kann. Diese Protokolle beeinflussen spürbar, wie viel Verlust du akzeptieren musst, ohne die Sicherheit zu gefährden. In der Praxis bedeutet das: Wähle den passenden Protokoll-Stack je nach Anwendungsfall und Gerät. Eine gute Balance aus Sicherheitslevel und Geschwindigkeit zeigt sich hier klar. Der richtige Server-Standort reduziert Latenz deutlich.
Lokale netzqualität bleibt der limitierende faktor
Die Qualität deines lokalen Netzwerks bestimmt oft die Obergrenze deiner VPN-Geschwindigkeit. WLAN-Störungen, Kabeldefekte oder überfüllte Zugänge können dieselbe Performance wie der VPN-Tunnel dämpfen. Selbst mit einem optimal konfigurierten VPN erreichst du nicht mehr, als dein Internetanschluss hergibt. Für eine realistische Einschätzung: Prüfe vor einer größeren Änderung deine Basisspeed ohne VPN. Vergleiche diese Werte mit der Geschwindigkeit, die du mit VPN erreichst. So erkennst du, ob der VPN-Tunnel wirklich der Engpass ist.
Topologie-Effekte: Schon kleine Unterschiede machen Difference
Auch die Topologie der Serververteilung hat Auswirkungen. Schon kleine Unterschiede in der Serveranzahl oder in der Lastverteilung können spürbare Unterschiede liefern. Ein einzelner, hoch beladener Knoten belastet den gesamten Pfad stärker als ein gut balancierter Cluster. In der Praxis bedeutet das: Nutze Server-Infrastruktur, die Lastspitzen zuverlässig abfedert und Latenz minimiert. Selbst kleine Topologie-Änderungen können messbar sein. Was ist norvpn: understanding Datenschutz, Sicherheit und Leistung im Jahr 2026
Praxisleitfaden: so siehst du, wie viel speed wirklich verloren geht
- Prüfe regelmäßig deine Basisspeed ohne VPN und dann mit dem VPN, ideal mit demselben Gerät und derselben Anwendung.
- Wähle den Serverstandort so nah wie möglich an deinem Aufenthaltsort, außer Content-Umgehung erfordert explizit Distanz.
- Wähle ein Protokoll, das deinem Anwendungsfall entspricht: WireGuard bietet oft gute Balance, OpenVPN bei Bedarf mehr Kompatibilität.
- Achte auf das Gerät, besonders bei Smartphones oder Notebooks mit geringerer CPU-Leistung. Eine Software-Optimierung oder ein Firmware-Update kann Wunder wirken.
- Nutze DNS-Leistung, Split-Tunneling oder Kill-Switch-Optionen gezielt, um unnötigen Traffic aus dem VPN-Tunnel zu halten. Das kann die Wahrnehmung der Geschwindigkeit verbessern.
Gute Server-Auswahl und passende Protokolle sind der Schlüssel. Auf die Frage, wie viel speed wirklich flöten geht, gibt es keine universelle Zahl. Es hängt stark vom konkreten Setup ab. Quellen zeigen, dass Protokollwahl und Topologie wesentlich sind, während lokale Netze oft den Ausschlag geben. Wenn du mehr darüber lesen willst, findest du detaillierte Hintergrundinfos in diesen Passagen zu VPN-Protokollen und Sicherheit. Schneller Überblick zu Protokollen und Sicherheit bei VPN. Die Seiten diskutieren, wie Protokolle und Kriterien Sicherheit mit Geschwindigkeit in Einklang bringen. Der Kontext dieser Analysen zeigt, wie wichtig es ist, Praxisdaten aus echten Anwendungsfällen zu berücksichtigen. Inline-Quelle
Zusammengefasst: Geschwindigkeit ist kein PvP-Thema, bei dem nur der Tunnel zählt. Es ist das Zusammenspiel aus Standort, Protokoll, Verschlüsselung und der lokalen Netzqualität. Wenn du diese Faktoren klug managst, bleibt deine Verbindung zuverlässig und brauchbar, auch unter hoher Privatsphäre. Und ja, Links auf der Seite können eine Provision erzeugen.
Was sich jetzt ändern sollte
Ich sehe eine klare Verschiebung: Privatnutzer sollten nicht mehr nur nach dem besten Kompromiss aus Sicherheit und Geschwindigkeit suchen, sondern nach einem ganzheitlichen Paket, das Privatsphäre auch zuverlässig schützt. In der Praxis bedeutet das, Protokolle wie OpenVPN, WireGuard und IPSec zu prüfen, wie sie Verschlüsselung auf dem neuesten Stand halten und gleichzeitig zuverlässige Verbindungsraten liefern. Wenn ein VPN diese Balance hält, wird die Benutzererfahrung spürbar besser: geringere Latenz, stabilere Streams und weniger Spuren im Netz. Der Kern bleibt: eine starke End-zu-End-Verschlüsselung, transparente Log-Politik und eine verlässliche Jurisdiktion.
Ein wichtiger Blickfang ist die Transparenz der Protokollierung. Wer wirklich Privatsphäre bieten will, dokumentiert offen, welche Daten wann wie verarbeitet werden. Diese Offenheit sollte sich auch in der Fehlerbehebung widerspiegeln: DNS-Leaks, IPv6- leaks und WebRTC sollten proaktiv adressiert werden. Fehlerquellen erkennen und schnell beheben ist Teil der Vertrauensbildung. Auch die Geschwindigkeit ist kein Nice-to-have, sondern Teil der Privatsphäre. Wer ständige Aussetzer hat, wird zu einem Instanz-Nutzer, der sich abwendet. Eine stabile Verbindung bleibt Kernkompetenz.
Wenn Sie nur eine Maßnahme dieses Monats umsetzen, wählen Sie eine klare Backup-Strategie: prüfen Sie, ob Ihr VPN WireGuard mit aktivierter DNS-Überprüfung arbeitet, testen Sie regelmäßig auf Leak-Schutz und erstellen Sie eine kurze Notfallliste, falls der Zugriff mal blockiert ist. Das Setup sollte einfach und reparierbar bleiben.**Welche Änderungen ziehen Sie als Nächstes in Betracht? NordVPN plus: wie das security-angebot von NordVPN sich im jahr 2026 unterscheidet
Backup-Strategie / What to try this week
- Prüfen Sie, ob Ihr VPN WireGuard unterstützt und aktiv nutzen lässt, mit DNS-Überprüfungen.
- Aktivieren Sie Leak-Schutz und führen Sie einen kurzen Test auf Ihrem Gerät durch.
- Schreiben Sie eine kleine Notfall-Checkliste für den Fall von Verbindungsabbrüchen.
- Notieren Sie sich eine verantwortliche Quelle zur Aktualisierung der Protokolle.