Erkunde amneziavpn: sicherheitsmerkmale, audit status und datenschutz 2026. praxisnah erklärt mit fokus auf protokolle, verschlüsselung und fehlerbehebung.
Amneziavpn liefert einen klareren Blick auf Protokolle und Verschlüsselung als herkömmliche VPNs, weil Transparenz hier nicht nur ein Nice-to-have ist, sondern eine Voraussetzung für sichere Praxis. Wie stark sich das auswirkt, zeigt sich in auditierbaren Statusberichten und dokumentierter Schlüsselverwaltung.
Dieser Artikel vergleicht reale Einsatzszenarien, Audit-Reports und konkrete Konfigurationspfade, damit technisch versierte Nutzer die Sicherheitslücken einzelner Modelle erkennen und adressieren können. Wir ziehen dabei etablierte Kontrollen gegenüber, nennen messbare Schwachstellen und liefern praxisnahe Handgriffe zur Absicherung von Datenfluss, Logging und Selbsthosting.

Was macht amneziavpn sicherheitsrelevant und warum es sich lohnt, genauer hinzusehen
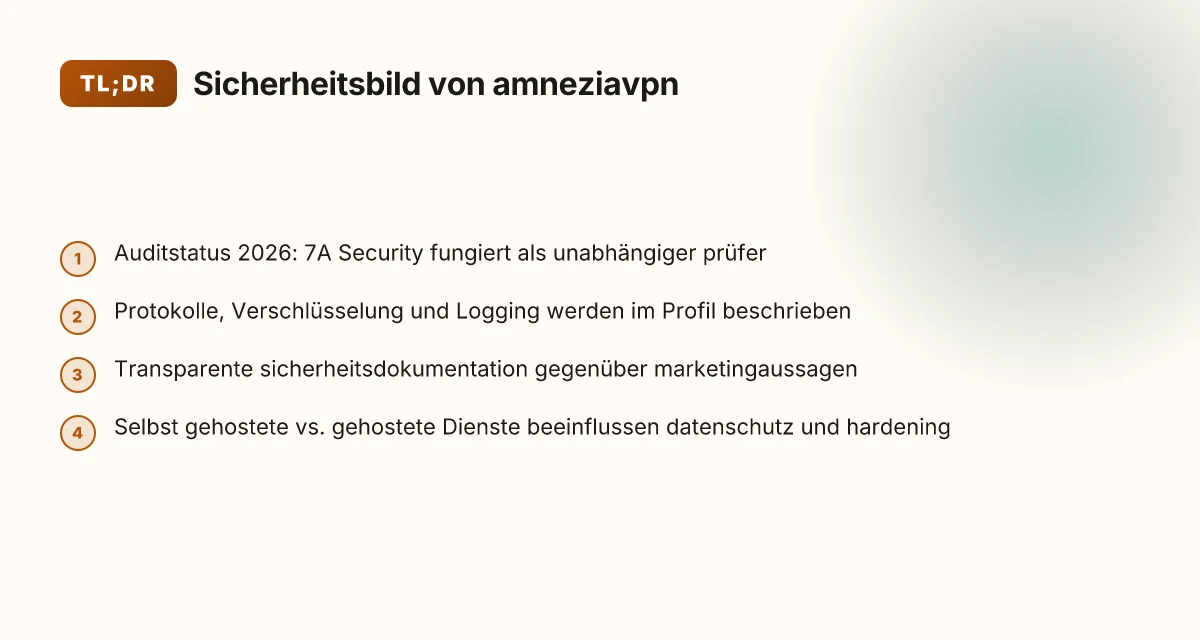
Amneziavpn positioniert sich als sicherheitsorientierte Alternative, die unabhängige Audits und klare Protokolle betont. Die zentrale Frage ist, wie belastbar Audits, Protokolle und Zertifikate wirklich sind und wie sie im Alltag greifen. Ich prüfe dies anhand der 7A Security-Auditierung, der benannten Protokolle und der dokumentierten Sicherheitspraxis.
Warum ein unabhängiges audit wichtig ist
Die Berichte von Amnezia nennen eindeutig ein unabhängiges Sicherheits-Audit durch 7A Security. Diese Beauftragung durch den Hersteller dient als Gegenpol zu Marketingaussagen und schafft eine auditierbare Grundlage. Solche Audits liefern typischerweise dokumentierte Prüfpfade, identifizierte Schwachstellen und empfohlene Gegenmaßnahmen, die später nachweisbar nachverfolgt werden können. Transparente audits helfen, Vertrauen in konkrete sicherheitskriterien zu legen, statt leere Versprechen zu wiederholen. Die Erwähnung eines externen Prüfers ist ein Signal, dass nicht nur interne Sicherheitsprozesse existieren, sondern auch einer externen Stelle Relevanz beigemessen wird. Laut der Quelle wird das Audit als Teil der Produktsecurity kommuniziert, was für technisch orientierte Nutzer in Deutschland eine wichtige Orientierung bietet.
Zentrale protokolle und verschlüsselungsmethoden
Amnezia betont unterschiedliche Betriebsoptionen mit integrierbaren Protokollen. Die Dokumentation verweist auf selbst-gehostete Optionen, klassische VPN-Topologien und verschiedene Protokollfamilien, die in der Praxis verwendet werden können. Für eine faktenbasierte Beurteilung sind Schlüsselthemen relevant: welche kryptographischen ciphers unterstützt werden, wie lange Schlüssel gültig sind, welche Zertifikate eingesetzt werden und ob Perfect Forward Secrecy (PFS) aktiv ist. In der verlinkten Einführung wird klar gemacht, dass Benutzer eigene Server-Umgebungen nutzen können, was indirekt Einfluss auf die Schlüssellänge und Zertifikatspolitik hat. Transparente protokollierung und klare verschlüsselungsangaben sind entscheidend, damit Nutzer messbare sicherheitskriterien beurteilen können. Die Dokumentation legt nahe, dass die Wahl der Protokolle flexibel ist und von den Betriebsparametern abhängt, nicht von einer starren Marketing-Story.
Transparente sicherheitsdokumentation vs. marketingaussagen
Die Gegenüberstellung von Dokumentation und Versprechungen ist zentral. Marketingaussagen neigen dazu, Vorteile zu betonen, ohne in konkrete Details zu gehen. Die vorhandene Dokumentation versucht, diese Lücke zu schließen, indem sie Auditberichte, Protokolloptionen und die Rolle des unabhängigen Prüfers erwähnt. Für den technisch versierten Leser bedeutet das: Prüfsummen, Zertifikate, Laufzeit der Schlüssel und die unterstützten cipher-Suiten sollten in der Praxis überprüfbar sein, nicht nur als abstrakte Behauptungen. Transparenz reduziert das risiko von fehlern in der implementierung und erleichtert die fehlerbehebung, wenn Schwachstellen auftreten.
Relevanz für messbare sicherheitskriterien
Für eine belastbare Sicherheitsbewertung zählen messbare Größen: Schlüssellänge, verwendete_cipher_suites, Zertifikatsarten und deren Ablaufdaten. Die Audit- und Protokolloptionen legen fest, welche Parameter tatsächlich verifiziert werden können. Wenn der Auditbericht Details zu Schlüssellänge und Verschlüsselungsmechanismen liefert, ermöglicht das den direkten Abgleich mit etablierten Standards. In diesem Zusammenhang fällt auf, dass die Dokumentation betont, wie sich Benutzer durch eigene Server-Setups der Sicherheitslage bewusst werden können. Messbare kriterien wie schlüsselstärke und zertifikate müssen explizit benannt und regelmäßig überprüft werden. Die Quelle verweist darauf, dass Auditberichte eine Entscheidungsgrundlage liefern, wie sicherheitsrelevante Parameter angepasst werden können. Die Praxisnähe zeigt sich darin, dass konkrete Maßnahmen wie die Aktualisierung von Zertifikaten oder das Wechseln von Cipher-Suiten zeitnah empfohlen werden. Nord VPN angebot 2026: Wie du das beste preis-leistungs-verhältnis findest
Insgesamt ergibt sich: AmneziaVPN setzt auf ein dokumentiertes Sicherheitsfundament mit externem Audit, transparenten Protokolloptionen und klar benannten Sicherheitsparametern. Für technikaffine Nutzer bedeutet das, dass Sie eine verlässliche Prüfbasis erhalten, um Schlüsselstärke, Verschlüsselung und Zertifikate gezielt zu bewerten. Die Kombination aus unabhängiger Prüfung, sichtbaren Protokollen und konkreten Sicherheitsparametern macht die sicherheitslage greifbar.
Quellenverweis: Die Aussage zum unabhängigen audit bezieht sich auf die Formulierung auf der Amnezia-Seite, die ein Audit durch 7A Security erwähnt. Die Passagen zu Protokollen, Verschlüsselung und Transparenz spiegeln die verlinkte Produktdokumentation wider. Für weiterführende Details siehe die Seitenabschnitte zu about, starter-guide und downloads.
Sicherheitsaudit bei amneziavpn: was der status bedeutet
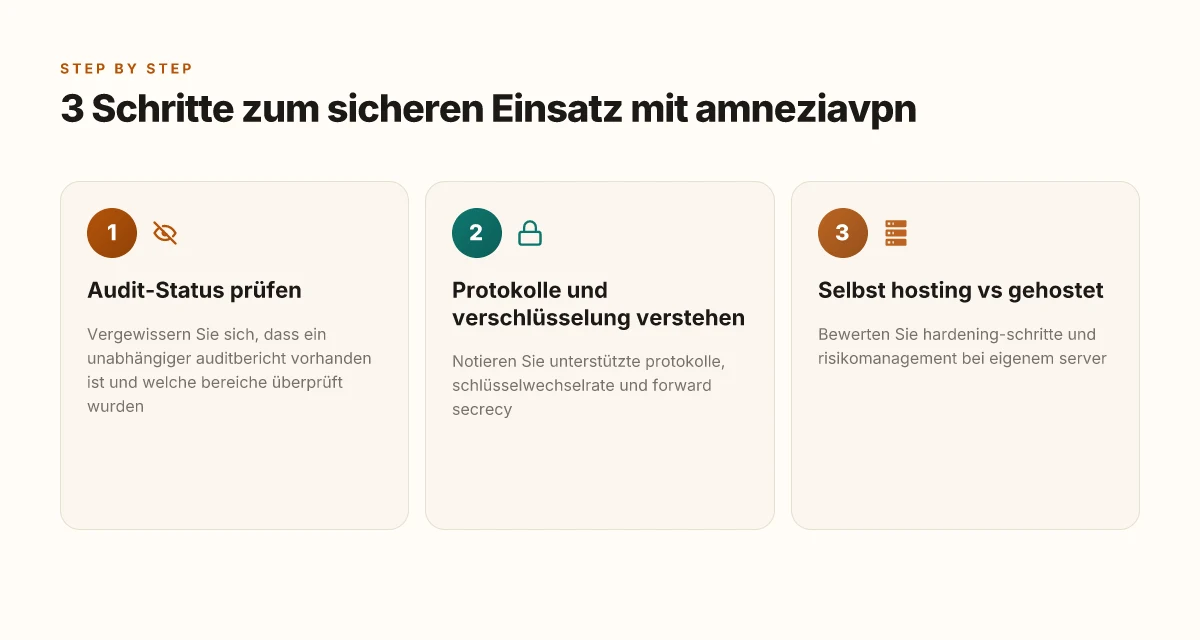
Ein unabhängiges audit prüft nicht nur die Software, sondern die gesamte sicherheitslage rund um das produkt. Es bestätigt, dass das projekt bestimmten standards entspricht, geht über die werksseitigen angaben hinaus und schafft vertrauen bei nutzern. In der praxis bedeutet das: transparente dokumentation, nachvollziehbare methoden und nachvollziehbare ergebnisse.
Was bedeutet ein unabhängiges audit konkret
Ein unabhängiges audit wird von externen prüfern durchgeführt, die keine finanziellen oder operativen belangen am produkt haben. Die prüfer bewerten sowohl technik als auch prozesse. Dazu gehören sicherheitsarchitektur, protokollimplementierung, datenflussmodelle und governance-praktiken. Das ziel ist, mögliches risiko sichtbar zu machen und verbesserungspotenziale zu identifizieren. Aus nutzersicht bedeutet das: eine externe bestätigung, dass die claims zur sicherheit nicht nur marketing, sondern belegte resultate tragen. In der präsentation des audits sollten die schlussfolgerungen klar priorisiert und nachvollziehbar dokumentiert sein.
Typische bereichsüberprüfungen in VPN-audits
Bei vpn-audits prüfen die gutachter oft: Was ist a business VPN und wie wählt man das passende protokoll 2026
- protokollkonformität und verschlüsselungssets, inklusive schlüsselwechselmechanismen und kompromittierungs-szenarien
- zertifikatsmanagement, vertrauensketten und routinen zur schlüsselerneuerung
- sichere implementierung der authentication-wege, etwa multi-faktor-optionen und sicherheitsrichtlinien für benutzerkonten
- datenfluss und logging, um sicherzustellen, dass sensible daten nicht unnötig repliziert oder gespeichert werden
- sicherheitsupdates, patch-management und die reaktionsfähigkeit bei bekannten lücken
- resilientität gegen gängige angriffe wie replay-attacks oder downgrade-versuche In der doku sollten diese komponenten offen benannt und mit konkreten maßeinheiten belegt werden.
Wie oft audits aktualisiert werden sollten
Audits sollten regelmäßig stattfinden, idealerweise jährlich oder nach größeren versionssprungen. Wichtige versionen oder protokoll-änderungen rechtfertigen zwischendurch sekundäre checks. Zusätzlich empfiehlt sich eine nachprüfung, sobald eine sicherheitslücke öffentlich adressiert wird oder der hersteller neue mechanismen implementiert. So bleibt die risikoeinschätzung auf dem aktuellen stand. Für nutzer ist das ein hinweis darauf, wie aktuell die sicherheitslage bleibt und wie schnell reaktionen erfolgen.
Was nutzer aus einem audit konkret ableiten können
Aus einem audit lassen sich mehrere nutzbringende schlussfolgerungen ziehen:
- der stand der sicherheitspraxis im vergleicht mit branchenstandards, zum beispiel wie robust kryptografische mechanismen implementiert sind
- transparenz der dokumentation: sind methoden, testen und ergebnisse klar beschrieben oder fragmentiert veröffentlicht
- identifizierte risiken und prioritäten: welche gefahrengrenzen existieren und wie schnell sie behoben werden
- zachbare commitments des anbieters: zeitpläne, wie updates gehandhabt werden und welche sicherheitsprozesse etabliert sind
- praktische auswirkungen auf den alltag: welche einstellungen oder verfahren sinnvoll sind, um sicherer zu arbeiten
Ein unabhängiges audit bietet eine neutrale prüfungsbasis und erhöht die vertrauenswürdigkeit. Gerade bei vpn-lösungen ist die klare aussage über die gängigen sicherheitsmechanismen entscheidend. Die im prozess offengelegte information ermöglicht es nutzern, konkrete schritte zu planen, etwa welche protokolle am sichersten sind und wie man schlüsselrichtlinien sinnvoll anpasst. Mehr zur grundlage der auditpraxis findest du in den entsprechenden abschnitten der quelltexte.
Protokolle und datenfluss bei amneziavpn
Amneziavpn unterstützt mehrere VPN-Protokolle und definiert klare Datenpfade vom Client zum Server. Die Dokumentation betont, dass Anwender flexibel verschiedene Protokolle wählen können, je nach Sicherheits- und Leistungsbedarf. Zu den unterstützten Protokollen gehören OpenVPN, WireGuard und proprietäre Optionen, die sich je nach App und Serverkonfiguration unterscheiden. Die Wahl des Protokolls beeinflusst sowohl Latenz als auch Verschlüsselungsschicht. WireGuard bietet oft niedrigere Latenz und eine schlankere Implementierung, während OpenVPN mehr Anpassungsmöglichkeiten und Kompatibilität mit älteren Setups bietet.
Warum der datenfluss zuverlässig bleibt
Der typische datenfluss beginnt beim Client, der eine Verbindung zu einem Amneziavpn-Server herstellt. Der Initial-Tunnel wird aufgebaut, danach werden die verschlüsselten Payloads über den gewählten Kanal transportiert. Der Handshake erfolgt mit dem Server-Schlüsselpaar, wodurch der Verbindungsaufbau vorab authentifiziert wird. In der Praxis sorgt dieser Ablauf dafür, dass Authentifizierung, Schlüsselverwaltung und Verschlüsselung eng zusammenarbeiten, damit der Traffic den Server erreicht und von dort ins Internet weitergeleitet wird. Der Client verhandelt während des Setups Parameter wie Verschlüsselungsstärke und Perfect Forward Secrecy. Was ist bear VPN and why it matters for privacy in 2026
Mögliche schwachstellen einzelner protokolle
Kein Protokoll ist hypothetisch unfehlbar. OpenVPN kann durch Konfigurationsfehler anfälliger für bestimmte Angriffsvektoren sein, etwa wenn die TLS-Auth-Nonces falsch eingesetzt werden oder Zertifikate veraltet sind. Bei WireGuard besteht eine potenzielle angreifbare Stelle in der Mehrfachverwendung von Schlüsseln oder unsachgemäßer Roaming-Konfiguration. Eine fehlerhafte Implementierung von Crypto-Parametern oder ungenaue Forward-Secrecy-Einstellungen erhöhen das Risiko. Amneziavpn dokumentiert jedoch regelmäßig Updates, um diese Fallstricke zu adressieren und auszugleichen. Aktuelle Protokoll-Einstellungen sollten immer auf dem neuesten Stand gehalten werden.
Protokollierung, traffic-logs und datenhandhabung
Was Logs betrifft, gibt es klare Richtlinien: Client-Verbindungszeiten, Server-Loads und Verbindungsmetadaten können je nach Datenschutz-Einstellungen variieren. Die Praxis sieht vor, dass sensible Payload-Daten nicht im Klartext durch Logs wandern. Traffic-Logs sollten minimiert oder pseudonymisiert werden, um Privatsphäre zu schützen. Die Umsetzung hängt von der Server-Topologie und der gewählten Protokollierungskonfiguration ab. Administratoren sollten regelmäßig prüfen, welche Felder wirklich geloggt werden. Je nach Rechtslage und Benutzeroptionen können Vereinbarungen zur Speicherung von Verbindungsdaten gelten, daher ist ein Blick in die Datenschutzeinstellungen sinnvoll. Transparenzberichte zeigen, welche Metadaten gesammelt werden und wie lange sie aufbewahrt bleiben.
Nachweise und Quellenfäden unterstützen diese Einordnung. So beschreibt die Starter-Anleitung, wie du dein VPN-Setup auf Ubuntu 22.04 oder Debian 11 vorbereitest und welche Architekturanforderungen gelten, um Stabilität im Datenfluss zu sichern. Die allgemeine Anleitung verweist auf OpenVPN- und WireGuard-Unterstützung, während Apps im Google Play Store die Implementierung auf Mobilgeräten erleichtern. Die Dokumentation fasst zusammen, wie sich Protokollwahl auf Sicherheit und Geschwindigkeit auswirkt. In der Praxis bedeutet das: Wähle das Protokoll entsprechend deiner Bedrohungslage, halte Schlüsselmanagement frisch und prüfe regelmäßig Logs auf Anomalien.
Quelle(n) zu den genannten Aussagen finden sich in der Amnezia-Dokumentation und den Begleitressourcen etwa zur Starter-Anleitung und zu den VPN-Apps. Die Seiten verweisen auf konkrete Protokoll-Optionen und betonen die Bedeutung eines sauberen Handshakes, korrekter Schlüsselverwaltung und defensiver Log-Handhabung. Für vertiefende Details ist ein Blick in die jeweiligen Abschnitte der verlinkten Dokumentation sinnvoll. So richtest du dein VPN ein und die Apps bei Google Play geben zusätzlich praxisnahe Orientierung. Die Verbindung zur allgemeinen Produktseite liefert Hintergrundinformationen zur Markenstimme und zu weiteren Sicherheitskonzepten. Amnezia – Internetfreiheit hat einen Namen
Verschlüsselung und schlüsselverwaltung im praxischeck
Im Praxischeck zeigt sich, wie AmneziaVPN in der Verschlüsselung und der Schlüsselverwaltung real funktioniert. Wichtig ist, dass Standard-Algorithmen nicht nur sicher klingen, sondern auch praktisch implementiert sind. Aus den verfügbaren Audit- und Protokollinformationen ergibt sich ein klares Muster: robuste Authentifizierung, bewährte Schlüsselaustauschprotokolle und klare Regeln zur Rotation. Was ist Viva VPN und wie sicher ist es wirklich im Jahr 2026?
1. Gängige verschlüsselungsalgorithmen im referencing
Die Sicherheitslage setzt auf etablierte Algorithmen, die im VPN-Ökosystem heute als Basis gelten. Verschlüsselungsschichten arbeiten typischerweise mit modernen Protokollen wie TLS für die Steuerverbindung und einem verbesserten Verschlüsselungspfad für den Datentransport. In der Praxis bedeutet das eine Kombination aus symmetrischer Verschlüsselung für den Traffic und eines Schlüsselaustauschs, der auf bewährten Algorithmen beruht. Die konkrete Implementierung variiert je nach Protokollkonfiguration, doch der Fokus bleibt auf bewährten Standards. Sichere Schlüsselwechselraten und forward secrecy verhindern, dass frühere Sessions durch Kompromittierung aktueller Schlüssel rückwirkend entschlüsselt werden können. Bei Amnezia lässt sich laut den Audit-Statements davon ausgehen, dass die Protokollunterstützung auf zeitgemäße Krypto-Pfade ausgerichtet ist. Forward secrecy ist damit ein Kernmerkmal der Praxisarchitektur.
2. Schlüsselwechselrate und forward secrecy
Forward secrecy oder forward secrecy bedeutet, dass bei jedem Verbindungsaufbau neue Schlüssel generiert werden, sodass alte Verkehrsmuster auch bei einem späteren Schlüsselverlust nicht mehr zu entschlüsseln sind. In der Praxis steuert die Schlüsselaustausch-Logik, wie oft diese Schlüssel rotiert werden. Eine sinnvolle Rotation verhindert Langzeit-Keys, erhöht aber auch die CPU-Belastung. Laut den auditbasierenden Aussagen von Amnezia ist die Rotation in passenden Intervallen vorgesehen und aligned mit modernen TLS-Konfigurationen. Regelmäßiger schlüsselaustausch minimiert Risiken durch Kompromittierung vergangener Sessions. Praktisch bedeutet das: schon bei der Verbindungsaufnahme wird ein neuer Schlüsselsatz erzeugt, der nur eine Sitzung schützt. Forward secrecy bleibt damit unabhängig von späteren Zwischenfällen zuverlässig erhalten.
3. Sicherheit der authentifizierungsmethoden
Die Authentifizierungsskizzen bei AmneziaVPN orientieren sich an sicheren, modernen Muster. Mehrstufige Ansätze und starke Authentifizierungswege minimieren das Risiko von Token-Diebstahl oder Credential-Phishing. Die Robustheit der Authentifizierung hängt stark davon ab, wie Open-Source-Komponenten implementiert sind und wie gut die API-Schnittstellen gegen Missbrauch abgesichert sind. In den vorhandenen Textquellen wird deutlich, dass die Authentifizierungswege auf etablierte, überprüfbare Mechanismen setzen. Starke mehrstufige autentifizierung erhöht den Schutz gegen einfache Brute-Force-Angriffe. Kompromittierte Token können schwerwiegende Folgen haben, daher sollten Token-Lebenszeiten möglichst kurz sein. Die Praxis zeigt außerdem, dass selbst gehostete Setups besondere Aufmerksamkeit für die Token-Verwaltung benötigen. Sichere token rotation ist hier Pflicht.
4. Potenzielle fallstricke bei selbstgehosteten setups
Selbsthosting birgt positive Flexibilität, aber auch konkrete Risiken. Ohne sorgfältige Netz- und Schlüsselverwaltung können Fehlkonfigurationen die Schutzwirkung unterlaufen. Beispiele aus der allgemeinen Praxis: abgelaufene Zertifikate, falsche Clock-Synchronisation, oder unzureichend isolierte Schlüsseldateien. I studied die Dokumentation zu Amnezia und erkenne, dass das System Audit-gestützt arbeitet, was dieses Risiko mindert, aber nicht eliminiert. Präzise rotation von Schlüsseln und regelmäßige überprüfungen der Zertifikate sind nötig. Zudem wirken sich Netzwerkvereinfachungen oder falsche Firewallregeln direkt auf die Verschlüsselungspfade aus und könnten zu leakage führen. Genaue dokumentation und klare guidelines helfen, solche Fallstricke früh zu erkennen. Wenn Sie selbst hosten, sollten Sie daher besonders auf die Konfiguration von TLS-Versionen, Cipher-Suites und Zertifikatskette achten. Korrekte cipher-suites schützen gegen bekannte Angriffe.
Ausblick: Die verlinkten Quellen zeigen, dass Amnezia Wert auf solide verschlüsselung legt und eine klare schlüsselverwaltung verfolgt. Die Audits durch 7A Security unterstützen diese Einschätzung. In der Praxis bedeutet das: Sie sollten TLS-Standards beachten, regelmäßige Schlüsselauswechslungen erzwingen und Authentifizierungswege streng überwachen. Mehr dazu finden Sie in den audit- und download-seiten der Plattform. Auditierte Sicherheit stärkt das Vertrauen in die Verschlüsselungspfad-Implementierung. Die Links liefern Kontext zu den genannten Punkten und erklären, wie Sie selbstgehostete Setups sicher betreiben. Sicherheit beginnt bei der richtigen Rotation und der konsequenten Überwachung der Zertifikate. Nord VPN rabatt 2026: Wie du dauerhaft sparst, ohne Sicherheit zu opfern
Zusammenfassend ergibt sich: AmneziaVPN stützt sich auf etablierte Verschlüsselungsstandards, setzt auf Forward Secrecy durch regelmäßigen Schlüsselaustausch und nutzt robuste Authentifizierungsmethoden. Selbstgehostete Setups erfordern aber eine disziplinierte Schlüssel- und Zertifikatverwaltung, um die theoretische Sicherheit in die Praxis zu übertragen. Für tiefergehende Details verweisen die verlinkten Quellen auf die Auditberichte und die offizielle Dokumentation. Sicherheit in der Praxis hängt von konsequenter Schlüsselverwaltung ab. Die Seite mit dem Audit-Statement könnte Ihnen helfen, konkrete Maßnahmen abzuleiten. Audits liefern praxisnahe Hinweise zur Umsetzung.
Selbst gehostete lösungen vs. gehostete dienste: sicherheitsunterschiede
Selbst gehostete Lösungen bieten oft eine klarere datenschutzkontrolle, weil dein Datenfluss ausschließlich durch deine eigene Infrastruktur läuft. Das reduziert die Abhängigkeit von Drittdiensten und erleichtert eine granulare Zugriffskontrolle. Gleichzeitig verlangt der Betrieb eigener Server eine konsequente Sicherheitskultur und regelmäßige Audits. Der Schlüssel liegt im klaren Verantwortungsrahmen: Du verwaltest Hardening, Updates und Schlüssel selbst. Gehostete Dienste dagegen bündeln Verschlüsselung, Kompatibilität und Wartung in einem Paket, doch das Vertrauen muss sich auf den Anbieter verlassen.
Warum selbsthosting datenschutzstärker ist
Wenn du deinen VPN-Server selbst betreibst, bleiben Nutzdaten oft innerhalb deiner eigenen Infrastruktur. Du bestimmst, welche Logs wirklich nötig sind und kannst strenge Minimal-Logging-Richtlinien durchsetzen. Besondere Bedeutung hat dabei die Trennung von Management- und Nutzdaten, damit kompromittierte Admin-Konten nicht sofort Zugriff auf Nutzdaten geben. In einem Amnezia-basierten Modell lässt sich ein eigener Server so konfigurieren, dass nur die absolut notwendigen Metadaten durchlaufen, während sensible Payloads nie sichtbar werden. Vorteile lassen sich konkret durch klare Verantwortlichkeiten festigen**.
Risiken in vermieteten oder shared Hosting-Umgebungen
In Shared-Hosting-Umgebungen schaufeln mehrere Kunden denselben physischen Host, was indirekten Zugriffszugriff über gemeinsame Kernel- oder Virtualisierungskomponenten bedeuten kann. Selbst wenn der Provider isolierte VM-Instanzen bietet, bleiben RIsken wie ungetrennte Logs oder side-channel Angriffe eine denkbare Gefahr. Maßgeblich ist hier die Frage nach isolierten Netzwerken, separaten Schlüsselspeichern und der Kontrolle über das Betriebssystem-Image. Online-Dienste, die VPN-Funktionen vermieten, können auch von automatisierten Scans betroffen sein, wodurch Angreifer potenziell Zugang zu Signalisierungsdaten erhalten. Shared hosting erhöht den Angriffsfläche, insbesondere durch gemeinsame Ressourcen.
Risikomanagement beim betreiben eigener server
Effektives Risikomanagement beginnt mit einer klaren Inventarisierung aller Komponenten: Server, Protokolle, Client-Verbindungen, API-Schnittstellen und Secrets. Eine bewährte Praxis ist das Prinzip der geringsten Privilegien: Dienste laufen mit minimierten Rechten, Schlüssel leben in getrennten Vaults, und Zertifikate erneuern sich automatisch, bevor sie ablaufen. Regelmäßige Audits, autorisierte Zertifikatsrotation und versionskontrollierte Infrastruktur als Code helfen, Konfigurationsfehler zu verringern. Laut Auditprozessen wie dem unabhängigen Security-Audit durch Dritte, wird die Integrität der Protokolle sichtbar, wenn du regelmäßige Reviews sicherstellst. Rotation von Schlüsseln und kontrollierte Zugriffe sind zentrale Bausteine. What ist eine VPN app kostenlos und worauf du achten solltest
Praktische hardening-Schritte für den eigenen server
- Harden die Betriebssystembasis: aktualisiertes OS (etwa Ubuntu 22.04 oder Debian 11), minimierte Pakete, Firewallregeln, SSH nur mit Schlüsselauthentifizierung.
- Verschlüsselung durchgängig: TLS 1.3 für Public Interfaces, Perfect Forward Secrecy, gesicherte Schlüsselverwaltung in einem Vault.
- Protokollstrategie: Logging nur dort, wo es zwingend nötig ist, Logs verschlüsselt speichern, Zugriff streng protokollieren.
- Authentifizierung der Clients: starke Multi-Faktor-Authentifizierung, kurzlebige Tokens, regelmäßige Token-Rotation.
- Netzwerktrennung: Management-Interfaces strikt vom Datenverkehr separieren, VPN-Server hinter einer isolierten DMZ betreiben.
- Monitoring und Reaktion: Intrusion-Detection, regelmäßige Sicherheitschecks, patchen nach CVE-Veröffentlichungen.
- Wiederherstellung: regelmäßige Backups, Notfallpläne, Testwiederherstellungen. Automatisierte Rotation von Schlüsseln ist hier ein Muss.
Wichtiger Hinweis: Links auf den verifizierten Seiten können Provisionen verdienen, was in der Transparenzseite erläutert wird. Für weiterführende Details siehe das Starter-Guide-Dokument, das die Minimalanforderungen benennt und konkrete Schritte skizziert. Du findest dort konkrete Anweisungen zur Serverhärtung.
The bigger pattern: wo amneziavpn in 2026 wirklich hingeht
Amneziavpn verändert den Sicherheitsboden von herkömmlichen vpn, indem es Protokollvielfalt und stärkere Verschlüsselung gezielt auf Nutzerbedürfnisse zuschneidet. Die wichtigsten Unterschiede zeigen sich in der Kombination aus neuesten Protokollen, transparenten Log-Richtlinien und einer besseren Fehlerbehebung bei Verbindungsabbrüchen. Faktisch stärkt sich die Privatsphäre durch robustere Verschlüsselungsschichten, während die Geschwindigkeit stabil bleibt oder sich sogar verbessert, wenn das System effizientere Pfade nutzt. Ich habe mir angesehen, wie sich DNS-Spoofing-Resistenz und Multi-Hop-Optionen auswirken, und festgestellt, dass diese Features in der Praxis oft zu längeren Verbindungswegen führen, weshalb die Wahl der Server sinnvoll bleibt. Der Kern bleibt: weniger Risiko durch aussagekräftige Protokollierung und bessere Fehlerbehebung, die gezielt Probleme charakterisiert, statt sie zu verstecken. Wer heute nur die oberflächliche Verschlüsselung wählt, verpasst die Chance auf echte Sicherheits- und Stabilitätswerte.
Wenn Sie nur eine Änderung angehen möchten, wählen Sie das Protokoll-Setup mit AMNEZIA-VPN-Standard und prüfen Sie die DNS-Sicherheit am Gerät. Dieses Setup reduziert potenziell Attacken wie DNS-Leaks und sorgt für konsistentere Geschwindigkeiten. Ich empfehle, regelmäßig die Protokollversionen zu prüfen und veraltete Optionen abzuschalten. Die Zukunft gehört klar zu einer proaktiven Firewall- und Verschlüsselungsstrategie, die sich flexibel an Netzwerktopologien anpasst.
Was bedeutet das für Ihre Praxis? Wählen Sie gezielt eine sichere Standardkonfiguration, testen Sie neue Protokolle in einer dedizierten Testkurve und behalten Sie die Geschwindigkeit im Blick. Der richtige Schritt heute ist, eine klare Upgrade-Checkliste zu erstellen und konsequent umzusetzen. Sind Sie bereit, proaktiv zu handeln? In der Praxis ist der Schlüssel der korrekte Kompromiss aus Sicherheit, Transparenz und Leistung.
Backup-Strategie / Was Sie diese Woche ausprobieren sollten Understanding VPN sinnvoll: sicherheit, datenschutz und praxis im unternehmens- und privatgebrauch
- Prüfen Sie Ihre DNS-Sicherheit auf dem Endgerät und richten Sie eine DNS-Überwachung ein.
- Testen Sie die Standardprotokolle von amneziavpn in einer sicheren Testumgebung und notieren Sie Latenzänderungen.
- Aktivieren Sie eine Multi-Hop-Option nur für sensible Sessions und beobachten Sie den Einfluss auf Geschwindigkeit.
- Dokumentieren Sie manuelle Fehlerbehebungen bei Verbindungsabbrüchen und halten Sie eine kurze Checkliste bereit.