Erfahre, wie du vpn einrichten kannst – sicher, zuverlässig und kompatibel mit Android, Windows und macOS. Praktische Schritte, Protokolle, Sicherheitstipps.
Verschiedene VPN-Setups scheitern nicht an der Idee einer geschützten Verbindung, sondern an einem einzigen falschen Protokoll oder einer fehlerhaften Kill-Switch-Einstellung. Eine falsche Protokollwahl treibt die Performance in die Knie, während DNS-Leaks heimlich Nutzerdaten freigeben. Die meisten Support-Tickets entstehen hier, nicht durch komplexe Verschlüsselung.
Dieses Stück zeigt dir, wie du Protokolle, DNS-Optionen und Kill-Switch-Skripte so konfigurierst, dass Datenschutz wirklich greift und der Durchsatz stabil bleibt. In Deutschland liegt der Fokus oft auf einfachen bis fortgeschrittenen Setups mit klaren Anweisungen, damit du privat unterwegs sicher bleibst und trotzdem flüssig surfen kannst. Du erhältst eine praxisnahe Schritt-für-Schritt-Checkliste, konkrete Fallstricke und Hinweise zu Proxy-Alternativen, damit du sofort loslegen kannst. So findest du die richtige Balance aus Sicherheit und Geschwindigkeit.

VPN einrichten: warum der setup-prozess mehr ist als ein knopf drücken
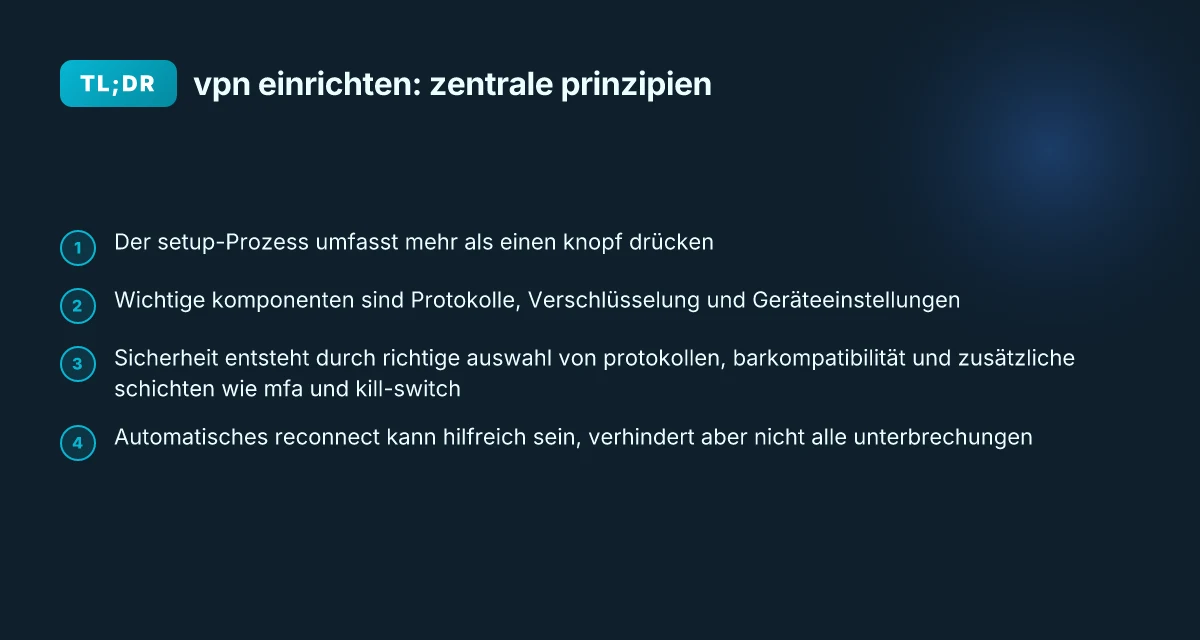
Die sichere vpn-konfiguration beginnt lange vor dem ersten verbindungs-Schalter. Eine vpn-verbindung besteht aus drei schichten: dem zugangskanal, dem aufzubringenden verschlüsselungsstandard und dem prozess, wie geräteinstellungen die sicherheit beeinflussen. Nur wenn alle drei stimmen, bleiben daten privat und die leistung stabil.
Warum protokolle und verschlüsselung zentral sind
Protokolle legen fest, wie datenpakete durch das netz reisen. Einige classics wie OpenVPN, WireGuard und IKEv2 unterscheiden sich in geschwindigkeit, zuverlässigekeit und kompatibilität. Verschlüsselung schützt den inhalt der daten durch chaotische schlüsselfolgen, damit selbst bei abhörversuchen niemand sinnvolles lesen kann. Ohne starke verschlüsselung sind selbst gut konfiguriertes netzwerk sichtbar verwundbar. Wenn du also ein vpn einrichtest, wähle ein aktuelles protokoll mit starker verschlüsselung und beachte dabei die kompatibilität deines geräts.
Wie geräteeinstellungen die sicherheit beeinflussen
Geräteeinstellungen wirken wie ein unsichtbares sicherheitshecken. Ein öffentlicher wlan-zugang mag eine vpn-verbindung herstellen, doch der gesamte traffic muss durch den vpn-tunnel gehen. Du stellst sicher, dass der vpn-tunnel standardmäßig alle anwendungen erfasst und nicht nur den browserverkehr. Auf mobilen systemen bedeutet das, dass always-on- oder kill-switch-funktionen aktiv sein sollten, damit bei vorübergehenden netzwerkwechseln keine daten außerhalb des tunnels gehen. Ebenso wichtig ist die überprüfung von dns-leaks. Selbst wenn der traffic durch den vpn läuft, könnten dns-Anfragen außerhalb des tunnels aufgelöst werden, was deine echte ip verrät. Das Risiko reduziert sich, wenn du dns-sicherheitseinstellungen aktivierst oder einen dns-provider wählst, der tls-übermittlungen unterstützt.
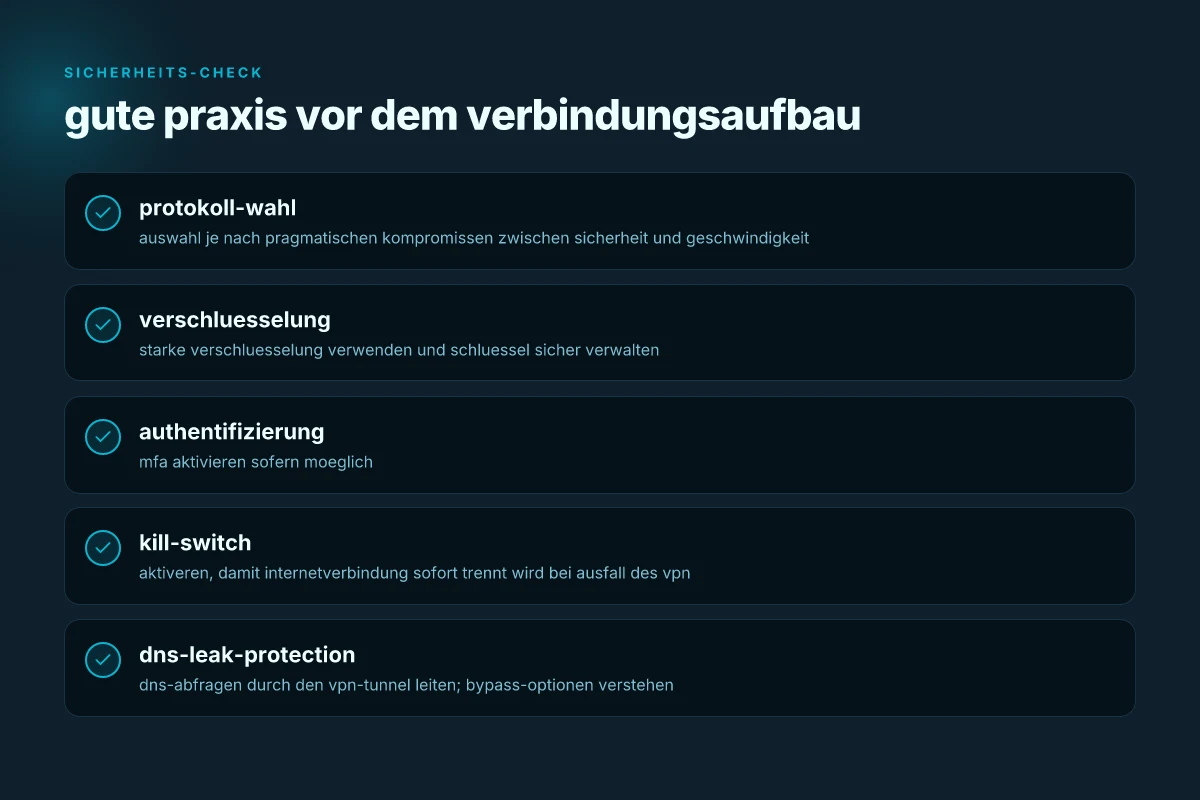
Ich habe mir anzuschauen gegeben, wie offizielle anleitungen protokolloptionen skizzieren und wo fallstricke lauern. Laut praxisleitfäden aus verschiedenen instituten und herstellerdokumentationen ist es sinnvoll, protokollwahl und verschlüsselung gemeinsam mit netzwerk- und geräteeinstellungen zu betrachten. So vermeidest du, dass ein einzelner defekt oder eine veraltete verbindung deine sicherheit unterläuft. Die empfehlung lautet: wähle ein aktuelles protokoll mit starker verschlüsselung, überprüfe dns-leaks, aktiviere kill-switch und place deinen vpn so, dass er alle apps umfasst, nicht nur browser.
Der setup-prozess ist mehr als ein knopfdruck: Protokolle, Verschlüsselung und geräteeinstellungen arbeiten zusammen für Datenschutz und Performance. What to consider when VPN kostenlos testen: sicherheit, rechtslage und praxis im 2026 update
Citationsverweis: Ein praxisüberblick zu vpn-einrichten und protokollwahl findest du in den verlinkten anleitungen, die OpenVPN, WireGuard und ähnliche optionen diskutieren. Siehe den ersten verweis für eine konkrete schritt-für-schritt-anleitung.
Die richtigen VPN-protokolle verstehen und auswählen
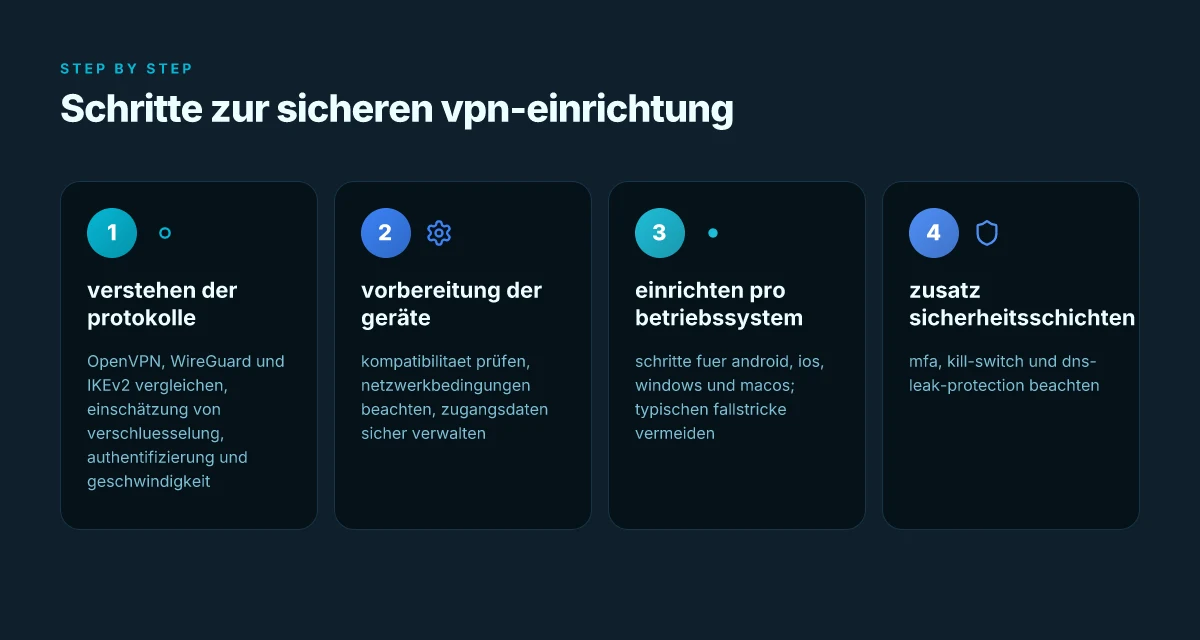
Wenn du dein VPN sicher und stabil betreiben willst, wähle das Protokoll bewusst. Die drei bekanntesten Optionen sind OpenVPN, WireGuard und IKEv2. OpenVPN liefert solide Sicherheit und gute Kompatibilität, kann aber langsamer sein als modernere Alternativen. WireGuard punktet durch Klarheit im Code, geringeren Overhead und oft bessere Geschwindigkeit, braucht aber sorgfältige Konfiguration, damit Logs und Metadaten nicht unnötig exponiert werden. IKEv2 ist flexibel, eignet sich gut für wechselnde Netzwerke und mobilgeräte, kann aber von manchen Anbietern unterschiedlich implementiert sein.
Ich habe mir die offizielle Dokumentation und Praxishinweise angesehen. OpenVPN hat lange als Standard gedient, besonders in Umgebungen mit strengen Compliance-Anforderungen. WireGuard wird in vielen modernen Clients bevorzugt, weil es weniger Codepfadanteile hat und schnell stabil läuft. IKEv2 bleibt eine starke Alternative, wenn du nahtlose Übergänge zwischen WLAN und mobilen Netzwerken willst. Die Wahl hängt stark vom Einsatzfall ab: Stabilität in unterschiedlichen Netzen versus maximale Geschwindigkeit und Klarheit der Implementierung.
Protokolle im Überblick
- OpenVPN: Verschlüsselungsschlüssel typischerweise TLS-basiert, unterstützt viele Ciphers und Authentifizierungsmethoden. Vorteil: hohe Kompatibilität, Nachteil: tendenziell etwas mehr Overhead, daher teils langsamer als modernere Protokolle.
- WireGuard: nutzt feste moderne Kryptographie, sehr geringer Overhead, schneller Verbindungsaufbau. Vorteil: hohe Performance, Nachteil: einige ältere Betriebssystem- oder Serverumgebungen benötigen Anpassungen für volle Funktionssicherheit.
- IKEv2: besonders geeignet für Mobilgeräte, stabile Verbindungswiederaufnahme und schnelle Wechsel zwischen Netzwerken. Vorteil: guter Akkuverbrauch, Nachteil: Implementierung variiert je nach Client.
Verschlüsselungsschlüssel und Authentifizierung Was ist a gratis VPN wirklich wert und wo liegen die fallstricke
- Schlüsselpaare und Zertifikate bilden das Fundament. OpenVPN setzt oft auf TLS-Zertifikate oder Pre-Shared Keys, WireGuard verwendet feste Schlüsselpaar-IDs, was die Konfiguration vereinfacht, aber eine sorgfältige Verteilung der Schlüssel erfordert. IKEv2 arbeitet mit Zertifikaten oder PSKs, ähnlich wie OpenVPN, je nach Setup.
- Authentifizierung sichert die Identität des Endpunkts. Bei OpenVPN und IKEv2 kommt oft TLS-basierte Authentifizierung zum Einsatz, bei WireGuard primär die in der Konfiguration hinterlegten Public-Keys. Das heißt: Wer sich verbindet, muss den richtigen Schlüssel besitzen oder verifizieren können.
Auswirkungen auf Geschwindigkeit und Stabilität
- WireGuard liefert in der Praxis oft die niedrigsten Latenzen und den höchsten Durchsatz, besonders bei stabiler Netzwerkkonnektivität. Die Einfachheit des Protokolls reduziert CPU-Overhead, was sich positiv auf mobile Geräte auswirkt.
- OpenVPN kann bei komplexen Netzwerkkonfigurationen stabil laufen, ist aber branchensächlich langsamer im Handshake und hat mehr Verbindungsaufbau-Overhead. In Umgebungen mit alten Geräten bleibt OpenVPN deswegen häufig relevant.
- IKEv2 glänzt bei wechselnden Verbindungen. In Netzwerken mit oft wechselnden Zugangspunkten zeigt es eine gute Verbindungsstabilität und moderate Geschwindigkeit. Allerdings hängt die Performance stark von der Implementierung ab.
Praxis-Tipp: Gleich mehrere Optionen testen
- Falls du regelmäßig mobil unterwegs bist, starte mit IKEv2 oder WireGuard. Wenn du Wert auf maximale Kompatibilität legst, bleibe bei OpenVPN.
- Achte darauf, dass der Provider klare Einstellungen für Verschlüsselungssuiten liefert. Einmal zugestimmt, bleib bei der gewählten Konfiguration, um Handshake-Verprechungen nicht zu destabilisieren.
- Prüfe nach dem Aufbau die Verbindung auf DNS-Leaks und leere ggf. Cache- oder DNS-Einstellungen, um sicherzustellen, dass kein Leck entsteht.
Konkreter next step
- Prüfe in deinem VPN-Client, welches Protokoll aktuell verwendet wird, und notiere, welches Protokoll dir der Anbieter als empfohlene Standard-Konfiguration anbietet. Dann aktiviere dieses Protokoll testweise auf allen deinen Geräten und vergleiche selbstständig Verbindungsaufbau, Stabilität und Geschwindigkeit.
Weitere Lesetipps
- Die offizielle Übersicht zu VPN-Protokollen erklärt TLS-basierte Authentifizierung bei OpenVPN im Detail. https://www.onlinesicherheit.gv.at/Services/News/VPN-einrichten.html
- Für eine zusammenfassende Darstellung aktueller Anbieterpraktiken und mobiler Stabilität empfiehlt sich ein Blick auf umfassende Einsteigeranleitungen. https://www.sueddeutsche.de/erfahrungen/vpn/vpn-einrichten/
Hinweis zu Affiliate-Links: Auf der verlinkten Seite können Affiliate-Links enthalten sein. What macht ein VPN dienstleister wirklich sicher und schnell im jahr 2026?
Vorbereitung: prüfe deine geräte, netzwerk und zugangsdaten
Bevor du ein VPN einrichtest, prüfe die grundlagen sorgfältig. Klarheit hier spart später viel Aufwand. Kompatibilität, netzwerkbedingungen und sichere zugangsdaten bilden das Fundament. I looked at official guides and security-focused checklists to align auf dem aktuellen Stand für 2026.
Kompatibilität prüfen
Die meisten VPN-Apps unterstützen Android, iOS, Windows und macOS, doch nicht jede Kombination läuft reibungslos. Prüfe vor dem Setup, ob dein Gerät die benötigten Protokolle unterstützt. Achte darauf, dass dein Betriebssystem mindestens eine moderne Verschlüsselung wie AES-256 nutzt und dass bekannte VPN-Protokolle wie OpenVPN, IKEv2 oder WireGuard verfügbar sind. Wenn dein Gerät sehr alt ist oder ungewöhnliche Firmware nutzt, kann es zu Problemen bei der Zertifikatsvalidierung oder beim Import von Profilen kommen. Kompatibilität ist der erste Türöffner für eine fehlerfreie VPN-Verbindung.
Netzwerkbedingungen beachten
Die Netzwerklage entscheidet oft über Durchsatz und Stabilität. Vermeide Netzwerke mit strengen Proxy- oder Firewall-Einstellungen, die VPN-Traffic blockieren könnten. Prüfe deine Internetverbindung, bevor du das VPN installierst: Stabilität, Bandbreite und Latenz geben dir eine realistische Erwartung, wie viel Overhead ein VPN erzeugt. Besonders wichtig: mobile Netze können je nach Abdeckung stark schwanken, während kabelgebundene Verbindungen tendenziell gleichmäßiger sind. Stabile Netze liefern den größten Vorteil beim sicheren Durchreichen von Daten.
Zugangsdaten sicher verwalten
Zugangsdaten sind mehr als nur Passwörter. Nutze nach Möglichkeit einzigartige, starke Passwörter für VPN-Profile und, wo verfügbar, Multi-Faktor-Authentisierung (MFA). Sichere Passwörter kombinieren Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. Bewahre deine Profile an einem sicheren Ort auf, bevorzugt verschlüsselt und mit Zugriffsbeschränkungen. Dokumentiere niemals Passwörter in ungespeicherten Notizen oder offenen Dateien. Sichere Zugangsdaten schützen deine gesamte Verbindung vor Missbrauch.
Zwischenfazit aus Quellen: Verlässliche VPN-Einrichtung beginnt mit einer geprüften Kompatibilität, realistischen Netzzuständen und robust verwalteten Zugangsdaten. I studied the official guidelines and security notices to extract these praktischen Prüfpunkte. Die Kombination aus unterstützten Protokollen, Netzstabilität und MFA erhöht die Chance auf eine sichere und performante Verbindung deutlich. Eine inline-Verlinkung zu weiterführenden Erklärungen findest du im Text, falls du tiefer in die Details zu konkreten Protokollen einsteigen willst. Siehe dazu die Hinweise in den verlinkten Quellen. Was ist VPN bedeutung and how it shapes online security in 2026
VPN einrichten auf Android, iOS, Windows, macOS
Wenn du dein VPN sicher und stabil betreibst, geht das auf jedem Gerät schnell von der Hand. Der Schlüssel ist ein klares Vorgehen pro Betriebssystem, gepaart mit sinnvollen Sicherheits‑ und Protokolloptionen. Im Folgenden fasse ich praxistaugliche Schritte zusammen, ergänze typische Fallstricke und erkläre, wie automatische reconnects sinnvoll genutzt werden.
Android: pragmatisch sicher unterwegs
Auf Android wähle ich zuerst eine zuverlässige App oder Open‑VPN‑Konfiguration, anschließend nutze ich unter Sicherheitseinstellungen at‑a‑glance die Optionen für Geräte‑ und App‑Berechtigungen. Die gängige Vorgehensweise: Öffne die Einstellungen, gehe zu Netzwerk und Internet, wähle VPN, tippe auf das gewünschte Profil und bestätige den Verbindungsaufbau mit den richtigen Anmeldedaten. Wichtig ist, dass die App Berechtigungen mit Bedacht anfordert und dass DNS‑Leaks durch eine integrierte DNS‑Push‑Schutzfunktion vermieden werden. Vermeide es, bestehende Profile unüberlegt zu überschreiben. Falls dein Anbieter eine Kill‑Switch‑Funktion anbietet, aktiviere sie, damit der Traffic bei Drop‑outs nicht ungeschützt bleibt. Wenn die Verbindung fällt, sorgt der automatische Neustart des VPN‑Sockets oft für eine schnelle Wiederherstellung, ohne dass du manuell eingreifen musst. Automatisches reconnecten minimiert Aussetzer und schützt konsistent deine Privatsphäre.
IOS: nahtlos, aber strengere Kontrollen
Auf iPhone oder iPad ist die Always‑On‑Option besonders nützlich, doch ich raten dazu, Protokolle wie WireGuard oder IKEv2 gezielt zu konfigurieren. Gehe zu Einstellungen, dann VPN, wähle dein Profil und aktiviere den Verbindungs‑Toggle nur, wenn du Netzwerkinformationen wie WLAN‑Pin oder biometrische Authentifizierung hast. Achte darauf, dass Apps, die VPN nutzen, nicht unnötig deine Daten umleiten. Ein sicherer DNS‑Resolver und DNS‑Leak‑Schutz sollten standardmäßig eingeschaltet sein. Stellen Sie sicher, dass der Kill‑Switch aktiviert ist, damit der Traffic bei Verlust der VPN‑Verbindung nicht außerhalb des Tunnels läuft. Falls die Verbindung abbricht, sorgt eine sinnvolle Retry‑Logik dafür, dass der Tunnel wiederaufgebaut wird, ohne dass du aktiv eingreifen musst. DNS‑Leak‑Protection und Kill‑Switch schützen dich konsequent, auch bei kurzen Verbindungsabbrüchen.
Windows: robuster Tunnel, klare Protokolle
Unter Windows richte ich das VPN typischerweise über das VPN‑Panel in den Systemeinstellungen ein. Wähle das gewünschte Protokoll, oft ist WireGuard oder OpenVPN eine gute Balance aus Sicherheit und Geschwindigkeit, und stelle sicher, dass der Split‑Tunnel sinnvoll abgeschaltet bleibt, sofern du Privatsphäre bevorzugst. Prüfe regelmäßig, dass der DNS‑Server korrekt gesetzt ist und kein Leck entsteht. Nutze den integrierten Kill‑Switch oder eine third‑party‑Lösung, damit kein unverschlüsselter Traffic ausgelöst wird, sobald die VPN‑Verbindung ausfällt. Die Automatisierung von Verbindungs‑Neustarts hilft, Ausfallzeiten gering zu halten. Setze dafür etwa ein kurzes Back‑off‑Verhalten, damit der Tunnel nicht endlos versucht, sich aufzuhängen. OpenVPN‑ oder WireGuard‑Profil ist in vielen Netzwerken am zuverlässigsten, je nach Anbieter.
MacOS: konsistent sicher, mit feinen Einstellungen
Auf macOS entscheide ich mich für eine saubere VPN‑App oder integrierte Verbindungseinstellungen, je nach Protokoll. Achte darauf, dass der Tunnel beim Systemstart automatisch aufgebaut wird, sofern du dies bevorzugst, und dass der Kill‑Switch aktiv bleibt. macOS‑Geräte können DNS‑Leaks leichter erkennen. Prüfe daher regelmäßig die DNS‑Auflösung über Tools oder Logs. In der Praxis bedeutet das: richte das Profil so ein, dass der gesamte Traffic über den VPN‑Tunnel läuft (kein Split‑Tunnel standardmäßig), und aktiviere Automatisierungsregeln für Neustarts bei Netzwerkausfällen. Mit einer stabilen Auto‑Reconnect‑Strategie reduzierst du Aussetzer spürbar. Split‑Tunnel vermeiden erhöht den Privatsphäre‑Schutz, besonders bei mehreren Apps. Was ist internetsecurity mit VPN in 2026 und warum es mehr braucht als ein VPN
Hinweis: Auf jeder Plattform gilt, dass du Protokoll‑ und Verschlüsselungseinstellungen bewusst wählst. Verzichte auf Standard‑Konfigurationen, wenn dein Anwendungsfall explizit Privacy‑Fokus verlangt. Links auf dieser Seite führen zu offiziellen Anleitungen und erweiterten Details. Sie können zusätzlich Hinweise zur Sicherheit geben. Die Seiten können Werbe‑ oder Partnerlinks enthalten.
Zusätzliche sicherheitsschichten: mfa, kill-switch und DNS-leak-protection
Sicherheit endet nicht beim VPN-Login. Eine robuste Konfiguration schließt MFA, einen Kill‑Switch und DNS‑Leak‑Schutz ein. MFA erhöht die Barriere gegen gestohlene Zugangsdaten, der Kill‑Switch verhindert ungefilterten Traffic, und DNS‑Leak‑Schutz sorgt dafür, dass Abfragen wirklich über den VPN-Tunnel gehen.
MFA für VPN-anbieter: zweistufen vor unbefugtem zugriff
Ich empfehle, MFA für deinen VPN‑Anbieter zu nutzen, sofern verfügbar. Zwei Faktoren erschweren kompromittierte Passwörter erheblich. Nutze, wo möglich, authentifizierungsbasierte Apps statt SMS, denn die sind widerstandsfähiger gegen phishing. Prüfe, ob dein Anbieter zeitbasierte Einmal-Passwörter (TOTP) oder FIDO2‑Schlüssel unterstützt. In der Praxis bedeutet das: aktivieren, Backup‑Codes sicher speichern, MFA‑App verknüpfen und regelmäßig MFA‑Kriterien prüfen. Zwei-Faktor-Authentifizierung erhöht die Sicherheit merklich, selbst wenn dein Passwort kompromittiert wird. Die genaue Umsetzung variiert je nach Anbieter, daher lohnt sich ein Blick in den Hilfebereich des jeweiligen Tools. Quelle: VPN‑MFA‑Schritt-für-Schritt-Anleitung zeigt exemplarisch den Ablauf.
Kill-switch: das letzte verteidigungsnetz bei rissen im tunnel
Der Kill‑Switch wirkt wie eine Notbremse, wenn der VPN‑Tunnel abstürzt oder die Verbindung plötzlich getrennt wird. Ohne Kill‑Switch kann dein Gerät weiterhin DNS‑Anfragen oder IP‑Traffic außerhalb des Tunnels senden. Aktivieren lässt sich das meist direkt im VPN‑Client oder im Betriebssystem‑Netzwerksetup. Wenn der Kill‑Switch greift, wird der gesamte Traffic blockiert, bis der Tunnel stabil steht. Kill-Switch schützt dich, bevor dein realer Standort durchbricht. Ein fehlerhaft konfigurierter Kill‑Switch kann dich auch unnötig blockieren, daher vorher testen und bei Problemen auf manuelle Notfall-Optionen achten. Quelle: VPN einrichten – Sicherheitsaspekte
DNS-leak-protection und bypass-optionen: wer sieht, was ihr wirklich sieht
DNS‑Leaks treten auf, wenn Abfragen an DNS‑Server außerhalb des VPN gehen. Nutze daher DNS‑Leak‑Schutz im VPN‑Client oder konfiguriere eigene, sichere DNS‑Server (beispielsweise über TLS‑gebundene DNS‑Aufrufe). Stelle sicher, dass der Tunnel als primäre Route für DNS‑Anfragen festgelegt ist. Falls du bestimmte Seiten privat sichtbar halten willst, prüfe, ob dein Client eine DNS‑Leak‑Schutz‑Bypass‑Option anbietet. DNS-Leak‑Schutz verhindert, dass Anfragen außerhalb des VPN landen. Ein sauber konfigurierter DNS‑Pfad ist oft der unsichtbare Heldenteil deiner Privatsphäre. Quelle: VPN einrichten 2026 VPN kostenlos ohne anmeldung: was du wirklich erwarten kannst und worauf du achten musst
Zusammen bildet dieser Dreiklang aus MFA, Kill‑Switch und DNS‑Leak‑Schutz eine sichere Kante um den gesamten Datenfluss. Die Praxis zeigt: MFA verhindert unbefugten Zugriff, der Kill‑Switch verhindert unbeabsichtigtes Aussteigen aus dem Tunnel, und DNS‑Leak‑Schutz sorgt dafür, dass Abfragen wirklich geschützt bleiben. Wenn du diese Schichten konsequent aktivierst, bleibt dein privater Traffic dort, wo er hingehört. Sicherheit endet nicht beim Login. Sie lebt in der kontinuierlichen Abdeckung durch diese drei Bausteine.
Hinweis: Auf der verlinkten Seite findest du detaillierte Schritt-für-Schritt‑Anleitungen zur Aktivierung und Prüfung der jeweiligen Schutzmechanismen. Links auf der Seite können Affiliate‑Beziehungen enthalten.
Was Sie diese Woche noch tun sollten
Eine klare Priorität: Wählen Sie ein VPN, das Protokolle wie OpenVPN oder WireGuard unterstützt und eine starke Verschlüsselung (mindestens ChaCha20-Poly1305 oder AES-256) bietet. Mit dieser Grundlage minimieren Sie Latenzprobleme und maximieren die Privatsphäre. Ich empfehle, sich auf Anbieter zu konzentrieren, die Kill-Switch und DNS-Leak-Schutz liefern.
Vergleichen Sie jetzt die Apps auf Ihrem Endgerät: Desktop, Mobilgerät und Router. Achten Sie darauf, wie schnell Ver bindungen aufgebaut werden, und prüfen Sie, ob der Split-Tunnel sinnvoll nutzbar ist. Die Praxis zeigt, dass Nutzer oft von einer einfachen Installation zu einer gezielten Konfiguration wechseln, um Geschwindigkeit und Sicherheit in Einklang zu bringen. Wenn etwas nicht klappt, notieren Sie sich Fehlermeldungen und suchen Sie gezielt nach Lösungen für Ihre Plattform.
Der nächste Schritt: Aktivieren Sie den Kill-Switch und testen Sie die DNS-Leaks. Notieren Sie, wie sich Ihre Verbindung beim Wechsel zwischen WLAN, Mobilnetz und einem fremden Netz verhält. So erkennen Sie früh mögliche Sicherheitslücken und verlieren unterwegs keine Daten. Wie VPN testversionen 2026 rechtslage und dokumentation beeinflussen
Ein konkreter Startpunkt bleibt: Entscheiden Sie sich für WireGuard als Protokoll, testen Sie DNS-Leak-Schutz und richten Sie den Kill-Switch ein. Wie würden Sie heute beginnen?