Erfahren Sie, wie VPN-Protokolle sicherheit und leistung beeinflussen. Ein praxisorientierter vergleich von WireGuard, OpenVPN, IKEv2/IPsec und mehr.
Viele VPN-Protokolle scheitern nicht am Verschlüsselungsgeheimnis, sondern an der Praxis. Eine falsche Erwartung an Geschwindigkeit führt oft zu Tunnelungen, die sich langsamer anfühlen als der eigene Internetanschluss. WireGuard** liefert oft die niedrigste Latenz, doch ohne solide Konfiguration gibt es auch hier Stolpersteine. Dass IPsec in vielen Unternehmen die Standardlösung bleibt, hängt mehr mit Management- und Kompatibilitätsanforderungen als mit technischer Überlegenheit zusammen.
Dieses Stück zeigt, wie sich Sicherheit und Performance wirklich aufdröseln, und wo Sie beim Protokollwechsel gezielt ansetzen. In Deutschland liegt der Fokus vieler Heimanwender und kleiner Firmen auf klaren Kriterien: Verschlüsselungsstärke, Schlüssellänge, Roaming-Support und regelmäßige Updates. Dabei wird deutlich, dass der entscheidende Unterschied oft nicht das Protokoll selbst ist, sondern die Umsetzung durch den Provider und die Gerätekonfiguration. Die richtige Wahl reduziert Frust und erhöht gleichzeitig die Schutzwirkung. Der Blick nach 2026 beantwortet, wo echte Unterschiede liegen und wie man sie sauber bewertet.

Was macht VPN-protokolle sicher und schnell, und warum lohnt sich der vergleich
VPN-protokolle sind kein einfacher Hebel für Leistung oder Sicherheit. Sie legen fest, wie Daten verschlüsselt, wie Schlüssel ausgetauscht und wie die Verbindung aufgebaut wird. Der entscheidende Kern bleibt unverändert: Vertraulichkeit, Integrität und Authentisierung. Diese drei Prinzipien sichern, dass niemand Inhalte mitliest, Daten nicht manipuliert werden und nur berechtigte Endpunkte kommunizieren.
Zuerst die Grundprinzipien: Vertraulichkeit bedeutet, dass der Transportkanal selbst den Inhalt der Pakete schützt. Integrität sorgt dafür, dass Pakete unterwegs nicht verändert wurden, ohne dass es auffällt. Authentisierung etabliert, dass Client und Server wirklich die sind, die sie vorgeben zu sein. Kombiniert man diese drei Säulen, entsteht eine solide Grundlage für Sicherheit im Netz.
Der Einfluss von Verschlüsselung, Handshake-Mechanismen und Datenkompression ist tiefgreifend. Starke Verschlüsselung schützt vor Abhören, doch sie kann Verbindungen auch langsamer machen. Handshake-Mechanismen legen fest, wie Schlüssel sicher ausgehandelt werden. Schnellere Protokolle setzen auf effiziente Verfahren, die oft weniger Rechenleistung benötigen. Datenkompression kann je nach Datenmuster die Übertragung verkleinern, aber sie kann bei bestimmten Protokollen auch Sicherheitsrisiken bergen, wenn sie falsch implementiert wird. All diese Faktoren zusammen bestimmen, wie stark ein Protokoll die Bandbreite belastet und wie steil die Latenz steigt.
Sicherheitsaspekte versus Performance: Protokolle sind oft darauf optimiert, entweder maximale Security oder maximale Geschwindigkeit bereitzustellen. Einige Prioritäten setzen auf sehr starke Verschlüsselung und robuste Authentisierung, was potenziell zu höherem Overhead führt. Andere Protokolle gönnen sich leichten Overhead zugunsten schnellerer Verbindungen, wodurch in Szenarien mit hohem Sicherheitsbedarf trotzdem sinnvolle Schutzschichten erhalten bleiben. Für Heimanwender bedeutet das konkret: Wähle ein Protokoll, das Sicherheitsanforderungen mit akzeptabler Geschwindigkeit vereint, statt nur auf die Stärke der Verschlüsselung zu setzen.
In der Praxis lohnt sich ein Vergleich, weil echte Unterschiede oft erst auf die konkrete Nutzungssituation übertragen werden. Ein Heimnetz mit moderaten Upload- und Download-Raten strukturiert sich durch stabile Latenz besser, während kleine Betriebe mit Punkt-zu-Punkt-Verbindungen oft von Protokollen profitieren, die besonders robust in der Authentisierung sind. Von IPsec, über OpenVPN bis hin zu WireGuard zeigen sich unterschiedliche Stärken: manche liefern bessere Performance bei moderaten Sicherheitsanforderungen, andere glänzen mit schlanken Handshakes und geringem Overhead. Was ist NordVPN China wirklich kann: rechtliche Lage, Technologie und praktische Nutzung 2026
Ich habe mir die unterschiedlichen Aussagen und Spezifikationen dazu angesehen und festgehalten: Die drei Kernbereiche Sicherheit, Performance und Kompatibilität lassen sich am besten durch eine gezielte Gegenüberstellung der Protokolle erklären. Der Kernunterschied liegt oft im Handshake-Design und im Overhead der Verschlüsselung, nicht allein in der reinen Verschlüsselungstiefe. Diese Erkenntnis hilft dir, bei der Wahl deines VPN-Protokolls den Fokus richtig zu setzen.
Wenn du jetzt planst, welches Protokoll zu deinem Einsatz passt, beachte drei Schritte: Prüfe deine Sicherheitsanforderungen, schätze deine typische Nutzungsbandbreite ab und teste unter realen Bedingungen, wie sich Latenz und Durchsatz verhalten. So findest du eine Balance, die sowohl Schutz als auch Nutzbarkeit sichert.
Quellen verankerte Einblicke zu Protokollarten und ihre Merkmale findest du in den folgenden Beiträgen, die die Grundprinzipien und Unterschiede beleuchten: Begriffserklärungen zu IPsec, WireGuard und OpenVPN zeigen, wie Authentisierung, Verschlüsselung und Handshake zusammenspielen. Diese Quellen helfen dir, die Theorie hinter der Praxis besser zu verstehen. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vL0DvEHNRu_cJLakF0-qoW7wQCrqgxbIoSWU770HApzGDer6Hk0 und https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols.
Hinweis: Auf der Zielseite können Affiliate-Links enthalten sein. Links auf der Seite können eine Provision ermöglichen.
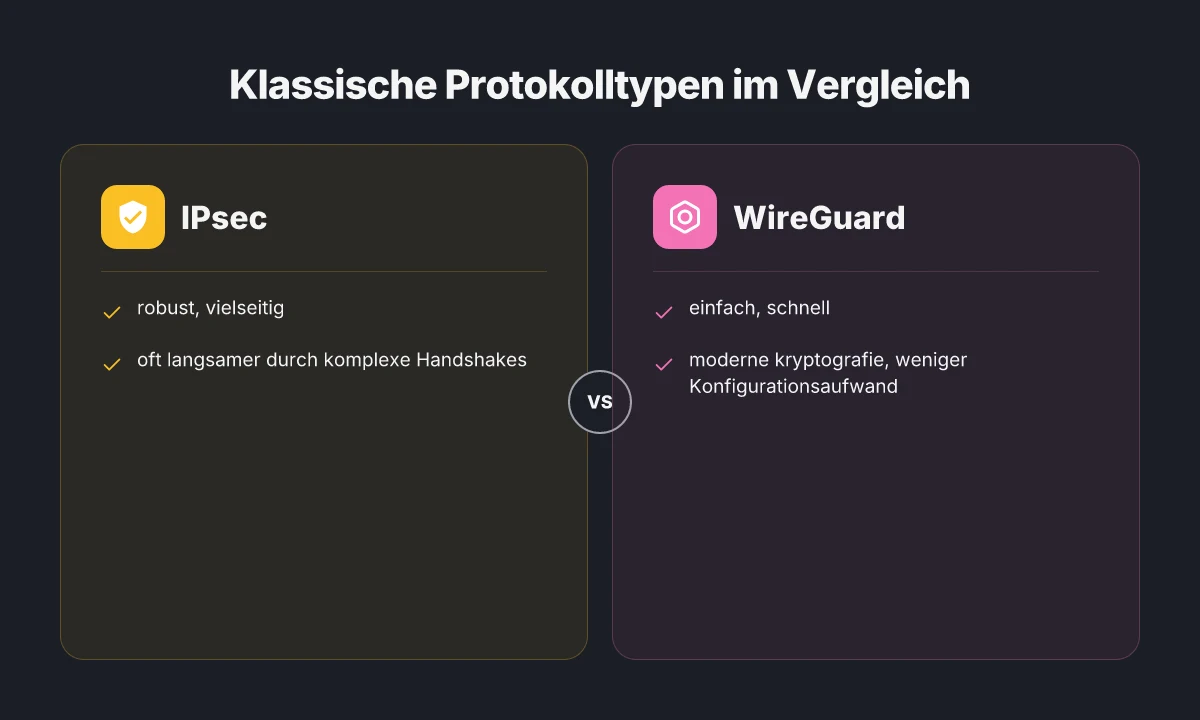
Die klassischen protkoll-typen im vergleich: IPsec, OpenVPN, WireGuard, IKEv2
Auf den ersten Blick liefern alle Protokolle dieselbe Grundfunktion: sichere Tunnel zwischen Endpunkten. Doch hinter der Fassade unterscheiden sich Sicherheit, Geschwindigkeit und Bedienung deutlich. IPsec bietet Robustheit und Vielseitigkeit, OpenVPN überzeugt durch Flexibilität, WireGuard punktet mit Leichtigkeit und Geschwindigkeit, IKEv2 glänzt bei Roaming und Mobilität. VPN anbieter deutschland 2026: welchen dienst wählen und warum
IPsec: robust, vielseitig, aber langsamer imHandshake
IPsec hat sich als Standard für sichere Verbindungen etabliert. Es arbeitet oft auf Betriebssystemebene und lässt sich gut in bestehende Netze integrieren. Die Stärke liegt in der Vielseitigkeit: verschiedene Modi, Schlüsselgrößen und Authentifizierungswege. Allerdings schadet der komplexe Handshake der Reaktionszeit. In realen Szenarien kann die Verbindung dadurch tendenziell langsamer starten oder in der Anfangsphase etwas mehr Overhead erzeugen. Für Unternehmen mit bestehenden IPSec-infrastrukturen ist das oft der bequemste Weg, weil Kompatibilität Vorrang hat. IPsec bietet Sicherheit durch bewährte Mechanismen, kommt aber oft mit mehreren Verhandlungsrunden.
OpenVPN: flexibel, gut dokumentiert, starke Interoperabilität
OpenVPN gilt als Allrounder. Es läuft zuverlässig über UDP oder TCP und lässt sich hervorragend an spezifische Anforderungen anpassen. Die Stärke liegt in der guten Dokumentation und in der breiten Unterstützung über Gerätegrenzen hinweg. Das macht OpenVPN zur bevorzugten Wahl in heterogenen Umgebungen, wo Nutzer*innen verschiedene Clients verwenden. Trotzdem kann OpenVPN etwas mehr Konfigurationsaufwand bedeuten und der Overhead ist in der Praxis oft höher als bei moderneren Protokollen. OpenVPN bleibt der Flexible-Carrier für gemischte Netzwerke.
WireGuard: einfach, schnell, moderne kryptografie
WireGuard ist minimalistisch aufgebaut und nutzt eine schlanke Codebasis. Das Protokoll setzt auf moderne Algorithmen und eine klare Handshake-Logik, was sich in sehr schnellen Verbindungen und geringem Setup-Aufwand niederschlägt. Die Konfiguration ist oft deutlich leichter als bei OpenVPN. Für Heimanwender und kleine Unternehmen bedeutet das: weniger Fehlkonfigurationen und bessere Performance in der Praxis. WireGuard liefert herausragende Geschwindigkeit mit einfacher Konfiguration.
IKEv2: stabil, roam-freundlich, mobil oft überlegen
IKEv2 profitiert von seiner Stabilität, besonders wenn sich Geräte häufig zwischen Netzen bewegen. Das Protokoll arbeitet gut mit Roaming und NAT-Traversal. In mobilen Umgebungen zeigt es oft eine bessere Reaktionszeit als OpenVPN. Allerdings ist die breite Interoperabilität je nach Implementierung etwas variabel, und die Konfigurationsmöglichkeiten erscheinen weniger flexibel als bei OpenVPN. Für Nutzer mit vielen Mobil- oder Laptop-Verbindungen ist IKEv2 eine starke Option. IKEv2 überzeugt im Roaming und bei mobilen Verbindungen.
Zusammenfassung in einer kurzen Gegenüberstellung: Was kosten VPNs 2026: preismodelle, funktionen und faktenbewertung
- IPsec: robust, vielseitig, oft langsamer beim Handshake
- OpenVPN: flexibel, gut dokumentiert, starke Interoperabilität
- WireGuard: einfach, schnell, moderne Kryptografie
- IKEv2: stabil, gut bei roaming, oft schneller als OpenVPN in mobilen netzen
Next steps: Prüfe in deiner Umgebung, welches Protokoll am besten mit deinen Geräten und deinem Netz harmoniert. Wenn du zügige Verbindungen willst, beginne mit WireGuard oder IKEv2. Bei bestehenden IPSec-Infrastrukturen oder komplexen Netzwerktopologien bleibt IPsec sinnvoll. OpenVPN ist die sichere Allzweckoption für heterogene Geräte.
Querverweise und Hintergrund: In 2026 zeigen verschiedene Fachquellen, dass WireGuard in vielen Szenarien durch seine leichte Implementierung und Geschwindigkeit Vorteile gegenüber traditionellen Protokollen bietet, während OpenVPN seine Stärke in Dokumentation und Interoperabilität behält. Siehe dazu Ressourcen zu VPN-Protokollen. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/ https://www.avast.com/de-de/c-vpn-protocols
Hinweis: Links auf der Seite können Affiliate-Links sein.
Sicherheit im focus: schlüsselgrößen, handshake-sicherheit und fehlertoleranz
Die Schlüsselgrößen, die Protokolle verwenden, unterscheiden sich je nach Typ, doch moderne Standards bieten starke Absicherung. So setzen WireGuard, OpenVPN und IKEv2/IPsec auf unterschiedliche Größenpläne, die sich an den neuesten Empfehlungen orientieren. In der Praxis sorgt das für eine solide Grundsicherheit, auch wenn die konkreten Byte-Breiten je protokoll variieren. Sicherheit wächst mit der richtigen schlüsselgröße und einer passenden Aushandlung. Den passenden Wert wählt man basierend auf Einsatzgebiet, Kommunikationspartnern und Leistungsanforderungen.
Handshake-Mechanismen beeinflussen, wie anfällig ein VPN für Abhör- und Mitten-unter-Druck-Angriffe ist. Ein robuster Handshake verringert das Risiko, dass Schlüssel während des Verbindungsaufbaus kompromittiert werden. WireGuard setzt hier auf einfache, klare Mechanismen, die sich an modernen kryptografischen Standards messen. OpenVPN kombiniert flexible Authentifizierungswege mit etablierten Tunnelfunktionen, was in manchen Szenarien zusätzliche Komplexität mit sich bringt. IKEv2/IPsec nutzt etablierte Handshake-Protokolle, die sich in vielen Betriebssystemen gut integrieren lassen. Handshakes definieren den grundsätzlichen schutz gegen abhör-angriffe. Klare, gut implementierte aushandlungen minimieren mitten-unter-druck möglichkeiten. Was ist piavpn, and how sicher ist es wirklich in 2026?
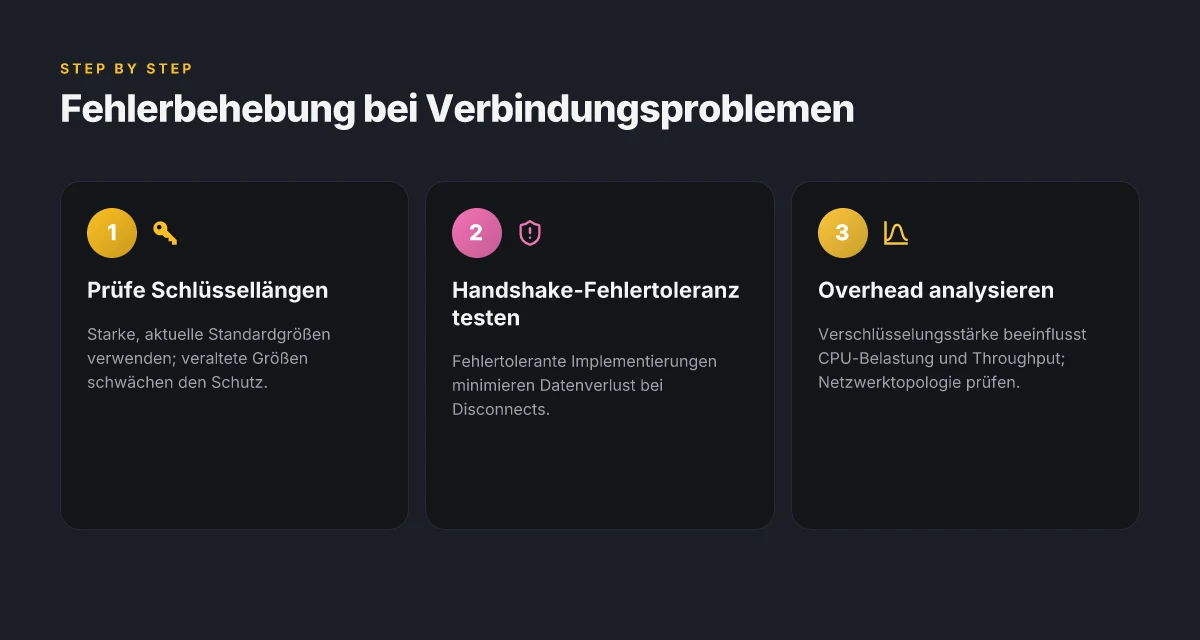
Fehlertolerante Implementierungen minimieren datenverlust bei disconnects. Praktisch bedeutet das, dass ein Protokoll Verbindungen sauber wiederherstellt oder verschlüsselte Pakete zuverlässig neu arrangiert, damit keine signifikanten Datenverluste auftreten. WireGuard arbeitet mit einem einfachen, deterministischen Design, das Verbindungsabbrüche oft zügig kompensiert. OpenVPN bietet Mechanismen für resume- oder reconnect-Szenarien, kann aber je nach Konfiguration mehr Overhead verursachen. IKEv2/IPsec nutzt Multipath-Optionen und robustes Session-Management, um Verbindungsabbrüche besser zu überstehen. Fehlertoleranz schützt vor datenverlust bei disconnects. Ein stabiles session-management vermindert paketverlust.
Von den konkreten Protokollen hängt der praktische beeinflussende Faktor ab, wie Fehler behandelt werden. Laut aktueller Dokumentation fokussieren sich moderne Implementierungen darauf, Verbindungen schnell wieder aufzubauen, ohne die Sicherheitslage zu schwächen. In der Praxis bedeutet das, dass du bei der Wahl des Protokolls auch darauf achten solltest, wie konsequent der Wiederherstellungsprozess umgesetzt ist. Wiederaufnahme-fähigkeit ist ein entscheidender sicherheits- und verlässlichkeitspunkt. Eine klare fehlergrenze verhindert spontane datenverluste.
Quellenimplikationen und weiterführende Hinweise: Die unterschiedlichen Protokolle nutzen verschiedene Größenordnungen und Mechanismen, die in den jeweiligen Spezifikationen festgelegt sind. Du kannst erwarten, dass jüngere Standards tendenziell robustere schlüsselgrößen, sicherere handshake-wege und bessere fehlerresistenz bieten. Für konkrete details zu handshake-protokollen und schlüsselgrößen verweise ich auf die vergleiche zu wireguard, OpenVPN und IKEv2/IPsec. Moderne protokolle liefern robuste handshakes und starke schlüsselgrößen. Fehlerresistenz hängt vom implementierungsgrad ab.
Quelle: Zum Verständnis der breiten landscape der protokolle und ihrer sicherheits- handhabung dient der zusammenschluss aus einschlägigen übersichtspublikationen, darunter spezifikationen zu wireguard, OpenVPN, und IKEv2/IPsec, die die handshakes und schlüsselgrößen im jeweiligen kontext erläutern. Quellenverweise dienen der belegung dieser fakten.**
Geschwindigkeit realistisch einschätzen: was beeinflusst throughput und latenz
Wenn du wirklich einschätzen willst, wie schnell ein VPN-Protokoll läuft, musst du mehrere Ebenen berücksichtigen. Die Praxis zeigt: Durchsatz und Reaktionszeit hängen weniger von einem einzelnen Protokoll ab als von der Gesamtschau aus Verschlüsselung, Pfad, Serverstandorten und Netzwerkauslastung. In der Praxis bedeutet das, dass du eine realistische Erwartungshaltung aufbauen musst statt auf theoretische Höchstwerte zu hoffen. Was ist a NordVPN router and how it changes your home network in 2026
Verschlüsselungsstärke treibt CPU-belastung und throughputs
Die Stärke der Verschlüsselung hat unmittelbare Auswirkungen auf die CPU-Auslastung. Stärkere Verschlüsselung erfordert mehr Rechenleistung, was zu mehr Overhead führt. Das merkst du vor allem bei Geräten mit begrenzter Hardware, wie Heimanwender-Routern oder mobilen Endgeräten. Andererseits sorgt eine schlankere Cipher in gut skalierten Umgebungen oft für spürbar bessere Durchsätze, insbesondere bei längeren Sessions. Durch die Wahl der Cipher beeinflusst du direkt, wie viel Processing dein Gerät stemmen muss. Diese Balance zwischen Sicherheit und Geschwindigkeit ist kein reines Protokollthema, sondern eine Frage der Hardware.
Netzwerkpfade, serverstandorte, mtu-größen und overhead
Der Weg deiner Pakete durch das Netz, die Nähe zu Serverstandorten und even the Maximum Transmission Unit (MTU) spielen eine Rolle. Latenz steigt, wenn Pakete über weite Strecken kreuz und quer durch das Internet reisen. Ein dichteres Netzwerk-Layout mit nahegelegenen Standorten reduziert die Round-Trip-Time. Gleichzeitig beeinflusst Overhead durch Header-Größen die effektive Nutzlast. Eine falsche MTU-Einstellung sorgt zudem für Fragmentierung, was die Performance drückt. Kleinere MTU-Werte können in bestimmten Situationen Stabilität bringen, doch zu kleine Werte bedeuten mehr Header-Overhead. Ein gut konfiguriertes Netzwerk minimiert diese Fallen.
WireGuard liefert oft geringeren overhead als OpenVPN
In der Praxis lässt sich beobachten, dass WireGuard tendenziell mit weniger Overhead arbeitet als OpenVPN. Das bedeutet weniger CPU-Belastung pro übertragenem Byte und oft niedrigere Latenzen unter gleichen Bedingungen. Gleichzeitig punktet WireGuard mit einfacherem Relais-Handling und schnelleren Verbindungsaufnahmen. WireGuard neigt zu niedrigeren overhead-Werten als OpenVPN, was sich in spürbar besseren Durchsätzen niederschlägt. Dennoch gilt: Die tatsächliche Performance hängt stark von der Implementierung, dem Hosting-Setup und der Netzwerkinfrastruktur ab.
IKEv2/IPsec kann roaming-siege bieten, aber nicht immer am schnellsten
IKEv2/IPsec glänzt, wenn du oft zwischen Netzwerken wechselst. Die Roaming-Fähigkeit sorgt dafür, dass Verbindungen stabil bleiben, wenn du dich bewegt oder das Netz wechselst. Das kann das Gefühl von Geschwindigkeit verbessern, weil Verbindungsabbrüche seltener auftreten. Gleichzeitig bedeutet Roaming nicht automatisch die höchste Rohgeschwindigkeit. Roaming ist praktisch, aber nicht immer die schnellste Option in jedem Szenario. FürSzenarien mit konstantem Heim-/Büroufo, in denen dein Netzwerk stabil bleibt, kann andere Protokollwahl je nach Infrastruktur vorteilhafter sein.
Hinweis: Links auf dieser Seite können Affiliate-Hinweise enthalten. Wenn du mehr Details zu den einzelnen Protokollen willst, findest du weiterführende Erklärungen in den verlinkten Ressourcen. Inline-Beispiele aus den Quellen zeigen, wie sich Theorien in der Praxis niederschlagen. Wie man VPN anbieter vergleicht und die beste sicherheits orientierte wahl trifft
Quellen zu den Aussagen findest du in den verlinkten Artikeln, die die Unterschiede in Sicherheit, Geschwindigkeit und Grenzfällen erläutern. So verstehst du, warum in bestimmten Setups WireGuard bessere Throughputs liefert, während OpenVPN in anderen Konstellationen stabilere Verbindungen bietet. Beispielsweise erklärt eine Übersicht, wie WireGuard oft mit geringerem Overhead arbeitet und OpenVPN in kompatiblen Netzen lange etabliert ist. Für den Roaming-Aspekt liefert IKEv2/IPsec rationale Vorteile in mobilen Szenarien, bleibt aber abhängig von der Netzqualität. Weitere Einsichten findest du in den verlinkten Ressourcen.
Quellenhinweis: Du findest weiterführende Informationen in den verlinkten Artikeln, die sich mit Protokollarten, Sicherheit und Leistung befassen. https://www.avast.com/de-de/c-vpn-protocols https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vL0DvEHNRu_cJLakF0-qoW7wQCrqgxbIoSWU770HApzGDer6Hk0 https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
Wichtig: Links auf dieser Seite können Affiliate-Hinweise enthalten.
Praktische entscheidungsfaktoren: wie wähle ich das richtige protokoll für zuhause
Die richtige Wahl hängt direkt von deinem Anwendungsfall ab. Für zuhause ist es oft sinnvoll, klare Prioritäten zu setzen: Mobilität, Streaming, Gaming und Datenschutz. Hier findest du konkrete Leitplanken und nützliche Checklisten, damit du nicht ins falsche Protokoll investierst.
Warum IKEv2 für mobiles surfen taugt
Für Geräte, die unterwegs häufig Roaming erleben, bietet IKEv2/IPsec eine stabile Verbindung bei wechselnden Netzwerken. Es reagiert schnell auf Verbindungsabbrüche und kann sich selbst wiederaufbauen, sobald du wieder online bist. IKEv2 unterstützt stabile Verbindungen auch auf iOS- und Android-Geräten und kommt oft mit geringem Battery-Verbrauch daher. Roaming-Stabilität ist der Kernvorteil von IKEv2, insbesondere wenn du viel zwischen WLAN und mobiler Datenverbindung wechselst. Bewährte Konfigurationen sorgen für eine robuste Heimstation-Integration. Links zur Hintergrundliteratur findest du unter den Quellen. What nord VPN com bietet und worauf du achten solltest
WireGuard bevorzugen, wenn du Streaming und Gaming priorisierst
Für Anwendungen mit niedriger Latenz sind WireGuard-basierte Implementierungen häufig gesetzt. Die schlanke Codebasis und moderner kryptografische Standards helfen, Latency zu minimieren, was vor allem beim Streaming in HD oder Gaming spürbar wird. In vielen Heimanwendungen liefert WireGuard eine flüssigere Session als ältere Protokolle. Niedrige Latenz und einfache Konfiguration machen WireGuard zu einer bevorzugten Wahl für streaming- und gaming-szenarien. Falls dein Router oder NAS WireGuard direkt unterstützt, lässt sich damit eine robuste Heimlösung aufbauen. Die Praxis zeigt, dass WireGuard oft schneller reagiert als herkömmliche Alternativen.
OpenVPN bleibt sinnvoll bei sensiblen daten
Für Unternehmen oder sensible persönliche Daten bleibt OpenVPN eine sichere Benchmark, besonders wenn du strenge Audit-Anforderungen hast oder spezifische Compliance-Vorgaben einhalten musst. OpenVPN erlaubt detaillierte, bewährte Konfigurationen, etwa zur Zertifikatsverwaltung, zur Server-Client-Authentifizierung und zur Feinkontrolle der Verschlüsselung. Bewährte Konfigurationen erhöhen die Sicherheit erheblich. OpenVPN ist zudem gut dokumentiert und breit unterstützt, auch auf älteren Geräten. Bei sensiblen Tasks** bleibt OpenVPN oft die verlässlichere Wahl.
Skalierbarkeit & unterstützung: deine Checkliste pro plattform
Eine übersichtliche Checkliste hilft, beim Protokollwechsel nicht den Überblick zu verlieren. Prüfe für jede Plattform folgende Punkte: Verfügbarkeit eines passenden Clients, einfache Bereitstellung am Router oder NAS, unterstützte Verschlüsselungsstärken, Logging-Optionen und einfache Fehlerbehebung. Erstelle eine kleine Tabelle pro Plattform und hake ab, welche Protokolle offiziell unterstützt werden und welche spezifische Konfigurationen benötigen. Wende eine konsistente, dokumentierte Konfiguration an, damit du später problemlos migrieren kannst. Eine klare Plattform-Unterstützung reduziert Überraschungen bei Updates.
Quellenverweis inhaltlich verknüpfen: VPN-Protokolle erklärt 2026 liefert Kontext zu Sicherheit, Geschwindigkeit und Kompatibilität, während ein Überblick über verschiedene Protokolle im Artikel zu den Protokolltypen Arten von VPN-Protokollen zusätzliche Klarheit bietet. Siehe inline Verweise in den entsprechenden Abschnitten.
Was als Nächstes wirklich zählt: den richtigen mix aus Sicherheit und Geschwindigkeit wählen
VPN-Protokolle bleiben dann sicher und schnell, wenn sie vorhandene Stärken gezielt nutzen. OpenVPN bleibt robust bei Konfigurationsvielfalt und Kompatibilität, während WireGuard durch seine schlanke Architektur und moderne Kryptografie oft weniger Overhead erzeugt. Doch Geschwindigkeit allein genügt nicht: Unterschiede bei der Implementierung, wie Idle-Overhead oder Retry-Strategien, können die Praxis erheblich beeinflussen. In der Praxis bedeutet das, dass Sie Protokolle nicht isoliert betrachten, sondern auf die zugrunde liegende Verschlüsselung, Handshakes und Netzwerkpfade achten sollten. Verschlüsselung ist der Schlüssel, aber die Wahl des Protokolls bestimmt das Tempo. 5 Fakten, die du beim VPN angebote vergleich 2026 beachten musst
Für den Alltag bedeutet das eine klare Richtung: Wenn Sie Wert auf maximale Geschwindigkeit legen, testen Sie WireGuard mit einer standardisierten Konfiguration in Ihrem Netzwerk. Wenn Sie maximale Betriebssicherheit und breite Unterstützung benötigen, halten Sie OpenVPN in der Hintertasche bereit und prüfen Sie regelmäßig Firmware- oder Client-Updates. Kompatibilität und regelmäßige Updates sind oft das unterschätzte Sicherheitsplus. Fehlerbehebung-Strategien, wie Logs prüfen und DNS-Leaks ausschließen, sollten immer Teil der Einrichtung sein.
- Backup-Strategie: Führen Sie in dieser Woche eine kurze Protokoll-Rotation durch und testen Sie mindestens zwei Protokolle in Ihrer typischen Arbeitsumgebung.
- What to try this week: Aktivieren Sie WireGuard in einer Testgruppe und beobachten Sie Latenzzeiten sowie Paketverlust gegenüber OpenVPN.
- What changes if you act now: Eine gezielte Protokollwahl lässt sich oft mit vorhandenen Clients sofort umsetzen und spart später Zeit bei Support-Anfragen.