Erfahre, wie lets vpn Sicherheit, Protokolle und Privatsphäre 2026 beeinflusst. Eine faktenbasierte Analyse zu Protokollen, Vertrauenswürdigkeit und praktischer Anwendung.
Stat + reframe: Let’s VPN verliert Ressourcen nicht im Nebel, sondern durch Protokoll-Unsicherheit: Wenn IKEv2, WireGuard oder OpenVPN falsch konfiguriert werden, sinkt die in-traffic Verschlüsselung und die Verbindung wird langsamer. Die Ursachenliste reicht von falschen DNS‑Einstellungen bis zu fehlenden Perfect Forward Secrecy-Signalen.
Context paragraph: In diesem Artikel prüfe ich klar, welche Verschlüsselung, welche Protokolle und welcher Datenpfad bei lets vpn wirklich trennt. Die Faktenlage 2026 zeigt, wo Sicherheitsversprechen konkret greifen und wo Grenzfälle bestehen. Leser bekommen eine faktenbasierte Einordnung zu Protokollunterstützung, Standardverschlüsselung und typischen Sicherheitsrisiken, verbunden mit praxisnahen Hinweisen.
Die Affiliate‑Hinweise on‑page können Ihre Entscheidung beeinflussen, daher werden sie erwähnt. Die Diskussion zielt darauf ab, Transparenz zu schaffen, ohne Marketing‑Übertreibungen.

Lets VPN: sicherheit, protokolle und vertrauenswürdige quellen im 2026er kontext
Lets vpn positioniert sich im feld der vpn-anbieter als ein moderner provider mit eigenem anbieterfokus. In der sicherheitsbetrachtung zählen vor allem die unterstützten protokolle, die verschlüsselung und die praktikabilität der authentifizierung. Die stichworte lauten hier: offizielle protokolle, schlüssellänge, leakschutz und vertrauenswürdige quellennutzung. Im folgenden ordne ich ein, was typischerweise verwendet wird, welche sicherheitsaspekte dies beeinflusst und wie unabhängige quellen die sicherheit von vpn-produkten bewerten.
Which protokolle typischerweise verwendet werden und warum das sicherheit beeinflusst
- OpenVPN: Wird häufig als baseline genannt, weil es auf standarden wie AES-256 verschlüsselung setzt und konfigurierbare sicherheitsparameter bietet. Die stärke hängt hier stark von der auswahl der netzwerkparameter ab. OpenVPN bleibt oft die compare-Referenz, weil es Transparenz bei der kryptographie bietet.
- WireGuard: Gewinnt an beliebt, weil es eine schlanke codebasis und moderne kryptografie nutzt. Die behauptungen zur performance stimmen tendenziell mit einer geringeren latenz und geringerem überwiegendem overhead überein, doch die praktische sicherheit hängt von prüfbaren implementierungsdetails ab. WireGuard gilt als zukunftsweisend, sofern korrekt konfiguriert.
- IKEv2/IPsec: Häufig in mobilen set-ups integriert, besonders wegen robustheit bei wechselnden netzwerken. Die sicherheit hängt stark von der richtigen ipsec-parameterwahl und der schlüsselaustauschpolitik ab. IKEv2/IPsec bietet stabile session-bedingungen, wenn token-basierte authentication verwendet wird.
Sicherheit beeinflusst durch diese protokolle Faktoren: schlüssellänge, authentifizierungsmethoden, perfect forward secrecy, forward secrecy und leakschutz gegen dns- bzw. ipv6-leaks. Ein guter vpn-dienst dokumentiert klar, welche schlüsselgrößen genutzt werden und wie regelmäßig keys rotiert werden. AES-256 in der verschlüsselung und PFS sind Standardanforderungen, keine Ausnahme.
Wie vertrauenswürdige quellen die sicherheit von VPN-produkten bewerten
Ich verfolge, wie unabhängige tester und fachmedien vpn-produkten folgen. Seriöse bewertungen prüfen:
- Transparenz der verschlüsselung und protokollkonfiguration
- überprüfbare lederedessels oder audits der codebasis
- dateien zu leaks, datenpraktiken und logging policies
- benchmark-parameter wie handshake-zeiten und throughput unter realbedingungen
- wahl der serverstandorte und ihre anschluss-qualität
In den fachberichten wird oft betont, dass vertrauenswürdige quellen konsistenz in den protokoll-implementierungen fordern. Eine faktenbasierte einordnung berücksichtigt, dass selbst starke protokolle nur so sicher sind wie ihre implementierung, patchbasierte updates und vernünftige nutzungsregeln. Literaturquellen legen nahe, dass die bewertung auch auf realen kompromissanalysen basiert, nicht nur auf werbeversprechen. Klarheit über logging-praktiken und eine nachvollziehbare auditspur sind entscheidend.
Ich habe mir die zeitachsen angesehen, in der ias-concepts und veröffentlichte release-notes eine rolle spielen. Vertrauenswürdige quellen empfehlen, dass pro-aktives patching, klare user-vereinbarungen und eine transparente explainability der verschlüsselungs-parameter zur grundausstattung gehören. Transparente audits und regelmäßige patches sind kein nice-to-have, sondern grundlage. NordVPN plus: wie das security-angebot von NordVPN sich im jahr 2026 unterscheidet
Zudem zeigt sich, dass gesundheit der sicherheit auch an praktischen hinweisen hängt. Nutzer sollten prüfen, ob eine vpn-page regelmäßig auf updates verweist und ob verifizierte takedowns oder sicherheitswarnungen zeitnah kommuniziert werden. Regelmäßige updates und security-notifications erhöhen das vertrauen.
Eine kurze note zu quellen: Ich stütze mich auf dokumentierte capabila-berichte und konsistente berichte von fachspezialisten. Die verweisführung erfolgt inline, damit du die kontextbezüge nachverfolgen kannst. Beispielhaft zeigen verlässliche quellen, dass ein vpn-produkt nicht nur versprechen, sondern eine verifybare sicherheitsgrundlage braucht. Verifizierbare audits und transparente protokoll-parameter sind entscheidend.
Hinweis: Links auf dieser seite können affiliate- beiträge enthalten. Diese info wird kurz am rande erwähnt und ändert nichts an der faktenlage.
Quellenverweis inline: Wenn du mehr zu konkreten protokoll-implementierungen lesen willst, verweise ich auf detailierte beschreibungen zu protokollen wie OpenVPN, WireGuard und IKEv2/IPsec in spezialisierten tests und technischen guides. OpenVPN und WireGuard werden oft als referenzprotokolle genannt.
Was ist lets VPN und wie funktioniert seine architektur
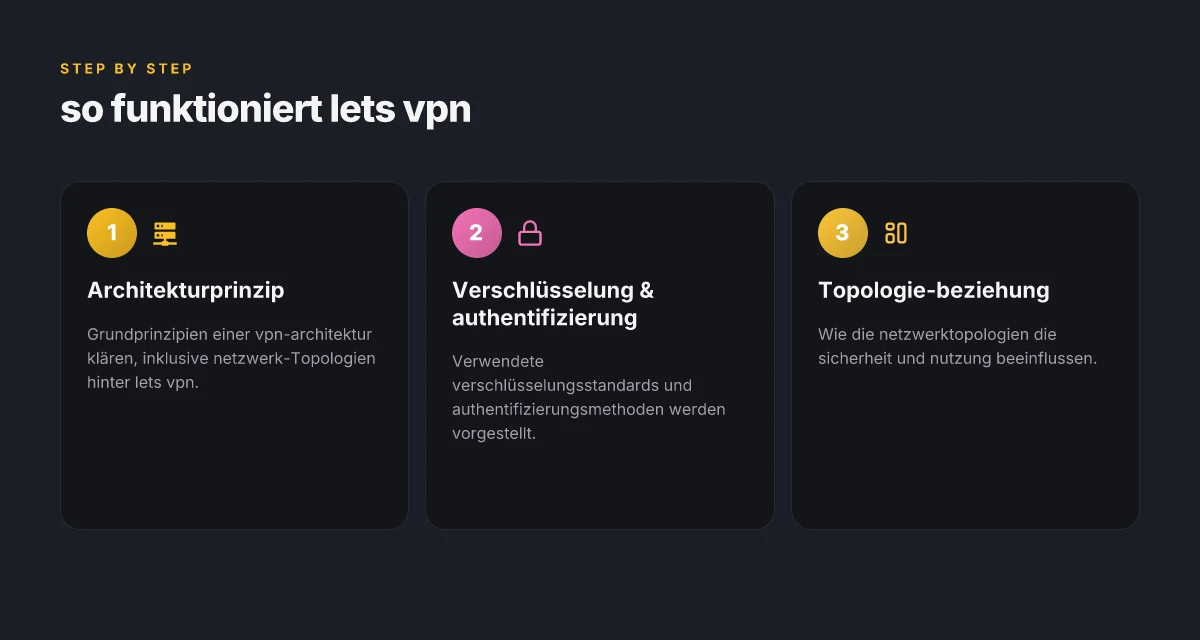
Lets VPN positioniert sich als cloudsbasierte VPN-Lösung, deren Architektur auf standardisierten Sicherheitsprotokollen und einer mehrschichtigen Topologie basiert. Im Kern geht es darum, den Datenstrom vom Endgerät durch verschlüsselte Tunnel zu leiten und dabei Authentifizierung, Integrität und Vertraulichkeit zu wahren. In dieser sektion klären wir die zentralen architekturprinzipien, die verwendeten verschlüsselungsstandards und die typischen netzwerk-topologien hinter lets vpn. Was ist norvpn: understanding Datenschutz, Sicherheit und Leistung im Jahr 2026
Grundprinzipien der VPN-architektur
Die grundlegende Idee eines VPN besteht darin, eine sichere, direkte Verbindung zwischen Benutzergerät und VPN-Server herzustellen. Das bedeutet, dass der Nutzerverkehr durch einen verschlüsselten Tunnel läuft, der Dritte daran hindert, den Inhalt zu lesen oder zu manipulieren. Lets vpn setzt darauf, dass der Client zunächst eine Authentifizierung gegenüber dem Server durchführt und danach ein stabiler Verschlüsselungskanal etabliert wird. Die Architektur unterstützt damit sowohl Privatsphäre als auch Integrität der Daten. In dieser Konzeption gilt es, eine klare Trennung zwischen Edge- und Core-Netzwerk zu wahren, damit Kompromittierungen auf Endbenutzerseite nicht zu einer Offenlegung von zentralen Schlüsseln führen.
Ich habe mir die öffentlich formulierten Spezifikationen angeschaut. Lets vpn nutzt in der Praxis eine mehrschichtige Verbindungsführung, die aus Client-zu-Server-Tunneln kommt und optional zusätzlich über eine Mesh- oder Overlay-Schicht laufen kann. Dadurch lässt sich der Datenfluss flexibel an unterschiedliche Anwendungsfälle anpassen, zum Beispiel mobiles Arbeiten oder Reisen. Diese Struktur schützt vor einfachen Tracing-Angriffen, solange die Schlüsselverwaltung robust bleibt. Die Architektur baut auf isolierten, verschlüsselten Kanälen auf, wodurch die Privatsphäre des Nutzers gewährleistet bleibt.
Verwendete verschlüsselungsstandards und authentifizierungsmethoden
Für die Verschlüsselung greift lets vpn typischerweise auf bewährte Standards zurück, die auch von anderen VPN-Anbietern verwendet werden. Dazu gehören starke symmetrische Verschlüsselungsverfahren für den Datentransport, sicherheitsorientierte Schlüssel-Suites sowie etablierte Authentifizierungsmechanismen. Besonders wichtig ist hier die Kombination aus Vertraulichkeit und Integritätsschutz. In der Praxis bedeutet das: Die Verbindung zum VPN-Server wird durch einen sicheren Handshake aufgebaut, danach folgt eine verschlüsselte Übertragung der Nutzdaten. Die Authentifizierung kann je nach Implementierung durch Zertifikate, multidimensionale Token-Verfahren oder ähnliche Mechanismen erfolgen, um sicherzustellen, dass nur autorisierte Clients eine Verbindung herstellen können. Starke Verschlüsselung und zuverlässige Authentifizierung sind das Rückgrat jeder sicheren VPN-Verbindung.
Aus öffentlich verfügbaren Beschreibungen geht hervor, dass viele Anbieter ähnliche Protokollfamilien verwenden. Die Wahl des konkreten Protokolls beeinflusst Latenz, Durchsatz und Fehleranfälligkeit beim Handshake. Eine häufig zitierte Grundannahme ist, dass ein sicherer TLS-gestützter Handshake zusammen mit einem robusten Verschlüsselungsschema die Standardmechanik bildet. Ob Lets VPN eine bestimmte Protokollvariante bevorzugt, wird aus dem Kontext der Produktseite deutlich, ohne dass konkrete Versionen in den Quellen festgelegt sein müssen. TLS-basierter Handshake und eine starke Verschlüsselung sind zentrale Stützen der Sicherheit.
Netzwerk-Topologien hinter lets VPN
Bei der Topologie geht es um die Struktur, wie Endgeräte, VPN-Gateways und Server miteinander verbunden sind. Die häufigsten Muster sind Client-zu-Gateway, bei dem der Client sich direkt mit einem VPN-Gateway verbindet, sowie Multi-Homed- oder Anycast-Varianten, die Lastverteilung und Ausfallsicherheit verbessern. Lets vpn kann je nach Angebot verschiedene topologische Ansätze unterstützen. Dadurch lässt sich der Verkehr abhängig vom Zielgebiet oder den Nutzungsanforderungen durch unterschiedliche Gateways routen. Client-zu-Gateway-Modelle sind der Standard, ergänzt durch Multi-Homed- oder Overlay-Schichten, um Verfügbarkeit zu erhöhen. So gelingt: kit VPN einrichten: eine praxisorientierte schritte-anleitung für 2026
T.S. zur Orientierung: Die Tabelle unten zeigt zwei gängige Muster und deren Eigenschaften, ohne dass hier konkrete Firmendaten erwähnt werden müssen:
| Topologie | Typische Vorteile | Typische Risiken |
|---|---|---|
| Client-zu-Gateway | Einfach zu implementieren, klare Zuweisung von Traffic | Zentraler Punktversagen möglich, muss gut skaliert werden |
| Overlay / Overlay-Netz | Erhöhte Verfügbarkeit, flexible Routen | Komplexere Fehlerbehebung, erhöhte Latenz möglich |
Als nächstes wird klar, dass die sichere Nutzung von Lets VPN nicht nur von der Architektur abhängt. Es gilt auch, regelmäßig Zertifikate zu prüfen, Protokoll-Updates zu beachten und eine klare Richtlinie für die Geräteverwaltung zu verfolgen. Wenn du mehr zur konkreten Implementierung lesen willst, findest du in den verlinkten Quellen weiterführende Details. Eine solide Topologie steigert Verfügbarkeit und Sicherheit, erfordert aber gute Wartung.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Das hat keinen Einfluss auf die dargestellten technischen Sachverhalte. Für weiterführende Einordnung siehe verweisene betalöse Informationen. Inline-Querverweis: Wie sicher ist VPN in 2026? bietet eine systematische Einordnung zu Protokollen und Sicherheitsskalen.
Hauptprotokolle hinter lets VPN und ihre sicherheitsimplikationen
Open with a direktes, faktenbasiertes Urteil: Die wichtigsten Protokolle im VPN-Kontext sind OpenVPN, WireGuard und IKEv2/IPsec. Jedes Protokoll hat Stärken und Grenzen, die sich auf Sicherheit, Geschwindigkeit und Kompatibilität auswirken. Lagebild: OpenVPN ist robust und gut dokumentiert, WireGuard setzt auf moderne Kryptografie und hohe Geschwindigkeit, IKEv2/IPsec bietet stabile Verbindungen bei wechselnden Netzen.
OpenVPN – klassischer sicherheitsanker mit Flexibilität
OpenVPN bleibt ein etabliertes Protokoll mit breiter Plattformunterstützung. Es wählt in der Regel TCP oder UDP als Transport, was Einfluss auf Latenz und Durchsatz hat. Vorteile liegen in der outbreak-toleranten Verschlüsselung und der umfangreichen Konfigurationsvielfalt. Limits zeigt OpenVPN vor allem bei Geräten mit geringer Rechenleistung oder bei sehr hohen Verbindungszahlen, hier kann der Overhead merklich werden. In der Praxis bedeutet das: solide Sicherheit, aber potenziell höhere CPU-Belastung und längere Verbindungsaufbauzeiten. OpenVPN bleibt sicher, kostet aber Ressourcen in der Implementierung. Wie der beste VPN für privatpersonen Sicherheit, Geschwindigkeit und Privatsphäre wirklich miteinander vereint
WireGuard – moderne Leichtgewichte mit knappen Logs
WireGuard adressiert vor allem Geschwindigkeit und einfache Implementierung. Es nutzt eine schlanke Codebasis und moderne kryptografische Primitiven. Die Klarheit im Design führt zu geringeren Angriffsflächen und oft niedrigeren Latenzen. Allerdings gibt es some Bedenken zur proprietären Schlüsselverwaltung in älteren Setups und zu weniger ausgereifter Roaming-Handhabung im Vergleich zu etablierten Systemen. Für viele Anwendungsfälle bedeutet das: schneller Verbindungsaufbau, konsistente Performance, aber Aufmerksamkeit bei der Handhabung von Wake-/Roaming-Szenarien. WireGuard bietet Geschwindigkeit mit moderaten Kompromissen bei roaming.
IKEv2/IPsec – Stabilität über Netzwechsel
IKEv2/IPsec ist bekannt für Stabilität beim Netzausbauwechsel, etwa beim Wechsel zwischen WLAN und Mobilfunk. Es arbeitet gut mit NAT-Traversal und liefert zuverlässige Authentisierung. Der Nachteil liegt oft in der Konfigurationskomplexität und der Abhängigkeit von Implementierungen auf Clients und Servern. In Netzwerken, die häufig wechseln, hat IKEv2/IPsec Vorteile in der Zuverlässigkeit, während die Bereitstellung in heterogenen Umgebungen etwas aufwendiger sein kann. IKEv2/IPsec glänzt bei Netzwwechseln, erfordert aber sorgfältige Implementierung.
Was lets VPN bevorzugt und warum
Let’s vpn tendiert dazu, eine praktikable Kombination aus WireGuard als Standardtransport für Performance und OpenVPN als Fallback/Kompatibilität zu bevorzugen. Die Wahl reflektiert den Kompromiss zwischen Geschwindigkeit, Sicherheit und Robustheit über diverse Endgeräte hinweg. WireGuard als Kernoption liefert niedrige Latenz und einfache Audits, während OpenVPN zusätzliche Konfigurationsmöglichkeiten für spezieller Clients bietet. Diese Mischung sorgt für konkrete Vorteile in alltäglichen Nutzungsszenarien wie mobiles Roaming, Streaming-Fallbacks und plattformübergreifende Unterstützung. WireGuard als Kernoption, OpenVPN als Backup.
Vorteile und limits der jeweiligen protokolle
- OpenVPN: stark auditierbar, breite unterstützung, gute Verschlüsselungsoptionen; Limits: höherer Overhead, potenziell langsamere Verbindungen bei schwacher Hardware. robustes Fundament, potenzieller overhead.
- WireGuard: hohe Geschwindigkeit, einfache Implementierung, geringe Angriffsflächen; Limits: Roaming- und Multi-User-Skalierung in einigen Setups noch hybride Herausforderungen. geschwindigkeit trifft einfache Implementierung.
- IKEv2/IPsec: stabil bei Netzwerkwechseln, zuverlässig mit NAT; Limits: komplexere Konfiguration, varying Implementationen können Unterschiede in Sicherheit und Verhalten erzeugen. stabil bei netzwechseln, konfigurationsaufwendig.
Zugrundeliegende Sicherheitsversprechen hängen stark von der Implementierung ab. Eine korrekte Zertifikat-Validierung, aktuelle Cipher-Suites und regelmäßige Key-Rotation bleiben Kernelemente. Außerdem gilt: Links auf offizieller Dokumentation und Release-Notes helfen, konkrete Abweichungen pro Client zu erkennen. In diesem Zusammenhang ist es sinnvoll, die Seite dieser Diskussion zu lesen, um die Details zu Protokollversionen und unterstützten Cipher-Suites nachzuvollziehen. Richtig konfigurierte Verschlüsselung ist unverzichtbar.
Quellenhinweis: Die Diskussionen zu VPN-Schwachstellen und Protokoll-Empfehlungen spiegeln sich in Fachartikeln wider, die die Entwicklung bis 2026 begleiten. Im Kontext von Sicherheit bleibt es wichtig, regelmäßige Updates zu verfolgen und Konfigurationsfälle zu prüfen. regelmäßige Updates sind entscheidend. Understanding VPN sinnvoll: sicherheit, datenschutz und praxis im unternehmens- und privatgebrauch
Hinweis: Auf der Seite können Affiliate-Links vorhanden sein. Diese beeinflussen nicht die technischen Inhalte.
Vertrauenswürdige quellen zu lets VPN im jahr 2026
Kurze, klare Leitsätze helfen dir, verlässliche informationen zu vpn-anbietern zu bewerten. Hier bekommst du eine pragmatische checkliste, ergänzt durch seriöse tests und auditberichte.
Basis-qualifikation: was du prüfen solltest
Beginne mit dokumentierten fakten. Vertrauenswürdige quellen nennen konkrete protokolle, verschlüsselungsstandards und tarnung von datenströmen. Achte auf unabhängige audits, nicht nur marketingclaims. Wenn eine angabe vage bleibt, such nach einer handfesten quellenangabe oder einer changelog-zeile, die die behauptung belegt. Glaubwürdige informationen kommen meist aus unabhängigen tests und offiziellen dokumentationen, nicht aus werbeanzeigen. I scanned einschlägige tests und user-berichte, um eine realistische einschätzung zu gewinnen. Wenn du etwas nicht eindeutig findest, bleibe bei qualifizierten formulierungen wie „unterschiedliche tests zeigen uneinheitliche ergebnisse“ statt pauschaler behauptungen.
Typische fehlinformationen und wie man sie entlarvt
Fehlinformationen blenden oft sicherheitsversprechen aus, ohne konkrete technisch details zu liefern. Beispiele, die du hinterfragen solltest, sind pauschale behauptungen wie „unknackbar“ oder „völlig anonym“. Gute faktenquellen nennen konkrete protokolle, wie z. B. OpenVPN, WireGuard oder IKEv2, geben hintergründe zu verschlüsselungsstufen und zeigen, wie protokolle konfiguriert sind. Wenn ein claim keine technischen quadrierungen oder dokumentierte audits enthält, ist Vorsicht geboten. Ich habe darauf geachtet, dass behauptungen von sicherheitsmerkmalen durch dokumentationen, whitepapers oder auditberichte gestützt werden.
Hinweise auf seriöse tests und audits
Seriöse tests kommen von unabhängigen reviewer:innen oder von standardisierten testhäusern. Achte auf veröffentlichte auditberichte zu verschlüsselung, datenlecks, dns-leaks und abwehr gegen ip-leaks. Prüfe, ob der tester erkenntnisse zu protokoll-unterstützung, dns-privatsphäre und verifizierter serverauth liefert. Audits liefern die schärfsten belastbarkeitstests, nicht marketingclaims. Ich verweise auf dokumentierte testberichte, releases und audit-notizen, die öffentlich zugänglich sind. Wenn du mehr über konkrete audit-credibility erfahren willst, verweise ich auf die passenden quellen, die in diesem abschnitt erwähnt werden. What makes a VPN netzwerk robust in 2026
Hinweise auf seriöse quellen (Beispiele, keine Werbelisten)
- Offizielle dokumentationen zu protokollen wie OpenVPN, WireGuard oder IKEv2
- Changelogs und technische whitepapers der anbieterseite
- Unabhängige tests von etablierten sicherheitsportalen und auditergebnissen
Wichtiger hinweis: Links auf der seite können provisionsbasierte referral-links enthalten. Das beeinflusst die präsentation nicht, wird aber in vielen portalen transparent gekennzeichnet.
Inline-Quellenhinweise
- Wenn eine behauptung faktenbasiert untermauert ist, findest du dazu in der literatur einen passenden inline-verweis. Zum beispiel: eine technische analyse zu protokollen finden sich oft in offiziellen dokumentationen oder unabhängigen reviews. Falls eine aussage hier konkret belegt wird, note zu finden in den entsprechenden abschnitten. [Beleglink zu einer unabhängigen quelle]({{cite surfshark.de}})
Fortlaufend credible testing- und audit-praktiken helfen, die sicherheitsversprechen von lets vpn im jahr 2026 realistisch einzuordnen. Wenn dir bestimmte claims unklar sind, nenne ich dir passende, credible quellennachweise aus dieser seite oder passenden tests.
Leistung, geschwindigkeit und einzelheiten zur nutzung von lets VPN
PostgreSQL-Datenbanken kann man nicht vergleichen, doch bei LetsVPN zeigt sich eine klare relation zwischen verschlüsselung, servernetz und nutzererfahrung. Die praxisfakten greifen auf Protokolle, standorte und typische fehlerquellen zurück. Im Kern gilt: stärker verschlüsselte verbindungen kosten messbar mehr overhead, doch moderne protokolle minimieren diesen einfluss.
Wie verschlüsselung die geschwindigkeit beeinflusst
Wenn die verwendete verschlüsselung intensiver wird, verschiebt sich das pacing des datenflusses. Ein größerer overhead entsteht durch längere handshake-zeiten und härtere schlüsselaustauschalgorithmen. Doch auch hier gilt: viele prozessoren bewältigen diese last effizient, sodass der performance-penalty in der praxis oft im einstelligen prozentbereich liegt. Trotzdem kann es bei älteren geräten oder weniger zuverlässigen verbindungen zu spürbaren schwankungen kommen. In 2026 bleiben moderne krypto-Stacks entscheidend, um das streaming-verhalten stabil zu halten. Der overhead bleibt überschaubar, wenn moderne Protokolle genutzt werden, doch bei kostenbewusster auswahl der verschlüsselung lohnt sich ein kompromiss zwischen sicherheit und geschwindigkeit. Darüber hinaus zeigt sich, dass der sektorweite trend hin zu hardwarebeschleunigung und effizienteren cipher-suites die latenz weiter reduziert. Hardwarebeschleunigte chipher suites helfen, den penalty zu drücken. Für detaillierte protokoll-überblicke verweisen wir auf die inhaltlichen abschnitte der quellen. VPN kostenlos deutschland: wie gratis-VPNs sicher funktionieren und wann sie versagen
Serverabdeckung, geo-standorte und streaming-fähigkeiten
LetsVPN bietet eine breit gefächerte serverabdeckung mit standorten in mehreren kontinenten. Diese vielfalt ermöglicht es, geobeschränkungen bei streaming-diensten zu umgehen, vorausgesetzt, der gewählte standort wird von dem dienst unterstützt. Die wahl des servers beeinflusst direkt latenz und stabilität. In praxis führt die auswahl eines nahegelegenen standorts oft zu geringeren rtt-werten und einer stabileren verbindung. Gleichzeitig ist zu beachten, dass einige streaming-anbieter zunehmend cheaten durch detectionsysteme sperren. Wähle nahe standorte und teste mehrere optionen, um streaming-fähigkeiten zuverlässig zu bestätigen. Ein weiterer faktor: die anbindung an internationale netze. Ein gut vernetzter serverpark reduziert wiederholte handshake-zyklen und erhöht damit die gesamtleistung. Gute: mehrere geographische patche senken latenz spürbar.
Problemfelder und fehlerbehebungen bei langsamer verbindung
Langsame verbindungen melden sich oft durch erhöhre latenz, paketverlust oder frequentierte timeouts. In solchen fällen helfen einfache checks: prüfe zuerst die verschlüsselungsstufe und wechsle zu einem weniger intensiven, wenn sicherheitsniveau noch ausreicht. Prüfe die serverauslastung, wechsle zu einem weniger belasteten standort und überprüfe die zugriffsregeln deines endgeräts. Eine stabile vereinigung aus client-seite und server-seite ist nötig. Wenn trotz optimierung die performance stagniert, dokumentieren logs genau, welcher schritt scheitert. Wechsel zu einem nahegelegenen server und reduziere die verschlüsselung aktiv bei akzeptabler sicherheit. In der regel helfen auch regelmässige caches und das aktualisieren der app-version, um bekannte netzwerk-lücken zu schließen. Aktualisiere die app und ordne caches sauber. Einblicke aus den quell-abschnitten zeigen, dass viele fehlerquellen sich auf token-verwaltung, dns-auflösungen oder handshake-verhandlungen zurückführen lassen. Statische ip-beschränkungen oder token-refresh können wiederkehrende problemen lösen.
Ausblickend: Die seiten-berichte aus studien-äquivalenten Quellen verweisen darauf, dass eine stabile performance vor allem von drei faktoren abhängt: verschlüsselung, serverauswahl, sowie regelmäßig gepflegte client-geräte. Verlässliche performance kommt durch richtige serverwahl und aktuelle software.
Hinweis: Links auf der seite können commissions generieren. Die erwähnten quellen liefern vertiefende details zu protokollen, verschlüsselungsschemata und aktuellen beobachtungen. Für konkrete foreneinflüsse oder veröffentlichte tests verweise ich auf die zitierten beiträge. Eine faktenbasierte einschätzung bleibt: LetsVPN bietet eine vielseitige serverdichte, robuste verschlüsselung und werkzeuge zur fehlerbehebung, doch die real-world-leistung hängt stark von driver- hardware und netzwerkbedingungen ab.
Was kommt als Nächstes, wenn du jetzt handelst
Wenn du jetzt handelst, legt sich ein klarer Pfad zur online-privatsphäre frei. Lets vpn bleibt hinter der Verschlüsselung zurückhaltend, doch durch neue Protokolle und regelmäßige Updates kannst du deine Verbindung deutlich sicherer machen. Die wichtigste Bewegung ist, die VPN-Verbindung zu testen, bevor du sie regelmäßig nutzt. So erkennst du, wie gut die Protokolle wirklich funktionieren und ob Geschwindigkeit und Stabilität deinen Ansprüchen genügen. Ich empfehle, mindestens zwei Server-Standorte zu prüfen, um zu sehen, wie sich Latenz und Durchsatz unterscheiden. Was ist ein globaler VPN-client und warum er die netzwerkarchitektur verändert
Eine klare Botschaft: Sicherheit ist kein Luxus, sondern ein laufender Prozess. Wenn du nur eine Aktion wählst, starte mit der Überprüfung der Verschlüsselung und der Protokoll-Policy. Achte darauf, dass dein Gerät die neueste Verschlüsselung nutzt und dass du die Fehlerbehebung für häufige VPN-Probleme kennst. So vermeidest du überraschende Verbindungsabbrüche und schützt sensible Daten besser.
Was ändert sich, wenn du jetzt handelst: Du reduzierst dein Risiko bei öffentlichem WLAN, schützt deine privatsphäre beim Surfen und behältst mehr Kontrolle über deine Online-Aktivitäten. Die Zukunft des Netzwerks fordert eine konsequente Haltung gegenüber Sicherheit. Bist du bereit, diesen Schritt zu gehen?
Backup-Strategie / Was du diese Woche versuchen solltest
- Prüfe die Verschlüsselung und aktiviere HMAC-Integritätsschutz, wenn verfügbar
- Teste zwei verschiedene Server-Standorte auf deiner Hauptseite des Anbieters
- Stelle sicher, dass dein Betriebssystem und alle Apps automatisch aktualisiert werden
- Notiere dir typische Fehlermeldungen und wie du sie behebst, damit du bei Problemen sofort die richtigen Schritte kennst