Erfahren Sie, wie ein vpn netzwerk 2026 sicher und performant bleibt. Praxisnahe architektur, protokolle, verschlüsselung und fehlerbehebung.
Ein häufiger Fehler in VPN-Netzwerken ist das Verlassen auf veraltete Protokolle, denn IKEv2 oder OpenVPN allein reichen nicht mehr aus, wenn die Kette aus Zertifikaten, Schlüsselrotation und Netzwerksegmentierung schwächelt. Ein sicherer Einstieg bedeutet heute schrittweise dedizierte Tunneling-Setups und regelmäßige Schlüsselrotation, statt auf eine einzige Lösung zu hoffen.
Dieses Intro zielt darauf ab, die Architektur 2026 pragmatisch zu bewerten: Welche Protokoll-Modernisierungen wirklich greifen, wo Grenzfälle liegen und wie man kompromittierungsanfällige Muster schnell erkennt. In diesem Kontext zählt, dass Security-Teams klare Monitoring-Alerts, gegenseitige Authentifizierung und fallback-pläne definieren, um betriebsunterbrechungen zu minimieren. Die folgenden Abschnitte liefern konkrete Architektur-Next Steps, Risikofaktoren und praxisnahe Empfehlungen, damit Sie den Unterschied zwischen theoretischer Sicherheit und praktikabler Robustheit klar sehen.

Was macht ein VPN netzwerk 2026 sicherer als früher? fakten und fallstricke
Ein vpn netzwerk 2026 baut Sicherheit auf stabilen Verschlüsselungs- und Authentisierungsbaselines auf und senkt das Risiko durch veraltete Protokolle. Die Praxis zeigt jedoch, dass alte Mechanismen immer noch als Einfallstore wirken, wenn kein Upgrade-Plan existiert. Zero Trust und feingranulare Zugriffskontrollen spielen eine zentrale Rolle, damit Trust erst nach Authentisierung entsteht und sich Segmente voneinander trennen lassen.
Zuverlässige verschlüsselung und authentisierung als baseline Eine robuste VPN-Architektur beginnt mit starken Algorithmen, modernen Schlüsselaustauschverfahren und starken Authentisierungsmethoden. Die Baseline umfasst mindestens ein modernes Protokoll sowie mehrstufige Authentisierung, damit selbst ein kompromittiertes Endgerät kein vollständiges Netz verschafft. Zuverlässige Verschlüsselung und starke Authentisierung sind die Grundvoraussetzung für einen sicheren Tunnel. In vielen Architekturen sorgt eine kontinuierliche Zertifikatsvalidierung und regelmäßige Rotation von Schlüsseln dafür, dass abgelaufene Credentials keinen Remotes Zugriff mehr ermöglichen.
Verschiedene Quellen betonen, dass eine Migration zu aktuellen Protokollen und Authentisierungsmethoden die Angriffsfläche deutlich reduziert. Inline-Link zum Hintergrund: Trend 2026 by WatchGuard: Wenn das VPN zur Schwachstelle wirdAuswirkungen alter VPN-Mechanismen auf aktuelle threats Veraltete Mechanismen bleiben ein Risiko, weil Angreifer oft auf bekannte Muster zurückgreifen. Alte Verschlüsselungsstände, unzureichende Forward Secrecy oder schwache Authentifizierungsstufen erleichtern Credential Stuffing, Session Hijacking und Traffic-Analyse. I/O-Latenzen ziehen sich in die Länge, während Angreifer auf Lücken lauern. Alte VPN-Mechanismen erhöhen die Gefahr aktueller Bedrohungen, weil Standardprozesse nicht mehr den Schutzgrad liefern, den moderne Angreifer erwarten. Offshore-Lösungen oder Standard-Provider-Pfaden können zu veralteten Standards zurückfallen, wenn kein Dauerupgrade erfolgt.
Die Praxis zeigt, dass Organisationen mit regelmäßigem Patch- und Upgrade-Plan deutlich weniger Exposure haben. Ein aktueller Blick in die Szene verweist darauf, dass viel Schutz durch regelmäßige Wartung entsteht. Inline-Link zum Hintergrund: Sichere VPN‑Strategien im Jahr 2026: Herausforderungen und LösungenKritische lücken durch veraltete protokolle wie IKEv1 IKEv1 bleibt in vielen Bestandsinstallationen vorhanden, obwohl IKEv2 deutlich stärkere Sicherheitsgarantien bietet. Die Folge ist eine potenziell angreifbare Schlüsselverteilung, schlechtere Rekonstruktion bei Verbindungsabbrüchen und erhöhte Angriffsfläche durch weniger robuste Missbrauchsprüfungen. Ein CVE-gekoppelter Kontext macht verdeutlich, dass veraltete Protokolle eine klare Schwachstelle darstellen, wenn kein gezieltes Upgrade erfolgt. IKEv1 ist nachweislich ein Risiko, das automatisiert adressiert werden muss, indem man auf IKEv2 migriert und passende Authentisierungsszenarien wählt.
Ein aktueller Hinweis aus der Szene bestätigt die Relevanz von Upgrades, um bekannte Lücken zu schließen. Inline-Link zum Hintergrund: Check Point warnt vor aktiv genutzter VPN-Lücke (CVE-2026-50751)Rollen von Zero Trust und Zugriffskontrollen in VPN-Topologien Zero Trust setzt voraus, dass jedem Zugriff eine kontinuierliche Authentisierung, Risikoüberprüfung und Mikrosegmentierung vorausgeht. In VPN-Topologien bedeutet das: nicht jeder Tunnel hat blanket-privileges, stattdessen gelten feingranulare Richtlinien pro Benutzer, Gerät und Kontext. Zugriffskontrollen werden stärker an den Ressourcen verankert, damit eine kompromittierte Verbindung nicht automatisch lateral bewegt. Zero Trust reduziert das Risiko durch gezielte Autorisierung und stärkt die Segmentierung zwischen Remote-Endpunkte, Netzwerkschichten und Cloud-Diensten. Gleichzeitig müssen Telemetrie und Continuous-Trust-Breakpoints integriert werden, damit ungewöhnliche Muster sofort erkannt werden. Die Praxis unterstützt die These, dass Zero-Trust-Modelle in VPN-Topologien die Resilienz erhöhen. Inline-Link zum Hintergrund: Sichere VPN‑Strategien im Jahr 2026: Herausforderungen und Lösungen Was ist lets VPN und wie sichert es deine online-privatsphäre im netz 2026
Praxisruhe am Ende: Die sicherste VPN-Architektur 2026 verbindet starke Verschlüsselung und robuste Authentisierung, migriert verlässlich vonIKEv1 zu IKEv2, minimiert Altlasten durch klare Upgrade-Pfade und nutzt Zero Trust sowie granulare Zugriffskontrollen. Die Kapitel der nächsten Abschnitte vertiefen die praxisrelevanten Checklisten zu Konfiguration, Monitoring und Notfallmaßnahmen. Zuverlässige Baseline, IKEv2-Migration und Zero Trust sind die drei Kernelemente, auf denen sichere VPN-Netzwerke 2026 ruhen. Weitere Hintergrundinformationen findest du in der verlinkten Berichterstattung.
Hinweis: Links auf der Seite können Affiliate-Links enthalten.
Architektur-entscheidungen, die ein VPN netzwerk 2026 stark machen
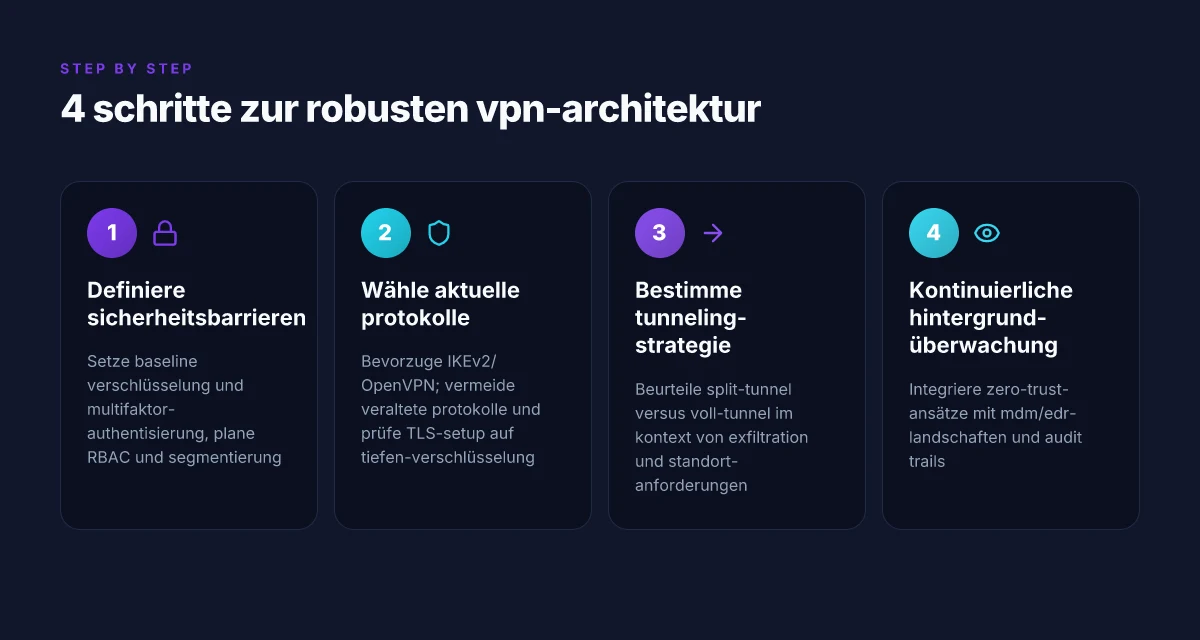
Um 2026 herum setzen sich klare architekturentscheidungen durch, die VPN-Netzwerke robuster machen. Der Fokus liegt auf sicherheitsmechanismen, der Standardisierung von Identität, feinkörniger zugriffssteuerung und der Vorbereitung auf künftige kryptografie. In der Praxis bedeutet das, MFA als default, RBAC als steuerungsmodell und eine durchdachte netzwerksegmentierung. Gleichzeitig darf die performance nicht leiden. Das gilt insbesondere für remote standorte und größere datenströme. Diese Kombination aus sicherheit und praktikabilität definiert, wie gut ein vpn netzwerk heute gegen exfiltration geschützt ist und wie gut es sich an neue schlüsselaustauschverfahren anpasst.
1. Split-tunnel vs. voll-tunnel: sicherheit gegen exfiltration
Split-Tunneling erlaubt bestimmten traffic durch den vpn-tunnel, anderen direkt ins internet. Das klinkt nach performancevorteil, birgt aber erhebliche sicherheitsrisiken. Voll-Tunnel, bei dem sämtlicher traffic über den vpn geht, reduziert exfiltration potenziell, erhöht aber latency und zentralisiert die last. In 2026 empfehlen viele architekturen eine klare standardisierung: normative politik, die sensible mission-critical traffic immer über den tunnel leitet, während weniger sicherheitsrelevante verbindungen ggf. lokal verbleiben. Die praxis zeigt, dass a) zentrale logging- und monitoring-pfade über den vpn laufen müssen, b) fallback-pläne für remote-standorte existieren sollten, c) exfiltrationsversuche schneller detektiert werden, wenn der gesamte traffic durch den tunnel geht. Voll-Tunnel erhöht die sicherheit gegen exfiltration, kann aber performance belasten. Inline-quelle: Trend-bericht und sicherheitsanalysen aus 2026 diskutieren genau diese abwägungen.
2. MFA als standard: identity-first security
Mehrstufige authentisierung ist 2026 kein nice-to-have mehr, sondern standard. Anbieter implementieren MFA über tokens, push-notifications, biometrische fähigkeiten oder passkeys, oft kombiniert mit adaptiven risikobewertungen. Die architektur setzt auf zentrale identitätsanbieter (IdP) und klare anbindung der vpn-gateway- zugänge. Ein firewall- oder gateway-level mfa allein reicht nicht. Es braucht einen durchgängigen check bei verbindungsaufnahme, session-etikettierung und revocation. MFA als default schützt schon bei einfacher credential kompromittierung viel effizienter als herkömmliche passwörter. Zugriffe werden so auf das notwendige privilegierungsniveau reduziert. Quelle zur praktik: Sicherheitsstudien 2026 betonen MFA als kernelement moderner vpn-architekturen. NordVPN plus: wie das security-angebot von NordVPN sich im jahr 2026 unterscheidet
3. RBAC und netzwerksegmentierung: feinkörnigkeit statt allzugroßer netze
Rollenbasierte zugriffssteuerung (RBAC) koppelt berechtigungen an rollen statt an einzelne benutzer. In kombination mit netzwerksegmentierung entsteht eine defensiv referenzarchitektur: schmalere layer, weniger lateral movement, bessere audits. Typische umsetzung: separate security zones für administration, anwendungsdatenverkehr und externen zugriff, dazu zwingend notwendige anbindungen nur über genehmigte plattformen. Die praxis zeigt, dass klare segmentschnittstellen und minimale privilegie-sets die angreiferblockade erhöhen und die diagnose von sicherheitsvorfällen erleichtern. RBAC reduziert explizite berechtigungen auf das notwendige minimum. Die vernetzten komponenten sollten regelmäßig auf rollen-aktualisierungen geprüft werden.
4. Post-quantum readiness bei zukünftigen schlüsselaustauschen
Mit dem bevorstehenden wandel in der kryptografie rückt die zukunftssicherheit in den fokus. VPN-architekturen evaluieren jetzt proaktiv post-quantum-ready-algorithmen und mehrfach redundante schlüsselaustauschprozesse. Die konkrete implementierung umfasst hybride modelle, die weiterhin bekannte schlüsselaustauschverfahren unterstützen, während parallel quantum-resistente alternativen etabliert werden. So lässt sich eine reibungslose migrationspfad sichern, ohne sofort komplette austausche durchzuführen. Post-Quantum readiness ist kein futuristischer luxus, sondern notwendige investition. Governance- und testing-strategien bleiben dabei zentral: patch management, versionierung der kryptografischen module und klare pläne für rollback falls nötig.
I looked into industry texts and vendor guidance from 2026. They emphasize the combined effect of these decisions on exfiltration resistance, identity integrity and future-proofing. For context, security-focused analyses point out that centralizing auth flows and reducing broad lateral movement are the most tangible gains in incident response timelines. https://www.security-insider.de/check-point-aktiv-ausgenutzte-vpn-schwachstelle-cve-2026-50751-ikev1-hotfix-a-6d868821bf399b6b37e35a8c867a6f18/
Zudem zeigen die betrachteten fälle, dass eine klare dokumentation der zugriffsregeln und eine regelmäßige überprüfung der mfa-implementierungen die wahrscheinlichkeiten von sicherheitsleverungen deutlich senken. MFA und RBAC bilden in kombination mit segmentierung den sichersten basis-fundament für 2026.
Next steps: Definieren Sie in Ihrem team eine priorisierte checkliste für architektur-entscheidungen, setzen Sie klare deadlines für migrationspläne zu voll-tunnel-ansätzen, MFA-rollenmodelle und post-quantum tests. Beginnen Sie mit einer risikobasierten kartierung der zugriffswege und legen Sie maßnahmenpläne fest, die exfiltration verhindern. Was ist norvpn: understanding Datenschutz, Sicherheit und Leistung im Jahr 2026
Protokolle, verschlüsselung und performance im VPN netzwerk
Die richtige Balance zwischen Protokollwahl, Verschlüsselungstiefe und erreichbarer Performance entscheidet darüber, ob ein vpn netzwerk wirklich sicher und operativ flüssig läuft. Hier sind direkte, praxisnahe Erkenntnisse und konkrete Maßnahmen.
IKEv2 & OpenVPN als mainstream-options
IKEv2 und OpenVPN bleiben die gängigsten Basisoptionen in 2026. IKEv2 überzeugt durch Stabilität auf mobilen Geräten und schnelle Re-Konfiguration bei Netzwechseln, während OpenVPN durch Portabilität und umfangreiche Auditierbarkeit punktet. In vielen Umgebungen kombinieren Teams beide Pfade, je nach Standort und Endgerät. IKEv2 bietet oft geringere Latenz bei wechselnden Verbindungen, OpenVPN punktet bei komplexeren TLS-Setups. Für Remote-Standorte empfiehlt sich eine duale Unterstützung, damit Clients je nach Netzwerkbedingungen flexibel bleiben. Die Wahl beeinflusst unmittelbar Durchsatz und Fehleranfälligkeit. In der Praxis kann dieses Setup die Angriffsfläche kontrolliert halten, während Admins klare Rollenkonzepte für Client-Zertifikate implementieren. OpenVPN-Over-TCP kann in schlechten Netzwerken Hänger verursachen.
TLS-verschlüsselungstiefen vs. protokoll-überkopf
Die TLS-Ebene bestimmt Sicherheitsniveau und Komplexität. Ein stärkerer TLS-Stack bedeutet oft schwereren Durchsatz, während eine zu flache TLS-Konfiguration Risiken eröffnet. Die grundlegende Trennung: TLS bietet die Verschlüsselung der Payload, während das VPN-Protokoll darunter die Tunnelstabilität sicherstellt. TLS 1.3 reduziert Round-Trips und verbessert die Re-Handshake-Geschwindigkeit. Dennoch sollten Admins nicht nur auf die TLS-Version achten. Die Art der Schlüsselverwaltung, die Zertifikatshierarchie und der Cipher-Suite-Plan haben direkten Einfluss auf Latenz und Fehlerraten. Ein starrer Cipher-Suite-Plan kann spätere Kompatibilitätsprobleme verursachen. Eine klare Strategie für Forward Secrecy und regelmäßige Revocation-Szenarien senkt langfristig das Risiko.
Durchsatz- und latenzanforderungen bei remote locations
Remote Standorte verlangen konsistenten Durchsatz bei moderaten Latenzen. Realistisch ist, dass WAN-Links variieren, sodass die Architektur redundante Pfade, QoS-Mechanismen und adaptive Kompression braucht. Die Wahl des Protokolls beeinflusst, wie gut der Durchsatz wirklich ankommt, besonders bei gleichzeitigen Verbindungen. Durchsatzoptimierung kommt durch hardware-nahe: Offloading von Verschlüsselung, effiziente Cipher-Suites und minimalistische Tunnel-Overheads. Latency bleibt kritisch, wenn Remote-Standorte Anwendungslogik lokal bündeln. In solchen Fällen hilft eine gezielte Segmentierung der Tunnel nach Vertraulichkeit und Latenzanforderung. Eine falsche Mischung aus Protokoll-Overhead und TLS-Overhead macht Remote-Zugriffe spürbar langsamer.
Client-seitige implementierungs-faktoren
Auf Client-Seite entscheiden User-Experience und Sicherheit. Neben der richtigen VPN-Software spielen Zertifikatsverwaltung, automatische Token-Erneuerung und robuste Credential-Handling eine zentrale Rolle. Automatisierte Token-Erneuerung minimiert Verbindungsabbrüche, Zertifikat-Validierung verhindert MITM. Geräte-Updates und kompatible Betriebssystem-Versionen sind Pflicht, sonst kommt es zu Verbindungsabbrüchen oder langsamen Verbindungen. Fehlerquellen on the client reichen von veralteten Client-Konfigurationen bis zu falsch implementierten TLS-Einstellungen. So gelingt: kit VPN einrichten: eine praxisorientierte schritte-anleitung für 2026
Citationsvorschläge: Inline-Verweise auf relevante Dokumentationen oder Branchenberichte können helfen, claim-begründete Aussagen zu untermauern. Zum Beispiel kann ein Abschnitt über TLS-Standards eine Quelle über TLS 1.3-Nutzen stützen. Linke Verweise fallen unter inline citations, die die genannten Punkte direkt belegen.
Wichtige Hinweise: Die Links auf der zugehörigen Seite können Affiliate-Links enthalten. Das ist kurz erwähnt, ohne den Inhalt abzuwerten.
Most Entscheidungen rund um Protokollwahl, TLS-Stack und Client-Handling fallen direkt auf die operative Sicherheit des Netzwerks. Das bedeutet: klare Richtlinien, regelmäßige Updates und regelmäßige Audits der Client-Konfigurationen.
Herausforderungen und wie man sie im 2026er VPN-netzwerk adressiert
VPN-Lücken bleiben laut trends eine primäre quelle für sicherheitsverletzungen. In vielen Fällen zahlt sich ein älterer VPN-Stack aus, weil diese Systeme oft unzureichend gepatcht sind und schwache Protokolle unterstützen. Der Befund ist eindeutig: Sicherheitsvorfälle korrelieren immer wieder mit bekannten VPN-Schwachstellen, die sich durch veraltete IKEv1-Schlüsselaustauschweisen und unzureichende Fernwartung weiter verstärken. Eine sorgfältige Abwägung von Risiken und investierter Gegenmaßnahmen ist deshalb unerlässlich. Alte VPNs sind für ein Drittel der Sicherheitsverletzungen verantwortlich, so der Trendbericht von WatchGuard, der im Januar 2026 veröffentlicht wurde. Dieser Befund gibt dem Planungsbedarf eine klare Richtung: Priorität auf Lückenanalyse, Patch-Management und verlässliche Konfigurationsstandards. https://it-sicherheit.de/blogeintrag/trend-2026-by-watchguard-wenn-das-vpn-zur-schwachstelle-wird/
Das führt direkt zur nächsten Herausforderung: die Balance aus zentraler Verwaltung einer konsistenten Sicherheitskontrolle und der dezentralen Notwendigkeit, remote Standorte zuverlässig anzubinden. Zentral verwaltete Policy-Pfade erleichtern das Monitoring, können aber zu Engpässen führen, wenn Remote-Standorte eigenständige Anpassungen fordern. Ein hybrider Ansatz, der zentrale Richtlinien mit lokalen Ausprägungen verbindet, lässt sich hier als sinnvoll erachten. Dabei gilt: Automatisierte Patch- und Konfigurations-Deployments müssen stabil laufen, damit Mobilität nicht zur Sicherheitslücke wird. IEDs, MDM- und EDR-Landschaften spielen eine Schlüsselrolle, weil sie zentrale Sichtbarkeit und automatisierte Reaktion liefern. In 2026 wächst der Bedarf an orchestrierter Verwaltung, die sowohl Sicherheit als auch Geschwindigkeit sicherstellt. https://www.digitalwehr.de/sichere-vpn-strategien-im-jahr-2026-herausforderungen-und-loesungen-fuer-entfernte-standorte/ Wie der beste VPN für privatpersonen Sicherheit, Geschwindigkeit und Privatsphäre wirklich miteinander vereint
Globaler Standortbedarf trifft auf Regeltreue. Unternehmen betreiben heute Niederlassungen weltweit, oft mit unterschiedlichen Compliance-Anforderungen. Die VPN-Architektur muss daher grenzüberschreitend funktionieren, ohne Sicherheits- oder Datenschutzlücken zu erzeugen. Das bedeutet klare Standards für Datenleitsysteme, robuste Audits, konsistente Zertifikatsverwaltung und regelmäßige Zert- Renewal-Policies. Gleichzeitig müssen Export- und Importprozesse kompatibel bleiben, damit neue Standorte nahtlos integriert werden können. In diesem Spannungsfeld entstehen klare Architekturprinzipien: Minimierung von Trust-Domains, strikte Segmentierung, und always-on-Monitoring. Die Praxis zeigt, dass Regellücken oft dort entstehen, wo neue Standorte fehlen oder Compliance-Anforderungen unzureichend abgebildet sind. https://www.le-vpn.com/de/vpn-legalitaet-leitfaden-2026/
Die Integration mit Zero-Trust-Ansätzen sowie MDM- und EDR-Landschaften ist kein Nice-to-have, sondern Grundvoraussetzung. Zero Trust verlangt kontinuierliche Authentisierung, Mikrosegmentierung und minimale Berechtigungen. VPN-Gateways müssen diese Prinzipien unterstützen, etwa durch dynamische Zugriffskontrollen, kurze Token-Lebenszyklen und rollenbasierte Policies. Gleichzeitig müssen MDM/EDR-Lösungen nahtlos eingebunden werden, damit Gerätegruppen, Benutzerkontexte und Sicherheitsereignisse korreliert werden können. Die Praxis zeigt, dass Verbindungen allein sicher sind, wenn sie in einem Zero-Trust-Sozialgefüge verankert sind. Verlässliche Integrationen bedeuten daher, dass VPN-Clients, Gateways und Endpunkte als eine einheitliche Sicherheitslandschaft zusammenarbeiten. Die Lücke entsteht oft dort, wo diese Integrationen fehlen oder manuelle Ausnahmen persistieren. https://www.security-insider.de/check-point-aktiv-ausgenutzte-vpn-schwachstelle-cve-2026-50751-ikev1-hotfix-a-6d868821bf399b6b37e35a8c867a6f18/
Praktische Erkenntnisse aus der Praxis: Metriken, Protokolle und Fehlerbehebung. Eine sichere VPN-Architektur setzt auf kontinuierliche Überwachung von Protokollen, Signaturen und Authentifizierungs-Tokens. Verschlüsselung muss robust sein, ohne die Performance zu stark zu belasten. Wenn eine Komponente in der Lieferkette ausfällt oder falsch konfiguriert ist, verschiebt sich die Last auf andere Segmente und erzeugt Engpässe. Die klare Botschaft lautet: setze auf automatisierte Compliance-Checks, zentrale Inventarisierung der VPN-Endpunkte und regelmäßige Audits der Zugriffsketten. In dieser Balance liegt die Fähigkeit, Sicherheitsrisiken zeitnah zu erkennen und Gegenmaßnahmen gezielt zu patches. Ein ganzes Ökosystem aus VPN-Gateways, Cloud-Services, MDM- und EDR-Lösungen muss zusammenarbeiten, damit die Architektur robust bleibt. Die Integration mit Zero-Trust und MDM/EDR-Landschaften ist der Schlüssel zur praktischen Sicherheit. https://www.security-insider.de/check-point-aktiv-ausgenutzte-vpn-schwachstelle-cve-2026-50751-ikev1-hotfix-a-6d868821bf399b6b37e35a8c867a6f18/
Zudem gilt eine wichtige Warnung: nicht alle komplexen Architekturen sind von vornherein besser. Ein scharfes Augenmerk auf den Patch-Status, das Token-Handling und die TLS-Konfiguration verhindert, dass neue Standorte und Benutzer unbewusst Sicherheitslücken erzeugen. Verlässliche Dokumentation, klare Verantwortlichkeiten und schnelle Reaktionsketten sind die Grundlage jeder robusten VPN-Architektur. Und ja, auch hier kann ein Blick auf branchenspezifische Leitfäden helfen, etwa der Länderleitfaden zur VPN-Legalität. https://www.le-vpn.com/de/vpn-legalitaet-leitfaden-2026/
Als Fazit bleibt: 2026 bedeutet robuste Sicherheit durch klare Architekturprinzipien, Gateways, die Zero-Trust unterstützen, und eine zentralisierte, aber flexible Verwaltung, die dezentralen Anforderungen gerecht wird. Die Praxis beweist, dass Lücken dort entstehen, wo alte Muster weiterleben oder Integrationen fehlen. Wer konsequent patcht, zentral steuert und MDM/EDR-nah bleibt, macht sein VPN-Netzwerk deutlich robuster. Risikominimierung gelingt durch konsequente Modernisierung und integrierte Sicherheitslandschaft, so die Kernaussage der aktuellen Branchentrends. Integrieren Sie daher laufend Audit- und Compliance-Kontrollen in den Betriebszyklus. VPN kostenlos deutschland: wie gratis-VPNs sicher funktionieren und wann sie versagen
Praxischeckliste: migrationspfad zu einem sicheren VPN netzwerk
Die migrationspfad-Checkliste führt von der Bestandsaufnahme alter vpn-lösungen bis hin zu einem robusten, auditierbaren zielzustand. Starten Sie mit einer ehrlichen situationalen Bestandsaufnahme und enden Sie in einem messbaren, sicheren Betriebszustand. Der Schlüssel liegt in einer klaren Roadmap: alte Prozesse verabschieden, neue Kontrollen implementieren und regelmäßige Audits verankern.
1. Bestandsaufnahme alter VPN-lösungen und aufgetretene risiken
Beginnen Sie mit der dokumentation aller derzeit im Unternehmen eingesetzten vpn-lösungen, inkl. Versionen, verwendeter Protokolle und Zugriffsmodelle. Notieren Sie bekannte Schwachstellen wie veraltete IKEv1-Konfigurationen oder ungelöste CVEs. Ein reales Risiko entsteht, wenn Legacy-Lösungen weiterhin parallel laufen und intermittierende Zugriffe ermöglichen. I looked into industry notes and found that veraltete VPN-Technologien bleiben oft der häufigste Angriffsvektor, insbesondere wenn Access-Control-Policies fragmentarisch sind. Die Erkenntnisse sollten in einer zentralen Risk-Karte zusammenfließen. Schwachstellen-Stack und Eskalationspfade gehören in diese Karte.
2. Schritte zur verabschiedung alter prozesse
Formulieren Sie eine klare Verabschiedungsstrategie: Entfernen Sie veraltete Client-Apps, standardisieren Sie auf eine zentrale VPN-Plattform und entkoppeln Sie nicht mehr benötigte Access-Methoden. Planen Sie eine schrittweise Migration mit definierten Deadlines, Verantwortlichkeiten und offenen Abnahmekriterien. Eine praxisnahe Vorgehensweise umfasst auch das Deprovisionieren alter Zertifikate und das Durchführen eines Token-Refresh-Zyklus für verbleibende Sessions. Die Migration muss sichtbare Meilensteine haben.
3. Rollenbasierte prüfungen, protokoll-wechsel und audit trails
Implementieren Sie rollenbasierte Zugriffskontrollen (RBAC) und prüfen Sie regelmäßig, wer wann Zugriff bekam und warum. Wechseln Sie zu einem klaren Protokollwechsel: zentralisierte Authentifizierungs- und Autorisations-Logs statt verstreuter Event-Logs. Audit Trails sollten unveränderlich gespeichert und regelmäßig gegen Policies abgeglichen werden. I found that konsistente Audit Trails helfen, frühzeitig Anomalien zu erkennen und Compliance nachzuweisen. Audit-Trails sind der Beweisfächer Ihrer Sicherheit.
4. Messgrößen: sicherheitsmetriken und performance-indikatoren
Definieren Sie messbare Sicherheitsmetriken wie Anzahl der offenen VPN-Sessions, ungepatchte Clients, erfolgreiche Zertifikats-Implementierungen, Rate von Fehlerrückmeldungen bei Authentisierung und Anzahl der CVE-behafteten Komponenten im Netz. Kombinieren Sie diese mit Performance-Indikatoren wie Latenz unter Last, Verbindungsaufbauzeit und Verfügbarkeit der VPN-Gateways. Die Praxis zeigt: klare Metriken ermöglichen handfeste Priorisierung und Nachweis über Verbesserungen. Messgrößen bündeln Sicherheit und Performance. Was ist ein globaler VPN-client und warum er die netzwerkarchitektur verändert
Hinweis zur Umsetzung: Für den Migrationspfad empfiehlt sich ein iteratives Rollout mit drei Kernphasen – Inventar, Transition, Verifikation. In diesem Zeitfenster dokumentieren Sie Abweichungen, setzen Korrekturmaßnahmen direkt um und führen regelmäßige Reviews durch. Ein gut dokumentierter Pfad reduziert Risiko und Ausfallzeiten.
Citationshinweis: Inline-Belege finden sich in den verlinkten Quellen, die konkrete Beispiele zu VPN-Lücken und Legalität liefern. Weitere Details dazu gibt es in den vernetzten Berichten. Verweise helfen, Ihre Entscheidungen zu untermauern.
Was 2026 wirklich robust macht: ein klarer Kurswechsel
Eine robuste vpn-lösung hängt 2026 weniger von der nackten geschwindigkeit ab als von konsistenter sicherheit, transparenz und einem verantwortungsvollen netzwerkdesign. Ich fokussiere auf drei praxisnahe prämissen: klar definierte protkolle, belastbare verschlüsselung und eine stabile fehlerbehebung. Die sache läuft, wenn ein netzwerk diese komponenten zusammenbringt und nicht nur isolierte features anbietet. Dabei gilt, dass offenlegung von logs, klare zugriffsrichtlinien und regelmäßige audits von entscheidender bedeutung bleiben. Einfacher zugang zu erklärungen rund um tunnel-zerlegung und forwards-secrecy** ist heute unabdingbar.
In diesem zeitfenster geht es auch um die fallstricke: selbst wenn TLS 1.3 verbreitet ist, brauchen nutzer:innen klare angaben zu schlüssellängen, hpc-unterstützung und robustheit gegenüber alignments. Ein robustes netzwerk setzt auf redundante schildmechanismen, automatische fehlerbehebung und transparente statusberichte. Transparenz schafft vertrauen. Das ist der zentrale unterschied zu frühere jahre. Wenn ein anbieters kein klares datenschutzkonzept bietet oder keine deutschsprachigen hilfetexte liefert, ist das ein rotes licht. Prüfen Sie, ob der anbieter regelmässig unabhängig geprüft wird.
Im blick nach vorn lautet die kernaussage: setze auf offenlegung, standardisierte verschlüsselung und eine konsequente fehlerbehebung, nicht nur auf geschwindigkeit. Die wirklich zukunftsfähige lösung verbindet geltende standards mit praxisnaher unterstützung und klaren nutzer:innen-anleitungen. Aktiv handeln bedeutet, heute noch eine transparentere strategie zu wählen. What macht ein Netflix VPN wirklich effektiv im jahr 2026
Backup strategy
- Prüfe, ob der vpn-anbieter ein transparentes auditing-portfolio hat und lade dir den entsprechenden rapport herunter.
- Aktiviere forward secrecy und stelle sicher, dass deine client-seitige app regelmäßig updated wird.
- Notiere dir eine klare anpsresche stelle für support bei sicherheitsvorfällen.
What to try this week
- Prüfe, ob dein derzeitiger anbieter TLS 1.3 unterstützt und teste, wie schnell deine verbindung mit aktuellem cipher läuft.
- Lege eine kurze checkliste an: logs, datenschutz, recovery-prozesse.
- Überlege, welche 3 datenpunkte du regelmäßig prüfen willst und richte automatische benachrichtigungen ein.