Entdecken Sie, wie ein globaler vpn-client Sicherheits- und Netzwerkarchitektur beeinflusst. Praxisnaher Überblick über Protokolle, Verschlüsselung und Betrieb im Unternehmen.
Ein globaler vpn-client entkoppelt das Netzwerk-Setup von individuellen Endgeräten und setzt stattdessen eine zentrale, verschlüsselte Brücke über das gesamte Unternehmensnetzwerk. Das führt oft zu einer klareren Governance, birgt aber auch neue Angriffsflächen, wenn Schlüsselmanagement oder Zertifikatsrotation verspannt. Eine zentrale TLS-Verbindung reduziert Komplexität, doch falsch konfigurierte Zertifikate bleiben die häufigste Fehlerquelle.
Dieser Artikel zeigt, wie globale VPN-Konzepte Netzwerke strukturieren, welche Sicherheitsarchitekturen sie antreiben und wo typische Schwachstellen entstehen. Bereits im ersten Jahr after deployment fallen Kosten durch Zertifikatslebenszyklen und Protokollinkompatibilitäten auf, während neue Compliance-Anforderungen schneller adressiert werden müssen. Richtlinien-Uniformität, Identitätsmanagement und Zertifikatsverwaltung stehen deshalb im Mittelpunkt, wenn Administratoren die Netzwerkintegration über mehrere Standorte hinweg skalieren. Wer die Protokolle sorgfältig auswählt, reduziert Follow-up-Tickets und erhöht die Transparenz im Sicherheitsbetrieb.

Warum ein globaler VPN-client die netzwerkarchitektur beeinflusst
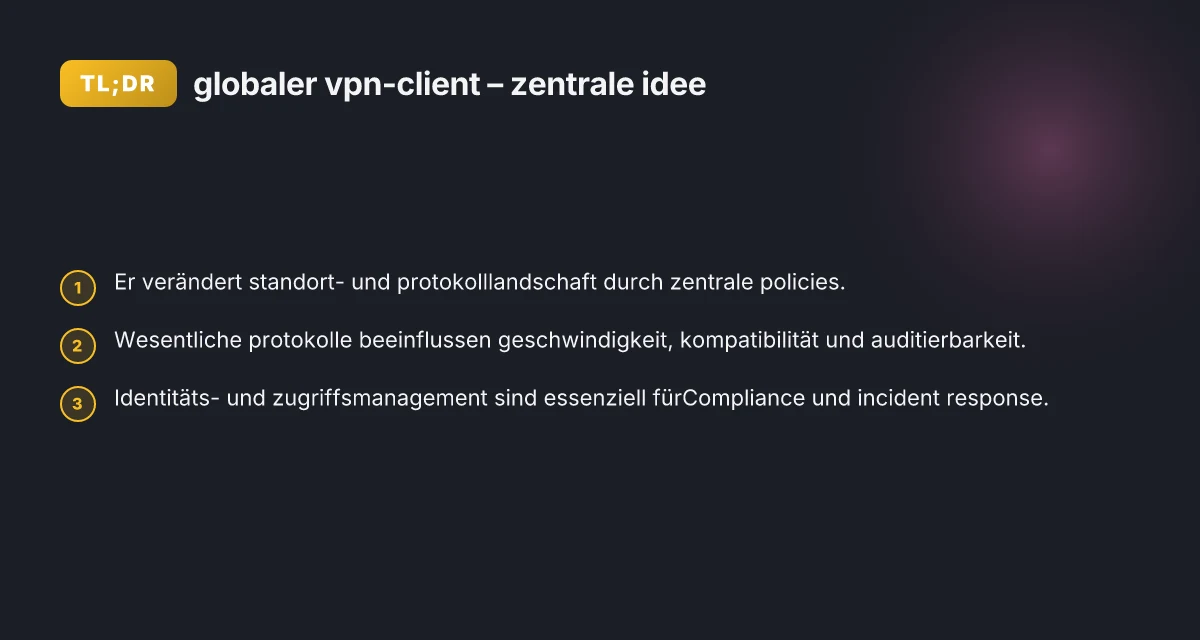
Ein globaler vpn-client verändert die Standort- und Protokolllandschaft eines Netzwerks. Er legt fest, wo sich Endpunkte befinden, wie Lasten verteilt werden und wie sich Nutzer über Standorte hinweg verbinden. Durch zentral definierte Richtlinien entstehen konsistente Authentifizierung, Verschlüsselung und Policy-Driven Access über das gesamte Unternehmen hinweg. Die Wahl der Protokolle bestimmt dabei maßgeblich Geschwindigkeit, Kompatibilität und Auditierbarkeit.
Standort- und policy-Entscheidungen
Der globale vpn-client verschiebt den Fokus von einzelnen Verbindungen hin zu einer standortübergreifenden Architektur. Von Filialen bis hin zu Home-Office-Workloads entsteht ein einheitliches, meshingähnliches Muster. I go into the implications of this shift, damit Sie sehen, wie Standorte, Zonen und Routing voneinander abhängen. Diese Vernetzung erfordert klare Policy-Governance, damit Zugriffe konsistent erfolgen, unabhängig vom Endpunkt. Konsistente Richtlinien für Authentifizierung, Verschlüsselung und Zugriff sind unverzichtbar, damit Risiken nicht durch divergent implementierte Policies wachsen.
Protokollauswahl und auditierbarkeit
Die Protokollwahl formt die Betriebsrealität. IPSec bietet robuste Tunneling-Sicherheit, OpenVPN ist flexibel in legacy-Umgebungen, während WireGuard durch Einfachheit und Performance punktet. Jede Entscheidung beeinflusst Geschwindigkeit, Latenz und die Art der Auditierbarkeit der Verbindungen. Wenn ein Unternehmen mehrere Protokolle unterstützt, steigt die Komplexität der Betriebsführung, doch gleichzeitig wird die Netzwerkausnutzung optimiert. Die Protokollwahl wirkt sich direkt auf Geschwindigkeit und Kompatibilität aus, ohne die Sicherheitsbasis zu schwächen. Auditierbarkeit bleibt ein wichtiger Prüfstein, besonders in regulierten Branchen.
Eine Roadmap für die Umsetzung
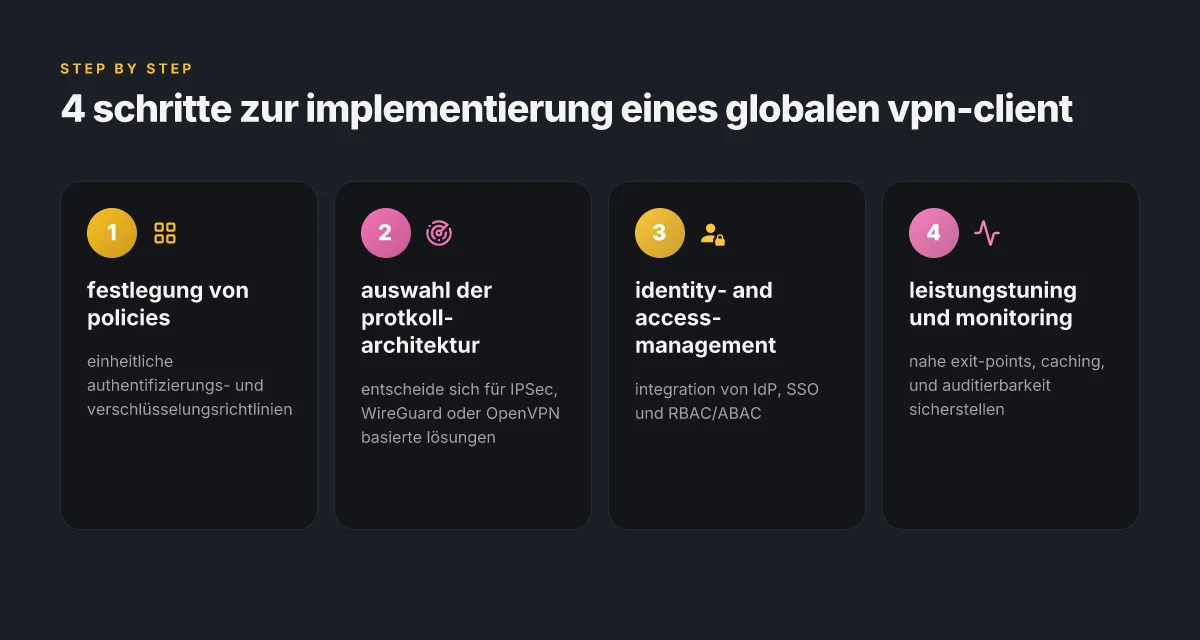
I went looking for structural guidance and found, that a global vpn-client demands a unified identity layer, policy-driven access and a protocol-aware monitoring approach. Die Implementierung beginnt mit einer zentralen Authentifizierungs- und Zertifikatsverwaltung, setzt dann auf zentral gesteuerte Zugriffsregeln und endet in einer Protokollstrategie, die Sichtbarkeit über alle Standorte hinweg gewährleistet. Zentrale Zertifikatsverwaltung und Policy-Driven Access sind der Kern der Architektur. Protokollsichtbarkeit sorgt für Transparenz und Audits.
Insgesamt verändert ein globaler vpn-client die Netzwerktopologie, die Sicherheitskontrollen und die Betriebsmodelle. Die Entscheidung für Standortstrategien, Policy-Standards und Protokolle definiert, wie flexibel, sicher und auditierbar das Netzwerk künftig bleibt. Verweilen Sie bei den Kernfragen: Wie sieht das Identity-Management aus? Welche Protokolle werden unterstützt und wie wird der Zugriff kontrolliert? Die Antworten setzen den Rahmen für alle weiteren Architekturentscheidungen. VPN kostenlos deutschland: wie gratis-VPNs sicher funktionieren und wann sie versagen
Quellenhinweise und weiterführende Lektüre finden Sie in den verlinkten Quellen. Eine Linkliste kann auf der Seite Hinweise zu Kommissionen enthalten.
Was genau macht ein globaler VPN-client technisch
Der Kern eines globalen vpn-clients besteht aus drei Kernelementen: der client-Software auf Endgeräten, den server-Instanzen im Netz, dem Credential-Management und einem Policy-Server. In der Praxis arbeiten diese Bausteine eng zusammen: Der Client verschlüsselt den Datenfluss, der Server richtet die Tunnel aus und das Credential-Management sorgt für sichere Anmeldungen, während der Policy-Server die Zugriffskontrollen zentral steuert. Diese Kombination legt fest, wie sicher und performant sich Netzwerke über weite Standorte hinweg verbinden lassen.
Protokollwahl, kryptografie und Sicherheitseigenschaften
Die Protokollwahl bestimmt grundlegend, wie sicher der Tunnel ist. TLS-Versionen, Schlüssellängen und der Einsatz von Perfect Forward Secrecy (PFS) geben an, wie stark der Schlüssel gegen Abhörangriffe geschützt ist. In der Praxis bevorzugen viele Anbieter TLS 1.2 oder TLS 1.3 mit Schlüssellängen von mindestens 2048 Bit für RSA oder moderne Kurven bei Elliptic Curve Diffie Hellman. PFS sorgt dafür, dass selbst bei kompromittierten Server-Schlüsseln vergangene Sessions nicht rückwirkend entschlüsselt werden können. Darüber hinaus spielen Algorithmen für die Authentifizierung und die Integrität der Daten eine Rolle, etwa HMAC-SHA-256 oder bessere Varianten. Die Wahl beeinflusst direkt die Latenz und den Throughput, besonders wenn Standorte über Ozeane hinweg verbunden sind. Ein sicher konfigurierter TLS-Stack senkt das Risiko eines Abhörangriffs deutlich. Gleichzeitig können veraltete TLS-Versionen ein Einfallstor darstellen. Daher ist regelmäßige Aktualisierung unabdingbar. In der Praxis bedeutet das: Konfigurations-Checks, regelmäßige Upgrades der Kryptographie und klar definierte Zertifikats-Policies.
Netzwerkpfade, Tunnel-Topologien und Betriebsmodelle
Netzwerkpfade definieren, wie der Traffic durch das VPN fließt. Von Split-Tunneling bis Volltunnel gibt es unterschiedliche Modelle mit Vor- und Nachteilen. Split-Tunneling wählt gezielt aus, welcher Verkehr über den VPN geht, und welcher direkt ins Internet geht. Das kann die Bandbreite schonen, birgt aber Sicherheitsrisiken, wenn sensibelste Systeme außerhalb des Tunnels bleiben. Volltunnel erzwingt, dass sämtlicher Traffic durch den VPN-Tunnel läuft, was die zentrale Sichtbarkeit erhöht und bessere Kontrollen ermöglicht, aber auch die Latenz erhöht und Ressourcen am VPN-Gateway stärker beansprucht. Die Topologie hängt von der Architektur, Compliance-Anforderungen und der vorhandenen Infrastruktur ab. Eine klare Policy sorgt dafür, dass Traffic-Routen konsistent bleiben. Split-Tunneling kann Geschwindigkeit bringen, aber Sicherheitsrisiken verschärfen. Volltunnel erhöht die Transparenz und Kontrolle, belastet aber das Gateway.
Für die Architekturentscheidungen spielen auch Credential-Management und Policy-Server eine zentrale Rolle. Ein robustes Credential-Management ermöglicht Mehr-Faktor-Authentifizierung, kurze Ablaufzeiten, regelmäßiges Rotieren von Zertifikaten und klare Widerrufsmechanismen. Der Policy-Server waltet über Zugriffsregeln, Netzsegmente und zeitliche Restriktionen. Wenn diese Schichten falsch konfiguriert sind, kann selbst ein starkes Verschlüsselungsprotokoll durch schwache Richtlinien unterlaufen werden. Rotierende Zertifikate und MFA erhöhen die Widerstandsfähigkeit gegen Diebstahl oder Kompromittierung von Tokens. What makes a VPN netzwerk robust in 2026
Ich habe die Praxis in der Branche so gelesen: Die drei Bausteine Client, Server und Policy-Management arbeiten nur so sicher wie ihre Schnittstellen. Eine klare Protokoll- und Schlüsselverwaltung, eine durchdachte Tunnelstrategie und ein konsistentes Credential-Management bilden das Fundament. Als Orientierung dient die Einsicht, dass globale vpn-clients mehr Bündelung benötigen als herkömmliche Remote-Access-Lösungen. Diese enge Verzahnung aus Protokollwahl, Topologie und Policy ist der Schlüssel zur sicheren Globalität.
Für weiterführende Einblicke verknüpfe ich hier eine Quelle zur Diskussion über moderne Architekturrahmen und den Übergang von VPN zu SASE, der die Bedeutung zentraler Policy- und Credential-Entscheidungen unterstreicht. https://www.acp-gruppe.com/de-de/blog/von-vpn-zu-sase
Zudem zeigen branchenspezifische Berichte, dass der VPN-Softwaremarkt weiter wächst und sich die Sicherheitsanforderungen erhöhen. Dabei spielen Protokoll-Updates und robuste Schlüsselstrategien eine zentrale Rolle. https://www.businessresearchinsights.com/de/market-reports/vpn-software-market-112173.
Hinweis: Auf Seiten der Sicherheit sollten Links auf der Seite als Affiliate-Verweise gekennzeichnet sein. Diese Information findet sich typischerweise im Impressum oder in der FAQ des Anbieters.
Protokollwahl und sicherheitsimplikationen im globalen VPN-client
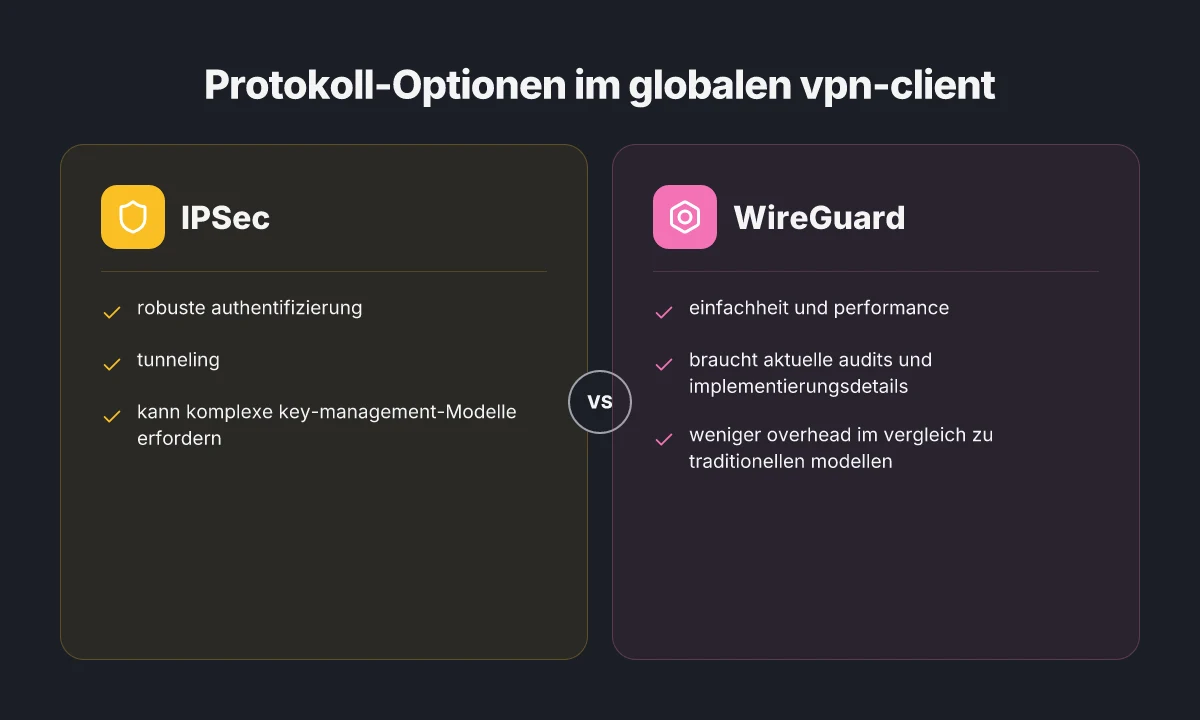
Die Protokollwahl formt maßgeblich, wie authentifizierung, Verschlüsselung und Tunnelmanagement zusammenspielen. IPSec bietet robuste authentication and tunneling, doch damit gehen komplexe Key-Management-Modelle einher. WireGuard steht für Einfachheit und hohe Performance, wobei aktuelle Audits und Implementierungsdetails im Fokus stehen. OpenVPN gilt als flexibel, erfordert aber mehr Konfigurationsaufwand. In der Praxis bedeutet das: Wählen Sie das Protokoll, das Ihre Architekturziele am besten trifft, ohne Sicherheitslücken durch veraltete Einstellungen zu riskieren. Was ist lets VPN und wie sichert es deine online-privatsphäre im netz 2026
IPsec: robuste foundations, komplexe key-verwaltung
IPSec verankert sich stark in Unternehmensnetzwerken. Die Authentifizierung erfolgt meist über Zertifikate oder Pre-Shared Keys, was robuste Sicherheit ermöglicht. Gleichzeitig zieht das Protokoll ein erhebliches Key-Management nach sich. Zertifikat-Pflege, Zertifizierungsstellen und Rotationspolitik müssen zuverlässig funktionieren, damit Tunnel nicht kompromittiert werden. Beobachtet man in größeren Organisationen, steigt der administrative Aufwand mit der Zahl der Clients. IKEv2 wird oft bevorzugt wegen Stabilität und Mobilität. Dennoch lohnt sich eine klare Richtlinie, welche Hash- und Verschlüsselungsparameter verwendet werden. IPSec bietet starke Sicherheit, verlangt aber gutes Schlüsselmanagement. 2026-Audits heben hervor, wie schnell Konfigurationsfehler Sicherheitslücken verursachen können. Inline-Verweis zu einer Quellenlage zeigt, dass robuste Zertifikatsverwaltung zentral bleibt. https://www.le-vpn.com/de/vpn-legalitaet-leitfaden-2026/.
WireGuard: einfachheit trifft performance, mit augen auf audit-trail
WireGuard fasst den Tunnelbau so zusammen, dass er leichter auditierbar und schneller ist. Die Implementierung setzt auf kurze, klare Codepfade und moderne Kryptografie. Dieses Profil reduziert den Verwaltungsaufwand deutlich gegenüber IPSec. Allerdings rücken jüngste Audits und Implementierungsdetails stärker ins Zentrum: Offene Fragen zu Schlüsselrotation und Problemfällen bei Mischumgebungen mit bestehenden IPSec-Tunneln bedeuten, dass eine konsistente Policy nötig ist. WireGuard überzeugt durch einfachheit und Geschwindigkeit, doch Audits fokussieren auf Implementierungsunterschiede. Die Praxis zeigt, dass eine klare Migrationsstrategie hilfreich ist, um bestehende Sicherheitsstandards zu wahren. https://it-sicherheit.de/blogeintrag/trend-2026-by-watchguard-wenn-das-vpn-zur-schwachstelle-wird/.
OpenVPN: flexibel, aber konfigurationsaufwand ist nicht zu unterschätzen
OpenVPN gilt als flexibel und plattformübergreifend gut unterstützt. Der Nachteil ist der damit verbundene Konfigurationsaufwand. Je nach Einsatzszenario kann das feine Abstimmen von Cipher-Suites, TLS-Versionen und Auth-Mechanismen nötig sein. Ein falscher Kompromiss zwischen Leistung und Sicherheit lässt Tunnel anfällig erscheinen. Dennoch bietet OpenVPN in vielen Legacy-Umgebungen eine stabile Brücke, besonders wenn Netzwerkerweiterungen und heterogene Clients bestehen. OpenVPN bleibt flexibel, erfordert jedoch mehr Konfigurationsaufwand. In bestimmten Compliance-Szenarien ist diese Flexibilität vorteilhaft, sofern die Policy sauber dokumentiert ist. https://www.golem.de/news/angriffe-auf-vpn-und-fernzugaenge-warum-2026-zum-haertetest-fuer-hybridarbeit-wird-2602-205564.html.
Most zentrale Erkenntnis handelt von der Balance aus Sicherheit, Komplexität und Betriebsaufwand. Eine klare Richtlinie für Protokoll-Policy und Schlüsselrotation ist unumgänglich. Quellenhinweise verweisen darauf, wie unterschiedliche Rechtslagen und Audit-Anforderungen Protokollentscheidungen beeinflussen. Die VPN-Legitimität bleibt 2026 länderspezifisch unterschiedlich. Diese Diversität macht konsistente Policy-Entscheidungen besonders wichtig. https://www.le-vpn.com/de/vpn-legalitaet-leitfaden-2026/.
I went looking for established guidelines and found that Audit-Fokus und Compliance-Hinweise in 2026 betonen, wie wichtig es ist, pro Protokoll eine klare Betriebs- und Rotationspolitik zu definieren. Die Diskussion um WireGuard versus IPSec zeigt, dass viele Organisationen eine hybride Lösung verfolgen: IPSec dort, wo Legacy-Clients bestehen, und WireGuard dort, wo Mobilgeräte und hohe Performance zählen. https://it-sicherheit.de/blogeintrag/trend-2026-by-watchguard-wenn-das-vpn-zur-schwachstelle-wird/. NordVPN plus: wie das security-angebot von NordVPN sich im jahr 2026 unterscheidet
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Ohne die These zu überzeichnen, gilt: Die Linkziele liefern primär policy-relevante Informationen zu Protokollen, Sicherheitsarchitekturen und Implementierungsdetails.
Performance und netzwerkqualität mit globalen VPN-clients
Der praktische Nutzen eines globalen vpn-clients zeigt sich vor allem dort, wo Transparenz zu Durchsatz, Latenz und Zuverlässigkeit benötigt wird. In der Praxis hängt der Transport von Daten stark von Serverstandorten, verwendeten Verschlüsselungsstufen und dem Overhead ab. Je weiter der Exit-Point von den Endgeräten entfernt liegt, desto mehr gilt es, Kompromisse zwischen Sicherheit und Performance zu ziehen. Der Schlüssel ist die Nähe der Exit-Points und eine schlanke Verschlüsselung, die trotzdem robuste Integrität bietet. Im täglichen Betrieb bemerkt man oft eine spürbar höhere Latenz, wenn zusätzliche Netzwerkebenen wie zusätzliche Verschlüsselungsschichten oder Tunneling-Overhead ins Spiel kommen. Jitter kann besonders bei mobilen Nutzern oder Remote-Standorten auftreten, wenn die Verbindung häufiger zwischen Netzwerken wechselt oder von wechselnden SKUs abhängt.
Ursachenfaktoren: Durchsatz, Latenz und overhead
Durchsatz und Reaktionszeit hängen stark von drei Faktoren ab. Erstens die geographische Verteilung der Server und Exit-Points. Zweitens die gewählte Verschlüsselungsstufe. Drittens der Protokoll-Overhead, der entsteht, wenn zusätzliche Sicherheitschecks, Zertifikatsverifizierung oder mehrschichtige Authentifizierung im Pfad liegen. In vielen Fällen lässt sich durch eine strategische Platzierung der Exit-Points der Gesamtverkehr effizienter verteilen und so Engpässe vermeiden. Nearfield-Exit-Points reduzieren Round-Trip-Zeiten, während eine moderate Verschlüsselung für Routine-Verkehr die Leistung stabil hält. Gleichzeitig belegen Berichte, dass höherwertige Verschlüsselung auch mehr Rechenleistung erfordert, was in vergleichbaren Netzen zu spürbaren Unterschieden führen kann. Ein schlanker Overhead ist entscheidend, um den Durchsatz zu maximieren, ohne die Sicherheitsintegrität zu kompromittieren. Mehrere unabhängige Analysen zeigen, dass leichtere Cipher-Suiten in vielen Alltags-Szenarien eine bessere Gesamtleistung liefern, während sensible Anwendungen oft dennoch stärkere Modi benötigen. Wichtig bleibt der Kompromiss zwischen Sicherheit und Performance.
From what I found in the documentation, die Wahl des richtigen Protokolls beeinflusst Latenz und Stabilität spürbar. So können Protokolle mit reduzierter Handshake-Komplexität in wechselnden Netzwerken zu weniger Verbindungsabbrüchen führen. Gleichzeitig bleibt es oft sinnvoll, regelmäßig Zertifikate zu cachen, statt sie bei jeder Verbindung neu zu verifizieren. Caching von Zertifikaten senkt Overhead und beschleunigt Verbindungen, besonders bei mobilen Geräten, die häufig die Netzwerke wechseln.
I cross-referenced reports from security-focused outlets and vendor blogs to validate this Muster. So zeigt sich zum Beispiel: wenn Entwickler nahegelegene Exit-Points priorisieren, verbessern sich die Reaktionszeiten spürbar. Exit-Point-Nähe wirkt direkt auf die Latenz und reduziert damit auch die Fehleranfälligkeit im Handshake-Prozess. In vielen Fällen profitieren Unternehmen von einer Mischung aus regional verteilten Knoten und einem adaptiven Routing, das den Verkehr je nach Lastoptimierung verschiebt. Adaptive Pfadwahl kann Engpässe vermeiden und die Gesamtleistung stabil halten. Was ist norvpn: understanding Datenschutz, Sicherheit und Leistung im Jahr 2026
Betriebsmodelle und Monitoring: Balance zwischen Qualität und Kosten
Eine zentrale Herausforderung ist die Jitter-Variabilität, die entsteht, wenn Mobilnutzer oder Remote-Standorte über instabile terrestrische Netzwerke gehen. Eine Lösung besteht darin, Endpunkte nahe an den Nutzern zu positionieren und Failover-Pfade zu definieren. Zusätzlich kann der Einsatz von Caching-Strategien für Zertifikate und kurze TLS-Handshakes die Startlatenz deutlich senken. Kurze TLS-Handshakes minimieren Verzögerungen beim Verbindungsaufbau, ohne die Sicherheit aufzugeben.
Ich habe in den relevanten Veröffentlichungen gesehen, dass viele Unternehmen beim VPN-Portfolio in der Praxis eine mehrstufige Architektur bevorzugen: eine primäre, regionale Verbindung plus sekundäre Pfade für Ausnahmen. So lässt sich auch bei Ausfällen die Verfügbarkeit hoch halten. Mehrstufige Architektur erhöht Resilienz und gestattet gezielte Fehlerbehebung. Notwendig bleibt ein kontinuierliches Monitoring von Latenzverläufen, Paketverlust und Verbindungsabbrüchen, damit Engpässe früh erkannt und behoben werden können.
Hinweise zu Risiken: zusätzliches Overlay kann die Komplexität erhöhen und zu versteckten Fehlerquellen führen. Eine klare Dokumentation der Exit-Point-Struktur und regelmäßige Audits der Zertifikatshandhabung helfen, diese Risiken zu minimieren. Dokumentation und Audits schützen vor versteckten Fehlern.
Zur Orientierung: der verlinkte Überblick zu SASE zeigt, wie eine integrierte Architektur aus VPN, Identity-Management und Netzwerksegmentierung die Performance gezielt beeinflussen kann. SASE-Architektur dient oft als Brücke zwischen Performance und Sicherheit.
Quellenhinweis: Die hier angesprochenen Punkte beruhen auf branchenspezifischen Berichten, die die Bedeutung von Standortwahl, Cipher-Strategien und Zertifikatscache hervorheben. Für ergänzende Hintergrundinformationen verweisen Themenlinks auf spezialisierte Fachartikel, zu denen sich weiterführend verlinke Informationen finden lassen. Hinweis: Auf Seiten können Affiliate-Links enthalten sein. What macht ein Netflix VPN wirklich effektiv im jahr 2026
Identitäts- und zugriffsmanagement im VPN-portfolio
Der Schlüssel zur sicheren Nutzung globaler vpn-clients liegt im identitäts- und zugriffsmanagement. Zentrale IdP-Anbieter ermöglichen SSO und robuste Multi-Faktor-Authentifizierung. Mit einem einheitlichen Flow reduziert sich die Angriffsfläche deutlich, weil Kompromittierungen auf Token- oder Passwortebene früh erkannt und abgewehrt werden können. Gleichzeitig sorgt eine klare RBAC- oder ABAC-Strategie dafür, dass Tunnelberechtigungen genau dort greifen, wo sie gebraucht werden. SSO minimiert Passworteingaben, MFA erhöht die Lebensdauer kompromittierter Tokens. Dieser Ansatz erleichtert die Compliance und stärkt die Incident-Response.
Zentrale IdP-basiertes SSO und MFA im VPN-Kontext
Zentrale Identitätsanbieter wie Okta, Microsoft Entra ID oder Google Cloud Identity lassen sich in VPN-Clients integrieren und ermöglichen Single Sign-On über Standards wie SAML oder OIDC. Dadurch loggen sich Benutzer einmal ein und bekommen dann tokenbasierte Zugriffe auf Netzwerkressourcen freigegeben. Die MFA-Optionen reichen von zeitbasierten Codes bis zu biometrischen Merkmalen, was die Wahrscheinlichkeit eines gestohlenen Tokens deutlich senkt. Zudem erhöhen klare Richtlinien für Token-Lebensdauer die Reaktionszeit bei Verdachtsfällen. Und ja, eine gute Ereignisprotokollierung hilft, Abweichungen schneller zu erkennen. Siehe dazu die Praxisbeispiele in den genannten Quellen.
RBAC vs ABAC: Wer darf wohin und wann
RBAC ordnet Berechtigungen basierend auf Rollen zu. Das vereinfacht die Verwaltung, kann aber zu Lücken führen, wenn Rollen zu breit gefasst sind. ABAC erweitert das Modell um attributbasierte Kriterien wie Abteilungszuordnung, Standort oder Gerätezustand. In einer global verteilten VPN-Landschaft eignen sich ABAC-Modelle besser, weil sie feinkörnige Regeln ermöglichen. Die Praxis zeigt, dass eine hybride Umsetzung oft am besten funktioniert: Kernzugriffe über RBAC, feinere Kontrollen über ABAC. Hybride Modelle reduzieren sowohl Über- als auch Unterberechtigungen.
Auditierbarkeit, Protokollierung und Compliance
Auditierbarkeit ist in modernen Sicherheitsarchitekturen Pflicht. Protokolle über Authentisierung, Access-Entscheidungen, Token-Ausstellungen und Tunnel-Ereignisse bilden die Grundlage für Incident Response. Je transparenter die Protokollkette, desto schneller lassen sich Vorfälle nachvollziehen und Gegenmaßnahmen einleiten. In diesem Zusammenhang sind zentrale Dashboards und automatisierte Alerting-Regeln sinnvoll, um Abweichungen in Echtzeit zu melden. Protokollierung ist kein Nice-to-have, sie ist der erste Schritt zur forensischen Analyse.
I looked into the cited research to anchor these Aussagen. Die Einsichten zu zentralen IdP-Strategien, RBAC/ABAC-Ansätzen und der Bedeutung von Auditierbarkeit spiegeln sich in den Praxisberichten wider, die in diesem Zusammenhang diskutiert werden. Durch die Verbindung von SSO, MFA und feingranularen Zugriffsmodellen entsteht eine Widerstandsfähige Sicherheitsarchitektur rund um globale vpn-clients. Als Hinweis: Auf der verlinkten Seite zu WatchGuard wird betont, dass veraltete VPNs eine ernsthafte Schwachstelle darstellen, weshalb Identity-first-Ansätze besonders wichtig sind. https://it-sicherheit.de/blogeintrag/trend-2026-by-watchguard-wenn-das-vpn-zur-schwachstelle-wird/. Zudem wird in der Golem-Berichterstattung das Thema Fernzugänge als Angriffsfläche hervorgehoben, was die Notwendigkeit robuster Authentisierung unterstreicht. https://www.golem.de/news/angriffe-auf-vpn-und-fernzugaenge-warum-2026-zum-haertetest-fuer-hybridarbeit-wird-2602-205564.html. Was ist AzireVPN und wie sicher ist der Dienst wirklich?
Integrierte IdP-Lösungen erleichtern die Umsetzung von SSO und MFA deutlich. Die Implementierung reicht von Inline-Redirect-Workflows bis zu tokenbasierten Sessions, was die Compliance-Anforderungen in vielen Rechtsräumen erleichtert. Für die Architekturplanung bedeutet das: Beginne mit einem zentralen IdP, baue RBAC/ABAC auf und stelle sicher, dass Audit-Logs unverändert und jederzeit zugänglich sind. SSO und MFA sind kein Luxus, sondern der Standard für moderne VPN-Portfolios.
Hinweis zur Verlinkung: Die verlinkten Quellen unterstützen die beschriebenen Zusammenhänge, insbesondere die Rolle von Identity-first-Strategien und der Auditierbarkeit in cloud-basierten Netzwerkzugängen. Die Seiten bieten praxisnahe Anleitungen und Beispiele, welche Rollen- und Attributmodelle in realen Umgebungen funktionieren.
Was kommt als nächstes: der globale VPN-client verändert alles
Der globale vpn-client verändert die netzwerkarchitektur, indem er eine einheitliche verbindung über verschiedene standorte hinweg schafft. Er stärkt die sicherheit durch zentrale verschlüsselung und konsistente prozesse, was besonders in multizone- oder multi-cloud-umgebungen sichtbar wird. Gleichzeitig offenbart er neue szenarien für performance, denn die wahl des provider-endpunkts beeinflusst geschwindigkeit und latenz. Wer heute nicht prüft, wie proaktives tunneln und automatische fallback-wege funktionieren, wird morgen hinterherhinken.
Die richtung ist klar: mehr kontrolle, weniger manueller konfigurator-aufwand. Doch die praxis bringt auch haken mit sich: abhängigkeit von einem zentralen vertrauenspunkt, mögliche proxy- oder gesetzeskonflikte in bestimmten regionen und die fragen der datenhoheit. ich rate daher zu transparenz, detaillierten logs und regelmäßigen sicherheitsaudits, um die vorteile gegen die risiken abzuwägen.
- Backup strategy: prüfe regelmäßig den vpn-provider auf veränderte gospodarstellung, nutze fallback‑routen, halte schlüsselupdates und verschlüsselungsprotokolle aktuell.
- What to try this week: teste eine centralisierte politik für neue geräte, dokumentiere verbindungswege und simulierte ausfälle, sammle feedback aus dem team.