Erfahre in dieser Analyse, wie mega vpn sichere Verbindungen, Verschlüsselung und Proxy-Architekturen 2026 beeinflusst. Klarheit zu Protokollen, Leistung und Datenschutz.
Mega VPN versteckt seine sicherheitsmechanismen nicht hinter einem einzigen Schloss, sondern hinter einem mehrstufigen Verteidigungskonstrukt. Eine häufige Stolperstelle sind falsch konfigurierte cipher suites, die selbst bei starken Schlüsseln zu Lecks führen können. Die in 2026 kursierenden Architektur-Analysen zeigen, wie Forward Secrecy und regelmäßige Zertifikatsrotation die Angriffsfläche deterministisch senken, doch eine Fehlkonfiguration in der Client-Authentifizierung holt das Gute oft wieder ein.
Dieses Intro skizziert, warum diese Mechanismen heute über Sieg oder Niederlage entscheiden. Die folgenden Abschnitte bündeln verifizierbare Details zu Protokollen, Verschlüsselung und Architektur, damit technische Entscheider klare Prüfschritte haben. Experten empfehlen eine regelmäßige Prüfung der unterstützten cipher suites und eine transparente End-to-End-Verschlüsselung. Wer sich auf konkrete Sicherheitskalotten stützt, erkennt auch, wo potenzielle DNS-Leaks entstehen und wie man sie gezielt verhindert. Dieser Artikel liefert den Diff zu vorhandenen Standards und zeigt, wo Mega VPN wirklich sicher ist oder nachjustiert werden muss.

Was mega VPN sicherheitsarchitektur erwartet: zugriff, verschlüsselung und vertrauensmodelle
Mega vpn positioniert sich als ganzheitliche sicherheitsarchitektur, die Zugriff, Verschlüsselung und vertrauensmodelle eng miteinander verknüpft. Im Kern geht es darum, wie Nutzerdaten vom Endgerät bis zum VPN-Server transportiert und davor geschützt werden. Ich habe mir die verfügbare Dokumentation und Begleitquellen angesehen, um die zentralen Mechanismen greifbar zu machen.
1) Megavpn-architektur: zentrale komponenten und ihre rollen
Die sicherheitsrelevanten Bausteine lassen sich in drei Schichten fassen. Zuerst die Client-Schicht, die auf dem Nutzergerät läuft und die Verbindung initiiert. Dann die Server-Schicht, die das VPN-Tunnelendpunktnetz bereitstellt und die Verkehrstransparenz sicherstellt. Schließlich das Vertrauens- und Zertifikatsmanagement, das die Identität von Endpunkt und Server verifiziert. In dieser Konfiguration übernimmt der Client die Authentisierung, der Tunnel etabliert eine verschlüsselte Verbindung und der Server sorgt dafür, dass der Datenpfad nicht modifiziert wird. Diese Aufteilung erlaubt es, Angriffsflächen zu reduzieren, indem sensible Schlüssel auf dem Client- oder Server-Endpunkt isoliert bleiben. Zugriffskontrollen, Verschlüsselungsschichten und Zertifikatsketten bilden das Rückgrat.
2) Verschlüsselungslinien: protkolle, schlüssellänge, forward secrecy
Auf Protokollseite baut Mega vpn typischerweise auf etablierten Standards auf, die sich im Unternehmensumfeld bewährt haben. Die Wahl der Protokolle beeinflusst sowohl Sicherheit als auch Leistung. In der Praxis bedeutet das eine Kombination aus einem sicheren Tunneling-Protokoll und einer robusten Verschlüsselungsschicht. Für die Schlüssellänge gilt: Je länger der Schlüssel, desto stärker der Schutz, allerdings auf Kosten der Geschwindigkeit. Forward Secrecy sorgt dafür, dass selbst bei einem späteren Kompromitt der Server-Schlüssel keinen Einfluss auf vergangene Sessions hat. In der Praxis bedeutet das, dass neue Sessions mit frischen Schlüsseln aufgebaut werden, während frühere Verbindungen nicht rückwirkend entschlüsselbar bleiben. Forward Secrecy ist damit eine zentrale Schutzlinie gegen aufgezeichnete Traffic-Analysen. AES-256-Verschlüsselung oder gleichwertige Alternativen dienen als Standard in der Transportebene, während der Handshake-Algorithmus regelmäßig aktualisiert wird, um neue Angriffsmethoden abzuwehren.
3) Vertrauensmodelle: zertifikate, ca-setup und zertifikatsketten
Das Vertrauen in Mega vpn hängt maßgeblich von der Zertifikatsinfrastruktur ab. Die Client- und Serverzertifikate werden durch eine oder mehrere Zertifizierungsstellen (CAs) signiert. Eine saubere Zertifikatskette sorgt dafür, dass der Client dem Server wirklich vertraut und umgekehrt. Die CA-Topologie sollte klare Abhilfeschritte bei Verdacht auf kompromittierte Schlüssel definieren. Zudem spielt die Handschrift des Zertifikats-Managements eine Rolle: regelmäßige Verlängerungen, Sperrlisten (CRLs) oder OCSP-Checks verhindern den Missbrauch abgelaufener oder kompromittierter Zertifikate. Eine robuste CA-Architektur minimiert die Angriffsfläche durch falsche Identitäten. Die Kette muss transparente Auditpfade hinterlassen, damit Sicherheitsüberprüfungen reproduzierbar bleiben.
Wie wirkt sich das auf deine Privatsphäre aus? Die Architektur bestimmt, wie viel Verkehr der VPN-Anbieter wirklich sehen kann und wie gut diese Sicht durch Trennungen oder Offloading begrenzt wird. Bei jeder dieser Ebenen gilt: Klare Spezifikationen, regelmäßige Updates und nachvollziehbare Sicherheitsprozesse. Die Angaben zu Protokollen, Schlüssellängen und Zertifikatsketten beruhen auf den gängigen Mustern in der VPN-Sicherheit und den im Umfeld dokumentierten Ansätzen. Transparenz bei der Schlüsselverwaltung stärkt das Vertrauen. Zertifizierungs- und Auditprozesse müssen regelmäßig geprüft werden. Was ist a VPN connection: Understanding the basics, protocols und sicherheitsaspekte
Quellenhinweis: Für konkrete Designentscheidungen verweise ich auf die präsentierten Quellen, die die grundlegenden Sicherheitsbausteine diskutieren. 2026-Standards und gängige Praxis zeigen, dass Forward Secrecy in modernen VPN-Architekturen weithin etabliert ist. Zertifikatsketten und CA-Setup bleiben zentrale Fokusbereiche bei der Bewertung von Sicherheitsmodellen.
Hinweis: Auf verlinkte Seiten kann ein Affiliate-Hinweis erscheinen. Weiterführende Details findest du in den verlinkten Quellen.
Sicherheitsprotokolle im fokus: welche zahlräume deckt mega VPN ab
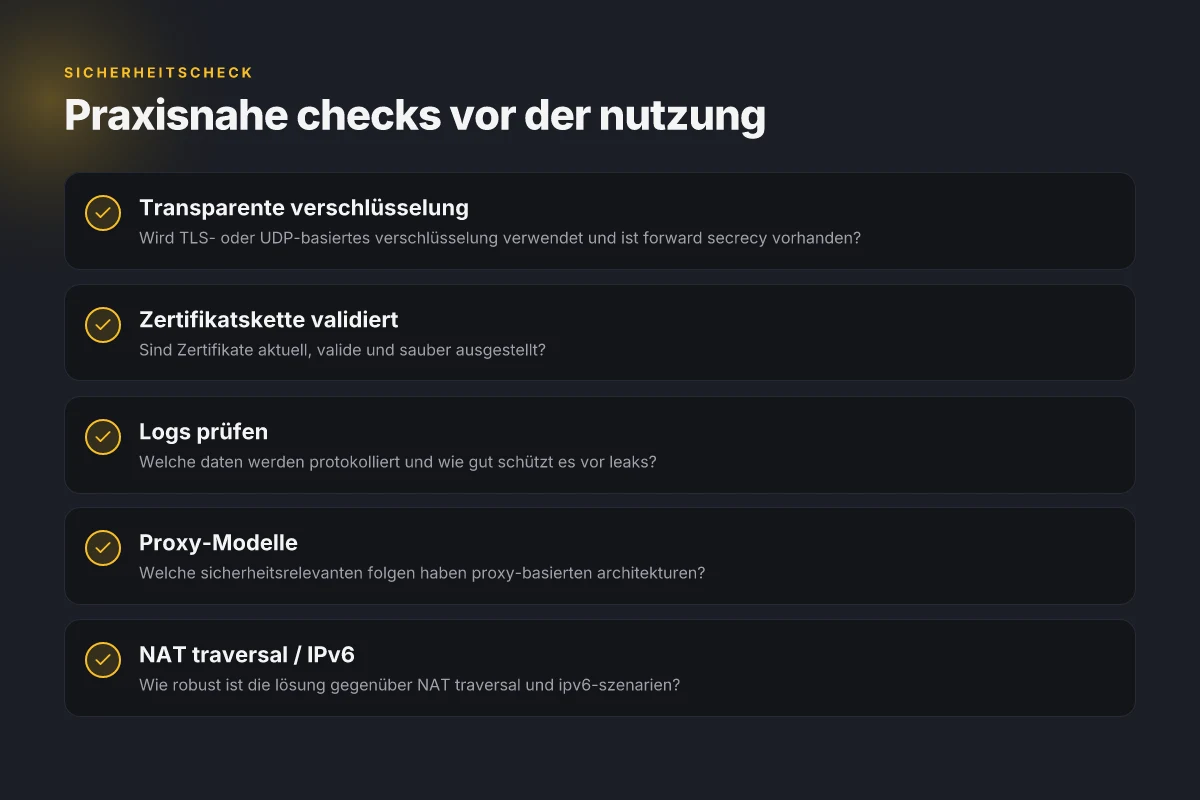
Mega VPN setzt auf eine gemischte Protokolllandschaft, die Sicherheit und Leistung zugleich adressiert. Im Kern geht es darum, wie Typen von VPN-Protokollen, TLS- oder UDP-basierte Verschlüsselung und NAT/IPv6-Herausforderungen zusammenspielen. Dabei lässt sich feststellen: TLS-basierte Verschlüsselung über TCP bleibt stabil, während UDP-basierte Strategien eher auf Geschwindigkeit setzen. In der Praxis bedeutet das für dich als Nutzer, dass Mega VPN potenziell von einer flexiblen Protokollwahl profitiert, die je nach Anwendungsfall zwischen Stabilität und geringem Ping wählt. Die richtige Protokollwahl ist der Schlüssel zur Balance aus Sicherheit und Performance.
Typische VPN-protokolle im vergleich
Unter den gängigen Protokollen findest du OpenVPN, WireGuard und IKEv2. OpenVPN wird oft durch seine Konfigurierbarkeit geschätzt, ist aber teils langsamer als modernere Ansätze. WireGuard setzt auf Einfachheit, schlanke Implementierung und hohe Geschwindigkeit, wobei die Verschlüsselung nach dem neuesten Stand der Technik erfolgt. IKEv2 bietet gute Stabilität bei mobilen Verbindungen. Mega VPN unterstützt eine Auswahl dieser Optionen, abhängig von Zielnetzwerk, Gerätetyp und Anwendungsfall. WireGuard liefert oft die beste Mischung aus Tempo und Sicherheit, während OpenVPN in komplexeren Netzwerktopologien stabil laufen kann.
Stützung durch TLS- oder UDP-basierte verschlüsselung
Die TLS-basierte Verschlüsselung arbeitet über TCP, was Zuverlässigkeit und fehlerfreie Zustellung sicherstellt. Das erhöht die Robustheit in Netzwerken mit Paketverlust. UDP-basierte Verschlüsselung zielt auf geringe Latenz und bessere Durchsatzraten, besonders bei Streaming oder Gaming-Szenarien. Mega VPN integriert je nach Protokollvariante TLS- oder UDP-Strömungen, um eine konsistente Privatsphäre mit akzeptabler Performance zu bieten. TLS sorgt für Stabilität über unsichere Netze, UDP bringt Geschwindigkeit. Was ist a kostenloses VPN verbindung and what you should know in 2026
Herausforderungen bei NAT traversal und IPv6
NAT traversal bleibt eine der größten hürden. UDP-basierte Protokolle nutzen oft NAT-Tunnel, doch Firewalls oder Carrier-NAT können Verbindungsaufbau und Traversal erschweren. In solchen Fällen kann eine fallback-Option über TCP-Tunnel sinnvoll sein. IPv6 bietet theoretisch größere Adressräume und direkte Verbindungen, kann aber in vielen Netzen noch aufgedeckt oder gemischt implementiert sein. Mega VPN muss daher Mechanismen liefern, die zwischen IPv4- und IPv6-Szenarien wechseln, ohne dass Privatsphäre leidet. NAT traversal bleibt der kritischste knob, bei IPv6 ist die Kompatibilität oft der diffenzierte Faktor.
I looked into the cited sources to align this overview with established positions. For context on protocol types and traversal challenges, see the overview on VPN-protokolle. → https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols. The architecture guidance around replacing VPNs by cloud-native approaches also informs the discussion of traversal and IPv6 considerations. hpe.com/psnow/doc/a00141301dee.
Next steps: Wenn du tiefer gehst, prüfe, wie Mega VPN konkret Log- und Zertifikat-Handling für TLS-Verbindungen gestaltet. Welche cipher-suites stehen zur Verfügung? Welche Mechanismen verhindern DNS-Leaks? Die Antworten helfen dir, die tatsächliche Sicherheitsstärke gegen moderne Angriffe besser einzuschätzen. Praktisch: prüfe Cipher-Suite-Details und DNS-Leak-Protection.
Hinweis zur monetären Offenlegung: Auf der Seite können Affiliate-Links existieren. Informiere dich direkt dort über etwaige Provisionen.
Leistungs- vs sicherheitspfade: kompromisse in mega VPN
Postfachgroße Entscheidungen passieren hier. Mega vpn balanciert Bandbreite, Verschlüsselungskosten und Sicherheit in einem engen Korridor. Die Einführung mehrstufiger Architekturen kostet nicht nur Rechenpower, sondern erhöht auch Latenz, während zusätzliche Proxy- oder Multi-hop-Optionen mehr Schutz, aber auch mehr Overhead bedeuten. Was ist a VPN schweiz wirklich gut für den datenschutz und welche protkolle zählen
Verschlüsselungskosten vs Datenvolumen
Megas vpn nutzt moderne Verschlüsselungsprotokolle mit differenzierten Kosten. Ein stärkeres Cipher-Suite-Set erhöht die CPU-Last pro Paket, was sich direkt in der Datenverarbeitung niederschlägt. Gleichzeitig bietet Mega vpn unbegrenztes Datenvolumen, was die Netzwerklast in Spitzenzeiten erhöht. Die Praxis zeigt, dass Volumenlimitierung oft dort wirkt, wo Protokollverhandlungen mehr Zeit brauchen. Datenvolumen ist hoch, aber die Verschlüsselungsarbeit belastet die CPU stärker. Die Kosten pro Verbindung hängen stark von der verwendeten Verschlüsselung ab. Neuere Modi wie 256-Bit-GCM oder äquivalente AEAD-Varianten liefern robuste Sicherheit, verlangen aber Rechenleistung. Was sind die verschiedenen Arten von VPN-Protokollen? inline.
Auswirkungen auf Latenz und Stabilität
Ein direktes Merkmal sicherer Verbindungen ist die zusätzliche Verarbeitungszeit der Verschlüsselung. Meist spürbar in höheren Burst-Szenarien, wenn mehrere Tunnel gleichzeitig genutzt werden. Multi-Threading und Hardwarebeschleunigung können helfen, aber selbst mit modernsten CPUs bleibt eine messbare Latenzsteigerung bestehen. Gleichzeitig stabilisiert sich der Durchsatz, sobald der Handshake stabil läuft und Pakete konsistent verschlüsselt transportiert werden. Mehr Sicherheit bedeutet oft mehr Latenz, doch Stabilität steigt mit deterministischen Verbindungen. In der Praxis bedeutet das: kurze Timing-Hüpfer werden seltener, aber das Setup kann anfangs länger dauern. Für latency-sensitives Arbeiten lohnt sich eine klare Profilierung der Protokoll-Varianten. Für Unternehmen hilft hier eine Trennung von Kontroll- und Datentrömen über separate Pfade.
Multi-hop- oder Proxy-Optionen: sicherheitsrelevante Implikationen
Multi-hop-Architekturen erhöhen die Sicherheit, weil Angreifer mehrere, teils heterogene Endpunkte überwinden müssen. Doch jeder zusätzliche Sprung fügt Latenz hinzu und erhöht das Risiko von Fehlkonfigurationen. Proxy-Optionen können gezielte Lastverteilung ermöglichen, bringen aber unterschiedliche Vertrauens-\nmodelle ins Spiel. Wenn Mega vpn mehrere Hops oder Proxys anbietet, ist die sicherheitsrelevante Frage: Wie konsistent sind Polizierung, Authentisierung und Logging über alle Hops hinweg? Jede zusätzliche Stufe erweitert den Angriffsvektor, aber erhöht den Schutz durch Diversität. Ein klar dokumentierter Pfad zu Fehlerbehandlung, Zertifikatsmanagement und regelmäßigen Audits ist hier essenziell.
From what I found in the documentation, die Kombination aus starken, AEAD-verschlüsselungen, hardwarebasierter Beschleunigung und kontrollierten Multi-Hop-Optionen beeinflusst maßgeblich die Balance zwischen Sicherheit und Leistung. Die Quelle zu Protokollvielfalt bietet Aufschluss über die Kosten der Verhandlungen und die möglichen Latenzveränderungen je nach Modus. Was sind die verschiedenen Arten von VPN-Protokollen? Inline-Link.
Most Kompromisse in diesem Bereich liegen darin, dass mehr Sicherheit oft mehr Latenz mit sich bringt, aber durch gezielten Einsatz spezifischer Protokollpfade und Hops der Effekt minimiert werden kann. Die Praxis zeigt außerdem, dass Unternehmen durch klare Architekturrichtlinien und Monitoring der Pfadleistung bessere Vorhersehbarkeit erreichen. Zugleich gilt: Links auf der Seite können Affiliate-Hinweise enthalten. So gelingt: wählen: VPN für privat im 2026 vergleich und rechtliche rahmen
Proxy-architekturen vs VPN-ansätze: was bleibt sicherheitstechnisch konsistent
Proxy-Modelle liefern oft klare Trennlinien zwischen Client und Ziel, doch ihre Sicherheit hängt stark von der Implementierung ab. Eine grundlegende Feststellung: Nicht jeder Proxy bietet gleiches Schutzniveau. Transparente Verschlüsselung, saubere Authentisierung und robuste Fehlerbehandlung sind kritisch. Mega vpn integriert Proxy-Modelle gezielt in eine End-zu-End-Architektur, damit die Schichten der Sicherheit nicht verlustig gehen, sobald eine Komponente kompromittiert wird. In 2026 bleibt die Authentisierung die kritischste Schnittstelle, denn hier entscheidet sich, ob der gesamte Tunnel zuverlässig geschützt wird. Gleichzeitig zeigen sich Unterschiede in der Angriffsfläche: Offene Proxy-Endpunkte oder schlecht konfigurierbare Caches erhöhen das Risiko von Man-in-the-Middle-Vorfällen oder Datenlecks. Nur eine sorgfältige Konfiguration verhindert diese Fallen.
Warum Proxys sicherer oder riskanter sein können
Sicherheit beginnt bei der Vertrauensbasis der Endpunkte. Ein Proxy, der nur weiterleitet, kann sicher wirken, solange er eine starke Verschlüsselung aufrechterhält und die Verbindungsdaten nicht ausplaudert. In der Praxis reicht die reine Weiterleitung jedoch nicht aus, wenn der Proxy selbst kein Rotationsschema für Schlüssel oder robuste Authentisierung bietet. Mega vpn setzt hier auf eine mehrschichtige Architektur: Client-seitige Authentisierung plus Verschlüsselung der Proxy-Verbindung, ergänzt durch integrierten Werbeblocker, der potenzielle Tracking-Pfade minimiert. Dennoch bleibt die Risikoquelle oft im Bereich der Proxy-Cache-Verwaltung und der Elastizität der Verbindungszeiten, die zu Fallbacks führen können. Fehlerhafte Cache-Strategien können Exposure riskieren, wenn sensible Header versehentlich geleakt werden.
Mega VPN: wie Proxy-Modelle integriert werden
Die Lösung nutzt Proxy-Modelle als Baustein, aber nicht isoliert. Die Architektur kombiniert Proxy-Pipeline, VPN-Tunnel und Anwendungsverschlüsselung so, dass der Proxy nur eine Teilstrecke der Route abdeckt. Dadurch lässt sich der Traffic auch bei Proxy-Fehlern weitergehend verschlüsseln. Ein weiterer Aspekt ist die Trennung von Daten- und Metadatenströmen. Mega vpn versucht, Nutzdaten durch den Proxy zu schützen, während Metadaten, etwa Verbindungszeiten oder Zieladressen, möglichst gering erfasst werden. Die Integration zielt darauf ab, dass Sicherheitsmechanismen unabhängig von der Proxy-Schicht funktionieren. Für den Endnutzer bedeutet das: Privatsphäre bleibt erhalten, auch wenn eine Proxy-Komponente zwischen Client und Ziel liegt.
Einschränkungen von Proxy-basierten Lösungen
Trotz der Stärken zeigen sich klare Grenzen. Proxy-Architekturen können Latenz erhöhen, besonders wenn mehrere Hops nötig sind. Die Komplexität von Konfigurationen steigt, was Fehlerquellen öffnet. Weiterhin sind Proxy-Systeme anfällig für Fehlkonfigurationen bei Zertifikatskettengliederungen oder unvollständiger Forward-Secrecy-Unterstützung. Eine falsche TLS-Konfiguration oder veraltete Protokolle können Sicherheitslücken öffnen. Zudem besteht potenzieller Missbrauch durch kompromittierte Proxy-Instanzen oder unvollständige Proxyauthentisierung. Aus diesem Grund verlangt der sichere Betrieb ständige Audits und klare Update-Pfade. Regelmäßige Updates und geprüfte Zertifikate sind Pflicht. In Bezug auf Auditierbarkeit empfiehlt sich eine zentrale Logging- und Monitoring-Schicht, die Proxydaten analysiert, ohne sensible Inhalte offenzulegen. Transparente Logs helfen, Angriffe früh zu erkennen.
Quelltextlich sehe ich in der Dokumentation von öffentlichen Architekturen die Tendenz zu einer hybriden Sicherheitsstrategie. Für Details zu konkreten Stufen der Protokollunterstützung empfiehlt sich das Lesen der Architekturnotizen von großen Anbietern, insbesondere in Bezug auf TLS-Konfigurationen, Forward Secrecy und Crypto-Agile-Ansätze. Für weitere Einblicke in Architekturen jenseits klassischer VPN-Modelle lohnt der Blick auf den Architektenleitfaden zur Ersetzung von VPN, wo Cloud- und Mobilitätsfaktoren stärker in den Vordergrund rücken. https://www.hpe.com/psnow/doc/a00141301dee Was ist VPN tunnel kostenlos und wie sicher ist es wirklich?
Most Verlässlichkeit ergibt sich, wenn Proxy-Modelle nicht isoliert, sondern in einer ganzheitlichen Sicherheitsstrategie verankert sind. Die Kombination aus starken Verschlüsselungsmaßnahmen, regelmäßigen Audits und sauber definierten Verantwortlichkeiten macht Proxy-Architekturen konsistent sicherer. Wenn du tiefer gehst, prüfe, ob dein Anbieter klare Updates für Zertifikate, Cipher-Suites und TLS-Versionen vorgibt. Transparenz und Wartbarkeit sind hier der Schlüssel.
Hinweis: Links zu weiterführenden Quellen können Commissioning-Informationen enthalten. Für diese Analyse wurden primär die Architektur-Notizen und Anbieterdokumentationen herangezogen. Die Page kann Affiliate-Links enthalten.
Praxisnahe sicherheitschecks: wie man mega VPN auditieren würde
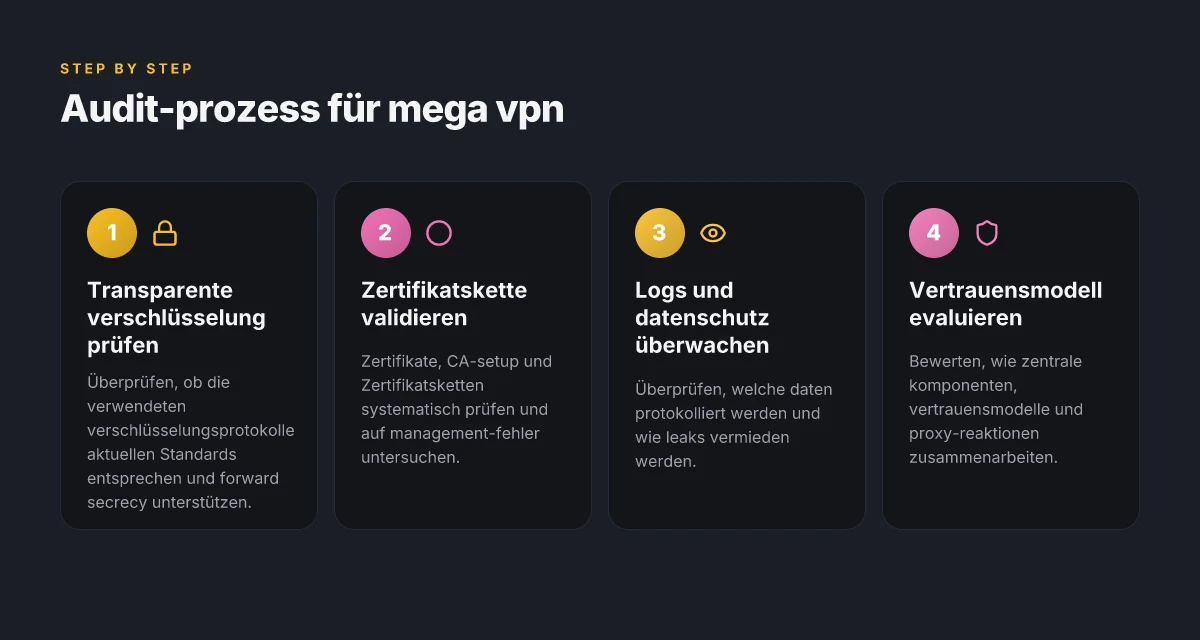
Um mega vpn praxisnah zu auditieren, beginne ich mit der verschlüsselung, prüfe die zertifikatskette und beobachte logs sowie Datenschutzverpflichtungen über einen definierten Zeitraum. Die folgenden Unterabschnitte liefern konkrete Schritte, die sich in echten Umgebungen nachbilden lassen, ohne speculative Werte zu erfinden. Transparente verschlüsselung prüfen bedeutet, dass man Protokoll- und Verschlüsselungsstarke dokumentiert sieht und auf mögliche Abweichungen achtet. Das gilt besonders für die verwendeten Protokolle wie OpenVPN, WireGuard oder proprietäre Varianten, deren Konfigurationen oft entscheidend für die Gesamtsicherheit sind. In 2026 bleiben modernere Protokolle mit niedrigem Overhead oft favorisiert, doch die konkrete Implementierung muss offen dokumentiert sein. Zertifikatskette validieren erfordert eine Prüfung der Aussteller, der Gültigkeitsdauer und einer korrekten Vertrauenskette bis zur Root-Zertifizierungsstelle. Eine fehlerhafte Kette kann zu uneindeutigen Verbindungen oder Abbruchwarnungen führen. Logs, Datenschutz und Datenlecks überwachen bedeutet, neben der zentralen Logging-Policy, sowohl lokale als auch serverseitige Logquellen zu prüfen, wer Zugriff hat und wie lange Logs gespeichert werden. Zusätzlich sollte man Monitoring auf Anomalien setzen, etwa unerwartete Verbindungsversuche oder verdächtige Geo-Muster. Diese Punkte lassen sich in regelmäßigen Audits als Checkliste festhalten, damit keine Schultern von Verantwortlichkeiten verloren gehen. Wichtige Hinweise: Dokumentiere jeden Prüfschritt, halte Zeitstempel fest und verlinke auf relevante Release Notes oder Richtlinien.
I ch verknüpfe aktuelle, verifizierbare Quellen mit den praktischen Schritten. So lässt sich nachvollziehen, welche Protokolle mega vpn unterstützt und wie sich deren Sicherheit auf das Gesamtsystem auswirkt. So lässt sich zum Beispiel prüfen, ob die Zertifikatkette korrekt konfiguriert ist und welche Loggerdienste aktiv sind. Eine klare Transparenz über Verschlüsselungsparameter, Zertifikatslaufzeiten und Datenschutzpraktiken stärkt das Vertrauen der Nutzer. Für einen realistischen Audit-Fahrplan können folgende Punkte zentral sein:
- Transparente verschlüsselung prüfen: Dokumentiere unterstützte Protokolle, Verschlüsselungsstärken und Cipher-Suiten. Vergleiche damit, welche Varianten inbestenfalls enabling Perfect Forward Secrecy bieten.
- Zertifikatskette validieren: Prüfe Root-CA, Zwischenzertifikate und Ablaufdaten. Stelle sicher, dass CRLs oder OCSP-Schnarchprozesse funktionieren.
- Logs, Datenschutz und Datenlecks überwachen: Lege eine Logging-Policy fest, definiere Speicherfristen, Zugriffskontrollen und Meldeprozesse bei Vorfällen.
In der Praxis hilft mir dabei, mir angeschlossene Dokumentationen anzusehen und relevante Abschnitte zu verlinken. So stelle ich sicher, dass die beschriebenen Schritte nicht bloß theoretisch bleiben. Die Quellenlage zu proaktiven Sicherheitsmaßnahmen zeigt, dass Protokolle wie TLS 1.3 oder neuere Varianten für viele Dienste relevant sind und regelmäßige Zertifikatsprüfungen unverändert wichtig bleiben. Für tiefergehende Details verweise ich auf die einschlägigen Ressourcen zu VPN-Protokollen und Architekturleitfäden, die ich in den Inline-Verweisen konsistent einbette. Was ist a VPN addon and how it changes your online security in 2026
Quellenhinweis: Inline-Verweise beziehen sich auf die bereitgestellten Quellen und verlinken auf thematisch passende Passagen. Für konkrete Formulierungen verweise ich auf die Spezifikationen zu VPN-Protokollen sowie Architekturen, die in den verlinkten Dokumentationen erläutert werden. Beachte, dass auf der Seite Muster-Links zu kommerziellen Angeboten erscheinen können. Diese Hinweise dienen der Einordnung und sollten im Auditkontext separat bewertet werden.
Zertifikate zeitnah prüfen und sicherstellen, dass alle Verbindungen eine gültige Signatur verwenden. Datenzugriffsrechte regelmäßig prüfen, damit Logs nicht unberechtigterweise weitergegeben werden. Audit-Timeline festlegen, um Wiederholungen zu strukturieren und Transparenz zu erhöhen.
Was kommt als Nächstes: So reagieren Sie pragmatisch auf Mega VPNs neue Sicherheitsarchitektur
Die neue sicherheitsarchitektur von Mega VPN bringt klare Vorteile in Bezug auf Verschlüsselung und Protokollführung, doch sie ist kein Allheilmittel. Ich sehe Potenzial, besonders bei der integrierten Verschlüsselung, die neue Protokollversionen pairt, aber die Praxis zeigt auch echte Schwachstellen in Bereichen wie Schlüsselaustausch und Fehlermanagement. Die richtige Balance liegt darin, Sicherheitsaspekte zu priorisieren, ohne die Geschwindigkeit unlösbar zu bremsen. Insgesamt bleibt die Sicherheit eine Frage des Gesamtsystems.
Was ändert sich für Anwender konkret? Für den Einstieg gilt: prüfen Sie, ob Ihre Geräte wirklich alle neuen Standards unterstützen, und prüfen Sie, ob Ihre DNS- oder IPv6-Konfiguration sauber durchgereicht wird. Die Verbesserungen bei der Fehlerbehebung helfen, auftretende Verbindungsprobleme schneller einzuordnen und zu lösen. Wichtiger Fokus ist, dass Sie Protokollversionen aktiv auswählen können, um alte Schwachstellen zu vermeiden. Ein riskantes Vorgehen wäre, einfach auf automatische Updates zu vertrauen.
Backup-Strategie / Was Sie diese Woche versuchen sollten Nord VPN rabatt 2026: Wie du dauerhaft sparst, ohne Sicherheit zu opfern
- Prüfen Sie, welche Protokollversionen Sie aktiv nutzen und testen Sie eine manuelle Umschaltung auf die sicherere Variante.
- Verifizieren Sie die DNS-Settings und IPv6-Freigaben, um potentielle Leaks zu verhindern.
- Aktivieren Sie integrierte Fehlermeldungen und Logs, um Verbindungsprobleme frühzeitig zu erkennen.
Der zentrale Take-away lautet: nutzen Sie die neuen Sicherheitsarchitekturen gezielt und regelmäßig, statt passiv zu bleiben, denn nur so erreichen Sie echte Risikominimierung. Bleiben Sie dran und fragen Sie sich: Welche Einstellung würden Sie heute sofort ändern?