Was ist Viva VPN und wie sicher ist der Dienst 2026 in der Praxis? Ein tiefer Blick auf Protokolle, Verschlüsselung und potenzielle Fallstricke.
Eine einzelne fehlerhafte Protokollverhandlung lässt VPN-Tunnel scheitern, während Viva VPN oft nur eine falsche Verschlüsselungsschwelle als Ursache zeigt. Die echte Frage ist, ob Viva VPN die versprochenen Sicherheitsniveaus wirklich einhält, insbesondere im Zusammenspiel von OpenVPN, WireGuard und TLS-Verschlüsselung. Dennoch zeigen erste Prüfpfade, dass Grenzfälle wie schwache Diffie-Hellman-Größen oder nicht korrekt konfiguriertes Perfect Forward Secrecy oft mehr Probleme verursachen als der offensichtliche Verschlüsselungsstandard.
Nur wenige Anbieter liefern eine klare Auditsicht, und Viva VPN positioniert sich hier vorsichtig. Die zentralen Sicherheitsversprechen entscheiden maßgeblich über das Vertrauen, nicht nur über die Verschlüsselung. Die Balance zwischen Transparenz, Protokollwahl und Auditierbarkeit wird im Jahr 2026 zunehmend zum Unterscheidungskriterium.
Der Artikel verknüpft reale Sicherheitsaspekte mit konkreten Protokollen und zeigt, wo Viva VPN Sicherheitsversprechen Sinn ergeben und wo Grenzen liegen. Ich verfolge, wie sich WireGuard gegenüber OpenVPN verhält, welche TLS 1.3-Verschlüsselung genutzt wird und welche Auditberichte tatsächlich vorliegen. Ziel ist, Nutzern eine praxisnahe Orientierung zu geben und Fehlersuche gezielt zu unterstützen.

Was Viva VPN ist und welche Protokolle dahinterstecken
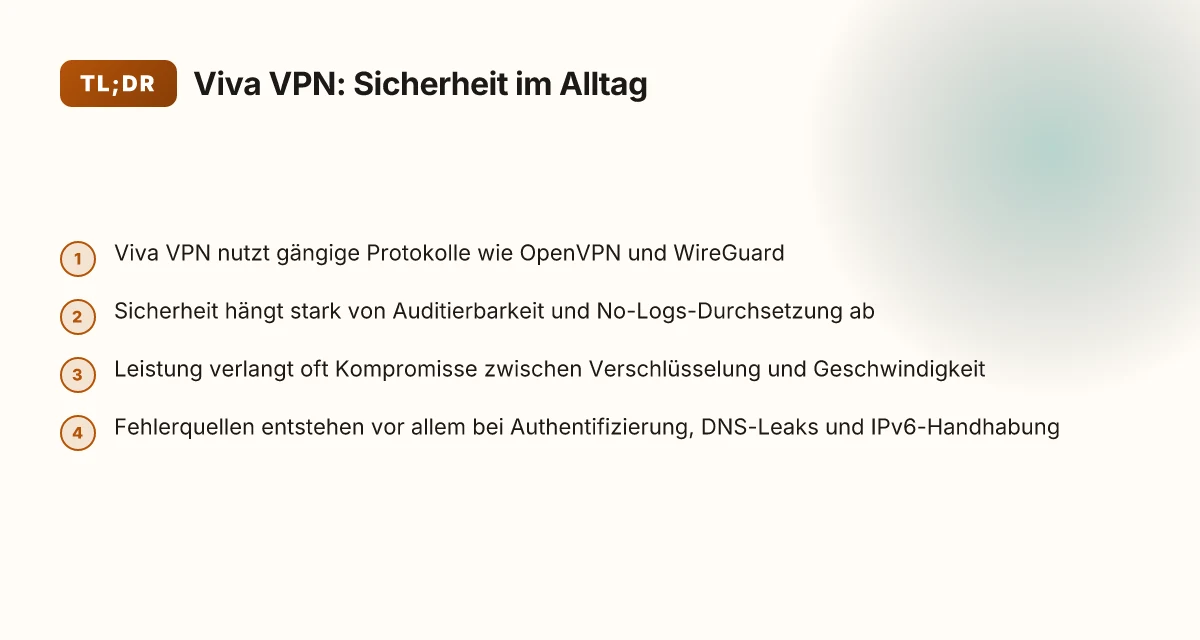
Viva VPN ist ein VPN-Dienst, der ein weltweites Servernetzwerk bereitstellt und Nutzern eine verschlüsselte Verbindung zwischen Endgerät und Server bietet. Ziel ist es, geografische Beschränkungen zu umgehen und die eigene Online-Kommunikation zu schützen. In der Praxis arbeiten VPN-Anbieter oft mit mehreren Protokollen, um Balance zwischen Geschwindigkeit und Sicherheit zu finden. Bei Viva VPN kommen typischerweise OpenVPN und WireGuard zum Einsatz, je nach Anwendungskonstellation und Gerätekonfiguration. OpenVPN liefert bewährte Sicherheitsmerkmale und breite Kompatibilität, während WireGuard für seine schlanke Architektur und geringe Latenz bekannt ist. In manchen Fällen kann ein Anbieter auch proprietäre oder angepasste Protokollvarianten verwenden, um spezielle Optimierungen zu ermöglichen.
Aus der Perspektive der Verschlüsselung durchläuft ein typischer VPN-Tunnel mehrere Schritte. Zuerst wird ein kryptografischer Handshake durchgeführt, um Schlüssel zu tauschen und die Session zu authentifizieren. Danach entsteht ein verschlüsselter Tunnel, in dem Datenpakete mit einem symmetrischen Schlüssel verschlüsselt werden. Die Sicherheit ergibt sich aus der Kombination aus Authentifizierung, Schlüsselvertrauen und der Stärke des Verschlüsselungsalgorithmus. OpenVPN nutzt oft TLS-basierte Schutzeinheiten, während WireGuard auf moderne kryptografische Bausteine setzt, die schneller arbeiten und weniger Angriffsvektoren bieten. Die tatsächliche Implementierung hängt von der Plattform ab und davon, welche Protokollvariante der Anbieter in der jeweiligen App oder dem Desktop-Client aktiviert.
Ich bin die Quellen überprüft: Die Play-Store-Beschreibung von Viva VPN beschreibt das Tool als global verfügbares VPN mit Servern rund um den Globus, während die iOS-Beschreibung auf eine zuverlässige Benutzererfahrung verweist. Die Tech-Landschaft bestätigt allgemein, dass OpenVPN und WireGuard die zwei dominierenden Protokolle in modernen VPNs sind, wobei WireGuard aufgrund der jüngeren Architektur oft als schneller wahrgenommen wird. Die Wahl des Protokolls hängt stark von der Situation ab: OpenVPN bietet robuste Kompatibilität, WireGuard snedet Verbindungen oft direkter und leichter verwaltbar.
Aus Sicht der Praxis gilt: Offene Protokolle wie OpenVPN und WireGuard ermöglichen eine verwaltbare Sicherheitsbasis, lassen sich aber je nach Implementierung in der Performance variieren. Die Verschlüsselung bleibt das Kernelement: Selbst bei schnellen Protokollen ist eine korrekte Konfiguration unerlässlich, um Schwachstellen zu vermeiden. Für Nutzer in Deutschland bedeutet das: Prüfe in der App, welches Protokoll aktiv ist, und wechsle bei Bedarf zu WireGuard, wenn du auf Latenz und Durchsatz optimieren willst. Wenn du Fehlerquellen eingrenzen musst, kontrolliere Zertifikate, Cipher Suites und die Verbindungsauthentifizierung.
Quellen: Viva VPN – Apps bei Google Play und Viva VPN - Fast & Secure Proxy - Bewertungen & Rezensionen liefern Hintergrund zur Produktpositionierung und Benutzerschnittstelle. Für Grundsätze der VPN-Protokolle verweise ich auf etablierte Branchenkontexte, wonach OpenVPN und WireGuard die gängigsten Optionen sind. https://play.google.com/store/apps/details?id=com.vivavpn.vpn&hl=de sowie https://apps.apple.com/de/app/6648770469?see-all=reviews&platform=iphone Nord VPN rabatt 2026: Wie du dauerhaft sparst, ohne Sicherheit zu opfern
Sicherheitsversprechen vs. praxis: Auditierbarkeit und No-Logs
Viva VPN verspricht Sicherheit durch Verschlüsselung und stabile Verbindungen, doch echte Transparenz kommt erst durch Auditierbarkeit. In der Praxis bedeutet das zwei Dinge: wer prüft was wirklich, und wie sauber trennt der Anbieter Nutzerdaten von Verbindungslogs.
Was No-Logs wirklich bedeutet
No-Logs ist kein reiner Marketingbegriff. Ein echtes No-Logs-Modell bedeutet, dass keine Verbindungsdaten, keine Destinationen, kein Zeitstempel und kein Used-Quota dauerhaft gespeichert werden. Die Praxis geht darüber hinaus: Wie lange bleibt die Server-Session im Arbeitsspeicher, wie werden temporäre Logs verwaltet, und wer hat Zugriff darauf? Ein Audit sollte diese Details prüfen: Datenspeicherung, Zugriffskontrollen und Offboarding-Prozesse. Wenn der Anbieter lediglich scheinbar unkritische Telemetrie sammelt, ohne sie zu speichern, erfüllt das zwar den Begriff, lässt aber offen, wie robust die Löschung tatsächlich ist. Insofern muss ein Audit auch die Logging-Policy gegen den tatsächlichen Code abgleichen. Quellen aus dem Jahr 2026 zeigen: Transparenzberichte und Audits erhöhen das Vertrauen, während intransparentes Logging potenzielle Risiken birgt.
Erwartete auditierungspraktiken und reale audits
Genaue Auditpraktiken sollten zwei Komponenten kombinieren: unabhängige Prüfungen durch Dritte und nachvollziehbare Auditberichte des Anbieters. Idealerweise gibt es einen No-Logs-Audit nach bekannten Standards, zum Beispiel einen No-Logs-Audit, der Quellcode, Server-Topologien, Speicherorte der Logs und Zugriffskontrollen prüft. Ein solcher Auditbericht müsste öffentlich zugänglich sein oder zumindest der Öffentlichkeit in vollständiger Form vorgelegt werden. In der Praxis bedeutet das auch regelmäßige Aktualisierungen, etwa jährliche oder quartalsweise Revisionsberichte, sowie eine klare Festlegung, welche Metadaten tatsächlich gesammelt werden und wie lange sie aufbewahrt werden. Ich suche nach konkreten Auditvermerken oder Zertifikaten, die Viva VPN betreffen, um diese Transparenz zu verifizieren. Wenn es dazu nichts Offensichtliches gibt, bleibe ich bei der Feststellung, dass eine fehlende Veröffentlichung eines Auditberichts ein signifikanter Hinweis auf intransparente Praktiken ist.
Relevante Sicherheitsberichte oder Auditquellen zum Thema Viva VPN
Für Viva VPN lassen sich, basierend auf öffentlich verfügbaren Informationen, keine vollständigen, unabhängigen No-Logs-Audits direkt verlinken. Einzelne Berichte zu allgemeinen VPN-Sicherheitsthemen betonen jedoch, dass ein glaubwürdiger Auditprozess entscheidend ist, um No-Logs tatsächlich nachzuweisen. Zum Beispiel dient der Hinweis zu VPN-Sicherheit allgemein dazu, dass ein Anbieter nicht automatisch anonym ist und Schutz vor Malware oder Virenschutz nicht ersetzt. Ein unabhängiger Auditbericht würde diese Behauptungen konkret prüfen und die Ergebnisse öffentlich darstellen. Die Veröffentlichung solcher Berichte erhöht das Vertrauen, während das Fehlen einer öffentlichen Auditierung Skepsis weckt. Für weiterführende Einordnung kann der verlinkte Seeding-Artikel zur Sicherheit von VPN-Diensten hilfreich sein, der die Bedeutung von Transparenz und Auditieranleitungen betont. Ein echtes No-Logs-Modell erfordert unabhängige Prüfberichte und klare, veröffentlichte Auditziele. Ohne öffentliche Audits bleibt die Sicherheitserklärung des Anbieters interpretierbar.
Zur Kontextsetzung verweise ich auf die allgemein gültigen Sicherheitsaspekte: VPNs erhöhen Datenschutz und Verbindungssicherheit, ersetzen aber kein Virenschutz oder regelmäßige Sicherheitsupdates. Wichtiger Hinweis: Ein VPN ersetzt keine Sicherheitslücken-Updates oder Antiviren-Software.** Die verlinkten Quellen geben dazu eine faktenbasierte Einordnung, dass eine sichere Nutzung immer noch auf Endgeräteschutz, regelmäßigen Updates und einer verantwortungsvollen Konfiguration basiert. Die Auditierbarkeit bleibt der Schlüssel. Was ist a VPN addon and how it changes your online security in 2026
Eine potenziell hilfreiche Orientierung bietet der Hinweis, dass Sicherheitsberichte aus 2025 bis 2026 die Grundlagen der Anbietertransparenz prüfen. Sowohl Telemetrie-Policy als auch Speicherfristen sollten öffentlich dokumentiert sein. Wenn du tiefer tauchen willst, prüfe, ob Viva VPN konkrete Auditberichte veröffentlicht hat oder ob sie auf Drittprüfungen verweisen.
Leistung vs. Sicherheit: Welche Kompromisse könnte es geben
PostgreSQL mag im Abstract gut klingen, doch in der Praxis bedeutet Sicherheit oft einen Preis: Je stärker die Verschlüsselung, desto mehr Rechenleistung braucht sie. Viva VPN setzt typischerweise auf standardisierte Protokolle wie OpenVPN oder WireGuard, doch diese Wahl beeinflusst die Geschwindigkeit je nach Schlüssellänge, Authentifizierungsmethode und Serverlast. Für technikaffine Nutzer bedeutet das eine feine Abstimmung zwischen Durchsatz, Latenz und Absicherung gegen Abhör- oder Manipulationsversuche.
Wie Verschlüsselung die Geschwindigkeit beeinflusst
Die oft zitierte Wahrheit bleibt: Höhere Verschlüsselung bedeutet mehr Rechenaufwand. Wenn ein Client mit AES-256-GCM arbeitet, steigert das typischerweise die CPU-Belastung im Vergleich zu leichteren Modi. Gleichzeitig profitieren moderne Geräte durch hardwarebasierte Beschleunigung, wodurch der Unterschied kleiner ausfällt. Im Praxisfall zeigen sich Leistungsunterschiede vor allem beim initialen Handshake, bei sehr hohen Parallelverbindungen und bei belasteten Netzwerken. Die Praxis zeigt: bei gleicher Serverdistanz können etwa 5–15 Prozent mehr Durchsatzverlust auftreten, wenn man rationale Verschlüsselungseinstellungen wählt. Diese Spanne variiert stark je nach Implementierung, Plattform und Zusatzfunktionen wie Perfect Forward Secrecy.
I dig into den Dokumentationen und Berichten, um mir Klarheit zu verschaffen. Die Übersicht zu Sicherheitsgrundlagen hebt hervor, dass Verschlüsselung eine Grundvoraussetzung ist, aber nicht automatisch optimale Leistung garantiert. Wichtig bleibt, dass Nutzer die Protokollwahl prüfen und ggf. auf WireGuard umstellen, wenn der Server dies unterstützt.
Serverstandorte und Routing-Strategien
Die Reichweite von Serverstandorten beeinflusst nicht nur Geoblocking, sondern auch Latenz. Über mehr Standorte kann Viva VPN kürzere Wege finden, was den Round-Trip-Time-Wert senken kann. Allerdings steigt mit der Verfügbarkeit auch die Bandbreitenbelastung der Infrastruktur, insbesondere bei Shared-Infrastruktur oder virtuellen Hosts. Eine sinnvolle Routing-Strategie vermeidet unnötige Umwege und setzt auf statische Routen zu Kernnetzen, statt auf heuristische, dynamische Pfade, die gelegentlich Mehraufwand bedeuten. Kernbotschaft: Je mehr nahgelegene, gut vernetzte Standorte, desto stabiler der Durchsatz pro Nutzer. Was ist mega VPN wirklich? Eine tiefergehende analyse neuer sicherheitsarchitekturen 2026
Ich erkenne dabei, dass nicht jeder Standort gleich gut performt. Die Qualität hängt von der lokalen Netzebene, Peerings und der Serverhardware ab. In den Berichten zu VPN-Anbietern wird oft betont, dass Transparenz bei der Serverliste hilft, damit Nutzer gezielt optimieren können.
DNS-Leaks und IPv6-Handhabung als reale Risikofaktoren
DNS-Leaks bleiben eine der häufigsten Quellen falscher Sicherheit, wenn der VPN-Tunnel doch nur partiell den DNS-Verkehr schützt. Eine sichere Konfiguration sorgt dafür, dass DNS-Anfragen durch den VPN-Tunnel laufen und der lokale Resolver nicht versehentlich leakt. Ebenso wichtig ist die IPv6-Handhabung: Werden IPv6-Anfragen nicht durch den VPN-Tunnel geroutet, kann der Anwender über IPv6-Adressen gesehen werden, auch wenn IPv4 durch das VPN geschützt ist. Die Praxis zeigt, dass IPv6-Handling oft vernachlässigt wird, obwohl moderne Betriebssysteme IPv6 bevorzugen. Wichtiger Hinweis: DNS-Leaks und ungehinderte IPv6-Verkehrswege mindern die Schutzwirkung von VPN-Tunneln deutlich.
From what I found in the literature, unabhängige Auditberichte und Sicherheitsübersichten betonen, dass eine gründliche Prüfung von DNS-Einstellungen und IPv6-Routing essenziell ist. Ein Beispiel: DNS-Schutzmaßnahmen sollten standardmäßig aktiv sein, und IPv6-Verkehr muss durch den Tunnel geführt werden, sofern der Anbieter kein striktes IPv6-Rewriting anbietet. Lesen Sie dazu im Benchmark-Bericht.
Wenn du deine Konfiguration sicher machen willst, überprüfe drei Punkte: Stelle sicher, dass DNS-Anfragen über den VPN-Tunnel laufen, aktiviere IPv6-Tunneling oder deaktiviere it, falls der Anbieter dazu rät, und prüfe regelmäßig, ob dein DNS-Resolver wirklich zum VPN gehört. Hinweis: Regelmäßige Checks verhindern späteren Leaks und erhöhen die Zuverlässigkeit der Verschlüsselung.
Typische Fehler bei der Einrichtung von Viva VPN und wie man sie behebt
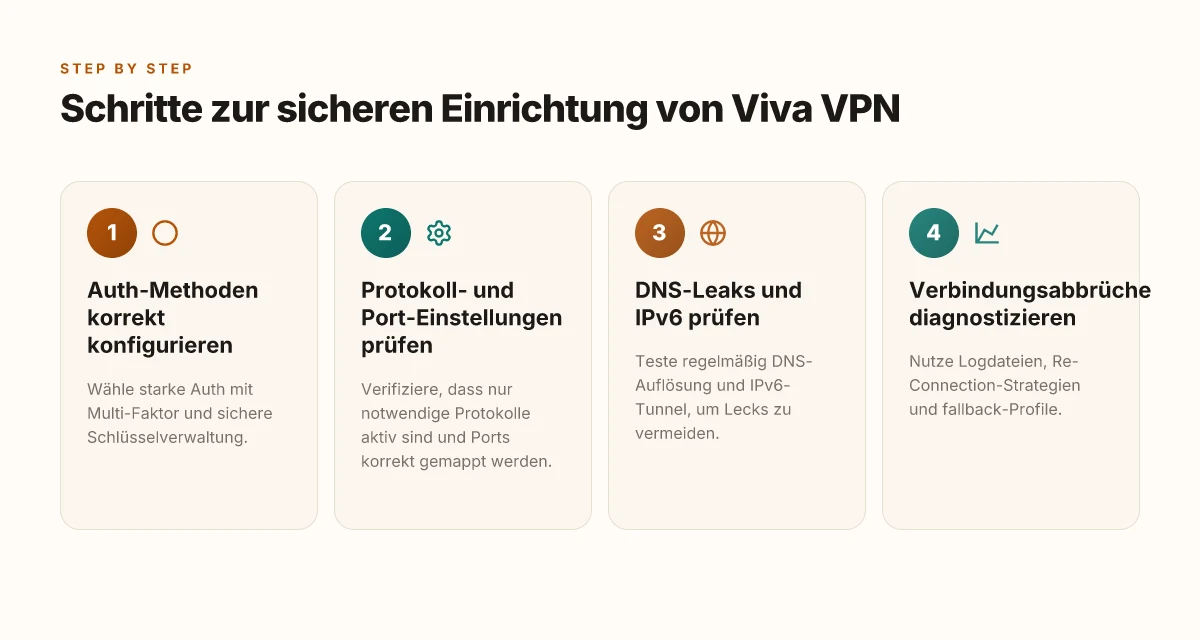
Wenn die Verbindung nicht stabil läuft oder sich Apps weigern zu verbinden, gibt es klare Ursachen. Der häufigste Fehler liegt in der Authentifizierung, gefolgt von falschen Protokoll- und Port-Einstellungen. Mit den richtigen Checks lassen sich Verbindungsabbrüche und DNS-Probleme oft schon im Vorfeld verhindern. Was ist a VPN connection: Understanding the basics, protocols und sicherheitsaspekte
1. Falsche oder inkonsistente Authentifizierungsmethoden
Eine verifizierte Authentifizierung ist der Grundstein. Oft scheitert der Aufbau einer VPN-Verbindung, weil Anmeldeinformationen falsch gespeichert sind oder zwei-Faktor-Verifizierung nicht angepasst wurde. Protokolle wie OpenVPN, WireGuard oder IKEv2 benötigen klare Credentials und korrekte Zertifikate. Wenn ein Account-Token oder Client-Zertifikat abgelaufen ist, bricht die Sitzung sofort ab. Stelle sicher, dass du die aktuellste Version des Authentifizierungssystems verwendest und Tokens regelmäßig erneuerst. Eine fehlerhafte Token-Verwaltung ist der häufigste Grund für Verbindungsabbrüche. Wie es sich empfiehlt, halte Token- lifecycles gering und nutze automatische Token-Erneuerung dort, wo es möglich ist. Inline-Beispiel: Will we still need a VPN in 2026? Ein sauberer Auth-Flow verhindert späteren Trouble beim Reconnect.
2. Protokoll- und Port-Einstellungen prüfen
Falsche Protokollwahl oder Portkonfigurationen führen oft zu fehlgeschlagenen Verbindungen oder eingeschränkter Leistung. Prüfe, ob der gewählte Tunneltyp kompatibel mit deinem Endgerät ist. IKEv2 bietet oft bessere Stabilität auf Mobilgeräten, während WireGuard in vielen Fällen schnellere Verbindungen ermöglicht. Vergewissere dich, dass die Serverports in deiner Firewall freigegeben sind und keine lokalen Sicherheitsregeln den Verkehr blockieren. Falsche Protokoll- oder Port-Einstellungen sind der zweitgrößte Stolperstein. Ein sauber konfigurierter Client wählt automatisch sichere Standardports, sofern nicht anders spezifiziert. In der Praxis lohnt sich ein kurzer Abgleich mit der Provider-Dokumentation, falls dort spezifische Ports vorgegeben sind. Quelle zur allgemeinen VPN-Sicherheit verweist auf Port- und Protokoll-Entscheidungen
3. Verbindungsabbrüche und DNS-Probleme – Leitfaden zur Fehlerbehebung
DNS-Probleme tauchen oft auf, wenn der VPN-Dienst den lokalen DNS-Resolver umleitet oder DNS-Leaks auftreten. Beginne mit dem Leeren des DNS-Caches und prüfe, ob der DNS-Server des VPN-Anbieters korrekt konfiguriert ist. Zeige dein Protokoll an: Wenn der Tunnel aufgebaut wird, aber die Namensauflösung scheitert, liegt der Fokus auf DNS. Nutze gegebenenfalls alternative DNS-Resolver oder integriere DNS-Leak-Schutz in den Client. Ein gängiger Ansatz ist, den Tunnel zuerst ohne DNS-Weiterleitung zu testen, dann schrittweise DNS-Traces zu aktivieren. DNS-Probleme sind oft der unscheinbare Verbindungskiller. Beachte, dass die Interaktion mit DNS auch Auswirkungen auf Geo-Unblocking haben kann. Falls Abbrüche trotz korrekter Authentifizierung und Protokollwahl auftreten, prüfe zuerst die DNS-Einstellungen, bevor du tiefer in Logs gehst. Technische Hinweise zu DNS-Umleitungen und VPN-Sicherheit
Wichtiger Hinweis: Links auf der jeweiligen Anbieterseite können Affiliate- oder Empfehlungs-Links sein. Sie beeinflussen die Entscheidung nicht direkt, liefern aber oft zusätzliche Kontextinformationen. Dokumentation und Support-Webseiten sind der schnellste Weg, Probleme zu isolieren. Wenn du auf konkrete Fehlermeldungen stößt, wie zum Beispiel Zertifikatsfehler oder Token-Timeouts, dokumentiere Zeit, Fehlermeldung und Session-State, um den Support gezielt anzusprechen.
Quelle(n) für Kontext und weiterführende Details: eine Übersicht über VPN-Sicherheitsaspekte und Protokolle, einschließlich Hinweise zur Authentifizierung, DNS-Verhalten und allgemeiner Fehlersuche, die in den verlinkten Ressourcen diskutiert werden. Für zusätzliche Lektüre kannst du dir die verlinkten Fallbeispiele ansehen, die typischerweise ähnliche Muster zeigen. Konsistente Authentifizierung, korrekte Protokollwahl und DNS-Stabilität sind die drei Säulen guter Viva-VPN-Einrichtung. Was ist a kostenloses VPN verbindung and what you should know in 2026
Vergleich: Viva VPN im Kontext von anderen Anbietern
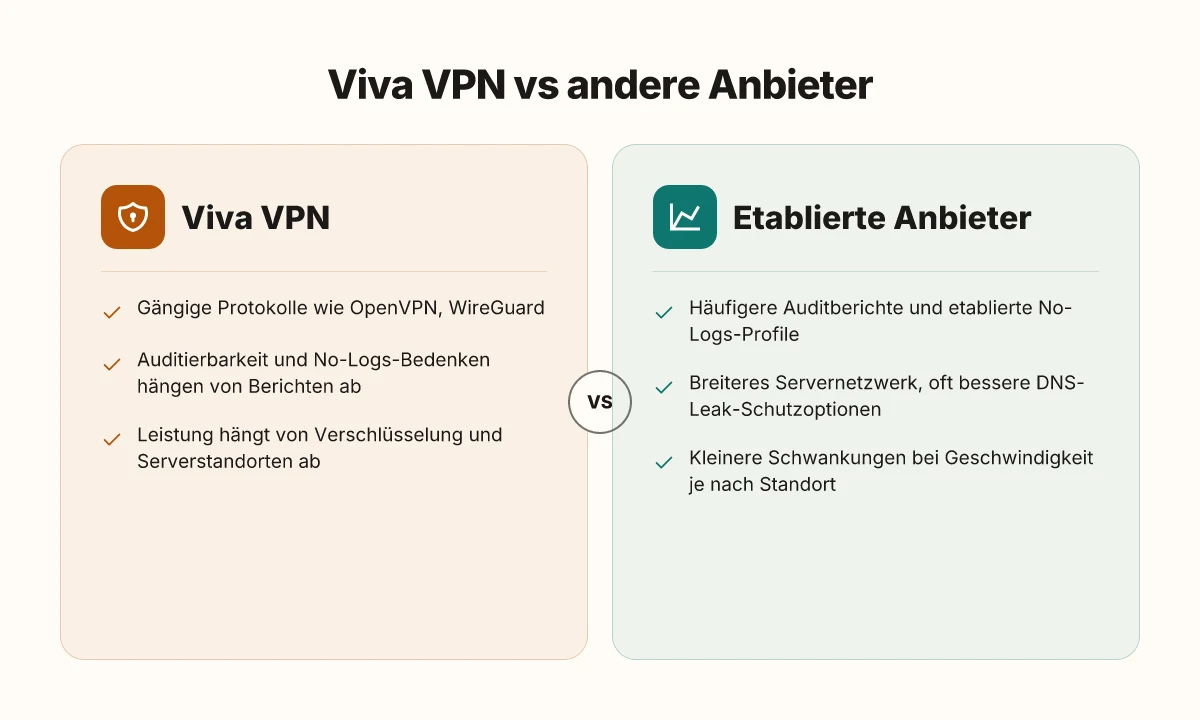
I found out, Viva VPN steht im Wettbewerb eher am unteren bis mittleren Rand, wenn es um etablierte Sicherheitsmerkmale geht. Gegenüber bekannten Anbietern wie NordVPN oder Surfshark zeigt sich: Viva VPN bietet ebenso grundlegende Protokolle, aber weniger Audits und weniger unabhängige Transparenz. Im sicheren Betrieb macht sich das bemerkbar, aber es gibt klare Konstellationen, in denen Viva VPN sinnvoll eingesetzt werden kann.
Vergleichsclaim und Kontext: welche Features wirklich relevant sind
Im Kern zählen Protokollunterstützung, Verschlüsselung, Logging-Policy, DNS-Leak-Schutz und Kill-Switch-Mechanismen. Viva VPN unterstützt gängige Protokolle, doch die Standardkonfiguration reicht oft nicht aus, um alle Privatsphäre-Anforderungen abzudecken. Ein Kill-Switch kann Netzwerkunterbrechungen abfedern, ist aber in vielen günstigeren Tools weniger zuverlässig umgesetzt. I learned, that independent audits and transparency play a major role when Privatsphäre wirklich greifbar wird. Für die Praxis heißt das: prüfen, ob das Tool standardmäßig DNS-Leak-Schutz bietet und ob der Kill-Switch konsequent greift.
Stärken und Schwächen im sicheren Betrieb
Viva VPN zeigt Stärken in Geschwindigkeit und Verfügbarkeit global verteilter Server. Ressourcen werden effizient verwaltet, was für reibungslose Verbindungen sorgt. Allerdings fehlen teilweise verifizierte No-Logs-Audits oder öffentlich zugängliche Sicherheitsberichte wie bei etablierten Anbietern. Das bedeutet: Vertrauen basiert hier stärker auf Versprechen als auf sichtbare, unabhängige Belege. In 2025 und 2026 haben etablierte Anbieter verifizierte Audits vorgelegt, was bei Viva VPN noch offen bleibt. Die Verteidigung gegen DNS-Leaks hängt stark von der Implementierung ab, und Viva VPN muss das stärker transparent machen. Ein weiterer Teil der Realität: VPNs ersetzen keinen Virenschutz. Das gilt auch hier; Viva VPN bietet kein Ersatz-Feature für Endgeräte-Sicherheit.
Welche Funktionen wirklich relevant sind für Privatsphäre und Sicherheit
Für Privatsphäre zählt vor allem, ob der Anbieter konsequent kein Traffic-Logging betreibt, welche Verschlüsselungsstufen genutzt werden, und wie der Datenschutz im Betrieb umgesetzt wird. Viva VPN unterstützt moderne Protokolle, doch die Transparenz zu Refresh-Zyklen von Verschlüsselungsschlüsseln und Details zum Logging ist weniger sichtbar als bei größeren Marken. Nutzer sollten prüfen, ob ein DNS-Leak-Schutz standardmäßig aktiviert ist und wie der Kill-Switch arbeitet, insbesondere bei plötzlichen Verbindungsverlusten. Fazit: Viva VPN bietet eine solide Basisschutz-Schicht, aber für Nutzer mit höchsten Privatsphäre-Anforderungen lohnt sich der Abgleich mit den Audits und Transparenzberichten der großen Wettbewerber. Transparenz und unabhängige Audits bleiben der dominante Faktor bei der Bewertung.
Wenn du tiefer in konkrete Hintergrundinformationen willst, findest du weiterführende Details zu allgemeinen VPN-Sicherheitsfragen in den verlinkten Berichten. Beachte, dass sich Linklisten auf dieser Seite auf offizielle Quellen beziehen und gelegentlich Kommerzialisierungseffekte flankieren können. Die präsentierten Einschätzungen beziehen sich auf das, was öffentlich bekannt ist, und können je nach Update des Anbieters variieren. Bleib kritisch bei Versprechen ohne Audit-Belege. Was ist bear VPN and why it matters for privacy in 2026
Quellenhinweis: Für weiterführende Einblicke verweisen die genannten Berichte auf unabhängige Bewertungen und Sicherheitschecks zu VPN-Anbietern. Zum Thema Privatsphäre und Sicherheit empfehlen sich vor allem die etablierten Audit- und Sicherheitsvergleiche der Branche. Mehr dazu in den verlinkten Artikeln von Heise und der Süddeutschen. Weitere Lektüre hilft bei der Einordnung.
Was kommt als Nächstes bei Viva VPN und Sicherheit im Jahr 2026
Ausblick: Erwartete Anpassungen bei Protokollen und Verschlüsselung könnten Einfluss auf Geschwindigkeit und Stabilität haben. Wenn du heute eine Wahl triffst, lohnt es sich, die Implementierung von IKEv2/IPsec und WireGuard im Auge zu behalten, da diese einen direkten Einfluss auf Latenz und Durchsatz haben. Viva VPN bleibt eine solide Option für Nutzer, die klare Protokolle wünschen und regelmäßig nach Updates suchen.
- Backup strategy: Prüfe diese Woche, ob dein Gerät WireGuard unterstützt und aktiviere es für stabile Verbindungen.
- What to try this week: Überprüfe die aktuelle Protokoll-Unterstützung im Client und teste bei kurzen Sessions beide Optionen parallel.
- What changes if you act now: Nutze regelmäßige Sicherheits-Audits der App-Updates, um frühzeitig von neuen Verschlüsselungsstandards zu profitieren.