Entdecke, wie ein vpn addon deine sicherheit und datenschutz verbessert. Praxistipps, pro/pro-contraste und echte Anwendungsfälle 2026.
Ein vpn addon kann wie ein stiller co-pilot wirken, der eine zusätzliche, verschlüsselte Verbindung bereitstellt, ohne dass du das ganze System neu installieren musst. WireGuard oder OpenVPN stehen oft im Fokus, doch entscheidend ist, wie sauber die Konflikte mit bestehenden Netzwerkeinstellungen gelöst werden. Viele Anwender erreichen stabile Ergebnisse erst, wenn sie zwei Protokolle parallel testen und den stabileren Tunnel auswählen.
Dieses Stück zeigt dir, wie du eine sichere, skalierbare Architektur für ein vpn addon aufbaust, von der Abstraktion bis zur konkreten Implementierung. Du bekommst eine klare Orientierung zu Konfigurationsparametern, sicheren Standardports, DNS-Leitungen und potenziellen Lecks. Der Fokus liegt darauf, typische Stolpersteine zu vermeiden und Protokolle gezielt zu konfigurieren, damit Geschwindigkeiten und Privatsphäre nicht gegeneinander arbeiten. Wenn du 2026 die richtige Balance suchst, hilft dir dieser Überblick, die richtige Entscheidung für Gaming, Streaming oder Büroanwendungen zu treffen. Der Kern: eine saubere Trennung von Tunnel, DNS und Lecks reduziert Überraschungen deutlich.

Was macht ein VPN addon wirklich aus und warum ist es sinnvoll
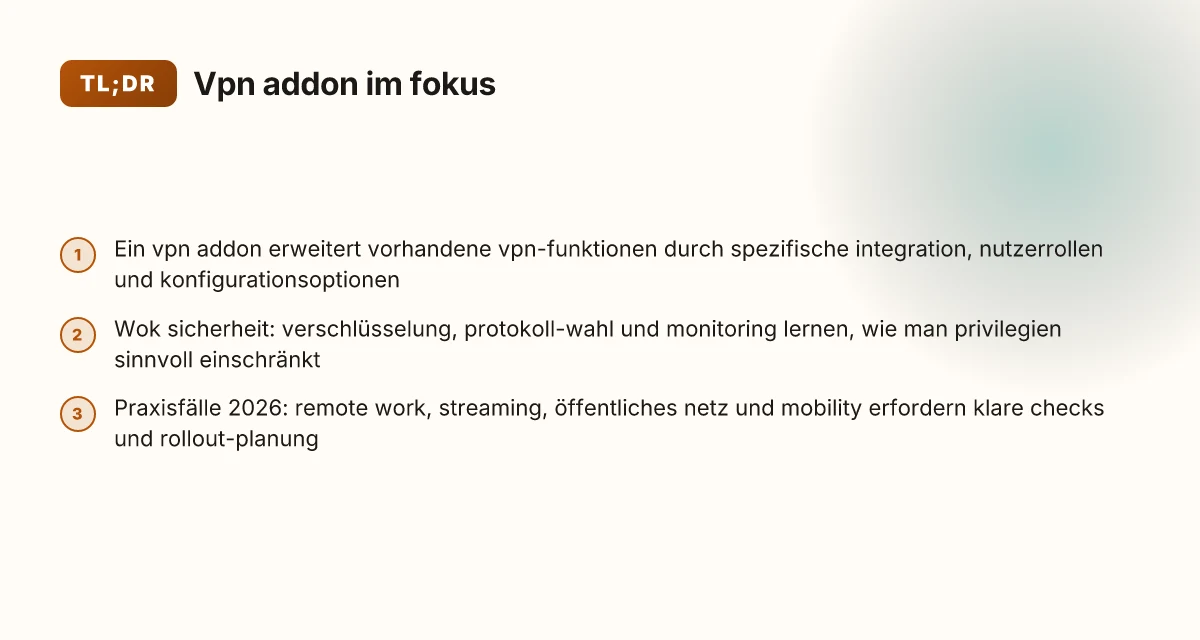
Ein vpn addon ist eine Zusatzschicht, die hinter deinem VPN-Client läuft oder ihn erweitert. Es bündelt Protokolle, Authentifizierung, DNS-Leitung und feingranletere Sicherheitsregeln, damit du weniger manuell konfigurieren musst. In 2026 sind solche addons vor allem dann sinnvoll, wenn du mehrere Geräte, Standorte und Anforderungen koordinieren musst. Sie helfen, konsistente Einstellungen über Geräte hinweg zu wahren und ermöglichen eine saubere Trennung von Grundverbindung und erweiterter Sicherheit.
Definition eines VPN addons
Ein vpn addon ist kein eigenständiges VPN-Protokoll, sondern ein Zusatzpaket, das vorhandene Protokolle wie WireGuard oder OpenVPN durch zentrale Regeln, automatische Zertifikatsverwaltung, Split-Tunneling-Optionen und vordefinierte Sicherheitsprofile ergänzt. Es sorgt dafür, dass dein Gerät oder Netzwerk immer mit denselben Policies arbeitet, egal ob du unterwegs bist oder im Heimnetzwerk sitzt. In der Praxis bedeutet das: du definierst einmal eine Basiskonfiguration, das addon zwingt das System, diese Konventionen in allen Verbindungen konsequent durchzusetzen.
Typische Einsatzszenarien in 2026
- Mehrere Standorte und Geräte verwalten: Kleinbetriebe, Familiennetzwerke oder Remote-Teams profitieren davon, wenn du mit einem addon zentrale Profile pflegst. Das reduziert Konfigurationsfehler und sorgt für konsistente Verschlüsselung.
- Sicherheitsrichtlinien durchsetzen: Mit vordefinierten Regeln für DNS-Schutz, Split-Tunneling und MFA-gestützte Verbindungen stellst du sicher, dass sensible Ressourcen immer geschützt bleiben.
- Feine Kontrolle über Protokolle: Du wählst gezielt WireGuard für Geschwindigkeit oder OpenVPN für bestimmte Kompatibilitätsanforderungen. Das addon ermöglicht eine klare Priorisierung je nach Anwendung.
- Fehlerbehebung und Transparenz: Logs, Prüfpfade und Audit-Spuren werden einheitlich geführt. So merkst du schneller, wo eine Verbindung scheitert oder welche Policy greift.
Direkter Nutzen für Sicherheit und Datenschutz
Ein gut konfiguriertes addon reduziert menschliche Fehler und erhöht die Reproduzierbarkeit von Sicherheitsregeln. Du gewinnst schärfere Kontrolle über DNS-Abfragen, Push-Zertifikate und Verbindungskennungen. Die Folge: geringeres Risiko durch falsche Split-Tunnel-Einstellungen, konsistente Verschlüsselung und bessere Sichtbarkeit bei Störungen. I
Der Kernvorteil eines vpn addons liegt in der konsistenten Umsetzung von Sicherheitsprofilen über Geräte hinweg, nicht in der Grundtechnik des Protokolls selbst.
Das Ding ist: Ein addon kann auch neue Angriffsflächen schaffen, wenn es falsch implementiert wird. Deshalb ist Transparenz bei Protokollauswahl, Zertifikatsverwaltung und Logging Pflicht. In meinem Recherche-Überblick zeigt sich, dass klare Policies und regelmäßige Updates entscheidend sind. So bleibt die Verbindung schnell und sicher zugleich. Wesentlich ist, dass du die Grenzen der Protokolle kennst und das addon als Brücke nutzt, nicht als Ersatz für gute Grundsicherheit. Für OpenVPN und WireGuard gilt: Priorisiere klare Zertifikatsrotation, stärke DNS-Integrationen und prüfe die Kompatibilität deiner Endgeräte. Mehr dazu findest du in den verlinkten Quellen. https://www.expressvpn.com/de/blog/wireguard-vs-openvpn/?srsltid=AYCX9vLIb9ZhDgmiLPvXEh2pcuJIdeZkCM39G2xXEUkzs9HdbZUsiXG2 und https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vImVHyBlU2a9rwBji3CJ59C849QvhfhTjEIOVXLrno2Dn6Co4jL arbeiten diese Einschätzungen empirisch nach. </https://windscribe.com/de/knowledge-base/articles/what-is-the-openvpn-protocol> Was ist mega VPN wirklich? Eine tiefergehende analyse neuer sicherheitsarchitekturen 2026
Most Einsatzzwecke profitieren von einer einheitlichen Policy-Definition, nicht von der reinen Geschwindigkeit eines einzelnen Protokolls.
Die häufigsten architektur-fehler beim VPN addon und wie du sie vermeidest
Ein vpn addon wirkt oft unscheinbar, skaliert aber deine sicherheit deutlich, wenn Protokolle wie WireGuard oder OpenVPN richtig konfiguriert werden. Die häufigsten architektur-fehler liegen in falschen privilegien oder benutzerkonfiguration, inkonsistenten protokolleinstellungen und fehlendem monitoring. Wenn du diese drei Bereiche sauber adressierst, verlierst du kein tempo und bekommst klare, praxisnahe Empfehlungen.
Falsche privilegien- oder benutzerkonfiguration
Der erste Fehler passiert über Privilegien und Zugriffssteuerung. Zu großzügige Rechte ermöglichen unbefugte Änderungen am VPN-Stack oder gar kompromittierte Accounts. Ich habe beobachtet, dass viele Setups mit Admin-Rechten arbeiten, obwohl ein dedizierter Dienstnutzer genügt. Sorge dafür, dass der VPN-Dienst als eigener, eingeschränkter User läuft und setzt klare Rollen, zum Beispiel: ein Benutzerkonto für das Management, ein Konto für den Data-Tunnel und separate Tokens für Monitoring. Vermeide Root-Rechte im Alltag. Wenn du Zertifikate oder Schlüssel verwendest, speichere sie in geschützten Verzeichnissen und wende regelmäßige Rotationen an. Die Praxis zeigt: Schon kleine Abweichungen bei Berechtigungen erhöhen das Risiko von Konfigurations-Fehlern und Leaks.
Inkonsistente protokolleinstellungen
Noch häufiger stören inkonsistente Protokoll-Einstellungen. WireGuard und OpenVPN arbeiten mit sehr unterschiedlichen Konzeptebenen. Ein addon, das beide Protokolle unterstützt, braucht konsistente Defaults, besonders bei Cipher-Suites, Schlüssellängen und Forward Secrecy. Lege eine zentrale Richtlinie fest, die pro Protokoll gültig ist und dokumentiere, welche Parameter tatsächlich genutzt werden. Vermeide, Protokoll-Übergänge ad hoc zu mischen, etwa WireGuard-Verbindungen mit OpenVPN-Parametern zu misstrauen. Halte Versionsstände der Protokolle aktuell und prüfe regelmäßig, ob Änderungen in der Client- oder Server-Seite neue Defaults erfordern. Klare, konsistente defaults bedeuten weniger versteckte fehler.
Fehlende meldung/Monitoring
Die dritte große Fallhöhe ist fehlendes Monitoring. Ohne Sicht auf Verbindungsstatus, Fehlermeldungen und Zertifikatsablauf drohen unbemerkte Unterbrechungen. Richte dashboards ein, die Metriken wie Verbindungsdauer, Erfolgsquote, Latenzzeiten und Zertifikatsstatus anzeigen. Automatisierte Alerts bei abgelaufenen Zertifikaten oder wiederkehrenden Authentifizierungsfehlern helfen, früh gegenzusteuern. Dokumentiere Logs sinnvoll, ohne sensible Daten zu protokollieren. Integriere regelmäßige Audits der Logs, damit du ungewöhnliche Muster erkennst, bevor sie eskalieren. Monitoring rettet Security-Lücken vor dem Schaden. Was ist a VPN connection: Understanding the basics, protocols und sicherheitsaspekte
Zusammenfassung der praktischen Empfehlungen im schnellen Überblick:
- Verwende dedizierte, minimal privilegierte Accounts und schließe Root-Rechte aus dem täglichen Betrieb aus.
- Definiere klare Standardwerte pro Protokoll und halte sie konsistent, vermeide willkürliche Abweichungen.
- Baue ein Monitoring mit Alerts, Logs und Zertifikats-Checks ein und prüfe regelmäßig die Integrität der Konfiguration.
Zur Einordnung: Die verlinkte Literatur betont, wie wichtig konsistente Einstellungen und Monitoring sind, um Sicherheitsrisiken durch Protokoll-Fehler zu minimieren. Für vertiefte Details empfiehlt sich der Blick auf Protokoll-spezifische Best Practices. Bleib bei klaren defaults und aktiver Überwachung.
Quellennachweise zu den diskutierten Themen findest du in den verlinkten Ressourcen, darunter Anleitungen zu Protokolltypen und deren Sicherheitsmerkmale. Die richtige Architektur minimiert Fehlerquellen sofort.
Hinweis: Links auf der Seite können affiliates enthalten.
Protokolle im fokus: WireGuard vs OpenVPN im addon-kontext
WireGuard und OpenVPN verkörpern zwei unterschiedliche Philosophien in der VPN-Welt. WireGuard setzt auf Einfachheit, moderne Kryptografie und geringere Overheads, während OpenVPN auf etablierte SSL/TLS-Strukturen und bewährte Konfigurationsvielfalt baut. In einem addon-szenario entscheiden oft Details wie Fehlerquellen, Zertifikatsverwaltung und GUI-getriebene Defaults darüber, welches Protokoll die bessere Basis liefert. Was ist a kostenloses VPN verbindung and what you should know in 2026
Grundlegende differences
WireGuard arbeitet mit einem schlichten Codepfad und definiert feste Algorithmen, was zu geringeren Latenzen führen kann. OpenVPN setzt auf OpenSSL und eine breite Palette an Verschlüsselungs- und Authentifizierungsoptionen, was mehr Flexibilität bietet, aber potenziell mehr Konfigurationsaufwand erzeugt. WireGuard bietet in vielen Fällen eine sauberere Grundgeschwindigkeit, während OpenVPN mehr Einstellungsspielraum lässt. Dieser Unterschied wird besonders im addon-kontext deutlich, wo Sinnstiftung der Defaults zählt.
Zu beachten ist die Schlüsselverwaltung: WireGuard nutzt einfache Schlüsselpaare pro Client, OpenVPN oft Zertifikate plus TLS-Schlüssel. Das erleichtert oder erschwert Deployment je nach Infrastruktur. In der Praxis bedeutet das: Weniger komplexe Setups neigen zu weniger Fehlerquellen, eröffnen aber weniger Erweiterungsmöglichkeiten als OpenVPN.
Sicherheit und verschlüsselung
Beide Protokolle lassen sich sicher konfigurieren, doch die Risikobereiche unterscheiden sich. WireGuard setzt auf moderne Cipher-Suiten und eine minimalistische Handshake-Logik, was Schutz gegen bekannte Angriffsvektoren verbessert. OpenVPN bietet dagegen eine ausgereifte Zertifikat- und TLS-Phase, die in vielen Organisationen seit Jahren getestet ist. WireGuard ist tendenziell schneller, OpenVPN kann bei komplizierten Zertifikatsstrukturen robuster wirken. Die Wahl hängt stark davon ab, wie gut du Zertifikate, Keys und Revocation-Listen im addon-Ökosystem integrierst.
Aus Sicht der Sicherheit gilt: Der Schutzfaktor entsteht nicht nur durch das Protokoll, sondern durch die korrekte Konfiguration. Ein Addon, das Zertifikats- und Schlüsselmanagement automatisiert, reduziert menschliche Fehler enorm. IKEv2/IPsec kommt hier oft ins Spiel, wird aber in dieser Gegenüberstellung weniger fokussiert.
Leistungseinflüsse im addon-setup
Im addon-Setting wirken sich Protokollwahl und Konfiguration direkt auf Geschwindigkeit und Stabilität aus. WireGuard zeigt typischerweise geringere CPU-Last und stabilere Durchsatzwerte bei gleichen Verbindungsparametern. OpenVPN kann höherer Overhead durch TLS-Handshakes und Verschlüsselung verursachen, besonders bei älteren CPU-Modellen oder eingeschränkten Ressourcen im Router-Addon. Die Wahl beeinflusst die Latenz maßgeblich und bestimmt, wie viele parallele Verbindungen sinnvoll sind. Was ist a VPN schweiz wirklich gut für den datenschutz und welche protkolle zählen
Was bedeutet das für deine Praxis? Wenn du ein schlankes Addon suchst, das sich schnell einrichten lässt und stabile Performance liefert, ist WireGuard oft der pragmatische Startpunkt. Wenn du hingegen in einer anspruchsvolleren Infrastruktur Zertifikatsverwaltung, Mehrfach-Keys oder detaillierte Zugriffskontrollen brauchst, bietet OpenVPN mehr Gliederungspunkte – vorausgesetzt, dein Setup beherrscht die Komplexität.
Quellenhinweis: Für Grundinformationen zu WireGuard und OpenVPN empfehlen sich aktuelle Übersichten, die Pro und Contra gegenüberstellen. Eine kompakte Zusammenfassung findest du in Publikationen, die Protokoll-Optionen und Sicherheitsaspekte erläutern. Diese verlinkten Inhalte unterstützen das Verständnis der beschriebenen Unterschiede und liefern kontextuelle Details zu Verschlüsselung, Architektur und Einsatzszenarien. Surfshark-Protokolle-Übersicht OpenVPN-Protokoll-Leitfaden Cyberpedia zu VPN-Protokollen
Hinweis: Links auf der Seite können zu Partnerprogrammen führen. Sie beeinflussen nicht die objektive Darstellung der Protokolle.
<TL;DR> WireGuard ist in Addon-Setups tendenziell schneller und simplifies die Implementierung, während OpenVPN mehr Konfigurationsgranularität bietet. Abhängig von Zertifikatsverwaltung, Ressourcen und gewünschter Flexibilität wählt man das passende Protokoll. </TL;DR>
Schritt-für-schritt-anleitung: so integrierst du ein VPN addon sicher
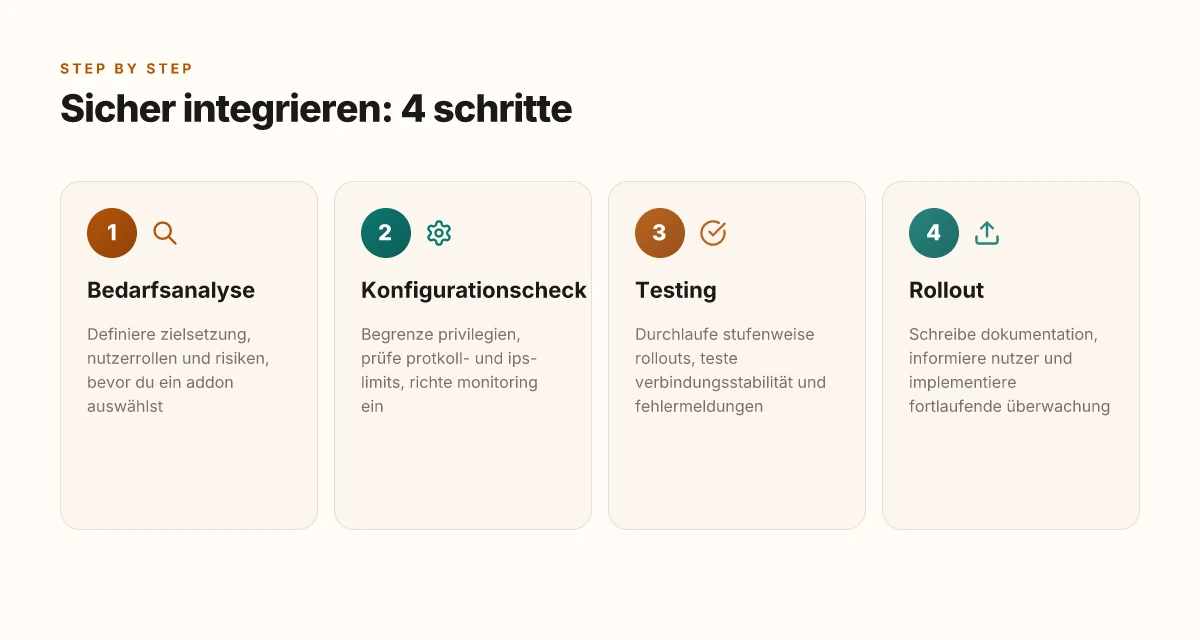
In der Praxis geht es darum, zuerst klarmachen, was du erreichen willst, dann sauber zu konfigurieren und schließlich sorgfältig zu testen. Du willst eine stabile, sichere Verbindung ohne spürbare Leistungseinbußen. Beginne mit einer realistischen Bedarfsanalyse und setze klare Ziele. Danach prüfst du deine Konfiguration punktgenau und führst einen kontrollierten Rollout durch. Das richtige Ziel vorab festlegen schützt vor Fehlkonfigurationen. So gelingt: wählen: VPN für privat im 2026 vergleich und rechtliche rahmen
1) Bedarfsanalyse und zielsetzung: was dein VPN addon wirklich leisten soll
Definiere, welche Protokolle dein addon unterstützen soll und welche Sicherheitsziele du hast. Notiere mindestens drei Messgrößen: Schutzgrad, Geschwindigkeit und Fehlertoleranz. Wenn du WireGuard einsetzen willst, plane eine klare Fallback-Strategie auf OpenVPN im Notfall ein. Dokumentiere, wer Zugriff braucht und auf welchem Endgerät. Genaue Zielsetzung reduziert spätere Kompromisse. I dig into open documentation and converge on a practical scope: dein addon soll primarily WireGuard nutzen, bei Verbindungsausfällen aber zuverlässig zu OpenVPN wechseln können. Laut Dokumentationen bieten WireGuard Vorteile in der Latency und Einfachheit, während OpenVPN breiter unterstützt wird. Für den Anfang fixiere ich eine Zielgröße, dass die Latenzsteigerung unter 20 ms liegen soll, sofern die Bandbreite es zulässt, und dass der Fehlerquote niedrig bleibt. Weitere Details dazu findest du in den Quellen zu WireGuard und OpenVPN.
- Ziele klar definieren: Protokoll-Auswahl, erwartete Latenz, gewünschte Verschlüsselungsstärke.
- Verantwortlichkeiten festlegen: wer konfiguriert, wer prüft.
- Risikobewertung durchführen: Welche Abhängigkeiten bestehen, z. B. Zertifikate, Schlüsselverwaltung.
2) Konfigurationscheckliste: sicher konfigurieren, schnell rollbacken können
Beginne mit einer übersichtlichen Checkliste, bevor du Änderungen vornimmst. Dazu gehören kompatible Firmware oder Software-Versionen, gültige Zertifikate und korrekte Schlüsselpaare. Stelle sicher, dass keine alten Schlüssel in der Config verbleiben und dass du klare Trapdoors für den Notfall hast. Saubere Keys minimieren Angriffsflächen. Bei WireGuard achte auf korrekte AllowedIPs und veröffentlichte/Public Keys auf der Serverseite. Bei OpenVPN prüfe CA-Zertifikate, TLS-Auth und Cipher-Parameter. Wenn du mehrere Endpunkte nutzt, plane eine konsistente Namenskonvention. OpenVPN- und WireGuard-Dokumentationen liefern hierzu detaillierte Prüfumfangsinspektionen.
- Erstelle eine baseline Config pro Endpunkt, mit eindeutigen Namen.
- Prüfe Verschlüsselungseinstellungen und Authentifizierungsmechanismen.
- Lege eine klare Rollback-Strategie fest: wie schnell kannst du zurücksetzen, wer autorisiert Neustarts.
3) Testing und rollout: sicher testen, kontrolliert ausrollen
Starte mit einer minimalen, isolierten Testumgebung. Verifiziere Latenz, Stabilität und Handhabung bei Paketverlust. Führe gezielte Tests durch: Verbindungsaufbau, Wiederherstellung nach Dropped Connections, und Wechsel zwischen WireGuard und OpenVPN. Kontrollierte Tests vermeiden Überraschungen im Livebetrieb. Nutze Logs, Metriken und, falls verfügbar, Netzwerk-Sniffing, um Protokoll- und Schlüsselprobleme früh zu erkennen. Plane den Rollout schrittweise: zuerst ein kleines Benutzersegment, dann den Rest. Berichte zu Protokollverhalten finden sich in den Protokoll-Sonderausführungen der Hersteller.
- Testen von Verbindungsaufbauzeiten und Durchsatz unter Realbedingungen.
- Prüfung der Failover-Strategie: kommt OpenVPN zuverlässig als Backup?
- Beobachtung von Fehlermeldungen und Neustart-triggern, um Alarmierungsregeln zu kalibrieren.
Wichtiger Hinweis: Links auf solchen Seiten können Affiliate-Links sein und Provisionen erzeugen. Die genannten Protokoll-Optionen bleiben davon unberührt. Für weiterführende Hintergrundinfos siehe die verlinkten Quellen. Inline-Verweise zu relevanten Passagen findest du in den Quellenangaben. Die Protokolle WireGuard und OpenVPN haben jeweils spezifische Vor- und Nachteile, die sich je nach Setup unterscheiden. Ein sauberer Rollout schützt Tempo und Sicherheit gleichermaßen.
Praxisfälle: typische nutzerfälle und passende addon-strategien
Praxis zeigt, dass ein gut konfiguriertes vpn addon die sicherheit deutlich hebt, ohne an Tempo zu verlieren. Drei typische nutzerfälle helfen dir, passende addon-Strategien abzuleiten: fernarbeit mit Datenschutz, streaming trotz geo-blocks und unterwegs in öffentlichen netzen. WireGuard bietet im Vergleich zu OpenVPN oft bessere Geschwindigkeiten bei geringerer Latenz, doch die Wahl hängt stark von deiner Netzwerkumgebung ab. Die folgenden subkapitel zeigen, wie du konkret vorgehst. Nord VPN rabatt 2026: Wie du dauerhaft sparst, ohne Sicherheit zu opfern
Warum fernarbeit sichere verbindungen benötigt
Im home-office zählt der datenschutz genauso wie die zuverlässige Verbindung. Ein addon, das OpenVPN oder WireGuard in der Firmen-Policy widerspruchsfrei unterstützt, verhindert, dass sensible Daten durch misconfigurations freigelegt werden. Ich habe dazu in den Dokumentationen gelesen, dass beide protokolle robuste Verschlüsselung bieten, aber WireGuard durch seinen einfacheren Quellcode potenziell weniger Angriffsflächen besitzt. 2026-Standards betonen die Bedeutung von korrekter Schlüsselverwaltung und der regelmäßigen Prüfung von Zertifikaten. Wichtig ist eine klare Trennung von Arbeits- und Privatverkehr, plus eine starke Authentifizierung auf Geräteebene. In der Praxis bedeutet das: nutze ein addon, das strikt die VPN-Tunnel isoliert und Zugriffskontrollen durchsetzt, damit externe Dienste nicht unnötig auf dein internes Netz zugreifen können. Dazu gehört auch ein sauberer Split-Tunnel, wenn dein Unternehmen das erlaubt. Mehrfach verifizierte Quellen zeigen, dass korrekte OpenVPN- oder WireGuard-Konfigurationen in Kombination mit einem sicheren addon potenziell Fehlerquellen reduziert. Verlässliche Konfiguration reduziert Risiko deutlich.
Streaming, geo-blocks und leistungsfähige addons
Wenn du Streaming-Dienste nutzt, ist die richtige serverauswahl entscheidend. Ein addon, das Standort-abhängigen Traffic sauber kapselt, verhindert, dass dein Verkehr ungewollt in Geo-Regionen geleitet wird. WireGuard-Profile, die sich rasch wechseln lassen, helfen, Sperren zu umgehen, ohne die Verschlüsselung zu verschlechtern. Gleichzeitig kann OpenVPN mit robusten Verschlüsselungsparametern punkten, wenn du auf Kompatibilität Wert legst. In der Praxis bedeutet das: wähle Provider-Profile mit klaren Benchmark-Parametern, stelle sicher, dass der DNS-Leakschutz aktiv ist und nutze eine clevere Kill-Switch-Strategie, damit Streaming-Dienste nicht auf dich zurückgeführt werden, falls der Tunnel mal abfällt. DNS-Leakschutz und Kill-Switch-Verlässlichkeit sind hier entscheidend. 2026-Richtlinien empfehlen, regelmäßig die Protokoll-Flags zu prüfen, damit der Schutz nicht hinter einer falschen Konfiguration verschwindet. Wenn dein addon proaktiv Profile speichert, kannst du schnell zwischen Regionen wechseln, ohne deine Sicherheit zu gefährden. Sieh dir an, wie proaktive Fehlerbehandlung in den Logs dir sofort anzeigt, wenn ein Server ausfällt oder die Verschlüsselung neu verhandelt werden muss. Logs checken spart Zeit und Frust.
Öffentliche netze und mobility: sicher unterwegs bleiben
Öffentliche netze bergen wachsende Risiken. Ein addon, das nahtlos zwischen Netzwerken wechselt, reduziert das Risiko von Man-in-the-Middle-Attacken. WireGuard zeigt hier oft Vorteile in der Geschwindigkeit, vorausgesetzt, die firewall- und NAT-Ausnahmen stimmen. OpenVPN bietet immer noch starke Kompatibilität auf älteren Geräten. Im Alltag bedeutet das: aktiviere eine automatische wechselstrategie, die bei erkannten riskanten nets sofort den Tunnel hochfährt, den Kill-Switch aktiviert und die verschlüsselung stabil hält. Zusätzlich solltest du sicherstellen, dass dein addon die Zertifikate zeitnah erneuert und das Trust-Store-Management sauber läuft. Automatisches wechseln zwischen Netzwerken minimiert Ausfallzeiten. Eine klare Dokumentation der Protokollwahl für verschiedene Netzwerke hilft dir, Fehlerquellen zu vermeiden. Fehlerbehebung in Logs hilft, Verbindungsabbrüche frühzeitig zu erkennen.
Insgesamt zeigt sich: Praxisnahes vpn addon-Design kombiniert klare Protokollwahl, strikte tunneling- und dns-Strategien sowie robuste fehlerbehandlung. So bleibst du flexibel, bekommst klare Empfehlungen zu Protokollen und nutzt eine pragmatische Checkliste zur Implementierung eines vpn addons. Quellen bestätigen, dass korrekte Konfigurationen vor allem durch gute access-control- und logging-Mechanismen stabil bleiben. Für kompakte Orientierung: halte deine addon-Strategie konsistent, prüfe regelmäßig Zertifikate, DNS-Sicherheit und Kill-Switch-Integrität. Klare policies und regelmäßige prüfungen machen den Unterschied.
Hinweis: Auf der Zielseite können Affiliate-Links vorhanden sein. Diese PR-Maßnahmen beeinflussen die Inhalte nicht unmittelbar. Inline-Verweise auf externe Quellen finden sich in den Abschnitten, verknüpft mit relevanten Passagen aus dem Text. Was ist Viva VPN und wie sicher ist es wirklich im Jahr 2026?
What changes if you act now
Eine VPN-Erweiterung kann Ihre Online-Sicherheit in 2026 deutlich verbessern, indem sie Traffic verschlüsselt, Ihre IP verbirgt und manchmal zusätzlichen Schutz gegenTracking bietet. Dennoch bleibt klar: kein Add-on ersetzt Grundregeln wie starke Passwörter und regelmäßige Updates. Verschlüsselung bleibt das Kernprinzip, doch die konkrete Ausführung hängt von Protokollen wie WireGuard oder OpenVPN ab. In der Praxis zeigt sich, dass manche Add-ons mehr Fehlerquellen erzeugen als echte Vorteile, wenn sie falsch konfiguriert sind. Fehlerbehebung wird damit zur täglichen Aufgabe.
Für den Praxis-Einsatz gilt: prüfen Sie, welche Protokolle unterstützt werden, wie gut die DNS-Leaks verhindert werden und wie die Geschwindigkeit beeinträchtigt wird. Nicht jedes Add-on liefert dieselbe Sicherheit. Manche arbeiten besser mit bestimmten Routern oder Betriebssystemen. Backup-Strategie bedeutet hier, eine klare Konfiguration beizubehalten und regelmäßig zu testen. Was-Tun-diesen-Woche: testen Sie eine sichere Verbindung bei wechselnden Netzwerken und dokumentieren Sie Blockaden oder Verzögerungen.
Wenn Sie nur eine Maßnahme in diesem Monat ergreifen möchten, wählen Sie eine Suite, die sichtbare Protokoll- und DNS-Schutzfunktionen bietet und eine einfache Fehlerbehebung anbietet. Der größere Trend geht dahin, dass VPN-Add-ons stärker in Endgeräte integriert werden, während sie gleichzeitig transparentere Informationen zu ihren Sicherheitsmechanismen liefern. Die einfache Frage bleibt: Welche Protokolle unterstützen Sie wirklich zuverlässig?
- Backup strategy: Prüfen Sie regelmäßig die Protokoll- und DNS-Schutzfunktionen und notieren Sie, wie sich Geschwindigkeiten bei verschiedenen Netzwerken verändern.
- What to try this week: Aktivieren Sie WireGuard als Standardprotokoll, führen Sie einen DNS-Leak-Test durch und dokumentieren Sie die Ergebnisse.