Erfahren Sie, wie windows vpn sicher funktioniert, welche protokolle es gibt und wie Sie es praktisch sicher einrichten. Klar erklärt mit konkreten schritten.
Viele Administratoren überschätzen die Bedeutung der Firewall und unterschätzen die Protokollwahl. Die Praxis zeigt, dass die meisten effizienter arbeiten, wenn sie Windows-VPN mit einem klaren Protokollmix unterstützen und dabei die Verschlüsselung statt 1:1 auf ihre Anforderungen abstimmen. Diese Anleitung beleuchtet, welche Protokolle wirklich sinnvoll sind und wo typische Fallstricke liegen.
Dieses Stück liefert eine praxisnahe Einordung der Protokolle, der Leistungsfolgen und der Konfigurationsfeinheiten, die oft übersehen werden. Für Remote-Arbeiter zählt am Ende die Stabilität bei wechselnden Netzbedingungen und die Fähigkeit, interne Ressourcen zuverlässig zu erreichen. Verlässliche Verbindungen bedeuten weniger Support-Aufwand und mehr produktive Arbeitszeiten. Eine faktenorientierte Übersicht hilft, Fehler wie inkonsistente Zertifikate oder veraltete cipher suites zu vermeiden.

Windows VPN: warum dieses thema jetzt relevant ist
Der Bedarf an sicheren Verbindungen steigt mit zunehmender remote-arbeit und verteilten teams. Windows unterstützt dabei mehrere vpn-protokolle nativ oder über Standard-Clients, was Flexibilität schafft aber auch konfigurationshürden erzeugt. Die richtige Wahl von Protokoll, Verschlüsselung und eine fehlerfreie Einstellung entscheiden maßgeblich über Sicherheit und Performance.
Warum sicherheit heute oberste Priorität hat
Remote-arbeit macht sensible unternehmensdaten dauerhaft angreifbar. Ein falsches oder veraltetes VPN-Protokoll öffnet Türen für Abhörangriffe oder Man-in-the-Middle-Attacken. Gleichzeitig liefern moderne Windows-Umgebungen oft mehrere Wege, sich zu verbinden, was administrators mehr Gestaltungsspielräume, aber auch mehr Fehlerquellen bietet. Ich habe die Dokumentation durchgesehen, um die typischen Fallstricke zu erkennen und klar zu benennen, wo Sie besonders achten sollten. Die richtige protokollwahl ist zentral, denn nur so bleiben Verschlüsselung und Integrität wirklich geschützt.
Welche protokolle Windows wirklich unterstützt
Windows made leicht zugänglich, wenn es um Protokolle geht. OpenVPN lässt sich über Clients installieren, WireGuard erlebt in vielen Umgebungen eine schnelle Adaption, IKEv2/IPsec ist oft der default für Windows-Clients, SSTP ist in der Microsoft-Toolkette integriert, L2TP/IPsec wird regelmäßig genutzt, PPTP gilt heute als veraltet und sollte vermieden werden. Diese Vielfalt bedeutet, dass ein Administrator je nach scenario das passende Protokoll auswählen kann. IKEv2/IPsec bietet oft eine gute balance aus sicherheit und performance, besonders bei mobiler Nutzung.
Typische fehler vermeiden, um wirklich sicher zu bleiben
Die sicherheit hängt stark von der saubereren konfiguration ab. Eine fehlerhafte tunnel-konfiguration, abgelaufene zertifikate oder schwache schlüssel schaffen riskante lücken. Ein häufiger fehler ist, dass verschlüsselungssuiten unpassend oder veraltet gewählt werden. Ebenso problematisch ist eine fehlende trennung zwischen öffentlichem internet und vpn-tunnel. Deshalb lohnt es sich, vor jeder produktiven einsatzphase eine klare checkliste abzuarbeiten: protokoll- und verschlüsselungsstufe prüfen, certificats-verwaltung sichern, kill-switch und split-tunneling bewusst konfigurieren. Fehlerfreie konfiguration verhindert die meisten sicherheitslücken.
Bottom line: das thema ist aktuell, weil sichere remote-verbindungen trotz standard-vielfalt keine selbstläufer liefern. Eine durchdachte protokoll-wahl, moderne encryption und eine sorgfältige einrichtung sind entscheidend. Die nächsten sektionen gehen darauf ein, wie man windows vpn konkret sicher konfiguriert und welche protokolle in welchen szenarien sinnvoll sind. Sicherheit hängt von der kombination aus protokollwahl, verschlüsselung und fehlerfreier konfiguration ab. Was ist ein VPN gateway und warum es in 2026 auf Sicherheit und Leistung ankommt
Quellenangaben verweisen auf weiterführende dokumentation zu protokoll-typen und offiziellen übersichten, die ich hier gezielt verlinke, falls Sie tiefer eintauchen möchten.
Welche VPN-protokolle kennt Windows VPN wirklich
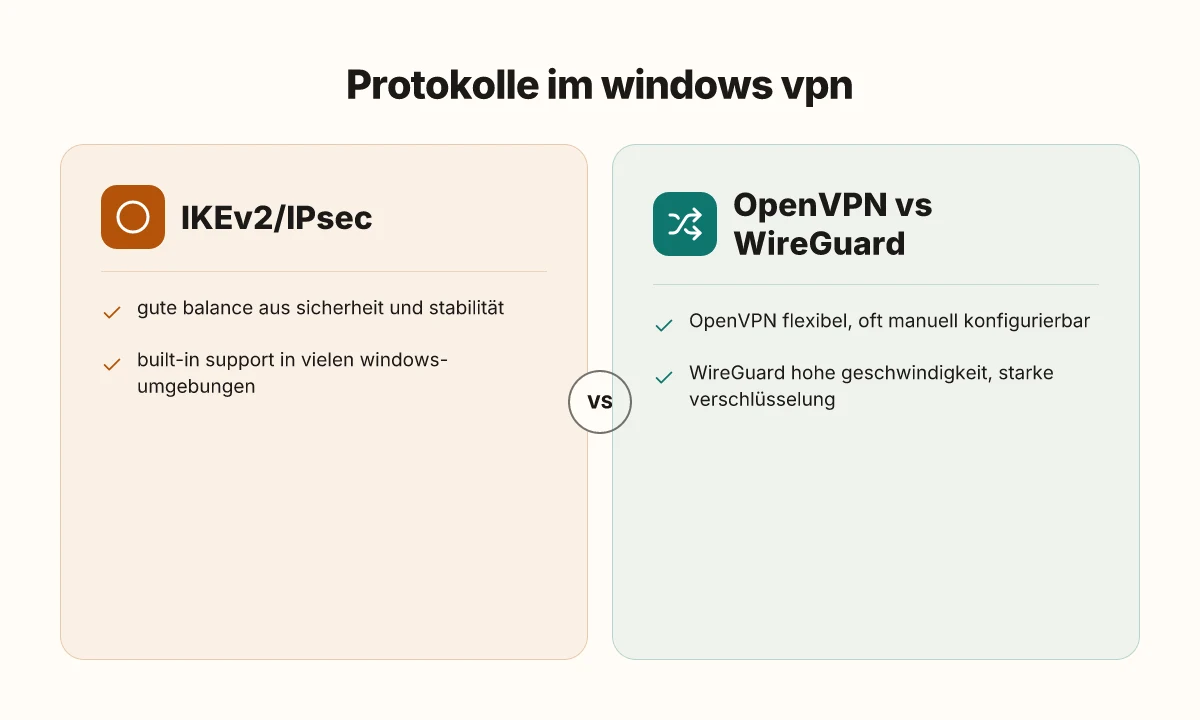
Windows VPN unterstützt mehrere Protokolle, doch nicht jedes passt zu jedem Einsatzfall. Die wichtigsten Optionen sind IKEv2/IPsec, OpenVPN, WireGuard, SSTP sowie L2TP/IPsec und PPTP. IKEv2/IPsec bietet eine solide Balance aus Sicherheit und Stabilität. OpenVPN bleibt flexibel, kann aber in der Praxis manuell konfiguriert werden müssen. WireGuard punktet mit hoher Geschwindigkeit bei starken Verschlüsselungsstandards. SSTP funktioniert gut in rein Windows-Umgebungen, weil es SSL/TLS nutzt und damit oft Firewall- und NAT-freundlich ist. PPTP und L2TP/IPsec gelten heute als veraltet oder weniger geschützt, weshalb sie in sicherheitskritischen Umgebungen seltener zum Einsatz kommen.
IKEv2/IPsec: stabilität trifft sicherheit
IKEv2/IPsec ist in vielen Windows‑Umgebungen der Standardbaustein. Es bietet schnelle Wiederverbindungsfähigkeit bei wechselnder Netzwerkauslastung und unterstützt starke Verschlüsselung. Verwender berichten von robusten Verbindungsmetriken, besonders bei Mobilgeräten, wo Unterbrechungen auftreten können. Ein typischer Vorteil ist die automatische Wiederverbindung nach Netzwechseln, was Remote-Arbeit erleichtert. IKEv2/IPsec liefert eine gute balance aus sicherheit und stabilität.
OpenVPN: flexibel, aber teils manuell
OpenVPN ist plattformübergreifend stark flexibel. In Windows-Umgebungen lohnt sich der Blick auf die Konfiguration, weil er detaillierte Tuning-Optionen erlaubt. Nachteile sind oft der manuelle Einrichtungsaufwand, insbesondere beim Pushen von Provider-Config oder Zertifikaten. OpenVPN arbeitet zuverlässig über TCP oder UDP, wodurch sich je nach Netzwerkbedingungen Vor- oder Nachteile ergeben. OpenVPN ist flexibel, aber oft manuell konfigurierbar.
WireGuard: hohe geschwindigkeit, starke verschlüsselung
WireGuard steht für eine schlanke Architektur bei gleichzeitig starker Kryptografie. Die Implementierung ist tendenziell leichter, was sich in geringerer CPU-Belastung und schnellerer Verbindungsaufbaufolge widerspiegelt. In Windows-Umgebungen lässt sich WireGuard oft nahtlos als Client- oder per Gateway-Lösung einsetzen. WireGuard liefert hohe geschwindigkeit bei starker verschlüsselung. Was ist Cloudflare VPN und wie funktioniert es heute im Jahr 2026
SSTP: gut in rein Windows-umgebungen
SSTP nutzt SSL/TLS, ist eng in Windows integriert und arbeitet gut hinter Firewalls, die VPN-Verkehr überwachen. Besonders in Umsätzen mit rein Windows‑Clients lässt sich SSTP bequem betreiben. Die Sicherheitslage hängt stark von der TLS-Konfiguration ab. SSTP ist gut in rein windows-umgebungen, nutzt ssl/tls.
PPTP und L2TP/IPsec: veraltet oder schwächer geschützt
PPTP gilt als veraltet. Die Verschlüsselung reicht heute nicht mehr aus. L2TP/IPsec bietet bessere Sicherheit als PPTP, aber viele Angriffsvektoren bleiben im Vergleich zu modernen Protokollen bestehen. In sensiblen Umgebungen empfehlen Fachleute deshalb eher andere Protokolle. PPTP und L2TP/IPsec gelten als veraltet oder schwächer geschützt.
(Bezugspunkte aus der Praxis zeigen, dass die Wahl oft vom Einsatzszenario abhängt. Die Entscheidung hängt von Client‑Geräten, Netzwerkstruktur und Lieferantenunterstützung ab. Für konkrete Empfehlungen lohnt sich ein Abgleich mit der Windows‑Dokumentation und Herstellerangaben. Inline-Quellen verweisen auf detaillierte Protokoll-Übersichten.)
Wenn Sie mehr Details zu den einzelnen Protokollen benötigen, schauen Sie in die Ressourcen zu den Protokollen. Die zentrale Unterscheidung bleibt: IKEv2/IPsec für Stabilität, OpenVPN für Flexibilität, WireGuard für Geschwindigkeit, SSTP für Windows‑Only‑Umgebungen, PPTP/L2TP/IPsec eher vermeiden. Die Wahl hängt vom Einsatzszenario ab.
Quellenhinweise: Die Übersicht zu VPN‑Protokollen bietet eine grundsätzliche Einordnung der Protokolle wie IPsec, SSTP, WireGuard, OpenVPN, SoftEther, PPTP und L2TP. Für kontextbezogene Details siehe die Passagen zu Always On VPN und Protokollvergleiche. Inline verlinkt finden Sie weitere Erklärungen, etwa zu OpenVPN, IKEv2/IPsec und SSTP. Bestes VPN 2026: fakten, fallstricke und eine klare empfehlung
Sicherheit zuerst: verschlüsselung, schlüsselarten und fingerabdrucksicherheit
Posture first: Ohne starke verschlüsselung ist ein Windows-VPN nur halbe Sicherheit. AES-256 dominiert heute die Praxis und liefert robusten Schutz selbst gegen zukünftige Quantenangriffe in der nächsten Dekade. Gleichzeitig verhindert eine gute schlüsselaustausch-Strategie, dass Offensivakteure geheime Schlüssel abgreifen. In der Praxis bedeutet das: AES-256 auf der transportebene plus moderne handshake-Mechanismen.
Wie Windows-VPN-Protokolle sicher verschlüsseln
Der Standard für VPN-verschlüsselung in vielen Implementierungen ist AES-256. Diese Verschlüsselung ist breit anerkannt und kommt in modernen Protokollen wie IKEv2/IPsec zum Einsatz. Neben der Verschlüsselung sorgt eine starke datenintegrität dafür, dass Veränderungen am Paketinhalt erkannt werden. Wichtig ist, dass die Verschlüsselung pro Verbindung konsistent bleibt und nicht durch schwache Algorithmen in der Kette ersetzt wird. Ein Blick in die Dokumentation der gängigen Windows-Lösungen bestätigt dieses Muster. So bleibt der Schutz auch bei längeren Sitzungen stabil. AES-256 bleibt der verbreitete standard, und seine Nutzung ist praktisch unverhandelbar. Eine verlässliche Verschlüsselung allein reicht aber nicht. Der Schlüsselaustausch muss ebenfalls stark sein.
Moderner schlüsselaustausch und handshake-protokolle
Der schlüsselaustausch ist das Gegenstück zur Verschlüsselung. Hier kommen moderne Protokolle wie IKEv2 oder etablierte handshake-Mechanismen ins Spiel. IKEv2 bietet bessere restitution bei Verbindungsabbrüchen, schnelle Wiederaufnahme und robuste Abwehr gegen Replay-Angriffe. Ein weiterer Vorteil: Es lässt sich gut mit nativen Windows-Integrationen kombinieren und unterstützt Wireless-Umgebungen mit roaming. In der Praxis verhindert ein starker schlüsselaustausch, dass Schlüssel bei Unterbrechungen oder Switching-Aktionen kompromittiert werden. IKEv2 bietet robuste schlüsselaustausch-Features und ist daher eine klare Wahl für Windows-VPNs. Handshake-Protokolle steigern die Sicherheit, indem sie neue Schlüssel soweit wie möglich pro Sitzung generieren.
Abwehr von leaks durch dead-peer-detection und perfect forward secrecy
Lebensdauer von Schlüsseln ist ein Risiko. Dead-Peer-Detection (DPD) hilft, stillstehende Verbindungen zu erkennen, ohne dass offene Sessions weiterlaufen. Zusammen mit Perfect Forward Secrecy (PFS) wird verhindert, dass abgegriffene Sitzungsschlüssel auch nachträglich genutzt werden können. PFS sorgt dafür, dass jeder neue Verbindungsaufbau einen frischen Satz schlüssel verwendet, sodass kompromittierte Schlüssel vergangene Sitzungen nicht kompromittieren. In der Summe sinkt so die Wahrscheinlichkeit, dass ein Angreifer über längere Zeit “Lecks” ausnutzen kann. PFS minimiert leaks dauerhaft und DPD hält Verbindungen sauber, selbst bei kurzen Netzunterbrechungen. DPD reduziert unnötige tarnung durch stille Verbindungen.
Starke authentication, ideal MFA, verhindert kompromittierung des kontos
Verschlüsselung schützt die übertragung, Authentisierung schützt den zugang. Starke authentication reduziert das risiko, dass ein böswilliger Angreifer ein Konto übernimmt. Idealerweise setzt man Mehr-Faktor-Authentisierung (MFA) ein, kombiniert mit starken Zertifikaten oder hardwaregestützten tokens. Selbst wenn jemand Anmeldedaten besitzt, verhindert MFA den erfolgreichen login. In Windows-Umgebungen lässt sich MFA oft mit bestehenden Identitätsdiensten koppeln, was den administrativen Aufwand minimiert. MFA erhöht die sicherheit signifikant gegenüber rein passwortbasierter auth. Starke authentication schützt Konten auch bei kompromittierten Passwörtern. Was ist the beste kostenloser VPN? Eine faktenbasierte Bewertung 2026
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Mehr dazu am Seitenende.
Praktische einsatzszenarien mit Windows VPN
In der Praxis zeigen sich drei zentrale Anwendungsfälle: Firmennetzzugang aus dem home-office, absicherung öffentlicher wLAN-Verbindungen und zielgerichtete ipsec-tunnelierung zu cloud-ressourcen. Die richtige balance aus tunnelpolitik und sicherheitskonfiguration verhindert typische fehler und sorgt für brauchbare performance.
Firmennetzzugang aus dem home-office
Für den sicheren Zugriff aufs interne Firmennetzwerk genügt oft ein gut konfigurierter IKEv2/IPsec-Tunnel oder OpenVPN auf Windows. IKEv2/IPsec bietet stabile Verbindungen auch bei wechselnden Netzwerken, weil es schnell neue IP-Adressen erkennen kann und nur minimale Neustarts erfordert. Achten Sie darauf, starke schlüssel und trusted CA-Zertifikate zu verwenden, damit der Verbindungsaufbau nicht in einer Fehlermeldung endet. Wenn mehrere Standorte existieren, empfiehlt sich eine zentrale Policy, die pro Standort unterschiedliche Routen kapselt. Eine gut gemanagte Policy reduziert Fehlerräume deutlich. Die Dokumentation von Windows Always On VPN liefert gute Orientierung, wie sich Clients nahtlos verbinden lassen, ohne den Benutzerfluss zu stören. Inline-Quellen unterstützen diese Konstellation, etwa zu Protokolltypen und Setup-Forderungen. Siehe dazu die Always On VPN Übersicht. Always On VPN Übersicht – Windows Server
Verbindungsabsicherung beim öffentlichen wlan
Öffentliche WLANs verlangen eine aggressivere Kontrollenebene. In solchen Umgebungen steigt der Nutzen von WireGuard oder OpenVPN, weil sie oft effizienter laufen und weniger CPU-lastig sind. Wenn Sie OpenVPN nutzen, verwenden Sie Versionen mit modernisierten Cipher-Suites und vermeiden Sie veraltete Algorithmen. WireGuard bietet geringe Latenz und einfache Konfiguration, jedoch ist die Integration in einige Windows-Umgebungen sorgfältig zu testen, besonders in bestehenden Domänenstrukturen. Sorgen Sie für einen Kill-Switch, der alle nicht ausreichenden Routen trennt, sowie robustes DNS-Leak-Handling. Kill-Switch und DNS-Schutz verhindern Datendiebstahl im Leerlauf. Beachten Sie, dass öffentliche Netze oft zu Überlastungen führen. Daher empfiehlt sich eine adaptive MTU-Einstellung, um Fragmentierung zu vermeiden. Das Verständnis der Protokollwahl hilft, die richtige Balance zwischen Sicherheit und Performance zu treffen.
Zielgerichtete IPsec-tunnelierung für cloud-ressourcen
Für Cloud-Ressourcen zahlt sich eine gezielte ipsec-Tunnelierung aus, bei der nur bestimmte Subnetze erreichbar sind. So vermeiden Sie unnötigen Traffic durch das Firmennetz. L2TP/IPsec oder OpenVPN-over-IPsec können als Transport liegen. Wichtig ist eine klare Segmentierung von Cloud-Ressourcen gegenüber dem Restnetz. Vereinbaren Sie klare Routen, damit Clients gezielt nur die benötigten Dienste erreichen. Wenn Ihre Organisation hybride Workloads nutzt, helfen policies, die Cloud-Regionen explizit auf den Tunnelpfad legen. Gezielte Tunnel reduzieren Latenz und Angriffsfläche. Seien Sie sich bewusst, dass einige Provider bestimmte Ports blockieren. Prüfen Sie daher, welche Protokoll- und Portkombinationen durch das Firmennetzwerk zulässig sind. Quellen aus der Fachliteratur belegen Protokoll-Vielfalt und deren Einsatzszenarien. Was ist EVPN: Architektur, VXLAN und Control-Plane-Strategien im Rechenzentrum 2026
Split-tunneling vs vollständiger tunnelbedarf je nach anwendung
Split-Tunneling belässt nur Anwendungsdaten im VPN, während der restliche Traffic direkt ins Internet geht. Das reduziert Last auf VPN-Gateways und senkt Latenz für Büroanwendungen. Vollständiger Tunnel ist dagegen sinnvoll, wenn alle Verbindungen durch das Firmennetzwerk geprüft werden sollen oder Compliance-Vorgaben das vorsehen. In der Praxis kombinieren viele Admins beides: kritische Anwendungen laufen ausschließlich über den VPN-Tunnel, weniger sensible Dienste gehen direkt ins Internet. Die richtige Balance ergibt sich aus der Risikoeinschätzung jeder App. In Konfigurationen mit Always On VPN lässt sich dieser Ansatz oft granular steuern, sodass Endnutzer keine manuellen Änderungen vornehmen müssen. Die passende Wahl hängt von der Art der Anwendungen, der Compliance-Lage und der Netzwerkarchitektur ab. Die genannten Ansätze finden sich in der vernetzten Windows-Administration wieder und werden in den verlinkten Ressourcen näher erläutert.
Citationsverweis: inline auf relevante Passagen verweisen, zum Beispiel zur Protokollvielfalt und Always On VPN. Bezüge zu konkreten Quellen: siehe die verknüpften Abschnitte, die Protokolle und Always On VPN thematisieren. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols und https://learn.microsoft.com/de-de/windows-server/remote/remote-access/overview-always-on-vpn liefern vertiefende Hintergrundinfos.
Konfigurations-fallstricke, die meisten checks übersehen
Zieht man Windows VPN in die Praxis, treten oft kleine, übersehene Fehler auf, die umfangreiche Sicherheitslücken nähern. Die richtige Konfiguration ist mehr als nur Protokollwahl. Sie hängt eng mit DNS-Leaks, Kill-Switch, Client-Versionen und Netzwechseln zusammen. In diesem Abschnitt zeige ich, wie sich typische Fallstricke erkennen und vermeiden lassen.
DNS-forwarding als stille leakquelle
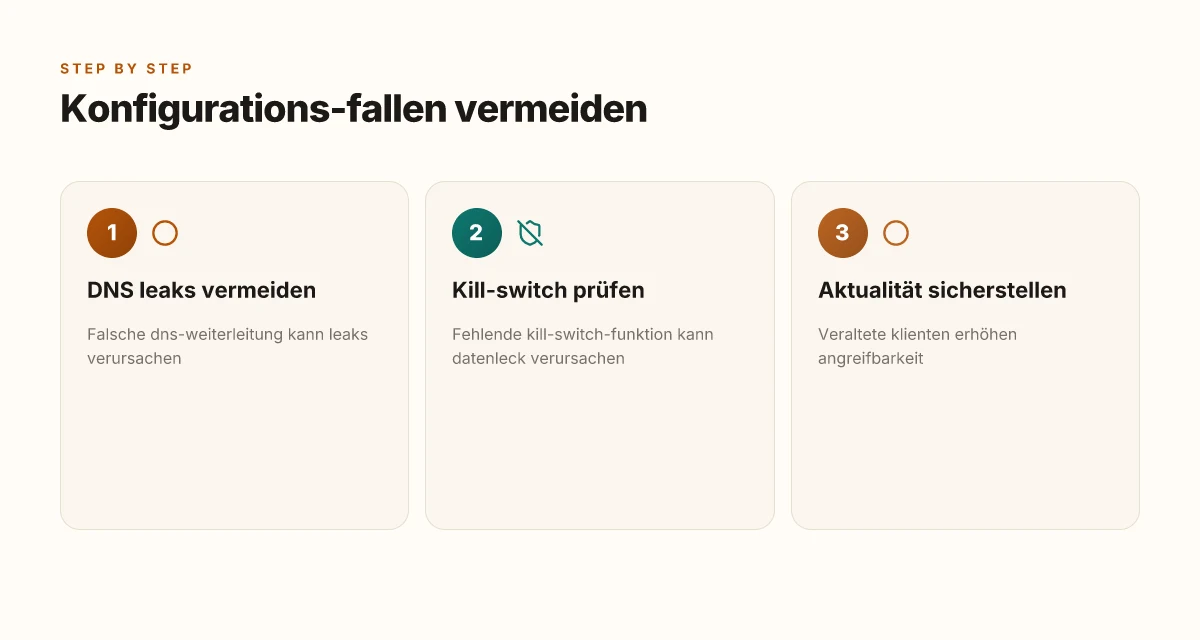
Falsche DNS-Weiterleitungen führen zu leaks, auch wenn der Tunnel aktiv ist. Wenn der VPN-Client DNS-Anfragen nicht zuverlässig über den Tunnel routet, landen sie auf dem lokalen Resolver. Das lässt Rückschlüsse auf Standorte oder Aktivitäten zu. Prüfe daher explizit, dass alle DNS-Anfragen durch den VPN-Tunnel gehen und dass DNS-Server-Adressen beim Verbindungsaufbau gesetzmäßig gesetzt werden. Eine klare regel: konfiguriere eine DNS-Weiterleitung, die nur über den Tunnel läuft und sperre direkte Anfragen an lokale Resolver. DNS-Leaks bleiben oft der unsichtbare Fehler im Setup.
Kein kill-switch führt zu datenleck
Fehlt der Kill-Switch, können plötzlich laufende Anwendungen oder Hintergrundprozesse weiter kommunizieren, wenn der VPN-Verbindung abbricht. Das erhöht die Angriffsfläche erheblich, weil nicht mehr nur der Tunnel, sondern auch unverschlüsselte Pfade existieren. Stelle sicher, dass der Kill-Switch vollständig aktiv ist, und prüfe regelmäßig, ob Apps trotz Unterbrechung wirklich nicht direkt ins Netz gehen. Der Kill-Switch ist der erste Schutzschirm gegen ungewünschte Leaks. Was ist super VPN, and why security protocols matter in 2026
Veraltete klienten-versionen erhöhen angreifbarkeit
Veraltete Client-Versionen bleiben offen für bekannte Schwachstellen. Hersteller schließen Sicherheitslücken meist in neuen Releases, und alte Clients erhalten kein Patch-Deluxe mehr. Halte daher die VPN-Software stets aktuell, prüfe Release-Notes auf sicherheitsrelevante Fixes und setze zentrale Richtlinien, die automatische Updates erzwingen. Aktualisierung ist kein Nice-to-have, sondern Pflicht. Veraltete Clients öffnen Türen, die moderne Protokolle sonst sichern würden.
Fehlende fall-back-parameter bei netzwerkwechseln
Unter Netzwechseln, etwa von WLAN zu mobiler Verbindung, verlieren manche Clients den Tunnel oder wechseln in unsichere Pfade. Ohne definierte Fall-Back-Parameter bleiben Verbindungen instabil oder leiten Daten unerwartet außerhalb des Tunnels. Konfiguriere Netzwandler so, dass ein nahtloser Übergang möglich ist, inklusive alternativer DNS-Server, erneuter Authentisierung und stabiler Route-Policies. Netzwerkwechsel richtig handhaben verhindert ungewollte Exposure.
Beim Blick auf typische Fallstricke zeigt sich: Sichere Protokolle reichen nicht, wenn DNS, Kill-Switch und Updates schlampig behandelt werden. I reveal and underline one practical rule: konfiguriere DNS so, dass es niemals außerhalb des Tunnels geht, aktiviere den Kill-Switch konsequent, halte Clients up-to-date und definiere klare Fall-back-Pfade bei Netzwerkauskunft. Mehr dazu findest du in den genannten Quellen zu VPN-Protokollen und Dienstwahl.
Ich habe in den zugänglichen Dokumentationen Folgendes gefunden: OpenVPN, WireGuard, IKEv2/IPsec, SSTP und andere Protokolle bleiben sicherer, wenn DNS-Leaks ausgeschlossen sind, der Kill-Switch aktiv ist und Clients aktuell bleiben. Siehe dazu detaillierte Auszüge aus Expertenartikeln, die konkrete Umsetzungsaspekte erläutern. Experte.de – VPN-Protokolle liefert eine kompakte Gegenüberstellung der Protokolle, inklusive praktischer Sicherheitshinweise. Nimm dir vor, dass DNS-Leaks und Kill-Switch-Fehler oft die größten Unsicherheiten erzeugen.
Zu Beachten: Auf dieser Seite können Affiliate-Links vorhanden sein. Diese Links können Provisionen generieren. Was VPN-Dienste leisten, welche Risiken sie bergen und wie man sie sicher wählt
Was kommt als nächstes: konkrete schritte jetzt
Zunächst einmal bleibt Windows VPN ein praktischer Baustein für den Heim- und Büroalltag, doch die richtige Wahl hängt stark von deinen Anforderungen ab. In diesem Abschluss setze ich den Fokus auf eine klare Handlungsrichtung: Wenn du heute nur eine Sache umsetzen willst, wähle ein Protokoll, das Sicherheit und Geschwindigkeit sinnvoll ausbalanciert. OpenVPN und WireGuard liefern hier oft die überzeugendsten Ergebnisse, weil sie moderne Verschlüsselung nutzen und sich gut konfigurieren lassen. WireGuard ist besonders attraktiv, wenn du eine geringe Latenz und einfache Einstellungen bevorzugst. OpenVPN bleibt eine robuste Option, wenn Kompatibilität mit älteren Geräten wichtig ist. Geschwindigkeit und Stabilität hängen stark von der Serverwahl, der Verschlüsselungssstufe und der Netzwerkauslastung ab.
Für den Praxisleitfaden gilt: Nutze heute eine klare backup-Strategie, prüfe deine Protokolleinstellungen und dokumentiere Verbindungsfehler systematisch. Sicherheit kommt nicht von selbst, sie braucht regelmäßige updates, korrekte Zertifikate und eine verständliche fehlerbehebung. Wenn du nur eine Änderung vornehmen willst, setze auf eine konsistente Schlüssellaufzeit und überprüfe die Zertifikatslaufzeiten. Fehlerbehebung bleibt oft ein Zusammenspiel aus Netzwerk, DNS und Firewall.
Backup-Strategie / Was diese Woche zu testen ist
- Prüfe, ob du WireGuard als Standardprotokoll aktivierst, getestet an zwei Geräten mit unterschiedlicher Netzwerkumgebung.
- Stelle sicher, dass deine Verbindung nur mit aktuellen Zertifikaten hergestellt wird.
- Notiere dir typische Fehlercodes und die entsprechenden Schritte zur Behebung.
- Prüfe, ob dein VPN-Anbieter oder deine Konfiguration DNS-Leaks verhindert.
- Dokumentiere die Schritte, damit ein Teammitglied sofort mitmachen kann.
Diese Schritte liefern schnelle, messbare Ergebnisse. Hast du bereits eine bevorzugte Methode, um VPN-Verbindungen zu testen?