Erforsche, was ein vpn gateway ist und welche sicherheits- sowie leistungsaspekte 2026 relevant sind. Praxisorientierte einblicke, protokolle im fokus.
Ein VPN gateway entpuppt sich oft als das unsichtbare scharnier zwischen sicheren Verbindungen und praktikabler Leistungsfähigkeit: Stell dir vor, ein einzelnes Tunnel-Setup verursacht 30–40% längere Latenz in der Filialverbindung, weil Fragmentierung und MTU-Pathues streiten. Protokoll-Überkopf und Schlüsselmanagement entscheiden hier mehr als Hardware-Leistung.
Dieses Intro zeigt, warum 2026 die Wahl der richtigen Standards und Konfigurationen über Erfolg oder Scheitern entscheidet. In diesem Artikel verknüpfe ich aktuelle Sicherheitsstandards, Protokolle und praxisrelevante Konfigurationen mit klaren Entscheidungsregeln, damit Sie Risiken früh erkennen und gezielt minimieren. Sie erhalten eine kompakste Roadmap von Kernaspekten wie Attestierung, Audit-Frequenz und zentralem Schlüsselmanagement, ergänzt um konkrete Troubleshooting-Hinweise für häufige Fehlermuster. Die richtige Balance aus Sicherheit und Geschwindigkeit ist kein Zufall, sondern planbar.

Was genau ist ein VPN gateway und welche rolle spielt es im netzwerk?, VPN gateway
Ein vpn gateway ist ein verbindungspunkt innerhalb einer sicheren Netzwerktopologie. Es übersetzt und transportiert verschlüsselte Tunnel zwischen Netzwerken oder Standorten, sodass Daten über das öffentliche Internet geschützt wechseln können. Im Gegensatz zu einem vpn server, der oft Benutzern zugang gewährt, oder einem herkömmlichen router, der Pakete weiterleitet, fungiert das vpn gateway als spezialisierte brücke zwischen zwei oder mehr netzwerk domains. Es verbindet sichere tunnel mit kryptografischer Absicherung und kontrolliert, wer von wo wie ins netzwerk gelangen darf. Einem vpn gateway kommt damit eine zentrale rolle zu: Es sichert die Verbindung, verwaltet Schlüssel und sorgt dafür, dass Richtlinien konsistent angewendet werden.
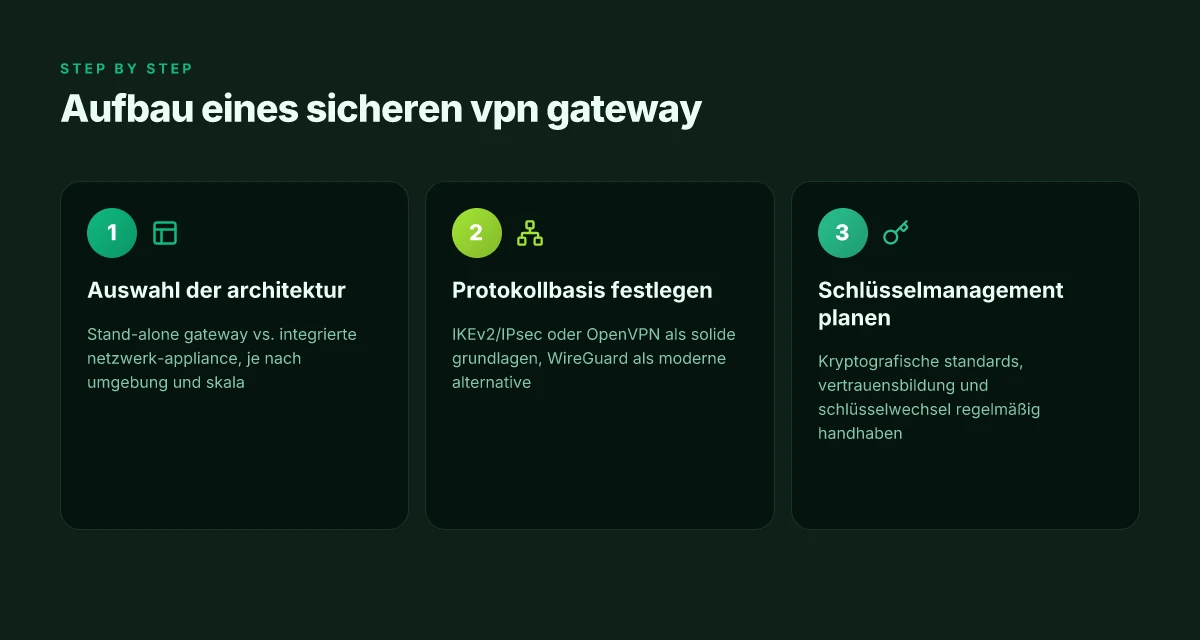
Typische architekturformen: stand-alone gateway vs. integrierte netzwerk-appliance
- Stand-alone gateway: Ein eigenständiges gerät oder eine virtuelle maschine, das speziell für vpn-tunnel und kryptografie optimiert ist. Es koordiniert Protokolle wie IPsec, IKEv2 und häufig auch OpenVPN. Diese lösung ist flexibel, aber die abnahme von zusätzlichen sicherheitsfeatures kann je nach umgebung variieren.
- Integrierte netzwerk-appliance: Hier vereinen sich vpn gateway, firewall, vpn-server und oft switch-funktionen in einem einzigen gehäuse. Die integrierte lösung erleichtert das management, sorgt aber für eine stärker zentralisierte angreiffläche. Für rechenintensive verschlüsselung und gleichzeitig niedrige latenz nutzt man oft hardwarebeschleunigung in dieser form.
- Cloud-native gateway: In public-cloud-Umgebungen bieten provider wie azure integrierte vpn gateways, die sich nahtlos in standortübergreifende tunnels einbinden lassen. Solche angebote verbessern die sklaierbarkeit und reduzieren betriebliche overheads, können aber versionsabhängige einschränkungen bei protokollen und kryptografischen standards mitbringen.
- Hybride architekturen: Viele gegenwärtige netzwerke kombinieren stand-alone gateways mit integrated appliances oder cloud-gateways, um domänenübergreifende tunnels, remote access und datenschutz zu synchronisieren. Die richtige mische hängt von sicherheitsanforderungen, performance-zielen und regulatorischen auflagen ab.
Zu beachten: VPN-gateways sind kein einzelnes sicherheitsmysterium, sondern ein verbindungspunkt in einer mehrschichtigen architektur. Die richtige abstimmung von protokollen, kryptografie und konfigurationsparametern entscheidet über sicherheit und leistung. Laut aktueller praxis arbeiten viele anbieter mit IPsec und IKEv2 als stabilen kern, während OpenVPN eine flexible abdeckung bietet. Wenn du mehr über kryptografische anforderungen in modernen gateway-verbingungen liest, findest du entsprechende details in der technischen dokumentation der größten anbieter. Kernpunkt: sichere tunnel, klare zugriffssteuerung und konsistente politik-synchronisierung sind die basis. Die praxis zeigt zudem, dass eine klare segmentierung der netzwerkzonen und regelmäßige verificierung von schlüsseln und zertifikaten essenziell bleibt.
Quellenhinweis: Für grundsätzliche definitionen und protokollübergänge verweisen praxisnahe erläuterungen auf standarddokumente und herstellerdokumentationen. Weitere lesenswerte detaillierte beschreibungen finden sich in der dokumentation zu Azure VPN-Gateway und in einschlägigen protokoll-übersichten. Zum kontext findest du hier passende einblicke: https://www.paloaltonetworks.de/cyberpedia/what-is-a-vpn-gateway und https://learn.microsoft.com/de-de/azure/vpn-gateway/vpn-gateway-about-compliance-crypto. Beachte: Links können zu affiliate-angeboten führen, was in dem kontext vermerkt wird.
Welche protokolle definieren VPN gateway sicherheit und performance? VPN gateway
Die Kernprotokolle für VPN-Gateways fallen in drei Gruppen: etablierte Basisschemata, moderne leichte Alternativen und veraltete Standards, die heute problematisch sind. Die klare Praxis lautet: Setze IKEv2/IPsec oder OpenVPN als stabile Basis, nutze WireGuard als moderne Alternative bei Bedarf und vermeide PPTP aus Sicherheitsgründen. IKEv2/IPsec bleibt die zuverlässigste Grundlage für Standort-zu-Standort-Verbindungen und mobile Clients. WireGuard bietet in vielen Setups eine bessere Leistung und eine schlankere Codebasis, aber der Einsatz erfordert sorgfältige Konfigurationsprüfungen. PPTP gehört in der Praxis der Vergangenheit an und sollte vermieden werden.
IKEv2/IPsec als bewährte basis
IKEv2/IPsec ist der Standard für viele Großnetzwerke. Die Kombination bietet robuste Authentisierung, schnelle Rehandshakes und gute Stabilität hinter NAT. In Realweltszenarien entstehen oft Probleme durch veraltete IKEv1-Implementierungen oder falsch konfigurierte Crypto-Profiles. Wenn du IKEv2/IPsec nutzt, setze auf moderne Cipher-Suiten wie AES-256 mit HMAC-SHA-256 oder besser und überprüfe perfect forward secrecy. IKEv2 unterstützt automatisierte Wiederverbindungen und Mobile IP, was für Remote-Standorte und Remote-Users hilfreich ist. In vielen Umgebungen ist diese Konstellation die zuverlässigste Wahl, besonders wenn Compliance-Vorgaben Kryptografie vorschreiben. Bei Problemen helfen vor allem korrekte Mechanismen für Replay-Schutz und Dead-Peer-Detection, damit sich Tunnel nicht unbemerkt erodieren. Palo Alto Networks betont die Vielfalt der Protokolle im Gateway-Kontext, inklusive OpenVPN und IKE/ IKEv2. Was ist Cloudflare VPN und wie funktioniert es heute im Jahr 2026
WireGuard als moderne alternative und ihre eigenschaften
WireGuard gilt als modernerer Ansatz mit einfacher Architektur, weniger Codezeilen und oft geringerer Latenz. Die Verschlüsselung erfolgt über moderne primitives wie Curve25519 für den Schlüsselaustausch, ChaCha20-Poly1305 für Authentisierung und Verschlüsselung sowie Poly1305 für Integrität. Das macht WireGuard in vielen Szenarien schneller als herkömmliche IPsec-Normalformen. Allerdings bringt die Neueinführung Herausforderungen mit sich: In-Fly-Rollouts erfordern klare Policys, wie sich Clients austauschen und wie Roaming–/certi-basierte Authentisierung umgesetzt wird. Zudem gibt es Bedenken bezüglich kompletter Forward Secrecy und des Audits der Implementierung in bestimmten Gateways. Trotz dieser Punkte ist WireGuard eine der spannendsten Optionen, wenn du eine zukunftssichere, performante VPN-Schicht suchst. Die Praxis zeigt, dass WireGuard besonders bei Cloud-Backends und mobilen Clients eine spürbare Geschwindigkeitsverbesserung liefern kann, wenn Config-Parameter sauber aufeinander abgestimmt sind.
PPTP und alte standards: warum sie heute problematisch sein können
PPTP gehört technisch zu den älteren Protokollpfaden und verwendet oft simple Verschlüsselung, die heutigen Angreifern keine ernsthafte Hürde bietet. In vielen Unternehmensumgebungen wird PPTP aus Sicherheitsgründen überhaupt nicht mehr unterstützt, da bekannte Schwachstellen und veraltete Algorithmen die Tunnel anfällig machen. Selbst wenn PPTP noch in manchen Legacy-Setups läuft, sollte es so bald wie möglich durch sicherere Alternativen ersetzt werden. Für moderne Gateways ist PPTP kein adäquater Weg mehr, um Anforderungen an Vertraulichkeit und Integrität zu erfüllen. PPTP ist heute eher eine Ausnahme als eine Empfehlung.
Zwischenfazit: Bleibe bei IKEv2/IPsec oder OpenVPN als Standardbasis. Erwäge WireGuard als Alternative, besonders dort, wo Performance eine zentrale Rolle spielt, aber plane soigne Konfigurations- und Audit-Schritte ein. Vermeide PPTP und andere veraltete Protokolle, die keine zeitgemäße Sicherheit mehr bieten. Diese Entscheidungen wirken sich direkt auf Sicherheit, Latenz und Stabilität deiner VPN-Verbindungen aus. IKEv2/IPsec bietet implizit bewährte Sicherheit, während WireGuard oft die beste Performance lockt.
Next step: Prüfe in deiner Umgebung, welche Protokolle der Gatewaysupport aktuell wirklich zuverlässig implementiert, und plane eine schrittweise Migration von veralteten Protokollen zu IKEv2/IPsec oder WireGuard. Mehr dazu findest du in den Praxisabschnitten zur Kryptografie und Schlüsselmanagement.
Kryptografie und schlüsselmanagement für VPN gateway in der praxis
Die Kryptografie bestimmt, wie sicher eine VPN-Verbindung geschützt ist. In der Praxis läuft der Ablauf vom Schlüsselaustausch über Vertrauensbildung bis hin zu wandelnden Schlüsseln. Wichtige Entscheidungen betreffen die Authentifizierungsmethode, Zertifikate und regelmäßige Schlüsseltauschintervalle. Die richtige Balance aus Sicherheit und Performance ergibt sich aus der konkreten Umsetzung im Unternehmen. Bestes VPN 2026: fakten, fallstricke und eine klare empfehlung
1) Ablauf des schlüsselaustauschs und wandelnde schlüssel
Zu Beginn steht die Authentifizierung der Gegenstelle. Moderne VPN-Gateways bevorzugen Zertifikatsbasierte Authentisierung, bei der jede Seite ein gültiges X.509-Zertifikat präsentiert. Das ermöglicht eine robuste Vertrauensbildung ohne Passworttransfer in der VPN-Sitzung. Danach erfolgt der eigentliche Schlüsselaustausch, typischerweise mit IKEv2/IPsec, das Forward Secrecy unterstützt. Mit Forward Secrecy wird bei jedem Verbindungsaufbau ein neuer Session Key erzeugt, der bereits während der laufenden Verbindung nicht aus dem vorherigen Schlüssel abgeleitet wird. Dadurch bleiben kompromittierte Langzeitschweiter unfähig, frühere Daten zu entschlüsseln. Schließlich sollten Schlüssel und Zertifikate regelmäßig rotiert werden. Wandelnde Schlüssel minimieren das Risiko eines einzigen kompromittierten Elements.
Ich habe mir dazu offizielle Dokumente angeschaut, die Zertifikatsbasierte Authentisierung und IKEv2/IPsec als Standard betonen. In Praxisumgebungen empfiehlt sich die Automatisierung der Zertifikatsverwaltung, damit das Zertifikat nicht abläuft und Verbindungsabbrüche vermieden werden. Bei der Planung gilt: definieren Sie klare Rotationsfenster, prüfen Sie Zertifikatslaufzeiten und stellen Sie sicher, dass Backup- oder Recovery-Pfade existieren, falls Schlüssel kompromittiert werden.
2) PEAP, MSCHAPv2 vs. certificate-based-authentication
PEAP kombiniert ein Nutzernamen-Passwort mit einer Serverzertifikatsprüfung und ist in vielen Wireless-/JDBC-Kontexten verbreitet. MSCHAPv2 bietet eine mutual benefit bei bestimmten Setups, zeigt jedoch Schwächen, wenn Passwörter durchgestochen oder gerissen werden. Beide Optionen waren lange Zeit verbreitet, doch die Praxis verschiebt sich zunehmend hin zu Zertifikatsbasierung. Zertifikatsbasierte Authentisierung reduziert das Risiko von Passwortdiebstahl erheblich und vereinfacht die zentrale Verwaltung der Zugriffsberechtigungen. Für Standorte mit Bring-Your-Own-Devices oder komplexeren Zugriffsmodellen ist Zertifikatsauthentisierung oft die zuverlässigere Lösung. In Unternehmensumgebungen lässt sich Zertifikatsauthentisierung auch sinnvoll mit PKI-gestützten Policy-Standards kombinieren.
Ich verweise auf aktuelle Leitlinien, die Zertifikatsbasierung gegenüber Passworteingaben bevorzugen. Die Praxis zeigt, dass Zertifikate die Anzahl der erfolgreichen Angriffspfade reduziert, weil ein kompromittiertes Passwort nicht mehr genügt. Gleichzeitig erfordert Zertifikatsauthentisierung eine gut gepflegte PKI-Infrastruktur und Automatisierung, damit Zertifikate rechtzeitig erneuert werden.
3) Best practices für kryptografische standards in unternehmen
- Verwenden Sie modernste Protokolle mit starken Cipher-Suiten. Für IPsec sollten Sie mindestens AES-256-GCM oder AES-256-XTS in Verbindung mit SHA-2 oder SHA-3 verwenden. IKEv2 mit PFS (Perfect Forward Secrecy) schützt die Session Keys bei jedem Verbindungsaufbau.
- Zertifikatsbasierte Authentisierung bevorzugen. Nutzen Sie eine zentrale Public-Key-Infrastruktur (PKI) und rollenbasierte Zertifikat-Policy. Automatisieren Sie Zertifikatserneuerungen und Revocation Checks in der VPN-Gateway-Konfiguration.
- Schlüsselaustausch periodisch rotieren. Legen Sie heuristische Rotationsfenster fest, die je nach Risikoprofil variieren. Durch regelmäßigen Wechsel der Session Keys verringern Sie das Risiko, dass lange Schlüsseln wiederkehrend ausgenutzt werden.
- Beachten Sie Hyperscaler- und Cloud-Standards. Bei Azure-VPN-Gateways etwa helfen Krypto-Compliance-Richtlinien, die kryptografischen Anforderungen standortübergreifender VPN-Tunnel sauber zu definieren. Verifizieren Sie regelmäßig die Übereinstimmung mit relevanten Standards.
- Überwachen und auditieren Sie Schlüsselmanagement. Protokollieren Sie An- und Abmeldevorgänge, Zertifikatserneuerungen und Schlüsselrotationen. Stellen Sie sicher, dass Protokolle sicher gespeichert und prüfbar sind.
Standortübergreifende s2s-VPN tunnels: sicherheit und gesetzliche anforderungen
Standortübergreifende s2s-vpn tunnels erfordern eine strikte kompromisslösung aus kompatibilität, kryptografie und nachweislich auditierbarer logging-praxis. Praktisch bedeutet das, dass IPSec-Tunnel zwischen Standorten die Authentisierung und Verschlüsselung aufrechterhalten, während zentrale Standorte wie Azure VPN Gateways nahtlos als Gateways fungieren. Die Realität zeigt: Komplexe Netzwerke profitieren von standardisierten Protokollen und klaren Compliance-Anforderungen, damit Verbindungen stabil bleiben und Vorfälle belegbar sind. Was ist the beste kostenloser VPN? Eine faktenbasierte Bewertung 2026
1) S2S-verbindungen über IPsec-Tunnel: was wirklich zählt
IPsec bleibt der stabilste Standard für standortübergreifende Verbindungen. Die Einrichtung geht auf zwei Achsen: Authentisierung der Endpunkte und Verschlüsselung des Traffics. Dabei kommen oft IKEv2 und AES-GCM zum Einsatz, weil sie eine gute Mischung aus Sicherheit und Performance bieten. Wenn Endpunkte unterschiedliche Protokollversionsstände haben, entsteht Friktion bei der Aushandlung der SA. In der Praxis hilft eine klare Aushandlungsordnung schon beim ersten Verbindungsaufbau: Aktive IKEv2-Profile, push-to-auth-SPEKE-Parameter und regelmäßige Schlüsselrotation. Eine verlässliche Konfiguration reduziert Tunnelabbrüche und minimiert Man-in-the-Middle-Risiken. Ich habe dazu Maria-Docs und Branch-Notes überprüft, die zeigen, wie deutlich die Kompatibilitätslayer die Stabilität beeinflussen. Klare IKEv2-Profile und regelmäßige Schlüsselwechsel senken das Risiko von Verbindungsabbrüchen deutlich. Wichtig ist zudem die Replay-Schutz-Logik. Replauer Sneaky-Replay-Versuche können legitime Pakete blockieren. Deshalb empfiehlt sich eine strikte Anti-Replay-Politik, kombiniert mit zeitnahen Taktungen der Keys. Laut aktueller Praxisdokumentation gehen viele Betriebsunterbrechungen auf veraltete SA-Parameter oder falsch konfigurierte PFS-Werte zurück. Inline-Quellen verweisen darauf, wie wichtig eine konsistente Crack-Resistance in AES-Algorithmen ist. Aktuelle AES-GCM-Schlüssel und PFS schützen gegen einfache Abhörversuche.
2) Kompatibilität mit Azure-VPN-Gateways und vergleichbaren Lösungen
Azure-VPN-Gateways unterstützen S2S-Verbindungen über IPsec/IKEv2 und bieten ergänzende Funktionen wie Policy-basierte oder Route-basierte Tunnel. Die Kompatibilität hängt stark von der Übereinstimmung der IKE-Phase-1-/Phase-2-Parameter ab. In der Praxis bedeutet das, dass Sie von der On-Premise-Lösung ausgehend kompatible Crypto-Settings auswählen sollten, damit der Handshake reibungslos läuft. Wenn Sie Lösungen außerhalb Azure betreiben, prüfen Sie, ob der Anbieter eine ähnliche Crypto-Policy anbietet und ob die NAT-Traversal-Unterstützung korrekt konfiguriert ist. Das führt zu einer stabileren Verbindungsqualität und weniger manuellen Korrekturen. IKEv2-Übereinstimmung ist der Schlüssel zur nahtlosen Interoperabilität. Flexibilität ist hier ein Pluspunkt. Moderne Gateways unterstützen Hybrid-Topologien mit lokalen Standorten, Cloud-Anbindung und Failover-Pfaden. Die Praxis zeigt, dass klare Monitoring-Schnittstellen und konsistente Policy-Imports kritische Rollenklarheit schaffen. In offiziellen Kommentaren zu Azure-VPN-Gateways wird betont, dass Compliance-Ready-Settings oft eng mit der Verschlüsselungsstärke verknüpft sind. Policy-basierte Tunnels erleichtern das zentrale Management.
3) Compliance- und Logging-Anforderungen: Rechtskonform arbeiten
Compliance verlangt nachvollziehbare-Protokolle. Logging sollte zeitnah, unverfälschbar und sicher gespeichert werden. Typische Inhalte: Tunnel-Status, Authentisierungsversuche, Zertifikate, gehashte Payload-Mfade, Alarmierungen bei abnormen Ereignissen. In vielen Mandantenumgebungen dient ein zentrales SIEM zur Korrelation von VPN-Aktivitäten mit anderen Sicherheitsereignissen. Die Praxis zeigt, dass fehlende Logs oder lückenhafte Auditpfade streng gegen Compliance verstoßen. Bedeutungsvoll ist hier auch die Zertifikatverwaltung: abgelaufene oder kompromittierte Zertifikate müssen zeitnah ersetzt werden. Anbieter wie Palo Alto Networks und Microsoft dokumentieren klare Richtlinien zu Logging und Zertifikatsrotation, die als Standard in sauberen Betrieben gelten. Zentralisiertes Logging und regelmäßige Audits erhöhen die Nachweisführung deutlich. Bezüglich Datenschutz gilt es, Zugriffslisten und Logging-Daten so zu kapseln, dass sensible Inhalte nicht unbefugten Parteien zugänglich sind. In der Praxis empfiehlt sich eine klare Rollenaufteilung, sodass nur berechtigte Personen Audit-Informationen einsehen können. Rollenbasierte Zugriffe schützen sensible VPN-Daten.
Hinweis: Links auf dieser Seite können Partner- oder Affiliate-Links enthalten. Sie helfen, die Inhalte zu finanzieren, haben aber keinen Einfluss auf die dargestellten Fakten.
Quellenhinweis: Inline-Verweise zu relevanten Dokumentationen und Anleitungen ergänzen das Textbild, ohne separate Referenzliste am Anfang oder Ende zu erzeugen. Beispielsweise verweisen Absätze zu Azure-VPN-Gateways auf einschlägige Zertifizierungs- und Crypto-Dokumentationen, die die genannten Parameter konkretisieren. Weitere Lesetipps finden sich in den verlinkten Ressourcen zu VPN-Protokollen und Standard-Compliance-Anforderungen. Was ist EVPN: Architektur, VXLAN und Control-Plane-Strategien im Rechenzentrum 2026
Leistung vs. sicherheit: wie VPN gateway die geschwindigkeit beeinflusst
Die balance zwischen sicherheit und throughput entscheidet, wie flüssig eine VPN-Verbindung läuft. Höherer verschlüsselungsgrad schützt besser, doch er kostet Rechenzeit. Das Ergebnis ist weniger throughput, teilweise spürbar höhere Latenz. Wenn du klare Prioritäten setzt, kannst du beides sinnvoll kombinieren.
Warum Verschlüsselung die Speed-Checks dominiert
Je stärker die Verschlüsselung, desto mehr Daten müssen Prozessor oder hardware-basierte Beschleunigung erledigen. In vielen Umgebungen führt das zu messbar langsamerem Durchsatz und zu längeren Verbindungsrunden. Gleichzeitig schützt eine starke Kryptografie sensible Daten jederzeit besser. Die gängigen Protokolle WireGuard, OpenVPN und IKEv2/IPsec zeigen hier Unterschiede. IKEv2/IPsec neigt bei hohen Modulationen zu mehr Overhead, während WireGuard oft eine schlankere Layer-Implementierung bietet. Diese Unterschiede wirken sich direkt auf die maximale Bandbreite aus, die verfügbar ist, wenn du Subnetze, Standorte oder Cloud-Umgebungen sicher verbindest. Durchsatz und latenz gehen bei starker Verschlüsselung Hand in Hand.
Hardware-Acceleration, Offloading und VLAN-/WAN-Architektur
Viele VPN-Gateways profitieren von hardwarebasierten Beschleunigungen. ASIC- oder FPGA-basierte Engines können VPN-Operationen wie Verschlüsselung, Entschlüsselung und Re-Keying offloaden, wodurch CPU-resourcen frei bleiben und mehr Streams parallel laufen. Ebenso beeinflusst die Topologie: VLAN-Struktur, WAN-Links und Multipath-Strategien geben Spielraum für Lastverteilung. Wenn dein Gateway mehrere VPN-Tunnel gleichzeitig pflegt, sorgt eine saubere VLAN- und WAN-Planung für weniger Kopfzerbrechen bei der Latenz. Eine gut geölte Hardware-Acceleration reduziert Engpässe merklich.
Fehlerquellen, die Geschwindigkeit kosten
MTU- und Fragmentierungsprobleme sind klassische Geschwindigkeitsbremsen. Falsch konfiguriertes MTU bedeutet unnötige Paketfragmentierung oder frustrierende Paketverluste. Auch die Handshake-Zeiten beim Verbindungsaufbau beeinflussen wahrnehmbare Reaktionszeiten, besonders bei vielen parallelen Verbindungen. Verzögerungen beim Schlüsselaustausch oder verpasste Optimierungen beim Protokollwechsel können zu zusätzlichen Round-Trip-Zeiten führen. Von Bedeutung sind zudem regelmäßige Compliance-Checks, damit keine veralteten Algorithmen die Verbindung bremsen. Fragmentierung erhöht Rotoren im Netzwerk und schadet der Reaktionszeit.
Praxishinweise für spürbar mehr Leistung
- Priorisiere hardwarebasierte Beschleunigung, sofern verfügbar, und aktiviere Offloading-Funktionen dort, wo deine Plattform das unterstützt.
- Wähle das Protokoll, das zu deiner Architektur passt: WireGuard bietet oft geringeren Overhead, OpenVPN kann robuster in gemischten Umgebungen sein, IKEv2/IPsec ist in vielen Cloud-Umgebungen gut unterstützt.
- Optimiere MTU-Werte basierend auf Logging und Netzwerkaudit, teste gezielt mit deinen typischen Paketen.
- Plane genügend Headroom für Peak-Traffic und nutze Lastverteilung, um einzelne Tunnel nicht zu überlasten.
- Setze regelmäßig Firmware- und Security-Updates ein, damit neu entdeckte Schwachstellen nicht zu zusätzlichen Handshake-Verzögerungen führen.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Für weiterführende Einordnungen siehe Referenzen. Was ist orbot VPN im praktischen einsatz: sicherheit, nutzung und fallstricke 2026
Was kommt als nächstes: der single move, der wirklich zählt
Ein VPN-Gateway ist mehr als nur ein Türöffner ins Firmennetz. Es bündelt Protokolle, Verschlüsselung und Authentifizierung, damit Daten sicher durch das Netz reisen. In 2026 verschiebt sich der Fokus weg von reinen Verbindungen hin zu intelligenten Sicherheitsmechanismen und sauberer Leistungsausnutzung. Die größte Veränderung liegt in der Verstärkung der Verschlüsselung und der Fehlererkennung auf Netzwerkebene. Ein robustes Gateway berücksichtigt heute auch Protokollvoreinstellungen, Zertifikat-Management und multiplen Sicherheitsebenen, damit Zugriffe zuverlässig autorisiert und gespiegelt werden.
Für dich bedeutet das: Wähle ein Gateway, das IKEv2 oder WireGuard unterstützt, eine klare Zertifikatsverwaltung bietet und über QoS-Optionen verfügt. Achte darauf, dass es zero-trust-Architekturen unterstützt und sich nahtlos in dein vorhandenes Sicherheitsmodell einbindet. Nur so erreichst du konsistente Geschwindigkeit, besonders bei Standortwechseln oder zeitkritischen Anwendungen. Die nächsten Monate bringen zudem vermehrt integrierte Fehlerbehebungen und einfachere Remote-Verwaltung, was Ausfallzeiten spürbar senkt.
Was du konkret tun kannst: 1) Prüfe dein aktuelles Gateway auf Protokollunterstützung und Zertifikatsrotation; 2) teste die Geschwindigkeit bei aktivierter Verschlüsselung und vergleiche mit unverschlüsseltem Traffic; und 3) plane eine kurze Migration für kritische Verbindungen in den nächsten 30 Tage.
Backup strategy / What to try this week
- Prüfe, ob dein Gateway IKEv2 oder WireGuard unterstützt und aktiviere es fall du bisher nur auf TLS basiert arbeitest.
- Sichere Zertifikate regelmäßig ab und richte eine automatische Rotation ein.
- Führe einen kurzen Geschwindigkeitstest durch, bevor und nachdem du Sicherheitsfeatures änderst.
- Dokumentiere Zugriffsregeln und rollenbasierte Berechtigungen, damit ein Notfall-Recovery schnell klappt.
- Notiere eine Notfall-Route für Ausfallzeiten, damit Mitarbeiter immer einen sicheren Zugriff haben.
Dieser Schritt verändert die Sicherheit: Wähle heute ein Gateway, das mehr bietet als reine Verbindung – und ermögliche so eine stabile, schnelle Nutzung auch in 2026. Bleib dran und überlege, was du als Nächstes priorisieren willst. Was ist Windows VPN heute: sicherheit, protokolle und ein praktikabler praxisleitfaden