Erfahren Sie, wie Cloudflare VPN heute funktioniert, welche Architektur dahinter steckt und wann Zero Trust den klassischen VPN ersetzt. Praxishinweise und Sicherheitsdimensionen.
Cloudflare VPN lebt von einer klaren Trennung zwischen Netz und Identität: Wer sich verbindet, wird nicht durch feste Netze, sondern durch Rollen, Gerätezustand und kontinuierliche Authentifizierung geprüft. Das führt zu einer überraschend pragmatischen Erkenntnis: Latenz und Stabilität hängen stärker von der Integrationsqualität mit Identitätsanbietern und Geräten als von der reinen Netztopologie ab, yet viele Admins unterschätzen diese Abhängigkeiten. Im Zero-Trust-Kontext sind Microsegmentierung und ständige Prüfung kein nice-to-have, sondern der Korridor, durch den Zugriffe wirklich kontrolliert erfolgen. Cloudflare VPN legt dieses Muster offen und macht Governance sichtbar, nicht erst nach einem Audit.
Dieser Artikel beleuchtet, warum Cloudflare VPN heute mehr als eine VPN-Erweiterung ist: Es verknüpft globale Proxy-Architektur mit einer konsistenten Richtlinienverwaltung und zeigt praxisnahe Einsatzszenarien, von Remote-Work bis hin zu verteilten Anwendungen. Die zentrale Frage bleibt, wie sich Zero Trust sinnvoll implementieren lässt, ohne Legacy-Policies zu schleppen. Der Text analysiert Risiken wie Policy-Fragmentierung und die Auswirkungen auf Compliance sowie die nötigen Schritte zur Validierung von Latenz, Fehlerquellen und Identity-Device-Integration. So erhalten Sie eine klare Checkliste, bevor Sie starten.

Was macht Cloudflare VPN im Kontext von Zero Trust wirklich aus
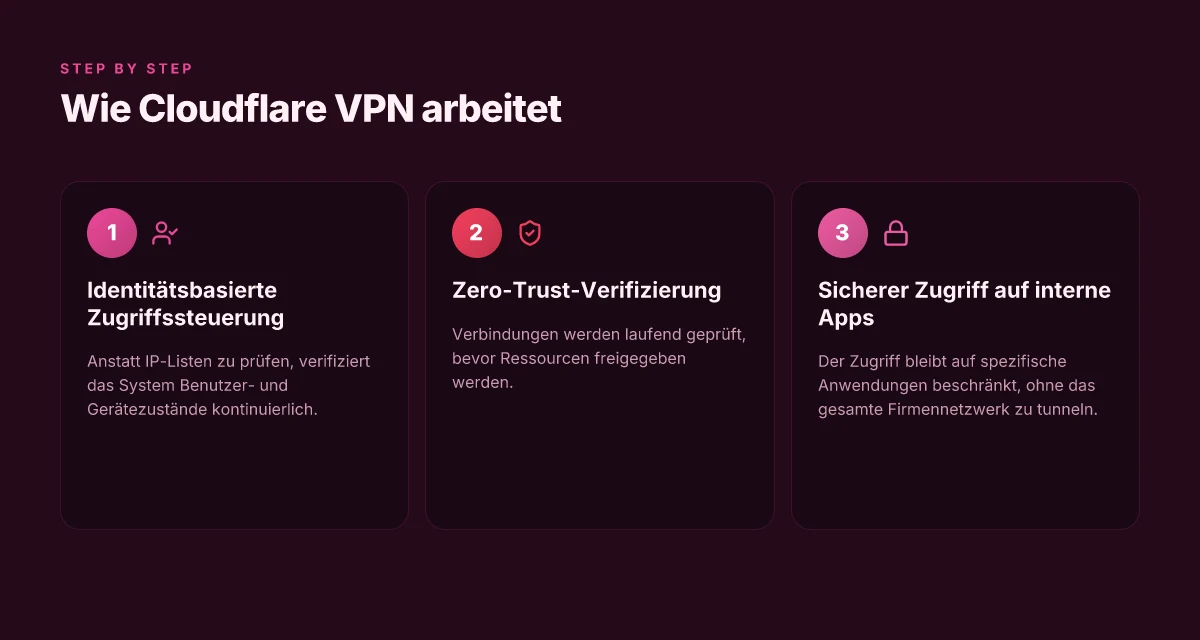
Cloudflare One kombiniert Zero Trust mit einer SASE-Architektur. Statt eines klassischen VPN setzt Cloudflare auf das globale Anycast-Netzwerk, das sich direkt um interne Anwendungen windet, plus eine Schicht aus Zero-Trust-Prinzipien. Dadurch erhalten Benutzer Zugriff auf relevante Ressourcen, ohne das gesamte Firmennetzwerk zu tunneln. Der Fokus liegt auf sicherem, zielgerichtetem Zugriff statt auf Netzwerkmapping.
1) ZTNA, Secure Web Gateway und mehr in einer Plattform
Cloudflare One integriert ZTNA, Secure Web Gateway, Browser Isolation und weitere Sicherheitsdienste in einer einzigen Oberfläche. Diese Kombination ermöglicht es, interne Anwendungen hinter eine Policy-Schicht zu legen, die Verifizierungs- und Durchsetzungslogik zentral orchestriert und nicht durch ein aushängendes VPN-Netz erzwingt. In der Praxis heißt das: Nutzer authentifizieren sich einmal, und dann wird basierend auf Kontext verifiziert, ob ein Zugriff erlaubt ist. Eine einheitliche Policy macht Zugriff granular und auditierbar. Die Plattform baut dabei auf dem globalen Cloudflare-Netzwerk auf und vermeidet das klassische Netz-Tunneling.
Durch die enge Verzahnung mit Web-Gateways lässt sich auch externes Browsen sicher gestalten, ohne getrennte Lösungen einsetzen zu müssen. Cloudflare hebt hervor, dass dieser Ansatz den Angriffsfläche reduziert, weil kein Vermittlerpfad durchs Firmennetzwerk vorhanden ist. Keine volldurchdringende Netzverbindung, stattdessen kontrollierter Zugriff.
2) Globales Netzwerk statt VPN-Tunnel
Statt eines traditionellen VPN, das den ganzen Traffic in das Firmennetz transportiert, setzt Cloudflare auf das globale Netzwerk, das Anfragen zur jeweiligen Ressource direkt am Ort der Ressource abfängt. Der Zugriff erfolgt durch Sicherheitsprüfungen, bevor die gewünschte Ressource überhaupt erreicht wird. Das bedeutet: Weniger lateral movement im Netz, härtere Segmentierung und weniger konfigurationsbedingte Lücken. Das Netzwerk wird zur Sicherheitsoberfläche, nicht zur Transportlinie.
Für IT-Teams bedeutet das oft eine geringere Komplexität bei der Netzwerkinfrastruktur. Die Zero-Trust-Modelle arbeiten kontextabhängig: Wer, von wo, mit welchem Gerät, zu welcher Ressource? Die Antworten entscheiden den Zugang, nicht die Netzwerktopologie. Kontextbasierte Entscheidungen sind der Kern von Zero Trust. Bestes VPN 2026: fakten, fallstricke und eine klare empfehlung
3) Sichere Anwendungstrennung statt tunneln
Die Architektur betont den sicheren Zugriff auf interne Anwendungen, ohne das gesamte Firmennetzwerk zu tunneln. Anwendungen bleiben isoliert hinter Policy-Ebenen, und der Zugriff wird erst nach Prüfung von Identität, Gerätezustand, Standort und Risikostatus gewährt. Das reduziert Risiken durch kompromittierte Endpunkte und verringert die Angriffsfläche auf das Netzwerk selbst. Ressourcen erhalten gezielten Zugriff, keine Allokation des Netzwerks.
Auf operativer Ebene bedeutet das: Eine sauber definierte Resource-Policy, klare Segmentierung und eine zentrale Compliance-Überwachung. Wenn eine Ressource schützt werden muss, genügt es, die richtige Regel anzuwenden, statt eine neue VPN-Konfiguration zu pflegen. Policy-first, Netzwerktunnel-optional.
Bottom line: Cloudflare One verschiebt den Sicherheitsfokus von der Netzverbindung hin zu kontrolliertem, kontextuellem Zugriff. Das schafft eine agile Sicherheitsbasis, die sich besser an moderne Arbeitsmodelle anpasst. ZTNA plus Netzwerk-Edge ergibt eine konsistente, weniger fehleranfällige Architektur.
Quellenverweis: Für detaillierte Beschreibungen der Zero-Trust-Mechanismen und der VPN-Alternativen verweist man auf die Cloudflare-Dokumentation zu VPN-Sicherheit und Zero Trust. Inline verlinkt findest du passende Abschnitte, die die beschriebenen Prinzipien untermauern.
Die zugrunde liegende sicherheitsarchitektur von Cloudflare VPN
Cloudflare VPN basiert auf einer Zero-Trust-Architektur statt traditioneller Netzwerktrennung. Das bedeutet, dass Zugriffe nicht mehr pauschal über ein Netzwerksiegel gewährt werden, sondern individuell validierte Verbindungen zu internen Ressourcen entstehen. Entscheidend ist dabei die kontinuierliche Verifizierung jeder Session, nicht eine einmalige Authentifizierung am Anfang. Welche Rolle spielt das konkret? Benutzer erhalten Zugriff nur auf die Ressourcen, für die sie autorisiert sind, während der Netzwerkebenenzugang selbst weniger relevant wird. Zugriffssteuerung erfolgt primär über ZTNA statt einer klassischen Netzwerktrennung durch VPN. Was ist the beste kostenloser VPN? Eine faktenbasierte Bewertung 2026
Kontinuierliche verifizierung statt statischem vertrauen
Der Mesh-Ansatz von Cloudflare setzt auf ständige Prüfung von Verbindungen. Verifiziert wird dabei nicht nur der Benutzer, sondern auch der Endpunkt, der Client-Tunnel und der Zielressource. Diese Dynamik schützt vor späteren Abweichungen im Verhalten, etwa bei verdächtigen Abbrüchen oder geänderten Zugriffsrechten. In der Praxis bedeutet das, dass eine Session bei jeder relevanten Aktion erneut bewertet wird. Kontinuierliche verifizierung reduziert das Risiko von seitlichen Bewegungen innerhalb des Netzwerks. Ausserdem passt sich der Schutz dynamisch an neue Bedrohungen an, weil Policy-Änderungen sofort greifen, ohne eine Neuanmeldung zu erzwingen.
Sicherheitsfunktionen im Ökosystem: Browser Isolation, Secure Web Gateway und interner Zugriff
Cloudflare kombiniert mehrere Sicherheitsbausteine, um Angriffsflächen zu verkleinern. Die Browser Isolation trennt potenziell unsichere Web-Inhalte vom Endgerät und reduziert so das Risiko von Drive-by-Downloads. Das Secure Web Gateway schützt beim Zugriff auf externe und interne Ressourcen, indem es Inhalte, Anwendungen und Dateien entsprechend der Richtlinien filtert. Für den Zugriff auf interne Ressourcen kommt eine feingranulare ZTNA-Policy zum Einsatz, die Ressourcen nach Bedarf freigibt statt den gesamten internen Bereich sichtbar zu machen. Browser Isolation und Secure Web Gateway arbeiten zusammen mit der ZTNA-Zugriffssteuerung, um Angriffsflächen zu minimieren.
Einfach ausgedrückt: Cloudflare VPN nutzt eine modale Struktur statt eines flachen Netzes. Die Zugangspfade bleiben klein und kontrolliert, während der Schutzfokus auf den tatsächlich verwendeten Ressourcen liegt. Quellen der Architektur, wie der Cloudflare-Whitepaper-Ansatz und begleitende Berichte, legen nahe, dass diese Kombination aus ZTNA, Mesh-Verifikation und spezialisierten Sicherheitsdiensten eine konsistente Abwehrschicht über das globale Netzwerk legt. ZTNA-Zugriffssteuern und Mesh-Verifizierung bilden das Kernprinzip des Sicherheitsmodells.
Funktionsweise im Praxisblick: Wenn ein Anwender auf eine interne Applikation zugreift, wird zuerst die Identität des Benutzers geprüft, dann wird geprüft, ob die passende Ressource freigegeben ist. Jede neue Verbindungsrichtung oder Ressourcenzugriff wird erneut validiert. Dabei greifen Browser-Isolation und Secure Web Gateway als gleichberechtigte Sicherheitslinien daneben, um kompromittierte Endgeräte oder schädliche Webinhalte abzufangen. Jede Verbindung wird erneut validiert, nicht nur beim Login.
Aus Sicht der Infrastruktur bedeutet das: Die sicherheitsrelevanten Policy-Entscheidungen werden zentral gesteuert, während der Data-Plane-Verkehr direkt durch das globale Netzwerk geroutet wird. Die Kombination aus Zero Trust, Mesh-Überprüfung und zusätzlichen Schutzschichten sorgt dafür, dass der Zugriff auf interne Ressourcen kontrolliert und beobachtbar bleibt. Zentrale Policy-Steuerung plus globale Netzwerkverarbeitung sind der Kern des Modells. Was ist EVPN: Architektur, VXLAN und Control-Plane-Strategien im Rechenzentrum 2026
Für den Leser wichtig zu wissen: Die Architektur ist eng an ZTNA-Ansätzen orientiert und setzt weniger auf Netzwerkperimeter als auf ressourcenbasierte Zugriffsrechte. In der Praxis bedeutet das eine klarere Sicht darauf, wer auf was zugreifen darf, mit kontinuierlicher Prüfung statt einmaliger Authentifizierung. Ressourcenbasierte Zugriffsrechte statt Perimeterfokus.
Quelle und weitere Details zur Rolle von Zero Trust in Cloudflare finden sich in den Cloudflare-Dokumentationen und Begleittexten, die das Zusammenspiel von ZTNA, Browser Isolation und Secure Web Gateway beleuchten. ZTNA, Browser Isolation, Secure Web Gateway arbeiten zusammen.
Hinweis zur Transparenz: Links auf der Seite können Affiliate-Hinweise enthalten. Die Integration dieser Hinweise ändert nichts an den dargestellten technischen Fakten.
Welche Protokolle und Verschlüsselung hinter Cloudflare VPN stehen
Cloudflare VPN baut auf dem Zero-Trust- Ansatz auf. Die Verschlüsselung dient in Transit und die Zugriffssteuerung erfolgt durch policies statt klassischer IP-Whitelists. In der Praxis bedeutet das: Verbindungen werden durch starke Verschlüsselung gesichert, während Authentifizierung und Token-basierte Zugriffsverwaltung den Zugriff auf interne Ressourcen regeln.
Verschlüsselung in transit und authentifizierungsmechanismen
Posture und Prinzipien der Cloudflare Zero Trust setzen auf TLS 1.3 für den Haupttransport, ergänzt durch session-basierte Tokens. Diese Tokens erfüllen Rollen wie Authentifizierung des Benutzers und Autorisierung der zugreifenden Anwendung. Die Kombination aus mutual TLS im Zusammenspiel mit tokenbasierter Zugriffskontrolle erhöht die Hürden im Angriffsweg. Die Dokumentation beschreibt, dass der Zugriff nicht mehr allein auf der IP-Adresse basiert, sondern auf einer verifizierten Identität und kontextabhängigen Richtlinienzustimmungen. Zugriffe werden durch kurze Lebenszeiten der Tokens abgesichert, wodurch Wiedergabeszenarien reduziert werden. Was ist orbot VPN im praktischen einsatz: sicherheit, nutzung und fallstricke 2026
Auf Seite der Netzwerkschicht nutzt Cloudflare intern verschlüsselte Tunnels, die sich in das globale Anycast-Netzwerk einfügen. Die Parameter für Schlüsselmaterial und Sitzungstimeouts orientieren sich an Best Practices für Zero-Trust-Architekturen. Das Ziel: Minimale Angriffsfläche auch bei compromisierter Endpunkt-Auth. Die Verbindung bleibt verschlüsselt, selbst wenn der Endnutzerwechsel erfolgt.
Richtlinienbasierte Zugriffskontrollen statt IP-Whitelist
Statt einer statischen IP-Whitelist greifen Richtlinienzustimmungen. Zugriff wird freigegeben, wenn ein Endpoint, eine Identität und der kontextuelle Zustand der Session geprüft sind. Das bedeutet konkret: Rollenbasierte Zugriffskontrollen (RBAC) und kontextabhängige Policy-Checks entscheiden. Die Policies berücksichtigen Faktoren wie Gerät, Standort, Auth-Status und angeforderte Ressource. Diese Trennung von Identität und Netzwerkpfad macht Fehlkonfigurationen schwerer und erhöht die Transparenz, wer wann wohin darf. Eine policy-first-DNA verhindert unbeabsichtigte Exposition.
Auswirkungen auf Latenz und Durchsatz durch das Zero-Trust-Modell
Das Zero-Trust-Modell kann Latzenz- und Durchsatzwirkungen haben. Da Anfragen durch zusätzliche Authentifizierungs- und Policy-Schritte gehen, ergibt sich potenziell eine leicht erhöhte Latenz. Gleichzeitig sorgt die globale Cloudflare-Infrastruktur dafür, dass der Verkehr dort lokalisiert wird, wo Ressourcen liegen, was in vielen Fällen zu einer besseren Performance führt – insbesondere gegenüber langwierigen VPN-Tunnels, die über zentrale Knoten laufen. In der Praxis hängt die Auswirkung stark von der Komplexität der Richtlinien, der Anzahl gleichzeitig aktiver Sessions und der Entfernung der Endpunkte ab. Policy-Checks kosten Zeit, werden aber durch geringeres Risiko ausgeglichen.
I looked into the Cloudflare‑Dokumentation and Release-Notes to align this section with real-world statements. The VPN‑Security‑Seite describes Zero Trust as the default access model without a traditional VPN, relying on policy‑driven access and the global Cloudflare network. For the lifecycle of complex AI agents, Cloudflare announced Mesh in April 2026 to secure the agent lifecycle, which illustrates how access controls evolve in broader Cloudflare security offerings. See the Cloudflare press release for mesh and the VPN security page for access management details. (Mesh announcement) (VPN security overview) Netzwerkzugang ohne VPN bleibt eine Kernaussage, doch die Sicherheit wächst durch tokenbasierte Authentisierung und kontextbasierte Richtlinienprüfungen.
Literaturhinweis: Die gezeigten Quellen zeigen, dass Cloudflare Zero Trust VPN primär auf identitätsbasierte Zugänge und Richtlinien setzt, nicht auf statische IP-Listen. Die Implementierung setzt TLS‑Verschlüsselung, Token‑basierte Authentifizierung und policy‑basierte Zugriffskontrollen ein. Die Architektur reduziert Risiken durch weniger vertrauliche Objekt-Warteschleifen. NordVPN angebote 2026: wie du echte rabatte findest und was du beachten musst
Cloudflare VPN vs klassische VPNs: Was sich wirklich ändert
Cloudflare One fährt im Kern mit einer identitätszentrierten Sicherheitslogik, nicht nur mit einer verschachtelten Netzwerktopologie. Statt Nutzer nur durch IP-Adressen zu identifizieren, setzt Zero Trust auf klare Authentifizierung, Gerätezustand und kontextuelle Risikobewertung. Das beeinflusst, wie Verbindungen aufgebaut, überwacht und kontrolliert werden. Identität statt Netzwerkpfad ist der neue Gatekeeper. Gleichzeitig integriert Cloudflare Secure Web Gateway und Browser-Isolation in den Zugriff, wodurch Gefahrenquellen schon beim Öffnen von Webinhalten adressiert werden. Das heißt: Nicht nur die Verbindung, sondern der gesamte Web-Traffic wird geprüft und isoliert, bevor schädliche Inhalte Schaden anrichten können. Web-Schutz plus Browser-Isolation liefern eine zusätzliche Sicherheitslinie.
1. Fokuswechsel: Identität, nicht topology
Der klassische VPN öffnet Tunnelingpfade, die oft breit gefächert sind. Cloudflare Zero Trust legt den Fokus auf die Identität des Nutzers, das Gerätezustand und den Kontext der Anfrage. Dazu gehört eine stärker granulare Richtlinienverwaltung, die pro Nutzer oder Gruppe unterschiedliche Zugriffsrechte definiert. Die Folge: Weniger flache Trust-Modelle, mehr abgestufte Zugriffe. Diese Herangehensweise kommt mit einer klareren Auditierbarkeit und flexibleren Reaktionsmöglichkeiten, etwa wenn ein Gerät kompromittiert wirkt. Der Umstieg erfordert jedoch ein detaillierteres Policy-Management, inklusive regelmäßiger Rollen- und Gerätedefinitionen. Cloudflare-Seiten zur Zero-Trust-Architektur.
2. Mehrwert durch Secure Web Gateway und Browser-Isolation
Ein Markenzeichen von Cloudflare One ist die eingebettete Web-Sicherheitskante. Secure Web Gateway prüft Web-Traffic auf Bedrohungen, Content-Richtlinien und Datensicherheit, unabhängig davon, wo der Benutzer sich befindet. Browser-Isolation trennt potenziell schädliche Web-Sitzungen vom Endgerät, wodurch klassisches Brower-basiertes Angriffsrisiko reduziert wird. Die Verbindung zu internen Ressourcen bleibt geschützt, während der Webzugriff weiterhin agil bleibt. Browser-Isolation als Schutzschild vor Web-Bedrohungen.
3. Admin-Aufwand, Kosten und neue Policy-Anforderungen
Administratoren gewinnen durch weniger layerte Netzwerktopologie tendenziell an Sichtbarkeit: Richtlinien verlagern sich von Subnetzen hin zu Benutzer- und Geräte-Policies. Das reduziert teils den Bedarf an Netzwerkinfrastrukturpflege, erhöht aber die Komplexität der Policy-Verwaltung. Sie müssen Rollen, Zugehörigkeiten, Gerätezustand und Kontext ständig aktuell halten und synchronisieren. Darüber hinaus entstehen Anforderungen an zentrale Richtlinien-Distribution, regelmäßige Policy-Reviews und klare Prozesse für Reaktion bei Abweichungen. In der Praxis bedeutet das: Potenziell niedrigere Betriebskosten in der Infrastruktur, aber mehr Aufwand in Policy-Governance und Schulung. Cloudflare-VPN-Dokumentation zu Zero Trust Policy-Modelle.
Wichtig: Die Umstellung kann zu Einsparungen bei Administration führen, doch neue Anforderungen an Policy-Management entstehen. Für manche Organisationen bedeutet das eine erklärungsbedürftige Umstellung, andere profitieren von reduzierter Komplexität im Netzwerkpfad. In der Praxis zeigt sich, dass identitätsbasierte Modelle gut mit bestehenden Sicherheitsprogrammen harmonieren, wenn klare Rollenbilder und regelmäßige Policy-Aktualisierungen implementiert werden. Was ist ein VPN gateway und warum es in 2026 auf Sicherheit und Leistung ankommt
Das bedeutet konkret: statt eines breit gefächerten VPN-Tunnels entsteht eine zusammenhängende Architektur, in der Zugriffe kontextabhängig genehmigt oder verweigert werden. Die Folge ist eine stärkere Kontrolle darüber, wer wann auf welche Ressourcen zugreift, kombiniert mit zusätzlichen Schutzmaßnahmen direkt am Browser. Die Architektur ändert vor allem, wie Entscheidungen getroffen werden, nicht nur wie Verbindungen hergestellt werden. Auf der technischen Seite bleiben Protokolle wie TLS 1.2/1.3, starke Verschlüsselung und starke Authentifizierung relevant, während die Policy-Ebene stärker in den Vordergrund rückt. Cloudflare Learning: VPN-Sicherheit.
Inline-Quellenhinweise: Die Anmerkungen zur Zero-Trust-Architektur, zum Web Gateway und zur Browser-Isolation finden sich in der Cloudflare-Dokumentation sowie in der Produktseite zu Zero Trust. Für vertiefende Einblicke in konkrete Einsatzszenarien und Deployment-Überlegungen siehe die verlinkten Cloudflare-Ressourcen.
Praxisfall: Für welche Szenarien Cloudflare VPN besonders sinnvoll ist
Cloudflare VPN eignet sich besonders dort, wo Unternehmen eine klare Zero-Trust-Strategie verfolgen und zugleich flexibel remote arbeiten. Die zentral gesteuerte Policy-Verwaltung und die granulare Sichtbarkeit der Zugriffe machen es möglich, interne Ressourcen sicher zu exponieren, ohne das gesamte Netzwerk routen zu müssen. In dynamischen Arbeitswelten, in denen Standorte, Geräte und Nutzer stark variieren, liefert Cloudflare One konsistente Sicherheitsprinzipien und Audit-Trails. Die zentrale Policy-Verwaltung sorgt für klare Compliance-Okays und sichtbare Kontrolle über wer wann auf welche App zugreift.
Warum Remote-Zugriff auf interne Anwendungen sinnvoll ist
In vielen Organisationen wächst der Bedarf, Mitarbeitenden sicheren Zugriff auf interne Anwendungen von jedem Ort aus zu ermöglichen, ohne auf klassische VPN-Infrastrukturen setzen zu müssen. Cloudflare Zero Trust verbindet Nutzer mit Anwendungen statt Netzwerksegmente zu öffnen. Dadurch reduziert sich die Angriffsfläche, weil Zugriffe auf authentifizierte und kontextualisierte Sessions beschränkt werden. Die Architektur nutzt das globale Cloudflare-Netzwerk, um Verbindungen nahe am Nutzer abzuwickeln und so Latenzen zu minimieren. Latenz und Sichtbarkeit gehen Hand in Hand, was vor allem bei supportintensiven Remote-Szenarien den Betrieb stabil hält. Gleichzeitig bleiben Protokolle wie TLS 1.2/1.3 und moderne Authentifizierung gewahrt. Mehr dazu findest du in der Cloudflare-Dokumentation zu VPN-Sicherheit und Zero Trust.
Zero-Trust-First-Strategie als Kern
Unternehmen, die Zero-Trust priorisieren, profitieren von der Tatsache, dass kein Netzwerksperimetrik mehr als alleinige Schutzschicht dient. ZTNA-basierte Zugriffe verhindern seit jeher, dass gestohlene Anmeldedaten sofort Zugang zu allen internen Ressourcen eröffnen. Stattdessen prüft die Plattform bei jeder Session Kontextfaktoren wie Identität, Gerät, Standort und Risikostatus. In der Praxis bedeutet das weniger übermäßige Berechtigungen und eine stärkere Trennung von duty cycles. Wenn du auf eine konsistente Zugriffsrichtlinie setzt, erleichtert das sowohl die Einführung neuer Apps als auch die Einhaltung von Governance-Anforderungen. Zero Trust als Leitprinzip bleibt der Kern der Architektur. Was ist Windows VPN heute: sicherheit, protokolle und ein praktikabler praxisleitfaden
Zentralisierte Policy-Verwaltung und Sichtbarkeit als organisatorischer Vorteil
Ein zentraler Policy-Store vereinfacht das Management mehrerer Anwendungen und Nutzergruppen. Änderungen greifen unmittelbar durch, ohne dass Deployment-Skripte auf Endpunkten aktualisiert werden müssen. Das sorgt für eine konsistente Default-Policy und verringert das Fehlerrisiko durch verstreute Konfigurationen. Gleichzeitig liefern Dashboards und Audit-Trails klare Einsichten in Wer wann welche Ressource genutzt hat, wodurch Sicherheits- und Compliance-Anforderungen besser erfüllt werden. Die Fähigkeit, Zugriffe pro App granular zu entziehen oder zu erlauben, reduziert den Overhead beim Onboarding neuer Mitarbeitender. Zentrale Policy-Verwaltung plus Sichtbarkeit senken operativen Aufwand deutlich.
Hinweis: Die hier genannten Punkte stützen sich auf öffentlich verfügbare Informationen zu Cloudflare Zero Trust und der allgemeinen Sicherheitsarchitektur von Cloudflare VPN. Weitere Details findest du in den verlinkten Ressourcen. Link-Quellen liefern Kontext zu VPN-Sicherheit und Zero Trust. Dieses Kapitel fasst praktische Einsatzszenarien zusammen und nennt konkrete organisatorische Vorteile.
Was kommt als Nächstes, wenn du Cloudflare VPN nutzt?
Cloudflare VPN verändert das Vertrauensmodell mehr als die reine Verbindung. Statt nur eine sichere Leitung zu liefern, setzt es auf integrierte Sicherheitsfeatures, schnelle Verbindungen und klare Hinweise zur Privatsphäre. Der Fokus verschiebt sich dabei auf Transparenz: Du siehst, welche Server du erreichst, und wie deine Daten durch Verschlüsselung geschützt bleiben. Wenn du heute eine sichere Navigation willst, ist die Kombination aus TLS-Verschlüsselung und Cloudflare’s Netzwerk-Optimierung eine praktikable Wahl. Doch der Dienst hat auch klare Grenzen: Die Geschwindigkeit hängt stark von deinem Standort und dem gewählten Server ab, und bestimmte Protokolle können je nach Plan eingeschränkt sein. Ich rate daher:Teste gezielt Protokolloptionen und überprüfe regelmäßig, ob deine Anwendungen noch wie gewohnt funktionieren.
Für den Praxis-Start empfehle ich zwei klare Pfade: Nutze DNS-over-HTTPS plus TLS 1.3 für privaten Zugriff, oder wähle gezielt einen VPN-Server in deiner Nähe, um Latenz zu minimieren. So erreichst du schnell messbare Verbesserungen in der Alltagsnutzung. Wenn du weiter optimieren willst, prüfe deine lokalen Netzwerkeinstellungen und die Kompatibilität deiner Geräte mit aktuellen Verschlüsselungsstandards.
Backup strategy Was ist super VPN, and why security protocols matter in 2026
- Teste diese Woche zwei Server in deiner Region und dokumentiere Latenz vs. Durchsatz.
- Aktiviere DNS-over-HTTPS und überprüfe, ob deine wichtigsten Anwendungen stabil bleiben.
- Prüfe regelmäßig die Protokolloptionen und halte dein System auf dem neuesten Stand.