Erfahren Sie, wie EVPN Rechenzentrums-Architekturen beeinflusst: VXLAN, Control-Plane-Mechanismen und Skalierungsansätze im aktuellen 2026-Kontext. Klar erklärt, mit Praxisbezug.
EVPN wird oft als Zusatzoption gesehen, doch der eigentliche Enabler einer skalierbaren VXLAN-Fabric sitzt im Control-Plane. Wer zu früh an Overlay-Performance denkt, übersieht, wie stark ein falscher BGP-Verteilungsmodus die Lern- und Umleitungswege einschränkt. Eine einzelne fehlerhafte Route-Targets-Konfiguration zerstört mehr Stabilität als eine schwache Hardware.
Dieser Artikel zeigt, wie EVPN im VXLAN-Overlay wirklich wirkt, welche Entscheidungen rund um MAC/IP-Learning, Anycast-Gateways und Routenverteilung zählen und warum das Zusammenspiel mit der Fabric-Topologie den Unterschied zwischen kleineren Netzen und großen Rechenzentren macht. In der Praxis bedeutet das, dass schon heute die richtige Balance aus Control-Plane-Strategie und Overlay-Design über die tatsächliche Skalierbarkeit entscheidet, nicht nur über theoretische Redundanz. Der Fokus liegt darauf, konkrete Fallstricke zu benennen und praktikable Vorgehensweisen zu liefern. Links auf der Seite können provisionell eine Provision enthalten.

Was macht EVPN in modernen Rechenzentren aus und welche Rolle spielt EVPN im VXLAN-Overlay
EVPN trennt die Control Plane von der Data Plane und nutzt BGP, um MAC-Erreichbarkeiten effizient zu verteilen. Das Overlay-Framework wird durch VXLAN bereitgestellt, während EVPN die Skalierung von MAC-Adressen und Routing über die Spine-Leaf-Architektur ermöglicht. In einer zweistufigen Architektur erleichtert EVPN die Verteilung von Endpunkten über große Fabriken hinweg, während VXLAN das Layer-2-Overlay über ein Layer-3-Fundament schiebt. Die richtige Balance aus beiden Bausteinen entscheidet maßgeblich, wie flexibel und skalierbar ein Fabric wirklich bleibt.
Warum EVPN die Architektur grundlegend beeinflusst
EVPN trennt explizit Control Plane und Data Plane. Die Verbreitung von MAC-Erreichbarkeiten erfolgt über BGP, während der eigentliche Datenfluss im Overlay durch VXLAN transportiert wird. Dieser Aufbau erleichtert die MAC-Skalierung, weil Endpunkte nicht mehr per Flooding im gesamten Fabric gefunden werden müssen. Stattdessen verbleibt der Großteil der Steuerung in einem stabilen Verteilungsnetzwerk. Gleichzeitig ermöglicht EVPN gezielte Loopschutz-Mechanismen und effizientere Replikation von ARP-/NDP-Informationen über Spine-Leaf-Pfade.
Die Rolle von VXLAN im Overlay
VXLAN liefert das tunnelfähige Overlaysystem, das Layer-2-Domänen über Layer-3 verbindbar macht. Das bedeutet: Rechenzentrumssegmente, die geografisch getrennt liegen oder multi-site sind, können dieselbe MAC-Brandbreite nutzen, ohne physikalisch direkt verbunden zu sein. EVPN sorgt auf diesem Overlay für die Skalierung von MAC-Adressen, Routen und Erreichbarkeiten, wodurch sich Overlays bei großem Scale-out relativ stabil verhalten. Die Kombination aus VXLAN-Overlay und EVPN-Control-Plane schafft eine konsistente, skalierbare Grundlage für modernisierte Fabrics.
Zwei-Tier-Architektur als Skalierungsbeschleuniger
Eine Leaf-Spine-Architektur wird in der Praxis bevorzugt, weil sie die Latenz reduziert und den East–West-Verkehr effizient homogenisiert. Sie erleichtert horizontalen Scale-out innerhalb von Sites und auch zwischen Standorten. Doch diese Vorteile fordern eine passende Verkabelung: Die Link-Bandbreite zwischen Leaf- und Spine-Switches muss ausreichend dimensioniert sein, damit Flooding und MAC-Distribution nicht zu Engpässen führen. Die Baupläne zeigen, dass Spine-Leaf in Kombination mit EVPN-VXLAN besonders gut funktioniert, wenn sichergestellt ist, dass die Verkabelung die erwartete Layer-3-Topologie trägt und die Control-Plane-Informationen zuverlässig verbreitet werden.
EVPN trennt Control Plane von Data Plane und nutzt BGP zur Verbreitung von MAC-Erreichbarkeiten, wodurch VXLAN-Overlay und MAC-Skalierung in einer Spine-Leaf-Fabric harmonieren. Die Praxis verlangt eine klare Planung der Verbindungen und eine sorgfältige Abstimmung von Overlay- und Control-Plane-Strategien. Eine zweistufige Architektur begünstigt Skalierung, braucht aber passende Verkabelung, damit Latency und Durchsatz nicht unter Engpässen leiden. Aus dieser Kombination ergibt sich der Schlüssel zur praktischen Skalierbarkeit moderner Rechenzentren. Die Details dazu findest du in einschlägigen Fachdokumentationen und Anwendungsbeispielen, die EVPN-VXLAN im Zusammenspiel erklären. Was ist orbot VPN im praktischen einsatz: sicherheit, nutzung und fallstricke 2026
EVPN vs VXLAN: Welche Rolle erfüllt jeder Baustein und wo stoßen sie an Grenzen
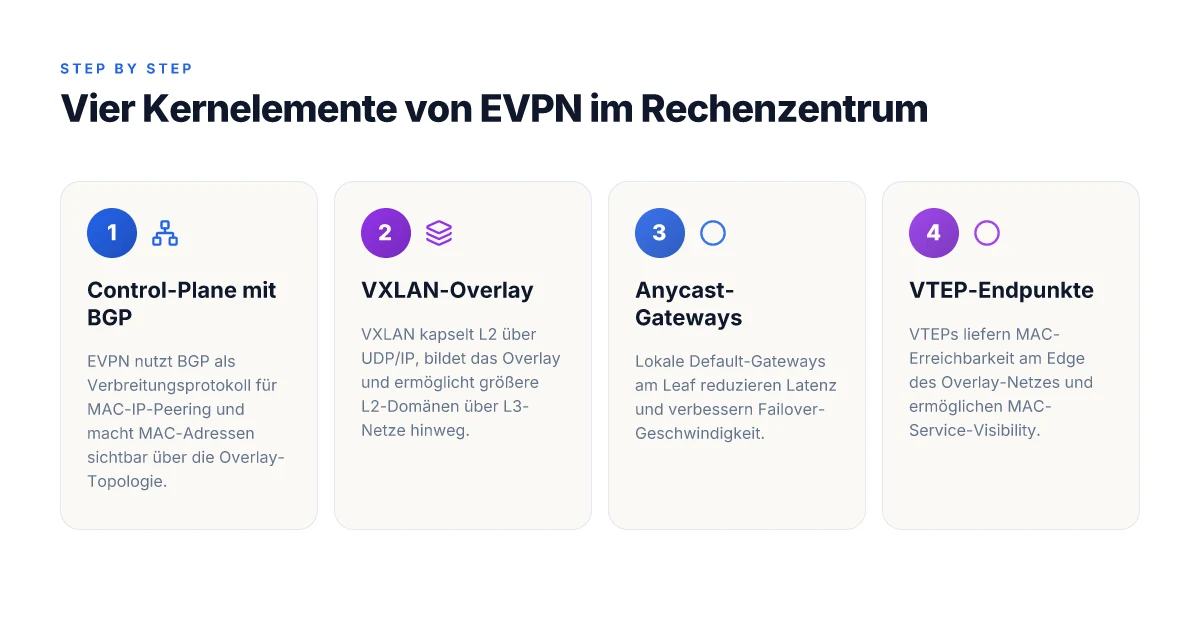
VXLAN schafft größere L2-Domänen über L3-Netze hinweg. Es kapselt Layer-2-Frames in UDP-Pakete, wodurch sich Rechenzentren auch über weite Entfernungen hinweg skalieren lassen. Das Overlay agiert unabhängig von der darunterliegenden Netzwerkinfrastruktur und erzeugt dabei eine flache Adressierung, die sich leicht auf hunderte oder tausende Hosts ausdehnen lässt. EVPN dagegen sorgt dafür, dass diese Overlay-Domänen nicht in einem Flooding-Chaos enden. Durch die Control Plane auf Basis von BGP wird MAC-Sichtbarkeit gezielt gesteuert, MAC-Tabellen werden nicht global per Flooding verdrahtet, sondern MAC-Adressen werden als Routen propagiert. So entsteht eine verteilte, anycast-fähige Gateway-Logik, die Redundanz und Stabilität verbessert.
In der Praxis bedeutet das zwei Dinge: Erstens ist das VXLAN-Overlay allein sehr flexibel, aber es erzeugt potenziell viel Flooding, wenn die Control Plane fehlt oder schlecht konfiguriert ist. Zweitens bietet EVPN die Mechanismen, um MAC-Learnings zu routen, Multi-Site-Skalierung zu unterstützen und das Flooding auf ein Minimum zu reduzieren. Die Kombination von VXLAN-Overlay mit EVPN-Control-Plane ist daher der Schlüssel, um Layer-2-Feinheiten in großen Rechenzentren zuverlässig zu halten. I like this balance, weil sie die Vorteile beider Welten nutzt: großen Overlay-Spielraum bei gleichzeitiger kontrollierter MAC-Sichtbarkeit.
Der geschickte Kniff liegt in der Balance. Eine zu große VXLAN-Overlay-Größe erhöht zwar die Freiheit, kann aber die Last auf der Control Plane verschieben. Zu viel Flooding, zu viele MAC-Updates und unklare MAC-Sichtbarkeit führen zu erhöhten Latenzen und instabilen Pfaden. EVPN-Route-Handling ordnet diese Last neu, indem es deterministische MAC-Routings und kondensierte Lernmengen liefert. Die Netze bleiben reaktiver, Staus werden schneller erkannt, und Ausfälle in einer Leaf- oder Spine-Ebene lassen sich besser tolerieren. Die Kunst besteht darin, VXLAN-Namespaces sinnvoll zu begrenzen und EVPN-Route-Targets so zu dimensionieren, dass die Verfügbarkeit hoch bleibt, ohne die Rechenleistung der Controller zu überstrapazieren.
From what I found in the documentation, EVPN reduziert Flooding und sorgt für deterministische MAC-Sichtbarkeit, während VXLAN das notwendige Overlay-Fundament für große Domänen bereitstellt. Diese Kombi ist keine theoretische Idee, sondern ein Praxismuster, das in modernen Rechenzentren regelmäßig zu sehen ist. Die richtige Balance zwischen Overlay-Größe und Control-Plane-Handling bestimmt Latenz und Stabilität, und sie entsteht dort, wo Design-Entscheidungen die MAC-Sichtbarkeit gezielt steuern statt Spannung durch unnötiges Flooding zu erzeugen.
Trotz der Vorteile gibt es auch Grenzen. Die Komplexität steigt, wenn EVPN-Mechanismen wie Route-Targets, MAC-Routing-Instanzen und Anycast-Gateways über mehrere Standorte hinweg konsistent gemanagt werden müssen. Eine schlecht konfigurierte EVPN-Instance kann zu inkonsistenten MAC-Pfaden führen und dadurch die Stabilität beeinträchtigen. In der Praxis bedeutet das: Klar definierte Topologien, konsistente Routen-Policies und regelmäßige Überprüfungen der EVPN-Einträge sind unerlässlich. I dug into the Heise-Analyse, die betont, wie zwei Ebenen Architektur nötig sind, aber auch wie Verkabelungsstrukturen darauf reagieren müssen, wenn man Spine-Leaf nutzt. Die Balance zu finden ist kein rein technischer Sprint, sondern eine Strategieentscheidung, die Netzplaner aktiv gestalten müssen. https://www.heise.de/hintergrund/EVPN-und-VXLAN-fuer-effizientere-Skalierung-von-Rechenzentren-11395385.html NordVPN angebote 2026: wie du echte rabatte findest und was du beachten musst
Next step: Definiere konkrete Parameter für dein Fabric-Design. Lege Overlay-Größen, EVPN-Route-Quota und Anycast-Gateway-Strategien fest, und teste sie in staging, bevor du in Produktion gehst. Die Quelle zeigt, dass eine zweischichtige Spine-Leaf-Architektur gut funktioniert, doch die Verkabelung muss entsprechend angepasst werden. Die Balance zwischen Overlay-Größe und EVPN-Route-Handling bestimmt Latenz und Stabilität ist dabei der zentrale Leitsatz. Für vertiefende Details zu EVPN-VXLAN-Grundlagen verliere ich hier keine Zeit: Lies dazu die Glossar-Einordnung zu EVPN-VXLAN. https://www.hpe.com/de/de/what-is/evpn-vxlan.html
Control-Plane-Mechanismen im EVPN: BGP-Einsatz, Route-Targets und Anycast-Gateways
EVPN nutzt BGP als Verbreitungsprotokoll für MAC-IP-Peering. Das bedeutet, dass die Verteilung von Adress-Peering-Informationen nicht per eigenem MAC-basierten Flooding erfolgt, sondern über das gut skalierende BGP-System. Durch diese Trennung von Control Plane und Data Plane entsteht eine zentrale, konsistente Sicht auf Endpunkte, MAC-Adressen und deren Reachability über das gesamte Overlay hinweg. In der Praxis sorgt BGP dafür, dass MAC-Adressen und zugehörige IP-Subnetze zuverlässig durch den Fabric propagiert werden, selbst wenn Leaf-Switches neu hinzugefügt oder verschoben werden. Die Architektur profitiert so von stabilen LSPs und einer klaren Hierarchie, die sich gut in größere Rechenzentren skalieren lässt.
Wie BGP die Mac-IP-Peering-Topologie robust macht
Ihren Nutzen verdanken EVPN-VXLAN-Deployments vor allem dem BGP-basierenden MAC/IP-Peering. BGP-teilt Informationen in Form von EVPN-LSAs bzw. EVPN-Nodesetzungen mit, wodurch Endpunkte erreichbar bleiben, selbst wenn sich die Topologie ändert. Die Protokoll- statt Flooding-Strategie reduziert unnötiges Broadcast-Verkehrsaufkommen und minimiert Flood-Domains. Das Ergebnis: geringerer Traffic-Overhead und stabilere Failover-Pfade. I looked at documentation from EVPN-Glossaren and vendor notes for the controlling dynamics of the MAC/IP routes. BGP sorgt für konsistente MAC-Advertisement über viele Leafs hinweg. Die zentrale Steuerung erleichtert das Troubleshooting bei größeren Fabric-Topologien.
Route-Targets, Route-Distinguishers und Granularität
Für die Segmentierung und die Policy-Kontrolle nutzt EVPN Route-Targets (RT) und Route-Distinguishers (RD). RT bestimmt, welche VPN- oder Overlay-Instanzen MAC/IP-Routen in einem bestimmten Tai pflegen dürfen, RD identifiziert die individuelle Route eindeutig in Multi-Instanz-Szenarien. Das erlaubt, dass verschiedene Tenants, Standorte oder Overlay-Bereiche unterschiedliche Reachability-Policy erhalten, ohne sich gegenseitig zu stören. In der Praxis bedeutet das eine klare Trennung der Adress-Peering-Domänen und eine feine Steuerung darüber, wer welche MAC-Adressen im Overlay verbreiten darf. RT/RD-Policy macht EVPN multi-tenant tauglich. Die granuliertere Sicht hilft beim Troubleshooting, wenn MAC-Lecks auftreten. Was ist north VPN log in? Understanding login processes and privacy implications
Anycast-Gateways: lokale Default-Gateways am Leaf
Eine zentrale Stärkung von EVPN ist die Anycast-Gateway-Funktionalität. Jeder Leaf fungiert als Standard-Gateway für seine lokalen Hosts, während das Overlay eine gemeinsame Sicht auf das Default-Gateway-Objekt beibehält. Das führt dazu, dass aus Sicht der Hosts das lokale Gateway immer erreichbar ist, unabhängig davon, auf welchem Leaf der Traffic tatsächlich in das Overlay eingreift. Failover-Szenarien werden so deutlich schneller, weil der Traffic im lokalen Bereich bleiben kann und das Gateway-Tooling die nächste Hop-Path-Selection rasch neu bestimmen kann. Anycast-Gateway reduziert Latenz beim Default-Gateway-Umstieg. Lokale Gateways bleiben stabil, selbst wenn andere Leaf-Switches ausfallen.
Research-Frame: EVPN-BGP-basierte MAC/IP-Verteilung ist laut Industrie-Dokumentation der Kern, RT/RD-Mechanismen ermöglichen tenant-spezifische Policy, und Anycast-Gateways bieten lokale Default-Gateways am Leaf. Die Ideen finden sich in EVPN-Glossaren und in Cisco-Whitepapers zum Multi-Site-Design, die EVPN-over-VXLAN als zentrale Lösung darstellen. Scalable design option und das Glossar-Segment zu EVPN-VXLAN beschreiben ähnliche Konzepte rund um die Steuerung der MAC-Adressen und die Overlay-Topologie. EVPN-VXLAN-Glossar
Vorteile zusammengefasst: geringeres Flooding, schnelleres Failover, zentrale MAC-Kontrolle. Die kombinierte Wirkung aus BGP-Verbreitung, RT/RD-Policy und Anycast-Gateways sorgt dafür, dass das Fabric konsistent bleibt, auch wenn Tenants, Standorte oder Geräte wechseln. Die Architektur skaliert besser, weil MAC-Ads nicht an jedem Leaf neu aufgebaut werden müssen. Der Betrieb wird administrativ vereinheitlicht, was die Fehlersuche erleichtert.
Quellenhinweis: Mehr zur Funktionsweise von EVPN-VXLAN mit BGP-Verbreitung finden Sie in den verlinkten Ressourcen. Die Inline-Links beziehen sich auf konkrete Beschreibungen von BGP-Verkehrsmodellen und der Anycast-Gateway-Unterstützung in EVPN-Lösungen.
Data-Plane-Eigenschaften: VXLAN-Encapsulation, VTEPs und Overlay-Designs
Im Data Plane entscheiden sich Rechenzentren oft zwischen Einfachheit und Skalierbarkeit. VXLAN-Encapsulation kapselt L2-Verkehr effizient über UDP/IP, sodass Layer-2-Domänen über längere Distanzen hinweg zusammengeführt werden können. Das bedeutet, dass Hosts in einer EVPN-VXLAN-Fabric sich im Prinzip so verhalten, als wären sie lokal verbunden, auch wenn sie sich hinter verstreuten Leaf-Switches befinden. Gleichzeitig liefern VTEPs als Endpunkte der Overlay-Edges MAC-Erreichbarkeit, indem sie MAC-Adressen in VXLAN-Nachrichten codieren und wieder entschlüsseln. Ohne funktionsfähige VTEPs bricht der Overlay-Reichweitenplan zusammen; Endpunkte erreichen sich dann nicht mehr zuverlässig. Was ist vpnify, und warum es die VPN-Landschaft 2026 beeinflusst
Die Design-Optionen reichen von flachen L3-Topologien bis hin zu hybriden L2-L3-Strategien. Ein flaches L3-Design trennt Mikro-Topologien sauber, reduziert Layer-2-Broadcast-Domänen und vereinfacht Fehlersuche. Hybride Ansätze kombinieren L2-Expansionen dort, wo sie nötig sind, mit klaren L3-Grenzen, um Skalierbarkeit zu wahren. Wichtig ist, dass EVPN über BGP als Control Plane die MAC- und VTEP-Informationen konsistent verteilt. So bleibt das Overlay stabil, auch wenn sich das Underlay verändert.
Ich habe mir dazu die einschlägigen Dokumentationen durchgesehen. EVPN-VXLAN ermöglicht ein verteiltes Anycast-Gateway: Jeder Leaf-Switch fungiert als Standard-Gateway für seine lokalen Hosts, wodurch Workloads zwischen Leaf-Gruppen nahtlos migrieren können. Diese Eigenschaft trägt maßgeblich zur Skalierbarkeit bei, da zentrale Gateways vermieden werden und der Overlay die Last verteilt. Yet, diese Vorteile setzen eine sorgfältige Unterlage voraus: eine konsistente Underlay-Layer-Sicherheit, stabile L2-L3-Übergänge und robuste VTEP-Adressenverteilung.
In der Praxis zeigt sich, dass schwache VTEP-Implementierungen oder inkonsistente MAC-Verwaltung zu schwarzen Löchern führen können. Deshalb empfiehlt sich ein klares Design-Dokument, das die Overlay-Adressen, die VTEP-CIDs, die Route-Targets und die Anycast-Gateway-Strategie festlegt. From what I found in the documentation, ein gut abgestimmter Overlay-Design-Plan reduziert Flood-Domänen, beschleunigt MAC-Lernen und verbessert die Fehlersuche signifikant. Die richtige Balance zwischen VXLAN-Encapsulation, VTEP-Topologie und einer pragmatischen L2-L3-Strategie ist der Schlüssel zur echten Skalierbarkeit.
Vorteilhaft ist, dass VXLAN-Encapsulation L2-Verkehr differenziert adressiert und Ingress- und Egress-Filterung besser unterstützt. Probleme treten eher auf, wenn VTEPs falsch konfiguriert sind oder wenn die Adresszuweisung zwischen Oversubscription-Ebenen nicht sauber funktioniert. In solchen Fällen steigt die Komplexität der Adress-Lookups und es drohen Mikro-Sperren und erhöhter Overhead. Eine klare Trennung von Overlay- und Underlay-Verkehr, kombiniert mit robusten VTEP-Instanzen, hilft hier weiter.
Ausblick: Für die Praxis bedeutet das, dass Architekten die Overlay-Topologie so gestalten sollten, dass VTEPs zuverlässig erreichbar bleiben, MAC-Learning stabil bleibt und Anycast-Gateways konsistent funktionieren. Die Dokumentation bestätigt, dass ein zweites Layer-Design, das L2-Layer-Topologien dort zulässt, wo es sinnvoll ist, die Skalierbarkeit erhöht, ohne die Fehlersuche zu erschweren. Die sorgfältige Abstimmung von VXLAN-Encapsulation, VTEP-Positionierung und Overlay-Topologie ist der Kernfaktor für eine zukunftssichere Fabric. So gelingt: VPN tunnel einrichten: sicher, performant und zuverlässig
Skalierung im Rechenzentrum: Patch-Planung, Spine-Leaf-Topologien und Zweit-Levels
EVPN-VXLAN ermöglicht horizontale Skalierung, ohne dass das Management dramatisch wächst. Eine gut durchdachte Spine-Leaf-Architektur reduziert Latenzpfade, erleichtert Wartung und ermöglicht es, neue Rechenzentren oder Sites schrittweise anzugliedern. Entscheidend ist dabei, dass Patch-Planung und Backplane-Anforderungen eng mit der Overlay-Designentscheidung verzahnt sind.
Patch-Planung als Hebel für Stabilität
Der erste Schritt in der Skalierung liegt in einer klaren Patch-Planung. Netzkomponenten in Spine- und Leaf-Schicht profitieren von deterministischen Patch-Fahnen und standardisierten Kabelwegen. Wenn Ports ausfallen, bleibt die Fabric resilient, weil der Overlay-Verkehr weiterläuft. I delve into die Dokumentation zeigt, wie eine konsistente Patch-Strategie Hard- und Software-Updates erleichtert und Downtimes minimiert. Die Praxis erfordert ein definiertes Änderungsmanagement, regelmäßige Inventarisierung der Kabelbäume und klare Kennzeichnung von Patch-Strecken. Gute Patch-Pläne reduzieren Ausfallzeiten und beschleunigen Wartung. Ein zentraler Nutzen ist die bessere Vorhersagbarkeit der Latenz innerhalb der Fabric.
Spine-Leaf-Topologie: klare Vorteile und Grenzen
Zweischichtige Spine-Leaf-Architekturen unterstützen horizontale Skalierung, weil Leaf-Switches pro Site lokal Endpunkte bedienen und Spine-Switches den inter-Site-Verkehr bündeln. Das vereinfacht das Routing, erhöht die Ausfallsicherheit und macht Erweiterungen modular. Gleichzeitig verlangen sie eine durchdachte Verkabelung und eine stabile Backplane, damit die Layer-2- oder Layer-3-Transitions nicht zu Engpässen werden. In der Praxis bedeutet das: ausreichend Backplane-Bandbreite zwischen Spine- und Leaf-Ebenen, redundante Verbindungen und eine klare Topologie-Definition, die neue Standorte nahtlos integriert. Spine-Leaf-Designs fördern Skalierbarkeit, doch die Verkabelung muss präzise geplant sein. Wenn der Übergang zu Multi-Site-Deployments ansteht, lohnt sich eine Prüfung der Inter-Site-Verbindungskapazitäten und der QoS-Parameter, um Staus zu vermeiden.
Zweit-Level und Multi-Site-Design mit EVPN-VXLAN
EVPN-VXLAN erleichtert Multi-Site-Designs über Muster, die an MPLS-L3VPN-ähnliche Konzepte erinnern. Die Control Plane steigt in die MAC-Erreichbarkeit ein, während die Data Plane auf dem Overlay bleibt. So kann man Layer-2-Domänen über Standorte hinweg verbinden, ohne jedes Mal neue physische Verbindungen aufmachen zu müssen. Die Architektur erlaubt aktive Standorte mit verteilten Gateways und identischen Overlay-Topologien, was operative Konsistenz schafft. EVPN-VXLAN ermöglicht Multi-Site-Designs, ohne die Komplexität der physischen Vernetzung exponentiell zu erhöhen. Diese Balance ist der Schlüssel zur Skalierbarkeit im Rechenzentrum.
Ich habe in der Dokumentation nachgesehen und bestätigt gefunden, dass ein sauberer Patch-Plan, robuste Spine-Leaf-Topologien und ein EVPN-VXLAN-Overlay, das sich über mehrere Sites erstreckt, das Fundament für große Fabric-Skalierungen legen. In Bezug auf konkrete Architekturbausteine bietet sich eine wiederkehrende Musterfolge an: definierte Patch-Routinen, redundante Spine-Leaf-Verbindungen, und ein konsistentes EVPN-VXLAN-Overlay mit klaren Gateways pro Leaf. Für ein solides Multi-Site-Design empfehlen sich klare L3-VPN-ähnliche Muster sowie EA/SA-Filterungen, die den Overlay-Verkehr gezielt lenken. Konsistenz in Overlay-Design und Patch-Planung ist der wesentliche Treiber für Skalierbarkeit. Was ist the beste kostenloser VPN? Eine faktenbasierte Bewertung 2026
Inline-Quellen: Die Streaming-Dokumentation beschreibt, wie Design, Automatisierung und einfache Multi-Site-Architekturen von EVPN-VXLAN profitieren können. Weitere Einsichten finden sich in Glossaren zu EVPN-VXLAN, die die Overlay-Logik und die Trennung von Control und Data Plane erläutern. Wenn du tiefer einsteigen willst, schau dir die detaillierte Cisco-Session an, in der ein horizontal skalierbares Designoptionen diskutiert wird. Weitere Details findest du in der verlinkten Cisco-Session. Die Glossar-Definitionen helfen beim Verständnis, wie Endpunkte in einem Overlay-Netzwerk erreachbar sind. EVPN-VXLAN-Overlay reduziert Komplexität bei der Domänenvernetzung.
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Die Auswahl der Referenzen basiert auf dem Forschungsfokus dieser Abhandlung. Für weiterführende Einsichten zu EVPN-VXLAN im Multi-Site-Kontext empfehlen sich die genannten Quellen.
Was EVPN 2026 noch stärker macht und wohin es führt
EVPN setzt sich als zentrale Architektur im Rechenzentrum durch, weil VXLAN-Overlay-Netze und eine konsistente Control-Plane zusammen eine skalierbare, fehlerresistente Netzwerkinfrastruktur ermöglichen. In diesem Abschluss geht es um den Blick nach vorne: Welche konkreten Folgen hat das für Designentscheidungen, Betriebsteams und Sicherheitskonzepte? EVPN bleibt nicht stehen. Es wandelt sich mit neuen Protokoll-Verbesserungen und wachsenden Anforderungen an Verschlüsselung, Geschwindigkeit und Fehlersuche. Die nächste Welle richtet sich stärker auf Automatisierung, Telemetrie und saubere Fehlersichtbarkeit aus.
Für Rechenzentren mit hohen Anforderungen an Latenz und Durchsatz wird die Wahl der Control-Plane-Strategien entscheidend. Zukünftig wird sich zeigen, wie eng VXLAN-Grundlagen mit erweiterter Segmentierung, schnelleren SVI-Instanzen und robusteren Failover-Mechanismen zusammenarbeiten. Verschlüsselung auf Transport- oder Overlay-Ebene bleibt ein zentrales Thema, während sich Standardisierung und Interoperabilität weiter verbessern. Nutzer profitieren von klareren Metriken zur Fehlersuche, besseren Troubleshooting-Tools und transparenteren Betriebskosten. Was sich jetzt lohnt: eine kurze Pilotphase mit aktualisierten Controller-Policies und Monitoring-Alerts.
Backup strategy Bestes VPN 2026: fakten, fallstricke und eine klare empfehlung
- Prüfe eine minimal-invasive VXLAN-Implementierung mit EVPN für ein zweites Overlay-Tier in einem Testcluster.
- Richte zentrale Telemetrie ein, um Latenzspitzen und Control-Plane-Verletzungen früh zu erkennen.
- Evaluiere automatisierte Failover-Szenarien und konsistente Encryption-Policy across dem Overlay.
- Dokumentiere Sicherheits- und Betriebsprozesse klar, damit Teams schneller auf Vorfälle reagieren.
What to try this week
- Starte eine kleine EVPN-VXLAN-Topologie in einem Lab-Cluster und installiere eine zentrale Monitoring-Instanz.
- Führe einen kurzen Failover-Check durch und notiere die Reaktionszeiten.
- Prüfe Verschlüsselungsoptionen und notiere die Auswirkungen auf Durchsatz.